



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Pendant des années, le seul moyen de donner une identité à un logiciel dans Entra était un service principal — qui représente une application, et non quelque chose qui agit pour le compte d'une personne. Entra Agent ID change la donne. Un agent est modélisé sous la forme d'un modèle d'identité d'agent (agent identity blueprint) : un enregistrement parent qui détient le secret d'authentification et les autorisations déléguées déclarées, avec des identités d'agent individuelles comme enfants. Les agents créés dans Copilot Studio et Azure AI Foundry bénéficient automatiquement de cette structure, et Entra ID Governance y ajoute la propriété, les révisions d'accès et la certification (en version préliminaire).
Il s'agit de la version native pour annuaire du concept que nous décrivons dans ce qu'est l'identité d'un agent IA : l'agent est un principal que vous pouvez posséder, réviser et gouverner — et non une clé anonyme.
L'élément qui rend Entra Agent ID utile pour les agents, et pas seulement pour les applications, est son profil d'échange de jetons RFC 8693. L'agent échange le jeton de l'utilisateur contre un jeton en aval qui conserve l'utilisateur en tant que sub et porte des revendications d'acteur (act et xms_act_fct) identifiant l'agent. L'échange se déroule en trois étapes :
grant_type=urn:ietf:params:oauth:grant-type:jwt-bearer et requested_token_use=on_behalf_of, en transmettant le jeton utilisateur comme assertion ainsi que sa propre assertion client.Le résultat est le même jeton à deux sujets dont dépend tout le modèle d'identité d'agent, décrit dans l'identité d'agent et la délégation on-behalf-of — sauf qu'ici c'est Entra, et non la passerelle, qui le génère.
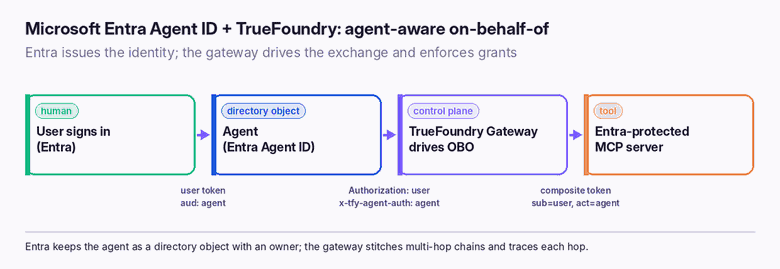
Entra définit qui est l'agent ; TrueFoundry décide de ce qu'il peut faire et rend le chemin d'appel exécutable. Quatre étapes les relient :

Une entreprise se standardise sur Entra pour l'ensemble de ses besoins et souhaite également y intégrer ses agents. Un agent de planification reçoit une identité d'agent Entra (modèle plus enfant), et l'équipe enregistre Entra en tant que fournisseur d'identité dans TrueFoundry ainsi que l'agent en tant qu'agent adossé à un fournisseur d'identité, en associant son ID client. Ils accordent aux utilisateurs concernés l'accès à l'agent (Agent Access), ajoutent l'agent en tant que collaborateur sur les serveurs MCP protégés par Entra dont il a besoin, et configurent l'authentification sortante de ces serveurs sur Token Exchange (on-behalf-of). Désormais, une requête utilisateur produit un jeton composite Entra (sub = utilisateur, act = agent), la passerelle le valide, autorise la paire, pilote l'échange OBO vers chaque cible et enregistre chaque saut. Lorsque l'agent a besoin d'un outil non-Microsoft, la passerelle courtise cet identifiant sans modifier le parcours Entra.
Le mode « on-behalf-of » est la fonctionnalité clé, mais Entra Agent ID est un ensemble complet de capacités. Connaître l'ensemble vous aide à décider de ce qu'Entra couvre et de ce qui nécessite encore une passerelle :
Ces éléments font de l'agent un objet d'annuaire géré, et pas seulement authentifié — ce qui constitue le point essentiel pour une équipe de sécurité. Cependant, aucun d'entre eux ne décide, au moment de l'appel, quels serveurs MCP et modèles l'agent peut atteindre, ni n'assemble une chaîne multi-agents. C'est précisément le contrôle apporté par la passerelle.
La façon la plus claire d'aborder un déploiement combinant Entra et une passerelle consiste à séparer explicitement les responsabilités, afin de ne pas attendre de l'un qu'il réalise le travail de l'autre :
Considérez ce tableau comme une répartition des tâches et non comme une mise en concurrence : Entra répond à la question « qui est cet agent et de quelle requête est-il porteur ? », et la passerelle répond à « cette paire est-elle autorisée à faire cela, ici, maintenant — et à le prouver plus tard ? »
Si vous utilisez déjà des agents Copilot Studio ou Azure AI Foundry, vous disposez d'identités Entra Agent ID, que vous les ayez configurées ou non — les deux services les créent automatiquement. Vous n'avez pas besoin de faire transiter le trafic entrant de ces agents par TrueFoundry pour les gouverner ; enregistrez-les en tant qu'agents intégrés (gouvernance uniquement), et la passerelle régira leurs appels MCP sortants pendant que Microsoft continue d'héberger l'agent. C'est la transition pratique : adoptez Entra Agent ID là où Microsoft l'émet déjà, et placez la passerelle sur le chemin des appels d'outils pour la rendre exécutoire. La configuration spécifique à Foundry est traitée dans gouverner les agents Microsoft Foundry et le cas no-code dans gouverner les agents Copilot Studio.
Entra Agent ID résout le volet identité du problème : les agents deviennent des objets d'annuaire dotés de propriétaires, de révisions d'accès et d'un flux « on-behalf-of » adapté aux agents qui conserve l'utilisateur comme sub et désigne l'agent comme acteur. En revanche, il ne définit pas les outils et modèles qu'un agent peut atteindre, n'assemble pas les chaînes multi-sauts et ne gère pas les cibles non-Microsoft. C'est le rôle du TrueFoundry Gateway : il valide le jeton Entra, applique les autorisations à chaque saut, pilote l'échange, gère les cibles complexes et trace chaque appel.
Ensemble, ils vous apportent ce qu'une entreprise utilisant un annuaire nativement attend réellement des agents — une identité émise dans Entra et un chemin d'appel gouverné et auditable partout où il s'étend.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





