



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Donnez à un agent autonome l'accès à vos outils et vous serez immédiatement confronté à une question pour laquelle votre IAM n'a jamais été conçu : lorsque l'agent lit un ticket Zendesk ou interroge une base de données, qui a fait cela ? Il existe trois réponses habituelles, et toutes trois sont incorrectes.
Dans chaque cas, la piste d'audit est incomplète, l'autorisation est grossière et la politique ne peut pas distinguer une action humaine d'une action autonome. L'identité de l'agent résout ce problème en faisant de l'agent un principal de premier ordre — un principal qui peut agir en son nom propre ou pour le compte d'un utilisateur. Pour une vue d'ensemble, consultez ce qu'est l'identité d'un agent IA et la gouvernance des agents IA.
La délégation On-Behalf-Of est un token qui transporte deux sujets. Basé sur le modèle d'échange de tokens RFC 8693, le token résultant définit sub sur l'utilisateur et act sur l'agent — « cet utilisateur, représenté par cet agent ». Les permissions sur ce token (scp) sont l'intersection de ce que l'utilisateur peut faire et de ce que l'agent est autorisé à faire, de sorte qu'un agent ne peut jamais élargir la portée des accès d'un utilisateur.
Pour une chaîne d'agents, les revendications act s'imbriquent : un agent de données agissant pour un agent de recherche agissant pour un utilisateur. Chaque saut est enregistré, de sorte que le chemin de délégation complet est visible dans le journal d'audit au lieu d'être aplati en un seul acteur.
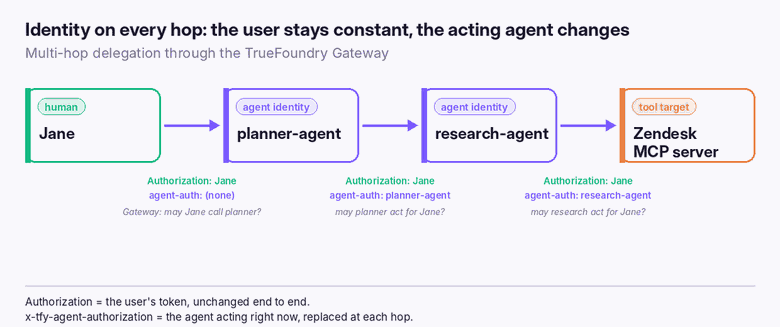
Dans TrueFoundry, l'identité d'un agent est créée lorsque vous l'enregistrez — chaque agent enregistré possède exactement une identité, et celle-ci peut être adossée à TrueFoundry (la Gateway émet et signe le token) ou adossée à un fournisseur d'identité comme Okta ou Microsoft Entra. L'identité signifie la même chose dans les deux cas ; seul l'émetteur diffère.

Chaque requête adressée à la Gateway transporte ensuite deux tokens bearer :
L'en-tête Authorization est le token SSO de l'utilisateur et passe sans modification de bout en bout. L'en-tête x-tfy-agent-authorization représente l'agent agissant actuellement, et chaque agent le remplace par sa propre identité avant d'appeler le saut suivant. Si l'en-tête de l'agent est absent, la requête est simplement un appel utilisateur ordinaire, autorisé sur les seules permissions de l'utilisateur. La même paire d'en-têtes fonctionne sur les trois surfaces — l'LLM Gateway (/api/llm/chat/completions), l'MCP Gateway (/mcp/<server>/server) et l'Agent Gateway (/agent/<agent-name>).
La délégation n'est pas illimitée. Elle est restreinte par les collaborateurs définis à l'étape Access Control de l'agent, qui comportent deux rôles :
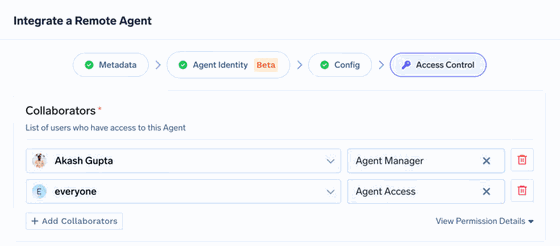
Les collaborateurs peuvent être un utilisateur, une équipe ou un compte virtuel — ainsi, les charges de travail non humaines peuvent également déléguer. C'est le niveau qui empêche un agent d'agir discrètement pour n'importe qui dans l'organisation : la délégation ne fonctionne que pour les identités qui l'ont explicitement accordée.
Être autorisé à agir pour un utilisateur est une permission. Être autorisé à atteindre un outil donné en est une autre — et les deux doivent être valides. Sur la liste des collaborateurs d'un serveur MCP, les agents apparaissent aux côtés des utilisateurs et des équipes, avec leurs propres rôles : MCP Server User (appeler les outils) et MCP Server Manager (administrer).
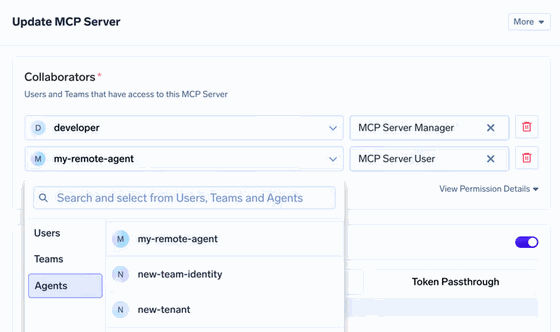
Dans un manifeste YAML, les mêmes attributions utilisent des préfixes de sujet, afin que l'intention soit explicite :
Séparer les deux attributions est ce qui rend le moindre privilège effectif : un agent par le biais duquel votre utilisateur peut agir ne peut toujours pas toucher à un outil auquel il n'a jamais été ajouté. Cela reflète le modèle d'autorisation que nous abordons dans ce qu'est l'autorisation MCP et l'autorisation fine.
La façon la plus claire de comprendre le modèle est de suivre une requête. Jane sollicite un agent planificateur, qui délègue à un agent de recherche, lequel appelle un serveur MCP Zendesk. Le token utilisateur ne change jamais ; le token agent change, et la Gateway vérifie chaque saut selon ses propres attributions.
Chaque agent est autorisé uniquement sur ses propres attributions — il n'hérite jamais de la portée de son appelant. Le côté sortant reste inchangé : l'authentification existante du serveur MCP (OAuth2, une clé API partagée ou le passage de token) continue de fonctionner sans reconfigurations. Tout ce que la Gateway ajoute, c'est la résolution du couple (user, agent) et son autorisation.
x-tfy-agent-authorization peut être usurpé. Gardez-le hors du contrôle de code source et hors de tout ce que le modèle peut lire.act imbriquées sont perdues et votre journal d'audit ne peut plus reconstruire qui a fait quoi. Préservez la chaîne de délégation saut par saut.Une équipe d'automatisation du support gère un agent planificateur qui distribue les tâches à des agents spécialisés, dont l'un lit les tickets depuis Zendesk. Ils veulent trois choses : le demandeur humain sur chaque action, l'agent spécifique qui a agi, et aucun agent capable d'atteindre un outil qui ne lui a pas été explicitement accordé.
Authorization et le token agent dans x-tfy-agent-authorization ; laissez chaque agent substituer le sien.La limite honnête : cela régit qui peut agir pour qui et atteindre quoi. Cela ne remplace pas les identifiants sortants propres au serveur MCP — ceux-ci restent là où ils sont, ce qui est exactement la raison pour laquelle l'adoption ne nécessite pas de recâbler vos outils.
403, nommant le principal refusé et la raison — un utilisateur auquel il manque une attribution Agent Access est rejeté pour les appels délégués même lorsqu'il pourrait atteindre la cible directement.Sous le modèle à deux en-têtes, la question de savoir qui effectue l'échange de token a trois réponses, définies par le type d'identité de l'agent. Elles mettent en balance la commodité et le lieu où résident la confiance et les secrets.
En identifiants gérés, le client OAuth de l'agent est enregistré dans l'IdP et TrueFoundry stocke ses identifiants en tant que secrets, puis effectue l'échange avec le token de l'utilisateur comme token sujet, et met en cache et rafraîchit le résultat. En token fédéré, l'agent effectue l'échange en dehors de TrueFoundry et envoie le token OBO finalisé, que la gateway valide avec jwks_uri, l'émetteur, l'audience et un agent_claim (act.sub par défaut) avant de le faire correspondre au registre — une correspondance échouée renvoie 403. En compte virtuel, l'appelant envoie deux tokens, Authorization: Bearer <virtual-account-token> et X-TFY-User-Token: <user-sso-token>, et le contexte utilisateur est porté par l'authentification sortante propre à TrueFoundry plutôt que par un token OBO émis par un IdP ; les serveurs qui exigent spécifiquement des tokens RFC 8693 standards doivent utiliser l'un des deux autres modes.
Résoudre l'identité (user, agent) est la première étape, pas toute l'histoire. Une fois le couple connu, la requête exécute une courte évaluation avant que quoi que ce soit n'atteigne l'outil, et chaque couche ne peut que restreindre l'accès :
agent:<agent-name>).C'est pourquoi la délégation est sécurisée par construction : la portée propre du token OBO est déjà l'intersection des permissions de l'utilisateur et de l'agent, puis quatre attributions indépendantes doivent chacune donner leur accord avant que l'appel ne passe. Restreindre n'importe laquelle — supprimer le rôle de collaborateur de l'utilisateur, retirer l'agent, réduire la liste des outils ou ajouter une interdiction Cedar — restreint l'appel délégué. La ligne d'audit complète enregistre l'utilisateur, l'agent, le mode d'identité, la chaîne de délégation, le serveur et l'outil, les décisions RBAC et Cedar, les scopes utilisés et le statut.
Un agent qui emprunte le token d'un utilisateur ou se cache derrière un compte de service est une faille qui ne demande qu'à être trouvée — par un auditeur ou par un attaquant. L'identité d'agent la comble en faisant de l'agent un principal à part entière, et la délégation au nom de (on-behalf-of) permet à ce principal d'agir pour un utilisateur spécifique tout en véhiculant les deux identités, saut après saut.
La mécanique est délibérément simple : deux en-têtes, deux types d'attributions et une vérification d'autorisation au niveau de la gateway. Le token utilisateur reste constant, l'agent agissant change, et chaque appel d'outil répond aux deux questions à la fois — quel utilisateur et quel agent. C'est ce qui rend un système autonome auditable plutôt que simplement fonctionnel.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





