



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
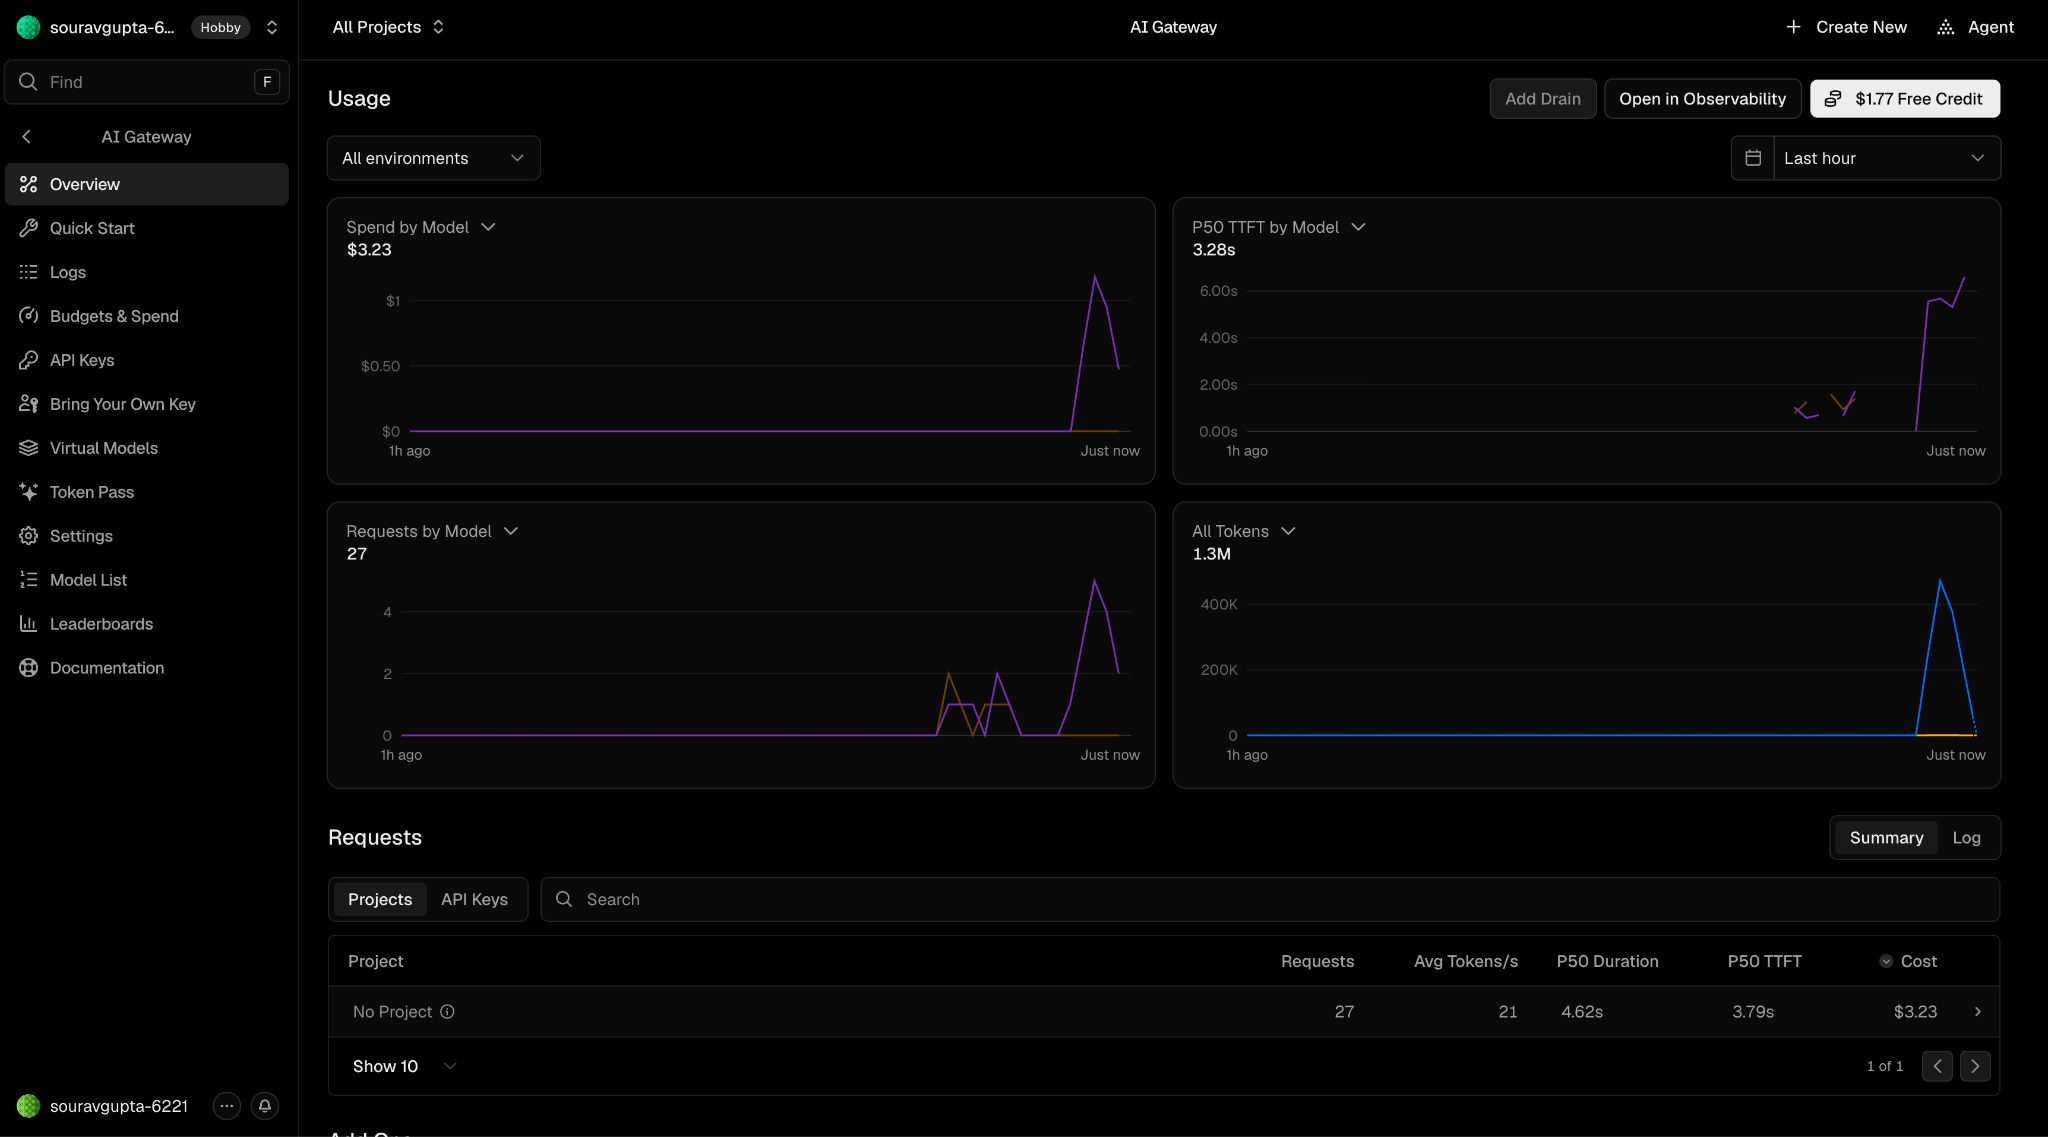
La Vercel AI Gateway est un routeur géré performant, et pour de nombreuses équipes, elle est prête pour l'entreprise dès aujourd'hui. Pour d'autres, elle ne l'est pas, et la frontière entre les deux est précise. Si vos exigences correspondent à un service hébergé et que les contrôles de gouvernance dont vous avez besoin se trouvent dans les niveaux payants de Vercel, elle tient la route. Si vous devez conserver les prompts dans votre propre réseau, exiger une résidence des données sélectionnable par le client, des garde-fous de contenu natifs ou une gouvernance des agents au niveau des outils, vous vous heurterez à des lacunes structurelles.
Ceci est une évaluation destinée aux professionnels qui valident le choix d'une passerelle IA : ingénierie de plateforme, sécurité et conformité. Elle traite des questions posées lors des achats : déploiement et parcours des données, gouvernance de l'identité et des accès, certifications de conformité, résidence et conservation des données, observabilité, audit et maturité. Tout ce qui est présenté ici provient de la documentation publique de Vercel en date de septembre 2026, avec des captures d'écran d'un compte actif. Lorsque la documentation ne précise pas un point, nous indiquons « non documenté » plutôt que de déclarer que la fonctionnalité est absente. Si vous souhaitez d'abord comprendre le contexte général, notre guide d'introduction sur ce qu'est une passerelle LLM pose les bases.
L'expression est souvent utilisée au sens large ; voici donc le niveau d'exigence auquel cette évaluation soumet Vercel. Une passerelle prête pour l'entreprise vous permet de contrôler la destination des prompts, de prouver qui peut effectuer quelle action grâce à de véritables contrôles d'identité et d'accès, de présenter les certifications requises par vos auditeurs, d'apporter des réponses claires sur la résidence et la conservation des données, de générer une piste d'audit et de fournir un support ainsi qu'une maturité prévisibles. La couverture des fournisseurs et une API compatible OpenAI ne suffisent pas à rendre une passerelle prête pour l'entreprise. Tous les produits sérieux proposent cela aujourd'hui. Le tableau ci-dessous résume les performances de la Vercel AI Gateway sur les critères clés d'un examen de sécurité.
Aperçu du niveau de préparation pour l'entreprise. Le vert indique que la fonctionnalité est prête, l'orange qu'elle est partielle, le rouge qu'il s'agit d'une lacune.
Vercel documente les éléments fondamentaux du contrôle d'accès. L'authentification unique SAML SSO est disponible en tant que module payant sur le forfait Pro ou via Enterprise, tandis que le provisionnement automatique d'annuaire via SCIM nécessite le forfait Enterprise. Les charges de travail s'authentifient avec des clés API d'équipe ou des tokens OIDC de projet, et la validité OIDC locale est documentée à 12 heures. Le cycle de vie des clés est cohérent : les clés comportent une date d'expiration, la suppression invalide immédiatement une clé et les clés créées par un membre quittant l'équipe sont désactivées. Les paramètres de sécurité d'équipe permettent la révocation des tokens sur l'ensemble des tokens d'accès personnels, des tokens d'application et des clés API Gateway.
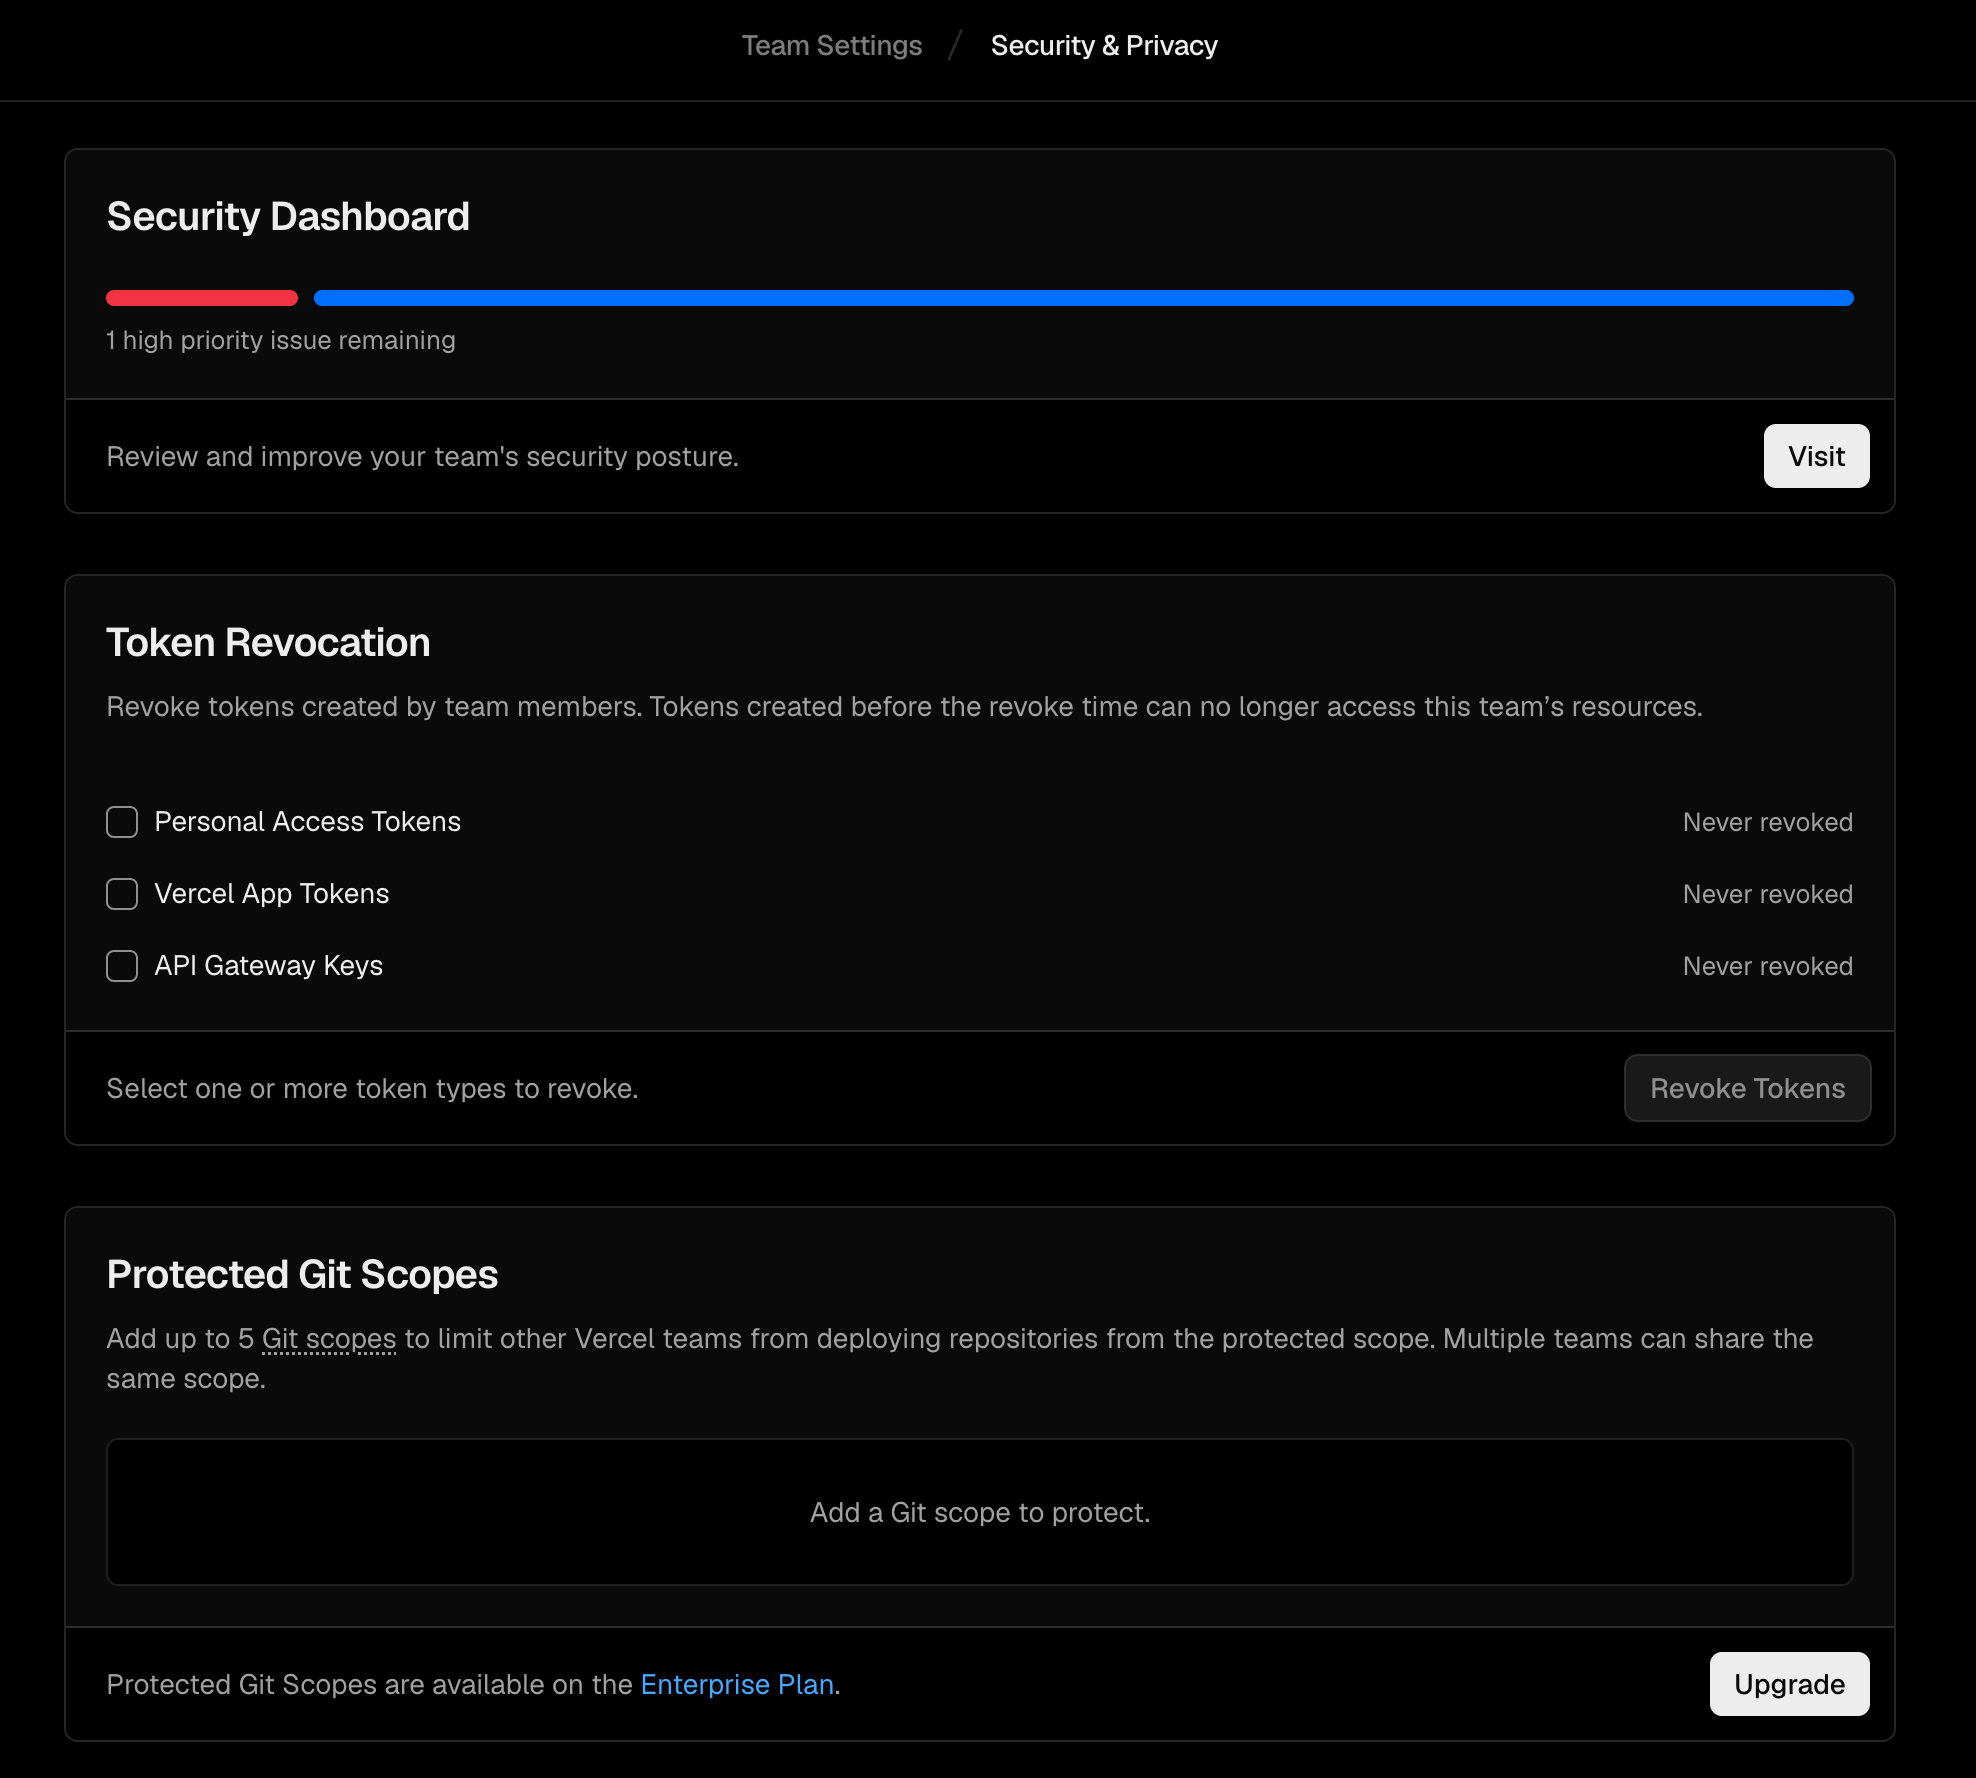
Les lacunes apparaissent dans le niveau de granularité. Les rôles d'équipe et les politiques de modèle ou de fournisseur existent, mais le contrôle d'accès basé sur des attributs (ABAC) au niveau des paramètres et les périmètres de modèle par clé ne sont pas établis dans la documentation. Concernant la gouvernance des agents, une couche unifiée d'autorisation d'outils au sein de la passerelle n'est pas documentée. Vercel Connect fournit un accès API délégué, mais il s'agit d'un service adjacent plutôt que d'un moteur de politiques MCP intégré à la Gateway. Si votre objectif est de laisser les agents appeler des outils sous une politique centralisée, c'est un point à tester avant de vous engager.
Un point d'achat important concerne la répartition des contrôles selon les offres, car plusieurs fonctionnalités de gouvernance ne sont pas disponibles sur les niveaux inférieurs :
Les équipes contiennent des projets et les clés Gateway appartiennent aux équipes, de sorte que le découpage logique nécessaire à la plupart des organisations est présent. Ce que les documents n'établissent pas, c'est l'isolement physique dédié ou les garanties contre les interférences entre locataires (noisy neighbors), ce qui importe si votre modèle de sécurité exige une séparation au-dessous de la couche logique. Une nuance mérite également d'être soulignée concernant les budgets : les budgets de projet s'appliquent aux requêtes OIDC de déploiement plutôt qu'aux dépenses liées aux clés API. Ainsi, l'association de projets et l'attribution des dépenses répondent à des besoins différents. De plus, un flux d'approbation natif pour la création de clés ou de locataires n'est pas documenté, ce qui implique que la gouvernance en libre-service doit être construite autour du produit plutôt qu'à l'intérieur de celui-ci.
Vercel documente les certifications SOC 2 Type 2 et ISO 27001 au niveau de la plateforme, des BAAs HIPAA pour les clients Pro et Enterprise éligibles, ainsi qu'un DPA. Cela couvre une grande partie des exigences standards. Deux points nécessitent toutefois votre attention. Tout d'abord, la couverture exacte des BAA pour la Gateway et les fournisseurs, ainsi que le statut FedRAMP, ne sont pas établis dans la documentation publique. Un acheteur du secteur réglementé doit donc obtenir ces précisions par écrit. Ensuite, le bulletin de sécurité de Vercel fait état d'un incident survenu en avril 2026 impliquant un accès non autorisé à des systèmes internes et l'exposition de variables d'environnement de certains clients qui n'étaient pas marquées comme sensibles. Il s'agit de l'historique de la plateforme, et la source n'établit pas de compromission spécifique à la Gateway, mais cet élément doit être pris en compte dans une évaluation globale aux côtés des certifications. Vercel publie un contact pour la divulgation responsable et la documentation relative aux tests d'intrusion via son Trust Center.
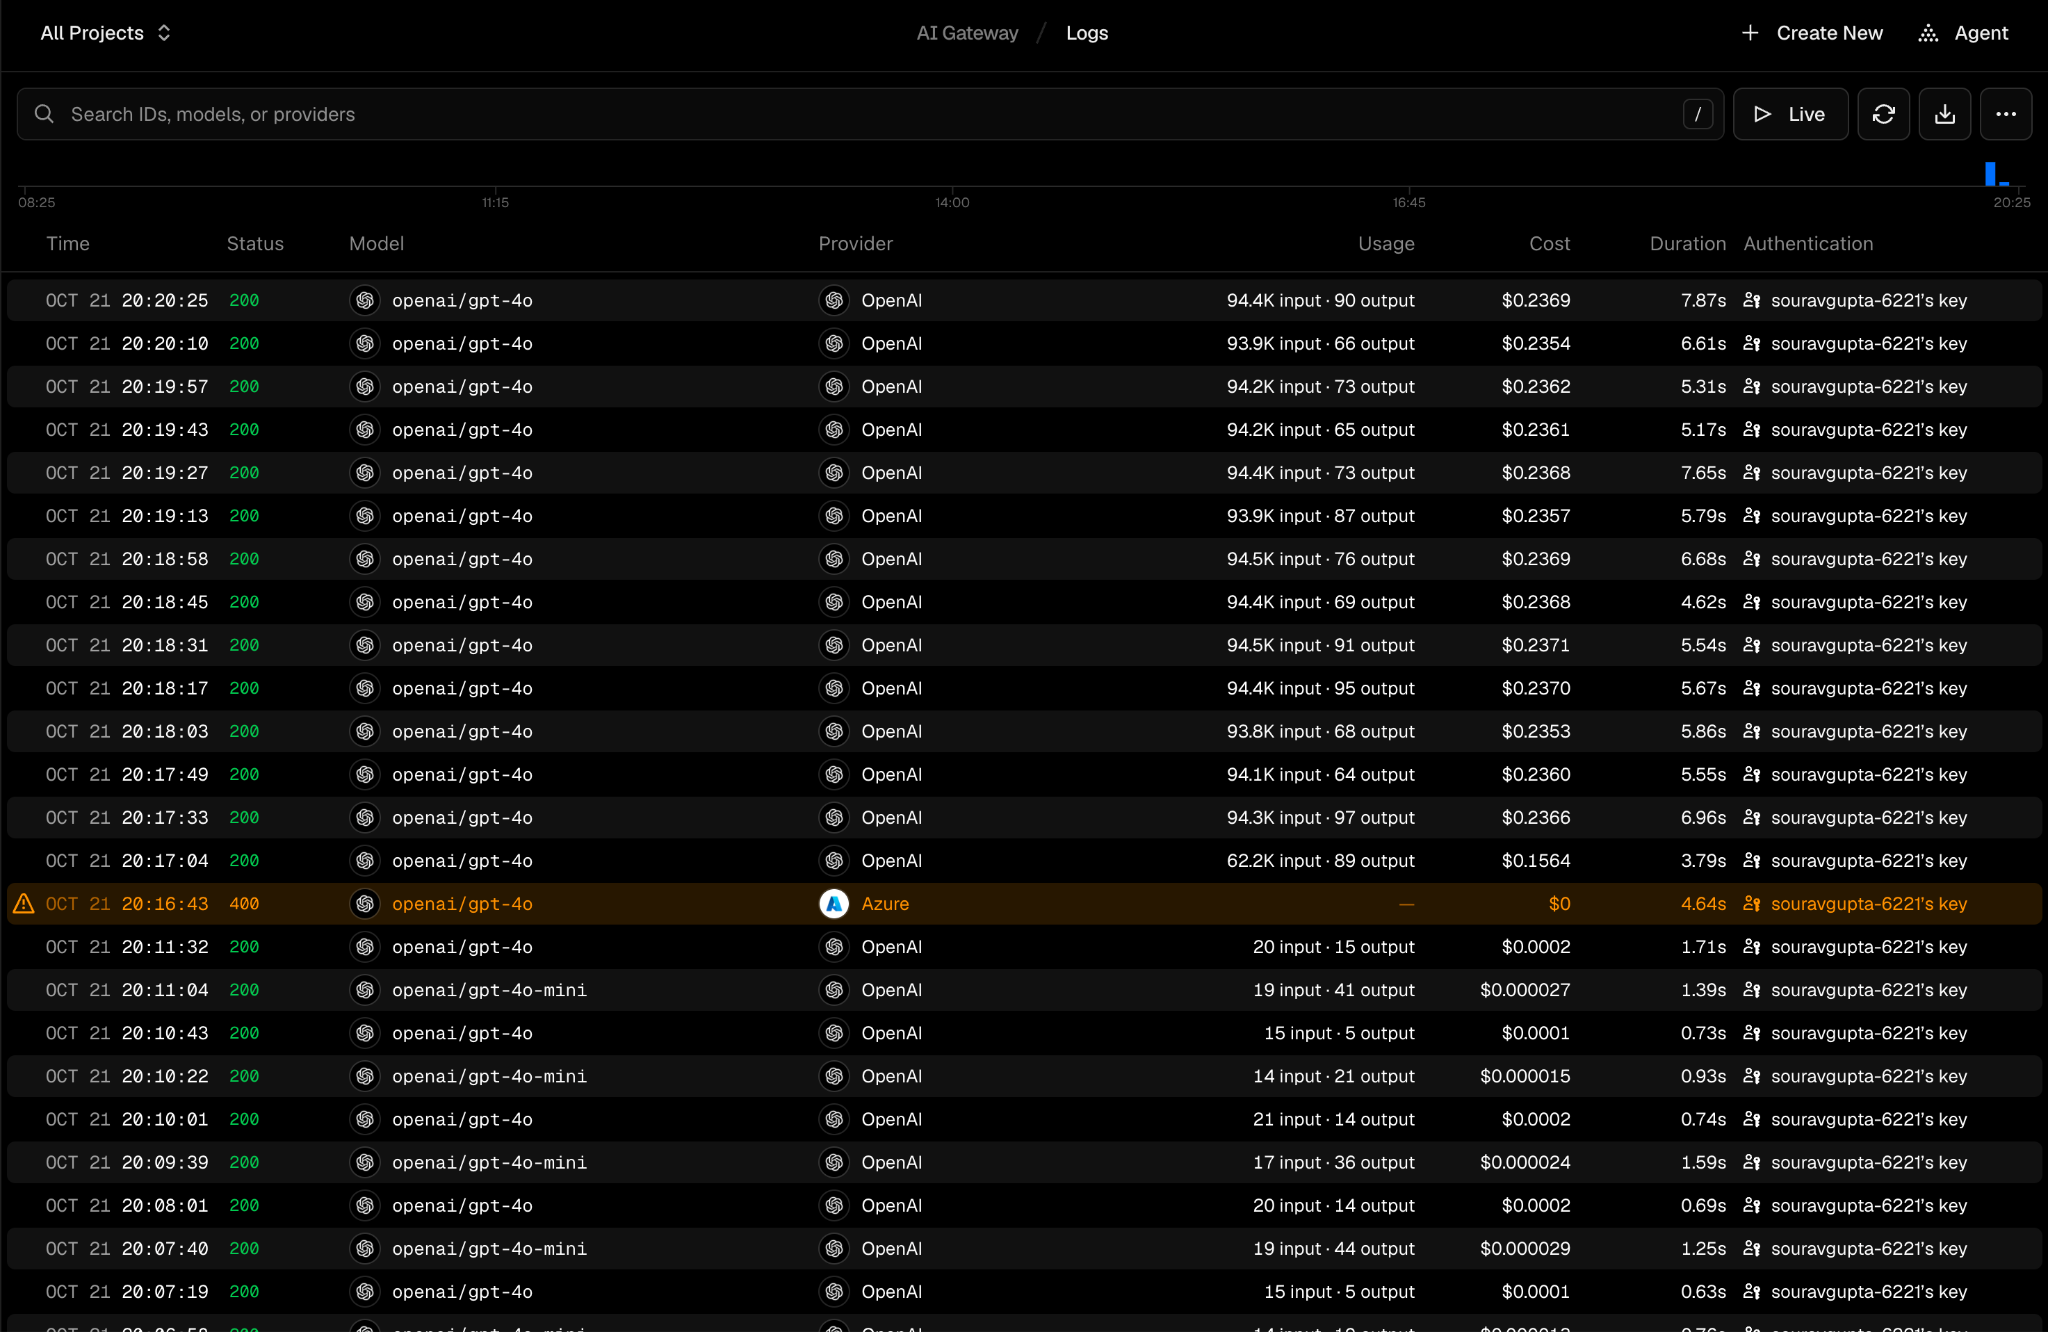
C'est la section qui détermine le choix pour les déploiements réglementés, et le bilan est nuancé. Du côté positif, la Gateway ne capture pas le corps des prompts ni des réponses, supprimant le contenu des requêtes une fois exécutées, ce qui constitue un avantage réel en matière de confidentialité par rapport aux passerelles qui enregistrent tout par défaut. Vous pouvez le constater dans les journaux de requêtes : chaque ligne indique le modèle, le fournisseur, l'utilisation de tokens, le coût, la durée et la clé d'authentification, mais aucun contenu de prompt ou de réponse.
Un paramètre inferenceRegion permet d'ancrer l'inférence du fournisseur et le stockage associé aux États-Unis ou dans l'UE lorsque le fournisseur le prend en charge, et la requête échoue plutôt que de basculer silencieusement si la région ne peut pas être respectée. Les limites sont tout aussi concrètes et s'analysent plus facilement sous forme de tableau :
Un moteur de masquage natif et configurable des PII n'est pas documenté, et aucun garde-fou de contenu ni protection contre le jailbreak n'est établi pour la Gateway. Ces contrôles doivent donc résider dans votre application ou dans un outil séparé. L'option Zero Data Retention (ZDR) est disponible au niveau de l'équipe moyennant supplément, mais Vercel précise que la ZDR n'est pas une architecture sans sortie de données (no-egress) : les prompts traversent toujours Vercel et le fournisseur sélectionné. Les API de conservation et de suppression des métadonnées par locataire ne sont pas établies. Si votre posture de conformité exige que les prompts ne quittent jamais votre réseau, une passerelle hébergée ne peut pas satisfaire cette exigence par conception, et c'est là que de nombreuses équipes réglementées étudient une alternative déployable.
Le modèle tarifaire de Vercel est transparent, ce qui facilite la planification. La Gateway applique une marge de 0 % sur les tokens, y compris sur vos propres clés de fournisseur, et les budgets peuvent être définis par équipe, par projet OIDC, par clé API ou par utilisateur, avec des réinitialisations quotidiennes, hebdomadaires ou mensuelles.
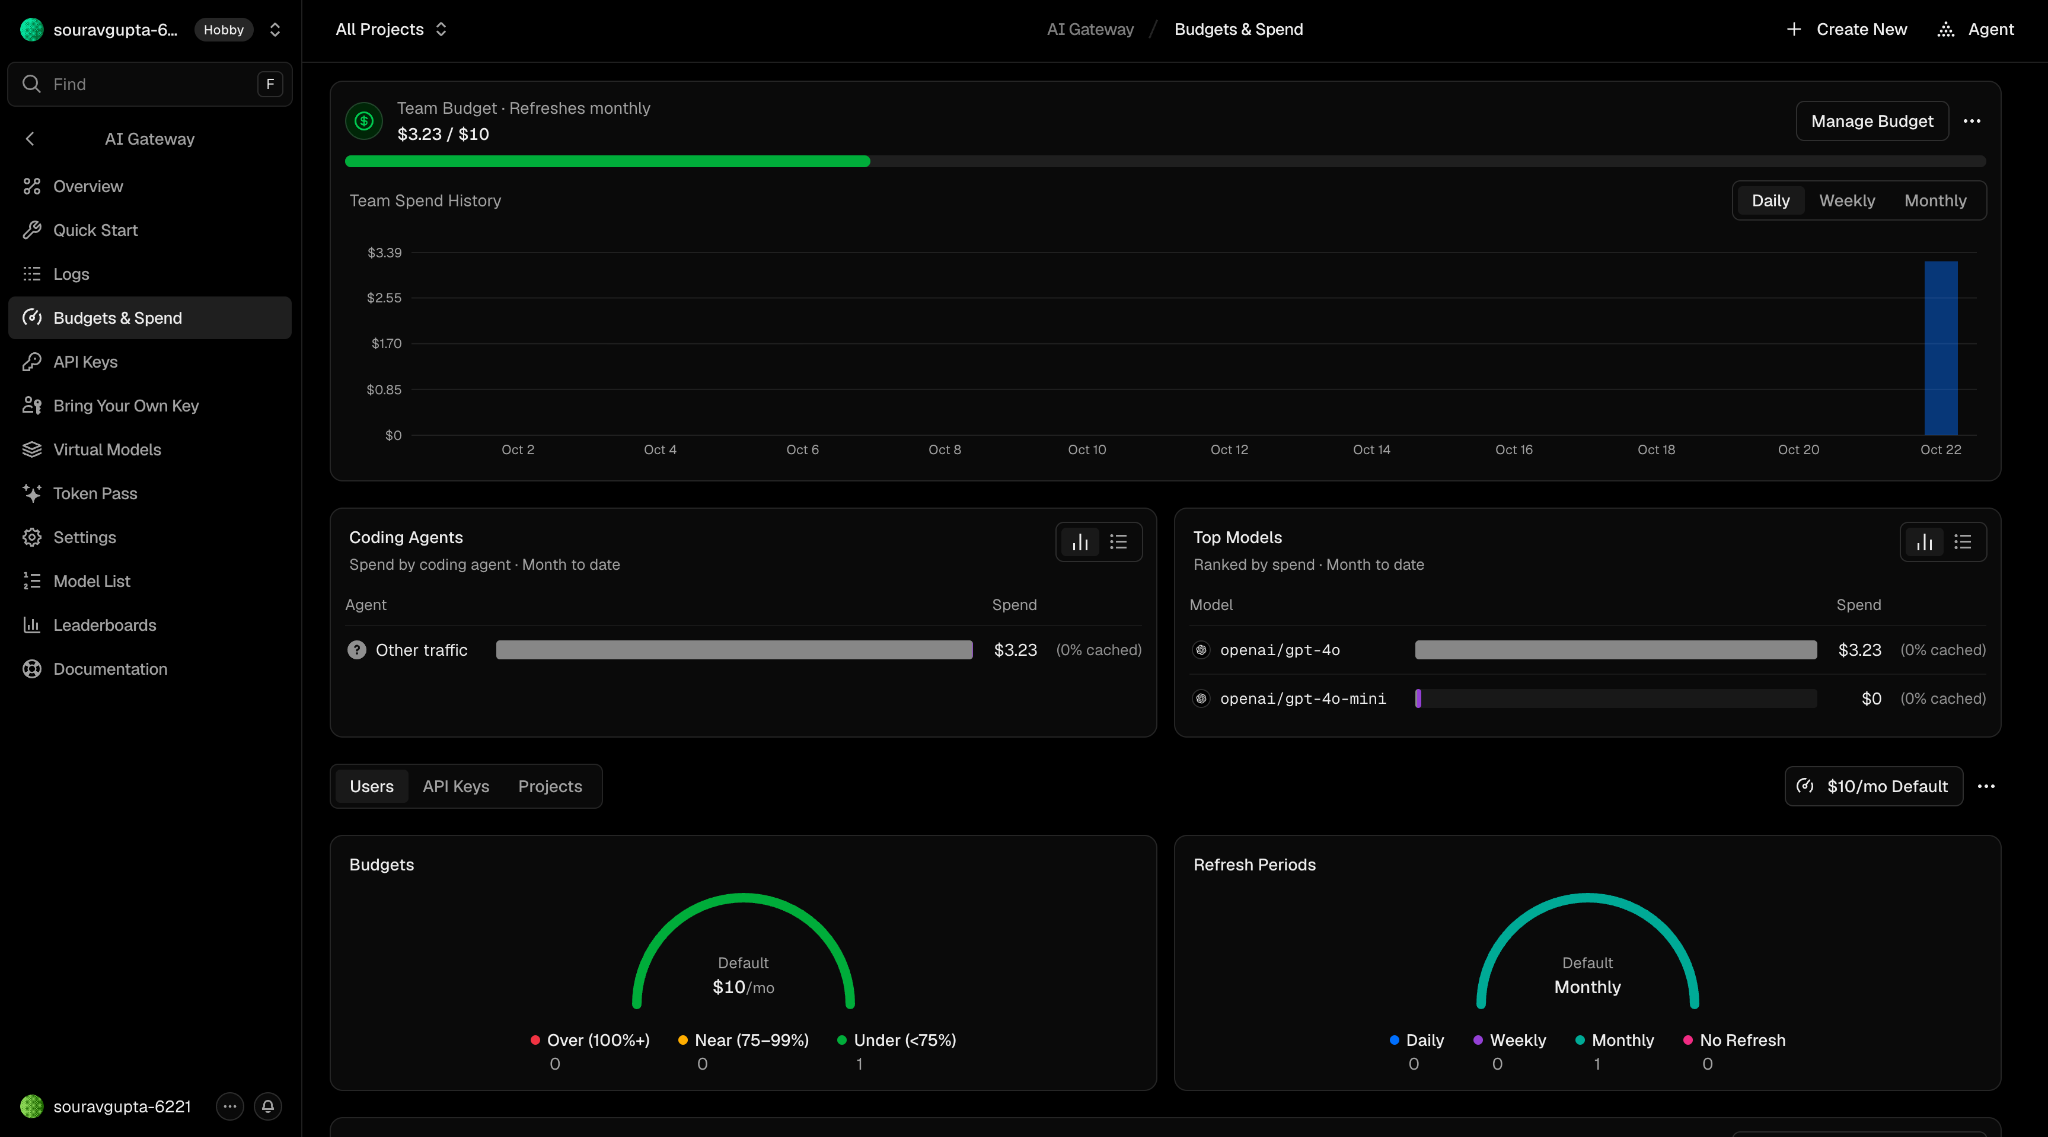
Il faut toutefois noter que la gouvernance est facturée à l'usage. Les restrictions de modèle et de fournisseur coûtent 0,10 USD pour 1 000 requêtes réussies, la ZDR à l'échelle de l'équipe coûte le même prix, l'écriture de rapports coûte 0,075 USD pour 1 000, les requêtes de rapport 5 USD pour 1 000, et l'export de traces 0,05 USD pour 1 000 plus les frais d'extraction de données. Les abonnements à la plateforme s'y ajoutent : Pro à 20 USD par mois plus 20 USD par utilisateur, SAML à 300 USD par mois, et un BAA HIPAA à 350 USD par mois sur les plans éligibles, le plan Enterprise faisant l'objet d'un contrat personnalisé. Le routage est économique ; ce sont les contrôles de sécurité à activer qu'il convient de prévoir dans vos budgets.
Les métriques natives couvrent le volume de requêtes, la consommation de tokens, les dépenses, la durée, le temps jusqu'au premier token (TTFT), le routage et les erreurs, et les traces s'exportent via OTLP/HTTP (mais pas gRPC). Les journaux et les traces conservent des métadonnées plutôt que le corps des prompts ou des réponses, ce qui est cohérent avec la politique de confidentialité par défaut, mais signifie également que vous ne pouvez pas constituer un ensemble de données d'évaluation à partir de la Gateway elle-même. La rétention présente des limites : l'interface des journaux remonte au maximum à 36 jours et les détails des tentatives de routage sont conservés 30 jours. Les requêtes personnalisées illustrent la différenciation des offres : le générateur de requêtes est en lecture seule jusqu'à ce que vous passiez à Observability Plus sur l'offre Pro.
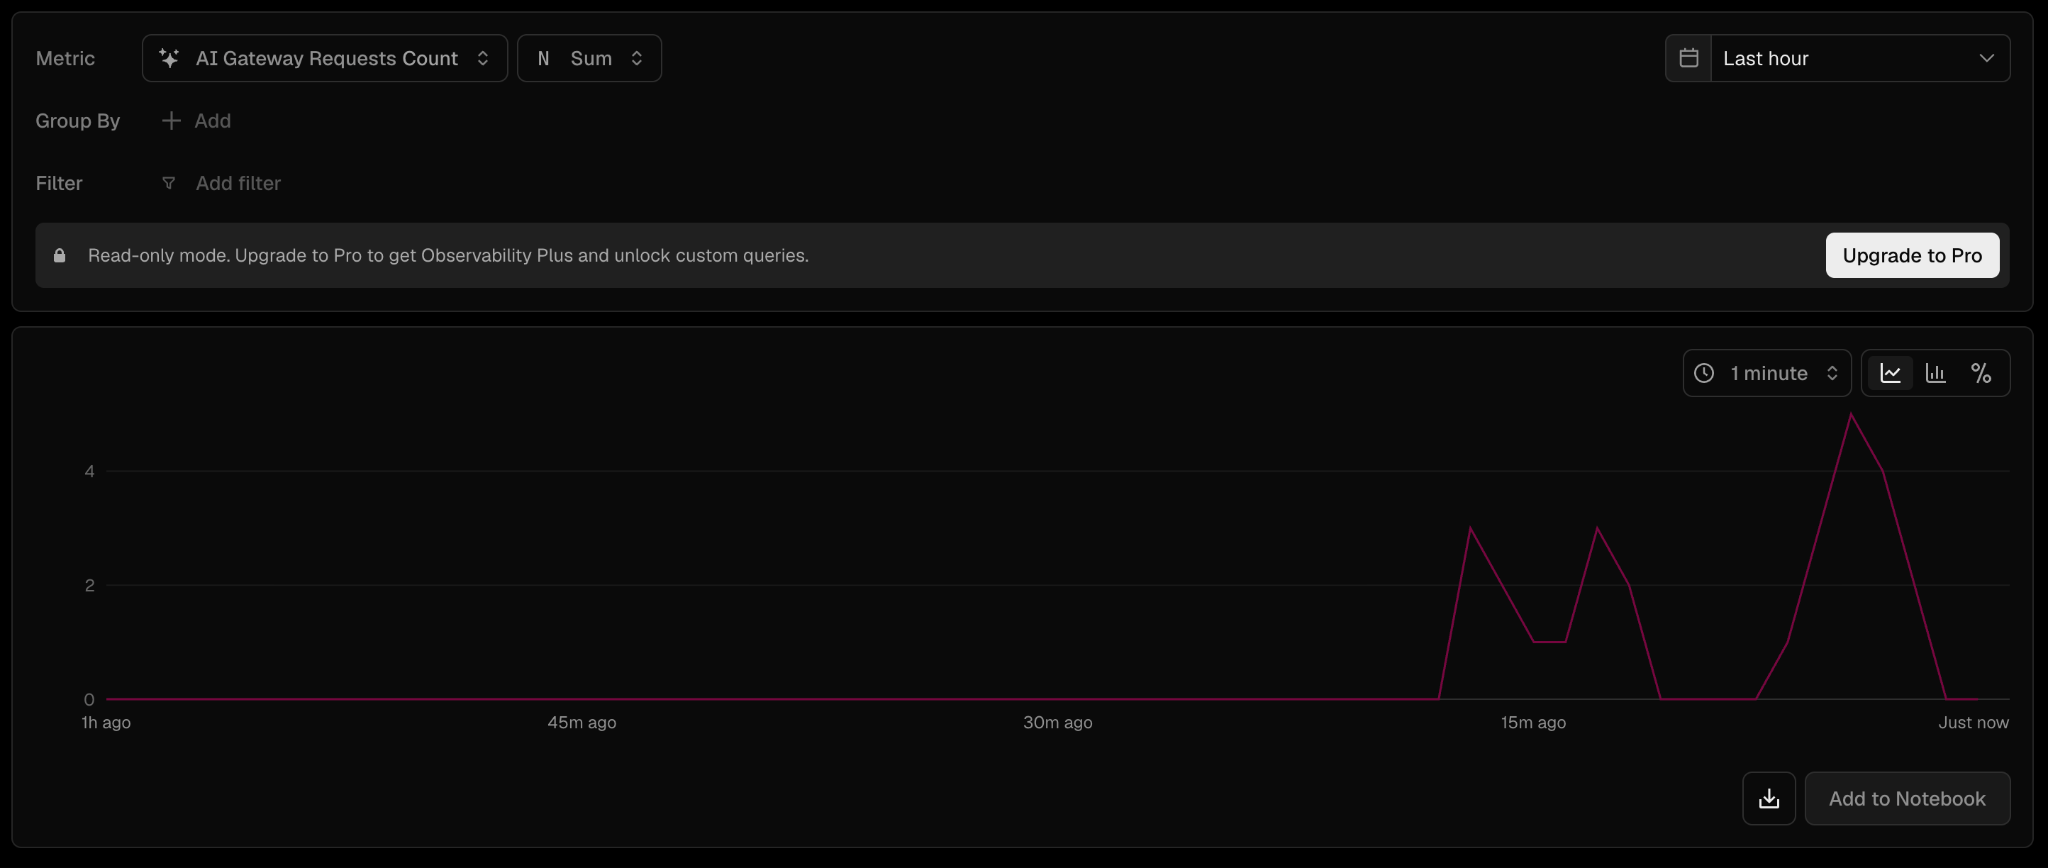
L'exportation des journaux d'audit de configuration existe sur Enterprise, bien que la couverture exacte des événements liés aux budgets, aux listes d'autorisation, aux clés et au routage ne soit pas établie.
La Vercel AI Gateway a atteint la disponibilité générale en août 2025. Vercel est une entreprise solide, avec une levée de fonds en Série F qui l'a valorisée à 9,3 milliards USD en septembre 2025. Vercel indique que la Gateway alimente v0, son propre produit, ce qui constitue un signe d'utilisation réelle, traité ici comme une affirmation du fournisseur. Du côté des réserves, plusieurs fonctionnalités de l'API restent en version bêta, et aucun SLA contractuel de disponibilité ou de temps de réponse spécifique à la Gateway n'est établi dans la documentation publique. Les attentes en matière de support doivent donc être confirmées dans votre contrat.
La Vercel AI Gateway est-elle prête pour l'entreprise ? Pour une équipe dont les besoins correspondent à un service géré, dont les exigences de certification sont satisfaites par SOC 2 et ISO 27001, et dont les contrôles de gouvernance souhaités sont disponibles dans les niveaux payants, oui. C'est un routeur bien conçu, avec des tarifs transparents et une politique de confidentialité stricte par défaut. Orientez-vous vers une autre solution si vos prompts ne peuvent pas quitter votre réseau, si vous avez besoin d'un déploiement isolé (air-gapped) ou contrôlé par le client, si vous exigez un masquage natif des PII et des garde-fous de contenu au sein de la passerelle, ou si vos agents nécessitent une gouvernance au niveau des outils avec application de politiques. Ce ne sont pas des préoccupations secondaires, ce sont précisément les exigences qui définissent les environnements réglementés et à gouvernance stricte.
Les lacunes identifiées ci-dessus correspondent exactement aux points traités par une passerelle déployable. TrueFoundry exécute la même passerelle unifiée compatible OpenAI, avec plus de 1 000 modèles accessibles derrière une seule API, mais vous choisissez son emplacement d'exécution : SaaS entièrement géré, SaaS géré avec votre propre stockage de données, modèle hybride où le plan de données de la passerelle réside dans votre VPC, ou une installation entièrement auto-hébergée, y compris en environnement isolé (air-gapped). Dans les modes VPC, les prompts ne quittent jamais votre réseau, ce qui répond à l'exigence de souveraineté des données qu'un service exclusivement hébergé ne peut pas satisfaire. La passerelle ajoute environ 3 à 4 ms de latence et supporte plus de 350 RPS sur un seul vCPU.
Sur les aspects de gouvernance, TrueFoundry intègre une passerelle MCP et une passerelle d'agents avec RBAC au niveau des outils, des garde-fous pré et post-exécution d'outils, des protections intégrées pour le contenu et les PII, ainsi que le déploiement de modèles sur le même plan de contrôle, faisant d'un point de terminaison vLLM, TGI ou Triton auto-hébergé une route de premier ordre. La prise en charge de SOC 2, HIPAA, RGPD, du SSO, du RBAC et de la journalisation d'audit est intégrée. Si vous évaluez les passerelles selon la méthode de cet article, notre comparaison TrueFoundry vs Portkey applique la même grille d'analyse à un autre acteur. Si votre évaluation concerne un déploiement réglementé ou soumis à une gouvernance stricte, réservez une démo et nous étudierons vos exigences spécifiques en matière de gouvernance et de résidence des données.
La préparation pour l'entreprise ne se résume pas à un critère unique, c'est un ensemble de exigences, et la Vercel AI Gateway en valide une grande partie. Il s'agit d'un routeur géré performant, bénéficiant de certifications reconnues, d'une tarification transparente et d'une configuration par défaut qui préserve la confidentialité des prompts dans les journaux. Les aspects qu'elle ne couvre pas sont ceux qui caractérisent les déploiements réglementés et souverains : l'exécution de la passerelle au sein de votre propre réseau, la résidence des données contrôlée par le client, les garde-fous natifs et la gouvernance des agents au niveau des outils. Si ces points figurent dans votre cahier des charges, évaluez une passerelle que vous pouvez déployer selon vos exigences de conformité, et réservez une démo pour découvrir comment TrueFoundry y répond.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.




Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, and no data leaves your domain. This is a core reason regulated teams choose it over SaaS-only gateways.



Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





