



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Le ZDR d'OpenRouter est la première chose vers laquelle la plupart des équipes se tournent lorsqu'un examen de sécurité demande où finissent leurs prompts, et il convient d'être précis sur ce qu'il apporte réellement. Le ZDR restreint une requête aux fournisseurs qui ne stockent ni les prompts ni les réponses. Il régit la rétention du fournisseur, pas celle d'OpenRouter, et constitue un contrôle parmi d'autres au sein d'une question plus large à laquelle une passerelle IA (AI gateway) doit répondre : qu'est-ce qui est autorisé, où les données peuvent-elles résider, qu'est-ce qui est conservé et qui peut le prouver par la suite ?
Cet article couvre la section gouvernance et politique de notre série TrueFoundry vs OpenRouter : comment la politique est exprimée, délimitée, testée et versionnée ; les listes d'autorisation et de blocage ; les restrictions au niveau des prompts, des outils et des paramètres ; la résidence des données au repos ; la politique de journalisation et le masquage ; la rétention et la suppression ; ainsi que le journal d'audit des modifications. Il est écrit pour l'ingénieur plateforme qui doit mettre en œuvre les règles et le responsable de la conformité qui doit les défendre, et chaque affirmation est tirée de la documentation publique des deux fournisseurs.
Le ZDR d'OpenRouter garantit que les fournisseurs ne stockent pas les prompts ni les réponses. Il peut être appliqué globalement, par groupe de modèles (Anthropic, OpenAI, Google, SpaceXAI et non-frontier) via des garde-fous (guardrails), ou par requête en utilisant le paramètre ZDR. Séparément, provider.data_collection: "deny" achemine les requêtes uniquement vers les fournisseurs qui ne collectent pas les données des utilisateurs, paramétrable par requête ou comme valeur par défaut à l'échelle du compte dans les paramètres de confidentialité. Les deux sont contrôlés indépendamment car il s'agit de promesses différentes : certains points de terminaison ne s'entraînent pas sur vos données mais les conservent pour la détection des abus ou pour des raisons légales. Ainsi, une politique de données OpenRouter qui indique "pas d'entraînement" n'est pas équivalente à une politique qui indique "pas de rétention".
Trois limites définissent ce contrôle. Le ZDR ne s'étend pas aux plugins et outils que vous activez, tels que la recherche web, qui peuvent être exploités par des tiers ayant leurs propres politiques de rétention. Le ZDR régit la rétention du fournisseur, pas celle d'OpenRouter ; la rétention de contenu d'OpenRouter est un commutateur de journalisation distinct au niveau de l'espace de travail, détaillé ci-dessous. De plus, la rétention des données d'OpenRouter pour les métadonnées de requête (horodatages, modèle, nombre de tokens, latence) se poursuit pour la facturation et les opérations sans durée définie ni période configurable. Le DPA signé disponible pour les clients Enterprise couvre la configuration ZDR, ce qui constitue le bon endroit où l'équipe de conformité peut l'ancrer.
TrueFoundry ne propose pas de fonctionnalité ZDR, et la raison en est structurelle plutôt qu'une lacune : vous apportez vos propres clés de fournisseur, de sorte que les conditions de rétention de votre fournisseur sont celles que vous avez négociées. Le contrôle équivalent réside dans le compte fournisseur qu'une équipe est autorisée à utiliser. Là où les deux produits se recoupent, c'est sur la rétention zéro des données d'OpenRouter en tant que politique de routage par rapport aux autorisations de compte fournisseur de TrueFoundry en tant que politique d'accès, et c'est la forme de tout ce qui concerne cette section : OpenRouter oriente le trafic, TrueFoundry l'autorise.
Les garde-fous (guardrails) d'OpenRouter constituent le moteur de politique. Un garde-fou est un objet de règle nommé, créé dans Workspaces → Guardrails ou via l'API de gestion (créer, mettre à jour, supprimer, lister, attribuer à des clés ou à des membres), composant une limite de budget, une liste d'autorisation de modèles, une liste d'autorisation de fournisseurs, le ZDR par groupe de modèles, la détection d'injection de prompt par regex, les informations sensibles (préréglages PII plus détection NLP) et des filtres de contenu regex personnalisés. Dans une organisation, seuls les administrateurs gèrent les garde-fous ; les politiques de confidentialité à l'échelle du compte et les restrictions de fournisseur sont héritées, et un garde-fou ne peut être que plus restrictif. La sémantique de composition est documentée par type de règle, ce qui mérite d'être souligné : les listes d'autorisation s'intersectent (la plus stricte gagne), le ZDR est appliqué avec un OU logique par groupe de modèles, les filtres d'informations sensibles s'unissent avec priorité au blocage sur la rédaction (masquage), et les budgets sont vérifiés séparément par couche plutôt qu'être fusionnés. L'expression se fait via des formulaires UI et une API REST ; il n'y a pas de langage de politique, pas de YAML et pas de parcours GitOps. Les tests avant déploiement sont partiels : une action de signalement (flag) enregistre une détection sans l'appliquer, mais uniquement pour le filtre d'injection regex ; les règles PII acceptent le blocage ou la rédaction, et les budgets ainsi que les listes d'autorisation ne disposent pas d'exécution à blanc (dry run).
TrueFoundry exprime la politique sous forme d'ensembles de règles créés via l'interface utilisateur avec une équivalence YAML ("Apply as YAML" dans chaque formulaire de règle), regroupés en quatre familles sous AI Gateway → Policies : Guardrails, Budget Limiting, Logging Config et Rate Limiting. Ces quatre familles partagent un modèle de portée unique : les sujets (utilisateur, équipe, compte virtuel), les modèles y compris les modèles virtuels, les serveurs MCP et les outils, les comptes fournisseurs et les clés-valeurs X-TFY-METADATA (configuration des guardrails). Les budgets disposent d'une API de simulation qui renvoie les règles qui correspondraient à une requête hypothétique avant que vous ne la validiez, et les garde-fous s'exécutent en mode surveillance (monitor) ou avertissement (warn) avant l'application stricte (simulation de budgets). Pour les cas qu'un formulaire ne peut pas exprimer, les garde-fous de politique Cedar et OPA vous permettent d'écrire la règle sous forme de code (Cedar, OPA). La sémantique d'évaluation diffère selon la famille et nous les citons exactement : les budgets utilisent ET pour chaque règle correspondante, le débit binaire (rate limiting) s'applique à la première correspondance gagnante (first-match-wins), et la journalisation applique le refus prioritaire (deny-wins).
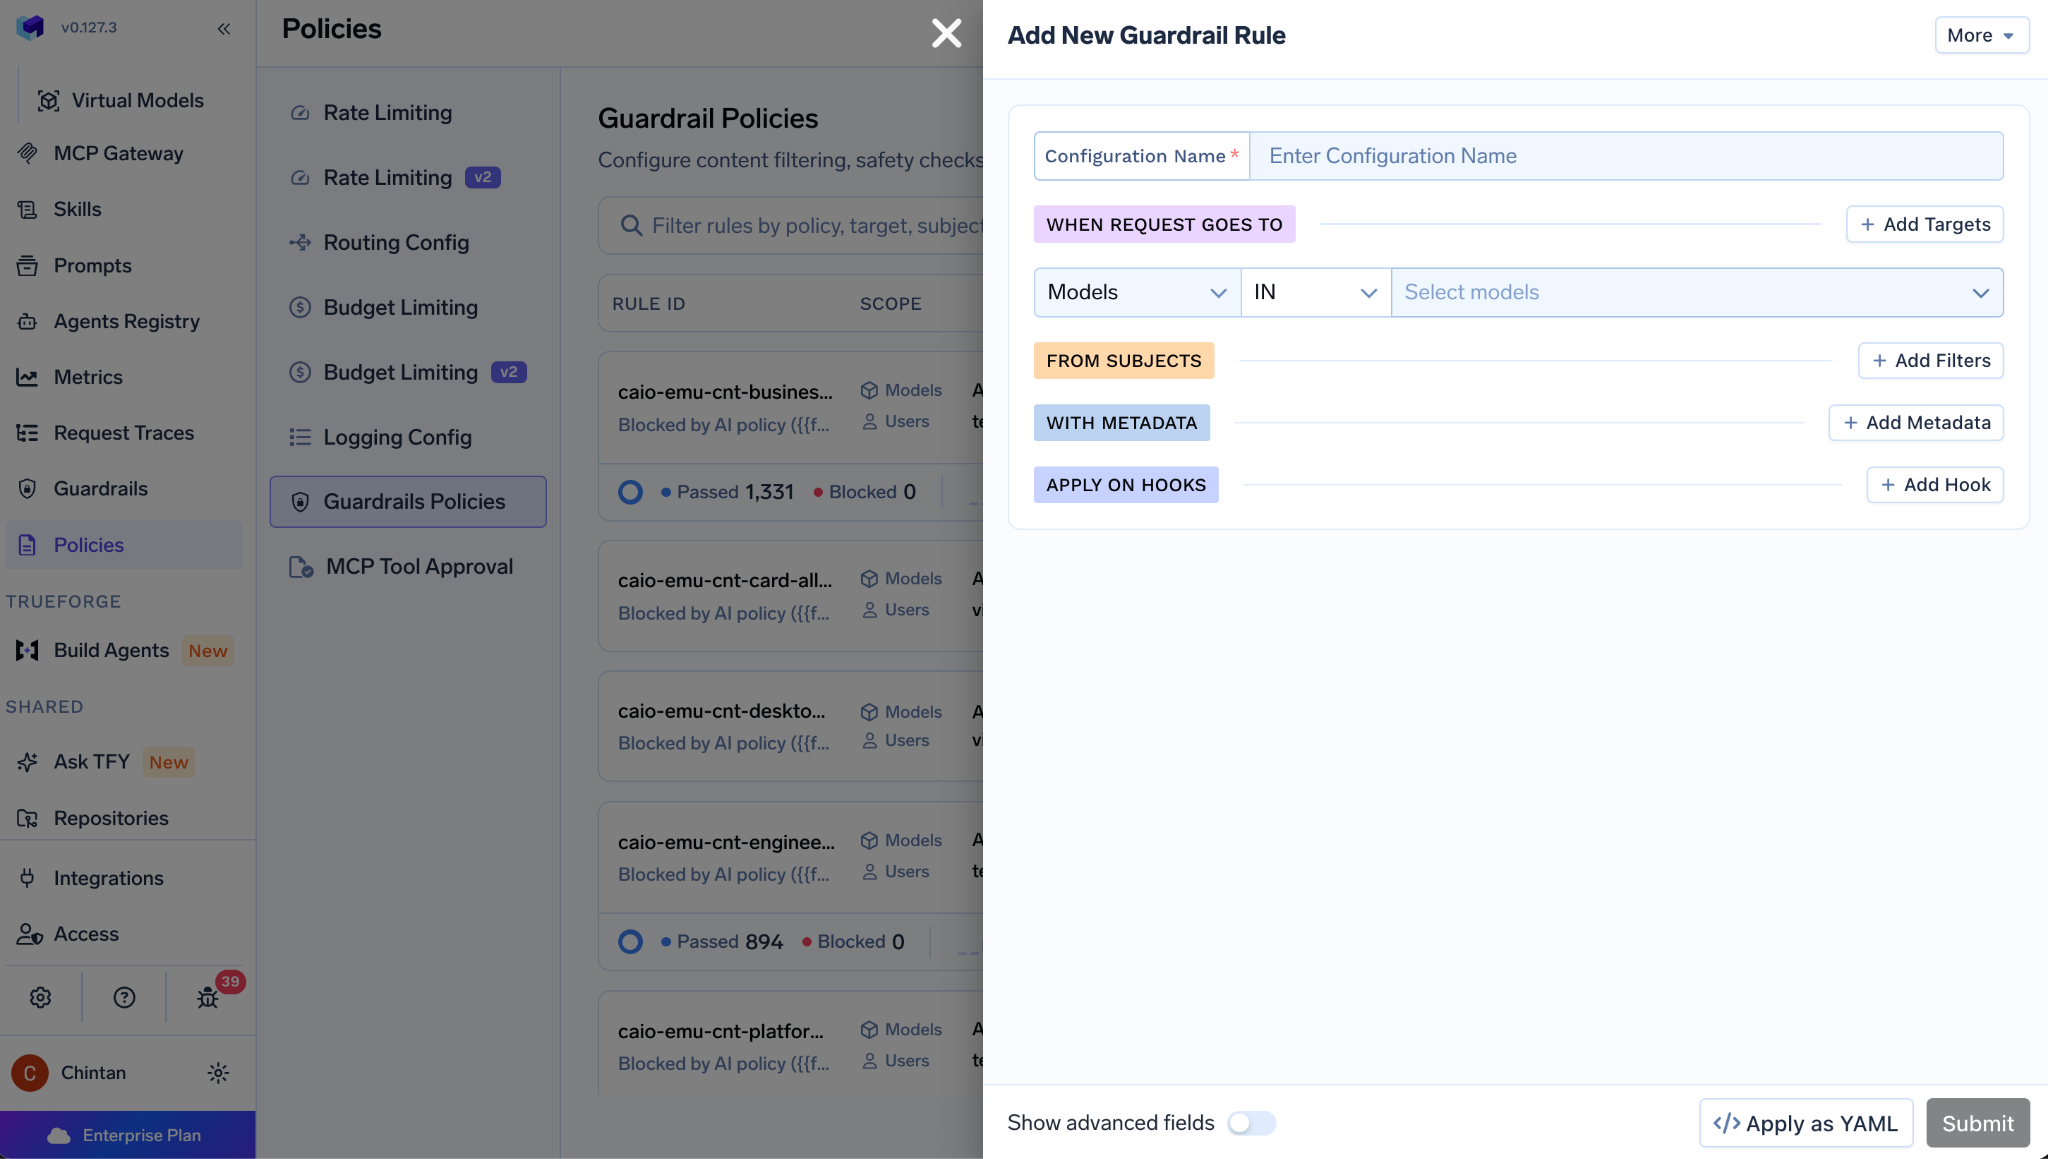
Deux éléments ne sont documentés par aucun des deux fournisseurs, et nous le disons clairement : le versionnage des règles de politique (pas de brouillon et publication, pas de retour en arrière, pas d'historique) et un flux de travail d'approbation pour les modifications de politique (les modifications effectuées par des administrateurs autorisés prennent effet dès l'enregistrement, sans contrôle à quatre yeux). Les produits de gestion d'API d'entreprise disposent de fonctionnalités de gestion du changement sur ce point. Aucun de ces deux gateways ne les propose pour l'instant.
OpenRouter propose uniquement des listes d'autorisation. Une liste d'autorisation de modèles et une liste d'autorisation de fournisseurs, une valeur vide signifiant qu'il faut tout autoriser, sans primitive de liste de blocage. Le fonctionnement par équipe passe par des garde-fous restreints à l'espace de travail ou par une attribution par membre ; le fonctionnement par environnement ne dispose d'aucun mécanisme car il n'existe pas d'objet d'environnement. Le coût opérationnel du modèle basé uniquement sur l'autorisation est réel : lorsqu'un nouveau modèle sort, chaque garde-fou doit être modifié pour l'autoriser, tandis qu'une liste de blocage l'admettrait automatiquement. C'est par défaut plus sûr, mais cela demande plus de maintenance, devenant une tâche administrative permanente à l'échelle de quarante applications. La politique au niveau des outils n'existe pas ; OpenRouter exploite ses propres outils serveur, mais aucun contrôle d'attribution, de restriction ou de consentement par outil n'est documenté, et les plugins se situent en dehors du ZDR. La politique au niveau des paramètres n'est pas non plus documentée ; rien ne restreint temperature ou max_tokens, et provider.max_price est une contrainte de routage, pas une politique.
TrueFoundry prend en charge les deux directions. Les attributions RBAC constituent la liste d'autorisation (une équipe ne voit et n'appelle que les modèles qui lui ont été attribués), et les règles de politique ajoutent des conditions IN et NOT IN sur les modèles par sujet, avec une expression par environnement via des métadonnées (environment: production) ou des comptes virtuels par environnement (contrôle d'accès au gateway). La politique au niveau des outils cible des serveurs MCP spécifiques et des outils individuels, avec des crochets (hooks) pré-invocation et post-invocation. La politique au niveau des paramètres provient d'un garde-fou de validation des métadonnées qui impose les métadonnées de requête requises, ainsi que de règles Cedar et OPA qui peuvent être écrites par rapport aux paramètres de requête. Nous signalons un point aux rédacteurs comme aux acheteurs : une restriction de paramètre concrète, telle que le blocage d'une température supérieure à 1, doit être vérifiée de manière pratique avant d'être affirmée de façon générale.
La résidence est une question de données au repos, non de réseau, et les deux fournisseurs répondent à des questions différentes.
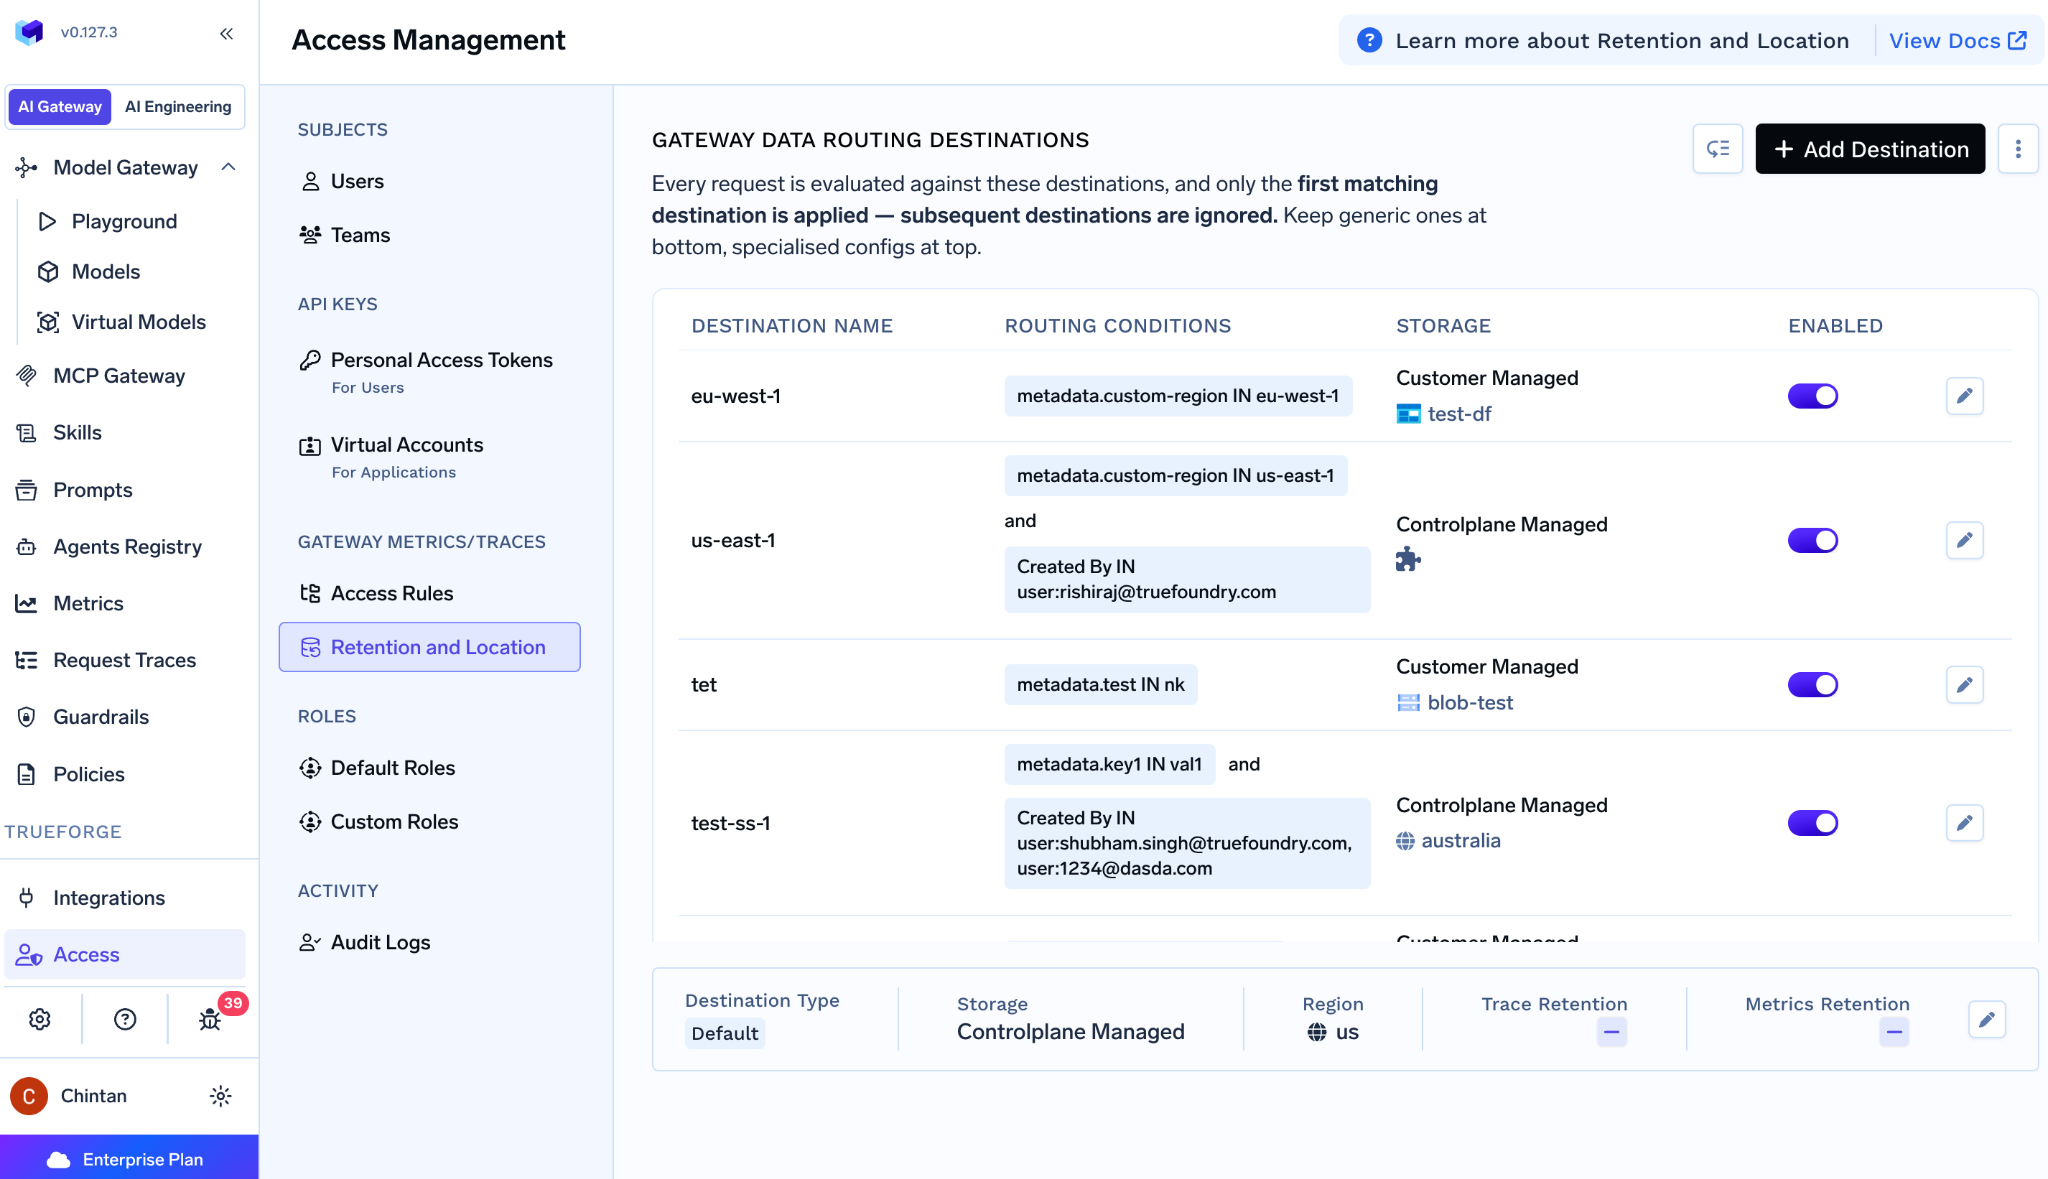
Le routage des données de TrueFoundry (AI Gateway → Controls) choisit le lieu où résident les traces : un stockage géré par le plan de contrôle avec sélection de région en SaaS, ou un stockage d'objets géré par le client dans votre propre bucket et votre région. Le plan Enterprise ajoute le routage conditionnel avec plusieurs destinations associées de haut en bas sur les métadonnées ou l'identité de l'appelant, de sorte que les traces de l'équipe UE vont vers un bucket UE et tout le reste vers la destination par défaut (routage des données). Un magasin de données par région est une réelle option de déploiement, et non une vidange monoposte. Nous formulons deux mises en garde : les métriques vont toujours vers la destination par défaut et sont conservées indéfiniment, sans contrôle de résidence ; et en mode auto-hébergé, la résidence vous appartient naturellement, car rien ne sort de votre infrastructure. Pour les équipes qui exécutent déjà des modèles dans leur propre environnement, notre guide sur le déploiement d'LLM sur site (on-premise) couvre cette extrémité du spectre.
Le routage régional d'OpenRouter est principalement une réponse liée à l'emplacement du traitement : pour les clients Enterprise, les prompts et les complétions sont déchiffrés et traités dans la région sélectionnée, UE ou US. La position par défaut au repos est que très peu de choses y reposent, car le contenu n'est pas stocké. Cependant, l'endroit où résident les métadonnées conservées, et dans quelle région, n'est pas documenté. L'option "Input & Output Logging" stocke le contenu dans un projet Google Cloud Storage isolé dont la région n'est pas précisée. Et le constat le plus net sur ce point : la journalisation des entrées et sorties ne s'applique pas aux requêtes acheminées via les points de terminaison UE ou US. Ainsi, le routage régional et le contenu des prompts stocké s'excluent mutuellement. Un acheteur entreprise qui exige la résidence UE ne peut pas avoir en même temps le débogage au niveau des prompts ou l'audit via la plateforme.
Il s'agit de la capacité la plus différenciée dans ce domaine, c'est pourquoi nous la présentons sous forme de matrice plutôt que par un oui ou un non.
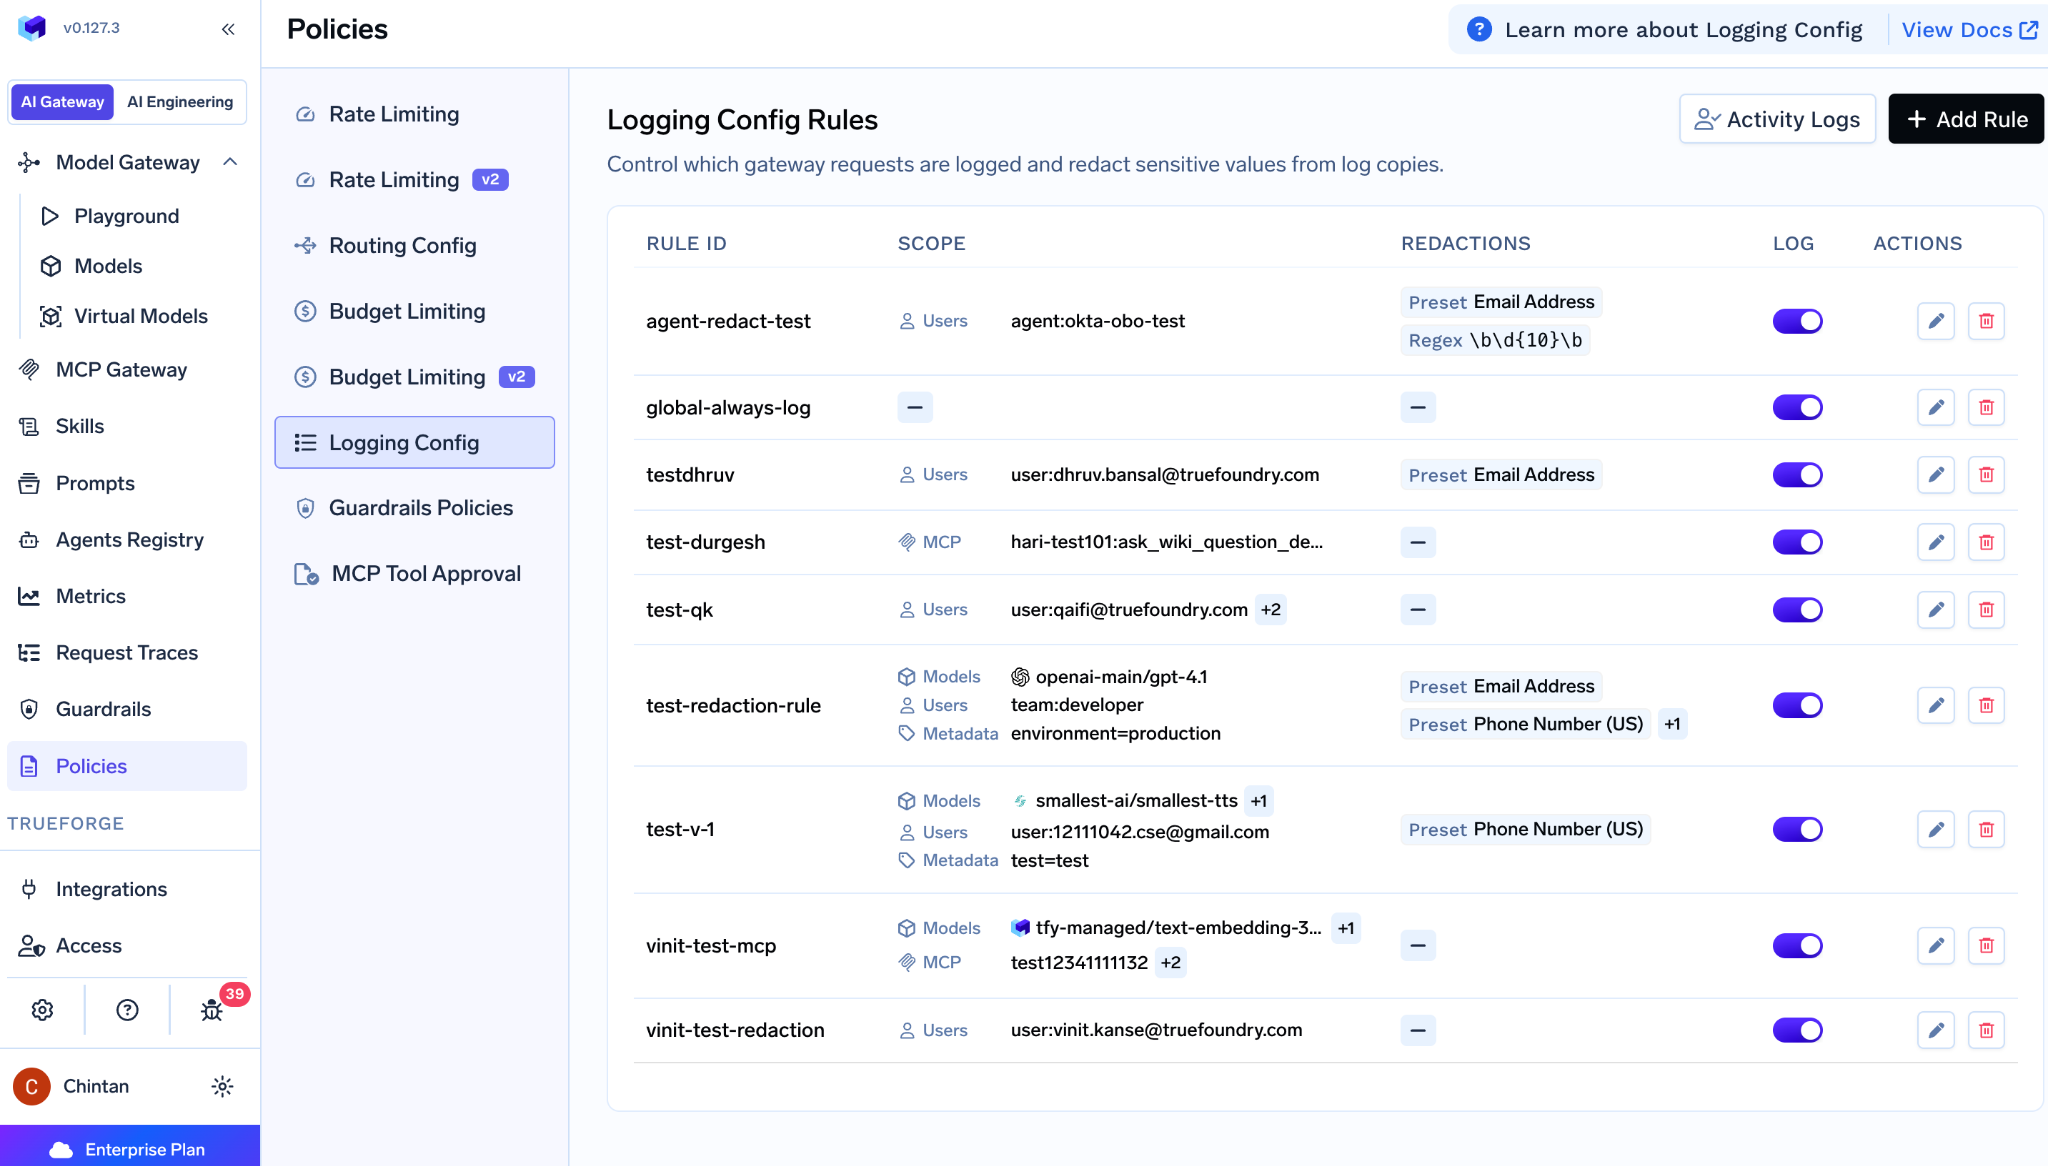
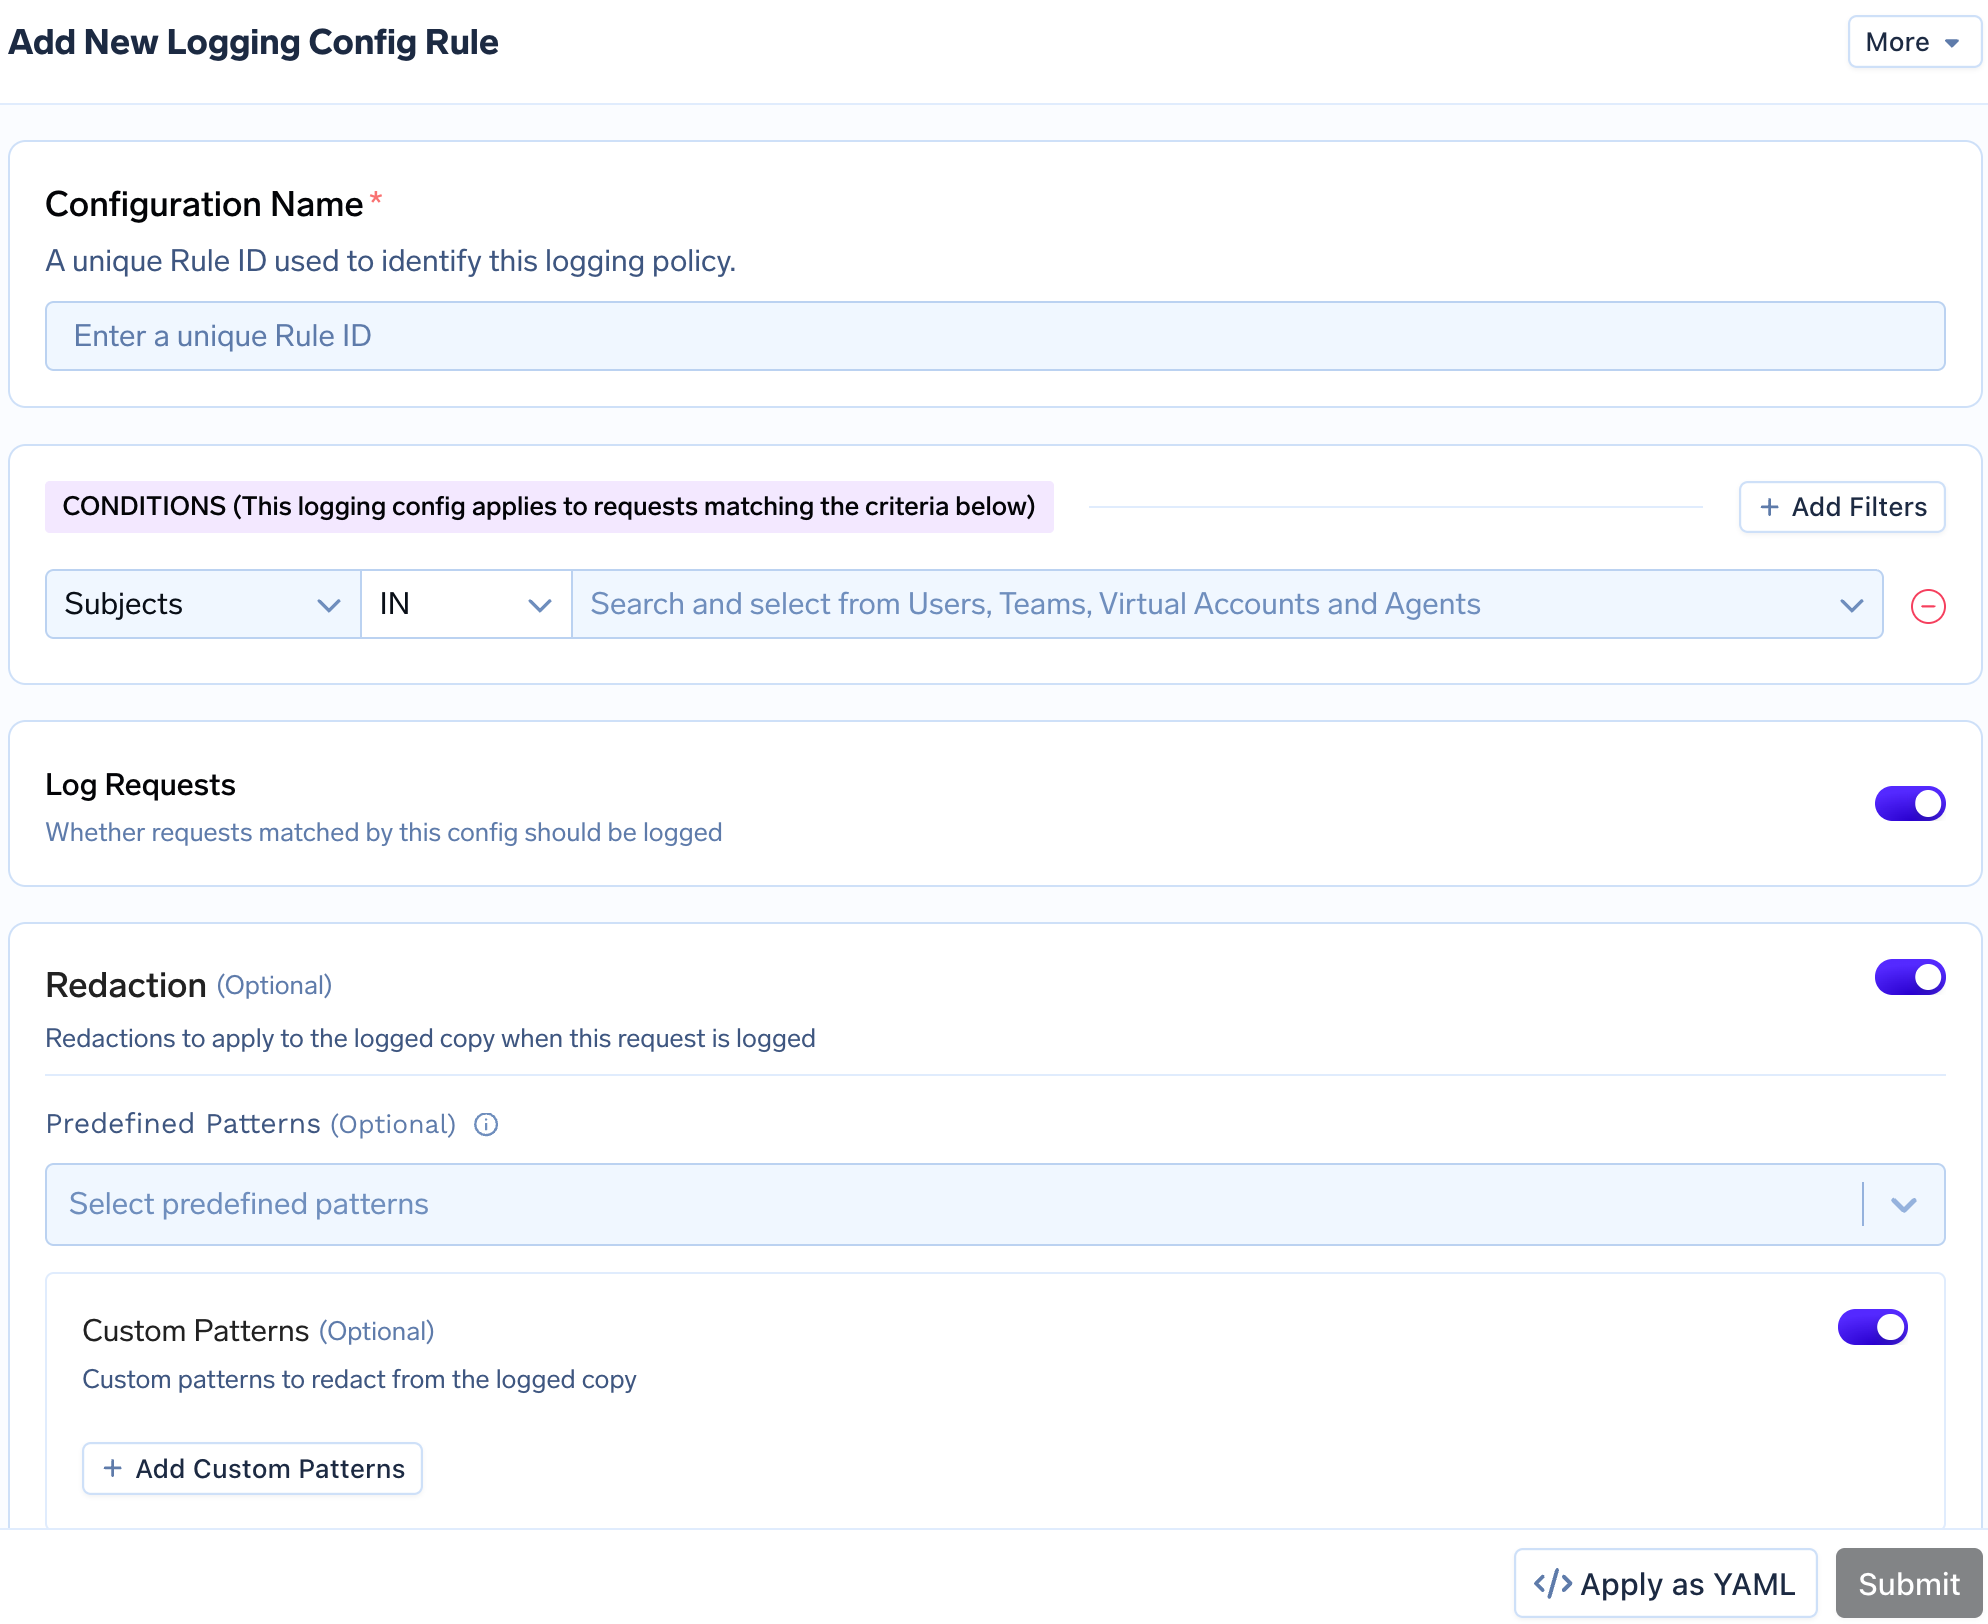
Les configurations de journalisation TrueFoundry sont des règles nommées avec des conditions combinées par ET sur les sujets, les modèles et les métadonnées. Chaque règle comporte un basculeur marche/arrêt de journalisation et des motifs de rédaction tirés d'un catalogue prédéfini (e-mail, SSN américain, carte de crédit, Aadhaar et PAN indiens, etc.) ainsi que des regex personnalisées avec du texte de remplacement personnalisé. Toutes les règles correspondantes sont évaluées, le refus l'emporte (une règle correspondante avec la journalisation désactivée supprime le corps), et les rédactions fusionnent entre les règles d'autorisation correspondantes. La rédaction s'applique uniquement à la copie stockée ; la requête en direct envoyée au fournisseur n'est jamais modifiée par cette fonctionnalité. En l'absence de règle correspondante, un en-tête X-TFY-LOGGING-CONFIG par requête sert de solution de repli. Les métadonnées, le coût, les tokens et la latence sont toujours enregistrés, et chaque trace conserve tfy.logging.prompt_logging_enabled ainsi que matched_config_names, de sorte que la décision de journalisation elle-même est auditable (configuration de journalisation). La réponse directe : décision de journalisation par requête, oui ; masquage avant stockage, oui ; variation par équipe, développeur, modèle, environnement et correspondance regex, oui.
Tout cela est appliqué sur un plan de gateway sans état (stateless) avec environ 3 à 4 ms de latence ajoutée et plus de 350 requêtes par seconde par vCPU sur plus de 2 500 LLM.
OpenRouter : décision par requête de journaliser ou non, non, car le "Input & Output Logging" est un basculeur au niveau de l'espace de travail que seuls les administrateurs peuvent modifier. Masquage avant la journalisation, non. Variation par équipe, uniquement dans la mesure où l'espace de travail équivaut à l'équipe. Par développeur, modèle, environnement ou correspondance regex, non. Une frontière à garder claire : la rédaction dont dispose OpenRouter (préréglages d'informations sensibles et regex personnalisées) modifie la requête en direct avant que le fournisseur ne la voie. Il s'agit d'une rédaction au moment de la requête, que nous couvrons dans l'article sur la sécurité, et non d'un masquage au moment de la journalisation ; vous ne pouvez pas configurer "tout journaliser, masquer ceci" indépendamment de ce que reçoit le fournisseur, car les deux s'appuient sur le même contrôle. Le paramètre ZDR régit la rétention côté fournisseur, pas la journalisation d'OpenRouter, et ne doit pas être confondu avec une politique de journalisation.
La rétention des traces dans TrueFoundry est configurable par destination de routage des données, avec une politique par défaut lorsqu'elle n'est pas définie. Les métriques sont conservées indéfiniment et ne sont pas configurables. Le droit à l'effacement de requêtes journalisées spécifiques n'est pas documenté sous la forme d'un flux de travail intégré au produit ; avec le stockage géré par le client, vous possédez le bucket, donc la suppression vous appartient mécaniquement. Concernant le journal d'audit d'administration, nous sommes directs : le langage d'audit de notre documentation concerne l'activité des agents et des requêtes, et un suivi indiquant qui a modifié quelle politique et quand, avec option d'exportation, n'est pas documenté, bien que la page des tarifs mentionne les journaux d'audit au niveau Enterprise. Demandez-nous une démonstration au lieu de faire aveuglément confiance à la ligne du tableau tarifaire (routage des données, tarification).
La rétention de contenu par défaut d'OpenRouter est nulle ; les métadonnées sont conservées pour la facturation sans durée indiquée et sans période configurable ; les fenêtres de rétention sur les prompts stockés ainsi que le droit à l'effacement ne sont pas documentés. Un journal d'audit existe : la documentation SCIM Group Mappings indique que lorsqu'un groupe est supprimé dans le fournisseur d'identité et que des membres perdent leur accès, les suppressions y sont enregistrées. Sa portée, sa durée de conservation, son interface de visualisation et son exportation ne sont pas documentées, aucune page dédiée aux journaux d'audit n'apparaît, et la question de savoir s'il couvre les modifications de configuration telles que l'édition de garde-fous plutôt que les seuls changements de membres reste indéterminée. L'exportation d'activité ("Activity Export") produit des données d'utilisation au format CSV ou PDF regroupées par modèle, clé ou membre ; il s'agit d'un rapport d'utilisation, non d'un audit de modification. Pour comprendre comment un journal d'audit d'IA s'intègre dans un programme de gouvernance plus large, notre guide explicatif sur la gouvernance de l'IA détaille ce cadre.
Les capacités de TrueFoundry sont issues de notre documentation ; les capacités d'OpenRouter reflètent ses fonctionnalités publiques documentées au moment de la rédaction.
Dans les deux cas, interrogez le fournisseur sur le versionnage des politiques, l'approbation des modifications et l'existence d'un journal d'audit d'administration exportable ; aucun des deux ne les documente aujourd'hui. Pour avoir une vue d'ensemble sur le marché des passerelles, consultez notre guide sur les alternatives à OpenRouter.
Le ZDR d'OpenRouter est un contrôle bien spécifié sur un aspect auquel la plupart des passerelles ne peuvent pas toucher : les politiques de rétention de fournisseurs avec lesquels vous n'avez jamais signé de contrat. Les garde-fous d'OpenRouter s'accompagnent des règles de composition les plus claires de cette catégorie. Ils sont toutefois limités par un modèle d'identité plat, des listes d'autorisation uniquement, l'absence de politique sur les outils ou les paramètres, et un commutateur de journalisation tout-ou-rien pour un espace de travail entier. La gouvernance de TrueFoundry est un véritable moteur de politique : un modèle de portée unique pour les budgets, les limites, les garde-fous et la journalisation ; YAML, Cedar et OPA ; des listes de blocage ; des crochets au niveau des outils ; la résidence conditionnelle ; et une matrice de journalisation qui enregistre ses propres décisions. Les deux laissent les trois mêmes lignes de niveau entreprise non documentées. Pour une équipe plateforme qui doit prouver son fonctionnement, le choix sur cette thématique ne fait aucun doute.
Pour voir une politique de journalisation, une liste de blocage et un routage de traces par région configurés ensemble, découvrez le TrueFoundry AI Gateway, ou réservez une démo si vous concevez actuellement la gouvernance d'un déploiement multi-équipes.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





