



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
La plupart des incidents de sécurité liés aux AI-gateways n'ont rien d'exotique. Il s'agit de la clé API d'un prestataire parti qui fonctionne encore trois semaines plus tard, d'une clé d'équipe partagée collée dans une douzaine de notebooks que personne ne peut renouveler sans bloquer tout le monde, et d'une politique d'accès aux modèles qui n'existe que dans la mémoire d'un ingénieur. L'accès à l'IA en entreprise échoue de manière banale et évitable, et la solution est la même tuyauterie d'identité que tout autre système d'entreprise sérieux utilise déjà : le Single Sign-On (SSO) pour l'authentification et le SCIM pour le provisionnement du cycle de vie.
Cet article explique pourquoi l'accès à l'IA doit passer par le SSO et le SCIM plutôt que par des clés statiques, ce que fait chaque protocole, comment ils s'articulent avec les spécificités d'une AI Gateway (connexion à la console, accès aux modèles, accès aux serveurs MCP, budgets), et comment les configurer conceptuellement avec n'importe quel fournisseur d'identité majeur. Il s'adresse à l'ingénieur plateforme ou sécurité chargé de « mettre l'AI Gateway sous SSO » et qui doit en comprendre le fonctionnement, et pas seulement cliquer dans un assistant.
Vous souhaitez intégrer le SSO et le SCIM à chaque modèle et serveur MCP utilisé par vos équipes ? Réservez une démo.
Commençons par ce que font la plupart des équipes : une clé API à longue durée de vie, souvent une par équipe, parfois une seule pour toute l'entreprise, transmise de main en main pour appeler la gateway. Cela pose quatre problèmes structurels, tous résolus par un accès basé sur l'identité.
Le SSO et le SCIM remplacent ce schéma par un modèle où l'accès dépend de votre identité dans le fournisseur d'identité et des groupes auxquels vous appartenez. L'authentification prouve l'identité lors de la connexion. Le provisionnement maintient automatiquement synchronisée la vision de la gateway sur les utilisateurs existants et leur appartenance aux groupes avec l'IdP. Lorsque l'IdP désactive un compte, l'accès prend fin partout où le compte intervenait, sans aucune intervention manuelle. Cette propriété unique — le déprovisionnement automatique — est la raison pour laquelle cette configuration est indispensable pour l'IA en entreprise.
Ils sont fréquemment confondus, et cette confusion est la cause directe des accès orphelins. Le SSO connecte les utilisateurs. SCIM gère l'existence même de leur compte et de leurs appartenances aux groupes. Le SSO est un événement d'authentification ; SCIM est une synchronisation du cycle de vie.
Le piège classique consiste à configurer le SSO, constater que les utilisateurs se connectent avec leur identité d'entreprise, et crier victoire. Le SSO seul signifie que lorsqu'une personne est désactivée dans l'IdP, sa capacité à se connecter disparaît. Mais si la gateway a provisionné son compte et ses accès hors bande, ou si elle détient toujours un jeton ou une clé, le compte et ses habilitations peuvent persister. C'est SCIM qui intervient dans la gateway pour supprimer le compte et ses appartenances aux groupes dès que l'IdP indique le départ de la personne. Il faut combiner les deux : le SSO pour centraliser la connexion avec MFA, et SCIM pour aligner l'existence du compte et ses accès sur la source de vérité.
Une AI Gateway doit protéger des ressources spécifiques, et l'identité s'intègre à chacune d'elles. La chaîne s'étend du fournisseur d'identité jusqu'à une politique concrète sur les modèles, les serveurs MCP et les budgets.

Analysons la chaîne de gauche à droite :
Résultat : l'accès à votre modèle de pointe le plus coûteux, ou à un serveur MCP interne sensible, devient une propriété de l'appartenance à un groupe IdP. Accordez-le en ajoutant une personne à un groupe dans l'IdP ; révoquez-le en l'en retirant. Le système RBAC de la gateway est détaillé plus en profondeur dans notre article sur l'autorisation fine, et le cadre général de sélection est présenté dans comment choisir une AI Gateway.
Voici un exemple d'illustration pour rendre cette abstraction concrète. Adaptez les noms de rôles et les habilitations selon votre propre politique.
La dernière ligne résume tout l'intérêt de la démarche. Le retrait des groupes IdP, que SCIM propage automatiquement, réduit instantanément les habilitations d'une personne à néant. Pas de ticket, pas de renouvellement manuel de clé, pas de doute sur un éventuel oubli de suppression d'accès.
Découvrez comment TrueFoundry mappe les groupes IdP aux rôles RBAC sur l'ensemble de la gateway. Réservez une démo.
Les interfaces exactes varient selon le fournisseur d'identité, mais la séquence conceptuelle reste identique pour Okta, Entra ID, Google Workspace ou tout autre IdP compatible SAML/OIDC et SCIM 2.0. Ne créez pas de libellés spécifiques de mémoire ; suivez la documentation propre à chaque IdP pour le nom des champs. Voici le déroulé :
Étape 1 : Créer l'application dans l'IdP. Dans le fournisseur d'identité, enregistrez la gateway en tant qu'application d'entreprise. C'est cet objet qui contiendra la configuration SSO et, ultérieurement, la configuration SCIM. Décidez dès maintenant quels utilisateurs et groupes seront assignés à cette application, car seuls les utilisateurs assignés seront provisionnés.
Étape 2 : Configurer le SSO (métadonnées et claims). Choisissez SAML ou OIDC. Pour SAML, échangez les métadonnées : l'IdP fournit son ID d'entité, son URL de connexion et son certificat de signature ; la gateway fournit son URL ACS (Assertion Consumer Service) et son ID d'entité. Pour OIDC, enregistrez un client et échangez l'URL de l'émetteur, le Client ID et le secret, puis définissez les URI de redirection. Dans les deux cas, configurez les claims : au minimum l'e-mail ou l'identifiant unique de l'utilisateur, et obligatoirement les appartenances aux groupes de l'utilisateur, car ce sont ces groupes qui seront mappés aux rôles. Vérifiez que la claim de groupe est bien incluse dans l'assertion ou le jeton ; une claim de groupe manquante est la cause la plus fréquente d'échec silencieux du mapping de rôles.
Étape 3 : Activer SCIM (jeton et endpoint). Activez le provisionnement. La gateway expose un endpoint de base SCIM 2.0 (une URL) et vous générez un jeton Bearer qui autorise l'IdP à l'appeler. Collez l'endpoint et le jeton dans la configuration de provisionnement de l'IdP. L'IdP testera la connexion en appelant l'endpoint SCIM ; un test réussi signifie que l'IdP peut créer, lire, mettre à jour et désactiver des utilisateurs et des groupes dans la gateway.
Étape 4 : Mapper les attributs et les groupes aux rôles. Configurez le mapping d'attributs pour que les champs utilisateurs de l'IdP (e-mail, nom d'affichage, ID externe) remplissent la fiche utilisateur de la gateway, et que la synchronisation des groupes SCIM crée les groupes correspondants dans la gateway. Ensuite, dans la gateway, mappez chaque groupe à un rôle RBAC avec ses habilitations associées (modèles, serveurs MCP et budgets), comme illustré dans le tableau ci-dessus. Ce mapping constitue votre politique d'accès ; faites-le valider par le responsable de la gouvernance des accès.
Étape 5 : Tester le cycle de vie complet. Ne validez pas votre déploiement sur un simple test de connexion. Testez les trois événements du cycle de vie :
Toute la valeur ajoutée réside dans trois événements survenant au cours de la présence d'un employé ou d'un prestataire, et SCIM gère ces trois étapes sans aucune intervention humaine sur la gateway.
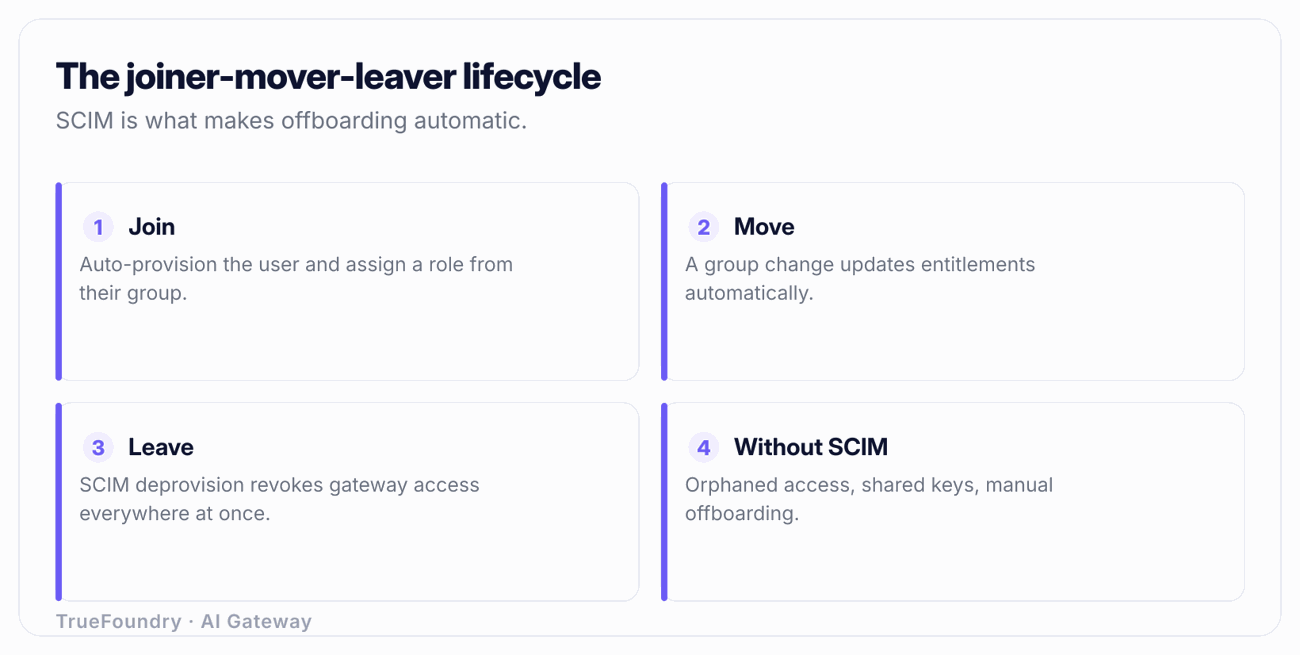
Comparez cela à la gestion par clés partagées : l'intégration nécessite de chercher et partager la bonne clé, les changements d'équipe n'entraînent aucune mise à jour automatique, et le départ impose de penser à renouveler une clé qui bloquera tous les autres utilisateurs, ce qui conduit à ne jamais le faire. C'est précisément dans les failles du cycle de vie que se nichent les fuites de sécurité.
L'identité humaine via le SSO et SCIM constitue le socle de base, mais l'accès à l'IA en entreprise comporte deux dimensions que les utilisateurs humains ne couvrent pas totalement.
Premièrement, les agents passent aussi des appels. Un agent autonome qui invoque des modèles et des serveurs MCP a besoin de sa propre identité, de son propre rôle et de son propre budget, et non d'une clé humaine empruntée. Le même mécanisme RBAC qui mappe les groupes humains aux rôles s'étend aux identités des agents, garantissant ainsi à un agent un accès au moindre privilège à des outils spécifiques avec un budget plafonné. C'est la suite naturelle du travail sur l'identité ; consultez l'identité des agents IA et les contrôles spécifiques au MCP dans la gouvernance enterprise de MCP.
Deuxièmement, la localisation de l'identité et des données est cruciale. L'authentification et le provisionnement déterminent qui peut appeler quoi ; le déploiement détermine où s'exécutent physiquement les requêtes et où transitent les données. TrueFoundry se déploie en mode SaaS, in-VPC, on-premise ou air-gapped, afin que le plan de données reste au sein de votre réseau tandis que l'identité s'intègre à votre IdP. Pour les environnements réglementés, cette séparation fait la différence entre une gateway exploitable et un blocage de conformité ; nos articles sur la résidence des données et la séparation plan de contrôle vs plan de données détaillent ce fonctionnement.
Configurer le SSO et faire l'impasse sur SCIM. La connexion est centralisée, tout le monde est satisfait, mais les départs laissent toujours des comptes et des habilitations actifs car rien ne synchronise le déprovisionnement. Le SSO sans SCIM résout l'authentification mais ignore le cycle de vie. Configurez les deux.
Ne jamais tester le déprovisionnement. Le processus de provisionnement est toujours testé car les nouveaux utilisateurs ont besoin d'accès dès le premier jour. Le processus de déprovisionnement, celui qui vous protège réellement, est souvent présumé fonctionnel. Désactivez un compte de test et vérifiez qu'un appel qui fonctionnait auparavant échoue bien, à chaque modification de configuration.
Oublier la claim de groupe. Le SSO fonctionne, les utilisateurs se connectent, puis se retrouvent attribués à un rôle par défaut ou vide parce que l'assertion IdP n'incluait pas les appartenances aux groupes. Le mapping de rôles dépend entièrement de la présence et du nommage correct de la claim de groupe. Vérifiez sa présence dans une assertion ou un jeton réel.
Conserver une clé partagée de « secours ». Conserver une clé d'administration ou de secours active réduit à néant l'ensemble du modèle, car elle est non attribuable et jamais déprovisionnée. Si vous avez besoin d'un accès d'urgence, créez un accès nommatif, audité et temporaire, et non un secret partagé permanent.
Mapper tout le monde sur un rôle générique. Le provisionnement via SCIM vers un rôle unique « tous les utilisateurs » offre une attribution mais ne respecte pas le principe du moindre privilège ; chacun peut appeler le modèle de pointe et tous les serveurs MCP. L'intérêt du mapping groupe-vers-rôle réside dans la granularité. Modélisez les équipes réelles et les habilitations associées.
Les failles d'accès à l'IA en entreprise manquent rarement de sophistication. Elles surviennent parce qu'une clé partagée a survécu à la personne qui l'utilisait, parce que le déprovisionnement était une étape manuelle oubliée, ou parce que personne ne pouvait identifier l'origine de la consommation du budget de jetons. Le SSO et le SCIM comblent ces failles en faisant de l'accès une fonction de l'identité : le SSO authentifie chaque connexion via votre fournisseur d'identité, et SCIM maintient automatiquement la vision de la gateway sur les utilisateurs et leurs groupes en phase avec la source de vérité.
Mettez en place les deux protocoles, mappez les groupes aux rôles selon le principe du moindre privilège, et testez le processus de déprovisionnement jusqu'à en garantir la fiabilité. Une fois cette étape franchie, l'accès à vos modèles les plus coûteux et à vos serveurs MCP les plus sensibles devient une autorisation accordée en ajoutant un utilisateur à un groupe, et révoquée en l'en retirant, instantanément et partout. Cette même base d'identité s'étendra ensuite à l'identité des agents, à l'autorisation fine par outil et aux contrôles de résidence des données requis par l'IA en environnement réglementé.
Automatisez la gestion des accès (arrivées, changements, départs) pour votre stack IA. Réservez une démo.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





