



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
L'Agentic IAM est la gestion des identités et des accès appliquée aux agents IA : elle donne à chaque agent sa propre identité vérifiable, authentifie cette identité à chaque requête et autorise ce que l'agent peut faire selon une politique de moindre privilège — avec délégation, contrôles du cycle de vie et audit — afin que les agents autonomes agissent sous une gouvernance appliquable au lieu d'utiliser des identifiants humains partagés ou des clés API statiques.
En une phrase : l'Agentic IAM étend l'IAM traditionnel pour traiter chaque agent IA comme une identité non humaine gouvernée de premier ordre, disposant de sa propre authentification, de sa propre autorisation et de son propre cycle de vie.
L'IAM traditionnel a été conçu pour deux types d'acteurs : les humains (qui se connectent) et les comptes machines statiques (comptes de service, clés API). Les agents IA ne sont ni l'un ni l'autre. Ils agissent de manière autonome, prennent des décisions au moment de l'exécution, appellent des outils et d'autres agents pour le compte d'un utilisateur, et apparaissent puis disparaissent bien plus rapidement que n'importe quel compte humain. Les intégrer dans un IAM conçu pour les humains entraîne des dysfonctionnements prévisibles :
L'Agentic IAM comble ces lacunes en faisant de l'agent lui-même l'unité d'identité, de politique et d'audit. Il s'appuie sur les mêmes principes abordés dans notre guide sur la gestion des identités et des accès, étendus aux acteurs autonomes et non humains.
Un ensemble complet de fonctionnalités d'Agentic IAM couvre l'ensemble du cycle de vie des accès :
En pratique, l'Agentic IAM fonctionne comme une boucle au niveau d'un point de contrôle situé devant vos agents et vos outils :
Les standards sont importants ici : l'Agentic IAM s'appuie généralement sur OAuth 2.0 / OIDC pour les jetons et la délégation, et sur des standards d'identité de charge de travail comme SPIFFE/SPIRE pour des identifiants d'agent attestés et à courte durée de vie.
Puisque les agents accèdent de plus en plus aux outils via le protocole MCP (Model Context Protocol), la frontière MCP devient un endroit naturel pour appliquer l'Agentic IAM — en authentifiant l'agent, en propageant l'identité et en appliquant des politiques déterminant quels agents peuvent accéder à quels serveurs MCP. Centraliser cela au niveau d'une MCP gateway évite que chaque agent et serveur réimplémente l'identité, et vous offre un point de passage unique et audité. C'est le même principe de plan de contrôle que celui sous-jacent à la gouvernance des agents IA au sens large.
TrueFoundry exécute l'Agentic IAM au niveau de la gateway, agissant comme le courtier d'identité pour chaque appel d'agent. Deux identifiants accompagnent chaque requête — le jeton de l'utilisateur et le propre jeton de l'agent — de sorte que la gateway sait toujours qui est l'agent et pour qui il agit :
Le jeton d'agent est signé par TrueFoundry et émis lors de l'enregistrement, afin que la gateway puisse valider les deux identifiants sans aller-retour externe. Chaque agent est enregistré dans le registre d'agents avec son propriétaire, son objectif commercial, son autorité définie (les outils, domaines de données et actions qu'il peut utiliser, ainsi que les mandants pour lesquels il peut agir) et une cadence de révision — et cet enregistrement devient le point d'application.
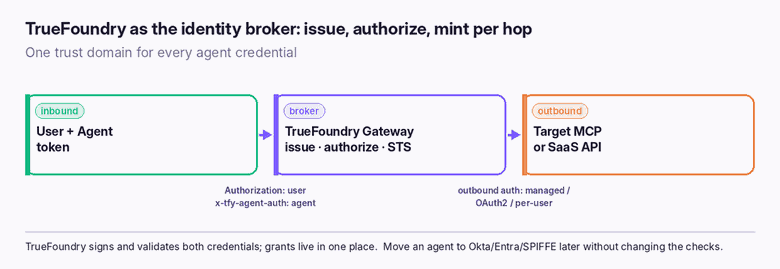
À chaque requête, la gateway résout le couple (utilisateur, agent), puis évalue l'autorisation selon un ordre strict : l'utilisateur doit être un collaborateur sur la cible, l'agent doit être un collaborateur (un sujet agent:<name>), l'outil demandé doit figurer dans la liste des outils autorisés de l'agent, et une politique Cedar optionnelle est évaluée (où l'interdiction prévaut sur la permission et peut inspecter la chaîne de délégation complète). Toute requête sans autorisation correspondante est refusée avec un 403.
Pour la délégation, TrueFoundry utilise l'échange de jetons RFC 8693 (on-behalf-of) : le jeton émis conserve l'utilisateur comme sub et enregistre l'agent agissant dans une revendication act, les sous-agents s'imbriquant via act le long de la chaîne. Il n'y a crucialement aucune amplification de privilèges — le jeton de chaque saut ne transporte que l'intersection des droits de l'utilisateur, des droits de l'agent et de l'acceptation de la cible, ainsi la délégation ne peut que restreindre l'accès. Les identifiants sortants vers chaque outil ou serveur MCP sont conservés par la gateway, jamais par l'agent.

Le cycle de vie est intégré : une certification périodique signée par le propriétaire confirme que les autorisations correspondent toujours à l'objectif, la détection des écarts au moment de l'exécution compare le comportement à l'autorité définie (et peut restreindre, suspendre ou notifier), les preuves de décision sont enregistrées pour chaque action, et un interrupteur d'urgence révoque un agent unique instantanément. Tout cela se déploie en SaaS, dans votre VPC, sur site (on-prem) ou en environnement isolé (air-gapped).
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





