



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
La première question à laquelle une passerelle IA doit répondre n'est pas de savoir quel modèle appeler, mais qui, ou quoi, passe l'appel. Il y a deux ans, la réponse était presque toujours un humain avec une clé API. Aujourd'hui, la plupart des requêtes traversant une passerelle proviennent de services, de pipelines CI et d'agents, et le modèle d'identité détermine si un système en production survivra au départ de son créateur de l'entreprise. Cela fait de l'identité des agents IA un critère d'évaluation principal plutôt qu'une simple exigence de conformité secondaire, et c'est là que TrueFoundry AI Gateway et OpenRouter divergent le plus nettement.
Cet article compare les deux solutions sur l'ensemble du chapitre de l'identité : identité humaine (SSO, SCIM, MFA), identité des charges de travail et des agents, granularité de l'authentification et de l'autorisation, authentification MCP et autorisation des outils, cycle de vie des identifiants et délégation. Rédigé pour les ingénieurs de plateforme et les équipes de sécurité en phase d'évaluation, chaque point s'appuie sur la documentation publique des deux fournisseurs. Si vous avez dépassé l'étape d'évaluation, vous pouvez réserver une démo TrueFoundry pour voir en direct les identités d'agents et le RBAC au niveau des outils.
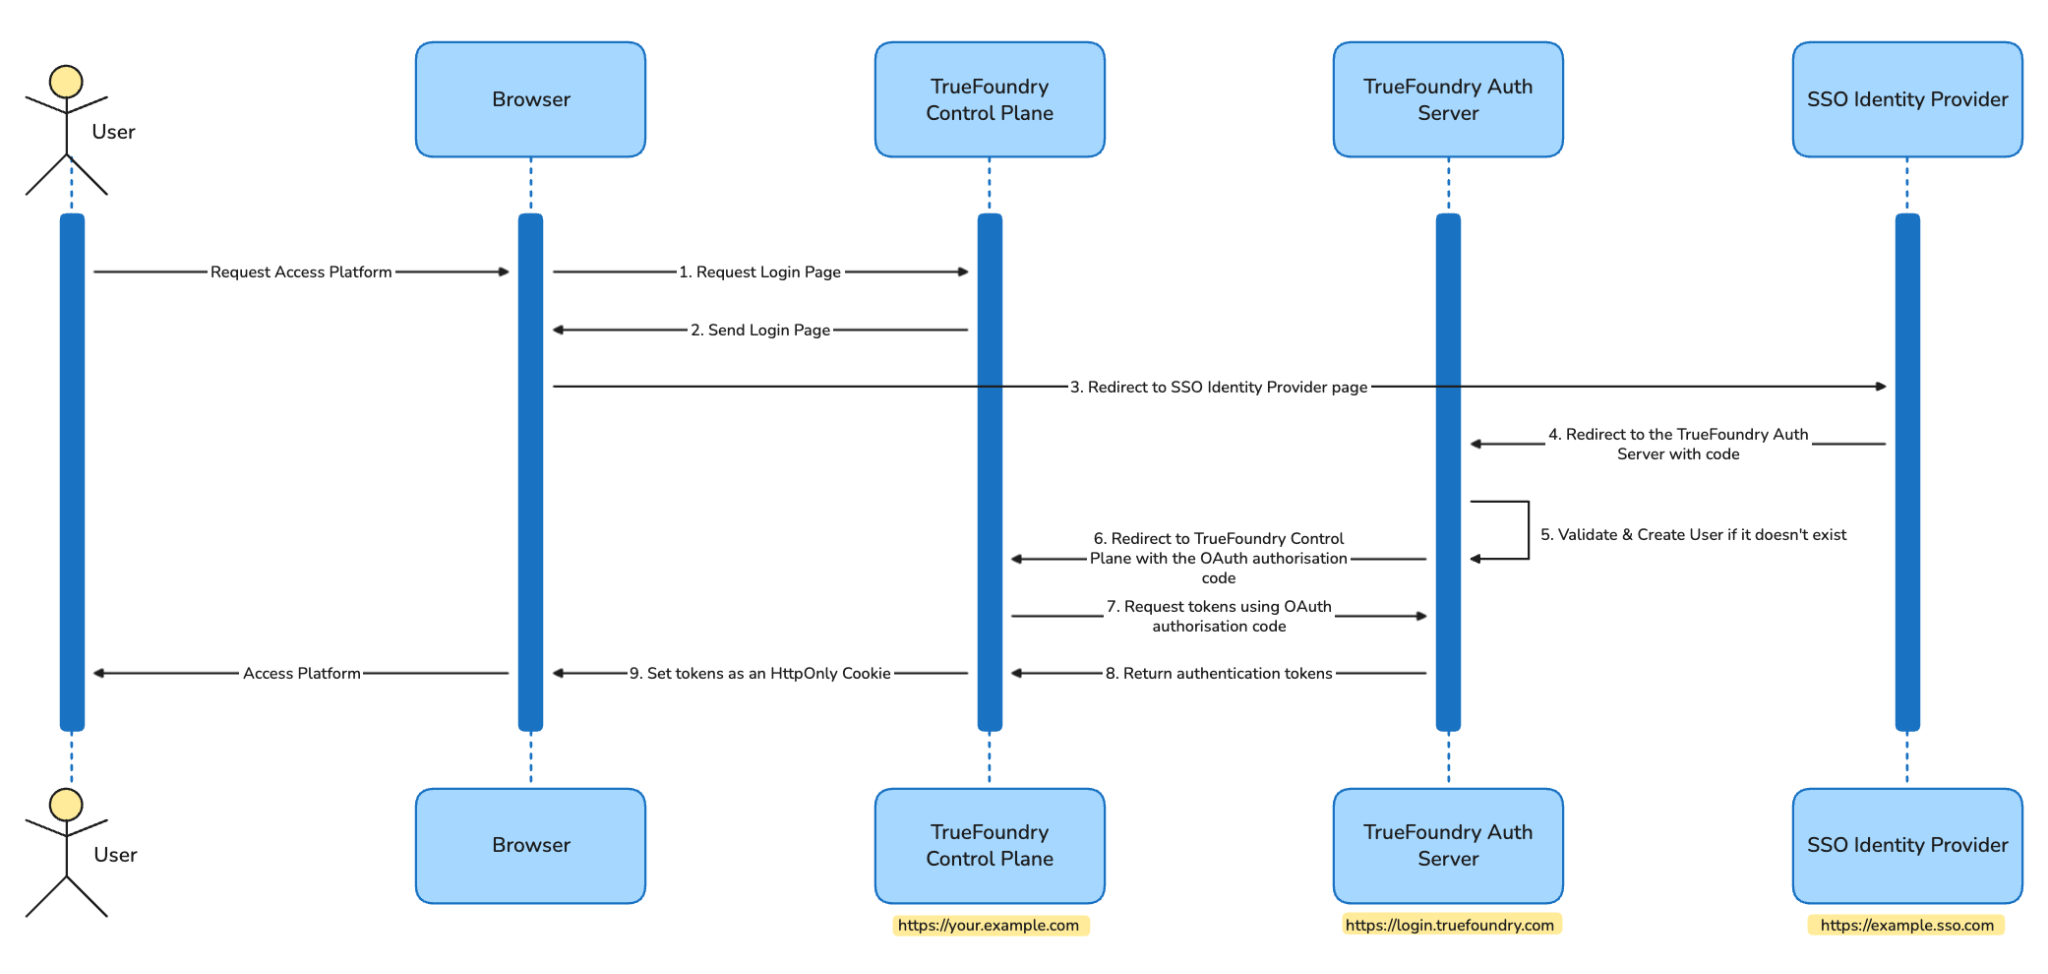
TrueFoundry prend en charge le SSO via SAML 2.0 et OIDC, avec des guides dédiés par IdP pour Okta, Microsoft Entra, Google Workspace et JumpCloud, ainsi que le provisionnement SCIM des utilisateurs et des équipes pour Okta, Entra et JumpCloud (présentation du SSO). Nous conservons notre propre magasin d'utilisateurs et le fédérons de trois manières : SSO pour la connexion, SCIM pour le cycle de vie, et fournisseurs d'identité pour la validation des jetons au moment de l'exécution, détaillés ci-dessous. Une précision importante s'applique ici comme dans notre article sur le déploiement : par défaut, la connexion passe par notre serveur d'authentification hébergé, même dans les déploiements auto-hébergés ; sur les déploiements sur site de l'offre Enterprise supérieure, une intégration IdP directe supprime ce passage — le plan de contrôle communique directement avec votre IdP OIDC ou SAML et les jetons sont signés localement, garantissant que le trafic d'authentification ne quitte jamais votre environnement (SSO externe).
Le SSO d'OpenRouter utilise SAML, avec prise en charge explicite pour Okta, Microsoft Entra ID, Google Workspace ou tout autre fournisseur SAML personnalisé, uniquement sur les offres Enterprise. La configuration est en libre-service : ajoutez votre domaine e-mail, vérifiez-le avec un enregistrement DNS TXT, connectez l'IdP, testez et activez. OIDC n'est mentionné nulle part dans sa documentation. Le SCIM est pris en charge avec l'IdP comme source de vérité, et les correspondances de groupes SCIM associent les groupes IdP aux espaces de travail avec un rôle défini, incluant une action « Refresh from IdP » et des entrées dans le journal d'audit pour les suppressions. Un détail de déprovisionnement mérite l'attention de toute équipe de sécurité : la désactivation de l'IdP révoque l'accès de l'organisation et désactive les clés que cet utilisateur a créées dans l'organisation, mais le compte OpenRouter personnel de l'individu et ses clés personnelles subsistent. Rien ne l'empêche alors d'appeler les mêmes modèles sur ses propres crédits. Les clés créées par cet utilisateur sont désactivées dans tous les espaces de travail de l'organisation, et ses adhésions à d'autres organisations restent intactes ; seule la suppression du compte OpenRouter lui-même met fin à l'accès personnel.
Aucun des deux fournisseurs ne documente de MFA natif. Tous deux le délèguent au fournisseur d'identité via le SSO, ce qui est la bonne réponse pour une grande entreprise, mais une limite pour une équipe sans IdP dédié.
C'est le contraste le plus marqué du chapitre, et la raison pour laquelle l'identité est devenue un sujet de décision d'achat plutôt qu'un simple paramètre d'administration.
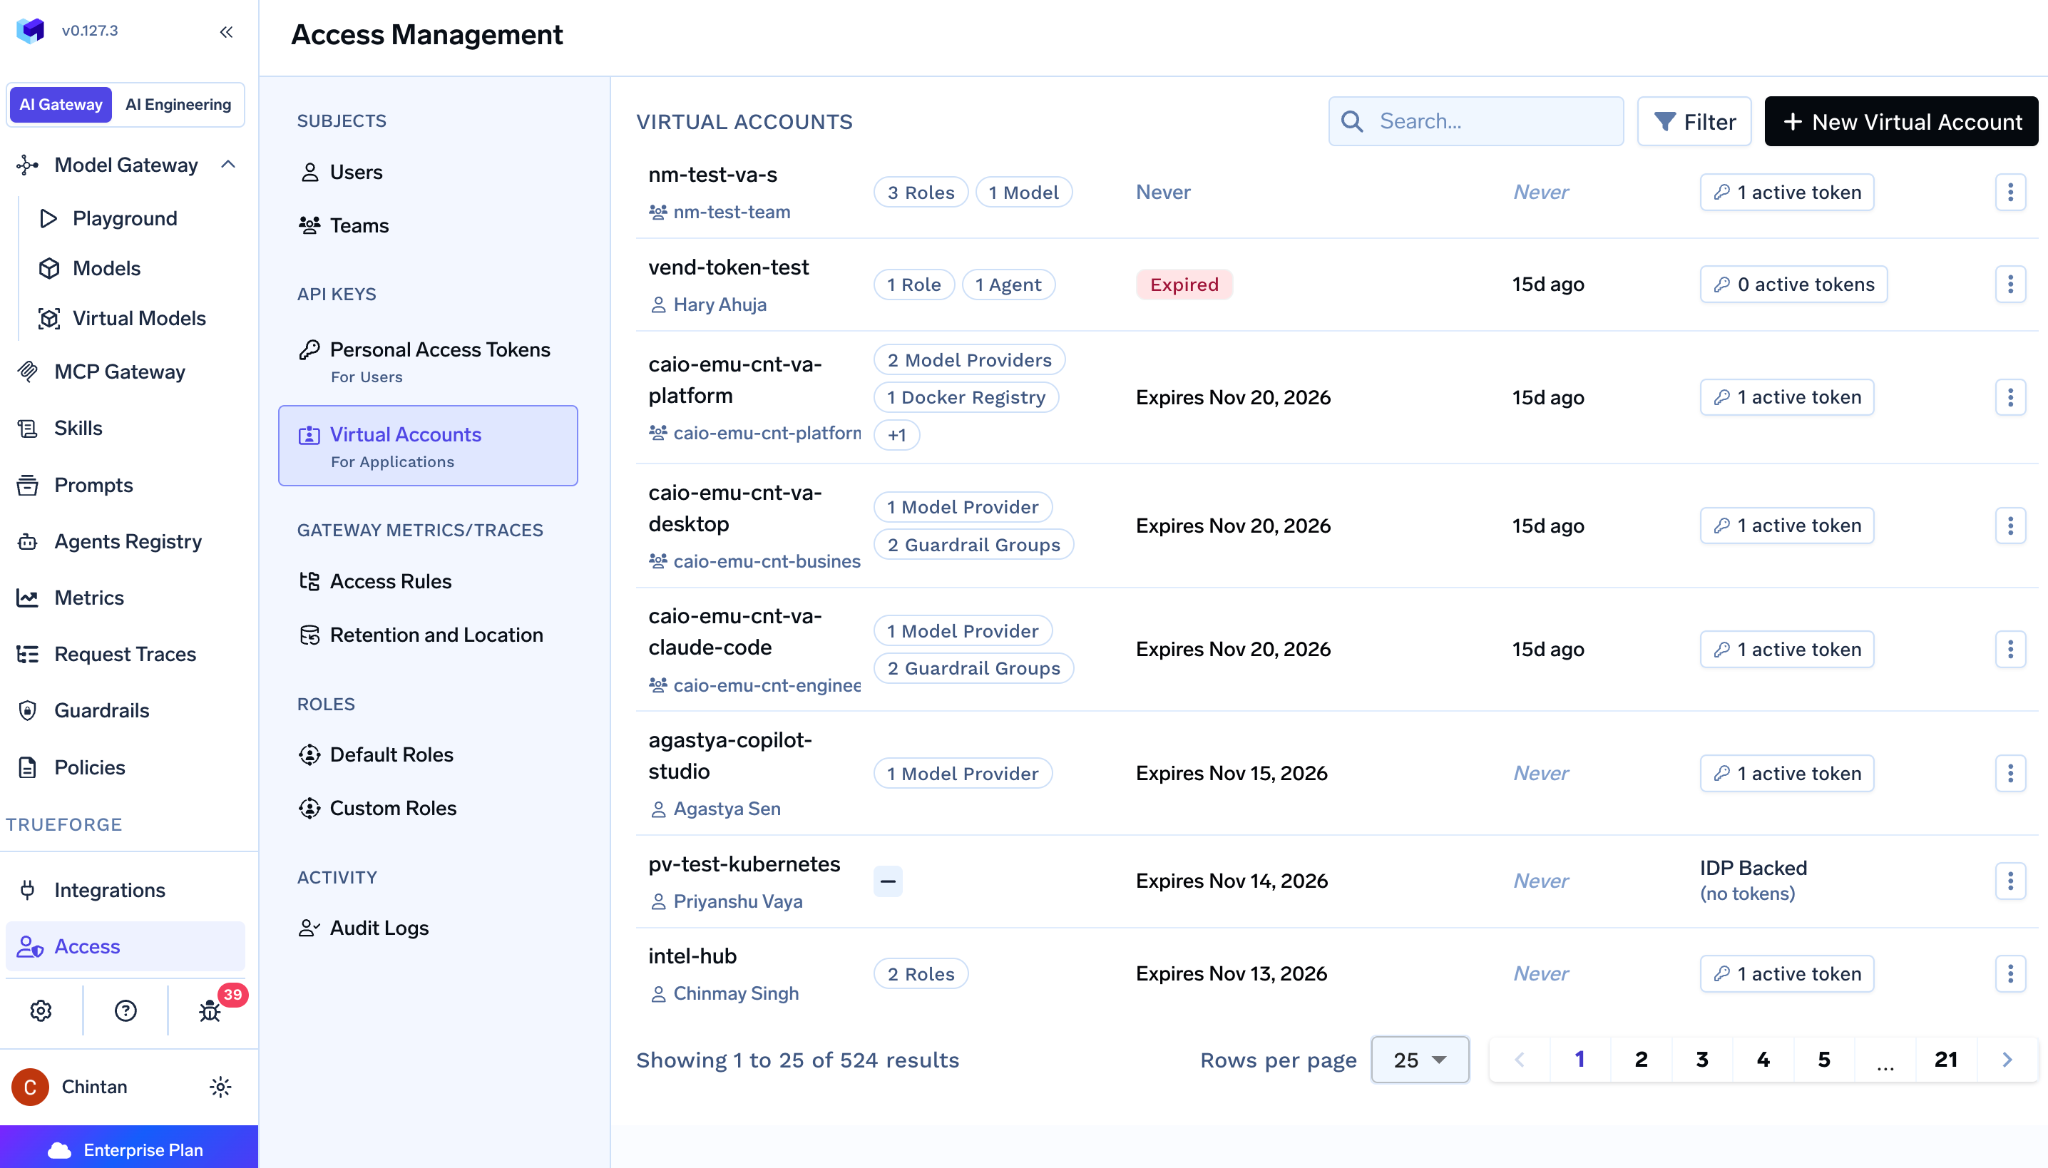
TrueFoundry propose trois types de principaux. Les utilisateurs détiennent des jetons d'accès personnels, que notre documentation déconseille explicitement d'utiliser en production. Les comptes virtuels sont des identités non humaines de premier ordre pour les applications, les services et la CI (un compte recommandé par application), disposant de leurs propres jetons indépendants de tout utilisateur (comptes virtuels).
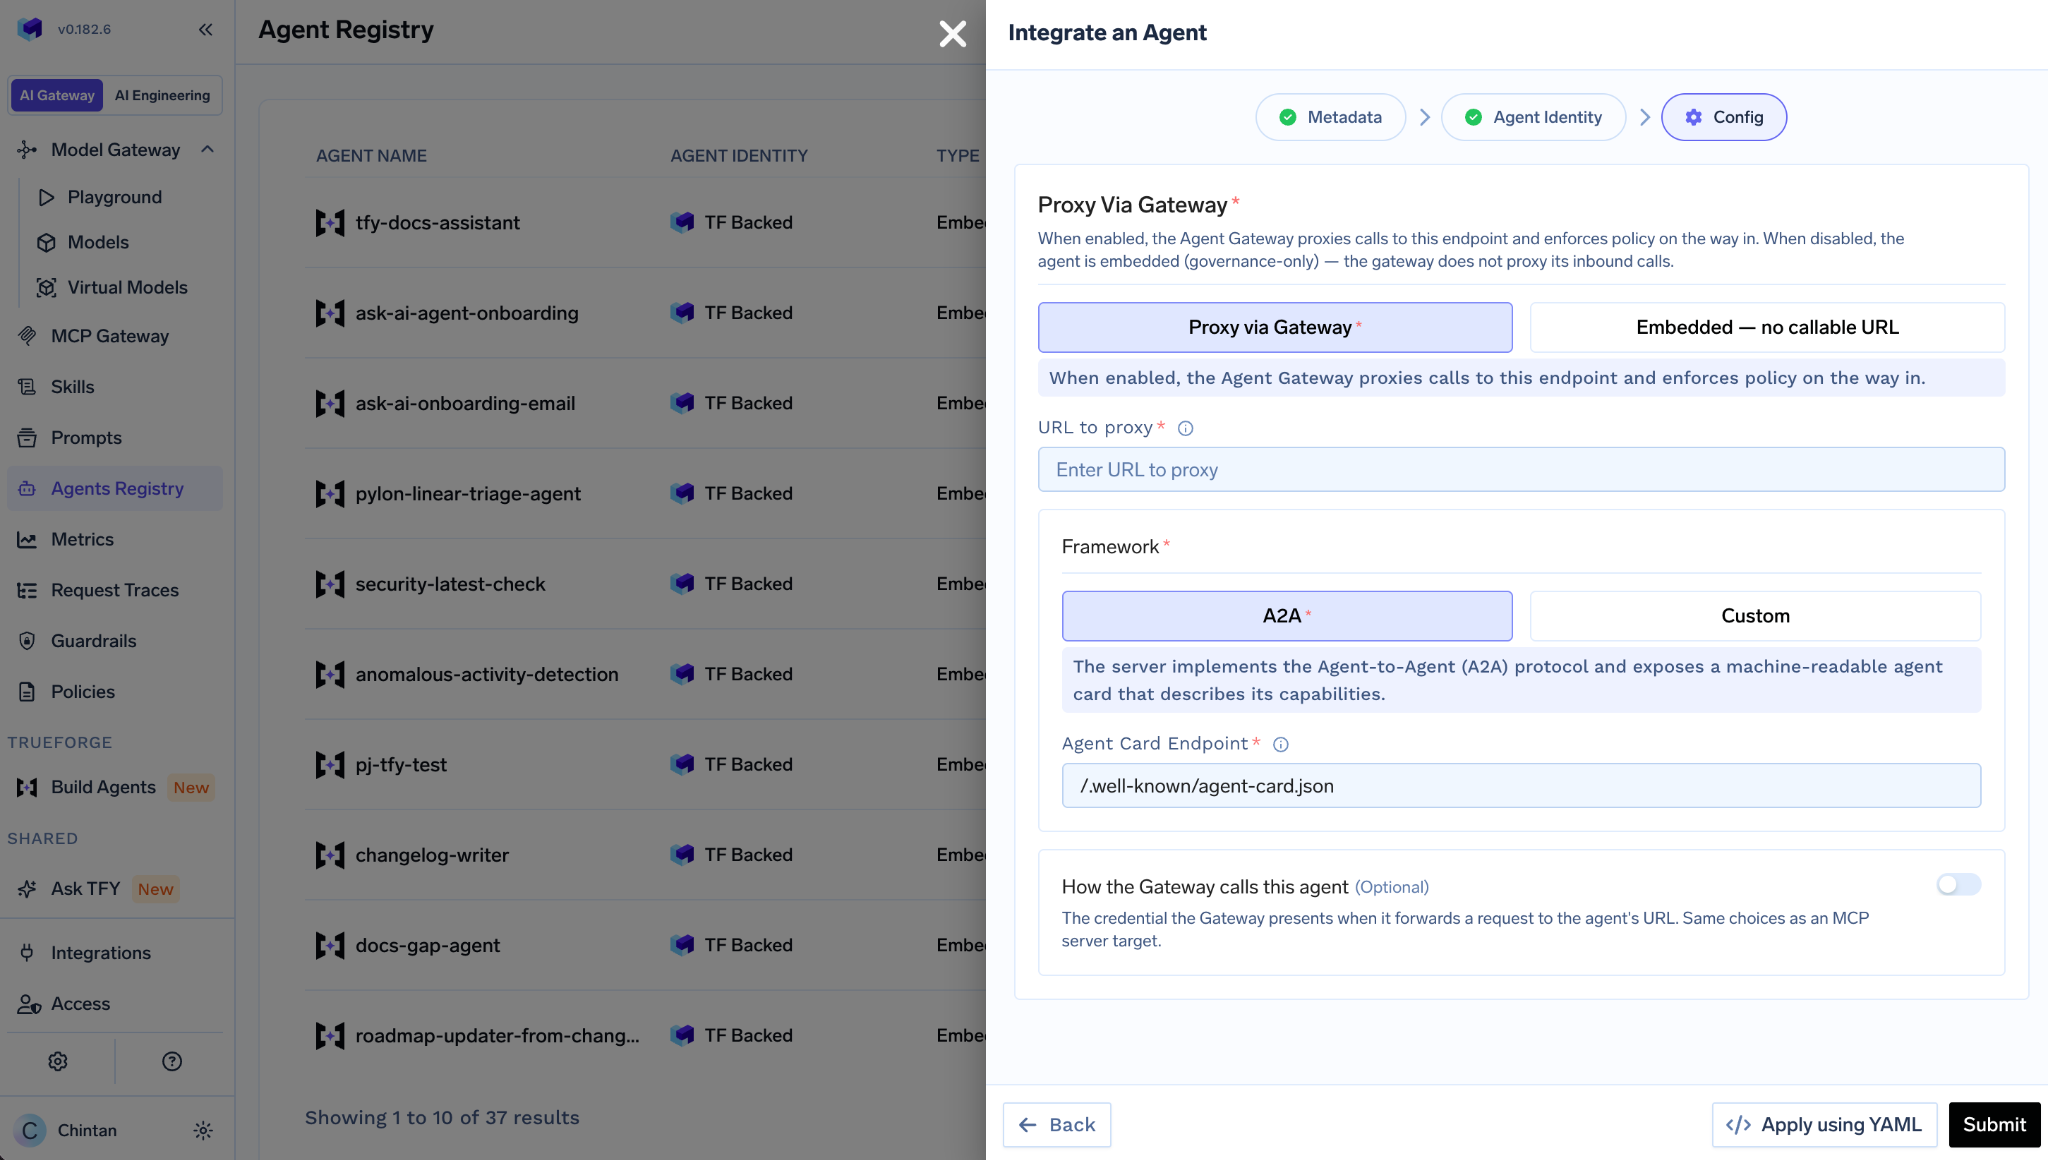
L'identité d'agent (actuellement en bêta) est un troisième type de principal créé de manière bijective (1:1) lors de l'enregistrement d'un agent. Elle est délivrée soit par TrueFoundry, soit par votre IdP, de sorte qu'un agent n'emprunte pas le jeton d'un utilisateur et ne se cache pas derrière un compte de service partagé ; les appels sortants d'un agent intégré sont régis même lorsque la passerelle ne gère pas son trafic entrant (identité d'agent). La mention bêta a son importance et nous la précisons : la fonctionnalité est documentée, mais pas encore en disponibilité générale (GA).
OpenRouter ne dispose pas de principal non humain distinct. Il n'y a pas de compte de service, de compte virtuel ou d'identité d'agent ; chaque clé est créée par et appartient à un utilisateur humain au sein d'un espace de travail. La gestion des clés s'effectue de manière programmatique : une clé de provisionnement OpenRouter, générée dans le tableau de bord, peut gérer d'autres clés mais ne peut pas appeler de complétions. Vous l'utilisez sur les points de terminaison /api/v1/keys pour créer des clés par développeur ou par projet, chacune avec un libellé et une limite de dépenses optionnels, les clés de gestion fonctionnant au niveau du compte. Une clé étiquetée et limitée en budget offre une meilleure hygiène qu'un secret partagé, mais reste l'identifiant d'un utilisateur. Le comportement SCIM d'OpenRouter le prouve : déprovisionnez l'humain et les clés qu'il a créées seront désactivées. Un service en production dont la clé a été créée par un ingénieur qui a quitté l'entreprise cessera de fonctionner. C'est le risque opérationnel concret, et c'est le point clé à présenter à quiconque évalue OpenRouter pour une flotte de services plutôt que pour une équipe de développeurs.
L'authentification prouve qui appelle ; l'autorisation décide de ce qu'il a le droit de faire. Sur le premier aspect, les deux fournisseurs acceptent les jetons porteurs (bearer tokens) sur un point de terminaison compatible OpenAI. Sur le second aspect, ils divergent.
L'autorisation de TrueFoundry s'appuie sur le RBAC, évalué par rapport à l'identité résolue (qu'il s'agisse d'un utilisateur, d'un compte virtuel ou d'un agent) à trois niveaux : les modèles qu'un principal peut appeler, les serveurs MCP qu'il peut atteindre, et les outils individuels au sein d'un serveur MCP qu'il peut exécuter (gestion des utilisateurs, des équipes et des comptes). Il ne s'agit pas d'ABAC ; les règles basées sur des attributs et des conditions résident dans notre couche de garde-fous (politiques Cedar et OPA), et non dans le modèle d'autorisation. La portée est gérée par l'identité : vous définissez la portée du principal, pas du jeton, ce qui simplifie la gestion du cycle de vie lors de la rotation des jetons.
L'autorisation d'OpenRouter est un RBAC disposant de deux rôles. Les administrateurs de l'organisation (Org admins) détiennent les autorisations d'administration sur chaque espace de travail (clés, garde-fous, BYOK, routage, préréglages, plugins, observabilité, membres, paramètres) et sont les seuls à pouvoir créer ou supprimer des espaces de travail ; les membres détiennent des autorisations de membres dans chaque espace de travail auquel ils appartiennent ; les correspondances de groupes SCIM permettent de choisir entre ces deux mêmes rôles. Un contrôle plus fin s'obtient via des garde-fous rattachés aux clés ou aux membres (budgets, listes autorisées de modèles et de fournisseurs, contrôles de confidentialité et de contenu), la politique au niveau du compte servant de plafond qu'un espace de travail peut seulement restreindre. La restriction au niveau du modèle est possible via les politiques ; la restriction au niveau de la route, de l'outil ou des paramètres ne l'est pas. Ce qui se situe entre « administrateur absolu » et « membre » est restreint : les Administrateurs d'Espace de Travail peuvent désormais émettre des clés de gestion limitées à leur espace de travail — ce qui constitue une vraie délégation de l'administration des clés — mais il n'existe toujours pas de rôle d'auditeur en lecture seule ni de rôle de responsable budgétaire, et les correspondances de groupes SCIM oscillent toujours entre les deux mêmes rôles d'organisation. Pour une entreprise de 50 ingénieurs souhaitant qu'une personne gère le budget d'une équipe sans être propriétaire du compte, c'est un point clé à surveiller.
Pour une vue plus large sur la gouvernance des agents une fois authentifiés, notre guide explicatif sur la passerelle d'agents couvre la partie exécution.
L'authentification MCP est le point où les deux produits cessent d'être comparables, car un seul d'entre eux se situe devant vos serveurs MCP.
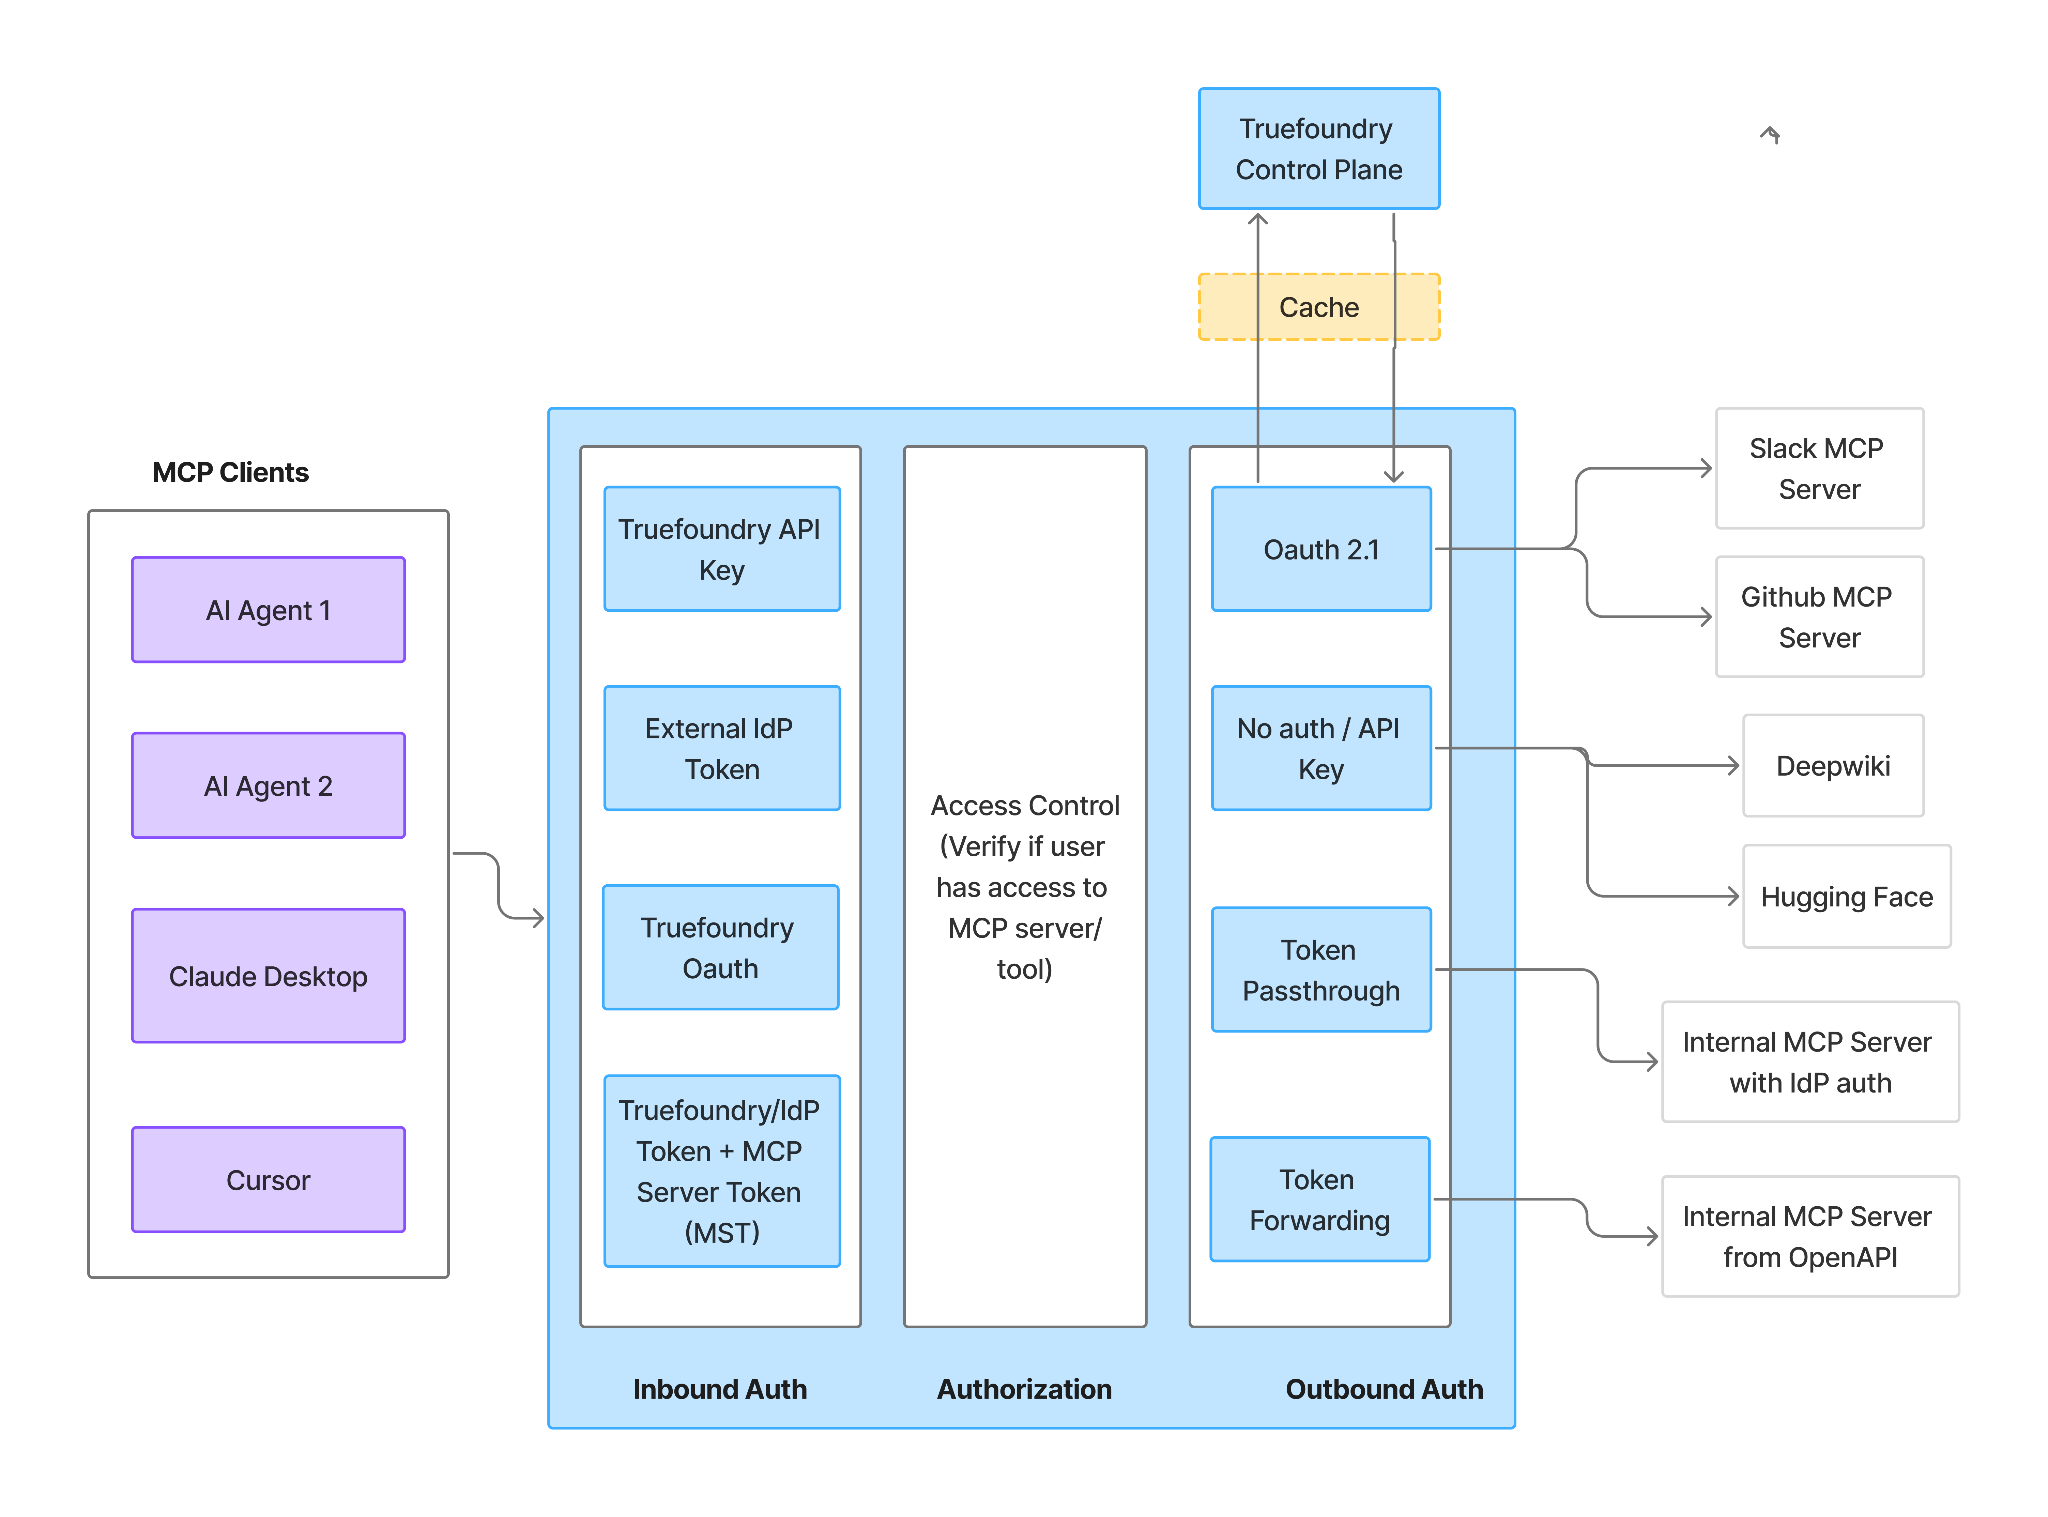
TrueFoundry modélise deux couches de manière explicite. L'authentification entrante (qui appelle la passerelle : un PAT, un jeton de compte virtuel ou le JWT de votre IdP) est séparée de l'authentification sortante (dont les identifiants atteignent le serveur MCP en aval), avec un RBAC qui détermine quels utilisateurs et agents peuvent accéder à quels serveurs et à quels outils individuels entre les deux. Le consentement de l'utilisateur est modélisé sur la phase sortante sous la forme d'un flux OAuth dans lequel l'utilisateur final autorise le serveur MCP avec sa propre identité, documenté de bout en bout pour Okta et Azure Entra, avec des surcharges d'authentification par serveur (auth et sécurité de MCP gateway, approbation d'outil). Si le côté protocole de ce sujet est nouveau pour vous, notre guide d'introduction sur l'autorisation MCP le couvre.
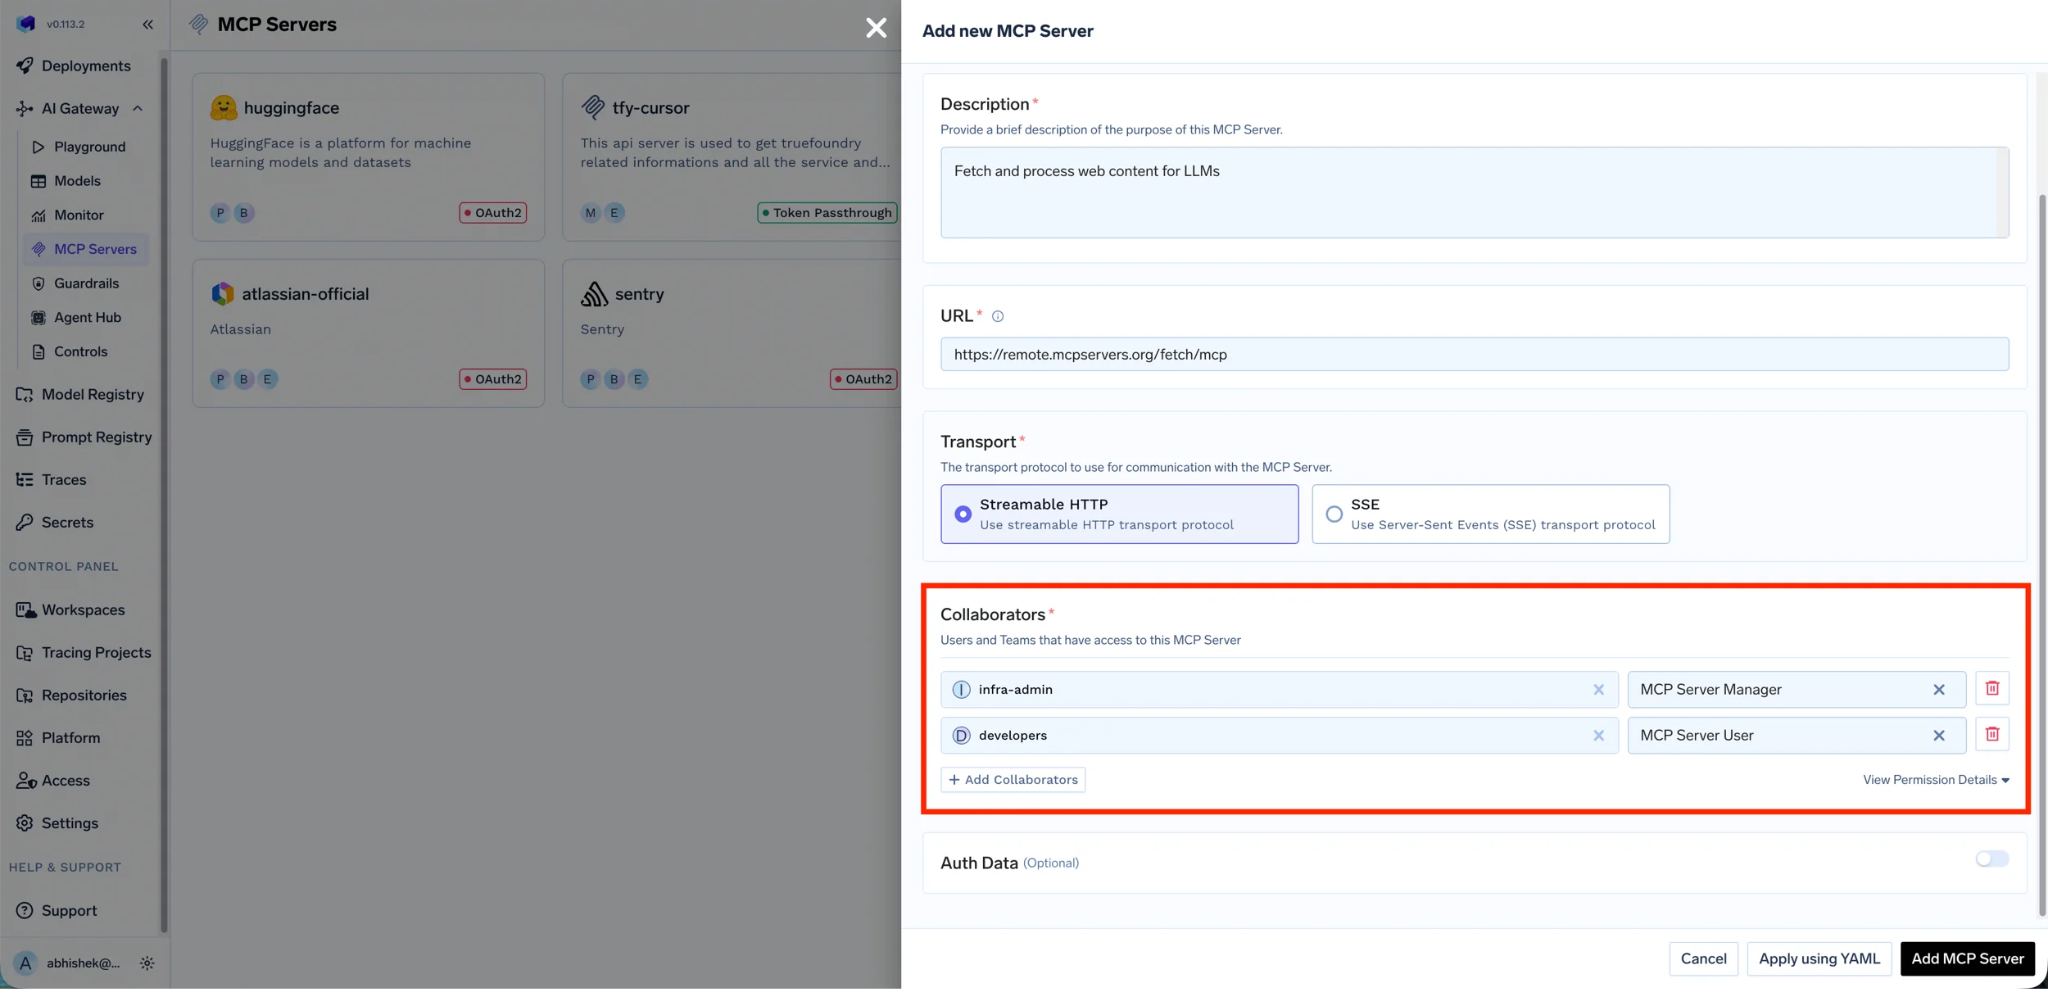
OpenRouter ne régit pas vos serveurs MCP. Son Agent SDK peut désormais connecter un serveur MCP distant dans une boucle d'agent côté client (@openrouter/mcp, HTTP/SSE), mais cette connexion transporte les identifiants détenus par votre application — il n'y a pas de modèle côté passerelle pour définir comment un appel d'outil transporte ou vérifie l'identité, pas d'autorisations par outil, et pas d'étape de consentement. Son propre serveur MCP vous authentifie auprès du catalogue d'OpenRouter, ce qui constitue un accès entrant à OpenRouter, et non une autorisation de vos outils. La surface la plus proche concerne ses outils exécutés par le serveur : shell et bash fonctionnent dans des conteneurs délimités par compte et espace de travail et ne sont jamais partagés entre tenants, et le champ engine de bash détermine si l'exécution a lieu côté serveur ou est renvoyée à votre application. Il s'agit d'isolation, pas d'autorisation : pas d'autorisations par outil, pas de consentement.
Les jetons de compte virtuel de TrueFoundry prennent en charge la rotation automatique sur un intervalle configurable avec une période de grâce configurable pour l'ancien jeton, des notifications de rotation par e-mail ou Slack, et la synchronisation automatique des jetons renouvelés dans AWS Secrets Manager et Parameter Store, GCP Secret Manager, HashiCorp Vault et Azure Key Vault (comptes virtuels). Les jetons personnels s'éteignent avec l'utilisateur. Le délai de propagation de la révocation n'est pas documenté ; la configuration se synchronise avec les plans de passerelle via NATS, ce qui devrait être presque en temps réel, mais c'est un point à tester par vous-même.
OpenRouter dispose de trois voies d'émission : le tableau de bord, l'API de gestion via une clé de provisionnement, et OAuth PKCE. Pour les clés d'inférence, des limites de dépenses et des intervalles de réinitialisation (quotidiens, hebdomadaires ou mensuels à minuit UTC) remplacent les TTL et aucune expiration n'est documentée. Les clés de gestion prennent désormais en charge une date d'expiration — fixe à la création, non prolongeable (créez une nouvelle clé pour la prolonger), les requêtes échouant avec l'erreur 401 « API key expired » par la suite — et OpenRouter recommande d'en définir une sur chaque clé de gestion. La rotation est une régénération programmatique, sans mécanisme de rotation automatique planifiée ni de période de grâce. La révocation s'effectue via le tableau de bord, l'API de gestion ou la désactivation SCIM, le délai de propagation n'étant pas documenté. Une subtilité opérationnelle : la suppression d'un membre d'un espace de travail nécessite de supprimer d'abord les clés qu'il y a créées.
Les deux fournisseurs prennent en charge la délégation, sous des formes conçues pour des acheteurs différents.
L'OAuth d'OpenRouter est PKCE, et il est particulièrement bien développé. Une application tierce redirige l'utilisateur vers openrouter.ai/auth avec une URL de rappel et un code_challenge ; une fois l'utilisateur autorisé, l'application échange le code sur /api/v1/auth/keys contre une clé qui consomme directement les crédits de cet utilisateur. Les codes d'autorisation sont à usage unique et expirent après 10 minutes. Pas d'enregistrement de client, pas de secret client, pas de backend, et des rappels localhost sur n'importe quel port pour les outils CLI locaux. Pour les applications grand public et les outils pour développeurs, il s'agit d'un véritable atout et nous le reconnaissons pleinement. Ce qu'il n'est pas : le résultat est une clé d'API à longue durée de vie plutôt qu'un jeton limité et expirant, il n'y a pas de mécanisme de rafraîchissement, et la délégation se produit une seule fois au moment de l'autorisation sans propagation d'identité par requête. Il n'y a pas non plus de moyen documenté de présenter le JWT de votre IdP à l'API d'inférence ; chaque requête transporte une clé émise par OpenRouter, de sorte que l'identité réelle de l'appelant doit être reconstruite en aval à partir des libellés de la clé.
La délégation de TrueFoundry est conçue pour les besoins des entreprises. Avec les fournisseurs d'identité, une application externe ou un utilisateur présente le JWT de votre IdP directement à la passerelle ; nous le validons via JWKS et le résolvons en une identité TrueFoundry pour le RBAC, préservant l'identité de l'utilisateur en amont sur chaque requête sans émettre de jeton TrueFoundry du tout (fournisseurs d'identité). La phase OAuth sortante de MCP agit comme un accès délégué par l'utilisateur aux outils en aval. L'échange officiel de jetons selon la norme RFC 8693 n'est documenté ni d'un côté ni de l'autre.
Les capacités de TrueFoundry sont issues de notre documentation ; les capacités d'OpenRouter reflètent ses fonctionnalités publiques documentées au moment de la rédaction.
Pour explorer l'ensemble des passerelles proposant l'identité de charge de travail et le SSO en dessous d'un niveau Enterprise, consultez notre guide sur les alternatives à OpenRouter.
Le modèle d'identité d'OpenRouter est celui d'un développeur : les humains possèdent des clés, deux rôles couvrent l'organisation, et sa meilleure fonctionnalité permet aux applications de tiers de consommer les crédits d'un utilisateur en toute sécurité. Le modèle d'identité de TrueFoundry est celui d'une plateforme : trois types de principaux, la fédération à l'exécution avec votre IdP, une rotation qui s'enregistre dans votre gestionnaire de secrets, et une autorisation qui s'étend jusqu'à un outil MCP individuel. Sur l'identité des agents IA en particulier, un produit la propose et l'autre non, et cette seule ligne tranchera l'évaluation pour toute organisation dont les services et les agents sont plus nombreux que les développeurs.
Si vous évaluez comment les agents et les services s'authentifieront auprès de vos modèles et outils, réservez une démo pour découvrir les comptes virtuels, les identités d'agents et le RBAC au niveau des outils sur le TrueFoundry AI Gateway.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





