


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Cualquier análisis de seguridad de OpenRouter comienza con el mismo hecho, y esta publicación no es una excepción: con OpenRouter, los prompts, las respuestas y los metadatos salen de su red en cada solicitud, viajan a OpenRouter y vuelven a enviarse al proveedor que atiende la llamada. Todo lo demás en esta sección (cómo se custodian las claves de los proveedores, qué detectan los guardrails, cómo se gestionan las vulnerabilidades o qué certificaciones existen) depende de la arquitectura del perímetro. Aquí es donde un AI gateway que puede ejecutar dentro de su propia red diverge de uno gestionado externamente.
Este artículo analiza la seguridad y el cumplimiento normativo en nuestra serie TrueFoundry vs OpenRouter: qué datos salen del perímetro, la gestión de claves de proveedor y BYOK, la cifrado y la postura de red, la redacción de PII en tiempo real, los guardrails (integrados, propios y de terceros), la protección contra inyecciones de prompts, la gestión de vulnerabilidades, las certificaciones y qué controles están limitados a los planes de pago. Está redactado tanto para el ingeniero de seguridad que realiza la auditoría como para el ingeniero de ventas que debe responder a ella, basándonos en la documentación pública de ambos proveedores.
No existe ninguna configuración en OpenRouter donde los prompts permanezcan dentro de su red, ya que no ofrece un modo self-hosted. El contenido cruza dos límites: de su red a OpenRouter, y de OpenRouter al proveedor. Usted controla a dónde va y si se retiene, pero no que salga de su perímetro. El enrutamiento regional (Enterprise, UE o EE. UU.) limita la jurisdicción donde se descifra y procesa la información; el enrutamiento con cero retención de datos (ZDR) restringe las solicitudes a endpoints que no guardan registros; y la vinculación de proveedores (provider pinning) delimita qué empresa recibe los datos. Hay dos aspectos clave para una empresa: OpenRouter no entrena modelos con datos de la API, pero cada proveedor subyacente puede aplicar condiciones distintas para la API respecto al uso de consumo, por lo que el segundo salto hereda una política que debe verificar proveedor por proveedor. Además, la política ZDR no se aplica a complementos y herramientas como la búsqueda web, que pueden ser operadas por terceros con sus propias políticas de retención. Si su requisito exige que "ningún dato de los prompts salga del perímetro", esta opción queda descartada.
La respuesta de TrueFoundry varía según el modo de despliegue, y la detallamos a continuación. En el modo SaaS gestionado, los prompts, las respuestas y los metadatos transitan por la infraestructura de TrueFoundry, lo que se mitiga mediante la selección de región, el almacenamiento de trazas en su propio bucket de almacenamiento y configuraciones para desactivar registros. En el modo híbrido, el plano del gateway se ejecuta en su VPC, por lo que el tráfico de prompts y respuestas permanece dentro; la configuración se descarga y los registros y métricas se envían a nuestro plano de control. En el modo totalmente self-hosted, no sale nada de la ruta de la solicitud, a excepción del correo de los usuarios y el conteo de llamadas hacia nuestro servidor de licencias (seguridad y cumplimiento).
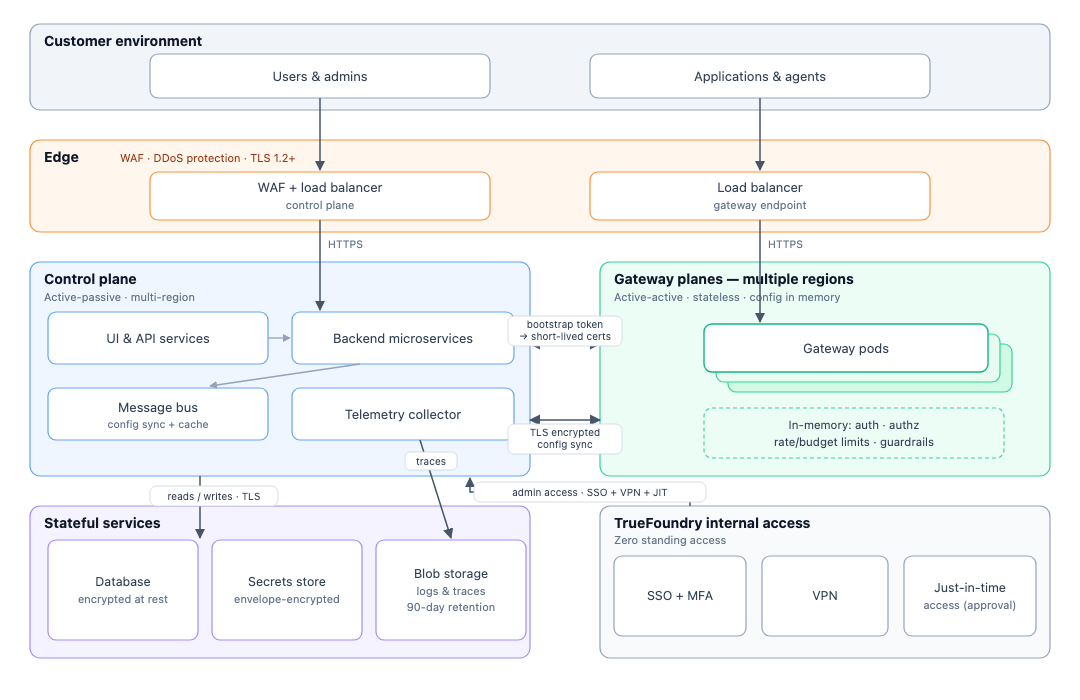
Existe una excepción en nuestras garantías de aislamiento: el guardrail de PII/PHI integrado utiliza Azure AI Language y se ejecuta en la infraestructura gestionada de TrueFoundry. Por lo tanto, un cliente con despliegue self-hosted que lo active enviará contenido fuera de su entorno. Las alternativas para evitar la salida de datos son utilizar un guardrail alojado por el proveedor con sus propias claves o implementar un guardrail personalizado en su propia infraestructura (guardrail de PII). Cómo se almacenan los prompts y quién puede acceder a ellos una vez dentro del sistema es una cuestión de aislamiento que abordamos en nuestro artículo sobre privacidad en OpenRouter.
El sistema BYOK de OpenRouter le permite aportar sus propias credenciales para que el consumo se registre directamente en la cuenta de su proveedor, aplicando sus límites de tarifa y condiciones negociadas. OpenRouter indica que las claves se cifran de forma segura y se gestionan desde los ajustes de BYOK del espacio de trabajo. Cada clave admite filtros por modelo, clave de API y miembro que se evalúan antes del enrutamiento, permitiendo definir un orden explícito (las claves priorizadas se usan antes que los endpoints de OpenRouter y las de reserva se aplican después). La tarifa cobrada es un porcentaje sobre el coste del modelo y proveedor en OpenRouter, descontando la cuota del plan.
El aspecto crítico de seguridad reside en el comportamiento de la alternancia (fallback), que consta de dos niveles. De manera predeterminada, si una clave BYOK supera el límite de velocidad o falla, OpenRouter recurre a su capacidad compartida consumiendo sus créditos. Activar la opción "No usar nunca capacidad compartida en este proveedor", o el ajuste por clave "Usar siempre esta clave", evita que se utilice la clave propia de OpenRouter para ese proveedor concreto. Sin embargo, la documentación de soporte de OpenRouter aclara que esto no impide la alternancia hacia un proveedor diferente: si una clave BYOK de Anthropic falla, OpenRouter no usará su clave de Anthropic, pero podría procesar la solicitud mediante Google Vertex descontándolo de sus créditos. Para evitar este cruce entre proveedores es necesario aplicar restricciones de enrutamiento a nivel de solicitud, no en los ajustes de BYOK. En la práctica, esto significa que un equipo que adopte BYOK para mantener las inferencias en una cuenta de proveedor auditada y bajo contrato puede terminar procesando tráfico a través de un proveedor distinto si ocurre un fallo de clave, a menos que se limite explícitamente en cada llamada. OpenRouter no especifica dónde se almacenan las claves, el esquema de cifrado utilizado, si admite KMS o claves gestionadas por el cliente, ni cómo se maneja la rotación.
TrueFoundry gestiona las claves de los proveedores mediante tres métodos: cifradas en reposo en la base de datos del plano de control; vinculadas a su propio gestor de secretos (AWS SSM y Secrets Manager, GCP Secret Manager, Azure Key Vault, HashiCorp Vault) con sincronización automática cada hora para reflejar las rotaciones externas; o montadas como secretos de Kubernetes. El uso de gestores de secretos funciona por igual para integraciones de modelos, MCP y guardrails. En el modo totalmente self-hosted, las claves nunca salen de su infraestructura (gestores de secretos en AI Gateway). No existe alternancia hacia claves del proveedor de la plataforma porque estas no existen; las únicas claves en uso son las suyas. Cabe señalar que no documentamos el cifrado de sobre mediante KMS nativo ni el uso de BYOK para la base de datos del plano de control.
En tránsito, ambos productos utilizan TLS: TrueFoundry documenta TLS 1.2+ en tránsito y AES-256 en reposo sobre infraestructura gestionada; OpenRouter especifica TLS en su API pública. Ninguno de los dos documenta mTLS. OpenRouter no detalla opciones de redes privadas, listas de permitidos por IP, VPC peering o PrivateLink, al tratarse de un servicio gestionado. Las opciones de red en TrueFoundry dependen de la modalidad de despliegue elegida; en un clúster self-hosted puede incorporar su propia malla de servicios (service mesh) para gestionar la seguridad de red.
Ambos productos permiten redactar PII en tiempo real antes de que la solicitud llegue al proveedor, que es la función principal de esta sección (el enmascaramiento en logs corresponde a la gobernanza de datos y se trata en otra publicación).
El guardrail Sensitive Info de OpenRouter detecta y redacta o bloquea PII en las solicitudes de la API mediante reglas predefinidas (correo electrónico, teléfono, número de seguridad social, tarjeta de crédito, dirección IP, nombres de personas y direcciones), ofreciendo la opción de bloquear o redactar junto con detección basada en NLP. Además, los filtros personalizados permiten añadir patrones de expresiones regulares (regex). Cuando coinciden varios guardrails, las reglas de Sensitive Info se combinan y la acción de bloqueo prevalece sobre la redacción. Las opciones integradas cubren control de presupuesto, ZDR, restricciones de modelo y proveedor, defensa contra inyecciones de prompts, detección de datos sensibles y regex personalizados, funcionando con bajo impacto en la latencia. La limitación radica en su extensibilidad: la personalización se reduce a patrones regex, sin opción de ejecutar código propio, aplicar lenguajes de políticas como Cedar u OPA, ni realizar llamadas a servicios externos durante la solicitud, algo esperable en un enrutador gestionado sin entorno de ejecución para código de clientes. Los guardrails de terceros no figuran en la guía oficial; soluciones como Google Model Armor o Lakera Guard se han mencionado como integraciones beta bajo petición, aunque no están confirmadas en la documentación oficial.
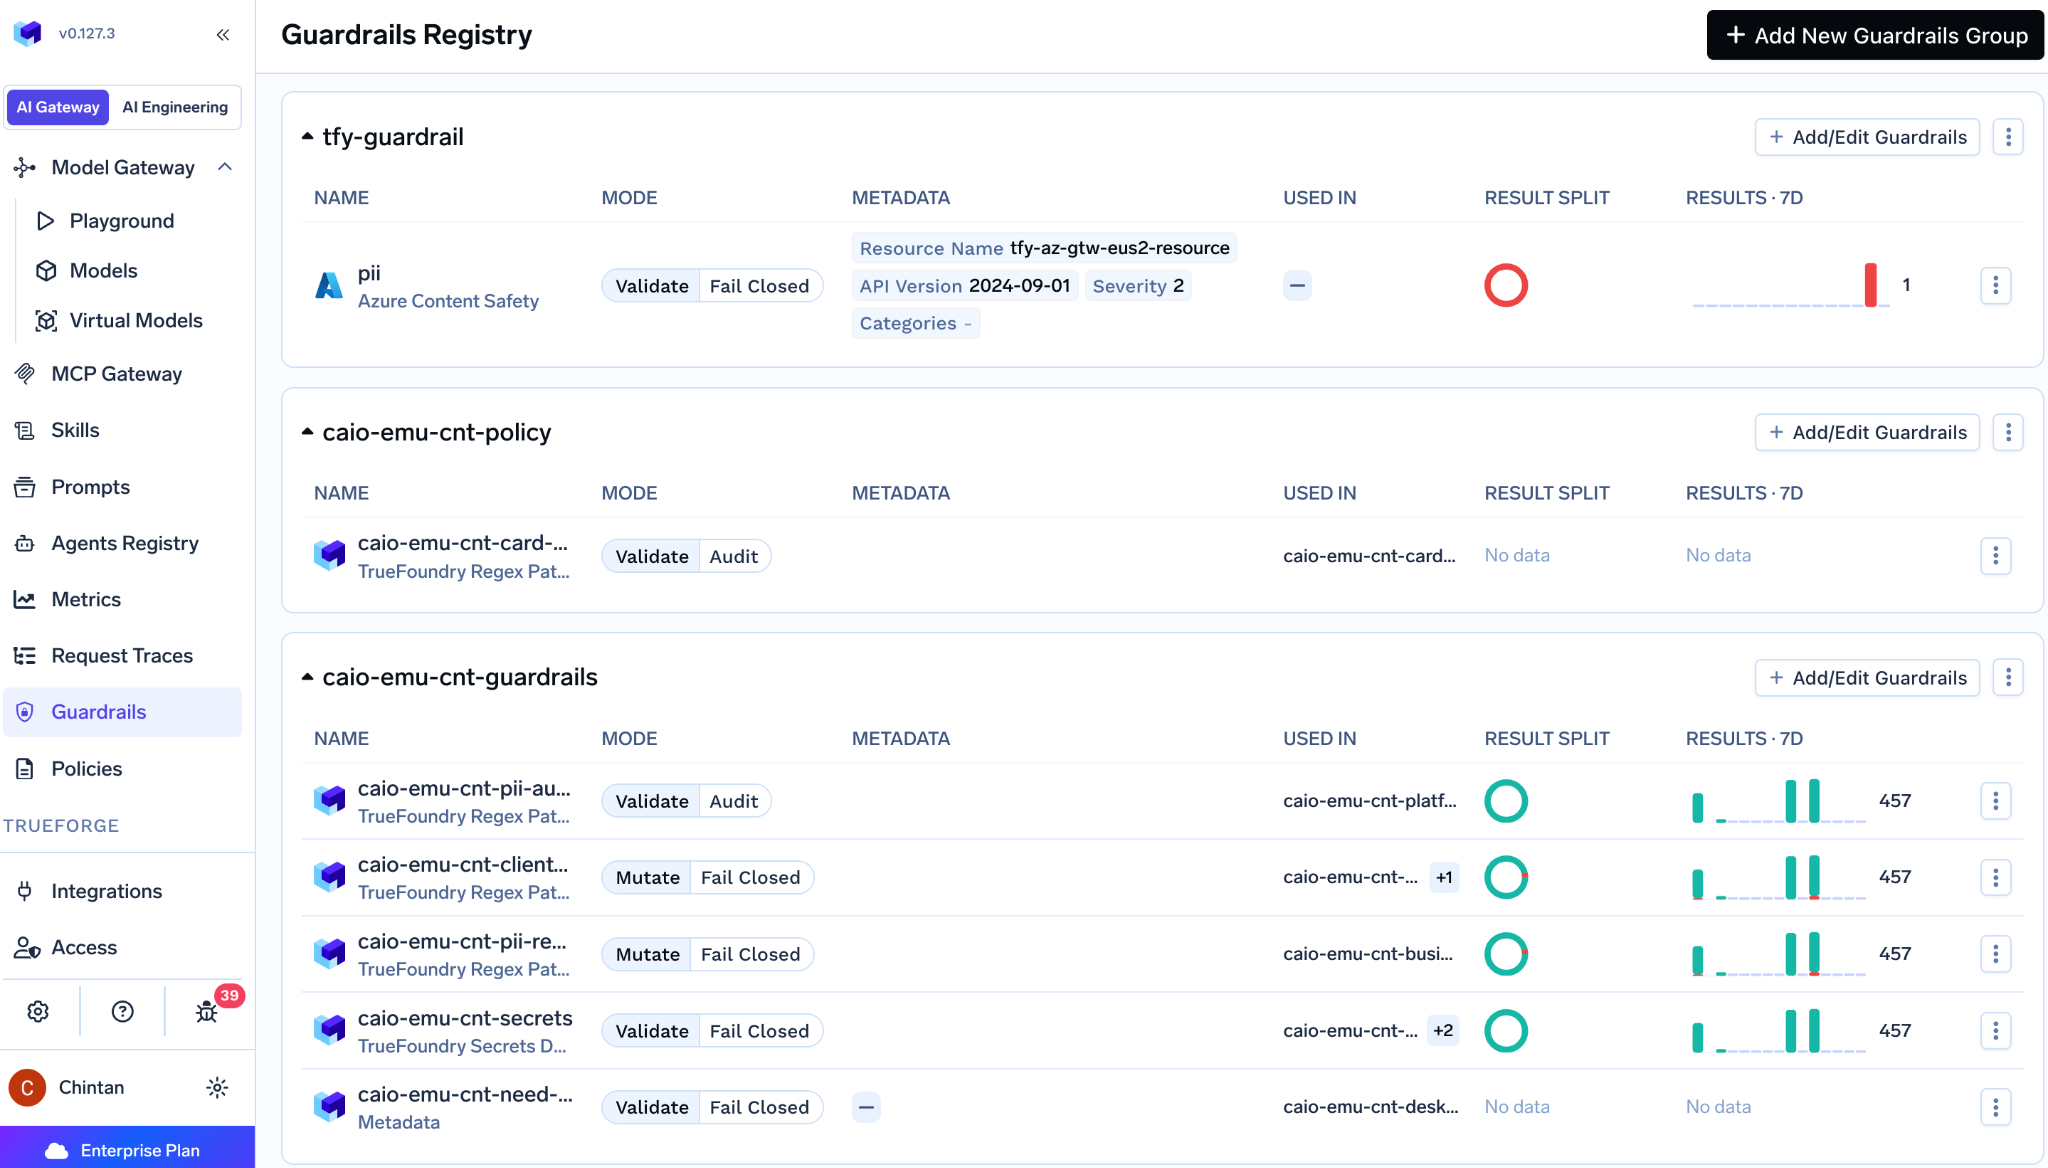
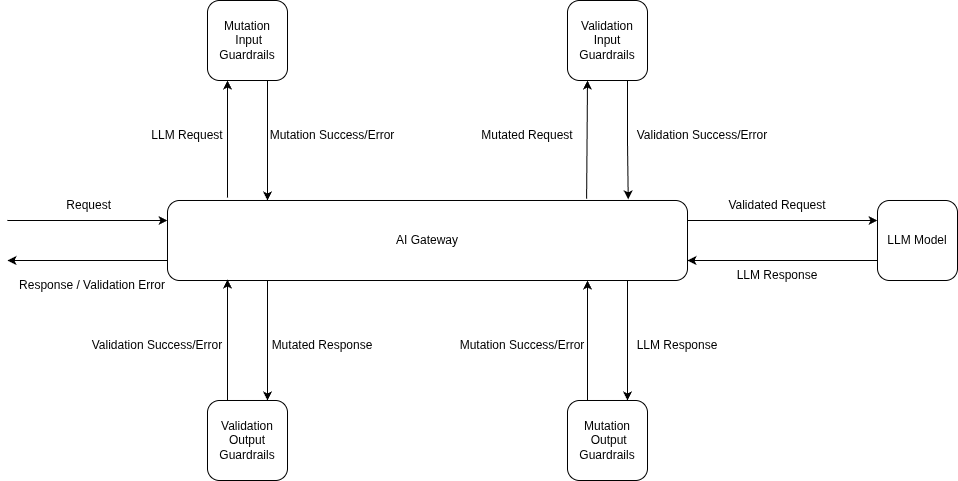
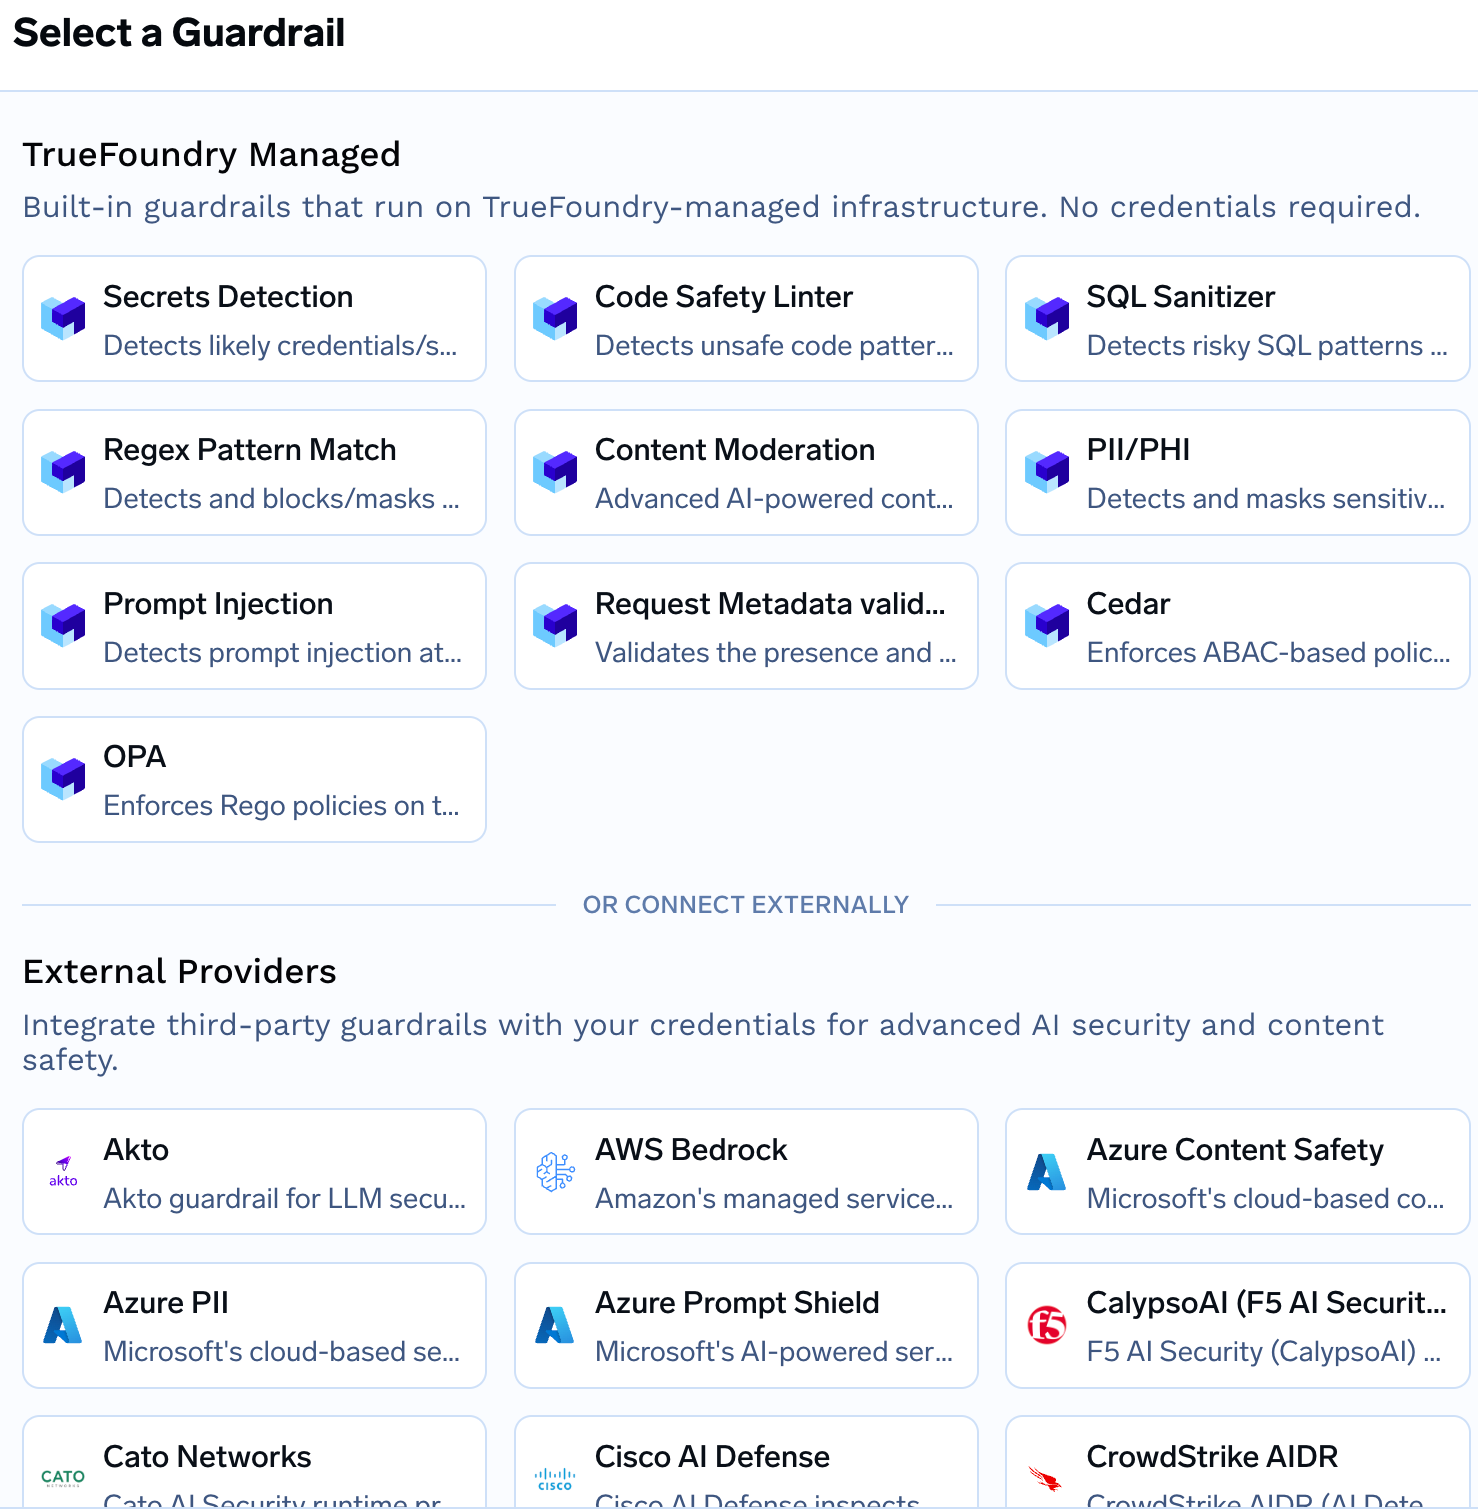
El guardrail de PII/PHI de TrueFoundry opera en la entrada del LLM en modo de modificación (mutate), redactando las entidades detectadas y permitiendo que la solicitud continúe. Identifica el contexto, permite configurar categorías de entidades y actúa también sobre la salida del LLM y en las capturas pre y post de herramientas en MCP. Los guardrails de detección de secretos y patrones regex también pueden aplicarse en tiempo de ejecución en modo de modificación (guardrail de PII). Los guardrails para LLM en TrueFoundry abarcan las tres modalidades. Integrados y sin configuración adicional: PII/PHI, moderación de contenido, inyección de prompts, detección de secretos, regex, sanitización de SQL, linter de seguridad de código y validación de metadatos. Propios: guardrails personalizados alojados por el cliente, además de reglas en Cedar y OPA. De terceros, con cerca de quince integraciones documentadas: AWS Bedrock, Azure PII, Content Safety y Prompt Shield, Google Model Armor, NeMo, Guardrails AI, Enkrypt, Lasso, Pillar, F5/CalypsoAI, Noma o CoreWeave Weave, entre otros (visión general de guardrails, guardrails en TrueFoundry). Los guardrails se vinculan mediante políticas en cuatro puntos de control, incluyendo las fases previa y posterior de las herramientas MCP. Esta capacidad de aplicar guardrails en llamadas a herramientas es una ventaja diferencial poco común en los gateways actuales; nuestro artículo sobre seguridad de IA empresarial con un gateway MCP profundiza en este aspecto. Todo el proceso se ejecuta en un plano de gateway sin estado que añade entre 3 y 4 ms de latencia y procesa más de 350 solicitudes por segundo por vCPU en más de 2500 LLM. Debe tenerse en cuenta que asociar un guardrail gestionado a una ruta añade su propio salto de red.
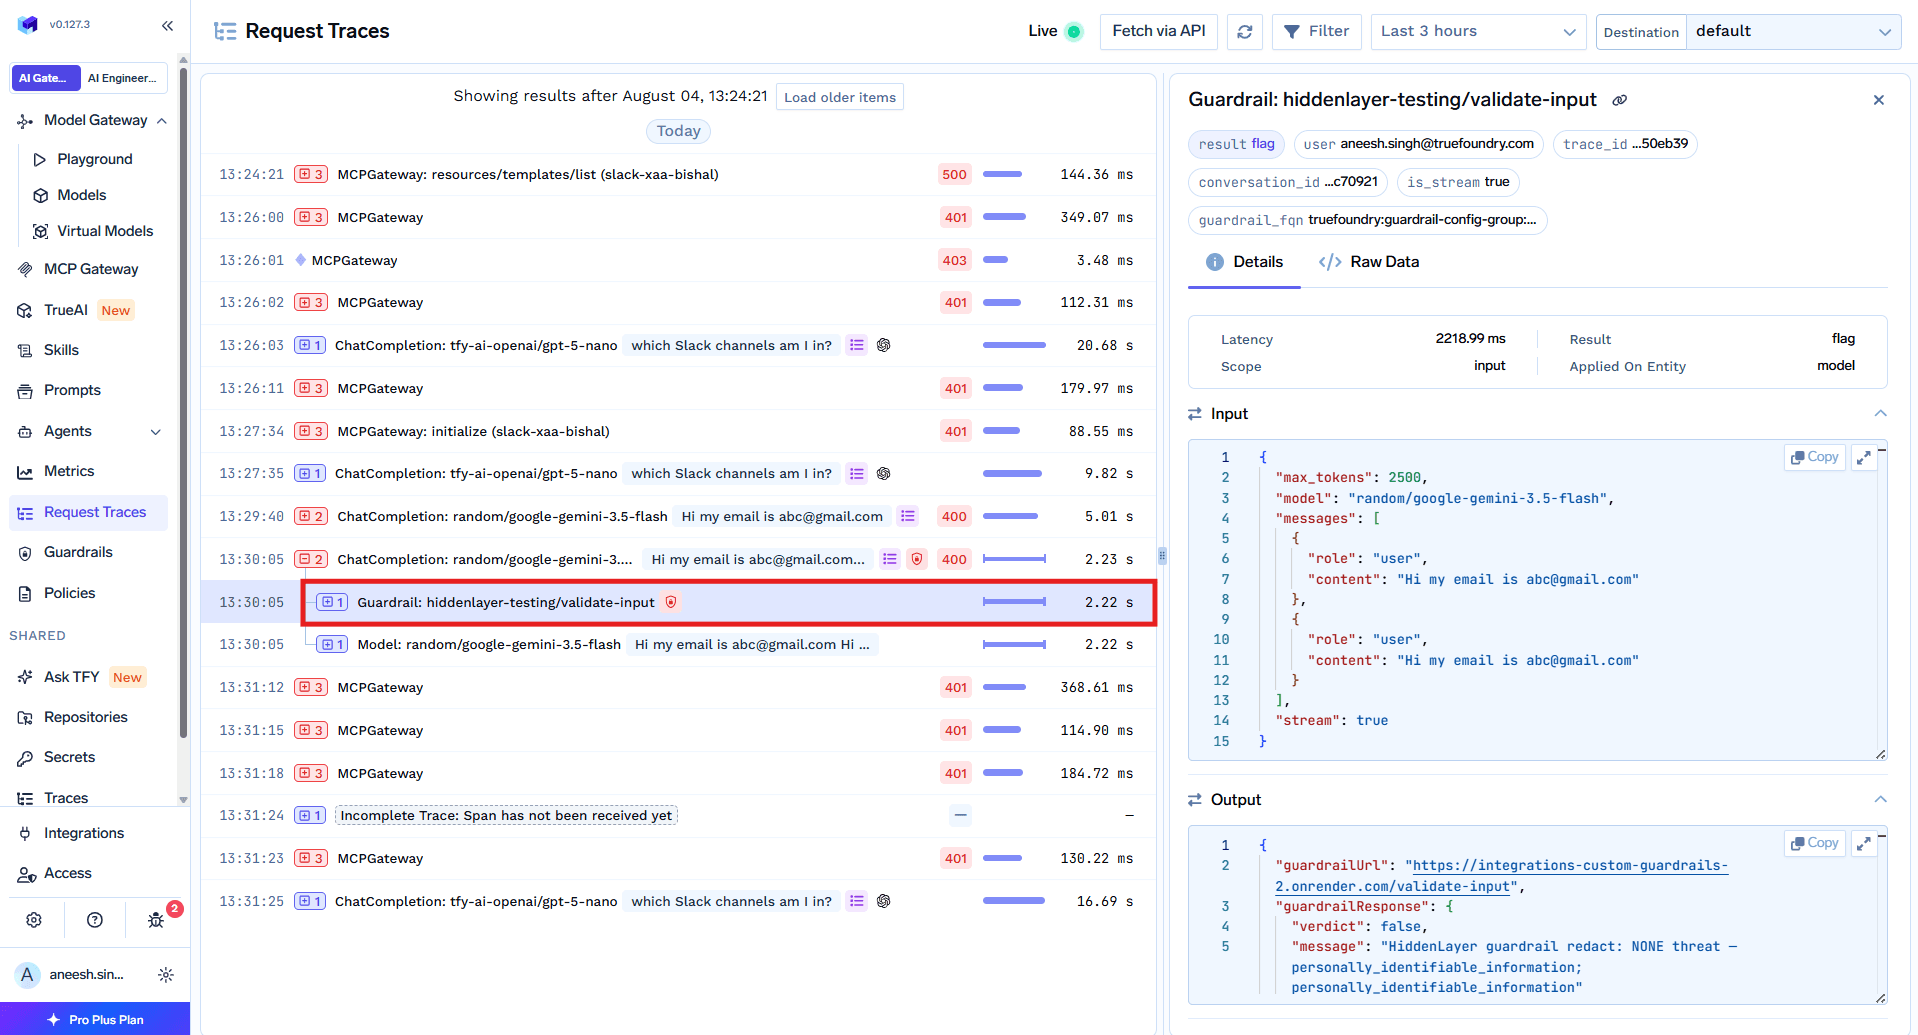
La detección de inyecciones y jailbreaks en OpenRouter se basa en expresiones regulares: incluye más de 30 patrones inspirados en la guía de prevención de inyecciones en LLM de OWASP entre otras fuentes, incorporando contramedidas específicas para tipoglicemia y evasiones mediante codificación o espacios entre caracteres. La detección es determinista, con un impacto mínimo en el rendimiento, y se ejecuta antes de enviar la solicitud al proveedor para evitar que el tráfico bloqueado salga de OpenRouter. Es el único guardrail que ofrece un modo de solo observación (observe-only). Su comportamiento responde al de cualquier filtro por regex: identifica patrones conocidos, pero no nuevas variantes inéditas.
TrueFoundry incluye un guardrail integrado específico para inyecciones de prompts (que detecta y bloquea en la entrada), además de integraciones con terceros orientadas a esta misma amenaza: Azure Prompt Shield, Google Model Armor, Lasso y Pillar (guardrail de inyección de prompts). La efectividad de ambos productos dependerá de las pruebas realizadas en cada entorno real. Probar una lista de payloads conocidos contra cada filtro durante una fase de evaluación ofrece mejores conclusiones que cualquier especificación teórica, por lo que recomendamos realizar validaciones directas.
TrueFoundry documenta un proceso de divulgación responsable a través de [email protected], ejecuta más de 30 herramientas de seguridad automatizadas por cada cambio de código, realiza pruebas de penetración internas y externas y lleva a cabo revisiones de seguridad en el código fuente. Para entornos regulados, ofrece un canal de lanzamientos estables (Stable) con una versión trimestral mantenida durante seis meses, corrigiendo errores P0/P1 y vulnerabilidades CVE de impacto crítico o alto bajo demanda sobre la versión estable en uso, además de un canal continuo (Rolling) con las últimas novedades (actualización del plano de control). Al ser un desarrollo de código cerrado, no existe un registro público de CVE para auditar.
OpenRouter no publica en su documentación un procedimiento de divulgación, contacto de seguridad, frecuencia de parches ni historial de CVE. Como servicio gestionado de código cerrado, tampoco dispone de un registro público de CVE. Aunque los detalles del contacto de seguridad o el proceso de divulgación pueden estar disponibles dentro de su portal de confianza (Trust Portal), no es posible confirmarlo desde la documentación pública.
TrueFoundry cuenta con certificación SOC 2 Type II (informe disponible bajo acuerdo de confidencialidad NDA en trust.truefoundry.com), cumplir con GDPR y permitir alineación con HIPAA. No certifica ISO 27001 ni FedRAMP. Un aspecto relevante que conviene señalar para despliegues self-hosted: las certificaciones aplican a la infraestructura gestionada de TrueFoundry, por lo que el cumplimiento normativo en una instalación gestionada por el cliente recae en su propia infraestructura, al igual que con cualquier software autosostenido (seguridad y cumplimiento, información de LLM). Si busca un gateway LLM compatible con HIPAA, la solución SaaS gestionada dispone de la documentación correspondiente, mientras que un despliegue self-hosted heredará los controles de su propio programa HIPAA.
OpenRouter ofrece un acuerdo de procesamiento de datos (DPA) ejecutable exclusivamente a clientes del plan Enterprise a través de su portal de confianza en trust.openrouter.ai. Los usuarios de planes no Enterprise pueden solicitar acceso a este portal únicamente con fines informativos. El proceso de aprobación requiere de uno a dos días laborables, lo gestiona un equipo independiente del área de soporte y no admite tramitación urgente. Este DPA cubre la configuración de cero retención de datos (ZDR). En relación con SOC 2 en OpenRouter, la acreditación no se menciona en su documentación pública; aunque fuentes externas la afirman y la existencia del portal de confianza sugiere que los informes se alojan allí, se recomienda solicitar la documentación directamente antes de asumir su disponibilidad. Tampoco se menciona el cumplimiento de HIPAA, ISO 27001 o FedRAMP en fuentes oficiales de OpenRouter. Por ello, la cobertura de GDPR en OpenRouter se gestiona únicamente mediante el DPA del plan Enterprise. Para profundizar en cómo estas acreditaciones se traducen en evidencias auditables, consulte nuestro análisis sobre cumplimiento en IA.
El modelo de empaquetado de OpenRouter destaca por aplicar el criterio opuesto al habitual. Se incluyen de forma gratuita en todos los niveles la totalidad de sus guardrails: control de presupuesto, ZDR, listas de permitidos para modelos y proveedores, protección contra inyecciones de prompts y detección/redacción de PII. Quedan reservados para el plan Enterprise los sistemas de SSO y SCIM, el enrutamiento regional, el DPA firmado y los límites ampliados de BYOK. El coste económico no condiciona la capacidad de proteger el tráfico, sino la posibilidad de documentarlo contractualmente y vincularlo a un proveedor de identidad. Para un desarrollador independiente, esta estructura resulta conveniente.
TrueFoundry es un producto comercial en todas sus modalidades. Entre las funciones exclusivas del plan Enterprise se encuentran los destinos condicionales de enrutamiento de datos y el plano de control multitenant self-hosted, además de las opciones de despliegue aisladas o en entornos desconectados (air-gapped). El soporte para SSO y los informes SOC 2 están disponibles desde planes inferiores al Enterprise. Le sugerimos revisar la tabla de precios para confirmar la disponibilidad exacta de SSO, SCIM, informes SOC 2 y guardrails en cada nivel antes de evaluar los requisitos de su proyecto (precios de TrueFoundry).
Las características de TrueFoundry se basan en nuestra documentación oficial; las funciones de OpenRouter reflejan la información pública disponible a la fecha de publicación.
Consulte nuestra guía sobre plataformas de seguridad e IA gateways si necesita evaluar alternativas adicionales a estas dos opciones.
La seguridad de OpenRouter es un trato justo para un desarrollador: cada guardrail es gratuito, nada se almacena de forma predeterminada y el precio de eso es aceptar que los datos siempre salen, que BYOK puede enrutar fuera de su proveedor y que la integración de pruebas e identidad tiene un coste adicional. La de TrueFoundry es la estructura que un equipo de seguridad espera de la infraestructura: contención con dos excepciones divulgadas, claves en su propio gestor de secretos, guardrails que puede extender con código y adjuntar a llamadas a herramientas, un canal de parches trimestral con correcciones de CVE bajo demanda y atestaciones de primera parte acotadas a lo que alojamos. En la fila del límite, la fila de extensibilidad de guardrails y la fila de certificaciones, la comparación apunta en la misma dirección, y la salvedad del guardrail de PII es la única afirmación de TrueFoundry que siempre debe llevar su nota al pie.
Para ver guardrails, claves respaldadas por gestores de secretos y el límite híbrido configurados juntos, explore el AI Gateway de TrueFoundry o reserve una demo si ya tiene una revisión de seguridad en el calendario.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




