



October 10, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: October 10, 2026
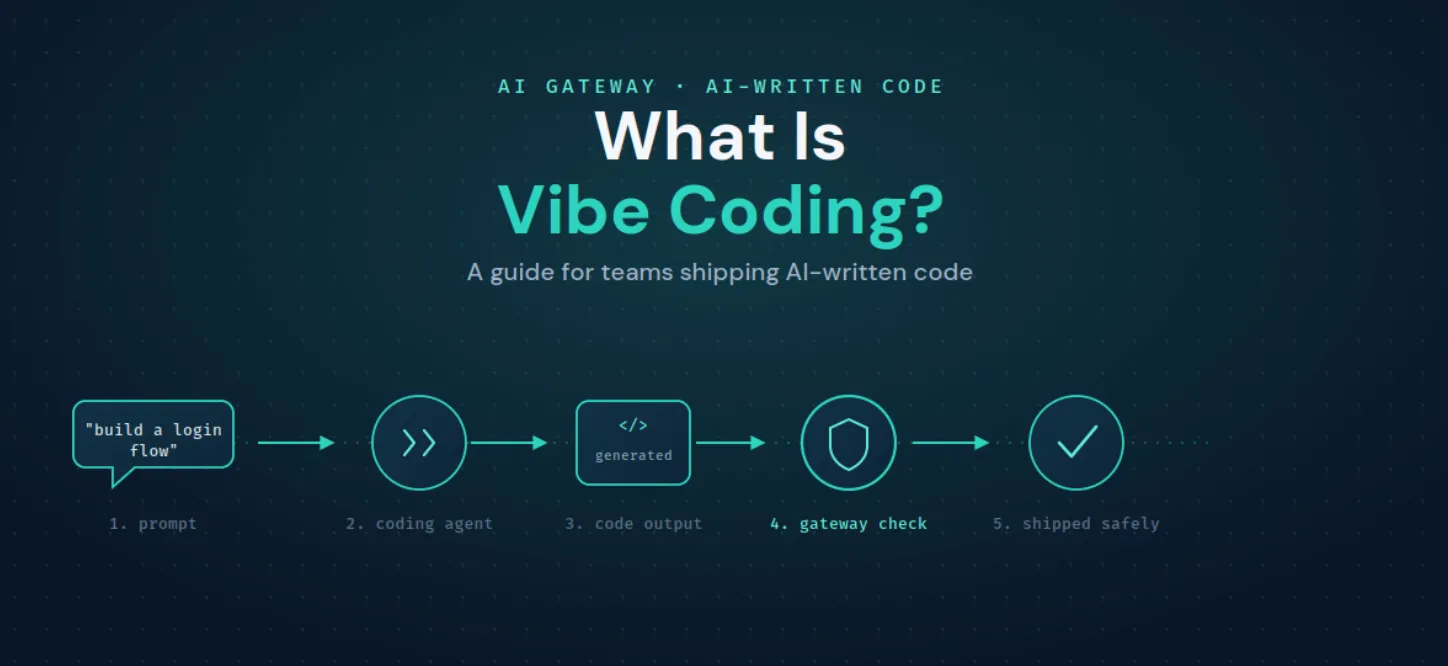
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Vibe Coding ist eine Art der Softwareentwicklung, bei der Sie einen KI-Agenten mit natürlichsprachlichen Prompts steuern und dessen Ergebnisse akzeptieren, ausführen und verfeinern, anstatt den Großteil des Codes selbst Zeile für Zeile zu schreiben. Der Entwickler gibt die Richtung vor und bewertet die Ergebnisse; der Agent erstellt den Code. Es bildet das eine Ende eines Spektrums, das von vollständig handgeschriebenem Code über KI-gestützte Autovervollständigung bis hin zum Vibe Coding reicht, bei dem die KI den Großteil der Tipparbeit übernimmt.
Es wurde zum Mainstream, weil die Tools besser wurden. Agentenbasierte IDEs, CLI-Coding-Agenten und Editor-Erweiterungen können mittlerweile eine Codebasis lesen, Änderungen an mehreren Dateien vornehmen, Befehle ausführen und externe Tools aufrufen. „Beschreibe es und lass den Agenten es bauen“ ist daher für viele Aufgaben ein praktikabler Prozess.
„Vibe-Coding-Tools“ lassen sich grob in drei Gruppen einteilen. Agentenbasierte IDEs wie Cursor und Windsurf integrieren einen Agenten direkt in den Editor. CLI-Coding-Agenten wie Claude Code und das OpenAI Codex CLI steuern Änderungen über das Terminal. Editor-Erweiterungen wie Cline und Roo Code ergänzen bestehende Setups um agentenbasierte Funktionen, und Assistenten wie GitHub Copilot begleiten all diese Tools. Sie unterscheiden sich in der Benutzeroberfläche, aber im Kern tun sie alle dasselbe: Sie rufen ein Modell auf, nutzen oft Tools und generieren Code.
Diese Gemeinsamkeit ist der entscheidende Punkt. Welches Tool Ihr Team auch für das Vibe Coding verwendet, jedes ist ein Client, der Modell- und Tool-Aufrufe tätigt. Genau das ist die Ebene, die Sie zentral steuern können, anstatt dies für jedes Tool einzeln zu tun.
Für einen einzelnen Entwickler ist Vibe Coding ein privater Workflow. In einem Team führt derselbe Workflow, multipliziert mit der Anzahl der Personen, zu drei Lücken, die nichts mit der Wahl des jeweiligen Tools zu tun haben.
Dies sind Governance-Lücken, und die Lösung besteht nicht darin, das „Vibe Coding“ auszubremsen. Die Lösung ist ein Kontrollpunkt vor den Agenten, die diese Arbeit verrichten.
Da jedes Vibe-Coding-Tool ein Client ist, der Modell- und Tool-Aufrufe tätigt, können Sie diese Aufrufe über ein Gateway leiten und einheitlich verwalten, ohne dass Entwickler ihre Tools ändern müssen.
Cursor, Claude Code, Cline, Roo Code, das OpenAI Codex CLI und GitHub Copilot können alle auf das AI Gateway anstatt direkt auf einen Anbieter verwiesen werden. Die meisten von ihnen lesen eine Basis-URL und einen Schlüssel aus der Umgebung, daher ist es meist nur eine einzeilige Änderung:
Sobald der Datenverkehr über das Gateway fließt, erhalten Sie die Funktionen, die ein Team benötigt: Kostenverfolgung und Ratenbegrenzungen pro Team und Entwickler, rollenbasierte Zugriffskontrolle (RBAC) für die Modellnutzung sowie vollständige Transparenz darüber, was die Coding-Agenten aufrufen. Die Verwaltung von Claude Code auf Organisationsebene ist ein häufiger Ausgangspunkt und eng mit Ihrer bestehenden Arbeit an Claude Code-Limitsverknüpft.
Routing löst Probleme bei Kosten und Transparenz. Sicherheit erfordert jedoch Leitplanken für den Inhalt selbst. Das Gateway kann den Datenverkehr der Coding-Agenten während des Durchlaufs prüfen:
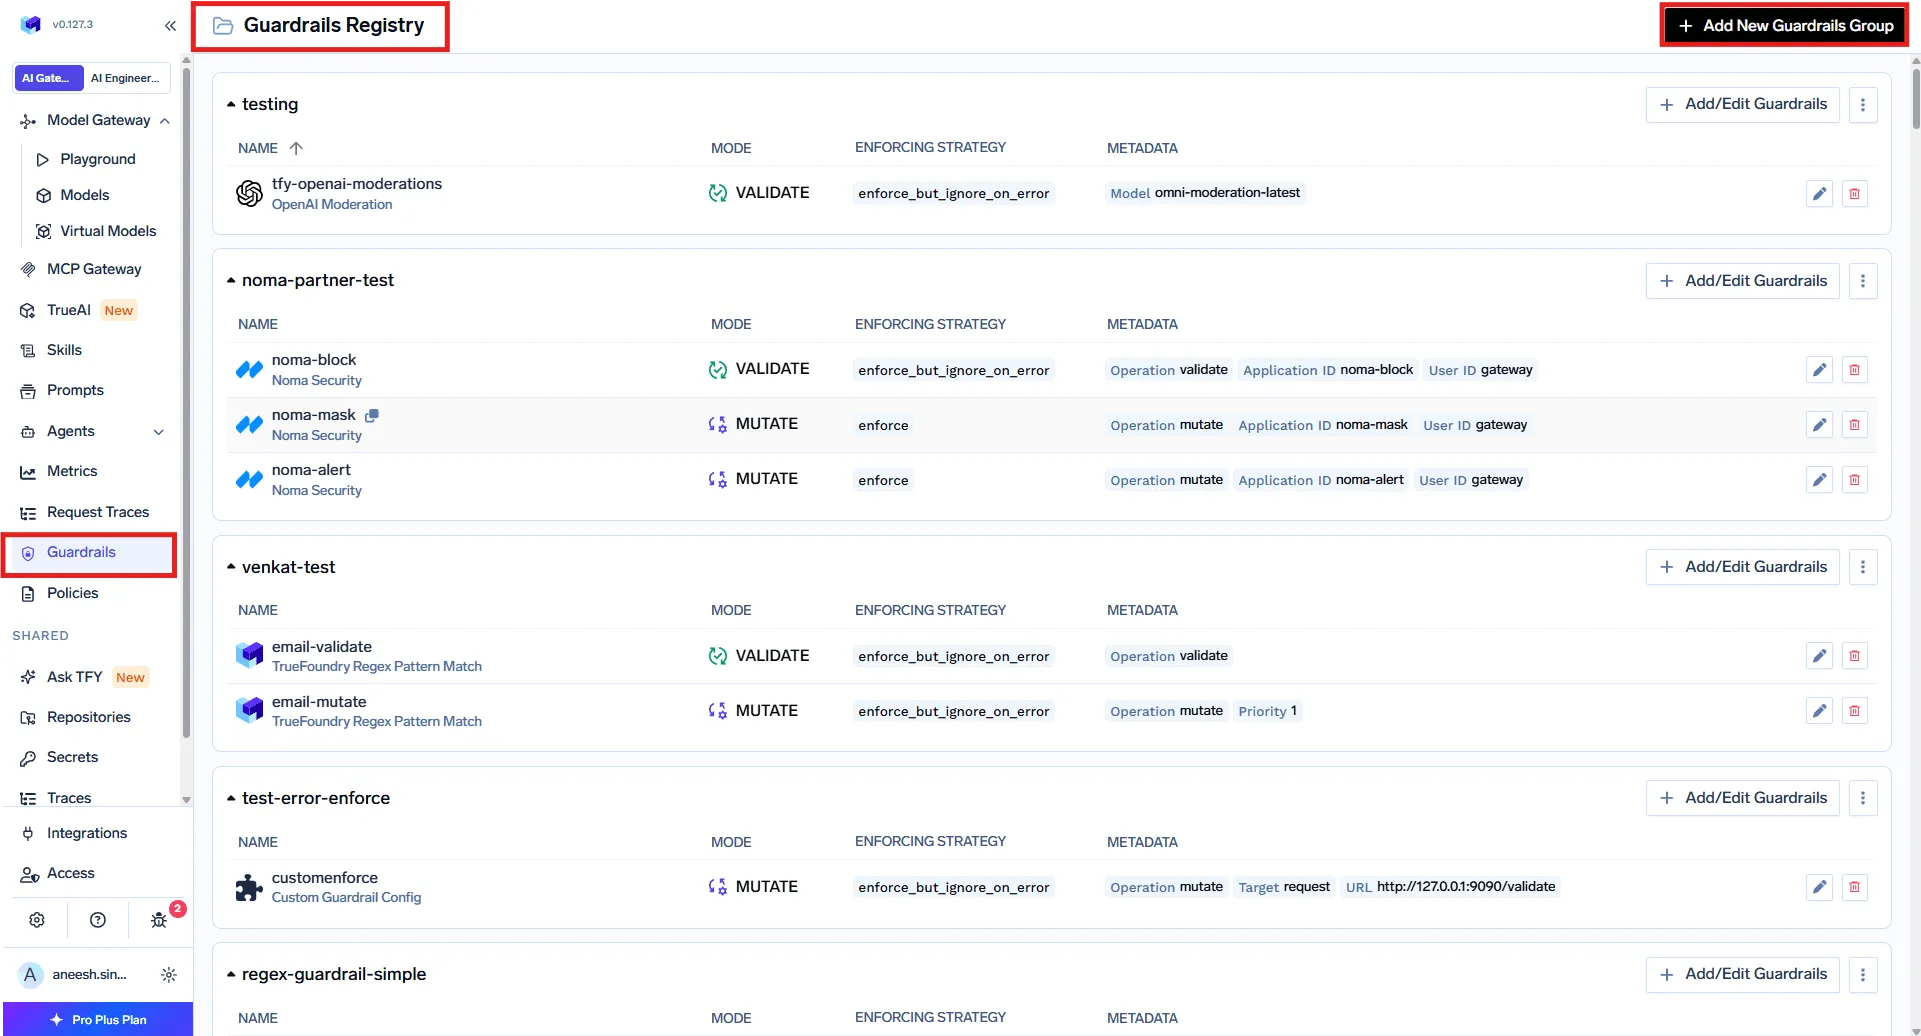
Dies sind dieselben KI-Agenten-Guardrails , die den gesamten Agenten-Datenverkehr schützen und speziell auf die Risiken von KI-generiertem Code angewendet werden.
Da Vibe-Coding-Tools externe Systeme über MCP aufrufen, steuert das MCP Gateway , welche Server und welche einzelnen Tools ein Agent verwenden darf – inklusive Authentifizierung und Audit-Logging. So kann ein Coding-Agent das benötigte Repository lesen, ohne auf Produktionsdaten zugreifen zu können, für die er keine Berechtigung hat.
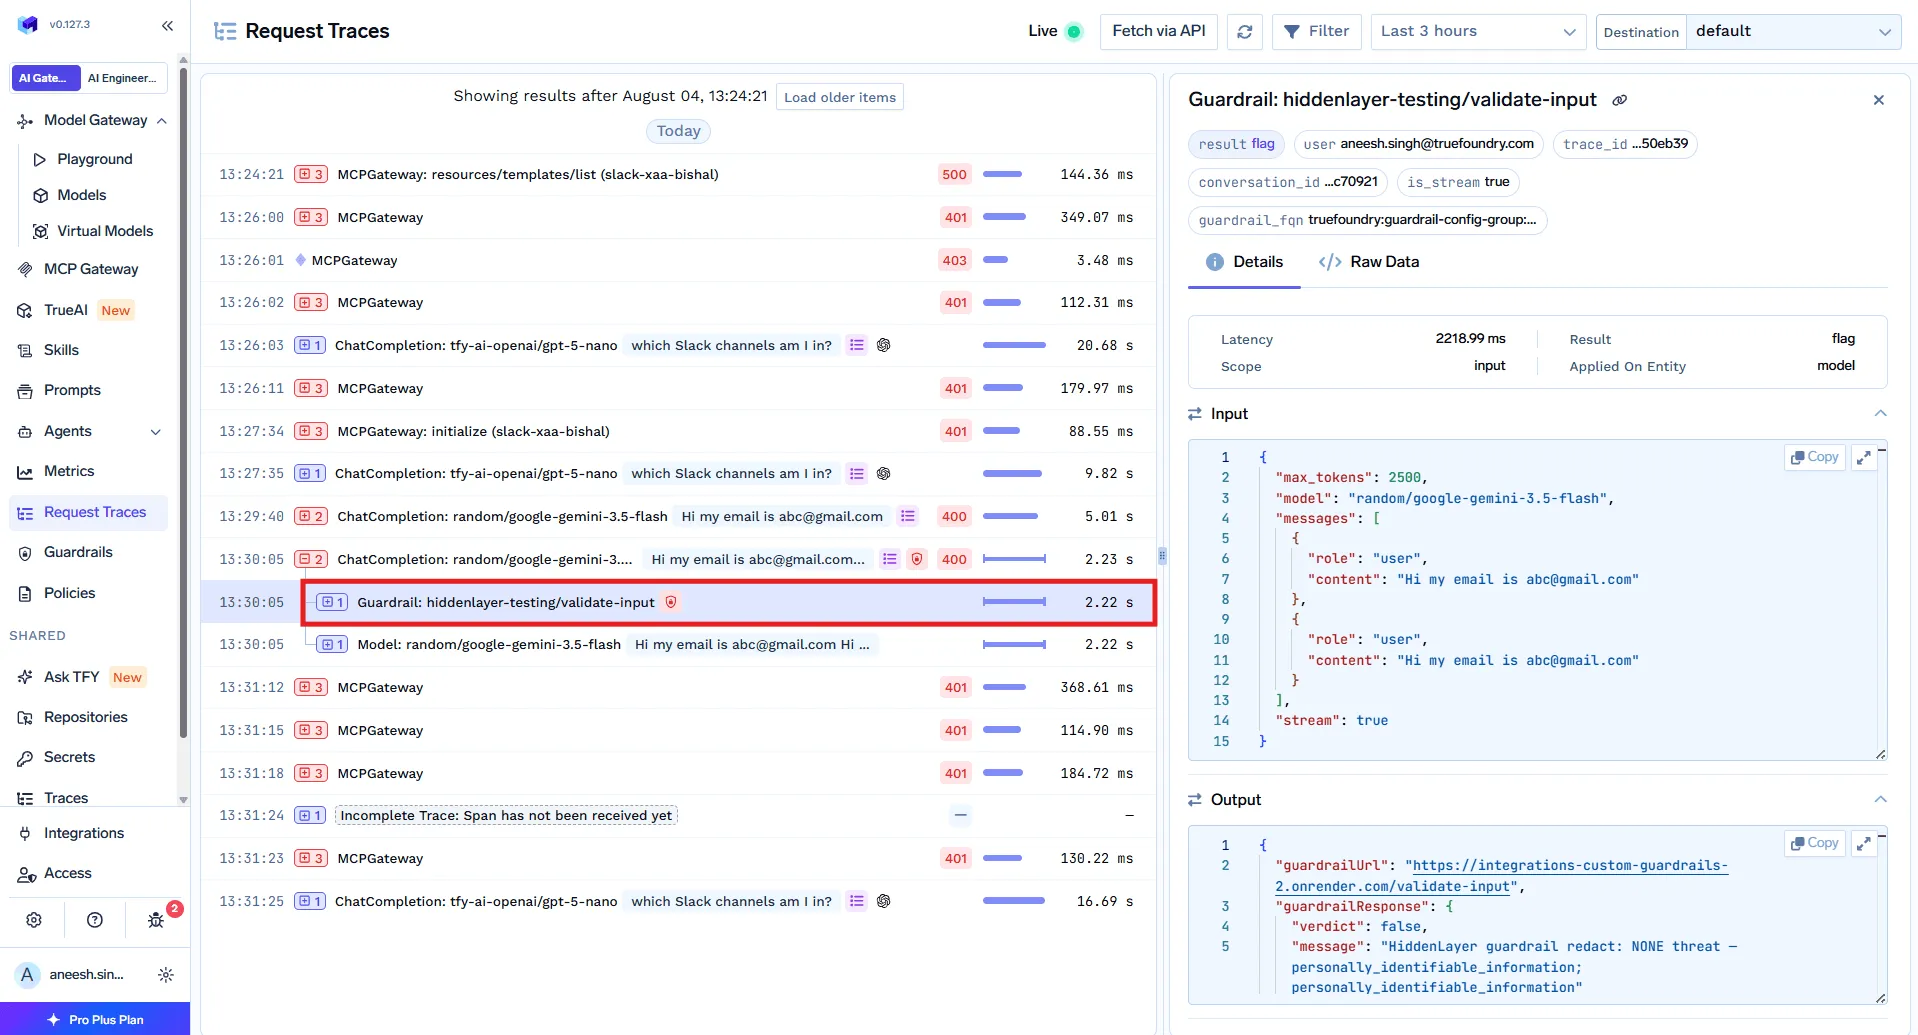
Das Ergebnis: Vibe Coding bleibt für Entwickler schnell, und das Plattform-Team erhält eine zentrale Stelle, um Kosten einzusehen, Zugriffsrechte durchzusetzen, generierten Code zu prüfen und die Tool-Nutzung zu protokollieren. Das alles funktioniert, ohne dass sich alle auf ein einziges Tool festlegen müssen – genau das ist der Punkt: Kontrollieren Sie die Aufrufe, nicht den Editor.
Vibe Coding ist gekommen, um zu bleiben, da es die Arbeit von Teams spürbar beschleunigt. Das Risiko liegt nicht in der Methode selbst, sondern in ihrer unkontrollierten Anwendung im großen Stil: Kosten bleiben unsichtbar, generierter Code wird nicht geprüft und der Zugriff auf Tools ist völlig offen. Leiten Sie Ihre Coding-Agents über das AI Gateway und steuern Sie deren Tools mit dem MCP Gateway. So behalten Sie das Tempo bei und erhalten gleichzeitig die Kostenkontrolle, Sicherheitsvorkehrungen und Protokollierung, die ein Team benötigt.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




Vibe Coding ist nicht grundsätzlich schlecht, birgt im großen Maßstab aber ein echtes Risiko, weil Agenten unsicheren Code erzeugen, Secrets einbetten oder Tools mit Nebenwirkungen aufrufen können und Teams oft keinen gemeinsamen Überblick über die Kosten oder darüber haben, was die Agenten berührt haben. Es ist sicher, wenn Sie die Ergebnisse prüfen und den Agenten einen Kontrollpunkt für Kostenlimits, Guardrails und Tool-Zugriff vorschalten.
Sie lassen sich in agentische IDEs (etwa Cursor und Windsurf), CLI-Coding-Agenten (etwa Claude Code und die OpenAI Codex CLI) sowie Editor-Erweiterungen und Assistenten (etwa Cline, Roo Code und GitHub Copilot) einteilen. Sie unterscheiden sich in der Oberfläche, rufen aber alle Modelle und häufig auch Tools auf und lassen sich daher auf einer gemeinsamen Ebene steuern.
Leiten Sie die Coding-Agenten über ein Gateway und wenden Sie Guardrails auf deren Traffic an: einen Code-Safety-Linter für gefährliche Befehle und unsichere Muster, Secrets-Erkennung für geleakte Anmeldeinformationen und Zugriffskontrolle auf MCP-Ebene, damit Agenten nur die Tools erreichen, die sie benötigen. Das ergänzt die menschliche Prüfung um eine maschinelle Kontrolle.
Ja. Coding-Assistenten wie Cursor, Claude Code, Cline, Roo Code und die OpenAI Codex CLI können über das AI Gateway geroutet werden, und das MCP Gateway steuert die Tools, die sie aufrufen – mit Zugriffskontrolle, Guardrails und Audit-Logging aus einer einzigen Control Plane.
Ja. TrueFoundry läuft in Ihrer VPC, On-Prem, Air-Gapped oder hybrid, sodass Prompts, Kontext und Tool-Traffic innerhalb Ihrer eigenen Domäne bleiben.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet




















