


November 21, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
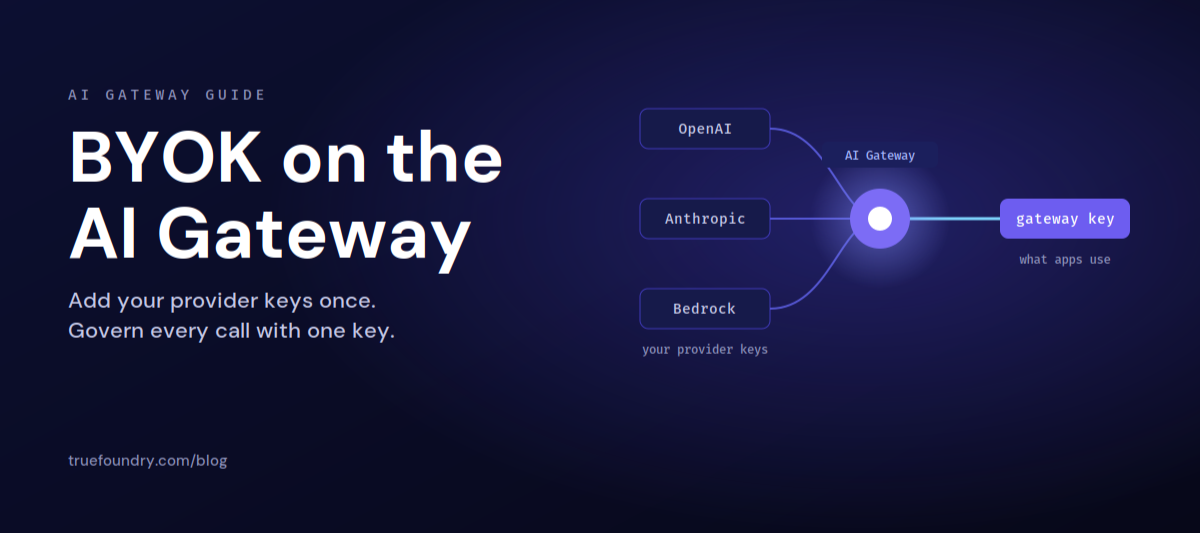
BYOK, oder Bring Your Own Key, bedeutet, dass Sie Ihre eigenen Accounts bei Modell-Providern wie OpenAI, Anthropic und AWS Bedrock behalten und diese Provider-Schlüssel einmalig im Gateway hinterlegen. Ihre Anwendungen kommen nie wieder direkt mit den rohen Provider-Schlüsseln in Berührung. Sie kommunizieren über einen einzigen Gateway-Schlüssel mit einem zentralen TrueFoundry AI Gateway-Endpunkt, und das Gateway leitet jeden Aufruf mit Ihren Anmeldedaten an den richtigen Provider weiter.
Dies ist das Gegenteil eines Reseller-Modells, bei dem Sie Tokens von einem Zwischenhändler kaufen. Mit BYOK behalten Sie Ihre eigenen Provider-Verträge, Preise und Rate Limits bei und ergänzen diese um eine zentrale Governance.
Die Übergabe von rohen Provider-Schlüsseln an jede Anwendung und jedes Notebook ist der Beginn von Key Sprawl. Schlüssel sickern in den Code sickernd ein, werden in Umgebungen kopiert und lassen sich unmöglich rotieren, ohne etwas zu beschädigen.
In TrueFoundry befindet sich ein Provider-Schlüssel innerhalb eines Modell-Accounts. Die Quickstart-Dokumentation beschreibt einen Modell-Account als einen Account eines Modell-Providers, zum Beispiel OpenAI, Anthropic oder AWS Bedrock. Sie können mehrere Accounts pro Provider hinzufügen, jeweils mit eigenen API-Schlüsseln, und jeder Account kann mehrere Modelle enthalten.
Um einen hinzuzufügen, wählen Sie den gewünschten Provider aus und fügen Sie nach Eingabe des API-Schlüssels Modelle hinzu. Sie können mehrere Schlüssel desselben Providers hinzufügen, indem Sie separate Modell-Accounts erstellen. Dies ist nützlich, wenn Sie Ausgaben oder Rate Limits nach Umgebung oder Team trennen möchten.
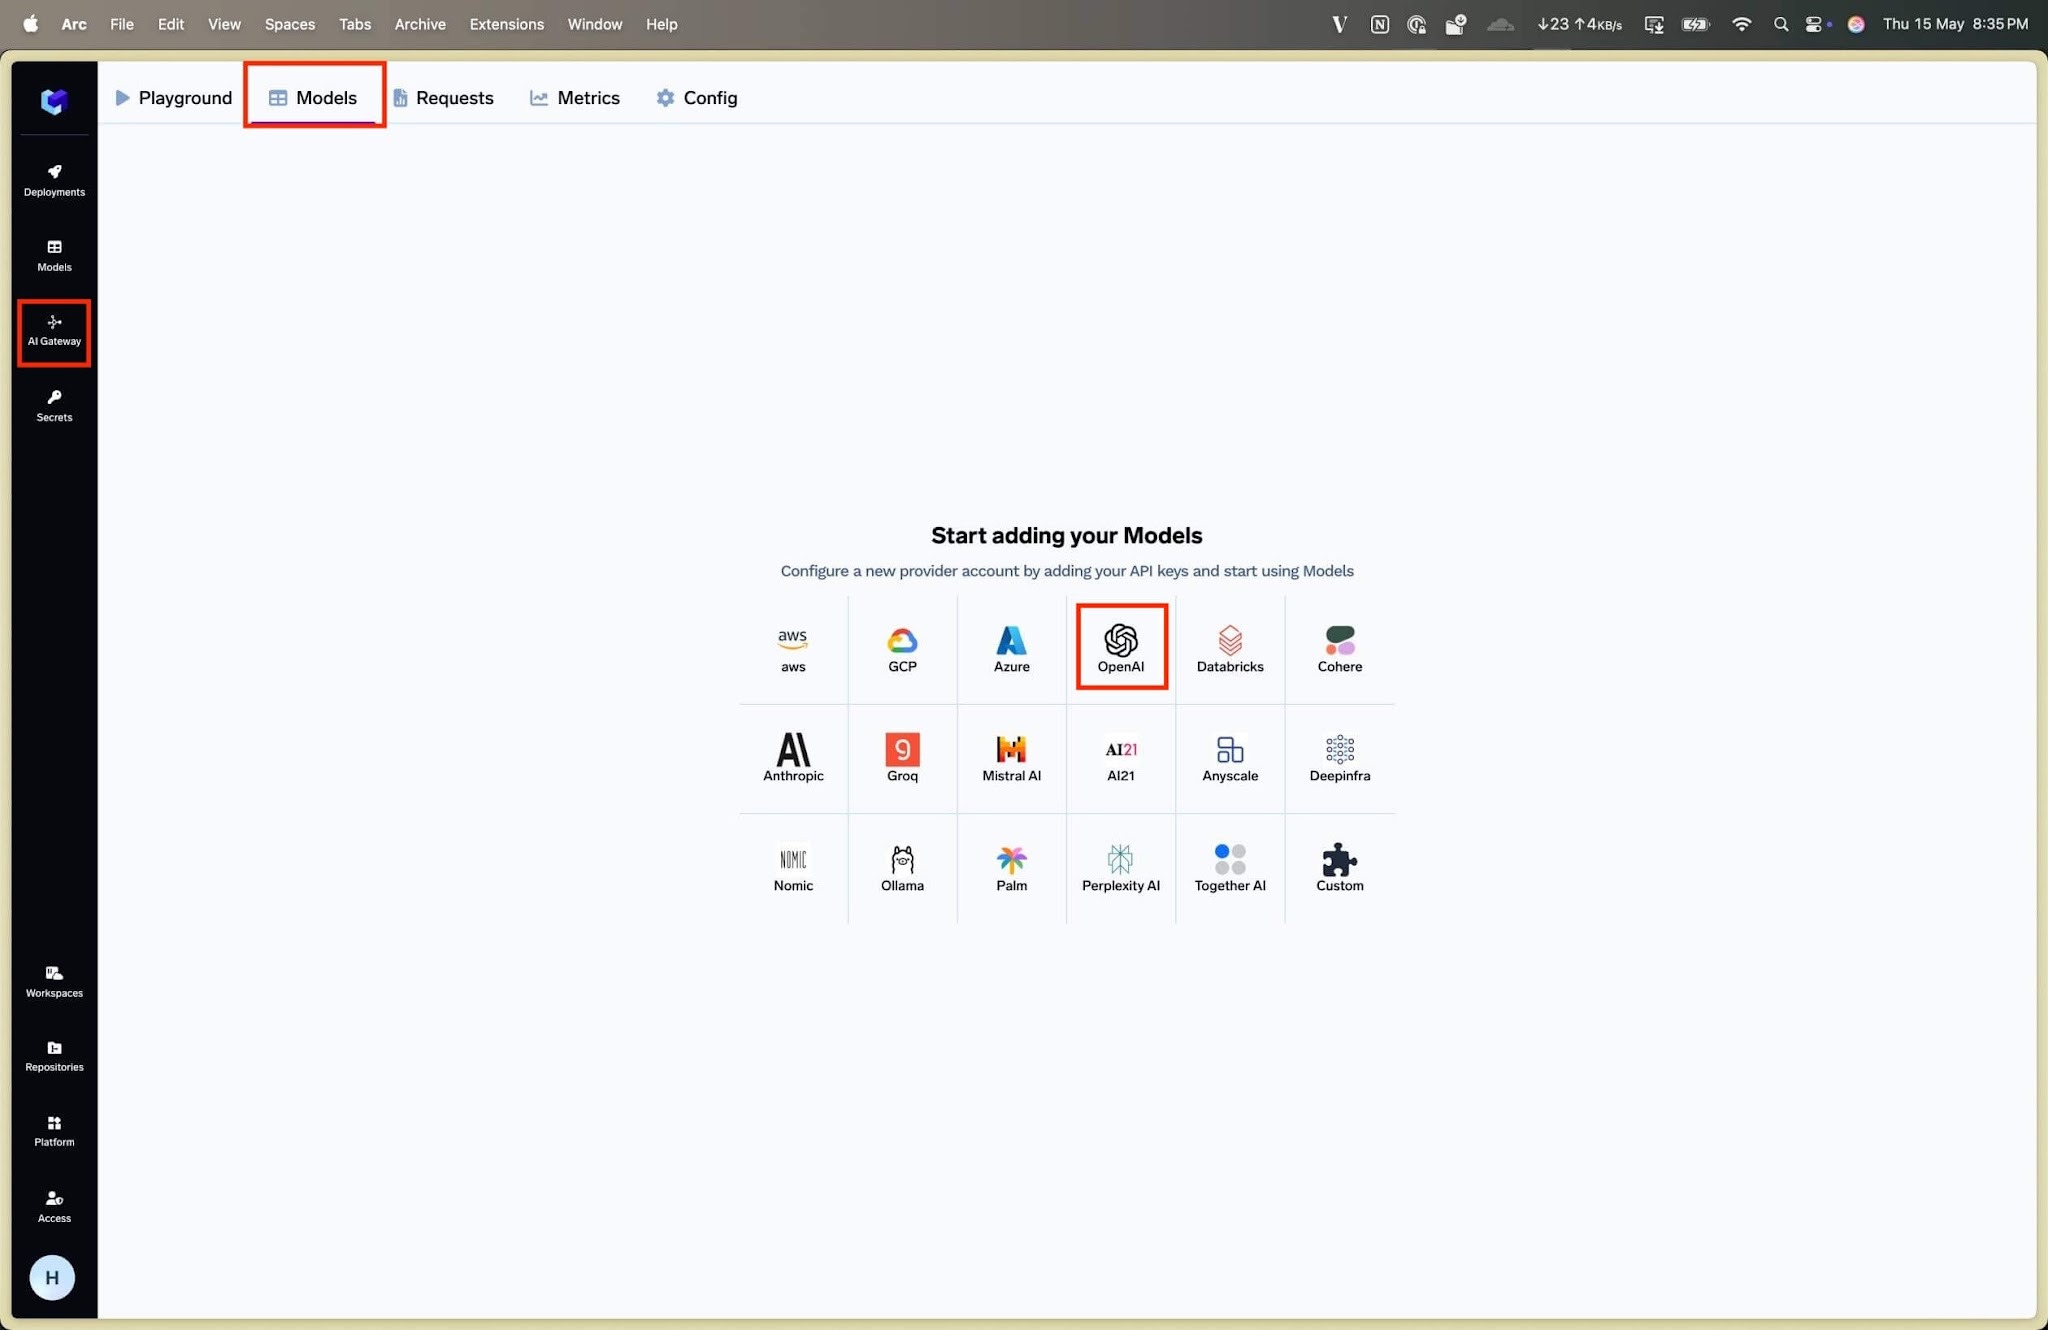
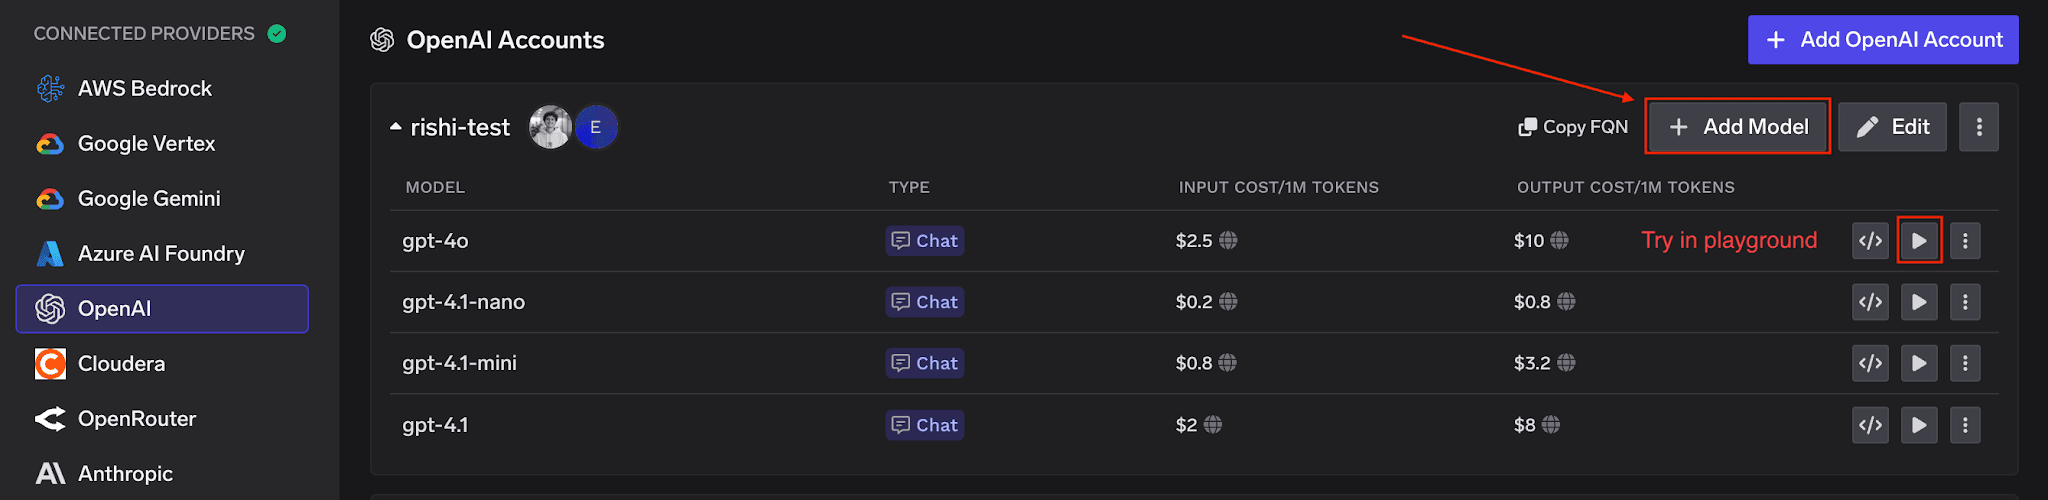
Nach dem Absenden erscheinen Ihre Modell-Accounts und Modelle unter dem Reiter "Models". Um später weitere hinzuzufügen, gehen Sie zu AI Gateway, dann zu Models, wählen Sie links einen Modell-Account aus und klicken Sie oben rechts auf "Add Model".
Sobald Ihre Provider-Schlüssel gespeichert sind, bekommen Anwendungen diese nicht mehr zu sehen. Die Dokumentation zur Gateway-Zugriffskontrolle beschreibt zwei Token-Typen, die Aufrufer stattdessen verwenden.
Der Zugriff wird auf Modell-Account-Ebene mit zwei Rollen konfiguriert. Ein Model Account Manager kann Einstellungen ändern, Modelle hinzufügen oder entfernen und Zugriffsberechtigungen verwalten. Ein Model Account User kann alle Modelle innerhalb des Accounts nutzen, aber keine Einstellungen oder Berechtigungen ändern. Tenant-Admins haben automatisch Zugriff auf alle Modelle über die gesamte Plattform hinweg.
Um das Gateway aufzurufen, benötigen Sie drei Dinge aus dem Reiter "Code Snippet" des Playgrounds: die Gateway-Basis-URL, einen API-Schlüssel und eine Modell-ID. SaaS-Benutzer verweisen auf die Gateway-Basis-URL, authentifizieren sich mit einem PAT oder VAT und nutzen den Standard-OpenAI-Client.
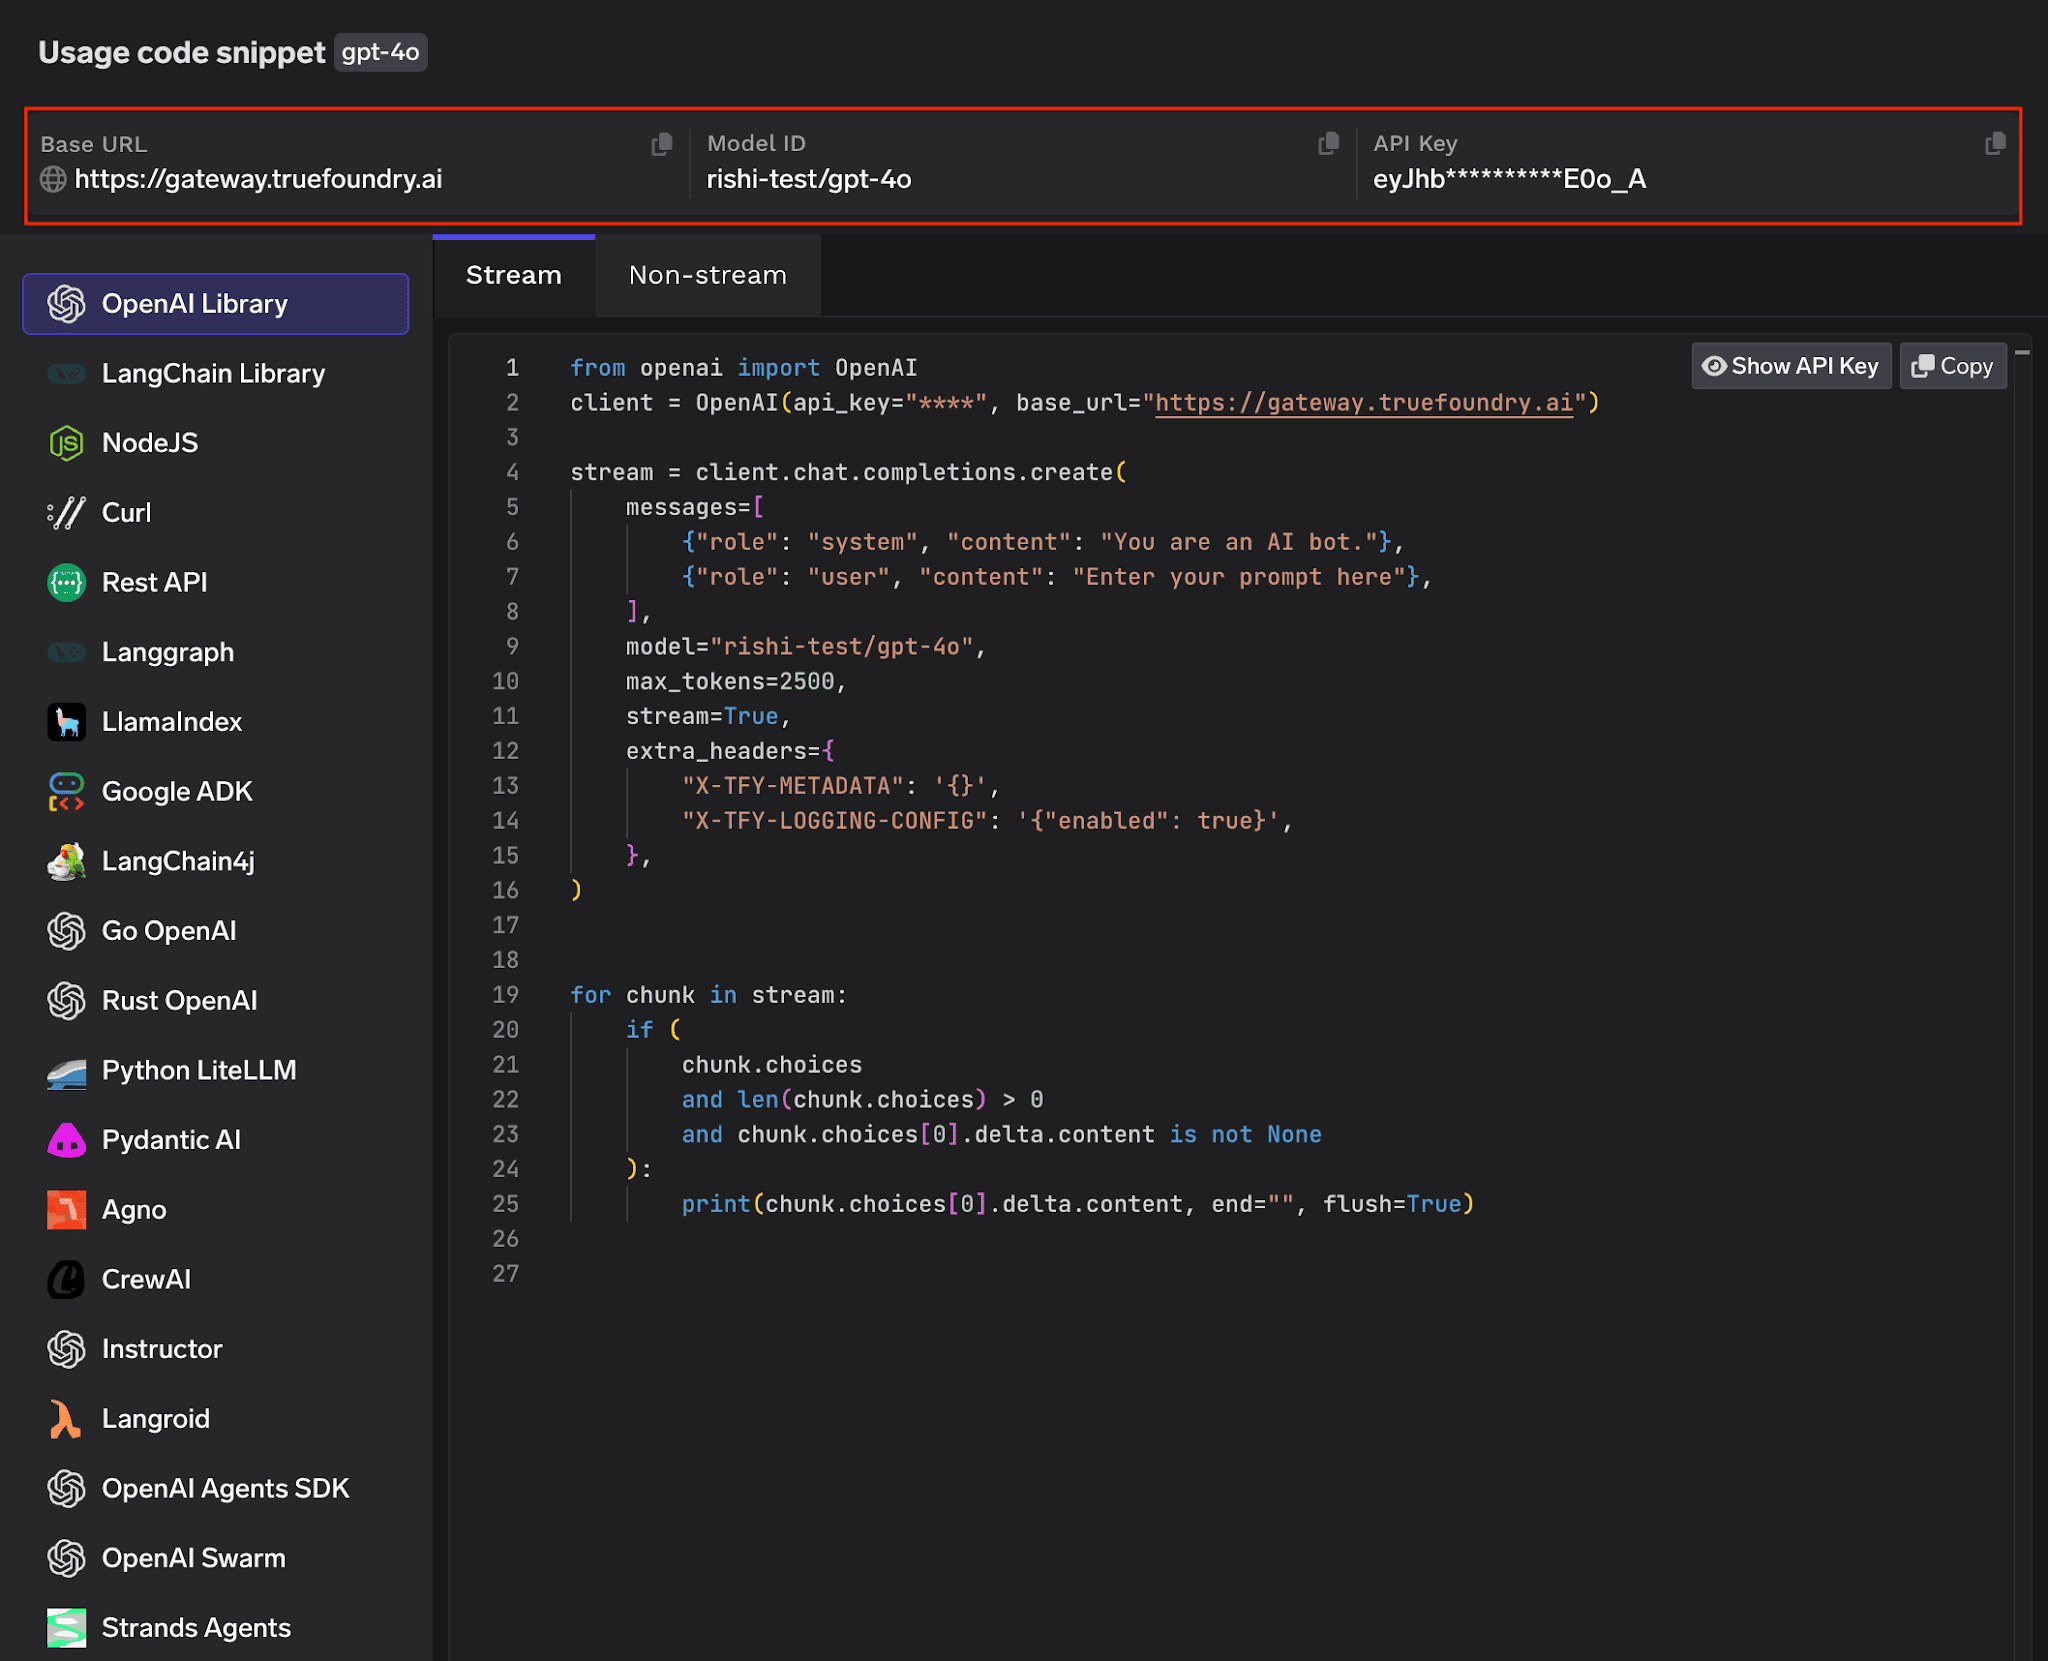
from openai import OpenAI
Wie ein Kunde es ausdrückte: Das Gateway hat den Aufwand für die Verwaltung von Schlüsseln, Routing-Logik und verstreuter Observability eliminiert – die Einführung neuer Modelle wurde zu einer reinen Konfigurationssache.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




BYOK means you keep your own provider accounts and keys and plug them into the gateway once. Applications then call the gateway with a single gateway key, and the gateway uses your stored provider keys to reach OpenAI, Anthropic, Bedrock, and others.
No. Callers authenticate with TrueFoundry keys, not the original provider keys. You store the provider key in a model account, and applications use a Personal Access Token or a Virtual Account Token instead.
Yes. You can add multiple accounts per provider, each with their own API keys. This lets you separate spend, rate limits, or environments while keeping a single gateway endpoint.
A Virtual Account Token is tied to a virtual identity rather than a person, which makes it the right choice for production applications. It lets a service authenticate to the gateway without embedding a user credential or a raw provider key.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet














