


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Unternehmen suchen selten nach Cursor-Alternativen, weil das Produkt schlecht ist. Sie suchen danach, weil etwas im Betrieb nicht mehr passte: eine Monatsrechnung, die sich ohne ersichtlichen Grund verdoppelt hat, ein Beschaffungsteam, das keine vorhersehbaren Preise pro Seat erzielen konnte, eine Sicherheitsprüfung, die sich am Verlassen des Quellcodes aus dem Netzwerk gestört hat, oder ein Platform Lead, der 300 Entwickler nicht an den VS Code-Fork eines einzelnen Anbieters binden wollte. Das sind Governance- und Beschaffungsprobleme, und sie verschwinden nicht, indem man einfach eine IDE durch eine andere ersetzt.
Dieser Beitrag verfolgt zwei Ziele. Erstens beschreibt er Cursor und die spezifischen, berichteten Bedenken, die Evaluierungen in Unternehmen antreiben, und stellt dann die glaubwürdigen Alternativen in ehrlichen Zusammenfassungen vor. Zweitens — und das ist der Teil, den die meisten Vergleichsbeiträge annehmen — behandelt er die Ebene, die die Wahl der IDE weit weniger gewichtig macht, als es scheint. Wenn Sie jeden Coding Agent über ein AI Gateway leiten und seine Tools über ein MCP Gateway steuern, behalten Sie die Kontrolle über Kostenzuordnung, Budgets, Guardrails und Audits — unabhängig davon, auf welchen Editor sich Ihre Entwickler festlegen. Der IDE-Krieg wird zu einer reinen Präferenzfrage statt zu einem Risiko.
Ein Hinweis zu den Quellen: Die unten genannten Preise, Funktionsumfänge und Nutzerbeschwerden zu Cursor basieren auf berichteten Zahlen und sollten auf cursor.com bestätigt werden, bevor Sie sie zitieren. Die Beschreibungen der Alternativen sind Zusammenfassungen auf Basis allgemeinen Wissens; überprüfen Sie aktuelle Details jeweils direkt beim Anbieter.
Egal, welche Coding-IDE intern gewinnt: Steuern Sie Ausgaben und Sicherheit über eine zentrale Ebene. Demo buchen.
Man muss dem Tool Anerkennung zollen. Cursor ist eine agentische IDE — ein von VS Code abgeleiteter Editor mit einem integrierten Coding Agent, der Ihr Repository lesen, Änderungen planen, mehrere Dateien bearbeiten und Befehle ausführen kann. Entwickler schätzen es aus gutem Grund: Die Agentenschleife ist eng verzahnt, die Kontextverarbeitung über ein gesamtes Repository hinweg ist stark, und der Workflow „Änderung beschreiben, Umsetzung beobachten“ ist bei der Entwicklung von Features und Refactorings ausgesprochen produktiv.
Auf Unternehmensseite gehören zu den berichteten Funktionen (auf cursor.com zu überprüfen) die gegenseitige Nutzung von Kontingenten im Team, SCIM-Bereitstellung, Zugriffssteuerungen für Repositories, Modelle und MCPs, Kontrollen für automatisches Ausführen, Browser- und Netzwerkzugriffe zur Einschränkung der Agentenaktionen, Audit-Logs, Service-Accounts, SSO über SAML/OIDC ab den Teams-Tarifen sowie ein Datenschutzmodus. Das ist ein solides Enterprise-Featureset, kein Spielzeug. Wenn Sie Cursor evaluieren, lautet die Frage nicht „Ist es leistungsfähig?“, sondern „Passen Betriebsmodell und kommerzielle Bedingungen zu unserer Softwarebeschaffung und -steuerung?“
Jeder dieser Punkte ist ein berichtetes Bedenken. Keiner davon ist ein Grund, Cursor direkt auszuschließen; alle sind jedoch Gründe, warum Teams eine Evaluierung starten.
Unvorhersehbarkeit der nutzungsbasierten Abrechnung. Die Preisgestaltung von Cursor kombiniert Abonnements pro Seat mit nutzungsbasierten Gebühren für Anfragen an Premium-Modelle. Anfragen für MAX-Modelle werden mit 0,04 $ bis 2 $ pro Stück angegeben. Für Einzelpersonen ist das eine Kleinigkeit; bei hunderten Entwicklern, die agentische Aufgaben ausführen, wird daraus eine variable Position, die die Finanzabteilung nicht prognostizieren kann. Die Beschwerde lautet nicht, dass es teuer ist, sondern dass es unvorhersehbar ist — dasselbe Team kann von Monat zu Monat sehr unterschiedliche Rechnungen erhalten, je nachdem, wie stark die Entwickler Premium-Modelle nutzen.
Reibungsverluste bei automatischer Verlängerung und Downgrades. Zu den berichteten Beschwerden gehören die automatische Verlängerung und Schwierigkeiten beim Downgrade eines Tarifs während der Vertragslaufzeit. Für ein Beschaffungsteam, das klare Jahresverträge und die Möglichkeit zur bedarfsgerechten Anpassung von Seats wünscht, ist diese Reibung ein relevanter Faktor bei der Evaluierung.
Beschwerden über Qualitätsverlust und Support. Es gibt berichtete Beschwerden über wahrgenommene Modell- und Qualitätsveränderungen im Laufe der Zeit sowie über die Reaktionsfreudigkeit des Supports, was sich in einer niedrigen Trustpilot-Bewertung widerspiegelt. Die berichtete Nutzerstimmung ist für sich genommen ein schwaches Signal — überprüfen Sie den aktuellen Stand selbst —, aber sie taucht oft genug auf, um auf der Liste zu stehen.
Code-Egress und Bedenken beim Datenschutz. Jeder cloudbasierte Coding Agent sendet Ihren Quellcode an einen Modellanbieter. Cursor bietet zwar einen Datenschutzmodus, aber Sicherheitsteams in regulierten Umgebungen verlangen oft eine stärkere Garantie: dass Code niemals ein von ihnen kontrolliertes Netzwerk verlässt oder dass jede ausgehende Anfrage zuvor auf Secrets und PII überprüft wird. Diese Anforderung treibt Teams zu self-hosted Tools oder zu einem Gateway, das die Egress-Kontrolle zentral durchsetzt.
IDE-Lock-in. Cursor ist ein eigenständiger Editor. Die Standardisierung darauf bedeutet die Standardisierung der gesamten Entwicklungsumgebung, nicht nur einer Erweiterung innerhalb des Editors, den die Entwickler bereits nutzen. Einige Organisationen bevorzugen einen Assistenten, der innerhalb bestehender VS Code- oder JetBrains-Installationen läuft, damit nicht die Umgebung aller Mitarbeiter migriert werden muss.
Sicherheitsvorfälle. Um es präzise zu sagen: Stand November 2026 ist kein schwerwiegender Cursor-Sicherheitsvorfall verifiziert. Wiederholen Sie keine Behauptung, dass es einen gab. Ebenso wenig ist „kein öffentlich verifizierter Vorfall“ eine Sicherheitsgarantie — führen Sie Ihre eigene Sorgfaltsprüfung durch, wie Sie es bei jedem Anbieter tun würden, der Quellcode verarbeitet.
Hier ist das ernstzunehmende Feld mit Stand November 2026. Überprüfen Sie aktuelle Details jeweils direkt beim Anbieter.
Claude Code (Anthropic). Eine terminalorientierte, agentische Coding-CLI mit IDE-Integration. Seine Stärke liegt in agentischen Aufgaben mit großem Kontext und langer Laufzeit — Dateiumgreifende Refactorings und Aufgaben, die mehrere Minuten dauern. Die Enterprise-Verwaltung erfolgt über Claude Enterprise. Es ist die natürliche Alternative für Teams, die starkes agentisches Verhalten wünschen, ohne einen komplett neuen Editor einzuführen, und es lässt sich nahtlos mit einem Gateway kombinieren, da es mit Modellen kommuniziert, die Sie routen können. Siehe Cursor vs. Claude Code für einen direkten Vergleich.
GitHub Copilot Enterprise. Die tiefste Integration in GitHub und VS Code, ergänzt durch Richtlinienkontrollen auf Organisationsebene, SSO und SCIM. Wenn Ihre Organisation bereits in GitHub arbeitet, ist Copilot die Option mit den geringsten Reibungsverlusten und am einfachsten durch die Sicherheitsprüfung zu bringen, da es einen Anbieter erweitert, dem Sie bereits vertrauen. Der Kompromiss besteht darin, dass es im GitHub/Microsoft-Ökosystem am stärksten zu Hause ist.
Windsurf (ehemals Codeium). Eine agentische IDE, die um einen „Cascade“-Agenten herum aufgebaut ist, mit Self-Hosting-Optionen, die für Teams mit strengen Anforderungen an die Datenresidenz attraktiv sind. Es konkurriert mit Cursor am direktesten bei der agentischen IDE-Erfahrung und bietet gleichzeitig mehr Flexibilität bei der Bereitstellung für Unternehmen, die keinen Code an eine Multi-Tenant-Cloud senden können.
Cline. Ein Open-Source-VS-Code-Agent, der auf einem Bring-Your-Own-Key-Modell basiert. Da Sie die Modell-Zugangsdaten bereitstellen, eignet es sich hervorragend für Teams, die über ihr eigenes Gateway routen und die volle Kontrolle darüber behalten möchten, welche Modelle verwendet werden und wie die Ausgaben nachverfolgt werden. Kein Anbieter steht zwischen Ihnen und dem Modellprovider.
Zed. Ein schneller, nativer (nicht auf Electron basierender) Editor mit integrierten KI-Funktionen. Das Verkaufsargument sind Performance und ein aufgeräumtes Editor-Erlebnis. Für Teams, denen Electron-basierte Editoren zu schwerfällig sind, ist Zed die Option, bei der Reaktionsschnelligkeit an erster Stelle steht — mit KI als integrierter Funktion statt als Hauptprodukt.
Sourcegraph Cody. Baut auf dem Fundament der Code-Intelligence und Enterprise-Codesuche von Sourcegraph auf. Das Alleinstellungsmerkmal ist der Kontext: Es kann Antworten in einer großen, Repository-übergreifenden Codebasis verankern. Für große Organisationen mit weitverzweigten Monorepos oder vielen Services ist dieser Code-Graph-Kontext der spezifische Grund, sich Cody anzusehen.
Tabnine. Fokussiert auf Datenschutz und Self-Hosting, mit Optionen zur Ausführung von Modellen in der eigenen Umgebung. Es richtet sich genau an Käufer in regulierten oder Air-Gapped-orientierten Umgebungen, die keinen Code-Egress an eine Drittanbieter-Cloud akzeptieren können. Die Leistungsfähigkeit unterscheidet sich von den Frontier-Modell-Tools, aber die Bereitstellungsoptionen sind das Hauptargument.
Amazon Q Developer. Der Coding-Assistent von AWS, integriert in die AWS-Toolchain. Für Unternehmen, die auf AWS standardisiert sind, ist es die Option, die sich in bestehende Identitäts-, Abrechnungs- und Governance-Strukturen einfügt, ohne eine neue Anbieterbeziehung hinzuzufügen.
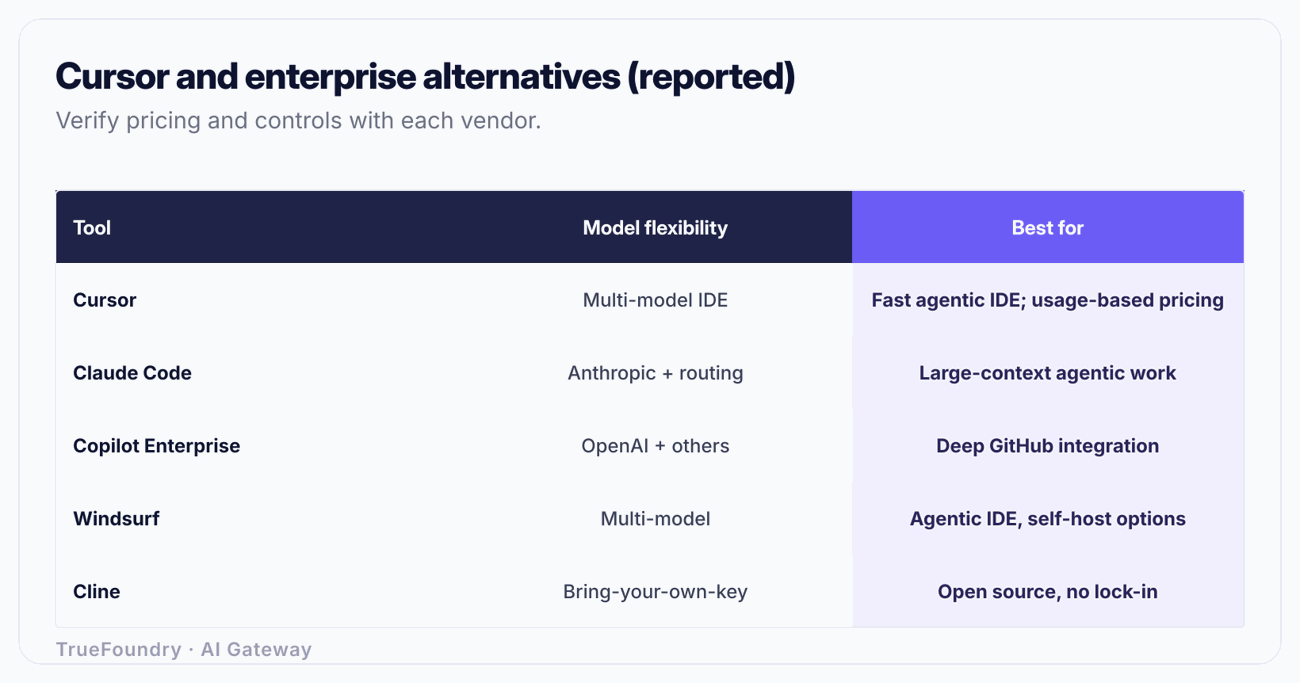
Vorbehalt: Alle Zeilen basieren auf berichteten Angaben oder allgemeinem Wissensstand von November 2026, einschließlich der Angaben zu Cursor. Funktionen, Tarife und Bereitstellungsoptionen ändern sich — bestätigen Sie aktuelle Details vor einer Entscheidung bei den jeweiligen Anbietern.
Achten Sie auf das Muster in dieser Tabelle. Jedes Tool geht einen anderen Kompromiss zwischen Integrationstiefe und Kontrolle ein, und keines davon löst Ihre zwei schwierigsten Enterprise-Probleme: Wer hat was ausgegeben, und sind Code oder Secrets durchgesickert? Das sind keine IDE-Funktionen. Das sind Gateway-Funktionen. Deshalb ist die Wahl der IDE, auch wenn sie wie die große Entscheidung wirkt, eigentlich die untergeordnete.
Denken Sie an den realistischen Endzustand. Sie werden 300 Entwickler nicht auf einen einzigen Editor festlegen können, und Sie sollten es auch gar nicht versuchen. Einige werden Cursors agentischen Flow wollen, andere Claude Code im Terminal, wieder andere Copilot, weil sie in GitHub leben. Wenn Ihre Governance davon abhängt, dass jeder dasselbe Tool nutzt, haben Sie bereits verloren. Wenn Ihre Governance auf einer Ebene unterhalb der Tools ansetzt, wird die Tool-Wahl zur Entwicklerpräferenz und Ihre Kosten- und Sicherheitsposition bleibt intakt.
Erfahren Sie, wie TrueFoundry Kosten nachverfolgt und Guardrails über jeden Coding Agent hinweg durchsetzt. Demo buchen.
Zwei Infrastrukturkomponenten machen die Wahl der IDE sicher dezentralisierbar: ein AI Gateway für den Modell-Traffic und ein MCP Gateway für die Tools, auf die die Agenten zugreifen.
Leiten Sie jeden Coding Agent — Cursor, Claude Code, Copilot, Cline oder was auch immer — an einen einzigen OpenAI-kompatiblen Endpunkt anstatt direkt an den jeweiligen Modellanbieter. Dieses eine AI Gateway bietet Ihnen vier Dinge, die Ihnen keine IDE toolübergreifend liefern kann:
Das AI Gateway von TrueFoundry bietet dies als einheitliche OpenAI-kompatible API mit Routing nach Latenz/Gewichtung/Priorität, automatischem Fallback und Retries innerhalb der Anfrage, exaktem und semantischem Caching, Budgets und Rate Limits pro Nutzer/Team/Modell, vollständiger Observability pro Anfrage sowie Guardrails für PII, Secrets und Prompt Injections. Besonders wichtig für die Egress-Thematik: Es lässt sich als SaaS, in der eigenen VPC, On-Premise oder Air-Gapped bereitstellen, sodass die Datenebene, die Ihren Quellcode transportiert, innerhalb Ihres Netzwerks bleibt.
Moderne Coding Agents generieren nicht nur Text — sie rufen Tools über das Model Context Protocol (MCP) auf: Sie lesen Dateien, fragen Datenbanken ab, sprechen interne APIs an und führen Shell-Befehle aus. Hier liegt der tatsächliche Wirkungsbereich im Schadensfall (Blast Radius). Ein Agent, der auf eine Produktionsdatenbank oder eine interne Deployment-API zugreifen kann, stellt ein weit größeres Risiko dar als einer, der eine fehlerhafte Funktion schreibt.
Ein MCP Gateway steuert, welche MCP-Server und -Tools jeder Agent und jeder Entwickler erreichen darf — mit eigener Zugriffskontrolle, Auditierung und Verwaltung von Secrets. Es ist der zentrale Kontrollpunkt für Enterprise MCP Governance: Sie legen fest, dass die Agenten des Frontend-Teams den MCP-Server des Design-Systems erreichen dürfen, nicht aber die Produktionsdatenbank, und Sie verfügen über einen Audit-Trail jedes Tool-Aufrufs. Wenn Ihre Entwickler Claude Code nutzen, wird die praktische Umsetzung der Anbindung von Tools unter MCP-Server in Claude Code beschrieben.
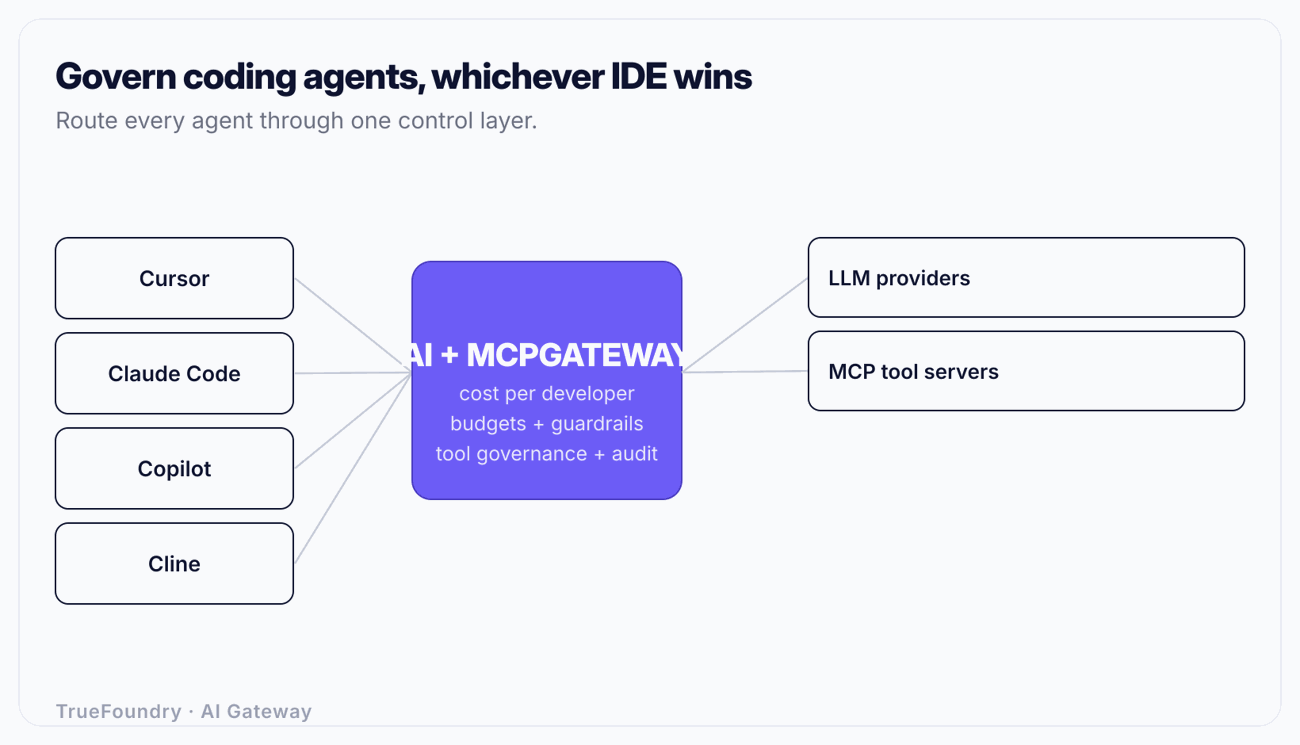
Wenn Sie Cursor mit einer Alternative vergleichen, bewerten Sie jede Option anhand der Kriterien, die tatsächlich über die Eignung im Unternehmen entscheiden — nicht nur nach dem Eindruck in der Demo.
Wenn Sie jeden Kandidaten durch dieses Raster führen, zeigt sich ein aufschlussreiches Bild: Die Zeilen, die die Gewinner voneinander trennen, sind meist die Gateway-Zeilen — Zuordnung, Egress-Kontrolle, Guardrails, Tool-Governance, Audit. Die Zeilen zur IDE-Erfahrung liegen meist eng beieinander. Das ist das Signal dafür, dass Sie eine IDE für die Präferenz der Entwickler und ein Gateway für die Kontrolle im Unternehmen erwerben — und dass beide Entscheidungen voneinander getrennt werden können.
Die Wahl der IDE als Governance-Entscheidung zu behandeln. Teams verbringen Monate damit, zwischen Cursor und einer Alternative zu wählen, nur um festzustellen, dass sie immer noch keine toolübergreifende Kostenzuordnung oder Egress-Kontrolle haben. Die IDE ist eine Produktivitätsentscheidung; Governance gehört in die Ebene darunter.
Ein einzelnes Tool vorzuschreiben, um Kontrolle zu erlangen. Alle auf eine einzige IDE zu zwingen, um die Governance zu zentralisieren, schlägt nach hinten los — Entwickler weichen aus, und Sie haben weiterhin keine Kontrolle über die Tools, die sie nebenbei nutzen. Dezentralisieren Sie das Tool, zentralisieren Sie das Gateway.
Datenschutzmodus mit Egress-Kontrolle zu verwechseln. Ein Schalter für den Datenschutzmodus im einzelnen Tool ist nicht dasselbe wie eine Richtlinie, die jede ausgehende Anfrage über alle Tools hinweg auf Secrets und PII prüft. Das Erste ist eine Einstellung, die ein Entwickler vergessen kann; das Zweite ist erzwungene Infrastruktur.
Den MCP-Tool-Zugriff zu ignorieren. Die meisten Evaluierungen bewerten die Codequalität und übersehen das größere Risiko: was der Agent durch seine Tools tun kann. Ein Agent mit ungeprüftem Zugriff auf interne Systeme stellt die eigentliche Schwachstelle dar. Steuern Sie MCP, nicht nur den Modell-Traffic.
Unbestätigte Sicherheitsbehauptungen zu wiederholen. Bis November 2026 gibt es keinen verifizierten schwerwiegenden Cursor-Sicherheitsvorfall. Stützen Sie einen Vergleich nicht auf Gerüchte; evaluieren Sie auf Basis des Betriebsmodells, der Konditionen und Ihrer eigenen Sorgfaltsprüfung.
Cursor ist eine leistungsfähige agentische IDE. Die Gründe, warum Unternehmen Alternativen evaluieren, liegen meist im Betriebsmodell und den kommerziellen Bedingungen begründet und weniger in der Produktqualität — unvorhersehbare nutzungsbasierte Rechnungen, Reibung bei Verlängerungen, Bedenken beim Code-Egress und Vendor Lock-in. Die Auswahl an Alternativen ist real: Claude Code, Copilot Enterprise, Windsurf, Cline, Zed, Sourcegraph Cody, Tabnine und Amazon Q Developer gehen jeweils nachvollziehbare Kompromisse zwischen Integrationstiefe und Kontrolle ein. Wählen Sie die Option, die am besten zur bisherigen Arbeitsweise Ihrer Entwickler passt.
Verwechseln Sie jedoch nicht die Wahl der IDE mit der Governance-Entscheidung. Die Probleme, die Sie überhaupt erst suchen ließen — prognostizierbare Ausgaben, Zuordnung, Egress-Kontrolle, Tool-Zugriff, Audits —, liegen in der Ebene unterhalb des Editors. Leiten Sie jeden Coding Agent über ein AI Gateway und steuern Sie seine Tools über ein MCP Gateway. So wird die IDE zu einer Präferenzfrage, die Ihre Entwickler entscheiden können, ohne dass Ihre Kosten- oder Sicherheitsposition gefährdet wird. So lassen Sie den IDE-Wettbewerb intern zu und behalten gleichzeitig die entscheidenden Bereiche fest im Griff.
Steuern Sie jeden Coding Agent über ein zentrales Gateway. Demo buchen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





