


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Jahrelang bestand die einzige Möglichkeit, einer Software in Entra eine Identität zu geben, in einem Dienstprinzipal (Service Principal) — der eine App repräsentiert, nicht etwas, das im Namen einer Person handelt. Entra Agent ID ändert das. Ein Agent wird als Agenten-Identitäts-Blueprint modelliert: eine übergeordnete Registrierung, die die Anmeldedaten und die deklarierten delegierten Berechtigungen enthält, mit individuellen Agenten-Identitäten als untergeordneten Elementen. Agenten, die in Copilot Studio und Azure AI Foundry erstellt wurden, erhalten diese automatisch, und Entra ID Governance ergänzt Ownership, Access Reviews und Zertifizierung für sie (in der Vorschau).
Dies ist die verzeichnisnative Version des Konzepts, das wir in Was KI-Agenten-Identität ist beschreiben: Der Agent ist ein Prinzipal, den Sie besitzen, überprüfen und verwalten können — kein anonymer Schlüssel.
Der Baustein, der Entra Agent ID für Agenten (und nicht nur für Apps) nützlich macht, ist sein Profil des RFC-8693-Token-Austauschs. Der Agent tauscht das Token des Benutzers gegen ein nachgelagertes Token ein, das den Benutzer als sub beibehält und Actor-Facet-Claims (act und xms_act_fct) enthält, die den Agenten identifizieren. Der Austausch läuft in drei Schritten ab:
grant_type=urn:ietf:params:oauth:grant-type:jwt-bearer und requested_token_use=on_behalf_of auf und übergibt das Benutzer-Token als Assertion zusammen mit seiner eigenen Client-Assertion.Das Ergebnis ist dasselbe Zwei-Subjekt-Token, auf dem das gesamte Agenten-Identitätsmodell basiert, wie in Agenten-Identität und On-Behalf-Of-Delegierung beschrieben — nur dass hier Entra und nicht das Gateway das Token ausstellt.
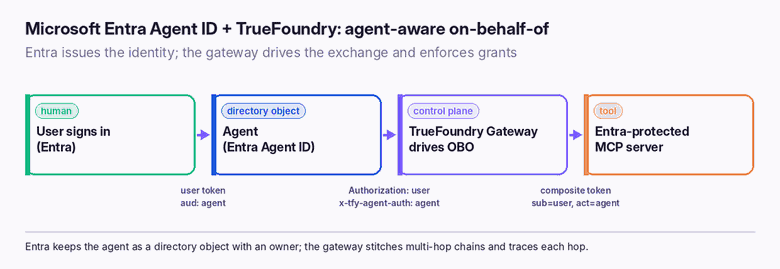
Entra bestimmt, wer der Agent ist; TrueFoundry entscheidet, was er tun darf, und macht den Aufrufpfad durchsetzbar. Vier Schritte verbinden die beiden Systeme:

Ein Unternehmen standardisiert alles auf Entra und möchte auch seine Agenten im Verzeichnis haben. Ein Planner-Agent erhält eine Entra-Agenten-Identität (Blueprint plus Child), und das Team registriert Entra als Identity Provider in TrueFoundry sowie den Agenten als Identity-Provider-gestützt unter Zuordnung seiner Client-ID. Sie gewähren den relevanten Benutzern Agent Access, fügen den Agenten als Collaborator auf den Entra-geschützten MCP-Servern hinzu, die er benötigt, und stellen die ausgehende Authentifizierung dieser Server auf Token Exchange (on-behalf-of) ein. Wenn nun eine Benutzeranfrage ein zusammengesetztes Entra-Token erzeugt (sub = Benutzer, act = Agent), validiert das Gateway dieses, autorisiert das Paar, führt den OBO-Austausch zu jedem Ziel durch und zeichnet jeden Hop auf. Wenn der Agent ein Nicht-Microsoft-Tool benötigt, vermittelt (brokers) das Gateway diese Anmeldedaten, ohne den Entra-Pfad zu ändern.
On-Behalf-Of ist das Hauptthema, aber Entra Agent ID umfasst eine Reihe von Funktionen. Die Kenntnis des gesamten Sets hilft Ihnen zu entscheiden, was Entra abdeckt und was weiterhin ein Gateway erfordert:
Diese Funktionen machen den Agenten zu einem verwalteten Verzeichnisobjekt und nicht nur zu einem authentifizierten — das ist der Teil, der für ein Sicherheitsteam wichtig ist. Was keine dieser Funktionen tut: zum Zeitpunkt des Aufrufs zu entscheiden, welche MCP-Server und Modelle der Agent erreichen darf, oder eine Multi-Agenten-Kette zu verknüpfen. Das ist die Durchsetzung, die das Gateway hinzufügt.
Der klarste Weg, eine Entra-plus-Gateway-Bereitstellung zu strukturieren, besteht darin, die Zuständigkeiten explizit aufzuteilen, damit Sie von keiner Seite erwarten, die Aufgabe der anderen zu übernehmen:
Betrachten Sie die Tabelle als Arbeitsteilung, nicht als Wettbewerb: Entra beantwortet die Frage „Wer ist dieser Agent und wessen Anfrage führt er aus?“, und das Gateway beantwortet „Darf dieses Paar dies hier und jetzt tun — und kann es das später beweisen?“
Wenn Sie bereits Copilot Studio- oder Azure AI Foundry-Agenten ausführen, verfügen Sie über Entra Agent IDs, unabhängig davon, ob Sie diese eingerichtet haben oder nicht — beide erstellen sie automatisch. Sie müssen den eingehenden Traffic dieser Agenten nicht über TrueFoundry proxyn, um sie zu steuern; registrieren Sie sie als eingebettete Agenten (nur Governance), und das Gateway steuert ihre ausgehenden MCP-Aufrufe, während Microsoft den Agenten weiterhin hostet. Das ist der praktische Einstieg: Nutzen Sie Entra Agent ID dort, wo Microsoft es bereits ausstellt, und platzieren Sie das Gateway im Pfad der Tool-Aufrufe, um diesen durchsetzbar zu machen. Das Foundry-spezifische Setup wird in Governance für Microsoft Foundry-Agenten behandelt und der No-Code-Fall in Governance für Copilot Studio-Agenten.
Entra Agent ID löst die Identitäts-Hälfte des Problems: Agenten werden zu Verzeichnisobjekten mit Eigentümern, Access Reviews und einem agentenbezogenen On-Behalf-Of-Flow, der den Benutzer als sub beibehält und den Agenten als actor benennt. Was es nicht tut: zu entscheiden, welche Tools und Modelle ein Agent erreichen darf, Multi-Hop-Ketten zu verknüpfen oder Nicht-Microsoft-Ziele zu erreichen. Das ist die Hälfte des TrueFoundry Gateways: Es validiert das Entra-Token, setzt Berechtigungen pro Hop durch, steuert den Austausch, vermittelt bei schwierigen Zielen und zeichnet jeden Aufruf auf.
Zusammen bieten sie das, was ein verzeichnisnatives Unternehmen von Agenten erwartet — Identitäten, die Sie in Entra ausstellen, und einen Aufrufpfad, den Sie überall steuern und auditieren können.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





