


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Geben Sie einem autonomen Agenten Zugriff auf Ihre Tools, stehen Sie sofort vor einer Frage, für die Ihr IAM nie entwickelt wurde: Wenn der Agent ein Zendesk-Ticket liest oder eine Datenbank abfragt, wer hat das getan? Es gibt drei übliche Antworten, und alle drei sind falsch.
In jedem Fall ist der Audit-Trail unvollständig, die Autorisierung grob und die Policy kann eine menschliche Aktion nicht von einer autonomen unterscheiden. Die Agenten-Identität behebt dies, indem sie den Agenten zu einem Principal erster Klasse macht – einem, der als er selbst oder im Namen eines Benutzers handeln kann. Für das Gesamtbild siehe was KI-Agenten-Identität ist und KI-Agenten-Governance.
On-Behalf-Of-Delegation ist ein Token, das zwei Subjekte trägt. Basierend auf dem RFC 8693 Token-Exchange-Muster setzt das resultierende Token sub auf den Benutzer und act auf den Agenten – „dieser Benutzer, vertreten durch diesen Agenten“. Die Berechtigungen für dieses Token (scp) sind die Schnittmenge dessen, was der Benutzer tun darf und was der Agent tun kann, sodass ein Agent die Reichweite eines Benutzers niemals erweitern kann.
Für eine Kette von Agenten verschachteln sich die act-Claims: Ein Daten-Agent handelt für einen Recherche-Agenten, der für einen Benutzer handelt. Jeder Hop wird aufgezeichnet, sodass der vollständige Delegationspfad im Audit-Log sichtbar ist, anstatt auf einen einzelnen Akteur reduziert zu werden.
In TrueFoundry wird die Identität eines Agenten erstellt, wenn Sie ihn registrieren – jeder registrierte Agent hat genau eine Identität, und diese kann TrueFoundry-basiert sein (das Gateway stellt das Token aus und signiert es) oder Identity-Provider-basiert durch Okta oder Microsoft Entra. Die Identität bedeutet in beiden Fällen dasselbe; nur der Aussteller unterscheidet sich.

Jede Anfrage an das Gateway enthält dann zwei Bearer-Token:
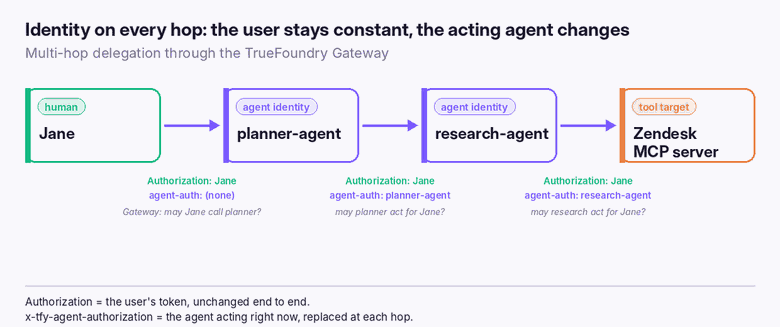
Der Authorization-Header ist das SSO-Token des Benutzers und wird durchgehend unverändert weitergeleitet. Der x-tfy-agent-authorization-Header ist der Agent, der gerade handelt, und jeder Agent ersetzt ihn durch seine eigene Identität, bevor er den nächsten Hop aufruft. Fehlt der Agenten-Header, handelt es sich bei der Anfrage um einen gewöhnlichen Benutzeraufruf, der allein über die Berechtigungen des Benutzers autorisiert wird. Dasselbe Header-Paar funktioniert über alle drei Oberflächen hinweg – das LLM Gateway (/api/llm/chat/completions), das MCP Gateway (/mcp/<server>/server) und das Agent Gateway (/agent/<agent-name>).
Delegation ist nicht unbegrenzt. Sie wird durch die Collaborators im Access-Control-Schritt des Agenten eingeschränkt, die zwei Rollen haben:
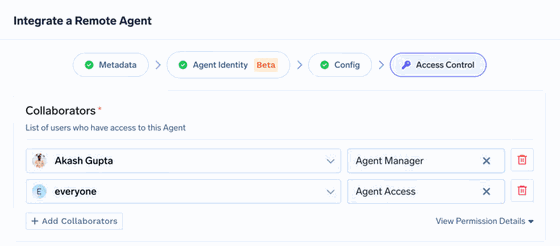
Collaborators können ein Benutzer, ein Team oder ein virtueller Account sein – so können auch nicht-menschliche Workloads delegieren. Das ist die Stufe, die verhindert, dass ein Agent stillschweigend für jeden in der Organisation handelt: Delegation funktioniert nur für Identitäten, die sie explizit gewährt haben.
Die Erlaubnis, für einen Benutzer zu handeln, ist eine Berechtigung. Die Erlaubnis, ein bestimmtes Tool zu erreichen, ist eine andere – und beide müssen gelten. In der Collaborators-Liste eines MCP-Servers erscheinen Agenten neben Benutzern und Teams mit ihren eigenen Rollen: MCP Server User (Tools aufrufen) und MCP Server Manager (verwalten).
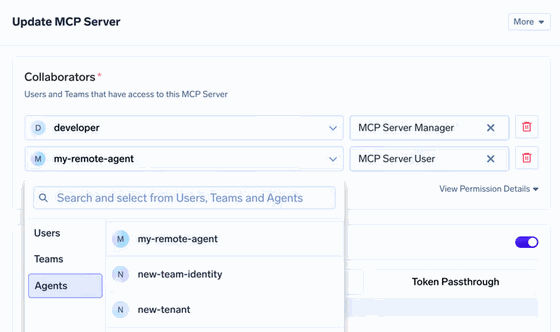
In einem YAML-Manifest verwenden dieselben Freigaben Subjekt-Präfixe, sodass die Absicht explizit ist:
Die Trennung der beiden Freigaben macht das Prinzip der geringsten Rechte (Least Privilege) real: Ein Agent, über den Ihr Benutzer handeln kann, kann immer noch kein Tool berühren, zu dem er nie hinzugefügt wurde. Dies spiegelt das Autorisierungsmodell wider, das wir in was MCP-Autorisierung ist und feingranulare Autorisierung behandeln.
Der klarste Weg, das Modell zu verstehen, besteht darin, einer einzelnen Anfrage zu folgen. Jane fragt einen Planner-Agenten, der an einen Research-Agenten delegiert, welcher wiederum einen Zendesk MCP-Server aufruft. Das Benutzer-Token ändert sich nie; das Agenten-Token ändert sich, und das Gateway prüft jeden Hop anhand seiner eigenen Freigaben.
Jeder Agent wird nur auf der Grundlage seiner eigenen Freigaben autorisiert – er erbt niemals die Reichweite seines Anrufers. Die ausgehende Seite bleibt unverändert: Die bestehende Authentifizierung des MCP-Servers (OAuth2, ein geteilter API-Schlüssel oder Token-Passthrough) funktioniert ohne Neukonfiguration weiter. Alles, was das Gateway hinzufügt, ist das Auflösen des (Benutzer, Agent)-Paares und dessen Autorisierung.
x-tfy-agent-authorization-Token offenlegen kann, kann nachgeahmt werden. Halten Sie es aus der Quellcodeverwaltung und aus allem fern, was das Modell lesen kann.act-Claims verloren und Ihr Audit-Log kann nicht mehr rekonstruieren, wer was getan hat. Bewahren Sie die Delegationskette Hop für Hop auf.Ein Support-Automatisierungsteam betreibt einen Planner-Agenten, der Aufgaben an Spezialagenten verteilt, von denen einer Tickets aus Zendesk liest. Sie wollen drei Dinge: den menschlichen Anforderer bei jeder Aktion, den spezifischen Agenten, der gehandelt hat, und keinen Agenten, der ein Tool erreichen kann, das ihm nicht explizit gewährt wurde.
Authorization und dem Agenten-Token in x-tfy-agent-authorization; lassen Sie jeden Agenten sein eigenes einsetzen.Die ehrliche Grenze: Dies regelt, wer für wen handeln und was erreichen darf. Es ersetzt nicht die eigenen ausgehenden Anmeldeinformationen des MCP-Servers – diese bleiben, wo sie sind, was genau der Grund ist, warum die Einführung keine Umgestaltung Ihrer Tools erfordert.
403 zurück, wobei der abgelehnte Principal und der Grund genannt werden – ein Benutzer ohne Agent-Access-Freigabe wird für delegierte Aufrufe abgelehnt, selbst wenn er das Ziel direkt erreichen könnte.Unter dem Zwei-Header-Modell hat die Frage, wer den Token-Exchange durchführt, drei Antworten, die durch den Identitätstyp des Agenten festgelegt werden. Sie wägen Bequemlichkeit gegen den Ort ab, an dem das Vertrauen und die Secrets liegen.
Bei Managed Credentials wird der OAuth-Client des Agenten im IdP registriert und TrueFoundry speichert seine Anmeldeinformationen als Secrets. TrueFoundry führt dann den Exchange mit dem Token des Benutzers als Subject-Token durch und cached sowie aktualisiert das Ergebnis. Bei Federated Token führt der Agent den Exchange außerhalb von TrueFoundry durch und sendet das fertige OBO-Token, welches das Gateway mit jwks_uri, Aussteller, Audience und einer agent_claim (Standard act.sub) validiert, bevor es mit der Registry abgeglichen wird – ein fehlgeschlagener Abgleich gibt 403 zurück. Bei Virtual Account sendet der Anrufer zwei Token, Authorization: Bearer <virtual-account-token> und X-TFY-User-Token: <user-sso-token>, und der Benutzerkontext wird durch die eigene ausgehende Authentifizierung von TrueFoundry anstelle eines vom IdP ausgestellten OBO-Tokens übertragen; Server, die speziell Standard-RFC-8693-Tokens benötigen, sollten einen der anderen beiden Modi verwenden.
Das Auflösen der (Benutzer, Agent)-Identität ist der erste Schritt, nicht die ganze Geschichte. Sobald das Paar bekannt ist, durchläuft die Anfrage eine kurze Auswertung, bevor etwas das Tool erreicht, und jede Schicht kann den Zugriff nur verengen:
agent:<agent-name>).Aus diesem Grund ist die Delegation durch ihre Konstruktion sicher: Der eigene Scope des OBO-Tokens ist bereits die Schnittmenge der Benutzer- und Agentenberechtigungen, und dann müssen vier unabhängige Freigaben jeweils zustimmen, bevor der Aufruf durchgeht. Die Verschärfung einer einzelnen Schicht – das Entfernen der Collaborator-Rolle des Benutzers, das Entfernen des Agenten, das Kürzen der Tool-Liste oder das Hinzufügen eines Cedar-Forbid – verschärft den delegierten Aufruf. Die vollständige Audit-Zeile erfasst den Benutzer, den Agenten, den Identitätsmodus, die Delegationskette, den Server und das Tool, die RBAC- und Cedar-Entscheidungen, die verwendeten Scopes und den Status.
Ein Agent, der das Token eines Benutzers leiht oder sich hinter einem Service Account versteckt, ist eine Lücke, die darauf wartet, gefunden zu werden – von einem Auditor oder von einem Angreifer. Die Agenten-Identität schließt diese Lücke, indem sie den Agenten zu einem eigenständigen Principal macht, und die On-Behalf-Of-Delegation ermöglicht es diesem Principal, für einen bestimmten Benutzer zu handeln, während beide Identitäten Hop für Hop weitergeführt werden.
Die Mechanik ist bewusst schlank gehalten: zwei Header, zwei Arten von Freigaben und eine Autorisierungsprüfung am Gateway. Das Benutzer-Token bleibt konstant, der handelnde Agent ändert sich und jeder Tool-Aufruf beantwortet beide Fragen auf einmal – welcher Benutzer und welcher Agent. Das macht ein autonomes System auditierbar statt nur funktional.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





