


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
AI Agent のライフサイクル管理とは、最小権限スコープを持つ一意のアイデンティティのプロビジョニングから、認証・認可された運用、そして認証情報を失効させてアイデンティティを廃止するクリーンなプロビジョニング解除に至るまで、AI Agent の全ライフサイクルにわたってアイデンティティとアクセスをガバナンスする実践です。これにより、過剰な権限を持ったり、帰属が不明になったり、削除されるべき Agent が実行されたまま残ったりすることがなくなります。
一言で言えば、各 Agent を管理対象の従業員のように扱うということです。アイデンティティを付与してオンボーディングし、業務中はガバナンスし、終了時はクリーンにオフボーディングします。アイデンティティは、あらゆるステージを貫く共通の軸となります。
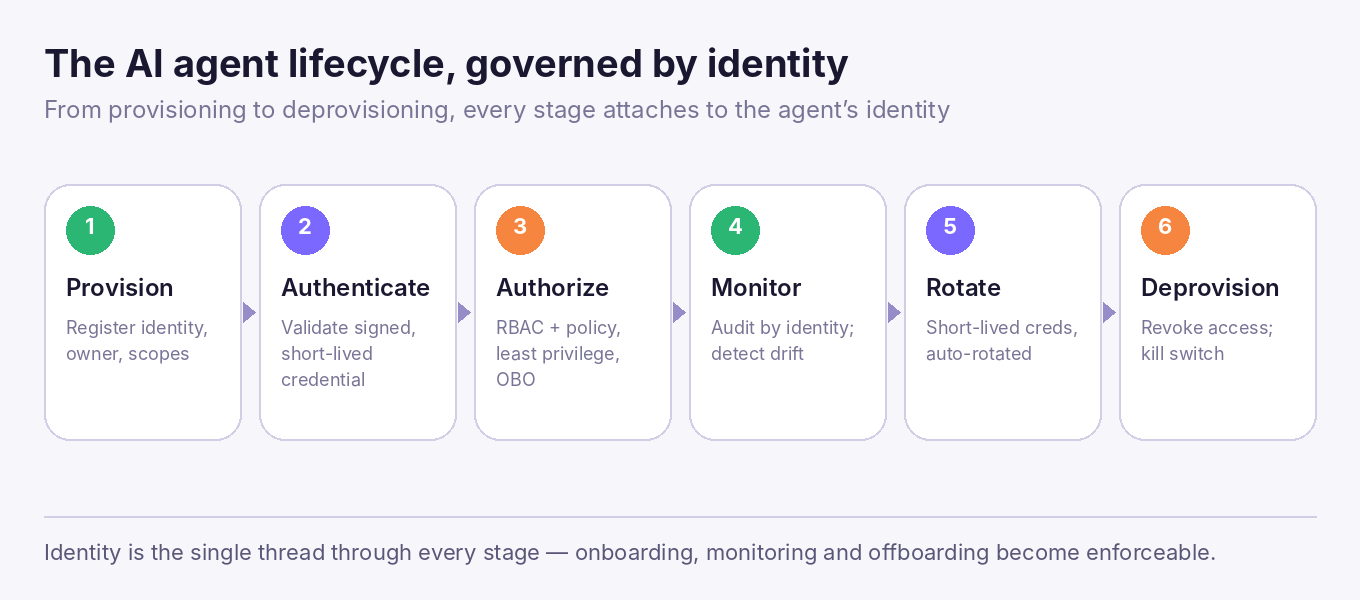
Agent は人間のアカウントよりもはるかに速いサイクルで作成・廃止されるため、ライフサイクルの規律がないと問題が急速に複雑化します。
アイデンティティを統合原則とすることで、この問題は解決します。すべての Agent に登録されたアイデンティティが存在すれば、あらゆるライフサイクルステージに具体的な紐付け対象が生まれます。これは AI Agent ガバナンスの運用の骨組みとなります。
ネットワークルール、キー、アプリ設定によって Agent を管理しようとすることもできますが、それらは代理手段に過ぎません。アイデンティティこそが、すべてのステージをクリアに貫く唯一の軸です。アイデンティティをプロビジョニングし、アイデンティティを認証し、アイデンティティを認可し、アイデンティティによって監査し、アイデンティティをプロビジョニング解除します。Agent のアイデンティティをライフサイクルの軸に据えることで、オンボーディング、モニタリング、オフボーディングのすべてが、単なる努力目標ではなく、具体的かつ強制可能なステップとなります。これは、すべての Agent に対する非人間アイデンティティ(Non-human identity)の根底にあるものと同じ、Agent ごとのアイデンティティ原則です。
ライフサイクル管理には、すべての Agent、そのオーナー、目的、スコープ、認証情報、ステータスを追跡する単一の真実のソース(Single source of truth)となるレジストリが必要です。レジストリがあることで、「どのような Agent が存在し、誰が所有しており、何権限を持っているか?」という問いに答えられるようになり、一箇所からプロビジョニングとプロビジョニング解除を推進できるようになります。これについては、AI Agent レジストリとは何かで詳しく解説しています。
これらのリスクは、より広範な Agentic AI セキュリティリスクに直結しています。
TrueFoundry は、すべての Agent、オーナー、権限の一元インベントリである Agent レジストリを通じて、ライフサイクル全体を Agent アイデンティティに紐付けます。

プロビジョニング時、各 Agent はオーナー、ビジネス上の目的、定義された権限(使用可能なツール、データドメイン、アクション、および代理実行可能な主体)、レビュー周期とともに登録されます。運用時には、すべてのリクエストにおいて Gateway で認証および認可が行われます。継続的なガバナンスのために、TrueFoundry は Agent ガバナンスのモデル化手法から直接導き出された 4 つのライフサイクル制御機能を追加しています。
認証情報は有効期間が短く保たれローテーションされます。また、ホップごとのスコープ付きトークンを使用するため、認証情報が流出してもごく短時間しか悪用できません。プロビジョニング解除時には、アイデンティティを失効させることで、あらゆる場所から Agent のアクセスをクリーンに削除し、孤立させません。これらはすべて SaaS、お客様の VPC、オンプレミス、またはエアギャップ環境でデプロイ可能です。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












