



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Tout examen de la sécurité d'OpenRouter commence par le même constat, et cet article ne fait pas exception : avec OpenRouter, les prompts, les réponses et les métadonnées quittent votre réseau à chaque requête, traversent vers OpenRouter, puis traversent à nouveau vers le fournisseur qui traite l'appel. Tout le reste dans cette section (la conservation des clés des fournisseurs, ce que les guardrails interceptent, la gestion des vulnérabilités, les certifications existantes) découle directement de cette question de périmètre. C'est précisément là qu'une AI gateway que vous pouvez exécuter au sein de votre propre réseau se distingue d'une solution exclusivement cloud.
Cet article traite du volet sécurité et conformité de notre série TrueFoundry vs OpenRouter : quelles données quittent le périmètre réseau, la gestion des clés des fournisseurs et le BYOK, le chiffrement et la posture réseau, la rédaction des PII sur les requêtes en direct, les guardrails (intégrés, personnalisés, tiers), la défense contre l'injection de prompts, la gestion des vulnérabilités, les certifications et les contrôles réservés aux plans payants. Il est rédigé pour l'ingénieur sécurité chargé de l'évaluation et l'ingénieur technico-commercial qui doit y répondre. Chaque affirmation est tirée de la documentation publique des deux fournisseurs.
Il n'existe aucune configuration d'OpenRouter dans laquelle les prompts restent à l'intérieur de votre réseau, car il n'existe pas de mode auto-hébergé. Le contenu traverse deux frontières, la vôtre vers OpenRouter et OpenRouter vers le fournisseur. Ce que vous contrôlez, c'est sa destination et sa rétention, non pas le fait qu'il quitte votre infrastructure. Le routage régional (Enterprise, UE ou USA) limite la juridiction du déchiffrement et du traitement ; le routage à rétention zéro de données (ZDR) restreint les requêtes aux points d'accès qui ne conservent pas les données ; le verrouillage par fournisseur définit quelle entreprise reçoit les données. Deux précisions pour un lecteur entreprise : OpenRouter ne s'entraîne pas sur les données API, mais chaque fournisseur en amont peut appliquer des conditions différentes selon qu'il s'agit d'une utilisation API ou grand public ; le second saut hérite donc d'une politique à vérifier pour chaque fournisseur. De plus, le ZDR ne s'étend pas aux plugins et outils comme la recherche web, qui peuvent être exploités par des tiers ayant leurs propres règles de rétention. Pour une exigence stipulant « aucune donnée de prompt ne quitte le périmètre », cette ligne est catégorique.
La réponse de TrueFoundry dépend du mode de déploiement et nous la détaillons par mode. En SaaS géré, les prompts, les réponses et les métadonnées transitent par l'infrastructure TrueFoundry, avec des atténuations possibles via le choix de la région, l'utilisation de votre propre bucket pour le stockage des traces et des configurations désactivant la journalisation. En mode hybride, le plan passerelle s'exécute dans votre VPC, de sorte que le trafic des prompts et des réponses reste à l'intérieur ; la configuration descend et les journaux ainsi que les métriques remontent vers notre plan de contrôle. En mode totalement auto-hébergé, rien sur le chemin de la requête ne sort, à l'exception des e-mails d'utilisateurs et des décomptes de requêtes envoyés à notre serveur de licences (sécurité et conformité).
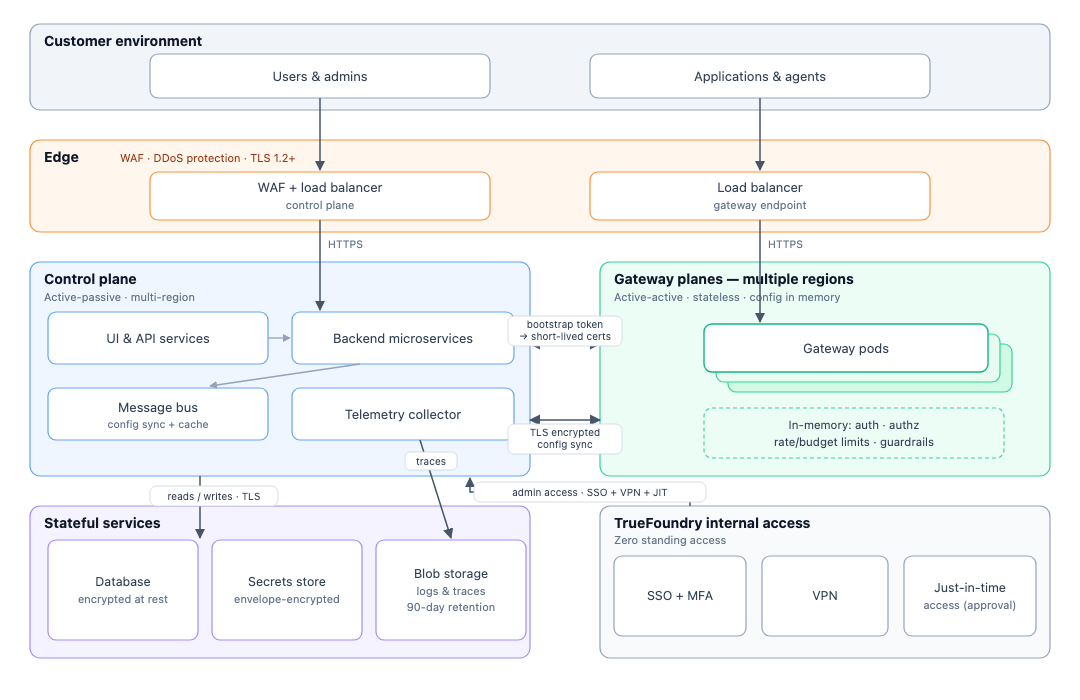
Une réserve s'applique à chaque affirmation sur l'isolation des données : le guardrail PII/PHI intégré utilise Azure AI Language et s'exécute sur l'infrastructure gérée par TrueFoundry. Un client en auto-hébergement qui l'active envoie donc le contenu des requêtes à travers le périmètre qu'il a construit. Les alternatives sans transfert externe sont un guardrail hébergé par un fournisseur avec vos propres clés ou un guardrail personnalisé auto-hébergé (guardrail PII). La façon dont les prompts sont stockés et qui peut les consulter une fois à l'intérieur concerne la multilocativité, traitée dans notre article sur la confidentialité d'OpenRouter.
Le mode BYOK d'OpenRouter vous permet de fournir vos propres identifiants de fournisseur afin que l'utilisation soit facturée sur votre propre compte, avec vos limites de débit et vos conditions négociées. OpenRouter indique que les clés sont chiffrées en toute sécurité ; elles sont gérées dans les paramètres BYOK de l'espace de travail. Chaque clé prend en charge des filtres de modèle, de clé API et de membre évalués avant le routage, et l'ordre des clés est explicite (les clés prioritaires avant les points d'accès d'OpenRouter, les clés de repli après). Les frais correspondent à un pourcentage du coût du même modèle et fournisseur sur OpenRouter, au-delà d'un quota dépendant du forfait.
Le constat de sécurité réside dans le comportement de repli (fallback), qui comprend deux niveaux. Par défaut, si une clé BYOK atteint une limite de débit ou échoue, OpenRouter bascule sur la capacité partagée d'OpenRouter, financée par vos crédits. Activer l'option « Never use shared capacity on this provider » ou le bouton par clé « Always use this key » empêche le repli sur la propre clé d'OpenRouter pour ce fournisseur uniquement. La documentation du support d'OpenRouter précise explicitement que cela n'empêche pas le repli vers un fournisseur différent : si une clé BYOK Anthropic échoue, OpenRouter n'utilisera pas sa propre clé Anthropic, mais pourra exécuter la requête via Google Vertex sur les crédits OpenRouter. Pour empêcher un repli entre différents fournisseurs, il faut appliquer des contraintes de routage au niveau de chaque requête, et non dans les paramètres BYOK. Conséquence pratique : une équipe ayant adopté le BYOK pour maintenir l'inférence sur un compte fournisseur sous contrat et révisé pour la conformité peut voir son trafic traité par un fournisseur totalement différent en cas d'échec de clé, sauf si chaque point d'appel restreint ce comportement. Éléments non documentés : le lieu de stockage des clés, le schéma de chiffrement, la prise en charge de KMS ou de clés gérées par le client, et la gestion de la rotation.
TrueFoundry conserve les clés des fournisseurs de trois manières : chiffrées au repos dans la base de données du plan de contrôle ; référencées depuis votre propre gestionnaire de secrets (AWS SSM et Secrets Manager, GCP Secret Manager, Azure Key Vault, HashiCorp Vault) avec une synchronisation automatique horaire afin que la rotation effectuée en externe soit propagée ; ou montées sous forme de secrets Kubernetes. L'intégration via un gestionnaire de secrets fonctionne pour les modèles, le MCP et les guardrails. En mode totalement auto-hébergé, les clés ne quittent jamais votre infrastructure (gestionnaires de secrets dans AI Gateway). Il n'y a aucun repli vers une clé fournisseur TrueFoundry car celle-ci n'existe pas ; les seules clés sont les vôtres. Le chiffrement enveloppe KMS natif ou le BYOK pour la base de données du plan de contrôle n'étant pas documentés, nous le signalons en toute transparence.
Sur le réseau, les deux produits utilisent le protocole TLS : TrueFoundry documente l'utilisation de TLS 1.2+ en transit et AES-256 au repos sur l'infrastructure gérée ; OpenRouter documente TLS sur son API publique. Aucun des deux ne documente le mTLS. OpenRouter ne documente pas le réseau privé, le filtrage d'IP, le VPC Peering ou PrivateLink, ce qui découle de son modèle uniquement hébergé. Les options de posture réseau de TrueFoundry correspondent aux modes de déploiement eux-mêmes ; dans un cluster auto-hébergé, vous pouvez ajouter un service mesh, qui relève de votre propre architecture plutôt que du produit lui-même.
Les deux produits rédigent les PII sur la requête en direct, avant que le fournisseur ne les voie, ce qui répond directement à la question de cette section (le masquage dans les journaux relève de la gouvernance et fait l'objet d'un autre article).
Le guardrail Sensitive Info d'OpenRouter détecte et rédige ou bloque les PII dans les requêtes API à l'aide de préconfigurations intégrées (e-mail, téléphone, numéro de sécurité sociale, carte de crédit, adresse IP, nom de personne, adresse), chacune configurée pour bloquer ou rédiger, complétée par une détection basée sur le NLP. Des filtres de contenu personnalisés permettent d'ajouter vos propres expressions régulières (regex). Lorsque plusieurs guardrails s'appliquent, les filtres Sensitive Info s'additionnent sur plusieurs couches ; si l'un bloque tandis qu'un autre rédige, le blocage prévaut. L'ensemble intégré couvre le respect du budget, le ZDR, les restrictions de modèles et de fournisseurs, la défense contre l'injection de prompts, la détection d'informations sensibles et les regex personnalisées. Il est bien spécifié et s'exécute sur le flux avec un faible surcoût processeur. L'extensibilité constitue son point faible : la personnalisation se limite à des regex sur mesure, sans possibilité d'exécuter du code client, sans langage de politique tel que Cedar ou OPA, et sans mécanisme pour appeler un service externe sur le parcours de la requête, ce qui s'explique par l'absence d'environnement d'exécution pour le code client sur un routeur hébergé. Les guardrails tiers ne sont pas documentés dans le guide officiel des guardrails ; Google Model Armor et Lakera Guard ont été mentionnés comme des intégrations bêta disponibles sur demande, mais cela n'est pas confirmé dans la documentation officielle.
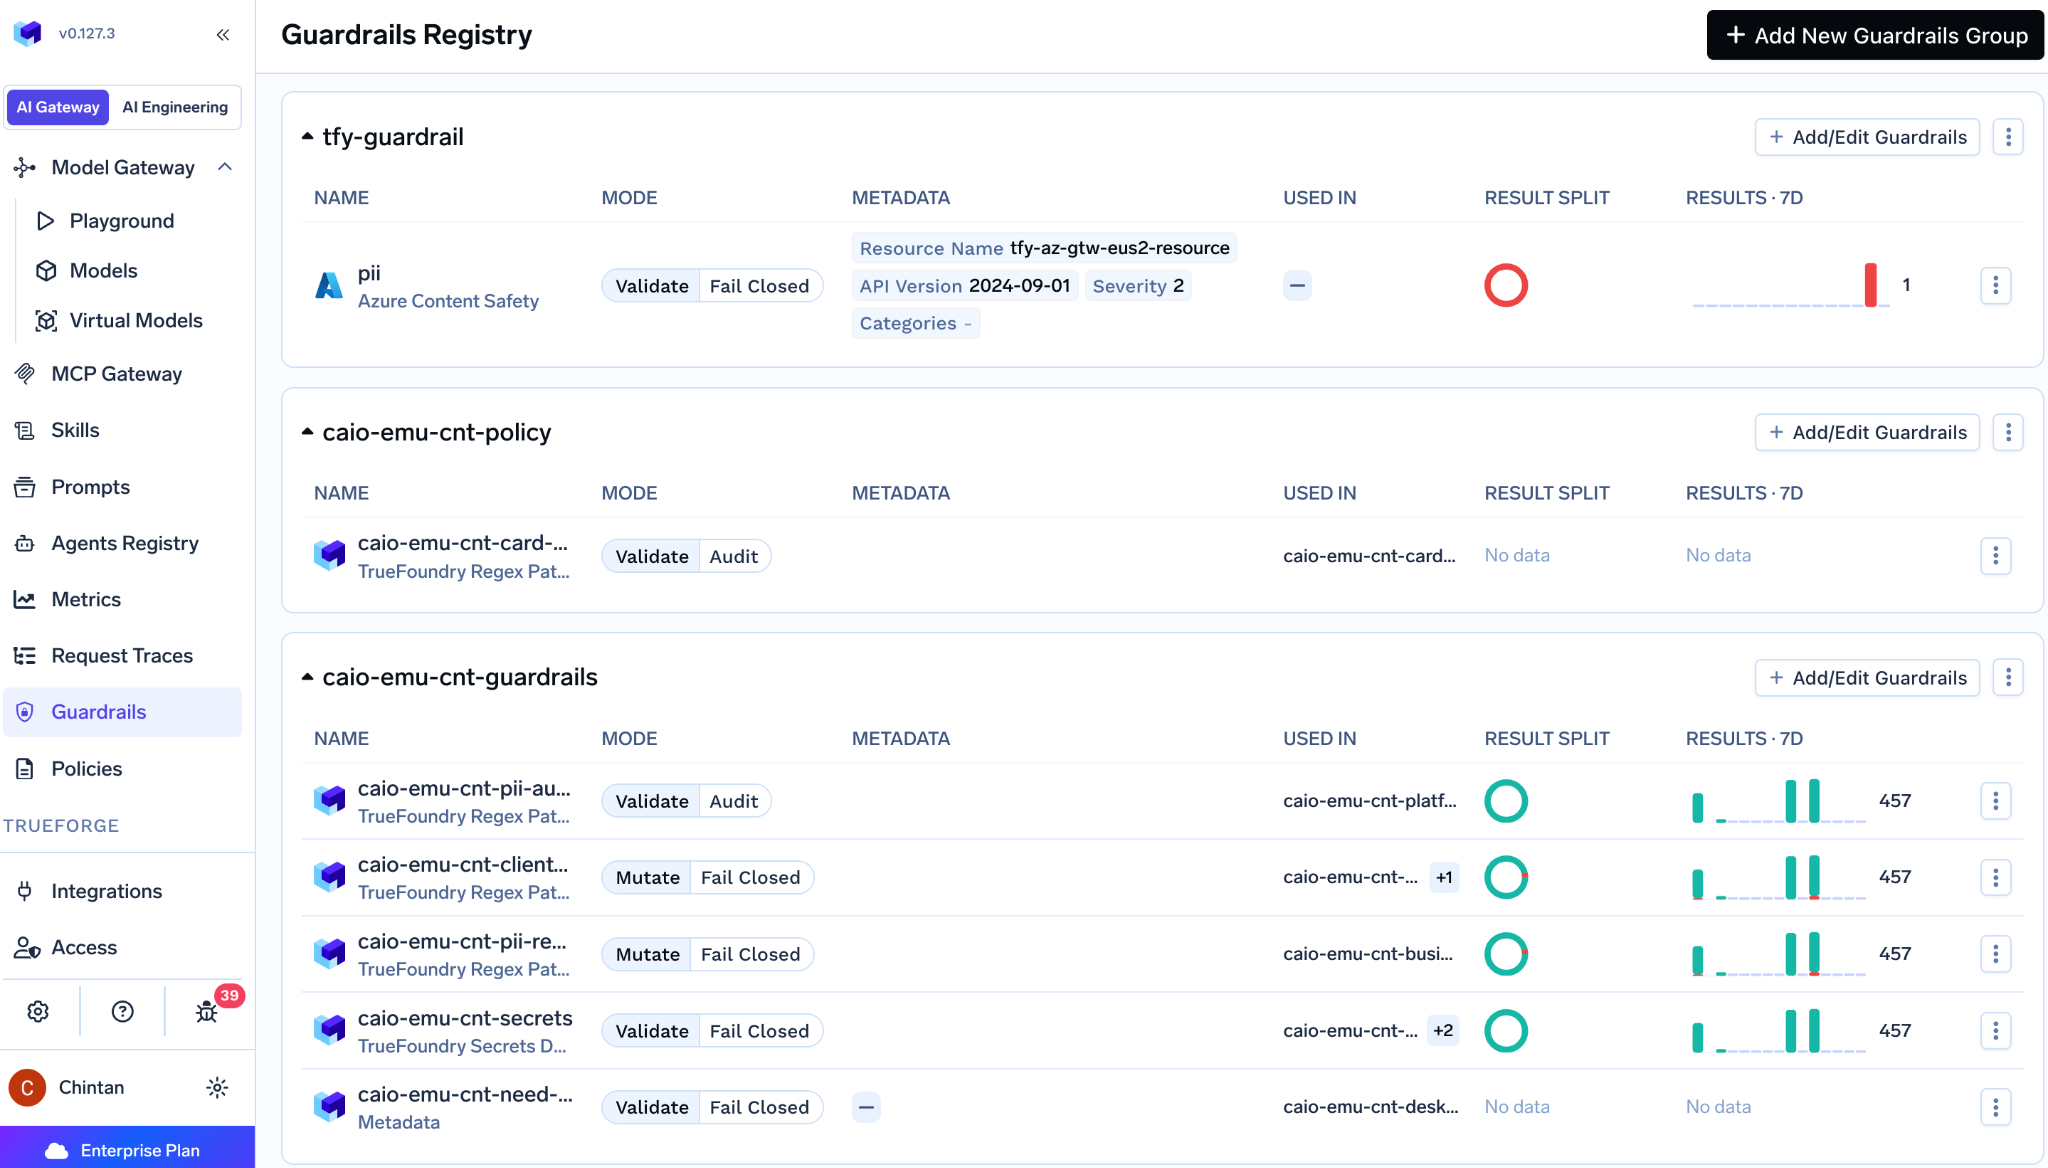
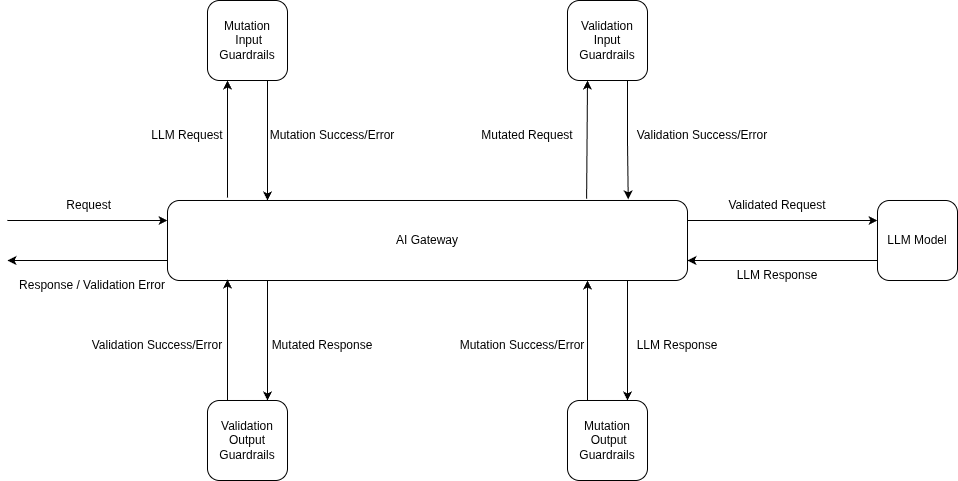
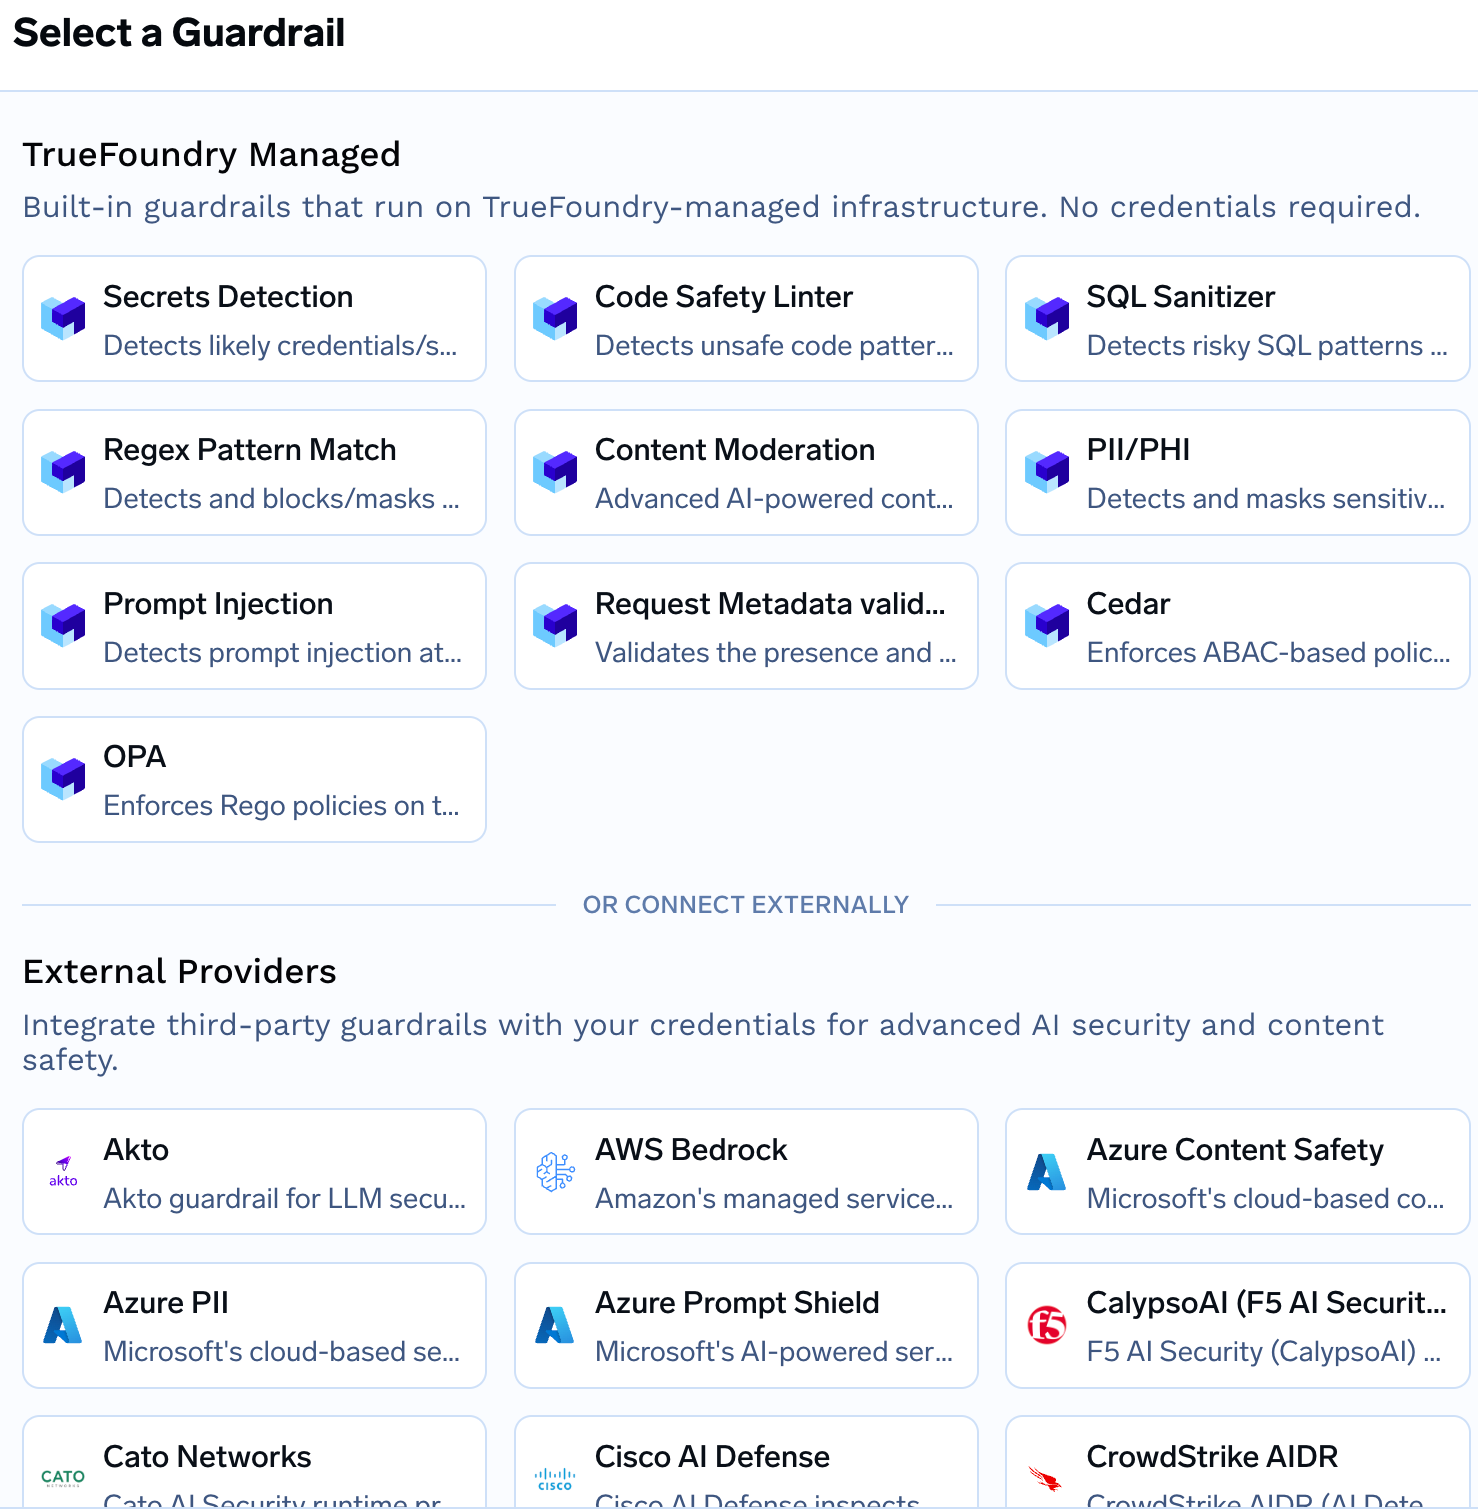
Le guardrail PII/PHI de TrueFoundry s'exécute sur le crochet (hook) d'entrée LLM en mode mutation (les entités détectées sont rédigées et la requête se poursuit), prend en compte le contexte avec des catégories d'entités configurables, et s'exécute également sur la sortie LLM ainsi que sur les crochets avant et après les outils MCP. Les guardrails de détection de secrets et de motifs regex sont également utilisables au moment de la requête en mode mutation (guardrail PII). Les guardrails LLM sur TrueFoundry couvrent trois catégories. Intégrés et gérés sans configuration : PII/PHI, modération de contenu, injection de prompts, détection de secrets, regex, assainissement SQL, linter de sécurité du code, validation des métadonnées. Personnalisés (bring-your-own) : guardrails sur mesure que vous hébergez, plus les crochets pour les langages de politique Cedar et OPA. Tiers, environ quinze documentés : AWS Bedrock, Azure PII, Content Safety et Prompt Shield, Google Model Armor, NeMo, Guardrails AI, Enkrypt, Lasso, Pillar, F5/CalypsoAI, Noma, CoreWeave Weave et d'autres (présentation des guardrails, guardrails TrueFoundry). Les guardrails s'attachent via des politiques sur quatre crochets, y compris avant et après l'utilisation des outils MCP. Les guardrails sur les appels d'outils constituent un facteur différenciateur que très peu de passerelles proposent ; notre article sur la sécurité IA en entreprise avec une passerelle MCP détaille cette couche. L'ensemble s'exécute sur un plan de passerelle sans état avec environ 3 à 4 ms de latence ajoutée et plus de 350 requêtes par seconde par vCPU sur plus de 2 500 LLM, avec la précision en toute transparence qu'un guardrail géré rattaché à une route ajoute son propre saut réseau.
La détection d'injections et de jailbreaks sur OpenRouter repose sur des expressions régulières : plus de 30 motifs dérivés du guide de prévention contre l'injection de prompts OWASP LLM et d'autres sources, avec des contre-mesures explicites pour la typoglycémie, les contournements par codage ou par espacement des caractères. La détection est déterministe, le surcoût est décrit comme négligeable, et elle s'exécute avant l'envoi de la requête au fournisseur afin que le trafic bloqué ne quitte jamais OpenRouter. C'est le seul guardrail disposant d'un mode d'observation seule (observe-only). Le compromis est celui de tout filtre regex : il intercepte les motifs connus plutôt que les nouvelles formes d'attaques.
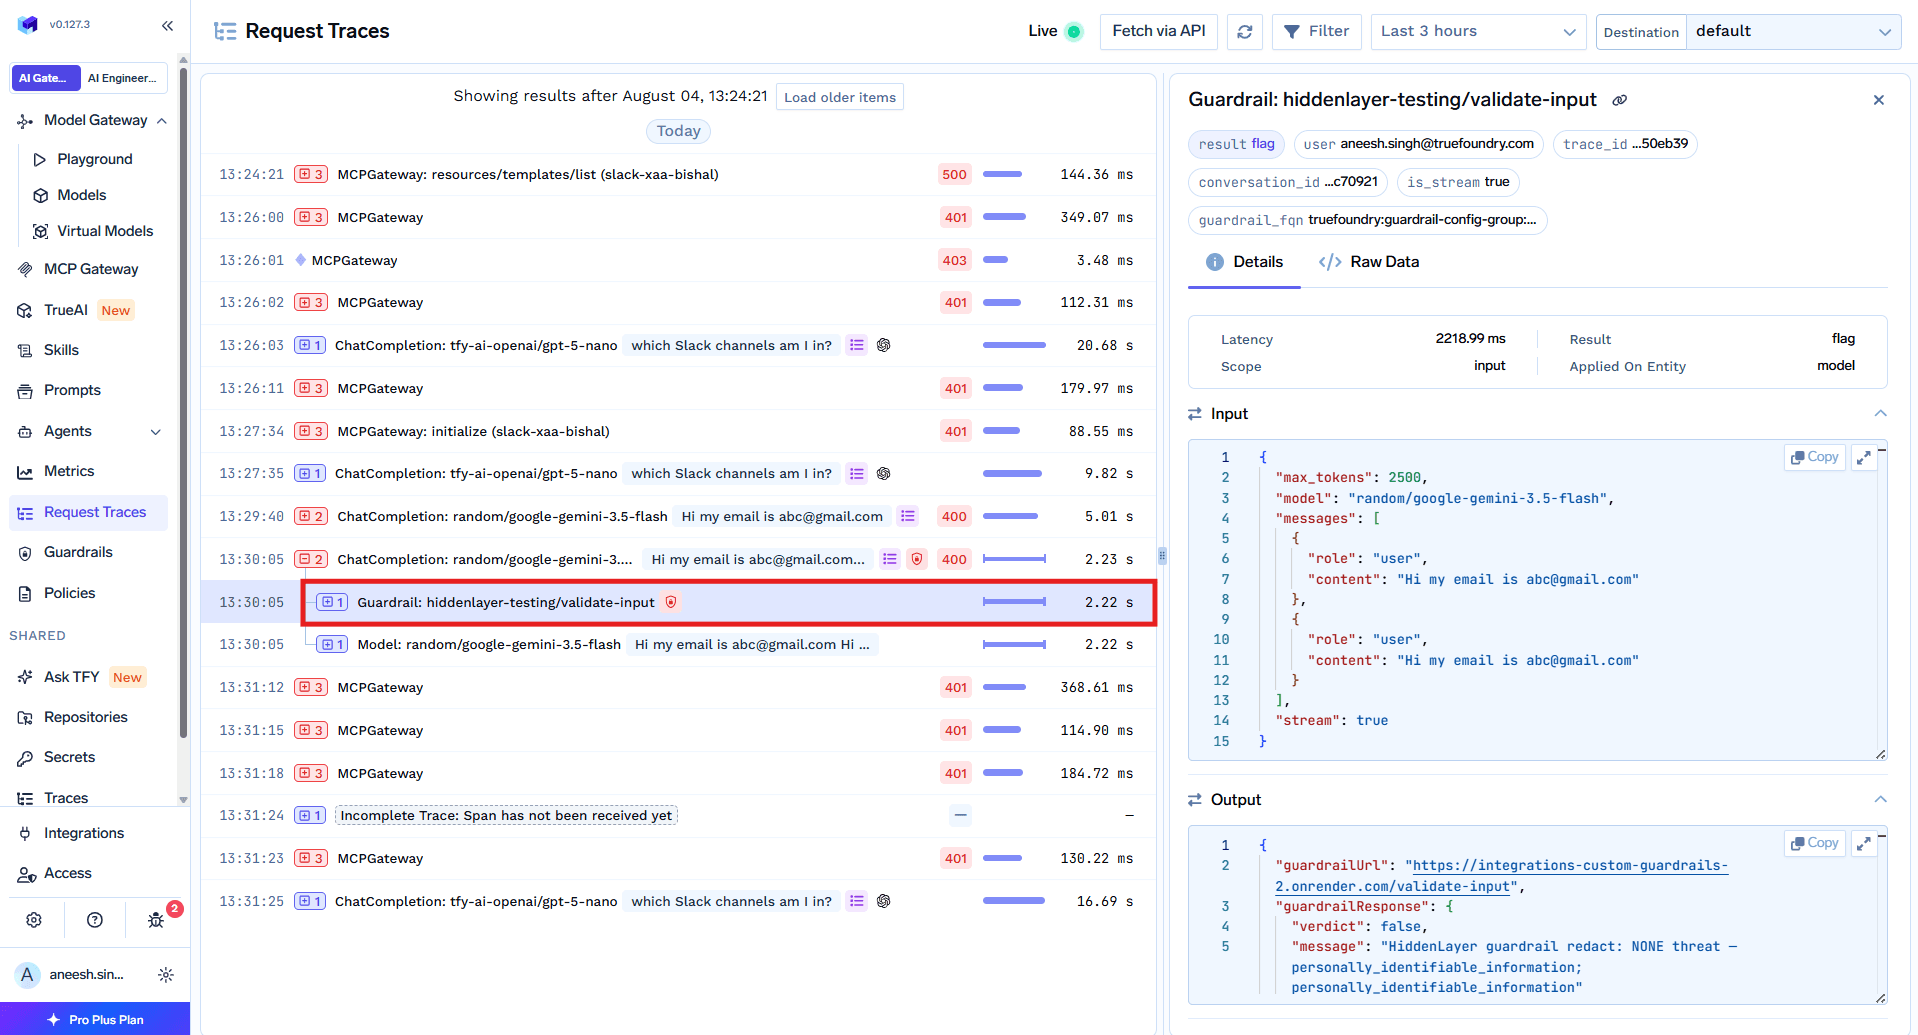
TrueFoundry intègre un guardrail dédié à l'injection de prompts (détection et blocage en entrée), complété par des options tierces visant la même menace : Azure Prompt Shield, Google Model Armor, Lasso et Pillar (guardrail injection de prompts). Sur l'efficacité, nous tenons le même discours pour les deux produits : elle reste théorique tant que vous ne la testez pas vous-même. Un échantillon de requêtes d'injection connues soumis à chaque filtre lors d'une évaluation a plus de valeur que les affirmations des éditeurs, et nous préférons être évalués sur des faits.
TrueFoundry documente une politique de divulgation responsable via l'adresse [email protected], plus de 30 outils de sécurité automatisés exécutés à chaque modification de code, des tests d'intrusion internes et externes, ainsi qu'une revue de code de sécurité. La politique de correctifs est claire pour les acheteurs soumis à des réglementations : un canal de publication Stable comprenant une version désignée par trimestre, maintenue pendant six mois, avec des correctifs pour les bugs P0/P1 et les CVE Critiques/Hautes appliqués à la demande sur votre version Stable, à côté d'un canal Rolling pour les dernières nouveautés (mise à niveau du plan de contrôle). S'agissant d'un code propriétaire, il n'existe pas d'historique CVE public à auditer, ce qui comporte des avantages et des inconvénients que nous assumons.
OpenRouter ne publie aucun processus de divulgation, contact de sécurité, rythme de correctifs ou historique CVE dans sa documentation. Pour un service hébergé à code propriétaire, il n'y a pas non plus d'historique CVE public ; un processus de divulgation et un contact peuvent exister derrière son portail de confiance (Trust Portal), mais un acheteur ne peut pas le confirmer à partir des documents publics.
TrueFoundry documente les certifications SOC 2 Type II (rapport disponible sous accord de confidentialité via trust.truefoundry.com), GDPR et HIPAA. Les normes ISO 27001 et FedRAMP ne sont pas revendiquées. Une note sur le périmètre doit être lue attentivement par tout acheteur en auto-hébergement : les certifications s'appliquent à l'infrastructure gérée par TrueFoundry. La conformité d'un déploiement auto-hébergé relève de la responsabilité du client, comme pour tout logiciel que vous exécutez vous-même (sécurité et conformité, informations LLM). Pour une équipe recherchant une passerelle LLM conforme à la norme HIPAA, l'interprétation correcte est que le service géré fournit la documentation et qu'un déploiement auto-hébergé hérite de votre propre programme HIPAA.
OpenRouter propose un DPA exécutable et signé conjointement, exclusivement réservé aux clients Enterprise via le portail de confiance trust.openrouter.ai ; les clients en libre-service peuvent demander l'accès au portail pour consultation uniquement. L'approbation prend un à deux jours ouvrés, est gérée par une équipe distincte du support et ne peut pas être accélérée. Ce DPA couvre la configuration ZDR. Concernant la certification SOC 2 d'OpenRouter : elle n'est pas mentionnée dans la documentation publique d'OpenRouter ; des sources tierces l'affirment, et l'existence d'un portail de confiance implique que des documents d'attestation y sont conservés, mais un acheteur doit obtenir le rapport officiel plutôt que d'émettre des hypothèses. Les normes HIPAA, ISO 27001 et FedRAMP d'OpenRouter ne sont revendiquées dans aucune source officielle. La couverture GDPR d'OpenRouter passe donc exclusivement par le DPA Enterprise. Pour comprendre comment les certifications se traduisent en preuves acceptables lors d'un audit, consultez notre guide explicatif sur la conformité IA.
Le modèle de tarification d'OpenRouter mérite d'être souligné car il prend l'inverse de la tendance habituelle. Gratuit à tous les niveaux : l'ensemble des guardrails, c'est-à-dire le contrôle du budget, le ZDR, les listes d'autorisations de modèles et de fournisseurs, la défense contre l'injection de prompts, la détection et la rédaction des PII. Réservé au niveau Enterprise : le SSO et le SCIM, le routage régional, le DPA signé et le quota BYOK supérieur. Ce qui est payant n'est pas la capacité de protéger le trafic, mais la possibilité d'en fournir la preuve contractuelle et de la relier à un fournisseur d'identité. Pour un développeur indépendant, ce modèle est idéal.
TrueFoundry est un produit commercial sur l'ensemble de son offre, sans version open-source gratuite susceptible de limiter l'usage. La liste des fonctionnalités soumises à restriction comprend : les destinations de routage conditionnel des données et le plan de contrôle auto-hébergé multi-tenant au niveau Enterprise, en plus des modes auto-hébergés et air-gap qui sont payants par nature. Le SSO et le SOC 2 commencent en dessous du niveau Enterprise sur notre page de tarifs. Nous rappelons à nos équipes que l'emplacement exact par niveau du SSO, du SCIM, de l'accès au rapport SOC 2 et des guardrails doit être confirmé sur la page en ligne avant toute affirmation tarifaire (tarification TrueFoundry).
Les capacités de TrueFoundry sont issues de notre documentation ; les capacités d'OpenRouter reflètent ses fonctionnalités publiques au moment de la rédaction.
Notre guide sur les plateformes et passerelles de sécurité IA couvre l'ensemble des solutions du marché si aucune de ces deux options ne répond parfaitement à vos besoins.
La sécurité d'OpenRouter offre un bon compromis pour un développeur : chaque garde-fou est gratuit, rien n'est stocké par défaut, et la contrepartie est d'accepter que les données sortent toujours, que le BYOK peut contourner votre fournisseur, et que les preuves ainsi que l'intégration d'identité entraînent des coûts supplémentaires. Celle de TrueFoundry correspond exactement à ce qu'une équipe de sécurité attend d'une infrastructure : un confinement avec deux exceptions divulguées, des clés stockées dans votre propre gestionnaire de secrets, des garde-fous extensionables par du code et attachables aux appels d'outils, un canal de patch trimestriel avec correctifs CVE à la demande, et des attestations de première partie limitées à ce que nous hébergeons. Sur la ligne de limite de périmètre, la ligne d'extensibilité des garde-fous et la ligne des certifications, la comparaison pointe dans la même direction, et la réserve sur le garde-fou PII reste le seul point de TrueFoundry qui doit toujours porter sa note de bas de page.
Pour voir comment les garde-fous, les clés adossées à un gestionnaire de secrets et la limite hybride sont configurés ensemble, explorez l'AI Gateway de TrueFoundry, ou réservez une démo si un examen de sécurité est déjà planifié à votre calendrier.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





