



October 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 10, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Les systèmes d'IA sont désormais intégrés aux flux de travail des clients, aux décisions financières, aux processus de conformité et aux opérations d'infrastructure. Cette expansion introduit des risques que les contrôles traditionnels n'ont jamais été conçus pour gérer. Les hallucinations peuvent affecter les résultats réglementés, tandis que l'injection de requêtes (prompt injection) peut détourner les flux de travail autonomes. Un accès non géré aux modèles peut également exposer des données sensibles via des API externes.
Le marché des outils de gestion des risques liés à l'IA s'est développé parallèlement à ces risques. Les plateformes de gouvernance, les produits de sécurité à l'exécution, les systèmes de conformité et les passerelles d'infrastructure apparaissent souvent dans la même catégorie d'achat. Cependant, ils contrôlent différentes parties du cycle de vie de l'IA. L'achat de produits qui se chevauchent peut laisser subsister d'importantes lacunes en matière d'application des règles.
La distinction devient plus importante à mesure que l'IA générative et les modèles agents passent en production. Les entreprises doivent savoir ce que chaque produit régit et où ses contrôles s'appliquent. Ce guide compare sept des meilleurs outils de gestion des risques liés à l'IA en fonction de leur couverture, de leur point d'application, de leur modèle de déploiement et de leur adéquation avec l'entreprise.
Les logiciels modernes de gestion des risques liés à l'IA doivent couvrir plusieurs étapes des opérations d'IA en entreprise. Certains produits se concentrent sur la documentation et les preuves réglementaires. D'autres évaluent les modèles d'IA ou sécurisent les charges de travail actives. Les contrôles d'infrastructure régissent les requêtes avant que les modèles, les agents ou les outils connectés ne puissent s'exécuter.
Une évaluation utile commence par quatre domaines opérationnels plutôt que par des catégories de fournisseurs. Ces domaines couvrent la gouvernance, l'évaluation, la protection à l'exécution et l'application des règles au niveau de l'infrastructure. Ils aident également les acheteurs à comparer les solutions de gestion des risques sans supposer que chaque produit résout le même problème.
Un cadre mature de gouvernance de l'IA relie ces domaines par la responsabilité et des contrôles mesurables. La gouvernance définit les exigences, tandis que l'infrastructure détermine la manière dont ces exigences sont appliquées en production.
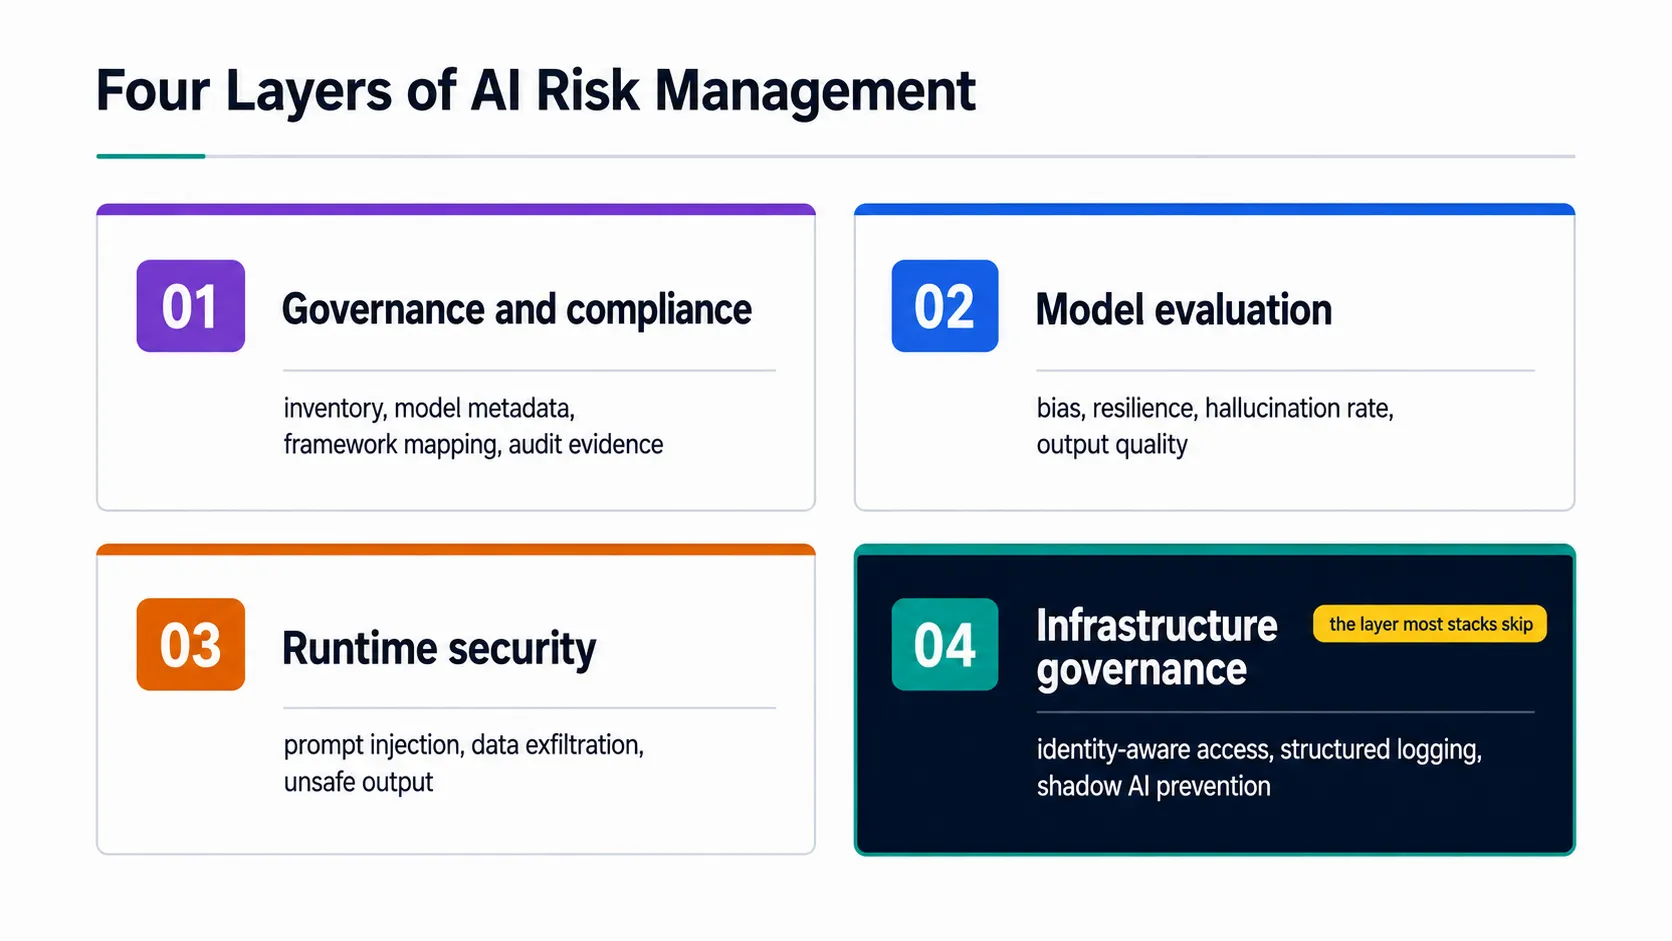
Figure 1 : La plupart des lacunes en entreprise proviennent d'un double achat sur une même couche et d'une absence totale de couverture sur la quatrième.
Le comparatif suivant examine la couche de contrôle principale, le point d'application, les options de déploiement et la visibilité tarifaire de chaque plateforme. Nous avons également pris en compte la prise en charge de la surveillance continue, les preuves de conformité, les contrôles de sécurité et les charges de travail des agents. Cette approche facilite la comparaison des différentes plateformes de gestion des risques liés à l'IA en fonction de leur adéquation opérationnelle.
TrueFoundry intervient directement dans le chemin de requête pour les appels de modèles, les connexions MCP et les actions des agents. Son AI Gateway prend en charge plus de 1 600 modèles et centralise l'accès, les garde-fous, l'observabilité, les budgets et le routage. La passerelle peut ainsi appliquer des contrôles avant que les requêtes n'atteignent des fournisseurs externes ou auto-hébergés.
Fonctionnalités clés
Avantages et défis
Idéal pour : Les équipes d'ingénierie de plateforme et de sécurité qui ont besoin de contrôles basés sur l'identité, d'application des dépenses, d'accès multi-fournisseurs et de gouvernance de production pour les modèles et les agents.
TrueFoundry propose une offre développeur gratuite couvrant 50 000 requêtes par mois. Les plans Entreprise prennent en charge les installations VPC et isolées (air-gapped). L'entreprise a également acquis Seldon AI le 24 juin 2026, étendant ainsi son empreinte dans l'infrastructure d'IA d'entreprise.
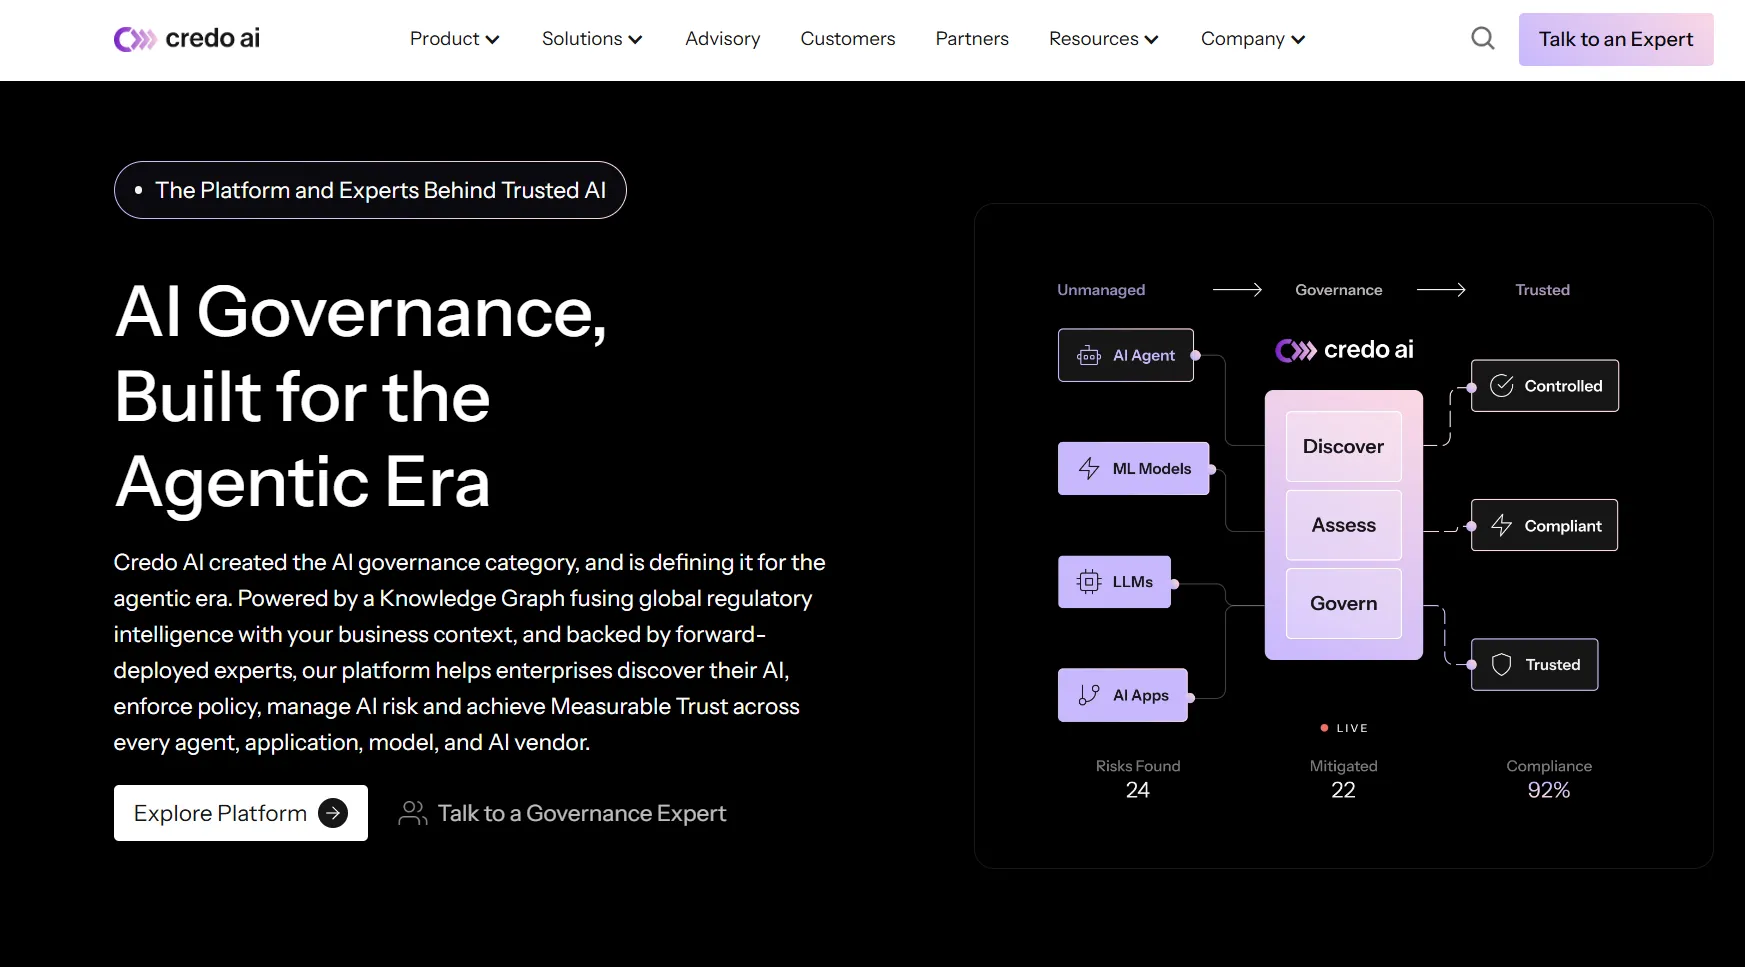
Credo AI met fortement l'accent sur la gouvernance de l'IA en entreprise, les preuves réglementaires et les opérations de politique. Sa plateforme prend en charge les inventaires d'IA, les packs de politiques réglementaires, les preuves automatisées, les contrôles des risques et l'évaluation des traces à l'exécution. Le fournisseur propose également des options de déploiement SaaS et auto-hébergées pour les organisations ayant des exigences d'infrastructure variées.
Fonctionnalités clés
Avantages et défis
Idéal pour : Les équipes de gouvernance, juridiques et de conformité ayant besoin d'un système d'enregistrement centralisé avec une cartographie réglementaire approfondie et des flux de travail de preuve formels.
Credo AI a été nommé leader dans le rapport The Forrester Wave for AI Governance Solutions, T3 2025. Son offre actuelle inclut également des packs de politiques et des intégrations prévues avec l'infrastructure d'application.
IBM watsonx offre des capacités de gouvernance, d'évaluation, de surveillance et de gestion des risques d'entreprise dans des environnements hybrides. Sa plateforme actuelle couvre les modèles prédictifs et fondamentaux, ainsi que les systèmes tiers. Depuis juillet 2026, elle propose également AI Asset Discovery pour les agents non gérés, les serveurs MCP, les outils et les modèles fondamentaux.
Fonctionnalités clés
Avantages et défis
Idéal pour : Les grandes entreprises réglementées ayant besoin d'évaluation de modèles, de gouvernance d'entreprise, de support pour déploiements hybrides et d'une intégration existante avec les systèmes de gestion des risques d'IBM.
IBM publie ses tarifs pour l'évaluation de modèles à 0,64 USD par évaluation au-delà de l'utilisation gratuite incluse. IBM a également annoncé l'obtention de l'autorisation FedRAMP pour watsonx.governance sur AWS GovCloud en avril 2026.
OneTrust étend ses capacités éprouvées en matière de confidentialité et de gestion des risques d'entreprise à la supervision de l'IA. Sa plateforme de gouvernance actuelle assure le suivi des modèles, des jeux de données, des agents, des fournisseurs et de la propriété via un inventaire unique. Les capacités d'exécution incluent désormais des garde-fous de politique, une surveillance en production et des contrôles d'action, en complément des flux de travail de gouvernance.
Fonctionnalités clés
Avantages et défis
Idéal pour : Les équipes chargées de la confidentialité, de la GRC et de la gestion des risques en entreprise qui souhaitent étendre leurs programmes de gouvernance existants à l'inventaire, au suivi, aux contrôles et au reporting de conformité de l'IA.
OneTrust indique que son offre de gouvernance de l'IA a été nommée « Visionnaire » dans le premier Magic Quadrant de Gartner pour les plateformes de gouvernance de l'IA en 2026. Sa page tarifaire publique présente les différentes offres mais n'affiche pas les prix.
Holistic AI combine découverte, assurance, tests, cartographie réglementaire et application automatisée des règles pour l'IA. Sa plateforme évalue le contexte de déploiement, l'exposition et les risques techniques avant d'attribuer des informations de risque en temps réel. Les agents « Guardian » peuvent surveiller les systèmes et réagir lorsque des seuils définis sont franchis.
Fonctionnalités clés
Avantages et défis
Idéal pour : Les acheteurs spécialisés dans les risques, l'audit et la conformité à la recherche d'évaluations dynamiques avec remédiation automatisée, couvrant à la fois les modèles traditionnels et les environnements d'agents autonomes.
Holistic AI a déclaré s'être classé premier pour le cas d'usage « Risque et conformité de l'IA » dans l'étude complémentaire « Critical Capabilities » de Gartner en 2026. L'entreprise a été positionnée en tant que « Challenger » dans le Magic Quadrant associé.
AccuKnox aborde le risque lié à l'IA sous l'angle de la sécurité du cloud et des charges de travail. ModelArmor utilise KubeArmor pour restreindre l'exécution des modèles et réduire les risques liés aux charges de travail non approuvées. Les capacités actuelles de sécurité de l'IA couvrent également la protection des prompts, les charges de travail agentiques, le red teaming et l'alignement sur la conformité.
Fonctionnalités clés
Avantages et défis
Idéal pour : Les équipes de sécurité cloud et de plateforme protégeant les infrastructures d'IA basées sur Kubernetes, en particulier lorsque l'isolation des charges de travail et l'exécution en environnement isolé restent des exigences fondamentales.
Check Point AI Guardrails s'appuie sur la technologie Lakera suite à l'annonce de son acquisition par Check Point en septembre 2025. Les fonctionnalités actuelles protègent les entrées et sorties des LLM contre les injections, les fuites de données et les contenus dangereux. Check Point a également étendu la protection des agents grâce à des intégrations de passerelles et de cloud.
Fonctionnalités clés
Avantages et défis
Idéal pour : Les équipes de sécurité des applications protégeant les applications et agents LLM contre les attaques par injection de prompt, les contenus dangereux et l'exposition de données dans les environnements de production.
Check Point prend désormais en charge l'application en ligne via certaines intégrations d'agents et de réseaux. Par conséquent, les acheteurs doivent évaluer le chemin de déploiement spécifique plutôt que de supposer un modèle d'application unique pour chaque intégration.
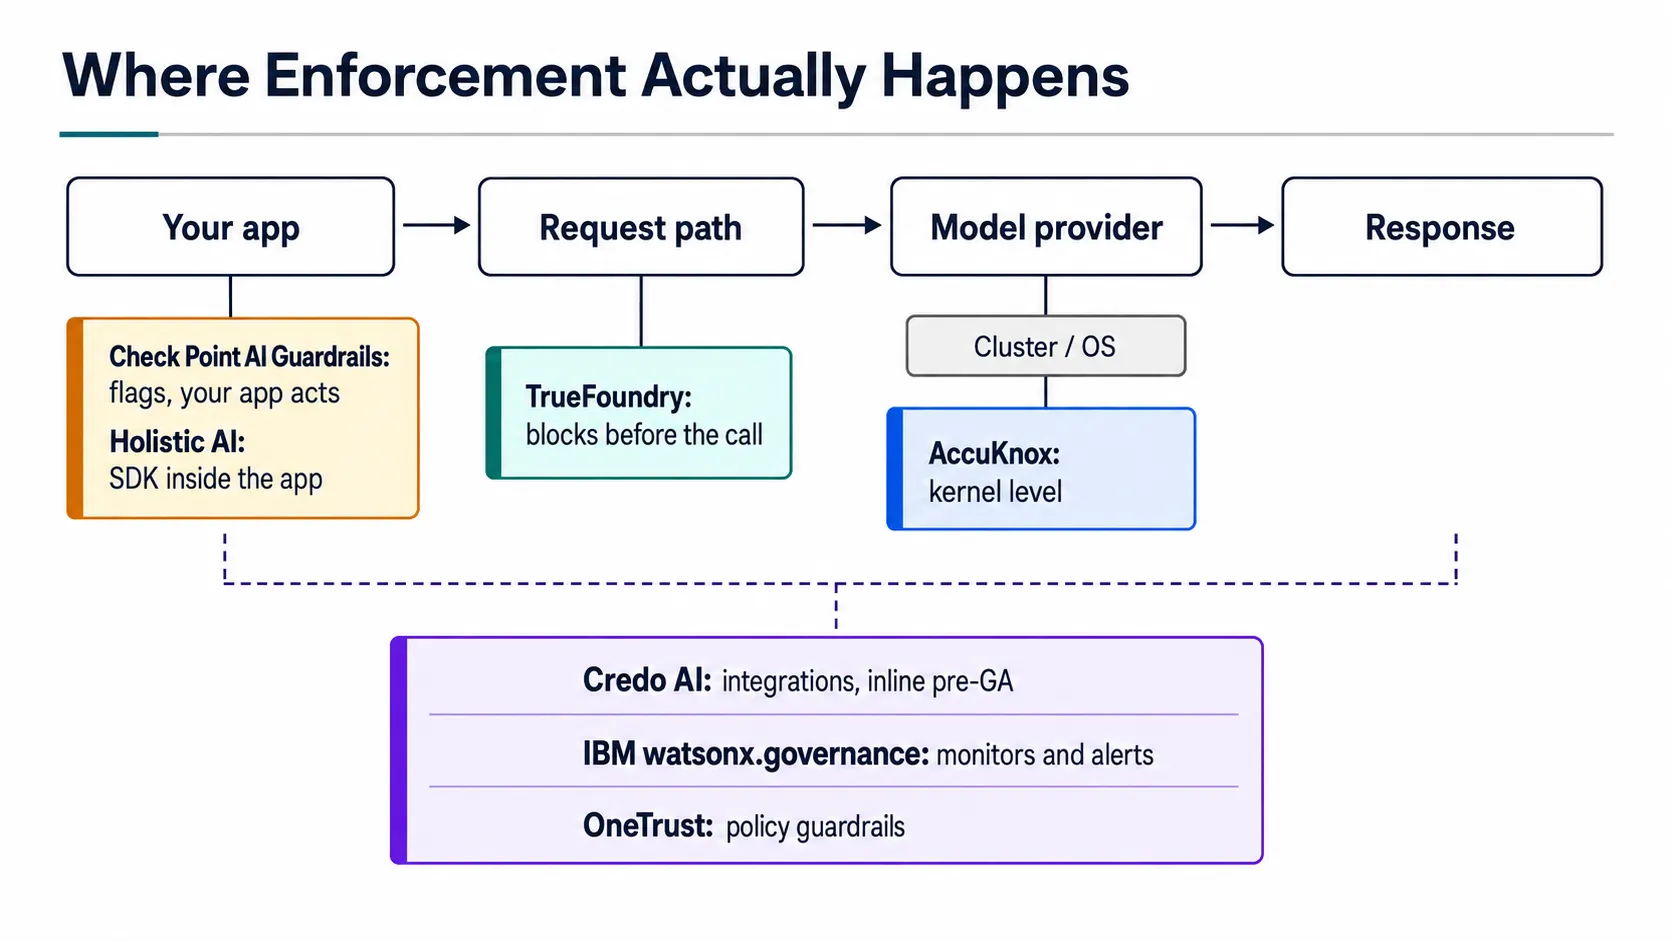
Figure 2 : Même catégorie, quatre points d'application différents
Les dates réglementaires ayant considérablement évolué en 2026, les plans d'approvisionnement doivent se baser sur le calendrier actuel. L'IA Act de l'UE est entré en vigueur le 1er août 2024. La plupart des dispositions sont devenues applicables le 2 août 2026. Toutefois, les exigences relatives aux systèmes à haut risque suivent désormais des délais prolongés suite aux modifications apportées par l'Omnibus IA de 2026.
Les systèmes autonomes à haut risque de l'annexe III sont désormais reportés au 2 décembre 2027. Les systèmes à haut risque intégrés dans des produits réglementés de l'annexe I sont reportés au 2 août 2028. Les obligations de transparence sont généralement devenues applicables en août 2026, avec des exigences transitoires spécifiques se poursuivant jusqu'au 2 décembre 2026.
Ces changements rendent la cartographie de conformité plus cruciale pour les initiatives IA en cours. Les équipes doivent identifier les obligations applicables en fonction du type de système, de la date de déploiement et de la juridiction. Le processus plus large de conformité IA doit relier l'interprétation juridique aux preuves techniques et aux contrôles opérationnels.
Le cadre de gestion des risques liés à l'IA du NIST demeure une référence importante pour les programmes d'entreprise. La version 1.0 de l'AI RMF a été publiée en janvier 2023 et reste volontaire. Le NIST précise que le cadre est actuellement en cours de révision, tandis que ses quatre fonctions principales restent : Gouverner, Cartographier, Mesurer et Gérer.
Un cadre de gestion des risques liés à l'IA doit relier ces fonctions à une responsabilité interne et à des mesures de protection quantifiables. Les organisations peuvent mapper leurs contrôles par rapport à leurs propres politiques sans prétendre à une certification NIST. Le cadre soutient une gestion continue dans des contextes changeants tout au long du cycle de vie du système.
La norme ISO/IEC 42001 adopte une approche différente. Elle spécifie les exigences pour un système de gestion de l'IA organisationnel plutôt que de certifier des modèles individuels. Des organismes de certification indépendants peuvent certifier le système de gestion d'une organisation par rapport à cette norme.
Ensemble, ces cadres de gouvernance influencent la sélection des outils en matière d'inventaire, d'évaluation, de surveillance, de preuves et d'application. Les équipes doivent également prendre en compte la gestion des politiques internes, la gouvernance des données existante et les systèmes adjacents tels que Microsoft Purview. L'objectif est d'assurer une supervision cohérente sans créer de dépôts de preuves déconnectés.
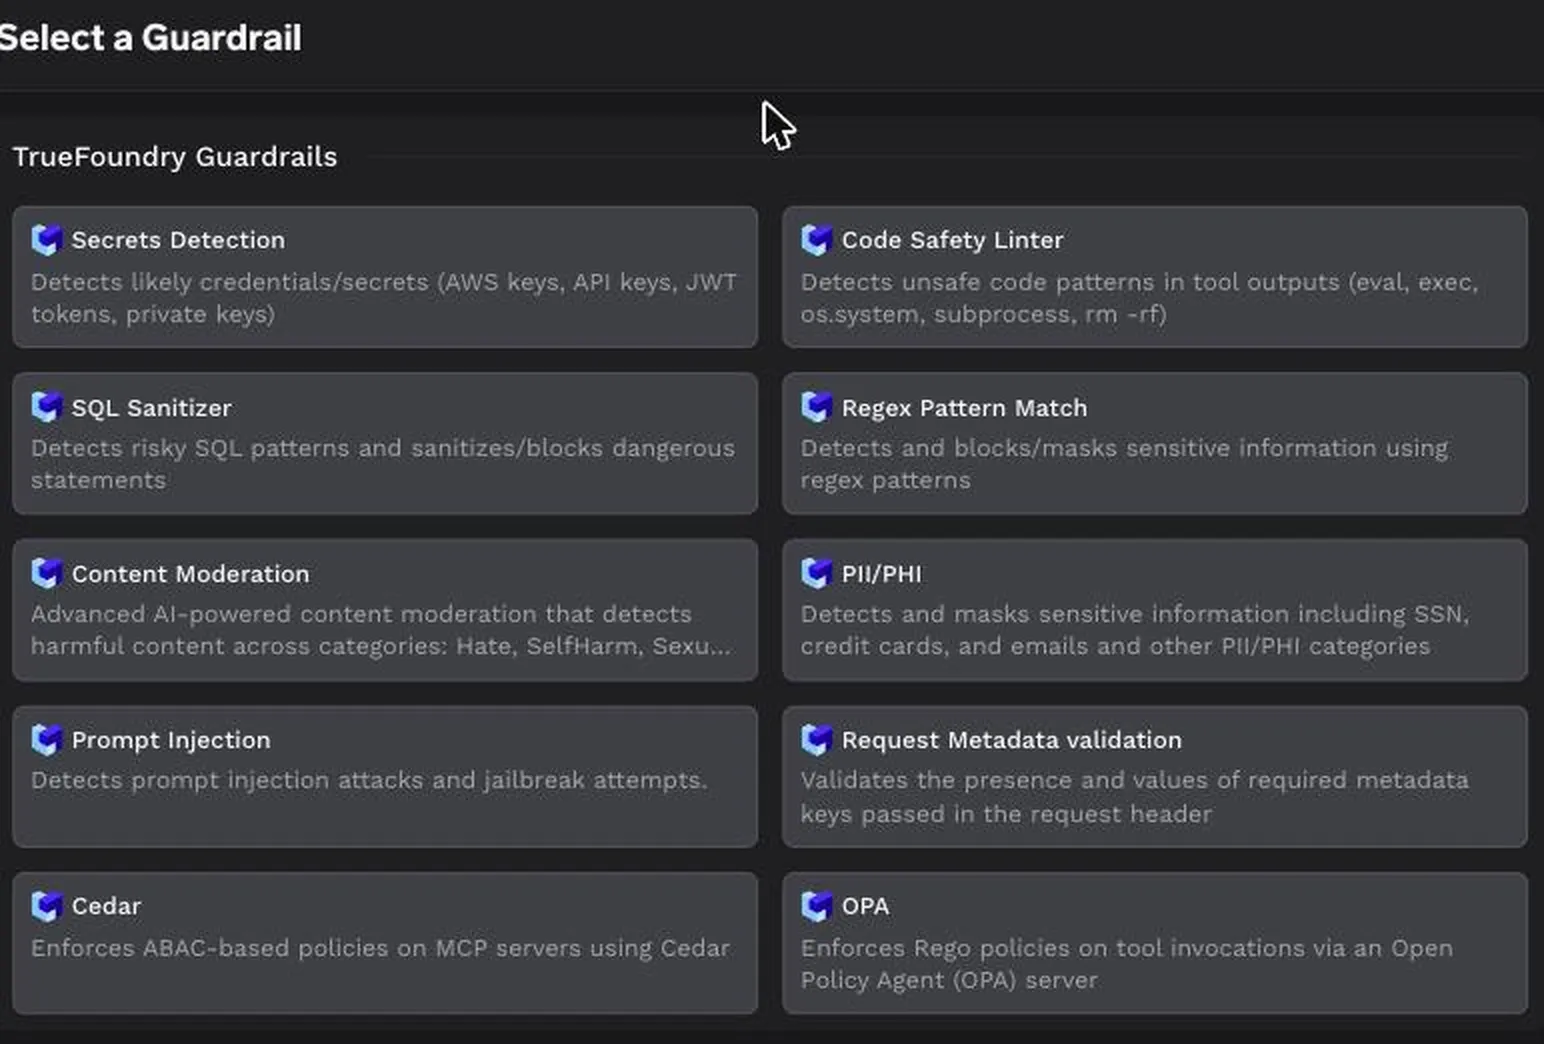
Chez TrueFoundry, nous avons conçu l'AI Gateway autour de la couche d'infrastructure où les requêtes sont réellement exécutées. Elle centralise l'accès, le routage, les garde-fous, les budgets et l'observabilité pour plus de 1 600 modèles. Cela complète les plateformes de gestion des risques axées sur les inventaires et les preuves de conformité en appliquant les politiques directement sur le trafic de production.
Des garde-fous intégrés inspectent les prompts et les sorties à la recherche d'informations sensibles, de secrets, de contenus dangereux et d'injections de prompts. Ils renforcent les mesures de sécurité tout en soutenant une gestion pratique des risques pour les cas d'usage à haut risque.
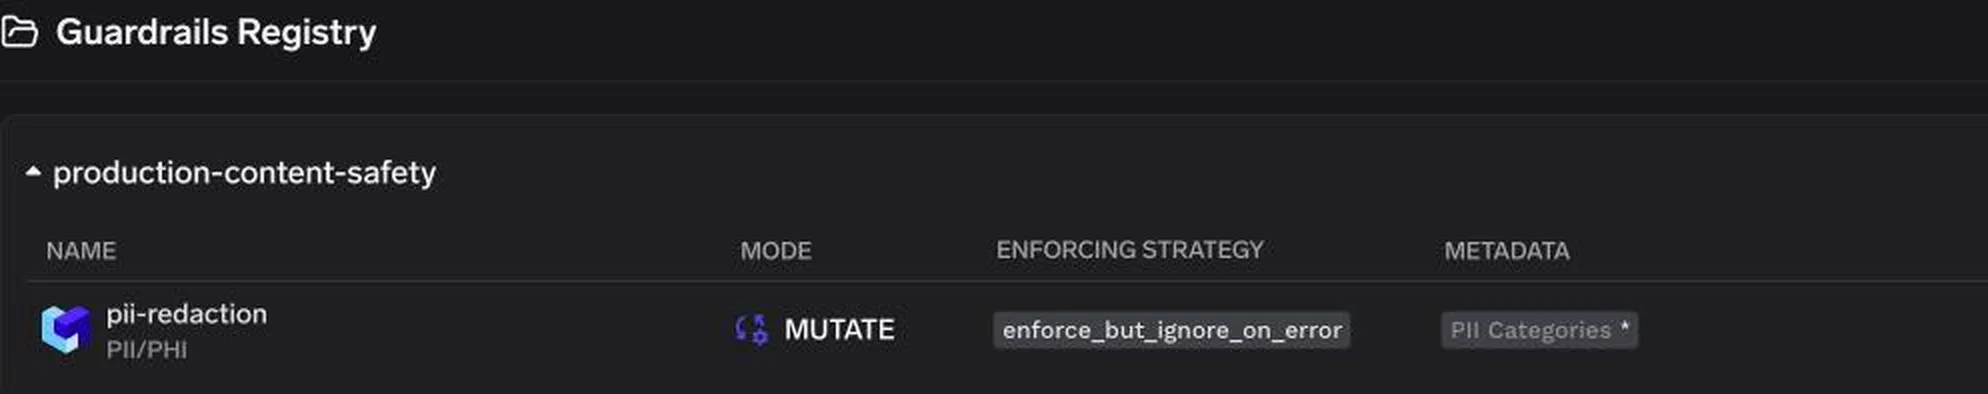
L'adoption consiste en un changement d'URL de base. Les applications pointent vers la passerelle au lieu du fournisseur directement, de sorte que chaque appel passe par la politique avant d'atteindre un modèle :
from openai import OpenAI

client = OpenAI(
    api_key="your_truefoundry_api_key",
    base_url="https://gateway.truefoundry.ai",  # SaaS; self-hosted URL is in the Playground code snippet
)
Des garde-fous intégrés inspectent les prompts et les sorties à la recherche d'informations sensibles, de secrets, de contenus dangereux et d'injections de prompts. Ils renforcent les mesures de sécurité tout en soutenant une gestion pratique des risques pour les cas d'usage à haut risque.
La passerelle MCP étend ces contrôles aux outils d'entreprise. L'identité et les autorisations peuvent suivre les agents dans les systèmes connectés. Cela réduit la portée des identifiants de service tout en maintenant l'accès aux outils dans les limites des politiques approuvées.
Pour les flux de travail en plusieurs étapes, la passerelle d'agent applique une gouvernance sur les actions et les transferts des agents. La passerelle LLM centralise l'accès aux modèles entre les différents fournisseurs. Cette intégration étroite maintient les contrôles en dehors du code applicatif et favorise des bonnes pratiques cohérentes tout au long du développement des modèles.
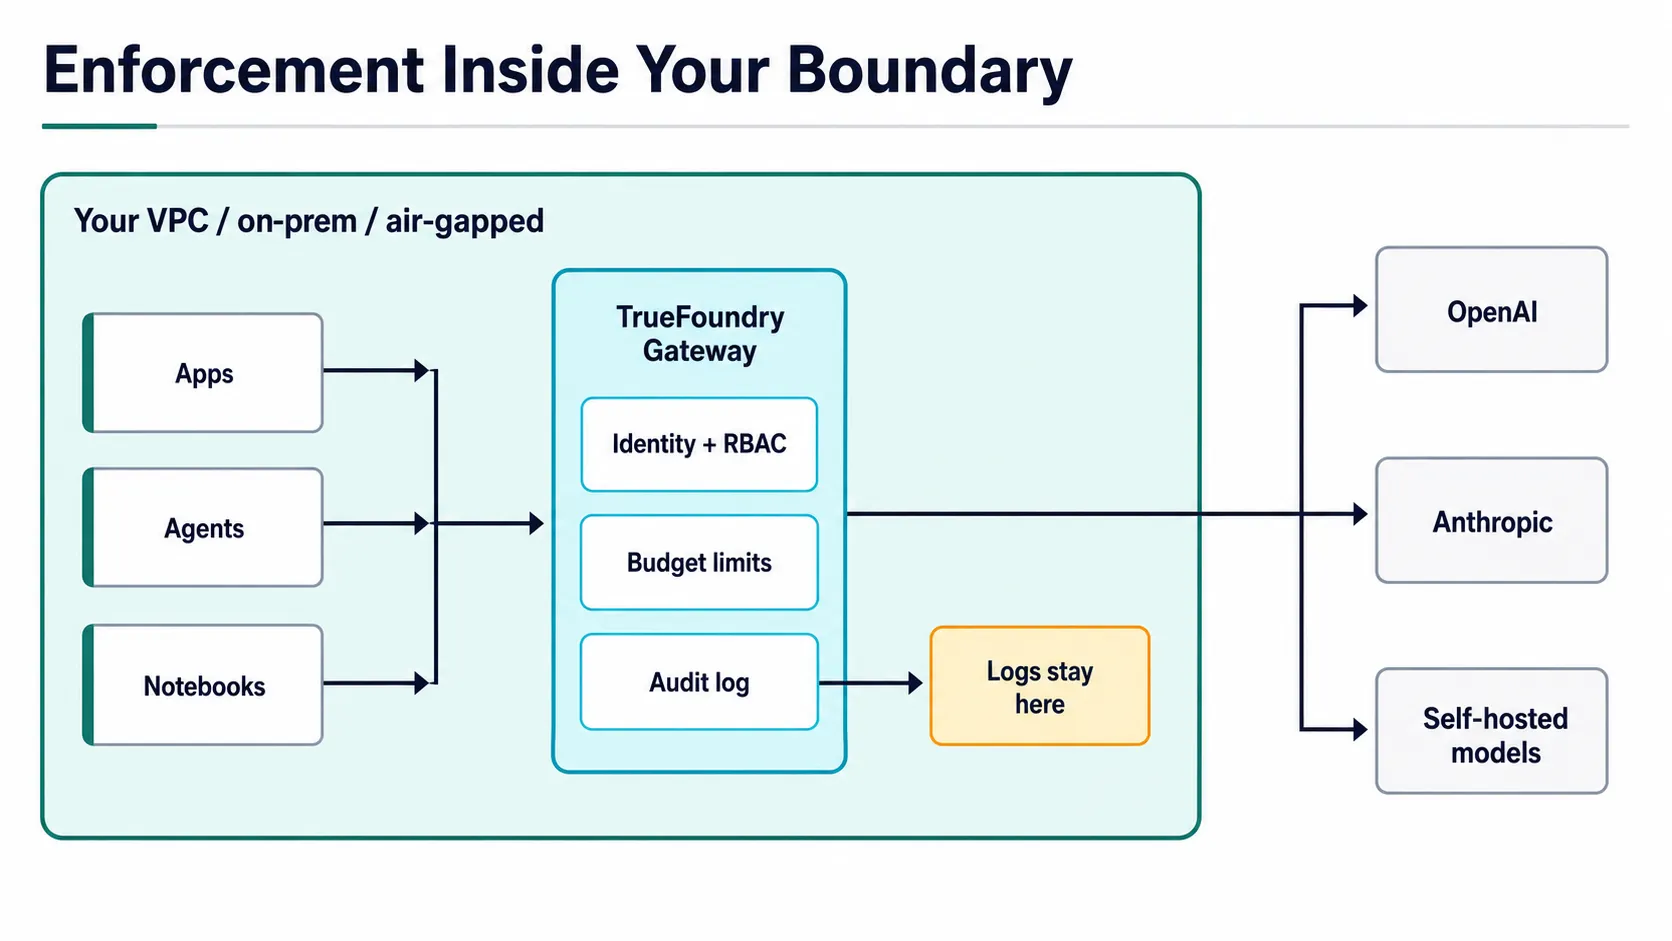
Figure 3 : La passerelle est située au sein de votre périmètre, de sorte que les journaux et les invites n'ont jamais à en sortir.
TrueFoundry prend en charge les déploiements SaaS, VPC, sur site et isolés (air-gapped). Les équipes bénéficient également d'une attribution des coûts en temps réel et d'une observabilité LLM sur l'ensemble des modèles et des flux de travail. L'accès centralisé peut également réduire l'IA fantôme en limitant les connexions non gérées aux fournisseurs.
TrueFoundry ne remplace pas toutes les solutions de gouvernance ou les plateformes logicielles de gestion des risques. Il fournit la couche d'application de l'infrastructure qui les complète. Pour les équipes comparant les meilleures plateformes de gestion des risques liés à l'IA, cette distinction peut réduire les chevauchements entre les outils tout en renforçant la gestion opérationnelle des risques liés à l'IA.
Réservez une démo pour découvrir comment TrueFoundry gouverne les modèles, les agents, les outils, les identités, les budgets et le trafic d'IA en entreprise.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception




















