


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Portkey es una pasarela de IA muy competente y, para un equipo que se adapta bien a sus niveles de precio, funciona a la perfección. La dificultad a la que se enfrentan muchas empresas no es la capacidad técnica en abstracto, sino el nivel de precios en el que se ubica cada función. Lo que acaba necesitando a continuación —ya sea SSO, una ventana de registros más amplia, un despliegue en VPC o la anonimización de PII— suele estar situado en el nivel superior, y ese nivel Enterprise cuenta con precios personalizados y poco transparentes.
Esta división en niveles es lo que transforma una evaluación de Portkey en una conversación sobre migración. Un equipo con el plan Pro descubre que el SSO no está disponible en su nivel, que la retención de registros de 30 días es insuficiente para investigar un incidente o pasar una auditoría de cumplimiento, y que ejecutar el plano de datos dentro de su propia VPC requiere la versión Enterprise. En ese momento, la cuestión es si conviene negociar un contrato enterprise opaco para obtener funciones que deberían ser estándar o si es mejor migrar a una pasarela donde la gobernanza y la flexibilidad de despliegue no estén restringidas al nivel más alto.
Esta guía de migración está pensada para equipos en esa situación. Describe con claridad la realidad de la estructura por niveles de Portkey, detalla los motivos concretos por los que los equipos deciden cambiar y establece una migración paso a paso hacia TrueFoundry de bajo riesgo, gracias a que ambas pasarelas utilizan la API compatible con OpenAI. En la mayoría de los casos, el cambio en el cliente se limita a una sola URL base.
¿Busca SSO, VPC y una gobernanza de costes profunda sin limitaciones por niveles? Reserve una demostración.
Para planificar una migración, necesita un mapa preciso de lo que ofrece Portkey en cada nivel, ya que de ello depende toda la decisión.

El núcleo de código abierto solo realiza enrutamiento. La pasarela OSS de Portkey gestiona el enrutamiento, la alternancia (fallback) y el equilibrio de carga. No incluye observabilidad, almacenamiento en caché, claves virtuales ni RBAC. Si adoptó Portkey OSS esperando el producto completo, solo obtuvo la capa de enrutamiento de solicitudes.
El producto alojado añade la capa operativa. Los registros y trazas, las claves virtuales, el almacenamiento en caché y la gestión de prompts vienen con el producto alojado (gestionado), no con el núcleo OSS. Aquí es donde la mayoría de los equipos ejecutan realmente Portkey.
El nivel Enterprise condiciona las funciones de gobernanza y despliegue. El SSO, las funciones de cumplimiento normativo, la VPC/tenencia privada, la anonimización de PII y los acuerdos BAA son exclusivos del nivel Enterprise, con precios personalizados. Las capacidades más relevantes para una empresa regulada se encuentran detrás del único nivel sin precio público.
Límites específicos del plan Pro. Los niveles publicados dejan claro cuál es el techo:
El salto de Pro a Enterprise no es gradual. No existe un nivel intermedio en el que pueda contratar únicamente SSO o una retención de 90 días. En el momento en que necesita alguna función restringida a Enterprise, entra directamente en una negociación de precios personalizada, que es precisamente el obstáculo que lleva a los equipos a buscar alternativas.
Los motivos son concretos y coinciden con la estructura de niveles mencionada anteriormente.
TrueFoundry se ha diseñado exactamente para esto: una pasarela unificada compatible con OpenAI que ofrece enrutamiento (por latencia, peso o prioridad), alternancia con reintentos dentro de la misma solicitud, almacenamiento en caché exacto y semántico, presupuestos y límites de tasa por usuario/equipo/modelo, observabilidad por solicitud con atribución de costes, controles de seguridad (guardrails) en línea, además de RBAC, SSO, SCIM, auditoría y una pasarela MCP. Todo en un solo plano de control que se puede desplegar como SaaS, en VPC, en local (on-prem) o en entornos aislados (air-gapped), manteniendo el plano de datos en su red. La gobernanza no es un nivel superior; es el producto. Para conocer el marco general de elección, consulte cómo elegir una pasarela de IA.
Descubra cómo TrueFoundry consolida la pasarela, la gobernanza y la observabilidad en un único plano. Reserve una demostración.
La migración es gradual y reversible. No es necesario cambiar todo de golpe y, dado que ambas pasarelas utilizan la API compatible con OpenAI, la modificación en el lado del cliente es mínima.
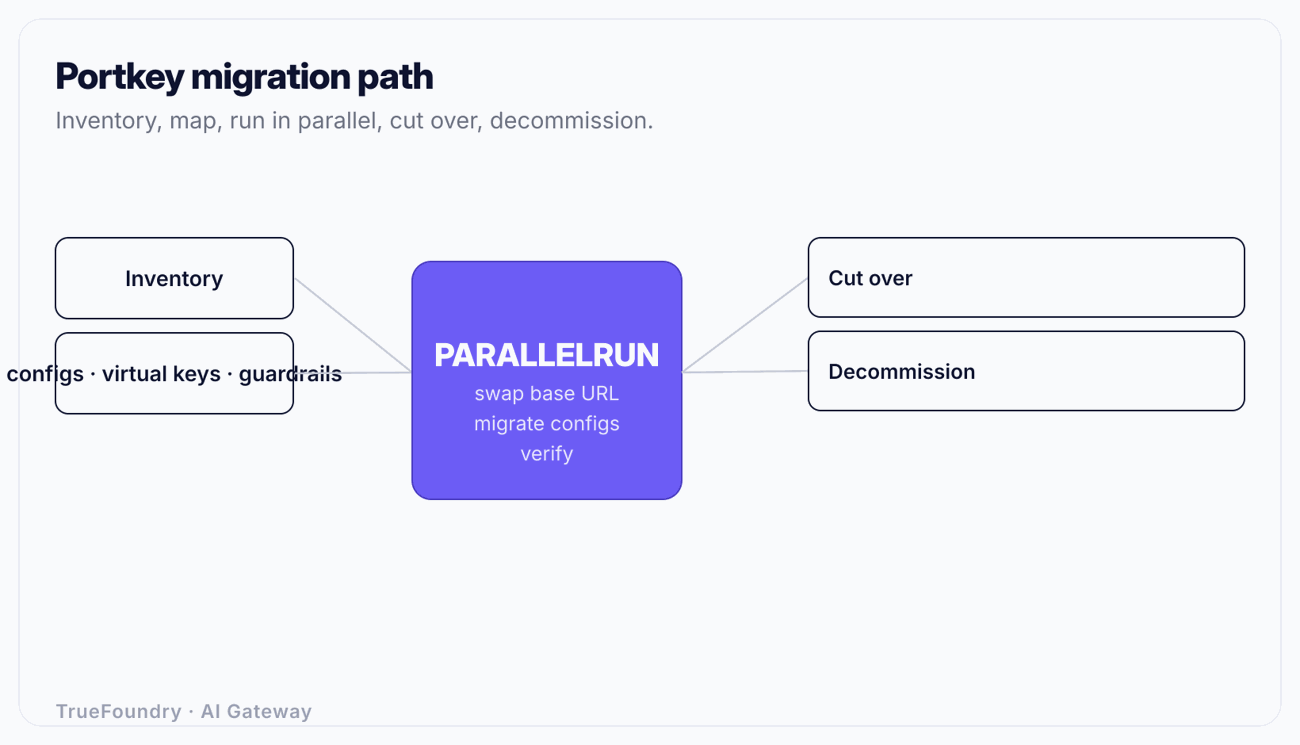
Catalogue todo lo que Portkey está gestionando actualmente:
Defina de forma explícita las expectativas de retención y cumplimiento. Es muy probable que uno de los motivos de la migración sea que 30 días resultan insuficientes; por tanto, establezca desde ahora el objetivo deseado (por ejemplo, 180 o 365 días) como un requisito de la migración.
Traduzca los conceptos de Portkey a sus equivalentes en TrueFoundry. Puesto que las funcionalidades coinciden en gran medida, se trata de redefinir estructuras, no de reconstruirlas desde cero.
Este paso garantiza la seguridad de la migración. Tanto Portkey como TrueFoundry ofrecen una API compatible con OpenAI, por lo que el único cambio requerido en el cliente es la URL base. No hace falta modificar el SDK, ni reescribir la estructura de las solicitudes, ni cambiar la lectura de las respuestas.
Despliegue TrueFoundry en paralelo con Portkey. Dirija un servicio de bajo riesgo hacia la nueva URL base y verifique lo siguiente: las respuestas coinciden, la observabilidad muestra el tráfico con una correcta atribución de costes, los presupuestos y controles de seguridad funcionan según lo configurado y las coincidencias en la caché operan como se espera. Al estar ambos endpoints activos, puede compararlos directamente y volver a la URL base de Portkey en cuestión de segundos si detecta cualquier anomalía.
Un ejemplo concreto: si su servicio lee su punto de enlace desde OPENAI_API_BASE, migrar ese servicio consiste simplemente en cambiar una variable de entorno y reiniciar. Si necesita revertir el cambio, solo debe restaurar el valor anterior. Ese es todo el alcance del impacto en el cliente cuando ambas pasarelas comparten la misma API.
Este paso es fundamental al migrar desde Portkey, ya que la retención suele ser el motivo principal del cambio. Antes de pasar el tráfico de producción, confirme que la observabilidad de TrueFoundry registre exactamente lo mismo que los registros de Portkey (tokens por solicitud, latencia, modelo y coste) y que el plazo de retención esté configurado según su objetivo y no limitado a los 30 días de un plan. Valide que la atribución de costes se etiquete por equipo según las necesidades de FinOps; pasar de registros alojados globales a una observabilidad por solicitud etiquetada por equipo es una de las ventajas directas de esta migración. Nuestra guía sobre herramientas de observabilidad de LLM detalla los elementos clave que debe incluir una buena observabilidad por solicitud.
Migre el tráfico de forma escalonada, por equipos o aplicaciones:
La transición por equipos establece un límite claro para eventuales reversiones y le permite definir de forma precisa los presupuestos y accesos de cada grupo a medida que avanza, evitando la migración arriesgada de un conjunto complejo de claves virtuales compartidas en un único paso.
Cuando todos los clientes apunten a TrueFoundry y hayan funcionado el tiempo suficiente para confirmar su estabilidad, retire Portkey: detenga el enrutamiento hacia él, elimine los secretos de los proveedores de sus configuraciones y rote esas credenciales para que las copias antiguas queden inhabilitadas. Confirme que ninguna tarea, notebook o proceso de CI siga apuntando al endpoint antiguo antes de apagarlo. La migración concluye cuando existe una única ruta gobernada hacia cada modelo y no queda ninguna configuración obsoleta en Portkey que contenga claves activas.
La diferencia estructural —y la razón por la que esta migración resulta rentable para las empresas a las que se adapta— radica en la ubicación de la gobernanza.
El punto clave no es que Portkey carezca de estas funciones, ya que su nivel Enterprise dispone de muchas de ellas. La diferencia es que, para un equipo que requiere SSO, VPC y una retención de registros adecuada, estas características se incluyen de serie en un plano de control unificado en lugar de convertirse en el motivo para negociar un precio personalizado. Para aquellas organizaciones que también gestionan el acceso a herramientas MCP, la consolidación en un mismo plano se detalla en gobernanza empresarial de MCP.
Migrar sin definir previamente el objetivo de retención. Gran parte de los equipos deciden abandonar Portkey por la limitación de 30 días en los registros; sin embargo, a menudo inician la migración sin haber especificado la retención que realmente necesitan. Establezca este plazo como un requisito explícito para poder validarlo durante la fase de ejecución en paralelo y no tras la transición final.
Replicar las claves virtuales compartidas tal cual están. Los despliegues de Portkey tienden a acumular claves virtuales compartidas. Volver a crearlas una a una en el nuevo sistema mantiene un esquema de acceso sin la gobernanza adecuada. Aproveche la migración para definir roles RBAC por equipo integrados con su proveedor de identidad, siendo este uno de los motivos principales del cambio.
Considerar que la migración consiste únicamente en modificar la URL base. Aunque la compatibilidad con la API de OpenAI facilita enormemente el cambio en los clientes, el valor real reside en la gobernanza: SSO, RBAC, presupuestos, auditoría y el control de la retención. Cambiar la URL sin configurar la gobernanza adecuada solo sustituye una pasarela por otra manteniendo las mismas carencias.
Olvidar la rotación de secretos al apagar el sistema anterior. Si deshabilita Portkey pero no rota las claves de los proveedores que contenía, esas credenciales seguirán activas dentro de un sistema en desuso y sin supervisión. Rote cada credencial almacenada en la pasarela antigua como parte del proceso de desactivación.
Realizar una transición global simultánea (big-bang). Cambiar a toda la organización al mismo tiempo elimina la posibilidad de realizar una reversión controlada. Mantener la ejecución en paralelo y migrar equipo por equipo permite aislar cualquier incidencia y solucionarla de forma inmediata modificando de nuevo la URL base.
Migrar desde Portkey rara vez se debe a una falta de capacidad técnica; responde, por lo general, a la distribución de estas capacidades dentro de sus niveles de precio. Cuando el SSO, la VPC, la gestión de PII y una retención de registros adecuada quedan relegados al nivel Enterprise con precios personalizados, las organizaciones que necesitan estas funciones deben elegir entre entrar en una negociación opaca o migrar hacia una plataforma donde la gobernanza y la flexibilidad de despliegue se ofrecen de forma estándar.
El proceso de migración presenta un riesgo muy bajo. Dado que ambas pasarelas emplean la API compatible con OpenAI, la modificación en los clientes se reduce habitualmente a actualizar la URL base. Inventaríe sus configuraciones y claves virtuales, asócielas a roles RBAC, directivas y observabilidad, valide los plazos de retención durante la ejecución en paralelo, realice el cambio de forma progresiva por equipos y complete la desactivación realizando una rotación total de secretos. De este modo, consolidará la pasarela, la gobernanza, la observabilidad y el protocolo MCP en un único plano de control desplegado en su propia red y sin necesidad de reescribir su código.
Migre de Portkey a un plano de control unificado. Reserve una demostración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




