


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Actualizado: noviembre 20, 2026
Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
El protocolo de contexto de modelos (Model Context Protocol) avanzó en 2026 más rápido de lo que la mayoría de los equipos pudieron seguir. La especificación del 28-07-2026 —la primera revisión importante tras el lanzamiento de noviembre de 2025— no añadió ninguna funcionalidad; rediseñó el protocolo. La autorización, el transporte, el enrutamiento y la interacción cambiaron, y varios bloques de construcción ampliamente utilizados quedaron obsoletos con un plazo de eliminación fijado.
Si tienes un puñado de servidores MCP conectados directamente a un agente, puedes leer el registro de cambios y migrar a tu propio ritmo. Si utilizas MCP en muchos equipos, servidores y agentes, estos cambios no son una simple entrada en el registro; son un proyecto de migración, y los que afectan al transporte y al enrutamiento llegarán a todos los clientes que operes. Esta publicación analiza qué ha cambiado realmente, por qué se ha hecho cada cambio y qué significa para cualquiera que ejecute MCP a escala. Para los conceptos fundamentales, nuestra explicación sobre qué es una pasarela MCP es el punto de partida adecuado; este artículo asume que ya conoces la estructura del protocolo y se centra en lo que la nueva revisión rompe y soluciona.
¿Quieres que el nuevo transporte, la autenticación y el enrutamiento de MCP se gestionen en un único punto de control en lugar de en cada cliente? Reserve una demostración.
Cinco cambios concentran casi todo el peso operativo. Todo lo demás en el lanzamiento es consecuencia de estos.
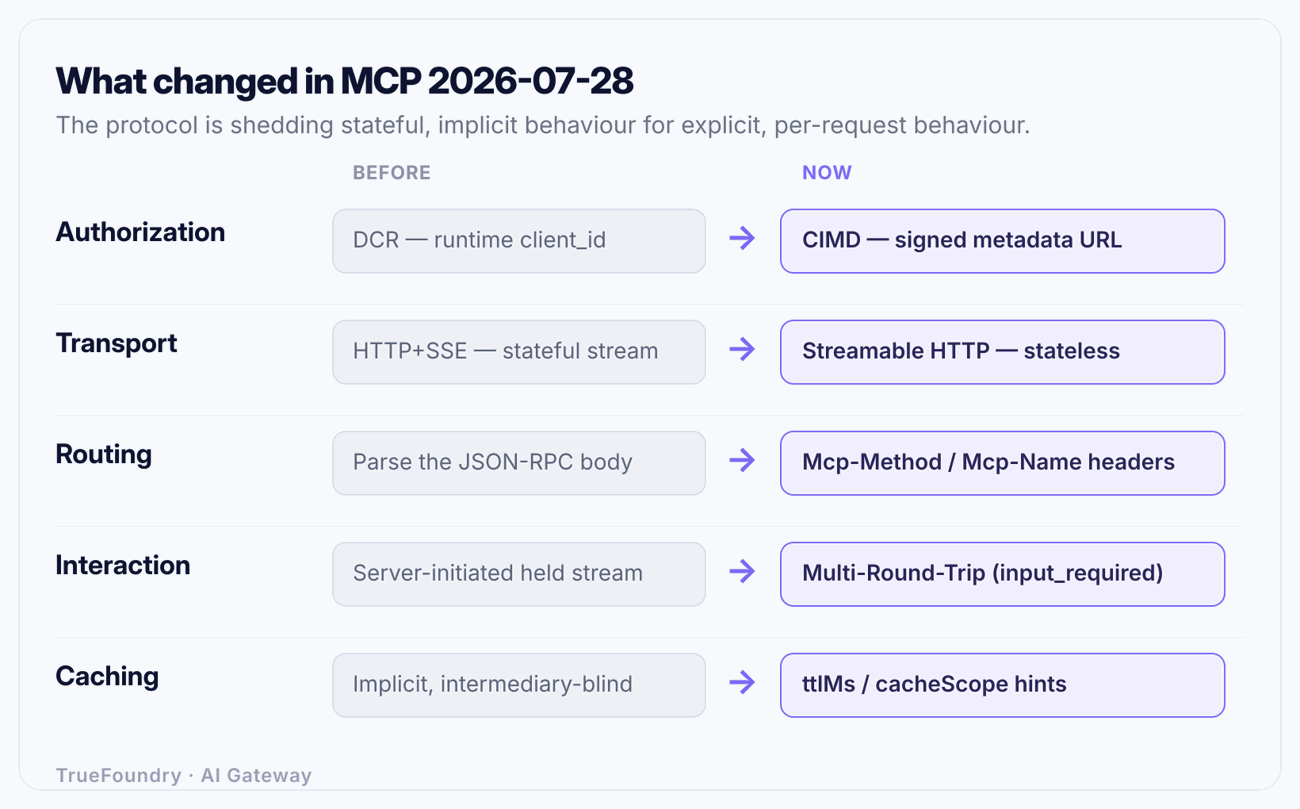
El patrón es coherente: el protocolo está eliminando el comportamiento con estado, mantenido en flujo e implícito, y lo está sustituyendo por un comportamiento explícito, por solicitud y visible en las cabeceras. Ese cambio es lo que hace que la nueva revisión sea más amigable para pasarelas, proxies y limitadores de tasa, y más difícil para los clientes que asumían una sesión de larga duración.
El registro dinámico de clientes (Dynamic Client Registration) permitía a un cliente registrarse sobre la marcha en un servidor de autorización, generando un client_id en tiempo de ejecución. Era cómodo, pero suponía un problema: cada cliente que se conectaba obtenía un registro, lo que significaba una población de identidades ilimitada y difícil de gobernar, además de un punto final de registro que era un objetivo constante.
La revisión del 28-07-2026 deja obsoleta la DCR en favor de los documentos de metadatos de ID de cliente (CIMD). En lugar de registrarse para obtener un identificador, el cliente se identifica mediante una URL que resuelve un documento de metadatos firmado que lo describe. El servidor de autorización recupera y valida ese documento en lugar de almacenar un registro. La identidad del cliente es ahora algo que el servidor puede verificar bajo demanda, desde una fuente que el cliente controla, en lugar de una fila que el servidor debe aprovisionar y mantener.
Junto con esto, se incluyen tres cambios de refuerzo relacionados:
iss parámetro, y los clientes deben validarlo antes de canjear un código de autorización, lo que cierra una brecha de confusión del servidor de autorización que existía desde hace mucho tiempo.application_type para que los servidores dejen de rechazar redirecciones localhost para herramientas legítimas de escritorio y CLI.Hay un riesgo importante que merece la pena mencionar: obtener una URL controlada por el cliente desde el lado del servidor es, por definición, una solicitud del lado del servidor a una dirección que un atacante puede influenciar. CIMD cambia un punto de conexión de registro por una consideración de SSRF, y cualquiera que lo implemente debe tratar esa obtención de metadatos con el mismo cuidado que cualquier otra solicitud saliente desde dentro del límite de confianza. Nuestro análisis más profundo sobre estos modos de fallo se encuentra en Riesgos de seguridad y mejores prácticas de MCP, y los mecanismos de autenticación de agente a servidor se tratan en Explicación de la autenticación MCP.
La conclusión práctica: no cree nuevas integraciones basadas en DCR. Está obsoleta, se eliminará y su reemplazo está mejor regulado. Si ya depende de ella, tiene al menos hasta julio de 2027, pero la migración es una cuestión de cuándo, no de si se hará.
El antiguo transporte HTTP+SSE está oficialmente obsoleto con una ventana de migración de un año. Su sustituto, Streamable HTTP, es intrínsecamente sin estado, y esa simple palabra tiene grandes consecuencias.
Con el nuevo transporte no existe ningún inicializar / inicializado protocolo de enlace ni ninguna Mcp-Session-Id. Cada solicitud es autodescriptiva: la versión del protocolo, la identidad del cliente y sus capacidades viajan en un _meta por solicitud, y una llamada opcional server/discover permite que un servidor anuncie sus capacidades de antemano. Dado que cada solicitud es independiente, cualquier instancia de servidor puede atender cualquier solicitud, por lo que los servidores se sitúan detrás de un equilibrador de carga de turno rotativo (round-robin) y escalan horizontalmente sin necesidad de sesiones persistentes.
El coste de la ausencia de estado es que las solicitudes en curso que se pierden no se reanudan. No hay ningún flujo al que reconectarse. Un cliente que pierde una solicitud debe volver a emitirla con un nuevo ID, lo que significa que las herramientas de larga duración deben ser idempotentes o deben devolver un identificador duradero que el cliente pueda consultar. El estado entre llamadas no desaparece, simplemente debe hacerse explícito, normalmente como un identificador emitido por el servidor que se pasa como argumento de la herramienta y está respaldado por un almacenamiento compartido con fecha de caducidad. Eliminar las sesiones a nivel de protocolo no hace que su aplicación sea sin estado; traslada la responsabilidad del estado del transporte a usted.
Este es el cambio con más probabilidades de afectar a todos los clientes que ejecute, porque es el propio medio de transmisión. Si sus agentes abren cada uno sus propias conexiones MCP, todos ellos necesitan el nuevo transporte. Si pasan por una puerta de enlace, esta termina el transporte una vez y sus agentes siguen comunicándose con un único punto final estable, que es el argumento principal para no permitir que los agentes accedan directamente a los servidores, algo que tratamos en nuestro artículo sobre alojamiento de servidores MCP remotos.
El cambio con mayor impacto para cualquiera que gestione infraestructura es el más discreto del registro de cambios. Streamable HTTP ahora requiere Mcp-Methoden cada solicitudyMcp-Namesobretools/call,resources/readyprompts/get. Un parámetro de herramienta puede marcarse adicionalmente con x-mcp-header, y los clientes conformes reflejan ese argumento en una cabecera Mcp-Param-{Name} : el ejemplo canónico es un región parámetro ascendido a cabecera de enrutamiento.
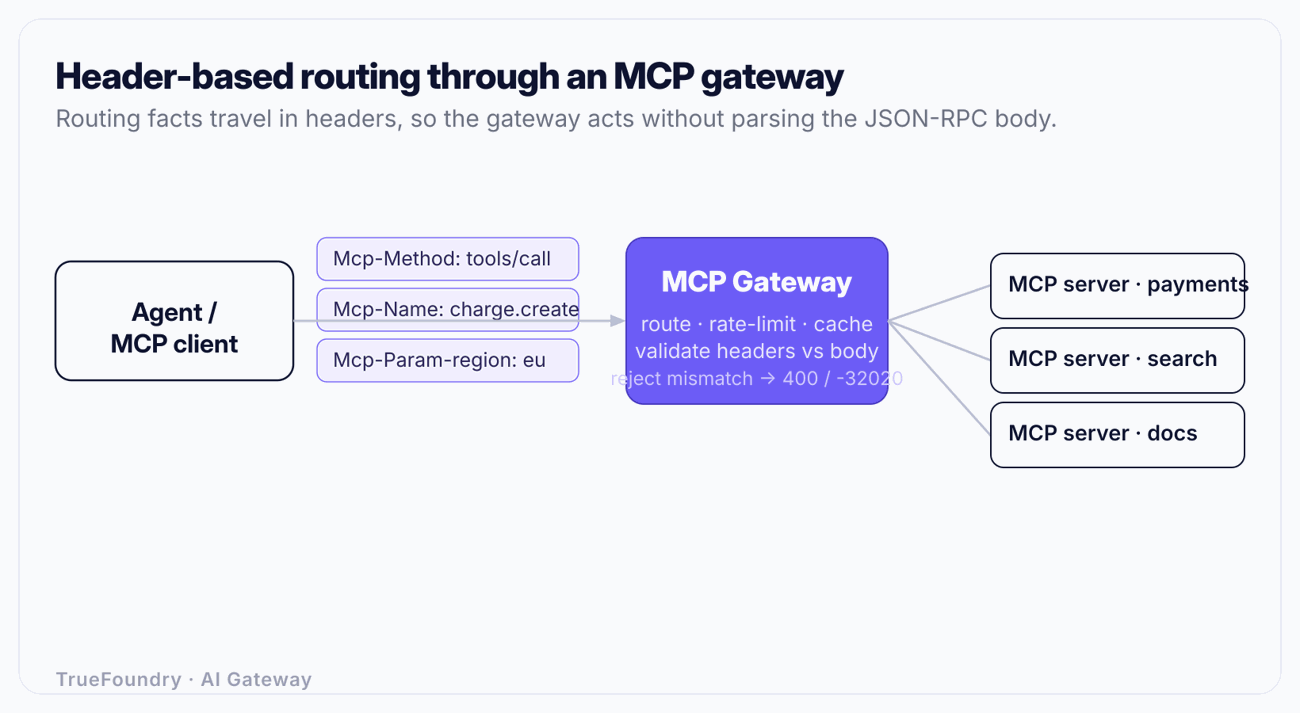
Antes de esto, cualquier intermediario que quisiera enrutar o limitar la tasa por herramienta tenía que abrir y analizar el cuerpo JSON-RPC de cada solicitud. Ahora, los datos relevantes para el enrutamiento se encuentran en las cabeceras, donde una puerta de enlace, un equilibrador de carga o un WAF pueden leerlos de forma económica y actuar en consecuencia sin necesidad de entender la carga útil. Puede enviar tools/call para una herramienta costosa a un grupo dedicado, limitar la tasa de una herramienta específica por su nombre o enrutar el tráfico de un inquilino mediante una región cabecera, todo ello en el borde.
Hay una regla que no debe pasarse por alto: las cabeceras y el cuerpo deben coincidir. Un servidor que procese el cuerpo debe verificar que las cabeceras coincidan con él y rechazar cualquier discrepancia con un 400 y un código de error -32020. Cualquier intermediario que reescriba un cuerpo debe reescribir también las cabeceras, o no hacer nada en absoluto; además, una puerta de enlace solo debería confiar en una cabecera después de haberla validado frente al cuerpo. El enrutamiento basado en cabeceras es potente precisamente porque se confía en él al principio de la ruta de solicitud, que es exactamente la razón por la que debe validarse allí.
Descubra cómo la puerta de enlace MCP de TrueFoundry absorbe los cambios de especificación para que sus agentes nunca tengan que hacerlo. Reserve una demostración.
Anteriormente, un servidor que necesitaba información durante una llamada (una obtención, una solicitud de muestreo, un listado de raíces) lo hacía a través de un flujo mantenido abierto. En un mundo sin estado no existen flujos mantenidos abiertos, por lo que la revisión del 2026-07-28 sustituye esas llamadas iniciadas por el servidor por solicitudes de ida y vuelta múltiple (MRTR). El servidor devuelve un resultado de tipo input_required describe lo que necesita; el cliente responde reintentando la llamada original con las respuestas en inputResponsesy un errorrequestState un blob que permite al servidor reanudar la operación.
Dado que el reintento puede acabar en una instancia de servidor diferente, la ruta de reanudación debe probarse de esa manera, y cualquier efecto secundario realizado antes de recopilar la entrada debe reconciliarse: MCP no ofrece ninguna garantía de ejecución única. Por otra parte, Roots, Sampling y Logging están obsoletos (funcionales durante al menos doce meses, eliminación no antes de julio de 2027), Tareas trasladadas a una extensión con un modelo basado en sondeo, y las respuestas de list/read ahora incluyenttlMsycacheScopehints para que los intermediarios puedan almacenar en caché de forma segura. Esa sugerencia de caché tiene una trampa, que se aborda a continuación.
La versión también formaliza un marco de extensiones, y el que probablemente sea más importante para los equipos de producto es MCP Apps (io.modelcontextprotocol/ui) — superficies de interfaz de usuario interactivas renderizadas por hosts compatibles. Hasta ahora, un servidor MCP devolvía texto y datos estructurados; con MCP Apps puede devolver una superficie interactiva que un host compatible renderiza en línea, convirtiendo una llamada de herramienta en algo más parecido a una miniaplicación integrada.
Esta es una capacidad genuinamente nueva y una superficie de gobernanza genuinamente nueva. Un servidor que puede enviar interfaz de usuario puede enviar una interfaz que solicite credenciales, que plantee una confirmación de forma engañosa o que renderice contenido que el host no previó; por lo tanto, el mismo escrutinio que aplica a las herramientas de un servidor ahora debe extenderse a todo lo que pueda renderizar. MCP Apps es una extensión, su madurez se rastrea por separado de la especificación principal y el soporte del host es desigual, así que considérelo como algo emergente en lugar de consolidado. Para un equipo de plataforma, el punto es más sencillo: la superficie de ataque y de políticas de "un servidor MCP" acaba de crecer, y cualquier revisión o lista de permitidos que aplique a las herramientas debería estar lista para aplicarse a las aplicaciones.
Si analizamos los cambios del 28-07-2026 en conjunto, todos apuntan en una misma dirección: el protocolo se está convirtiendo en algo que un intermediario puede gestionar de forma eficiente. Las solicitudes sin estado, los datos de enrutamiento visibles en las cabeceras, las sugerencias de caché explícitas y la identidad verificable del cliente son ahora más fáciles de aplicar en un punto de control que hace un año. Por eso es preferible colocar una pasarela entre tus agentes y tus servidores MCP en lugar de conectarlos directamente entre sí.
Una pasarela es el lugar donde el nuevo transporte se termina una sola vez, donde la autenticación basada en CIMD se valida una sola vez, donde Mcp-Name se aplican el enrutamiento y los límites de tasa por herramienta, y donde reside realmente el registro de qué servidores existen y quién puede acceder a ellos. Cuando la especificación vuelva a revisarse —y lo hará—, los clientes apuntados a la pasarela no cambiarán; la pasarela sí. La pasarela MCP de TrueFoundry está construida precisamente en torno a este punto de control, y el modelo de gobernanza se detalla en gobernanza MCP empresarial y en la documentación del producto.

Si estás valorando si implementar una pasarela MCP centralizada o dejar que cada equipo gestione sus propios servidores, los pros y los contras se explican en nuestra mejores pasarelas MCP comparativa, y la cuestión sobre el protocolo frente al protocolo, es decir, dónde termina MCP y dónde empieza la mensajería entre agentes, se trata en distinción entre MCP y A2A.
Adoptan primitivas obsoletas en código nuevo. DCR, Roots, Sampling y Logging siguen funcionando, por lo que parecen seguros para desarrollar sobre ellos. Pero tienen fecha de caducidad. Las nuevas integraciones deberían tratarlos como elementos prohibidos.
Confían en cabeceras que nunca validaron. El enrutamiento basado en cabeceras solo funciona porque las cabeceras se leen antes que el cuerpo. Una pasarela que enruta basándose en Mcp-Name sin comprobarlo con el cuerpo —y rechazando las discrepancias con 400 / -32020 — ha construido un bypass de enrutamiento, no una capa de enrutamiento.
Marcan los datos del inquilino como almacenables en caché comopública. La nueva cacheScope sugerencia es útil y peligrosa a la vez. Un resultado específico de un principal o de un inquilino marcado como pública puede ser servido por un intermediario al contexto de autorización incorrecto. Las respuestas con ámbito de inquilino nunca deben ser pública.
Asumen que "sin estado" significa "sin estado alguno". La ausencia de estado se ha trasladado a un nivel superior de la pila, no ha desaparecido. Si una herramienta tenía un estado entre llamadas, ese estado ahora requiere un identificador explícito y almacenamiento persistente, o de lo contrario fallará silenciosamente cuando un reintento llegue a una instancia diferente.
Migran cliente por cliente en lugar de hacerlo en el borde. Implementar el nuevo transporte manualmente en cada agente, SDK y script es un camino lento y propenso a errores. Terminarlo una sola vez en una pasarela es la vía rápida.
El orden que minimiza los fallos es, a grandes rasgos: detener las obsolescencias críticas, cambiar la conexión y, finalmente, aprovechar el nuevo enrutamiento.
La especificación del 28-07-2026 no es una simple actualización de funciones, sino una reestructuración interna. DCR deja paso a CIMD, HTTP+SSE es sustituido por un HTTP Streamable sin estado, el enrutamiento se traslada a las cabeceras, la obtención de información pasa a ser de múltiples viajes de ida y vuelta, y los servidores adquieren la capacidad de enviar interfaz de usuario. Cada cambio tiene sentido por sí mismo y, en conjunto, impulsan a MCP hacia algo que un intermediario puede gestionar de forma limpia, siempre y cuando alguien esté operando dicho intermediario.
Esa es la conclusión implícita de todo el lanzamiento. La especificación converge hacia un escenario en el que un punto de control frente a tus servidores MCP no es un lujo opcional, sino el lugar natural donde deben residir las políticas de transporte, autenticación, enrutamiento y caché. Instala ese punto de control una vez y la próxima revisión será un simple cambio de configuración en lugar de una migración en toda la flota.
Instala un punto de control frente a tus servidores MCP antes de que llegue la próxima revisión de la especificación. Reserve una demostración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada





