


noviembre 21, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
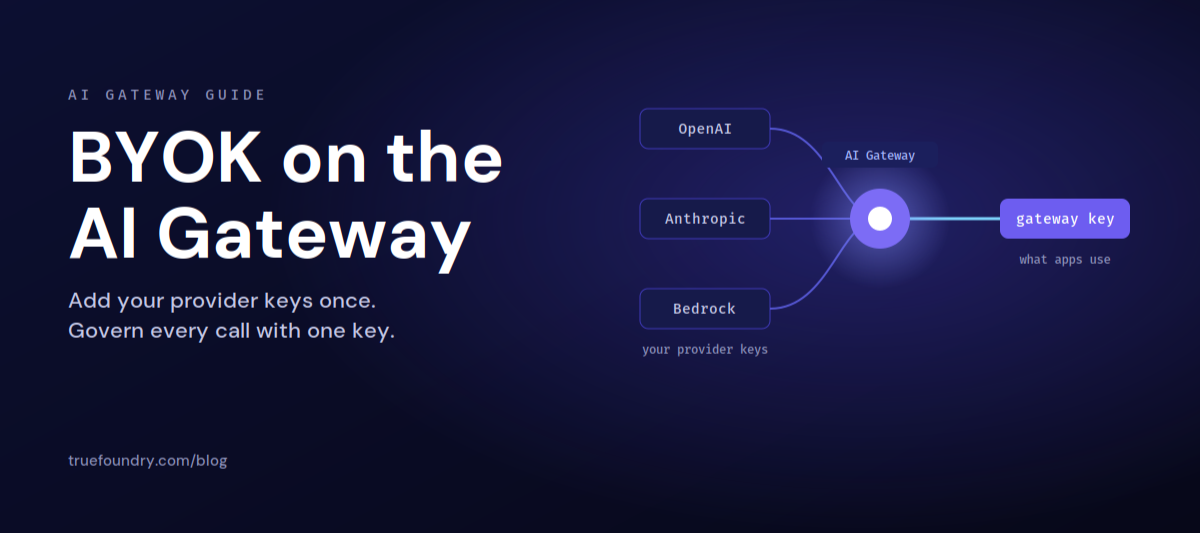
BYOK, o trae tu propia clave (bring your own key), significa que mantienes tus propias cuentas con proveedores de modelos como OpenAI, Anthropic y AWS Bedrock, e introduces esas claves de proveedor en la gateway una sola vez. Tus aplicaciones nunca vuelven a tocar las claves de proveedor originales. Se comunican con un único punto de enlace de TrueFoundry AI Gateway utilizando una sola clave de gateway, y la gateway reenvía cada llamada al proveedor correcto con tus credenciales.
Esto es lo opuesto a un modelo de revendedor en el que compras tokens a un intermediario. Con BYOK mantienes tus propios contratos, precios y límites de tasa (rate limits) con los proveedores, y añades una gobernanza centralizada por encima.
Entregar claves de proveedor originales a cada aplicación y notebook es cómo empieza la dispersión de claves (key sprawl). Las claves se filtran en el código, se copian en entornos y se vuelve imposible rotarlas sin romper algo.
En TrueFoundry, una clave de proveedor reside dentro de una cuenta de modelo (model account). La documentación de inicio rápido describe una cuenta de modelo como una cuenta de un proveedor de modelos, por ejemplo OpenAI, Anthropic o AWS Bedrock. Puedes añadir múltiples cuentas por proveedor, cada una con sus propias claves API, y cada cuenta puede tener múltiples modelos.
Para añadir una, selecciona el proveedor que desees y añade los modelos tras proporcionar la clave API. Puedes añadir múltiples claves del mismo proveedor creando cuentas de modelos independientes, lo cual es útil cuando quieres separar el gasto o los límites de tasa por entorno o equipo.
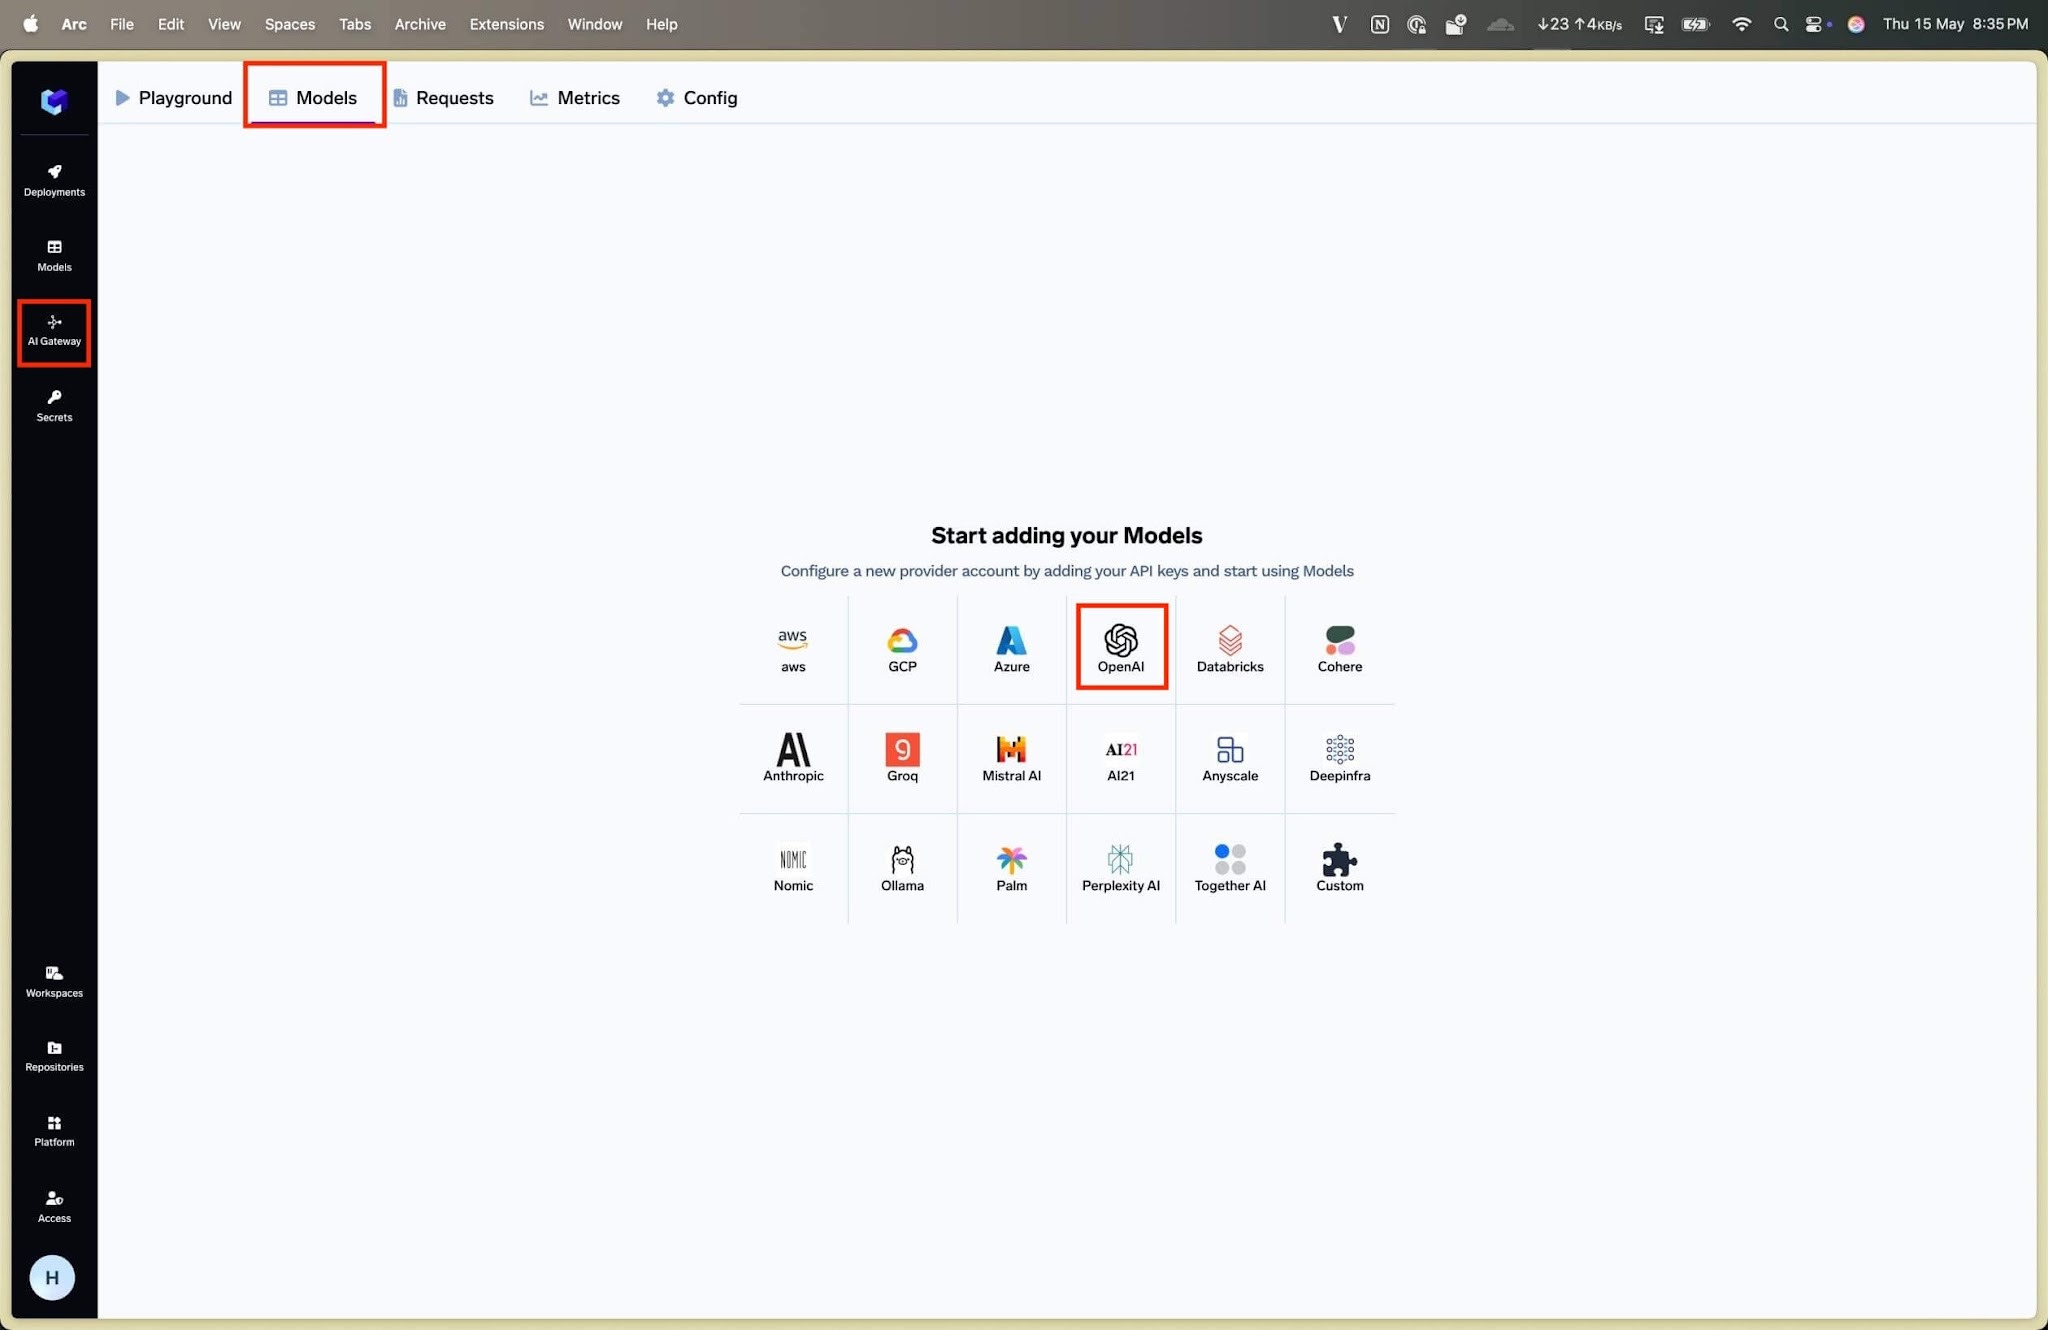
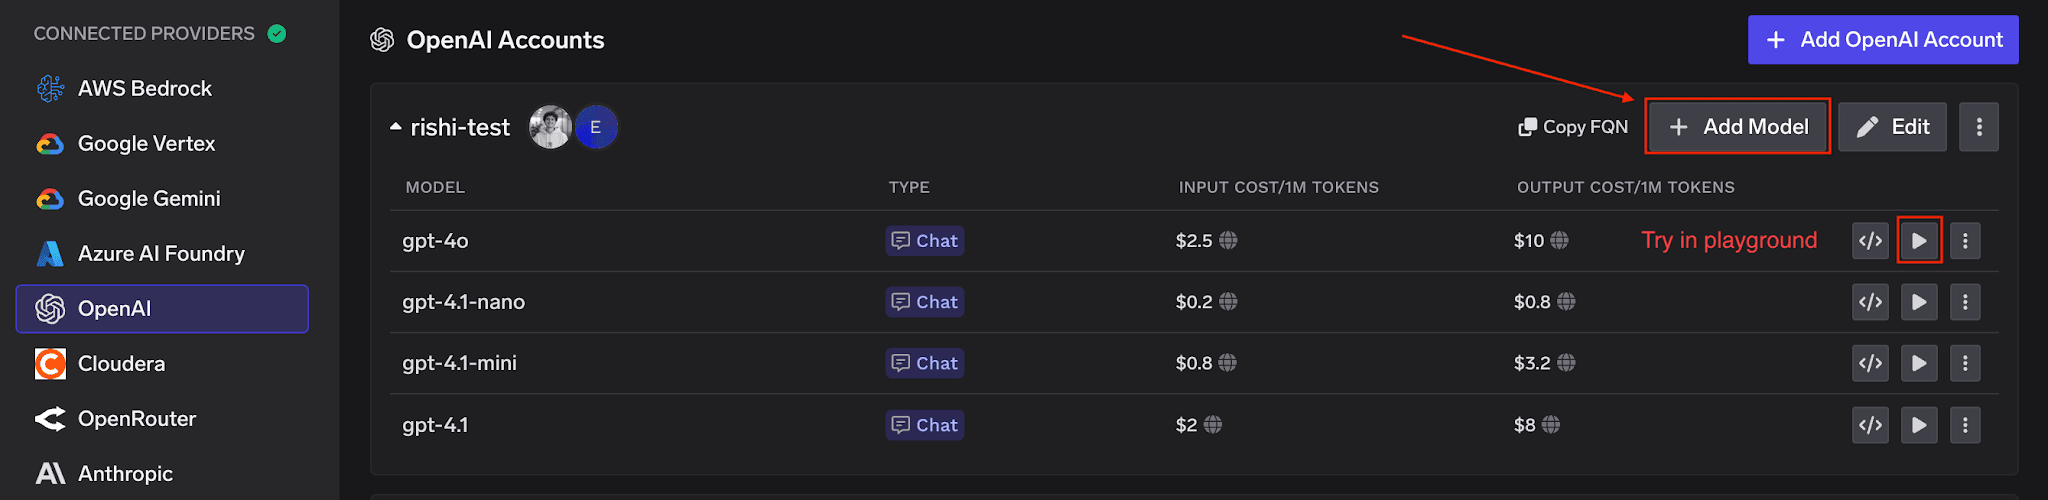
Una vez enviadas, tus cuentas de modelos y modelos aparecen en la pestaña Modelos. Para añadir más posteriormente, ve a AI Gateway, luego a Modelos, selecciona una cuenta de modelo a la izquierda y haz clic en Añadir modelo en la esquina superior derecha.
Una vez almacenadas tus claves de proveedor, las aplicaciones nunca las ven. La documentación de control de acceso de la gateway describe dos tipos de tokens que los emisores de llamadas usan en su lugar.
El acceso se configura a nivel de cuenta de modelo con dos roles. Un Model Account Manager puede modificar ajustes, añadir o eliminar modelos y gestionar permisos de acceso. Un Model Account User puede usar todos los modelos dentro de la cuenta pero no puede cambiar ajustes ni permisos. Los administradores del tenant tienen acceso automáticamente a todos los modelos de la plataforma.
Para llamar a la gateway, necesitas tres cosas de la pestaña Code Snippet del Playground: la URL base de la gateway, una clave API y un ID de modelo. Los usuarios de SaaS apuntan a la URL base de la gateway, se autentican con un PAT o VAT y utilizan el cliente estándar de OpenAI.
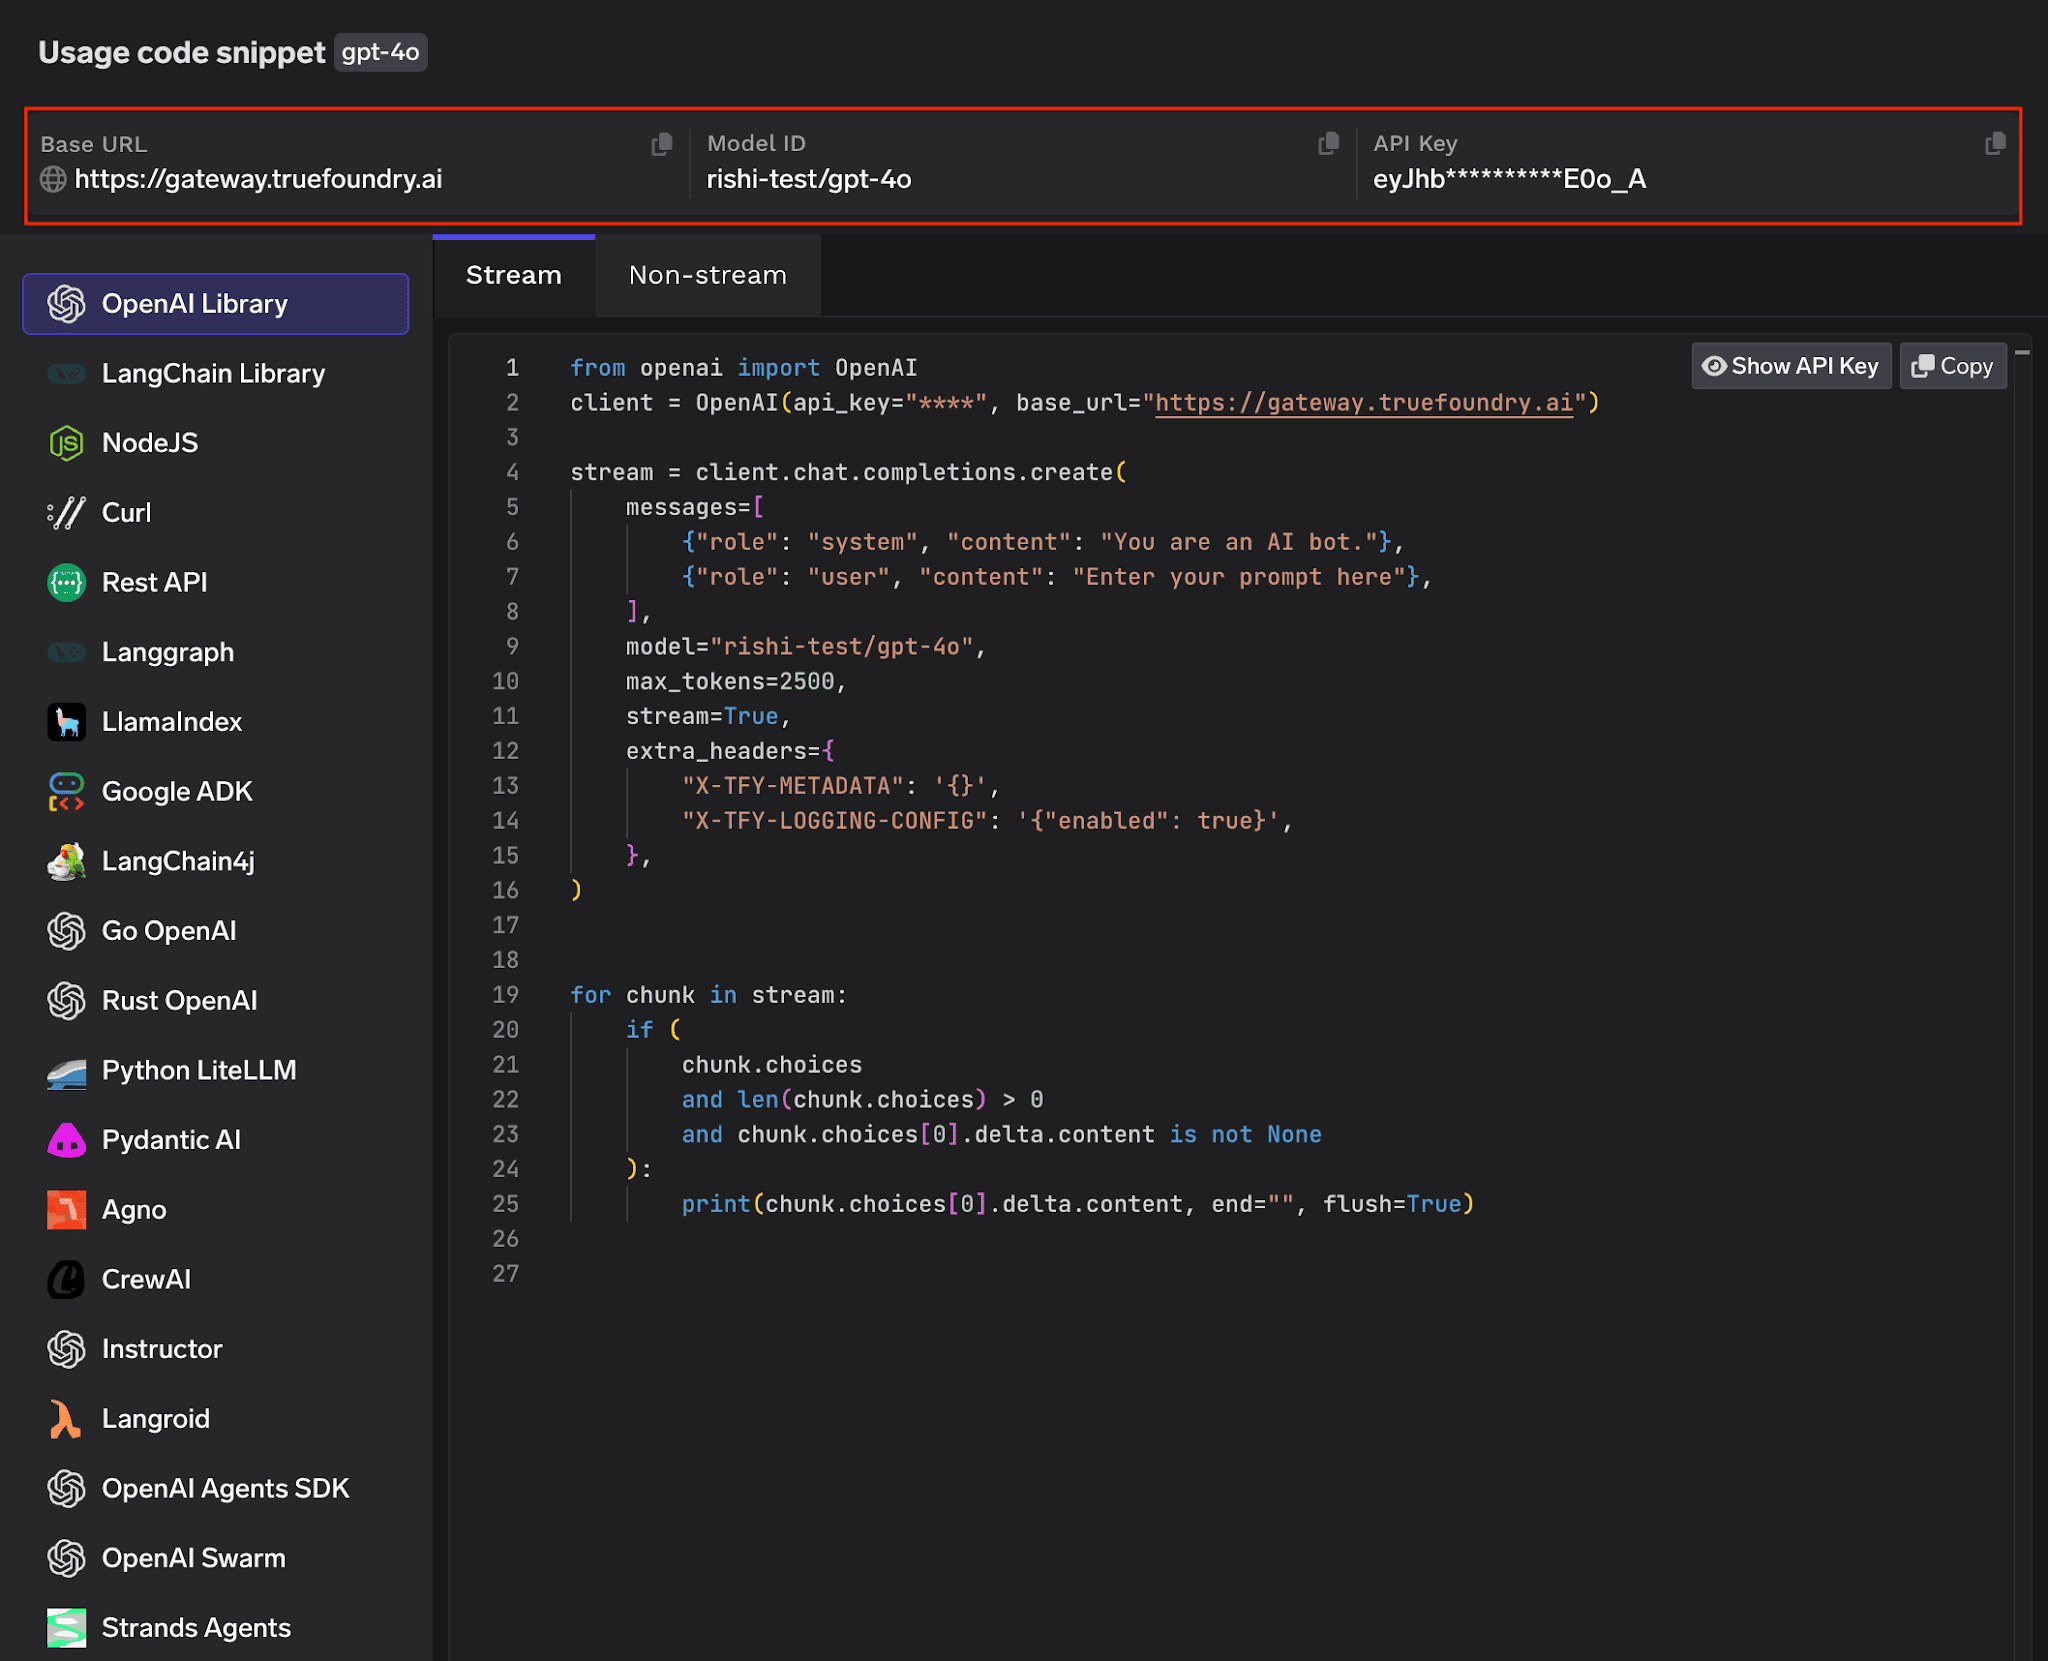
from openai import OpenAI
Como dijo un cliente, la gateway eliminó la sobrecarga de gestionar claves, lógica de enrutamiento y observabilidad dispersa, e introducir nuevos modelos se convirtió en una simple configuración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.






BYOK means you keep your own provider accounts and keys and plug them into the gateway once. Applications then call the gateway with a single gateway key, and the gateway uses your stored provider keys to reach OpenAI, Anthropic, Bedrock, and others.
No. Callers authenticate with TrueFoundry keys, not the original provider keys. You store the provider key in a model account, and applications use a Personal Access Token or a Virtual Account Token instead.
Yes. You can add multiple accounts per provider, each with their own API keys. This lets you separate spend, rate limits, or environments while keeping a single gateway endpoint.
A Virtual Account Token is tied to a virtual identity rather than a person, which makes it the right choice for production applications. It lets a service authenticate to the gateway without embedding a user credential or a raw provider key.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada














