Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.
9,9
Identidad de agente de IA con Microsoft Entra Agent ID: emisión y gobernanza de identidades de agentes
Published: noviembre 20, 2026
Diseñado para la velocidad: ~ 10 ms de latencia, incluso bajo carga
¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Gestiona más de 350 RPS en solo 1 vCPU, sin necesidad de ajustes
Listo para la producción con soporte empresarial completo
Microsoft Entra Agent ID proporciona a los agentes una identidad real en el directorio. TrueFoundry transforma esa identidad en una ruta de llamada gobernada y auditable.
Los agentes se convierten en objetos de directorio de primer nivel: un diseño o "blueprint" de identidad de agente (el registro primario que contiene las credenciales y los permisos delegados declarados) con identidades de agente individuales como elementos secundarios. Los agentes de Copilot Studio y Azure AI Foundry aparecen de forma automática.
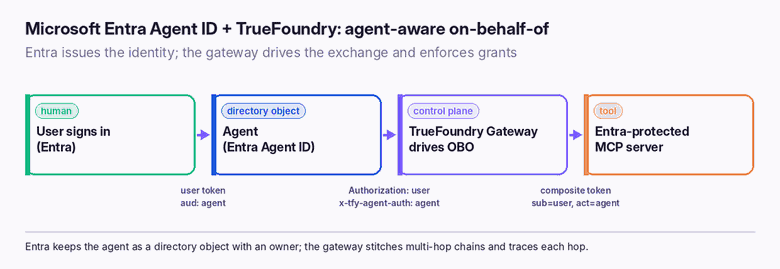
Entra realiza la delegación "on-behalf-of" (OBO) reconocida por el agente. Su perfil del RFC 8693 permite al agente intercambiar el token del usuario por un token descendente que mantiene al usuario como sub e identifica al agente en las notificaciones (claims) de faceta de actor (act, xms_act_fct).
TrueFoundry registra el agente respaldado por el proveedor de identidades, asignando valores de notificación del token de Entra del agente (como su ID de aplicación/cliente), y valida los tokens emitidos por Entra frente al JWKS del tenant.
Entra gestiona la identidad; el gateway aplica la ruta de llamada: quién puede invocar al agente, en nombre de quién puede actuar y a qué servidores MCP y modelos puede acceder, además de ejecutar el intercambio OBO saliente por llamada.
Los destinos que no son de Microsoft siguen necesitando intermediación, que es precisamente donde el gateway destaca: vincula cadenas multisalto, gestiona herramientas que no son de Microsoft y rastrea cada salto. (Entra Agent ID está parcialmente en vista previa; el intercambio por salto se está desplegando).
Los agentes como objetos de directorio
Durante años, la única forma de dar una identidad al software en Entra era una entidad de servicio (service principal), que representa una aplicación, no algo que actúa en nombre de una persona. Entra Agent ID cambia esto. Un agente se modela como un blueprint de identidad de agente: un registro primario que almacena las credenciales y los permisos delegados declarados, con identidades de agente individuales como secundarias. Los agentes creados en Copilot Studio y Azure AI Foundry los obtienen automáticamente, y Entra ID Governance añade propiedad, revisiones de acceso y certificación para ellos (en vista previa).
Esta es la versión nativa de directorio de la idea que describimos en qué es la identidad de un agente de IA: el agente es una entidad principal de la que se puede ser propietario, y que se puede revisar y gobernar, no una clave anónima.
On-behalf-of reconocido por el agente
El elemento que hace que Entra Agent ID sea útil para los agentes, y no solo para las aplicaciones, es su perfil de intercambio de tokens según el RFC 8693. El agente intercambia el token del usuario por un token descendente que mantiene al usuario como sub e incluye notificaciones de faceta de actor (act y xms_act_fct) que identifican al agente. El intercambio se ejecuta en tres pasos:
El cliente inicia sesión con el usuario a través de Entra y recibe un token de usuario con la audiencia configurada para el blueprint del agente.
El agente llama al endpoint de token de Entra con grant_type=urn:ietf:params:oauth:grant-type:jwt-bearer y requested_token_use=on_behalf_of, pasando el token de usuario como aserción junto con su propia aserción de cliente.
Entra valida la cadena de audiencia y devuelve un token compuesto asignado al recurso descendente (sub = el usuario, act = el agente).
El resultado es el mismo token con dos sujetos del que depende todo el modelo de identidad de agente, descrito en identidad de agente y delegación on-behalf-of, con la diferencia de que aquí lo emite Entra y no el gateway.
Entra emite la identidad y el token OBO compuesto; el gateway ejecuta el intercambio y aplica el control en cada salto.
Cómo encaja TrueFoundry
Entra determina quién es el agente; TrueFoundry decide qué puede hacer y garantiza que la ruta de llamada sea vinculante. Cuatro pasos los conectan:
Registrar Entra como proveedor de identidades en Plataforma → Proveedores de Identidad, configurando el emisor del tenant, las audiencias y el JWKS, para que el gateway pueda validar los tokens emitidos por Entra.
Registrar cada agente respaldado por el proveedor de identidades, asignando los valores de notificación del token de Entra del agente (por ejemplo, su ID de aplicación/cliente). El agente se autentica en Entra mediante credenciales de cliente o una identidad administrada y presenta el JWT al gateway.
Conceder acceso en TrueFoundry con permisos de colaborador: quién puede llamar al agente, en nombre de quién puede actuar y a qué servidores MCP y modelos puede acceder.
Configurar OBO saliente en los servidores MCP: en Datos de Autenticación → OAuth2, establecer el Tipo de Concesión en Intercambio de Tokens (on-behalf-of), apuntar al endpoint de token del tenant y definir la audiencia hacia el recurso de destino. El gateway realiza el intercambio por cada llamada.
Registro del agente respaldado por el proveedor de identidades, de modo que Entra emite la identidad y TrueFoundry gobierna la llamada. Fuente: documentación de TrueFoundry.
Dónde se equivocan los equipos
Asumir que solo Entra gobierna la llamada. Entra emite la identidad y puede generar el token compuesto, pero no decide a qué servidores MCP o modelos puede acceder un agente, ni vincula cadenas multisalto. Esa aplicación es función del gateway.
Olvidar los destinos que no son de Microsoft. El flujo OBO de Entra alcanza recursos protegidos por Entra. Un servidor MCP de Jira o Snowflake sigue necesitando intermediación o autenticación OAuth por usuario; el gateway gestiona estos escenarios junto con la ruta de Entra.
Tratar las funciones en vista previa como consolidadas. Entra Agent ID está evolucionando y se encuentra parcialmente en vista previa; verifique el comportamiento actual con la documentación de Microsoft antes de desplegar en producción.
Ignorar el Acceso Condicional para los agentes. Los inicios de sesión de los agentes se pueden cubrir con el Acceso Condicional; utilícelo en lugar de asumir que la identidad de un agente está exenta de los controles aplicados a las personas.
Una empresa estandariza el uso de Entra para todo y desea incluir también sus agentes en el directorio. Un agente planificador obtiene una identidad de agente de Entra (blueprint más elemento secundario), el equipo registra Entra como proveedor de identidades en TrueFoundry y configura el agente respaldado por el proveedor de identidades, asignando su ID de cliente. Se concede Acceso de Agente a los usuarios correspondientes, se añade el agente como colaborador en los servidores MCP protegidos por Entra que necesita y se establece la autenticación saliente de esos servidores en Intercambio de Tokens (on-behalf-of). Ahora, la solicitud de un usuario genera un token compuesto de Entra (sub = usuario, act = agente), el gateway lo valida, autoriza al par, ejecuta el intercambio OBO hacia cada destino y registra cada salto. Cuando el agente necesita una herramienta que no es de Microsoft, el gateway gestiona la intermediación de esa credencial sin modificar la ruta de Entra.
Detalles importantes a tener en cuenta
Entra Agent ID está parcialmente en vista previa. Las funciones como la certificación de gobernanza para agentes están evolucionando; consulte la documentación de Microsoft para conocer su estado actual.
Los agentes de Copilot Studio y Foundry obtienen IDs de agente de Entra automáticamente y pueden registrarse en TrueFoundry como agentes integrados (solo gobernanza) para gobernar sus llamadas MCP salientes.
El token compuesto está dirigido a la audiencia del recurso descendente; el gateway limita la audiencia y el alcance en cada salto, por lo que debe confirmar que las audiencias de destino coincidan correctamente.
El intercambio por salto está marcado para su despliegue próximo; en cadenas multiagente, confirme cómo se gestiona la delegación en su versión.
Los destinos que no son de Microsoft requieren la intermediación del gateway; el flujo OBO de Entra por sí solo no llegará a ellos.
El resto del conjunto de herramientas de Entra Agent ID
El flujo on-behalf-of es lo más destacado, pero Entra Agent ID es un conjunto de capacidades. Conocer todo el ecosistema ayuda a decidir qué cubre Entra y qué requiere aún un gateway:
Entra ID como proveedor de identidades: el blueprint del agente y sus identidades secundarias residen en el directorio, autenticados como cualquier otra entidad principal.
Entra ID Governance para agentes: propiedad, revisiones de acceso y certificación, para que la identidad de un agente esté sujeta a la misma revisión periódica que una cuenta humana (en vista previa).
Acceso Condicional para inicios de sesión de agentes: el mismo motor de directivas que controla el acceso de los empleados puede controlar el de un agente, en lugar de tratar al agente como una excepción.
Estas características convierten al agente en un objeto de directorio gestionado, no solo autenticado, que es lo que realmente importa al equipo de seguridad. Sin embargo, ninguna de ellas decide, en el momento de la llamada, a qué servidores MCP y modelos puede acceder el agente, ni vincula una cadena multiagente. Ese es el control que aporta el gateway.
Distribución de responsabilidades
La forma más clara de plantear un despliegue de Entra más gateway es dividir las responsabilidades explícitamente, evitando asumir que cualquiera de las partes realizará el trabajo de la otra:
Función
Entra Agent ID
TrueFoundry Gateway
Agente como objeto de directorio con un propietario
Sí
No
Usuario preservado + agente identificado en el token
Sí (sub / act, xms_act_fct)
Ejecuta el intercambio
A qué servidores MCP / modelos puede acceder un agente
No
Sí (permisos de colaborador)
Vincular cadenas multisalto
No
Sí
Destinos que no son de Microsoft
No
Sí (intermediación / OAuth por usuario)
Guardrails, trazabilidad y revocación en tiempo de llamada
No
Sí
Considere esta tabla como una división del trabajo y no como una competencia: Entra responde a "¿quién es este agente y en nombre de quién actúa?", mientras que el gateway responde a "¿puede este par realizar esto, aquí y ahora, y probarlo más adelante?"
Nota sobre los agentes de Copilot Studio y Foundry
Si ya utiliza agentes de Copilot Studio o Azure AI Foundry, dispone de identidades Entra Agent ID, independientemente de si las ha configurado explícitamente, ya que ambos entornos las crean automáticamente. No es necesario realizar un proxy del tráfico entrante de esos agentes a través de TrueFoundry para gobernarlos; regístrelos como agentes integrados (solo gobernanza) y el gateway gobernará sus llamadas MCP salientes mientras Microsoft continúa alojando el agente. Ese es el método de adopción práctico: adopte Entra Agent ID donde Microsoft ya lo emite y coloque el gateway en la ruta de llamada a herramientas para hacerlo vinculante. La configuración específica de Foundry se explica en gobernar agentes de Microsoft Foundry y el caso no-code en gobernar agentes de Copilot Studio.
Entra Agent ID resuelve la mitad del problema correspondiente a la identidad: los agentes se convierten en objetos de directorio con propietarios, revisiones de acceso y un flujo on-behalf-of que mantiene al usuario como sub e identifica al agente como actor. Lo que no hace es decidir a qué herramientas y modelos puede acceder un agente, vincular cadenas multisalto ni alcanzar destinos que no son de Microsoft. Esa es la función de TrueFoundry Gateway: valida el token de Entra, aplica permisos por salto, ejecuta el intercambio, realiza la intermediación con destinos complejos y rastrea cada llamada.
Juntos ofrecen exactamente lo que una empresa con directorio nativo necesita para sus agentes: identidad emitida en Entra y una ruta de llamada ejecutable y auditable en todo su recorrido.
Combine Entra Agent ID con una ruta de llamada gobernada.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.
Diseñado para la velocidad: ~ 10 ms de latencia, incluso bajo carga