


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Dale a un agente autónomo acceso a tus herramientas e inmediatamente te enfrentarás a una pregunta para la que tu IAM nunca fue diseñado: cuando el agente lee un ticket de Zendesk o consulta una base de datos, ¿quién ha hecho eso? Hay tres respuestas habituales, y las tres son incorrectas.
En cada caso, el registro de auditoría está incompleto, la autorización es basta y la directiva no puede distinguir una acción humana de una autónoma. La identidad del agente soluciona esto convirtiendo al agente en un principal de primer nivel, uno que puede actuar como sí mismo o en nombre de un usuario. Para ver el panorama general, consulta qué es la identidad de un agente de IA y la gobernanza de agentes de IA.
La delegación On-Behalf-Of es un token que lleva dos sujetos. Basado en el patrón de intercambio de tokens RFC 8693, el token resultante establece sub con el usuario y act con el agente: "este usuario, representado por este agente". Los permisos de ese token (scp) son la intersección de lo que el usuario puede hacer y lo que el agente tiene permitido hacer, por lo que un agente nunca puede ampliar el alcance de un usuario.
Para una cadena de agentes, las notificaciones act se anidan: un agente de datos actuando para un agente de investigación que actúa para un usuario. Cada salto queda registrado, por lo que la ruta de delegación completa es visible en el registro de auditoría en lugar de aplastarse en un solo actor.
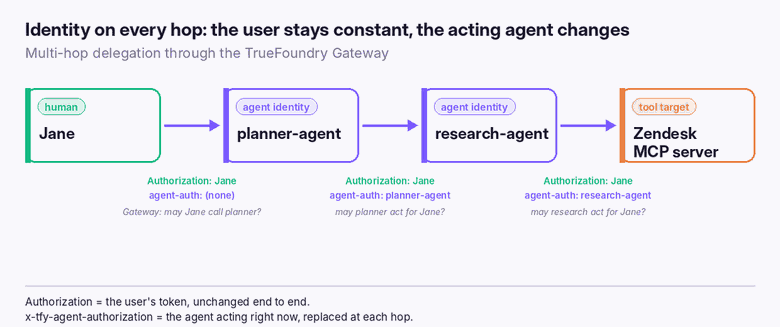
En TrueFoundry, la identidad de un agente se crea cuando lo registras: cada agente registrado tiene exactamente una identidad, y puede estar respaldada por TrueFoundry (el Gateway emite y firma el token) o respaldada por un proveedor de identidad como Okta o Microsoft Entra. La identidad significa lo mismo de ambas formas; solo cambia el emisor.

Cada solicitud al Gateway lleva entonces dos tokens portadores (bearer tokens):
La cabecera Authorization es el token SSO del usuario y pasa sin cambios de extremo a extremo. La cabecera x-tfy-agent-authorization es el agente que está actuando en este momento, y cada agente la reemplaza con su propia identidad antes de llamar al siguiente salto. Si la cabecera del agente no está presente, la solicitud es simplemente una llamada de usuario ordinaria, autorizada solo con los permisos del usuario. El mismo par de cabeceras funciona en las tres superficies: el LLM Gateway (/api/llm/chat/completions), el MCP Gateway (/mcp/<server>/server) y el Agent Gateway (/agent/<agent-name>).
La delegación no es abierta. Está delimitada por los colaboradores en el paso de Access Control del agente, que desempeñan dos roles:
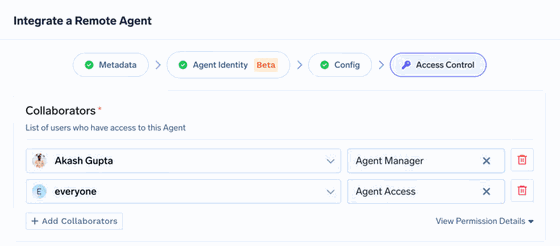
Los colaboradores pueden ser un usuario, un equipo o una cuenta virtual, por lo que las cargas de trabajo no humanas también pueden delegar. Este es el peldaño que impide que un agente actúe silenciosamente en nombre de cualquiera en la organización: la delegación solo funciona para las identidades que la concedieron explícitamente.
Tener permiso para actuar en nombre de un usuario es un permiso. Tener permiso para acceder a una herramienta determinada es otro, y ambos deben cumplirse. En la lista de colaboradores de un MCP server, los agentes aparecen junto a los usuarios y equipos, con sus propios roles: MCP Server User (llamar a herramientas) y MCP Server Manager (administrar).
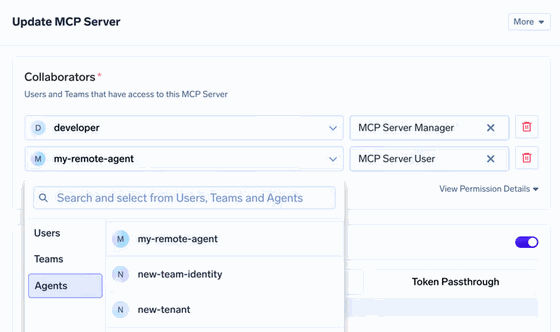
En un manifiesto YAML, las mismas concesiones usan prefijos de sujeto, de modo que la intención es explícita:
Separar las dos concesiones es lo que hace real el principio de mínimo privilegio: un agente a través del cual tu usuario puede actuar todavía no puede tocar una herramienta a la que nunca fue añadido. Esto refleja el modelo de autorización que cubrimos en qué es la autorización MCP y la autorización de grano fino.
La forma más clara de ver el modelo es seguir una solicitud. Jane le pregunta a un agente planificador, que delega en un agente de investigación, el cual llama a un MCP server de Zendesk. El token de usuario nunca cambia; el token de agente sí, y el Gateway comprueba cada salto en sus propias concesiones.
Cada agente está autorizado solo en sus propias concesiones: nunca hereda el alcance de quien lo llama. El lado de salida se mantiene sin cambios: la autenticación existente del MCP server (OAuth2, una clave API compartida o paso directo de token) sigue funcionando sin reconfiguración. Todo lo que añade el Gateway es resolver el par (usuario, agente) y autorizarlo.
x-tfy-agent-authorization puede ser suplantado. Mantenlo fuera del control de versiones y de cualquier cosa que el modelo pueda leer.act anidadas se pierden y tu registro de auditoría no podrá reconstruir quién hizo qué. Conserva la cadena de delegación salto a salto.Un equipo de automatización de soporte ejecuta un agente planificador que se despliega hacia agentes especialistas, uno de los cuales lee tickets de Zendesk. Quieren tres cosas: el solicitante humano en cada acción, el agente específico que actuó y que ningún agente pueda alcanzar una herramienta a la que no se le haya concedido acceso explícitamente.
Authorization y el token de agente en x-tfy-agent-authorization; deja que cada agente incorpore el suyo propio.El límite honesto: esto gobierna quién puede actuar en nombre de quién y alcanzar qué. No reemplaza las credenciales de salida propias del MCP server; estas permanecen donde están, que es exactamente por lo que la adopción no requiere reestructurar tus herramientas.
403, indicando el principal rechazado y la razón; a un usuario al que le falte una concesión de Agent Access se le rechazan las llamadas delegadas incluso cuando podría alcanzar el destino directamente.Bajo el modelo de dos cabeceras, la pregunta de quién realiza el intercambio de tokens tiene tres respuestas, establecidas por el tipo de identidad del agente. Se sopesa la conveniencia frente a dónde residen la confianza y los secretos.
En credenciales gestionadas (managed credentials), el cliente OAuth del agente se registra en el IdP y TrueFoundry almacena sus credenciales como secretos, luego realiza el intercambio con el token del usuario como token de sujeto, y almacena en caché y renueva el resultado. En token federado (federated token), el agente realiza el intercambio fuera de TrueFoundry y envía el token OBO finalizado, que el gateway valida con jwks_uri, emisor, audiencia y un agent_claim (por defecto act.sub) antes de emparejarlo con el registro; una coincidencia fallida devuelve 403. En cuenta virtual (virtual account), el emisor envía dos tokens, Authorization: Bearer <virtual-account-token> y X-TFY-User-Token: <user-sso-token>, y el contexto del usuario se lleva mediante la autenticación de salida propia de TrueFoundry en lugar de un token OBO emitido por un IdP; los servidores que requieran específicamente tokens estándar RFC 8693 deben usar uno de los otros dos modos.
Resolver la identidad del par (usuario, agente) es el paso uno, no toda la historia. Una vez que se conoce el par, la solicitud ejecuta una evaluación rápida antes de que nada llegue a la herramienta, y cada capa solo puede restringir el acceso:
agent:<agent-name>).Es por esto que la delegación es segura por diseño: el propio alcance del token OBO ya es la intersección de los permisos del usuario y del agente, y luego cuatro concesiones independientes tienen que coincidir antes de que la llamada se efectúe. Restringir cualquiera de ellas (eliminar el rol de colaborador del usuario, quitar al agente, recortar la lista de herramientas o añadir una denegación en Cedar) restringe la llamada delegada. La línea de auditoría completa registra al usuario, al agente, el modo de identidad, la cadena de delegación, el servidor y la herramienta, las decisiones de RBAC y Cedar, los alcances utilizados y el estado.
Un agente que toma prestado el token de un usuario o se esconde tras una cuenta de servicio es una brecha esperando a ser encontrada, ya sea por un auditor o por un atacante. La identidad del agente la cierra convirtiendo al agente en un principal por derecho propio, y la delegación On-Behalf-Of permite que ese principal actúe en nombre de un usuario específico mientras lleva ambas identidades hacia adelante, salto tras salto.
La mecánica es deliberadamente sencilla: dos cabeceras, dos tipos de concesión y una comprobación de autorización en el gateway. El token de usuario se mantiene constante, el agente actuante cambia y cada llamada a una herramienta responde a ambas preguntas a la vez: qué usuario y qué agente. Eso es lo que hace que un sistema autónomo sea auditable en lugar de meramente funcional.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




