


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
„Ist OpenRouter sicher?“ ist die Frage, die wir am häufigsten von Teams hören, die es für ein einzelnes Projekt eingeführt haben und nun von der Sicherheitsabteilung aufgefordert werden, es für das gesamte Unternehmen zu rechtfertigen. Die ehrliche Antwort lautet: Die Datenschutzarchitektur von OpenRouter ist auf einer Achse besser als ihr Ruf und auf drei anderen schwächer – und welche davon zählt, hängt vollkommen davon ab, ob Sie ein Fünfer-Team oder eine Organisation mit fünfzig Personen sind.
Dieser Beitrag behandelt den Bereich Mandantenfähigkeit und Isolierung unserer Serie TrueFoundry vs. OpenRouter: was jedes Produkt speichert, wer es sehen kann, wie Teams innerhalb einer Bereitstellung unterteilt werden, was global erzwungen wird, ob die Infrastruktur geteilt oder dediziert ist und welche praktischen Grenzen existieren. Er wurde für Platform Engineer oder Security Lead geschrieben, die diese Begründung ausarbeiten, und jede Aussage stammt aus den öffentlichen Dokumentationen der beiden Anbieter. Wenn Sie sich zuerst ein breiteres Bild machen möchten, erklärt unsere Einführung zum LLM gateway, wo ein Gateway im Stack angesiedelt ist.
Beginnen wir mit dem Teil, den OpenRouter richtig macht. OpenRouter protokolliert Prompts oder Vervollständigungen nicht standardmäßig. Nur Anfragen-Metadaten (Zeitstempel, Modell, Token-Anzahl, Latenz) werden für die Abrechnung und den Betrieb aufbewahrt. Es gibt nichts für einen Administrator zu lesen, es sei denn, jemand aktiviert dies explizit.
Dieses Opt-in betrifft das Input & Output Logging, das sich derzeit in der Beta-Phase befindet und in den Observability-Einstellungen eines Workspaces umgeschaltet werden kann. Sobald es aktiviert ist, erscheinen Prompts und Vervollständigungen auf der Seite Logs; in einer Organisation können nur Admins dies einsehen oder umschalten, Mitglieder ohne Admin-Rechte haben keinen Zugriff auf gespeicherte Inhalte, die Speicherung erfolgt in einem isolierten Google Cloud Storage-Projekt mit separaten Zugriffskontrollen, und es werden nur Generierungen gespeichert, die nach der Aktivierung erstellt wurden. Dies gilt nicht für Anfragen über die regionalen Endpunkte in der EU oder den USA, die normal verarbeitet werden, wobei die Protokollierung übersprungen wird. Es gibt zwei separate Opt-ins, die nicht verwechselt werden sollten: Input & Output Logging, das Inhalte speichert und Ihrem Admin anzeigt, und ein Opt-in in den Datenschutz-Einstellungen, das die Protokollierung von Prompts gegen einen Nutzungsrabatt eintauscht.
Das ist die Geschichte des Daten-Datenschutzes von OpenRouter auf der eigenen Infrastruktur von OpenRouter, und für ein Team, das „nichts gespeichert, außer wir sagen es“ will, ist das ein wirklich guter Standardwert. Drei Dinge stehen auf der anderen Seite der Bilanz. Prompts verlassen immer Ihr Netzwerk und überqueren zwei Grenzen (Ihre zu OpenRouter, OpenRouter zum Anbieter); Zero-Data-Retention-Routing und In-Region-Routing schränken ein, was Anbieter aufbewahren und wo die Verarbeitung stattfindet, nicht ob Daten das Netzwerk verlassen. Die regionalen Endpunkte schließen die Inhaltsprotokollierung aus, sodass sich die Speicherung in der EU und Audit auf Prompt-Ebene gegenseitig ausschließen. Und die Isolierung zwischen Kundenorganisationen ist weitgehend undokumentiert; die einzige explizite Garantie besteht darin, dass Server-Tool-Container pro Konto und Workspace isoliert sind und niemals über Mandanten hinweg geteilt werden.
Also: Ist OpenRouter für einen einzelnen Entwickler sicher? Sein Standardwert ist einer der saubersten auf dem Markt. Ist es im Sinne eines Unternehmens privat, wo Daten innerhalb einer Grenze bleiben und eine Richtlinie entscheidet, was aufbewahrt wird? Nein, und keine Konfiguration ändert daran etwas.
OpenRouter für Teams bedeutet zwei Ebenen: eine Organisation (das Konto) und Workspaces darin. Es gibt keine Team-, Projekt- oder Umgebungsobjekte. Alle Organisationsmitglieder erhalten automatisch Mitgliedszugriff auf den Default-Workspace, Mitglieder können mehreren Workspaces angehören, wobei ihre Schlüssel in jedem durch die Einstellungen dieses Workspaces geregelt werden, und nur Organisations-Admins können Workspaces erstellen oder löschen oder steuern, wer auf jeden einzelnen zugreift. Die Trennung von Umgebungen erfolgt per Konvention: ein „prod“-Workspace und ein „dev“-Workspace, ohne dass im Produkt etwas den Unterschied kennt.
Pro Workspace erhalten Sie API-Schlüssel, Guardrails, BYOK, Routing, Presets, Plugins, Observability, Mitglieder und Einstellungen. Global auf Kontoebene erzwungen: Abrechnung und Guthaben (eine Rechnung, ein Pool), Organisationsmitgliedschaft und -rollen, Management-API-Schlüssel und Datenrichtlinien auf Kontoebene sowie zulässige Anbieter und Modelle. Die Vererbung Regel ist gleichzeitig gutes Design und eine reale Einschränkung: Die Richtlinie auf Kontoebene bildet die Obergrenze, und ein Workspace kann nur restriktiver sein, sodass ein Plattformteam eine globale Untergrenze für die Sicherheit festlegen, einem Workspace jedoch nichts gewähren kann, was das Konto verbietet.
Drei Erkenntnisse verdienen die Aufmerksamkeit eines Sicherheitsprüfers. Erstens widerspricht sich die Dokumentation von OpenRouter selbst bei der Schlüsselisolierung: Die Seite Workspaces besagt, dass Mitglieder ihre eigenen Schlüssel erstellen und verwalten, während die Seite Organization Management besagt, dass von jedem Mitglied erstellte Schlüssel von allen Mitgliedern verwendet werden können, vom Pool der Organisation abgerechnet werden und Admins jeden Schlüssel einsehen können. Wenn Letzteres aktuell ist, stellt „eigene einsehen, beliebige nutzen“ eine erhebliche Isolationsschwäche dar; die ältere Seite mag einfach aus der Zeit vor den Workspaces stammen, aber Nachfragen lohnt sich. Zweitens ist eine OpenRouter-Organisation standardmäßig auf 10 Mitglieder beschränkt, was durch Kontaktaufnahme mit dem Support erweitert werden kann – eine Evaluierung mit fünfzig Ingenieuren beginnt also mit einem Support-Ticket. Drittens wird das Noisy-Neighbour-Verhalten nicht behandelt, und da Ratenlimits mit dem Guthaben des Kontos skalieren und das Guthaben oberhalb der Workspaces liegt, verbraucht der Datenverkehr eines Workspaces plausiblerweise das von den übrigen geteilte Kontingent.
Schlüssel sind auf einen Workspace beschränkt und gehören dem Benutzer, der sie erstellt hat, mit einem Ausgabenlimit, einem optionalen Rücksetzintervall und Guardrails, die einzelnen Schlüsseln oder Mitgliedern zugewiesen werden können. Budgets werden niemals zusammengeführt: Dasselbe Tagesbudget, das auf drei Mitglieder angewendet wird, gibt jedem sein eigenes. Alles, was feiner ist als Workspace-plus-Eigentümer, wird über eine angehängte Richtlinie bereitgestellt, anstatt eine Eigenschaft des Schlüssels selbst zu sein.
TrueFoundry verschachtelt Control Plane → Mandanten → Benutzer, Teams, virtuelle Konten und Ressourcen. Der Mandant ist die strikte Grenze: Jeder verfügt über eigene Benutzer, Teams, virtuelle Konten, SSO-Konfigurationen, Identitätsanbieter, Rollen und Ressourcen (Modelle, MCP-Server, Prompts, Workspaces), und unsere Dokumentation stellt klipp und klar fest, dass es keine Interaktion zwischen Daten in verschiedenen Mandanten gibt; Benutzer melden sich bei jedem Mandanten separat an, und jeder Mandant kann sein eigenes SSO ausführen (user, team and account management). Teams gruppieren Benutzer für Zugriffsrechte, und virtuelle Konten verleihen Diensten und Agenten eigene Identitäten.
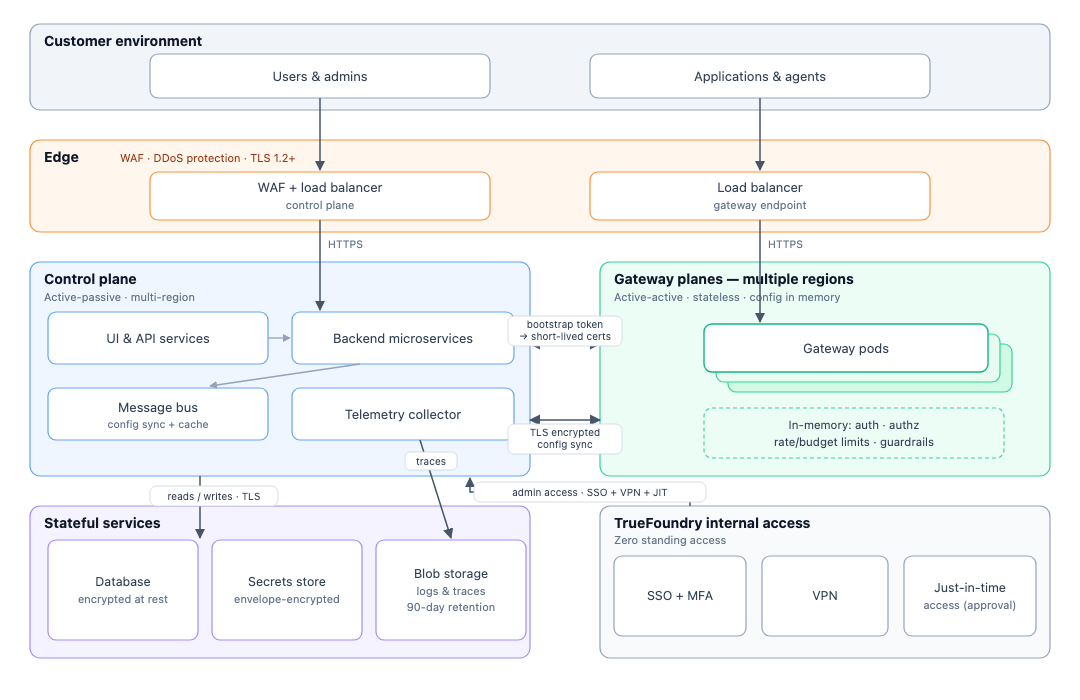
Es gibt auch kein separates Umgebungsobjekt, aber wir dokumentieren die Empfehlung, anstatt sie der Konvention zu überlassen: virtuelle Konten pro Umgebung innerhalb eines Mandanten für eine leichte Trennung, separate Mandanten (company-dev, company-prod) für die Konfigurationstrennung oder separate Gateway- oder Control-Planes für die Infrastruktur-Trennung, je nach Bereitstellungsmodus (setting up multiple environments). Was global erzwungen wird: die eigene Infrastruktur der Control Plane (Postgres, NATS und ClickHouse werden in einer mandantenfähigen Control Plane geteilt), die Plattformversion (alle Mandanten auf einer Control Plane werden gemeinsam aktualisiert, weshalb wir zwei Control Planes für Prod und Non-Prod empfehlen) und die Lizenzierungsabhängigkeit (multi-tenant control plane).
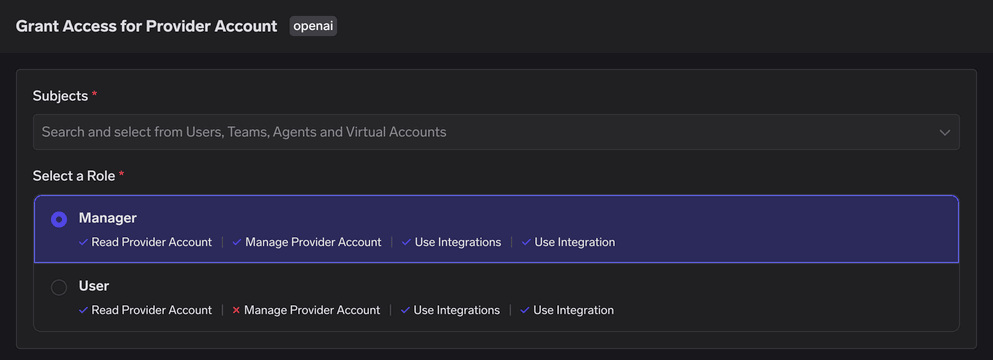
Die Eingrenzung von Schlüsseln erfolgt identitätsbasiert. Ein Token wird zu einem Principal (einem virtuellen Konto oder einem Benutzer) aufgelöst, und RBAC für diesen Principal entscheidet, worauf er zugreift: Modell-Konto-Ebene, einzelne Modelle, MCP-Server und einzelne Werkzeuge, wobei Raten- und Budgetlimits auf Benutzer-, Team-, virtueller Konto- oder Modellebene verknüpft sind. Sie grenzen den Principal ein, nicht das Token, was den Lebenszyklus sauber hält. Es ist keine maximale Anzahl von Mandanten, Teams, virtuellen Konten oder Schlüsseln dokumentiert, und Autorisierungsprüfungen werden im Arbeitsspeicher auf der Gateway-Ebene ausgeführt, was dem Gateway auch seine etwa 3–4 ms an zusätzlicher Latenz und 350+ Anfragen pro Sekunde pro vCPU über 1.000+ LLMs hinweg sichert.
Dies ist die Zeile, in der die beiden Produkte Spiegelbilder voneinander sind, und es lohnt sich, exakt zu sein.
Bei OpenRouter ist die mandantenübergreifende Sichtbarkeit für Organisations-Admins absolut, da diese überall Admin-Rechte besitzen; Mitglieder ohne Admin-Rechte sehen Aktivitäten und Logs auf Kontoebene. Prompt-Inhalte sind jedoch standardmäßig für alle unsichtbar, da sie nicht gespeichert werden. Datenschutz ist hier ein Standardwert, der durch Abwesenheit von Speicherung durchgesetzt wird. Die Steuerung ist ein Schalter auf Workspace-Ebene: keine Entscheidung pro Anfrage, keine Maskierung vor der Speicherung, keine Variation nach Entwickler, Modell, Umgebung oder Muster.
Bei TrueFoundry gibt es keine mandantenübergreifende Sichtbarkeit; die Grenze ist absolut, und ein Operator einer selbst gehosteten Control Plane verwaltet Mandanten, ohne dass deren Daten vermischt werden. Innerhalb eines Mandanten haben Admins automatisch Zugriff auf alle Modelle, und Anfragen- sowie Antwort-Protokolle sind einsehbar, sodass ein Administrator innerhalb des Mandanten Prompt-Inhalte überall dort sehen kann, wo die Protokollierung aktiviert ist (gateway access control). Wir sprechen das deutlich aus, weil die Antwort eine Richtlinie ist und kein Fehlen von Funktionen. Logging Configs sind benannte Regeln mit Bedingungen für Subjekte, Modelle und Metadaten; jede enthält einen Schalter für Protokollierung an/aus und Redaktionsmuster (E-Mail, US SSN, Kreditkarte, India Aadhaar und PAN sowie benutzerdefinierte Regex mit benutzerdefiniertem Ersetzungstext), die nur auf die gespeicherte Kopie angewendet werden; Deny gewinnt bei übereinstimmenden Regeln, Redaktionsmuster werden zusammengeführt, ein Header pro Anfrage dient als Fallback, und jeder Trace zeichnet auf, welche Regel entschieden hat (logging config). Ein Plattformteam kann also für das Rechtsteam nichts protokollieren, für den Kundensupport protokollieren, aber maskieren, und für die Evaluierungs-Pipeline alles protokollieren – und bei jedem Trace beweisen, welche Regel angewendet wurde.
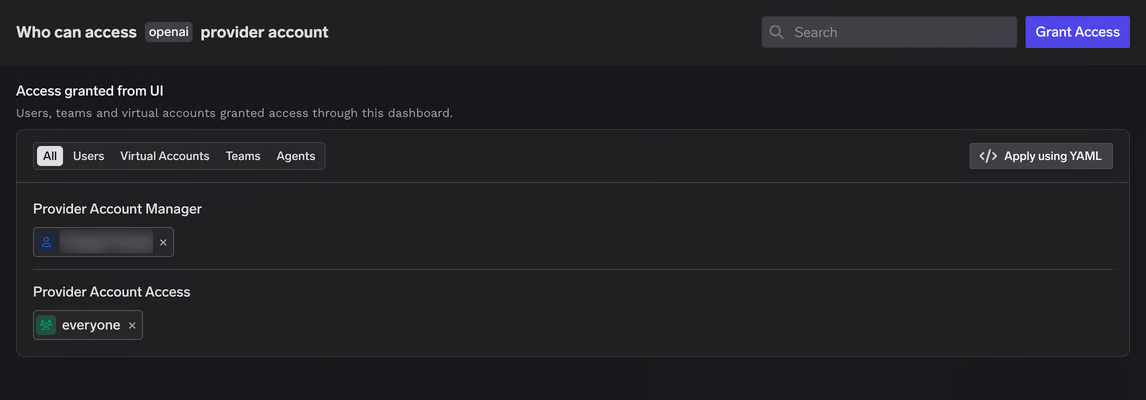
Datenschutz durch Standardeinstellungen (Privacy by Default) ist besser für ein Team, das niemals etwas konfigurieren wird. Datenschutz durch Richtlinien (Privacy by Policy) ist besser für eine Organisation, die einem Auditor beantworten muss, „wer das hätte sehen können und was maskiert wurde“.
OpenRouter ist eine geteilte Infrastruktur für jeden auf jeder Stufe. Es ist keine dedizierte oder Single-Tenant-Option dokumentiert; In-Region-Routing ist die einzige Differenzierung auf Infrastrukturebene und diese ist geografisch, nicht dediziert, sodass jeder Enterprise-Kunde in der EU denselben EU-Endpunkt nutzt. Das isolierte GCS-Projekt, das für gespeicherte Prompts verwendet wird, ist eine Komponententrennung, keine Infrastruktur pro Mandant.
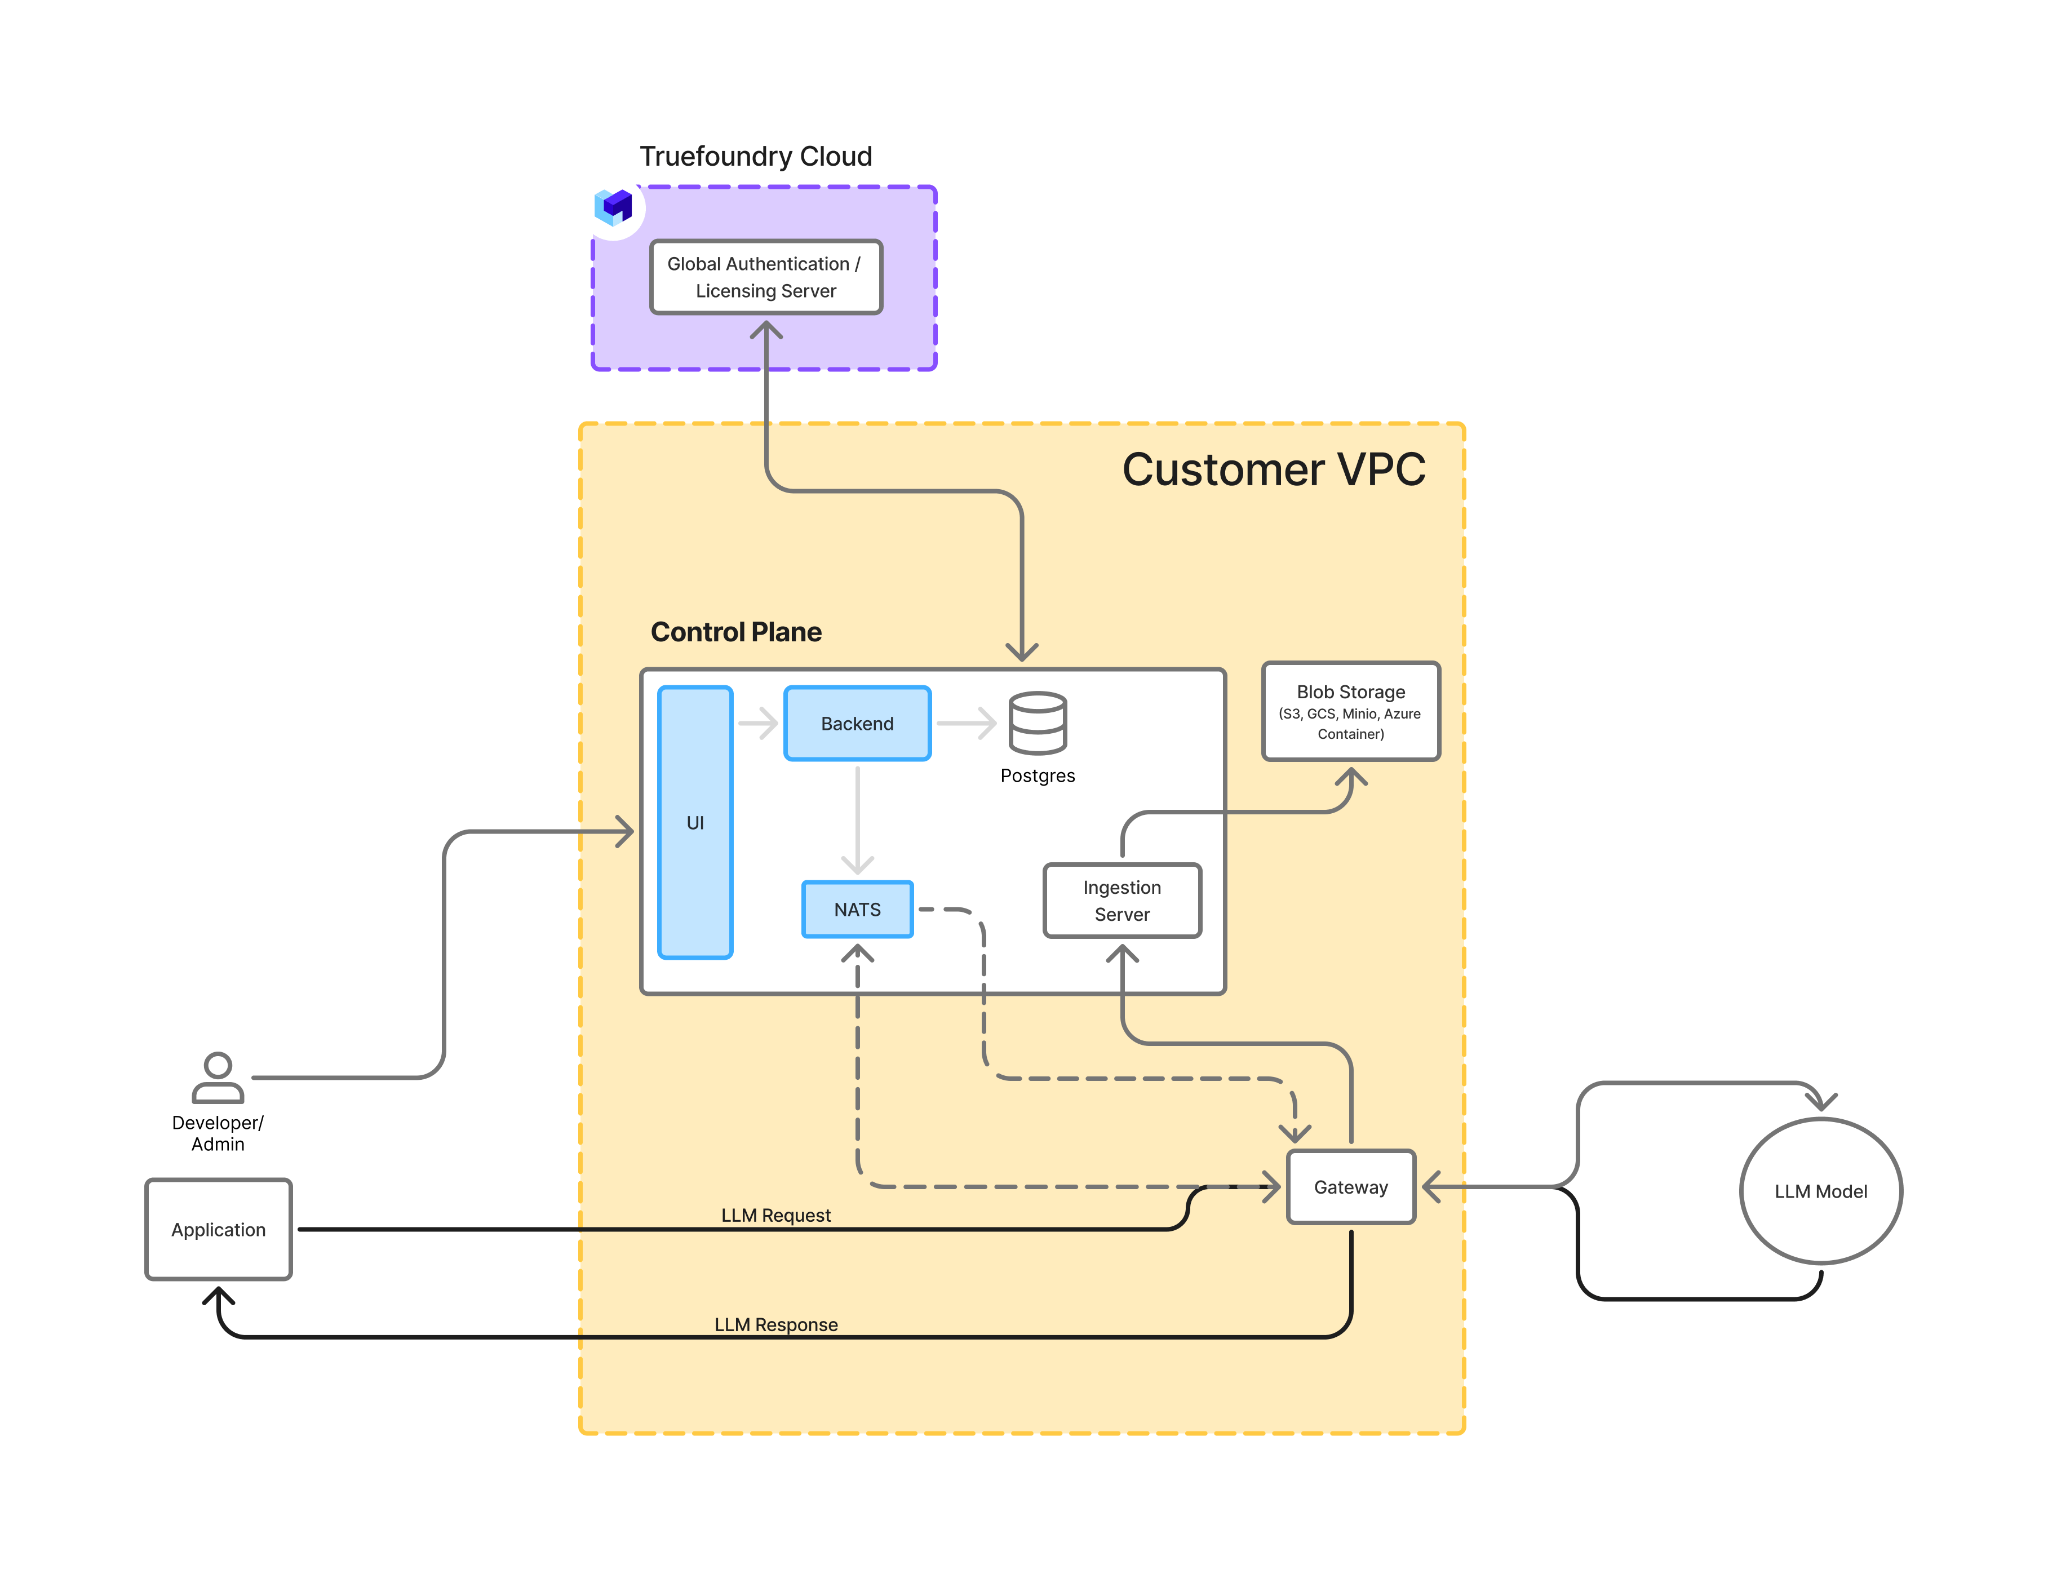
TrueFoundry deckt das gesamte Spektrum ab. Managed SaaS ist eine geteilte, mandantenfähige Infrastruktur mit einer eigenen Bucket-Variante für Ihre Traces. Hybrid bietet Ihnen eine dedizierte Gateway-Ebene in Ihrer VPC mit einer geteilten TrueFoundry Control Plane, sodass Prompts Ihr Netzwerk niemals verlassen. Vollständig Self-Hosted ist in allem dediziert, und eine selbst gehostete Control Plane kann selbst mandantenfähig mit Subdomains pro Mandant für ein Plattformteam betrieben werden, das viele interne Mandanten bedient (modes of deployment). Mehrere Gateway-Ebenen unter einer Control Plane bieten eine Trennung auf VPC-Ebene, wobei Dev- und Prod-VPCs dokumentiert sind. Wenn Sie bereits Modelle innerhalb Ihrer eigenen Umgebung ausführen, deckt unser Leitfaden zu on-premise LLM deployment ab, wie das Gateway an deren Seite sitzt.
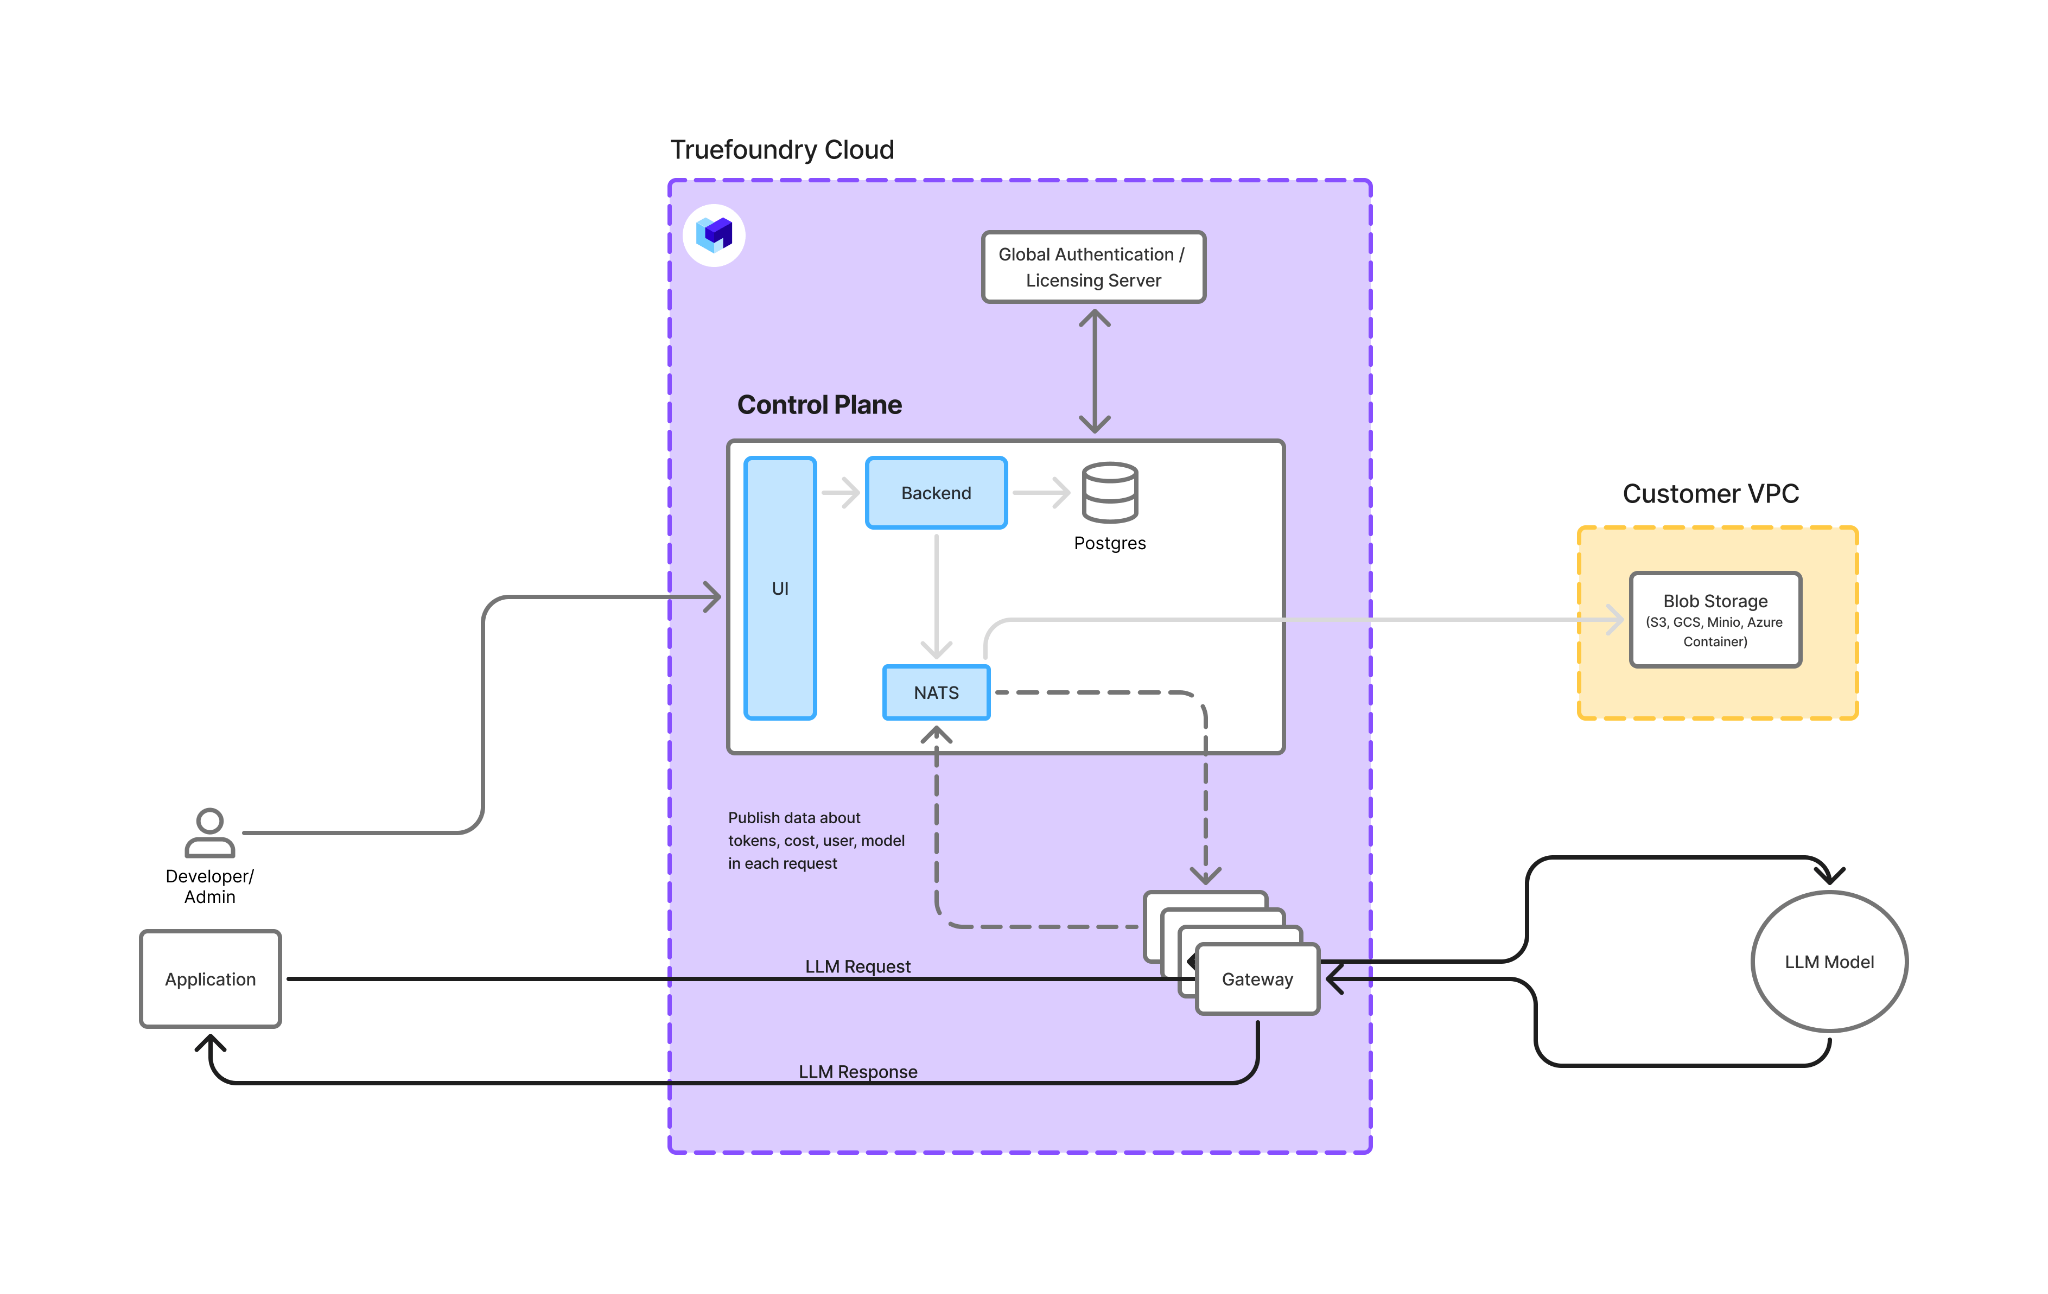
Innerhalb einer geteilten Gateway-Ebene von TrueFoundry besteht der Schutz vor Noisy-Neighbour-Effekten aus Raten- und Budgetgrenzen pro Team oder virtuellem Konto; die Dienstgüte (QoS) auf Mandantenebene ist nicht dokumentiert, was dieselbe ehrliche Lücke ist, die auch OpenRouter hat – und dieselbe Frage, die man beiden Anbietern stellen sollte.
Die Funktionen von TrueFoundry stammen aus unserer Dokumentation; die Funktionen von OpenRouter spiegeln dessen öffentlich dokumentierte Funktionalität zum Zeitpunkt der Erstellung dieses Textes wider.
Für das breitere Feld an Gateways, die Mandanten, Maskierungsrichtlinien und dedizierte Infrastrukturen bieten, lesen Sie unseren Leitfaden zu OpenRouter alternatives.
Der Datenschutz von OpenRouter bietet einen starken Standardwert innerhalb einer schlichten Struktur: Es wird nichts gespeichert, es sei denn, Sie fordern es an, aber alles verlässt Ihr Netzwerk, alle teilen sich die Infrastruktur, und das Organisationsmodell endet bei Workspaces, zwei Rollen und zehn Mitgliedern. Die Mandantenfähigkeit von TrueFoundry ist tiefgreifend und der Datenschutz durchdacht: harte Mandantengrenzen, Teams und virtuelle Konten, eine Protokollierungsrichtlinie, die pro Team und pro Anfrage entscheidet, was gespeichert und was maskiert wird, sowie eine Infrastruktur, die geteilt oder vollständig Ihnen gehören kann. Für ein kleines Team ist der Standardwert von OpenRouter schwer zu schlagen. Für eine Organisation, die sich einem Auditor gegenüber verantworten muss, gewinnt die Richtlinie.
Um zu sehen, wie ein Mandant, eine Protokollierungsrichtlinie und eine dedizierte Gateway-Ebene zusammenpassen, erkunden Sie das TrueFoundry AI Gateway oder book a demo, wenn Sie jetzt einen Rollout für mehrere Teams planen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





