


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Sobald sich ein Team für ein MCP-Gateway entscheidet, folgt unmittelbar die nächste Weichenstellung: Betreiben wir eine Open-Source-Variante selbst oder kaufen wir eine Managed-Lösung? Die Diskussion wird meist als „kostenlos gegen kostenpflichtig“ dargestellt. Das ist jedoch die falsche Perspektive, da dabei eine Lizenzgebühr mit einem Abonnement verglichen wird und der größte Kostenfaktor auf der Open-Source-Seite ignoriert wird, der auf keiner Rechnung auftaucht. Dieser Kostenfaktor ist die Arbeitszeit der Ingenieure für den Produktionsbetrieb – und genau dieser Wert gibt in den meisten Fällen den Ausschlag.
Das soll kein Plädoyer dafür sein, dass Managed immer gewinnt. Das tut es nicht. Es gibt reale Szenarien, in denen das Self-Hosting eines Open-Source-Gateways die richtige Wahl ist, und etwas anderes zu behaupten, wäre bloßes Anbieter-Gerede. Das Ziel dieses Beitrags ist es, die entscheidenden Kriterien transparent darzulegen, ehrliche Zahlen und Kompromisse gegeneinander abzuwägen und Ihnen klare Entscheidungsregeln für Ihre eigene Situation an die Hand zu geben. Wenn Sie noch am Überlegen sind, ob Sie überhaupt ein Gateway benötigen, ist die Frage, was ein MCP-Gateway ist, die vorherige Anlaufstelle. Dieser Artikel setzt voraus, dass Sie diese Frage bereits mit Ja beantwortet haben.
Sie möchten den Komfort eines Managed MCP Gateways nutzen, ohne die Kontrolle über Ihre Daten abzugeben? Buchen Sie eine Demo.
„Open Source versus Managed“ klingt nach zwei starr getrennten Optionen. In Wirklichkeit handelt es sich um ein Spektrum mit zwei Achsen: Wie viel Datenkontrolle Sie behalten und wie viel operativen Aufwand Sie tragen. Meist wird davon ausgegangen, dass beide Achsen parallel verlaufen – mehr Kontrolle bedeutet mehr Aufwand. Doch interessante Bereitstellungsmodelle heben diese Annahme auf.
Am linken Ende steht das reine Open-Source-Self-Hosting: maximale Kontrolle, maximaler Aufwand. Sie halten den Quellcode, die Daten und die gesamte betriebliche Verantwortung. Am rechten Ende befindet sich Managed SaaS: minimaler Aufwand, während die Data Plane in der Umgebung des Anbieters läuft. In der Mitte bricht die Grundannahme auf. Ein Gateway, das In-VPC oder On-Premise bereitgestellt wird, aber über die Control Plane des Anbieters verwaltet wird, bietet Ihnen Daten, die Ihr Netzwerk niemals verlassen, und Software, die Sie nicht allein betreiben müssen. Diese Kombination ist der Grund, warum die binäre Betrachtung irreführend ist: Sie ermöglicht es Ihnen, den Vorteil der Datenkontrolle zu nutzen, der Teams normalerweise zu Open Source treibt, während Sie gleichzeitig den betrieblichen Aufwand ablegen, der den Hauptkostenpunkt von Open Source darstellt. Die Unterscheidung zwischen dem Teil, der in Ihrem Netzwerk laufen muss, und dem Teil, bei dem das nicht nötig ist, entspricht der Trennung von Control Plane und Data Plane – und sie ist der Schlüssel zur richtigen Bewertung dieser Entscheidung.
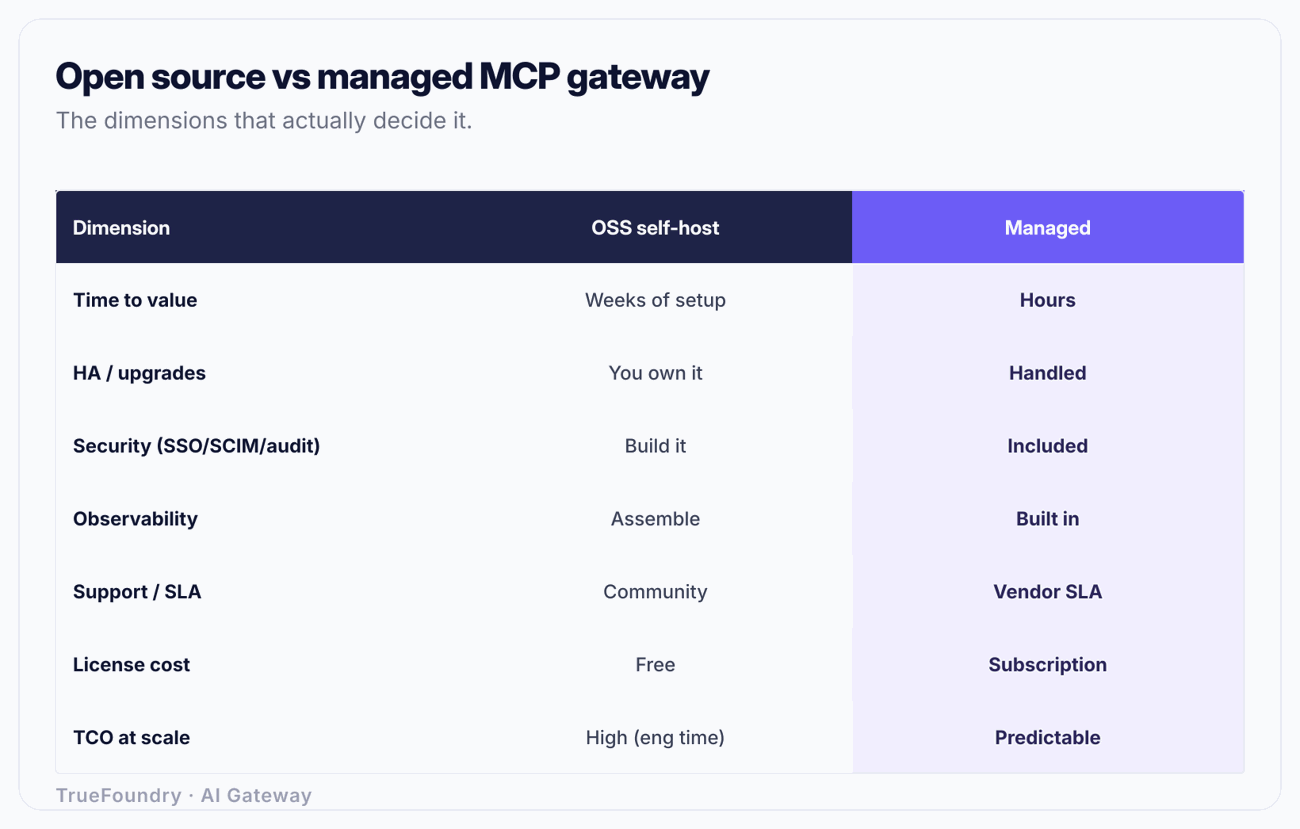
Hier ist der ehrliche Vergleich. Keine der beiden Spalten ist durchweg grün.
Das Muster zeigt: Open Source verlagert die Kosten von der Rechnung auf das Personal, während Managed genau das Gegenteil tut. Ob dieser Tausch sinnvoll ist, hängt komplett davon ab, wie wertvoll die Zeit Ihrer Ingenieure ist und ob diese Protokoll-Infrastruktur verwalten oder die Agenten bauen sollen, für die das Gateway überhaupt angeschafft wird.
Die erste Dimension, die oft unterschätzt wird, ist die Time-to-Value – und die zweite ist der Bereitschaftsdienst (On-Call).
Ein Open-Source-Gateway so aufzusetzen, dass es eine Anfrage verarbeitet, dauert einen Tag. Es so aufzusetzen, dass es den Anforderungen einer Produktionsumgebung entspricht, hingegen nicht. Produktionsreif bedeutet hochverfügbar, damit der Ausfall eines einzelnen Knotens nicht alle Agenten im Unternehmen lahmlegt. Es bedeutet SSO und SCIM, angebunden an Ihren Identity Provider, damit Zugriffsrechte dort verwaltet werden, wo auch der Rest Ihrer Zugriffsrechte liegt. Es bedeutet einen Audit-Trail, der Ihr Sicherheitsteam zufriedenstellt – und es bedeutet, dass jemand alarmiert wird, wenn etwas ausfällt. Jeder dieser Punkte erfordert echte Arbeit, und die SSO-, Audit- und HA-Komponenten führen regelmäßig dazu, dass aus einem „Das steht im nächsten Sprint“ ein ganzes Quartal wird.
Der Pager ist der Kostenfaktor, der dauerhaft bestehen bleibt. Ein Gateway liegt im Anfragepfad jedes Agenten, der darauf angewiesen ist. Das macht es ab dem Moment seiner Einführung zu einer Tier-1-Infrastruktur. Self-Hosting bedeutet, diesen Pager selbst zu übernehmen: der Anruf um 2 Uhr nachts, wenn das Gateway ausfällt, die Hektik, wenn eine Abhängigkeit eine CVE aufweist, und die Kapazitätsplanung, wenn sich die Nutzung verdreifacht. Managed bedeutet, dass der Anbieter dies im Rahmen eines SLAs übernimmt. Das ist kein kleiner, schöngeredeter Posten; für viele Teams lautet die ehrliche Aussage, dass sie ihren Bereitschaftsdienst nicht mit einem weiteren Tier-1-Dienst belasten wollen, um eine Funktionalität zu unterstützen, die nicht ihr eigentliches Produkt darstellt. Die Diskussion zum besten MCP Gateway für KI-Systeme in Production geht detaillierter darauf ein, was „produktionsreif“ in der Praxis fordert.
In der Spalte Sicherheit ist der Unterschied am größten, da Sicherheitsfunktionen genau die Dinge sind, deren solide Entwicklung teuer ist und bei denen leicht subtile Fehler unterlaufen.
Ein Managed Gateway wird direkt mit SSO, SCIM 2.0 Provisionierung, RBAC, einem zentralen Audit-Trail und Guardrails für PII, Prompt Injection und Secrets geliefert, da dies Grundvoraussetzungen für die belieferten Unternehmen sind. Ein Open-Source-Gateway bietet das, was das jeweilige Projekt mitbringt – und gerade die Identitäts- und Audit-Funktionen für Enterprise-Anforderungen sind oft spärlich vorhanden, selbst bei „Open-Core“-Projekten hinter einer Paywall verborgen oder schlicht nicht enthalten. Wenn Ihr Unternehmen eine SCIM-basierte Bereitstellung und Entzug von Berechtigungen verlangt, die an Ihren IdP gekoppelt ist – was bei den meisten regulierten Unternehmen der Fall ist –, erhalten Sie dies entweder im Managed Produkt oder müssen die Integration selbst auf Basis der Open-Source-Lösung entwickeln und instand halten.
Compliance verstärkt diesen Effekt noch. Ein Gateway, das als zentraler Steuerungs- und Kontrollpunkt für den KI-Zugriff dient, fällt unter alle Regulierungen, denen Ihr Unternehmen unterliegt. Die Nachweise für Audit, Zugriffskontrolle und Datenverarbeitung, die ein Auditor verlangt, lassen sich aus einem Produkt, das genau dafür gebaut wurde, weit einfacher bereitstellen als aus einer eigenentwickelten Lösung, bei der Sie das Logging selbst zusammengebaut haben. Die gesamte Governance-Fläche wird unter Enterprise MCP Governance beschrieben, und die Perspektive der Sicherheits-Tools unter beste MCP Security Tools. Die Kurzfassung: Wenn Compliance eine zwingende Anforderung und kein bloßer Wunsch ist, sind die Entwicklungskosten auf der Open-Source-Seite keine einmalige Integration, sondern eine dauerhafte Verpflichtung, diese Integration sowohl bei Änderungen am Gateway als auch bei neuen Regulierungen auditfähig zu halten.
Erfahren Sie, wie TrueFoundry Managed in Ihrer eigenen VPC, On-Premise oder Air-Gapped läuft. Buchen Sie eine Demo.
Hier ist die Berechnung, die bei der Betrachtung „kostenlos vs. kostenpflichtig“ oft verschleiert wird.
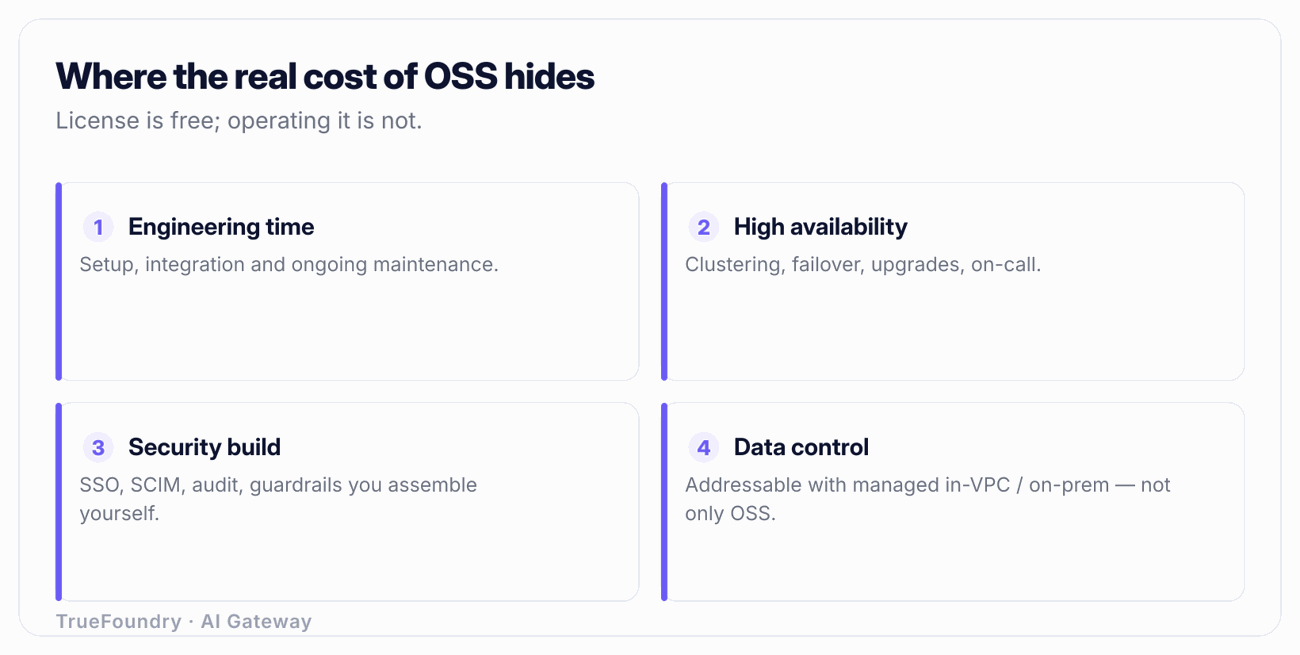
Kalkulieren Sie die Open-Source-Option realistisch durch. Rechnen Sie die Ingenieurwochen ein, die benötigt werden, um die Produktionsreife zu erreichen: Deployment und Härtung, HA, SSO- und SCIM-Integration, Audit, Observability-Anbindung und Guardrails. Setzen Sie konservativ ein bis zwei Ingenieurmonate an, um Funktionsgleichheit mit dem zu erreichen, was ein Managed Produkt vom ersten Tag an bietet – vorausgesetzt, die Funktionen müssen nur integriert und nicht komplett neu entwickelt werden. Addieren Sie dann die laufenden Kosten: den Bruchteil der Arbeitszeit eines Ingenieurs sowie die Bereitschaftsbelastung für Patches, Upgrades, die Aktualisierung der Identitätsintegration und die Fehlerbehebung bei Ausfällen. Bei den Gesamtkosten für einen Senior Platform Engineer werden die Kosten des „kostenlosen“ Gateways im ersten Jahr fast vollständig von dieser Arbeitszeit dominiert. Das Abonnement, mit dem Sie verglichen haben, ist oft günstiger als allein die initiale Aufbauphase – noch bevor ein einziger Tag des laufenden Betriebs eingerechnet wurde.
Aus diesem Grund dreht sich die TCO-Zeile mit zunehmender Skalierung um. Bei sehr kleinem Umfang, mit einem Ingenieur, der Freude am Betrieb hat, und ohne Compliance-Anforderungen sind die Zeitkosten der Open-Source-Option so gering, dass die „kostenlose Lizenz“ tatsächlich gewinnt. Auf Enterprise-Niveau, mit HA, Compliance und echter Nutzung, dominieren die Zeitkosten und Managed gewinnt bei den Gesamtkosten (TCO) – nicht obwohl es etwas kostet, sondern weil die unberücksichtigte Ingenieurzeit der Alternative höher ist als das Abonnement. Die Lizenzgebühr war noch nie die Variable, auf die es ankam.
Das bedeutet keineswegs, dass Open Source eine Falle ist. Es bedeutet lediglich, dass der Vergleich zeitbereinigt erfolgen muss. Wenn Ihr Unternehmen Ingenieure hat, deren Arbeitszeit tatsächlich günstiger ist als das Abonnement oder die andernfalls nicht ausgelastet wären, oder wenn der Betrieb dieser Infrastruktur selbst eine Kernkompetenz ist, die Sie aufbauen möchten, kann die Rechnung zugunsten von Self-Hosting ausfallen. Rechnen Sie jedoch die Zeit ehrlich in Ihre Kalkulation ein.
Das stärkste Argument für das Self-Hosting von Open Source sind nicht die Kosten. Es ist die Datenkontrolle: die Überzeugung – oft eine strikte Vorgabe –, dass Prompts, Tool-Calls und Antworten niemals das Netzwerk der Organisation verlassen dürfen und dass SaaS eines Managed-Anbieters daher nicht infrage kommt. Dieser Einwand ist in Bezug auf SaaS korrekt, in Bezug auf „Managed“ jedoch falsch – und dieser Unterschied ändert alles.
Ein Managed Gateway, das ausschließlich als Multi-Tenant-SaaS läuft, leitet die Data Plane tatsächlich über den Anbieter. Ein Gateway, das sich auch In-VPC, On-Premise und Air-Gapped bereitstellen lässt, tut dies jedoch nicht. Genau das ist das Modell von TrueFoundry: Das Gateway kann innerhalb Ihrer eigenen VPC, in Ihrer On-Premise-Umgebung oder vollständig isoliert (Air-Gapped) betrieben werden. Dadurch verbleiben die Data Plane, jeder Prompt und jeder Tool-Call in Ihrem Netzwerk, während die Software weiterhin ein unterstütztes Produkt bleibt und keine Eigenentwicklung, die Sie alleine warten müssen. Das ist die Konfiguration, an der der Einwand der Datenkontrolle gemessen werden sollte – nicht Multi-Tenant-SaaS. Das zugrundeliegende Prinzip ist die Trennung von Control Plane und Data Plane: Der Anbieter kann die Control Plane verwalten, während die Data Plane Ihre Netzwerkgrenzen niemals überschreitet. Für Teams mit Vorgaben zur Data Residency ist dies oft die entscheidende Erkenntnis.
Sobald man das versteht, relativiert sich der Einwand. Aus „Wir können kein Managed nutzen, weil unsere Daten das Netzwerk nicht verlassen dürfen“ wird „Wir können kein Multi-Tenant-SaaS nutzen“. Das ist eine deutlich spezifischere Aussage, die durch ein In-VPC- oder On-Premise-Managed-Deployment direkt adressiert wird. Die Wahl lautet nicht mehr „Kontrolle oder Komfort“, sondern „Welches Managed-Bereitstellungsmodell passt zu unseren Sicherheitsgrenzen“ – wobei das Self-Hosting von Open Source den Fällen vorbehalten bleibt, in denen Sie zusätzlich den Quellcode selbst lesen und modifizieren müssen.
Reduzieren wir es auf anwendbare Regeln.
Die beiden Zeilen, die am häufigsten den Ausschlag geben, sind die erste und die dritte. Wenn Sie die personellen Kapazitäten haben und entweder einen geringen Umfang oder die Notwendigkeit, den Quellcode zu besitzen, ist Open Source vertretbar. Wenn eine echte Skalierung vorliegt und Compliance erforderlich ist, gewinnt Managed fast immer bei den zeitbereinigten Gesamtkosten (TCO). Die Sorge um die Datenkontrolle, die Sie sonst zu Open Source drängen würde, wird durch ein In-VPC- oder On-Premise-Managed-Deployment gelöst. Für einen umfassenderen Auswahlrahmen wendet die Auswahl eines AI Gateways dieselbe Logik auf die LLM-Seite an.
Sie vergleichen nur Lizenzgebühren mit Abonnements. Die Lizenz kostet nichts, das Abonnement schon – also „gewinnt“ Open Source. Die ein bis zwei Ingenieurmonate für den Aufbau sowie die laufenden Betriebskosten werden nie eingepreist. Die Entscheidung wird anhand der einen Zahl getroffen, die eigentlich keine Rolle spielt.
Sie behandeln SSO, SCIM und Audit als einfache Haken statt als eigene Projekte. Bei einem Managed Produkt sind dies Konfigurationen. Bei einem selbst gehosteten Open-Source-Gateway handelt es sich um Integrationsarbeit, die bei Änderungen an beiden Enden kontinuierlich gewartet werden muss. Die Unterschätzung dieses Aufwands ist der häufigste Grund, warum der Plan „Das haben wir in diesem Sprint fertig“ um ein Quartal abrutscht.
Sie nehmen an, dass Managed bedeutet, dass ihre Daten das Unternehmen verlassen. Das kann passieren, wenn es sich um Multi-Tenant-SaaS handelt. Es muss aber nicht so sein. Ein In-VPC-, On-Premise- oder Air-Gapped-Managed-Deployment belässt die Data Plane in Ihrem Netzwerk. Teams, die Managed aus Gründen der Datenkontrolle vorschnell ausschließen, erfahren oft gar nicht, dass die von ihnen eigentlich gewünschte Option existiert.
Sie vergessen, dass das Gateway zu einer Tier-1-Infrastruktur wird. Sobald Agenten davon abhängen, liegt ein selbst gehostetes Gateway im kritischen Pfad und benötigt HA, Bereitschaftsdienste und Kapazitätsplanung wie jeder andere Tier-1-Dienst. Teams, die es als Nebenprojekt aufgebaut haben, stellen dies beim ersten Ausfall fest.
Sie wählen Open Source wegen der Kontrolle und nutzen diese dann nie. Das Argument der Kontrolle – das Lesen und Anpassen des Quellcodes – zahlt sich nur aus, wenn Sie es auch tatsächlich tun. Viele Teams nehmen den vollen betrieblichen Aufwand für eine Flexibilität in Kauf, die sie niemals nutzen. Das verbindet die Nachteile beider Welten: die Kosten von Open Source ohne deren Nutzen.
Die Entscheidung zwischen Open Source und Managed ist weder eine Glaubensfrage noch ein einfacher Vergleich zwischen kostenlos und kostenpflichtig. Es ist die Frage, wo die Kosten anfallen sollen – auf einer Rechnung oder im Kalender Ihrer Ingenieure – und wie einzigartig Ihre Anforderungen tatsächlich sind. Open Source überzeugt dort, wo Sie die personellen Kapazitäten haben, um eine Tier-1-Infrastruktur zu betreiben, wo der Umfang gering ist oder wo Sie den Quellcode selbst besitzen müssen. Managed gewinnt bei relevanter Skalierung, wenn Compliance eine zwingende Anforderung ist und wenn Ihre Ingenieure lieber Agenten bauen als Protokoll-Infrastruktur zu verwalten und Bereitschaftsdienste zu leisten.
Der Faktor, der den schwierigsten Teil der Debatte auflöst, ist die Flexibilität bei der Bereitstellung. Der Einwand der Datenkontrolle, der Teams meist zum Self-Hosting drängt, wird durch ein Managed Gateway ausgeräumt, das In-VPC, On-Premise oder Air-Gapped läuft. So bleibt die Data Plane in Ihrem Netzwerk, ohne dass Sie zum alleinigen Betreiber werden. Beziehen Sie die Ingenieurzeit in die Kalkulation ein, bewerten Sie Skalierung, Sicherheit, betriebliche Kapazitäten sowie Spezialanforderungen – dann zeichnet sich die richtige Wahl meist klar ab.
Nutzen Sie ein Managed MCP Gateway, das Ihre Daten in Ihrem Netzwerk belässt. Buchen Sie eine Demo.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





