


November 21, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.




Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
IBM ContextForge, das Open-Source-mcp-context-forge-Projekt, leistet solide Arbeit als kostenloses MCP Gateway, Registry und Proxy: Transportunterstützung für HTTP, WebSocket, SSE und stdio, eine Admin-Benutzeroberfläche, OAuth-basierte Authentifizierung und OpenTelemetry Tracing. Funktionen wie automatische Erkennung (Auto-Discovery), Zustandsüberwachung (Health Monitoring) und Fähigkeitszusammenführung (Capability Merging) machen es zu einem der architektonisch anspruchsvolleren Angebote im Ökosystem.
Die Plattform legt außerdem großen Wert auf Anpassung und Integration auf Enterprise-Ebene. Sie unterstützt mehrere Authentifizierungsmethoden, darunter JWT-Bearer-Tokens, Basic Auth und benutzerdefinierte Header-Schemas, zusammen mit AES-verschlüsselten Zugangsdaten für einen sicheren Tool-Zugriff. Die Kompatibilität mit mehreren Datenbanken wie PostgreSQL, MySQL und SQLite ermöglicht es Unternehmen, die Lösung ohne größere architektonische Änderungen in bestehende Infrastrukturen zu integrieren.
Ein wichtiges Unterscheidungsmerkmal ist die virtuelle Serverkomposition, mit der mehrere MCP Server für Agenten wie ein einziger logischer Endpunkt erscheinen. IBM bezeichnet Context Forge jedoch ausdrücklich als Projekt im Alpha/Beta-Stadium ohne offiziellen kommerziellen Support. Obwohl es leistungsstark ist, eignet es sich aufgrund seiner betrieblichen Komplexität und des infrastrukturell aufwendigen Setups eher für Unternehmen mit starker interner DevOps-Expertise als für Teams, die nach einfachen oder vollständig verwalteten MCP-Lösungen suchen.
Wenn Bereitstellungen jedoch über einige interne Agenten hinauswachsen, beginnen viele Unternehmen, Alternativen zu evaluieren. Einige wünschen sich eine vollständig verwaltete Plattform, anstatt Kubernetes und Redis selbst zu betreiben. Andere benötigen eine einheitliche Governance für LLM-Traffic und MCP Tools, Enterprise-Identitäts- und Zugriffssteuerungen, Compliance-Zertifizierungen oder kommerziellen Support mit definierten SLAs.
In diesem Leitfaden vergleichen wir die besten IBM ContextForge-Alternativen im Jahr 2026, darunter verwaltete Plattformen, Enterprise AI Gateways und Open-Source-Optionen, damit Sie die passende Lösung für den AI Stack Ihres Unternehmens auswählen können.
Teams suchen aus einigen wiederkehrenden Gründen nach Alternativen: Sie möchten die Last von Hosting und Patching nicht selbst tragen, sie benötigen ein einheitliches AI Gateway und MCP Gateway anstelle eines reinen MCP Proxys, sie benötigen Enterprise Governance (SSO, unternehmensweites RBAC, Budget-Durchsetzung, Audit-Logs) out-of-the-box oder sie benötigen ein Anbieter-SLA anstelle von Community-Support.
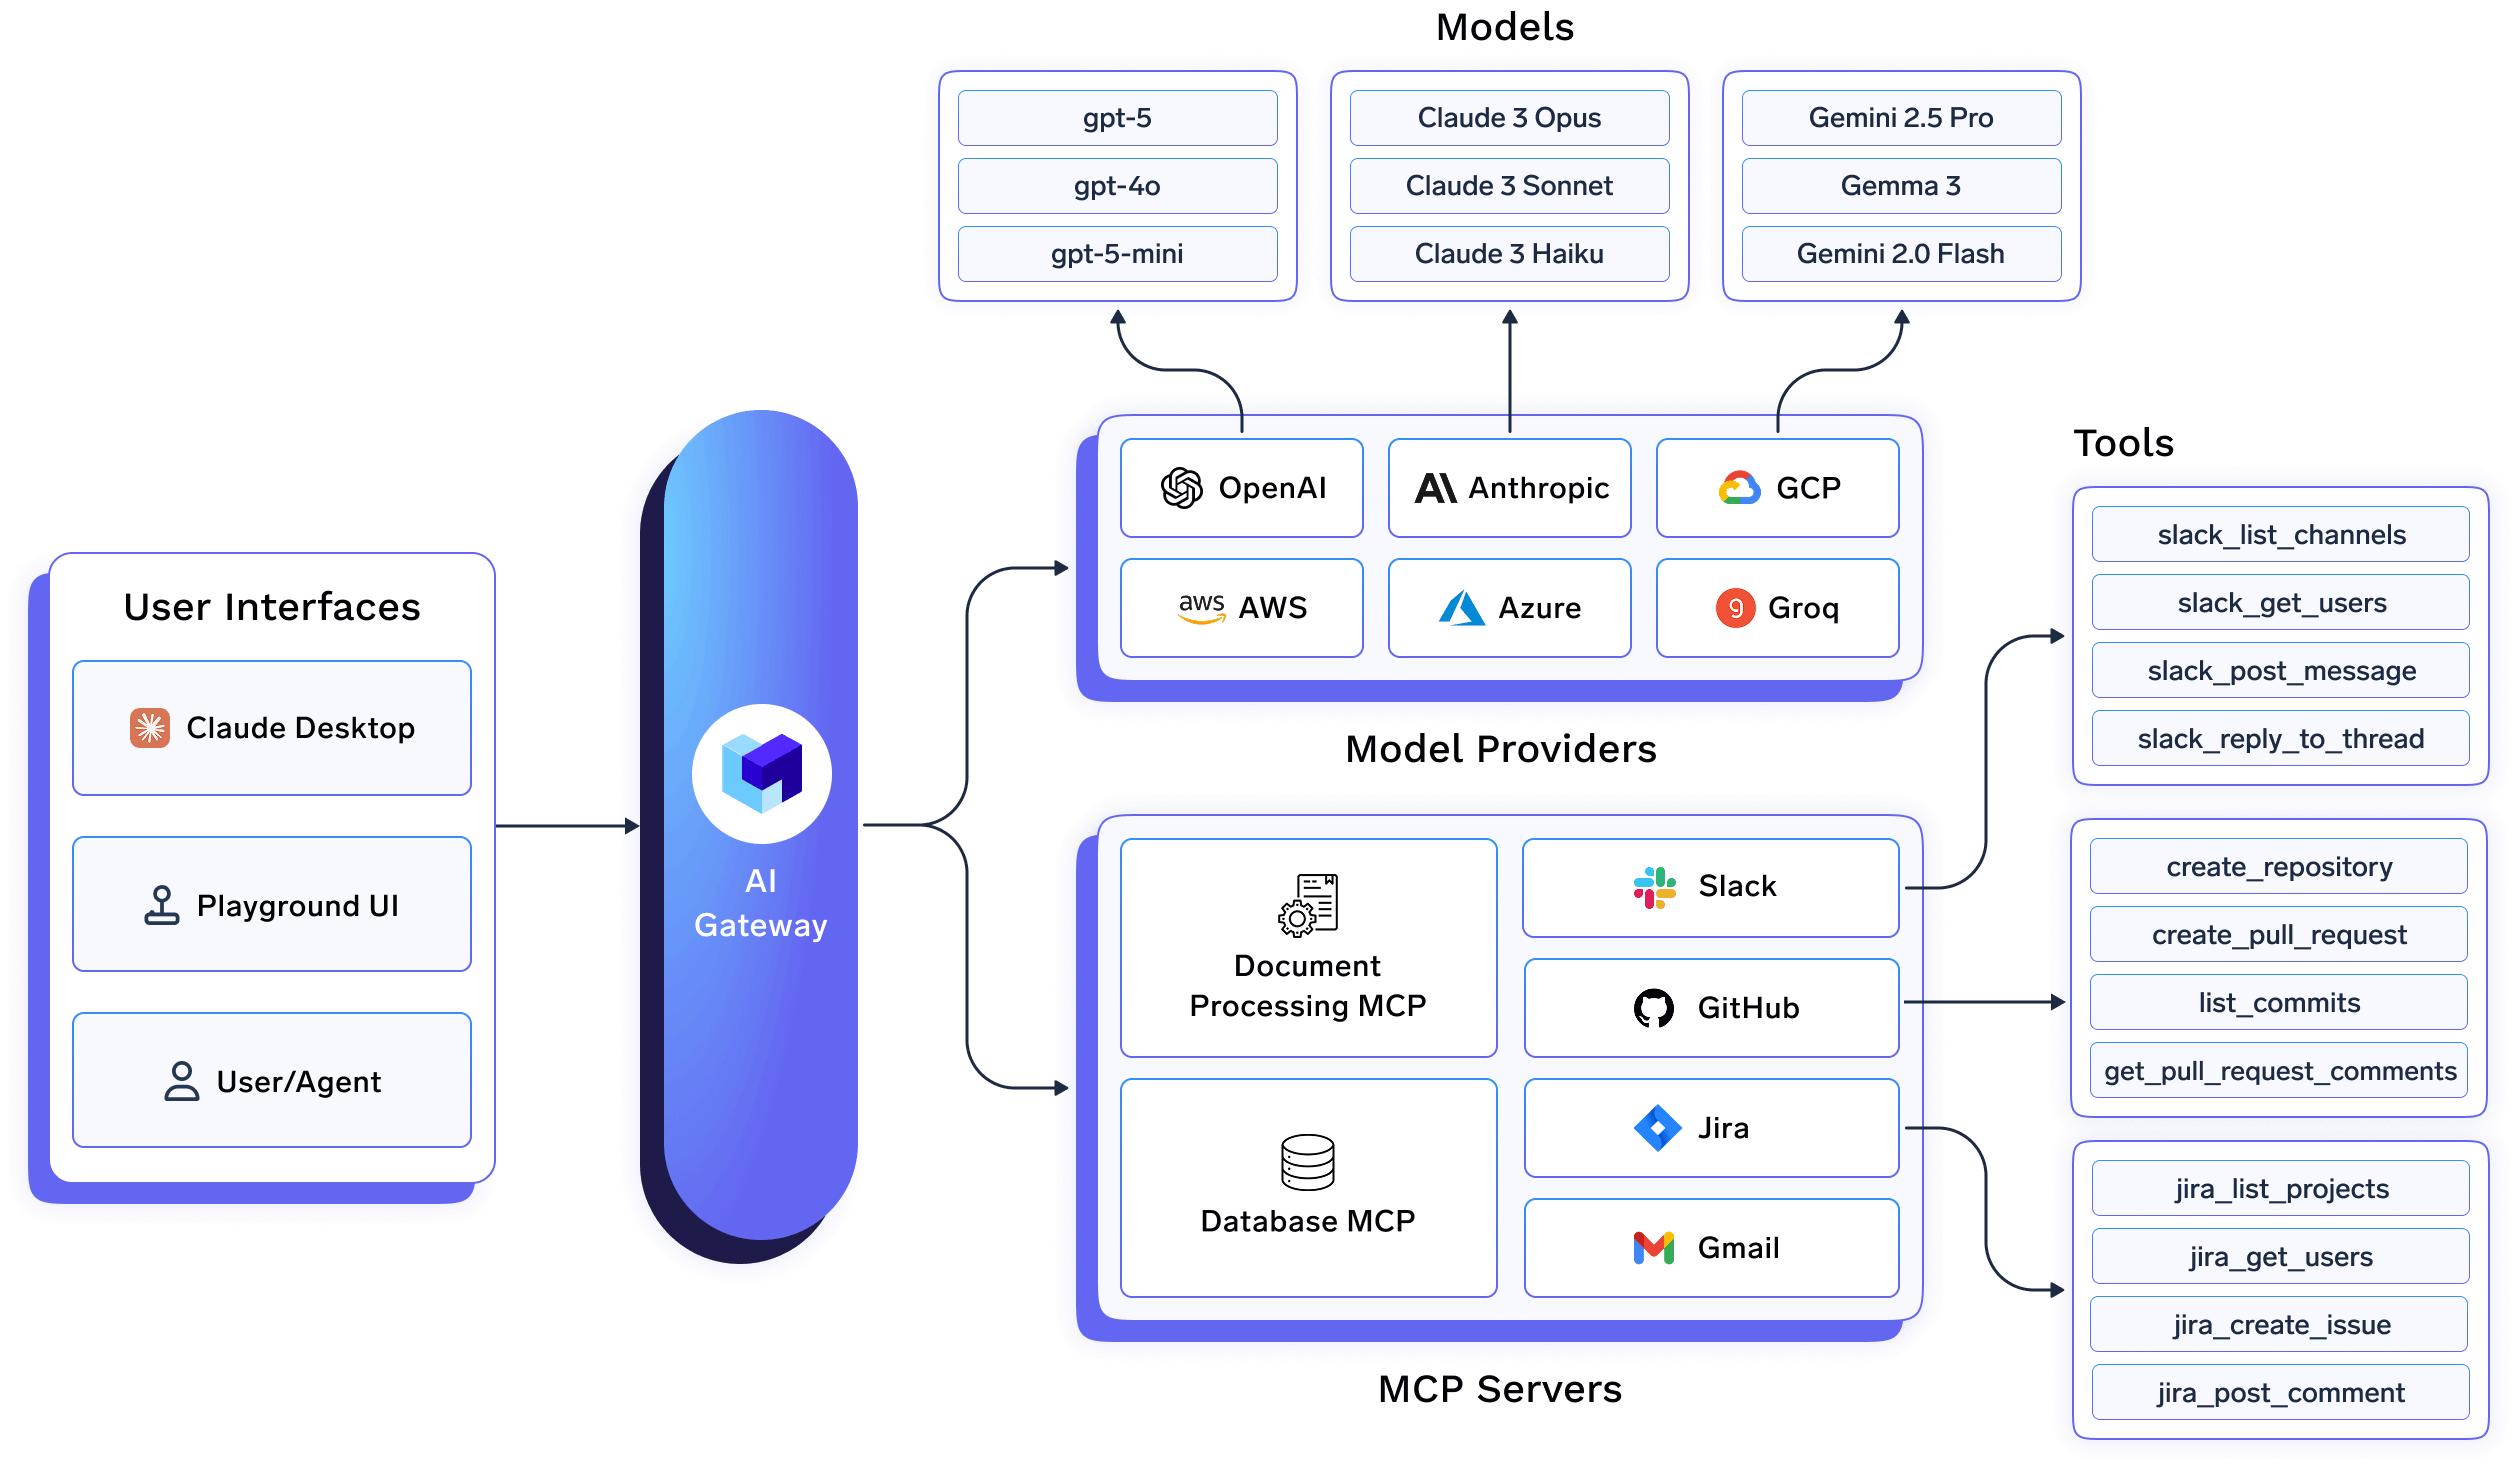
TrueFoundry kombiniert ein AI Gateway und ein MCP Gateway in einer einzigen Control Plane – mit über 1.000 LLMs, die über eine einzige OpenAI-kompatible API verfügbar sind, etwa 3 bis 4 ms Gateway-Latenz und Unterstützung für mehr als 350 Anfragen pro Sekunde auf einer einzelnen vCPU. Im Gegensatz zu ContextForge ist es als vollständig verwaltetes SaaS-Produkt verfügbar, sodass Sie keinen Kubernetes-Cluster bereitstellen müssen, bevor Sie Ihren ersten MCP Server registrieren können.
Speziell auf der MCP-Seite wendet TrueFoundry RBAC auf registrierte MCP Server an, unterstützt virtuelle MCP Server und protokolliert jeden Tool-Call mit umfassenden Metriken. Es ist zudem SOC 2-, HIPAA- und GDPR-bereit und kann in VPC-, On-Prem- oder vollständig Air-Gapped-Umgebungen für Teams mit besonderen Anforderungen an die Datenresidenz bereitgestellt werden.
Der Ansatz von TrueFoundry ist einfach: Wenn Unternehmen bereits KI-Infrastrukturen für LLMs verwalten, bringt eine Fragmentierung des Betriebs auf separate Systeme für MCP Tools kaum Mehrwert. Stattdessen vereint TrueFoundry die LLM-Infrastruktur und die MCP-Verwaltung in einer einzigen Control Plane mit gemeinsamen Sicherheits-, Observability-, Governance- und Leistungsmerkmalen. Dieser zentralisierte Ansatz vereinfacht den KI-Betrieb und bietet Engineering-Teams eine konsolidierte Plattform für Überwachung, Deployment und Kostenmanagement.
Hauptmerkmale von TrueFoundry
Vorteile:
Nachteile:
Am besten geeignet für: Unternehmen, die MCP-Governance und LLM/AI Gateway-Verwaltung auf einer Plattform mit einem Support-SLA und Compliance-Zertifizierungen konsolidieren möchten, anstatt das Äquivalent aus Open-Source-Teilen zusammenzubauen und zu hosten.
Die Plattform eignet sich auch hervorragend für Engineering-Teams, die eine einfach zu verwaltende, funktionsreiche Enterprise-Lösung mit integrierten Funktionen für Deployment, Überwachung, Finetuning und Orchestrierung suchen. Teams, die agentische Workflows und MCP-Ökosysteme einführen, profitieren von der betrieblichen Einfachheit, den breiten Integrationen und den cloud-nativen Bereitstellungsangeboten.
Preise: Kostenloser Developer-Tarif (50.000 Anfragen/Monat), Pro für 499 $/Monat, Pro Plus für 2.999 $/Monat, individueller Enterprise-Tarif. Vollständige Übersicht unter truefoundry.com/pricing.
TrueFoundry AI Gateway testen →
Runlayer ist eine AI Control Plane, die auf Agenten-Identität, Schatten-AI-Erkennung und ein verwaltetes MCP Gateway mit Zugriff auf einen Katalog von über 18.000 MCPs spezialisiert ist. Es ist eine passendere Lösung als ContextForge für Unternehmen, die nicht verwaltete Agenten aufspüren müssen, die bereits im Unternehmen laufen, und nicht nur bekannten MCP-Traffic proxysen wollen.
Runlayer veröffentlicht keine Preise und wird ausschließlich über Enterprise-Verträge verkauft. Im Gegensatz zu ContextForge gibt es keine Self-Hosted-Option. Es ist SOC 2-, HIPAA- und GDPR-konform.
Am besten geeignet für: Große Unternehmen, die Agenten über viele Teams hinweg einführen, zusätzlich zur MCP-Governance eine Schatten-AI-Erkennung benötigen und mit einer verwalteten Plattform mit individuellem Angebot zufrieden sind.
Lasso ist eine AI-Sicherheitsplattform, kein Gateway. Es deckt Erkennung, Risikobewertung, automatisiertes Red-Teaming und Runtime-Durchsetzung für Agenten und AI-Anwendungen ab und setzt Richtlinien auf der Proxy-, API- oder Gateway-Ebene durch, anstatt selbst das Gateway zu sein.
Wenn der Reiz von ContextForge in der Kombination aus Governance und Proxying an einem Ort lag, ersetzt Lasso dies nicht; es ergänzt jedes Gateway, das Sie bereits betreiben. Die Preise basieren auf individuellen Enterprise-Angeboten.
Am besten geeignet für: Sicherheitsteams, die tiefgehendes Red-Teaming und Bedrohungserkennung für agentische KI suchen und ein Gateway separat betreiben.
Docker ist in das MCP-Ökosystem eingestiegen, indem es seine Kernkompetenz in der Containerisierung auf die AI-Tooling-Infrastruktur ausgeweitet hat. Die Philosophie ist einfach: MCP Server sollten wie jeder andere Workload behandelt werden, der Isolierung, Sicherheit, Reproduzierbarkeit und Umgebungsverwaltung erfordert. Anstatt ein komplett neues Betriebsmodell einzuführen, ermöglicht Docker Engineering-Teams die Verwaltung von MCP-Deployments über vertraute containerbasierte Workflows und Orchestrierungsmuster.
Am besten geeignet für: Teams, die ein starkes Sicherheits- und Isolationsmodell auf Enterprise-Niveau benötigen.
Die MCP Gateway-Strategie von Microsoft ist eng in das breitere Azure-Ökosystem integriert. Anstatt eine eigenständige MCP-Plattform anzubieten, erweitert Microsoft die MCP-Funktionen über bestehende Azure-Dienste hinweg. Dies ermöglicht es Unternehmen, auf ihrer aktuellen Cloud-Infrastruktur aufzubauen, anstatt separate AI-Tooling-Systeme zu verwalten.
Ein großer Vorteil ist die tiefe Azure-native Integration. Azure AD (Entra ID) vereinfacht die Authentifizierung und das RBAC-Management, während Azure API Management die Durchsetzung von Richtlinien und OAuth 2.0-Flows mit minimalem Zusatzaufwand ermöglicht. Die Kubernetes-native Bereitstellung über Azure Container Apps bietet zudem ein skalierbares MCP-Hosting mit vertrauten Orchestrierungsmustern.
Am besten geeignet für: Die Plattform ist in erster Linie für große, Azure-zentrierte Unternehmen konzipiert, die betriebliche Robustheit und Flexibilität der Infrastruktur priorisieren.
Wenn Ihr Team bereits Kubernetes im großen Maßstab betreibt, die SRE-Kapazitäten hat, um einen weiteren Dienst zu patchen und zu überwachen, und null Lizenzkosten bei vollständiger Quellcode-Kontrolle wünscht, ist ContextForge eine absolut gute Option. Es wird von IBM aktiv gepflegt, verfügt über ein echtes Plugin-Ökosystem und vermeidet Vendor-Lock-in vollständig. Der Kompromiss besteht darin, dass alles über „der Code ist kostenlos“ hinaus (Hosting, Support, Governance-UI, Compliance-Arbeiten) zur Aufgabe Ihres Teams wird und nicht von einem Anbieter übernommen wird.
IBM ContextForge ist eine starke Open-Source-Wahl für Teams, die die vollständige Kontrolle über ihre MCP-Infrastruktur behalten möchten und über die erforderlichen Engineering-Ressourcen für den Betrieb verfügen. Seine Gateway-, Registry- und Proxy-Funktionen machen es zu einer soliden Grundlage für Unternehmen, die Kubernetes, Redis, Upgrades und die laufende Wartung problemlos selbst verwalten können.
Mit dem Wachstum von KI-Bereitstellungen benötigen viele Teams jedoch mehr als nur ein MCP Gateway allein. Sie benötigen auch eine einheitliche Governance für LLM- und MCP-Traffic, Enterprise-Authentifizierung, Observability, Compliance und kommerziellen Support – ohne mehrere Tools zusammenflicken zu müssen.
Wenn das Ihre Priorität ist, bietet TrueFoundry ein einheitliches AI Gateway und MCP Gateway auf einer einzigen Plattform – mit Optionen für verwaltetes Deployment, Governance auf Enterprise-Niveau und Unterstützung für den Betrieb in Ihrer VPC, On-Premises oder sogar in Air-Gapped-Umgebungen.
Was ist die beste IBM ContextForge-Alternative für Unternehmen?
TrueFoundry ist die passendste Wahl für Unternehmen, die AI Gateway- und MCP Gateway-Governance auf einer verwalteten Plattform mit transparenten Preisen, Compliance-Zertifizierungen und Bereitstellungsoptionen für VPC, On-Premise oder Air-Gapped suchen.
Gibt es eine kostenlose IBM ContextForge-Alternative?
LiteLLM ist die nächste kostenlose Open-Source-Option, obwohl der Schwerpunkt eher auf dem LLM-Proxying als auf der MCP-Governance liegt. ContextForge selbst bleibt kostenlos und Open Source; die meisten echten Alternativen dazu sind kommerzielle, verwaltete Produkte.
Welche IBM ContextForge-Alternativen gibt es speziell für MCP-Governance?
TrueFoundry und Runlayer bieten beide MCP-fokussierte Governance (RBAC, virtuelle MCP Server, Tool-Call-Protokollierung) als verwaltete Plattformen an. Dies nimmt Ihnen die Last des Kubernetes- und Redis-Hostings ab, die mit dem Self-Hosting von ContextForge einhergeht.
Unterstützt TrueFoundry selbst gehostete MCP Server wie ContextForge?
Ja. Das MCP Gateway von TrueFoundry unterstützt selbst gehostete MCP Server ab dem Pro Plus-Tarif, zusammen mit RBAC und virtuellen MCP Servern.
Kann ich TrueFoundry in meiner eigenen VPC oder On-Premise bereitstellen?
Ja. TrueFoundry läuft in Ihrer VPC, On-Prem, Air-Gapped, hybrid oder über mehrere Clouds hinweg, ohne dass Daten Ihre Domäne verlassen. Es bietet genau die Flexibilität bei der Bereitstellung, die Teams ursprünglich zu selbst gehosteten OSS-Lösungen wie ContextForge führt.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet














