


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Das Model Context Protocol bietet einem LLM eine standardisierte Möglichkeit, Tools aufzurufen, Kontext zu lesen und Prompts über jeden konformen Client hinweg wiederzuverwenden. Einen Server zu bauen, der dieses Protokoll spricht, ist nicht schwer; einen zu bauen, der korrekt und sicher bereitzustellen ist sowie für ein Modell angenehm zu nutzen ist, erfordert ein paar mehr Entscheidungen, als die Quickstart-Tutorials abdecken. Dieser Leitfaden begleitet Sie auf dem gesamten Weg: was ein Server bereitstellt, welches Transportprotokoll Sie warum wählen sollten, wie Sie ein Tool definieren, das das Modell auch tatsächlich gut nutzt, wie Sie einen Remote-Server authentifizieren, wie Sie ihn testen und was sich ändert, wenn Sie vom Laptop in die Produktion wechseln.
Die durchgehenden Beispiele sind struktureller Pseudocode im Python-Stil. Sie zeigen die korrekte Form (Namen, Schemas, Handler-Signaturen), ohne Sie an eine bestimmte SDK-Version zu binden, da die Struktur das ist, worauf es ankommt. Wenn Sie zuerst die konzeptionellen Grundlagen verstehen möchten, deckt Was ist ein MCP-Server das Modell ab; dieser Beitrag widmet sich der praktischen Umsetzung.
Haben Sie einen MCP-Server gebaut? Platzieren Sie ihn hinter einem Gateway für Auth, Registry und Audit. Buchen Sie eine Demo.
Ein MCP-Server bietet einem Client drei Arten von Funktionen. Die Unterscheidung bereits beim Entwurf richtig zu treffen, bewahrt Sie vor dem häufigsten Fehler: alles in Tools zu zwängen.
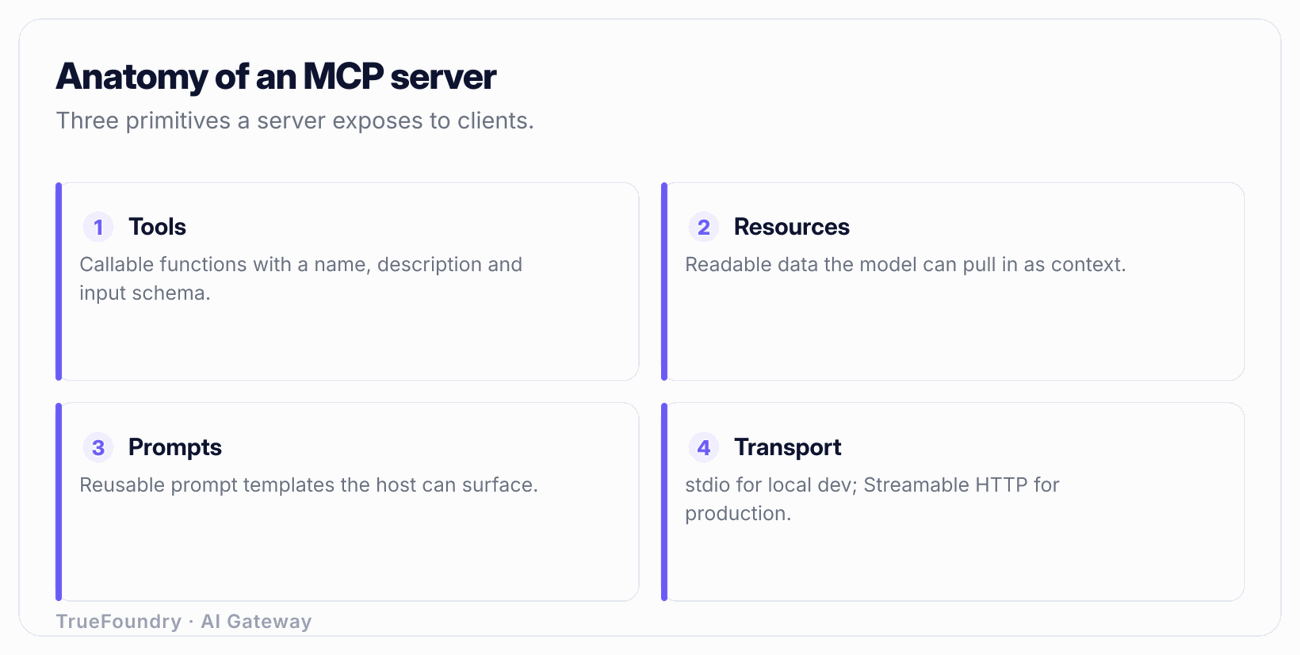
Tools sind vom Modell aufgerufene Funktionen. Das Modell entscheidet während eines Gesprächs, ein Tool aufzurufen, um etwas zu erledigen: eine Datenbank abfragen, ein Ticket erstellen, eine Anfrage an eine interne API senden. Tools können Seiteneffekte haben. Sie sind das Mittel der Wahl, wenn das Modell handeln muss. Ein Tool hat einen Namen, eine Beschreibung und ein JSON Schema für seine Eingaben und gibt strukturierten Inhalt zurück.
Ressourcen sind anwendungsgesteuerter, schreibgeschützter Kontext, der durch eine URI identifiziert wird. Eine Ressource besteht aus Daten, die der Client lesen und dem Modell als Kontext übergeben kann: eine Datei, ein Konfigurationsdokument, der aktuelle Inhalt eines Datensatzes. Der Hauptunterschied zu einem Tool liegt in der Steuerung und der Absicht. Eine Ressource ist schreibgeschützt und wird typischerweise von der Anwendung oder dem Benutzer ausgewählt („dieses Dokument anhängen“), anstatt vom Modell mitten im Denkprozess aufgerufen zu werden, um eine Wirkung zu erzielen. Wenn das, was Sie bereitstellen, niemals seinen Zustand ändert und eigentlich nur bedeutet: „Hier ist etwas Kontext zum Lesen“, handelt es sich um eine Ressource, nicht um ein Tool.
Prompts sind vom Benutzer aufgerufene Vorlagen. Ein Prompt ist eine wiederverwendbare, parametrisierte Nachricht (oder Nachrichtensequenz), die ein Benutzer explizit auslöst, oft in einem Client als Slash-Befehl oder Menüeintrag dargestellt. „Fasse diesen PR in unserem Firmenstil zusammen“ mit einem pr_url-Parameter ist ein Prompt. Prompts werden vom Benutzer gesteuert, nicht autonom vom Modell ausgewählt.
Eine praktische Regel: Wenn das Modell entscheiden soll, wann es verwendet wird, bauen Sie ein Tool. Wenn der Benutzer oder die App entscheidet, welcher Kontext geladen wird, bauen Sie eine Ressource. Wenn der Benutzer eine wiederholbare, vorgefertigte Anweisung wünscht, bauen Sie einen Prompt. Die meisten Server liefern berechtigterweise nur Tools aus, aber ein Server, der beispielsweise Ihre internen Runbooks bereitstellt, lässt sich besser mit Ressourcen modellieren als mit einem get_runbook-Tool, bei dem das Modell raten muss, wie es aufzurufen ist.
Das Protokoll definiert, wie Client und Server JSON-RPC-Nachrichten austauschen. Zwei Transportprotokolle sind von Bedeutung, und die Wahl bestimmt fast alles darüber, wie Sie bereitstellen.
Lokales stdio führt den Server als Subprozess des Clients aus und tauscht Nachrichten über die Standardeingabe und -ausgabe aus. Es ist die richtige Wahl für die Entwicklung und für Desktop-Clients wie eine IDE oder einen lokalen Assistenten, bei denen der Server auf derselben Maschine wie der Benutzer läuft. Es gibt kein Netzwerk, keine zu konfigurierende Auth, und der Client verwaltet den Prozess-Lebenszyklus. Informationen zum Ausführen lokaler Server speziell innerhalb eines Coding-Clients finden Sie unter MCP-Server in Claude Code. Die Einschränkung liegt auf der Hand: stdio bedient genau einen lokalen Benutzer und kann nicht geteilt, lastverteilt oder über ein Netzwerk erreicht werden.
Remotes Streamable HTTP führt den Server als Netzwerkdienst aus, den Clients über HTTP erreichen, mit Server-zu-Client-Streaming für Benachrichtigungen und Fortschrittsmeldungen. Dies ist das Transportprotokoll für alles mit mehreren Benutzern, alles Gehostete und alles in der Produktion. Die Protokollrevision vom 28.07.2026 ist hier wichtig: Streamable HTTP unterstützt einen zustandslosen Modus (stateless), bei dem der Server einen Client nicht an eine langlebige Sitzung auf einer einzelnen Instanz binden muss. Der zustandslose Betrieb ermöglicht es Ihnen, viele identische Replikate hinter einem Load Balancer auszuführen und horizontal ohne Sticky Sessions zu skalieren – die wichtigste Eigenschaft für das Produktions-Hosting. Dieselbe Revision hat die Mcp-Method- und Mcp-Name-Header für Anfragen standardisiert, die die JSON-RPC-Methode sowie den Tool- oder Ressourcennamen auf der HTTP-Ebene offenlegen. Das klingt unbedeutend; ist es aber nicht. Es bedeutet, dass ein Gateway, Proxy oder Load Balancer Anfragen pro Tool routen, begrenzen (Rate Limiting), autorisieren und protokollieren kann, ohne den JSON-RPC-Body zu parsen – genau das, was Sie benötigen, um einen Server im großen Maßstab zu verwalten.
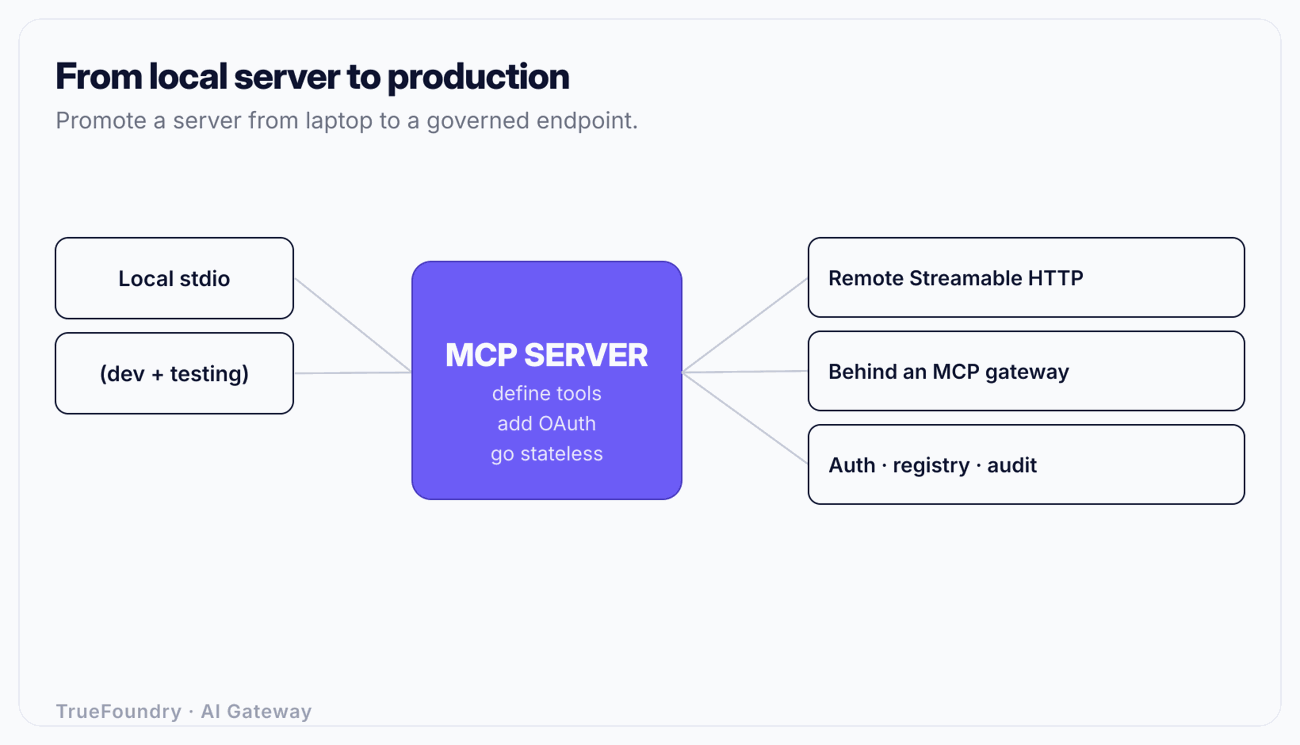
Bauen und debuggen Sie auf stdio; liefern Sie auf Streamable HTTP aus. Wenn Sie Ihren Server so schreiben, dass das Transportprotokoll eine dünne äußere Schicht ist (Handler, denen es egal ist, wie sie erreicht wurden), können Sie zwischen ihnen wechseln, ohne die Logik neu zu schreiben.
Eine Tool-Definition besteht aus drei Teilen, und das Verhalten des Modells wird von allen drei bestimmt. Hier entstehen die meisten Probleme der Kategorie „Mein Server funktioniert nicht“.
# Structural pseudocode — shape, not a specific SDK version.

@server.tool()
def search_orders(
    customer_id: str,        # required
    status: str = "any",     # enum: open | shipped | cancelled | any
    limit: int = 20,         # 1..100
) -> list[Order]:
    """Search a customer's orders by status.

    Use this when the user asks about the state, history, or
    contents of orders for a known customer_id. Returns up to
    `limit` orders, newest first. Does NOT create or modify
    orders. If the customer_id is unknown, ask the user for it
    rather than guessing.
    """
    ...
Die drei Teile:
Name. Kurz, mit einem Verb beginnend, eindeutig. search_orders, nicht orders oder do_order_stuff. Das Modell liest zuerst den Namen, wenn es aus Dutzenden verfuegbaren Tools auswaehlt.
Description. Dies ist der wichtigste Text, den Sie schreiben werden, und es handelt sich um Prompt Engineering, nicht um Dokumentation. Das Modell entscheidet ob es das Tool aufruft und wie es seine Argumente befüllt, fast ausschließlich anhand der Description. Geben Sie an, was das Tool tut, wann es zu verwenden ist, wann es nicht zu verwenden ist, was es zurückgibt und wie mit fehlenden Eingaben umzugehen ist. Das obige Beispiel teilt dem Modell mit, dass es schreibgeschützt ist („Does NOT create or modify“) und bietet ein Fallback-Verhalten („ask the user rather than guessing“). Vage Descriptions führen zu einem Modell, das das falsche Tool aufruft, das richtige Tool mit falschen Argumenten aufruft oder es aufruft, wenn es das nicht sollte. Behandeln Sie jede Description wie einen kleinen System Prompt.
Input schema. Ein präzises JSON Schema. Markieren Sie erforderliche Felder als required. Verwenden Sie Enums für geschlossene Mengen (status ist einer von vier Werten), damit das Modell keine "in_progress" erfinden kann. Legen Sie Grenzen fest (limit zwischen 1 und 100). Versehen Sie jedes Feld mit einer Beschreibung. Ein striktes Schema schränkt das Modell ein und ermöglicht es dem Server oder einem vorgeschalteten Gateway, Eingaben zu validieren, bevor ein Handler ausgeführt wird.
Zwei Fallstricke, die jeden treffen:
create_refund) muss tolerieren, zweimal mit denselben Eingaben aufgerufen zu werden, ohne dass sich der Effekt verdoppelt. Akzeptieren Sie einen Idempotenz-Schlüssel oder gestalten Sie die Operation von Natur aus idempotent. Entwickeln Sie für At-least-once-Zustellung, denn genau das werden Sie erhalten.Ein lokaler stdio-Server erbt das Vertrauen der Maschine des Benutzers und benötigt keine Auth. In dem Moment, in dem Sie einen Server über HTTP bereitstellen, benötigt er eine echte Authentifizierung, und das Protokoll definiert genau, was „echt“ bedeutet.
Das MCP-Autorisierungsmodell baut auf OAuth 2.1 auf. Zwei Punkte sind dabei besonders wichtig. Erstens ist der Server eine OAuth-geschützte Resource: Clients erhalten ein Access Token von einem Autorisierungsserver und legen es als Bearer Token vor. Zweitens – und das wird leicht übersehen – verlangt die Spezifikation Resource Indicators (RFC 8707), damit ein Token an den spezifischen MCP-Server gebunden ist, für den es ausgestellt wurde (die Resource), anstatt ein allgemeines Token zu sein. Ohne Resource Indicators kann ein für Server A erstelltes Token für Server B wiederverwendet werden, der demselben Autorisierungsserver vertraut – ein Confused-Deputy-Problem. Mit ihnen stellt der Autorisierungsserver ein Token aus, das auf die vorgesehene Resource beschränkt ist, und jeder Server lehnt Tokens ab, die nicht für ihn bestimmt sind.
In der Praxis entwickeln Sie dies nicht von Grund auf neu. Sie platzieren den Server hinter einer Komponente, die OAuth korrekt terminiert und die Audience jedes Tokens validiert. Das ist eine der Aufgaben eines MCP Gateways. Die tieferen Mechanismen, Token-Validierung, Scopes und das Confused-Deputy-Fehlerszenario werden in MCP authentication behandelt. Die Regel für diesen Leitfaden: Ein Remote-MCP-Server, der durch einen statischen, gemeinsam genutzten API-Schlüssel geschützt ist, ist nicht authentifiziert, sondern obfuszierte Sicherheit. Verwenden Sie OAuth 2.1 mit audience-gebundenen Tokens.

Erfahren Sie, wie TrueFoundry Ihre Remote-MCP-Server hostet und steuert. Demo buchen.
Bevor Sie etwas bereitstellen, testen Sie den Server über einen MCP-Client und beobachten Sie den tatsächlichen Nachrichtenaustausch.
Der modellgesteuerte Test in Schritt 3 ist derjenige, den Teams am häufigsten überspringen – und derjenige, der am wichtigsten ist. Ein Server, der technisch korrekt ist, aber seine Tools schlecht beschreibt, wird genau auf die Weise fehlschlagen, die in den Logs am schwersten zu debuggen ist: Das Modell verwendet ihn schlichtweg falsch.
Ein Server, der auf Ihrem Laptop über stdio läuft, und ein Server, den man sicher für echten Traffic freigeben kann, sind zwei verschiedene Dinge. Das ist der Inhalt dieser Lücke:
Hosting und Lifecycle. Der Server wird zu einem Service, den Sie deployen, überwachen, ausrollen und zurückrollen. Er benötigt Health Checks, Ressourcenlimits und ein Deployment-Ziel. MCP server hosting deckt die Optionen und Kompromisse ab.
Stateless Scaling. Um mehrere Replikate hinter einem Load Balancer auszuführen, halten Sie den Server pro Anfrage zustandslos, wofür der zustandslose Modus von Streamable HTTP (2026-07-28) entwickelt wurde. Jeglicher Session-Status sollte in einem gemeinsam genutzten Speicher liegen, nicht im Arbeitsspeicher der Instanz, da sonst die Folgeanfrage eines Clients, die an ein anderes Replikat geroutet wird, fehlschlägt.
Authentifizierung und Autorisierung. OAuth 2.1 mit Resource Indicators für die Authentifizierung und anschließend Autorisierung: Welche Benutzer und welche Agents dürfen welche Tools aufrufen? Behandeln Sie den Agent als eigenständige Identität, nicht nur den Menschen dahinter; AI agent identity und feingranulare Autorisierung pro Tool verhindern, dass ein leistungsfähiger Server zu einem Sicherheitsrisiko wird.
Discovery über ein Registry. Clients und Platform-Teams müssen den Server finden, seine Version kennen und wissen, was er bereitstellt. Ein Registry ist der Katalog, der Server im gesamten Unternehmen auffindbar und steuerbar macht; siehe what is an MCP registry. Ohne ein solches Registry entdeckt und konfiguriert jedes Team dieselben Server manuell neu.
Observability. Sie benötigen Transparenz pro Aufruf: Wer hat welches Tool aufgerufen, mit welchen Argumenten, wie lange hat es gedauert, gab es Fehler, was hat es gekostet? Rohe Server liefern nichts davon in standardisierter Form.
Guardrails. Tool-Eingaben und -Ausgaben können PII, Secrets oder Prompt-Injection-Payloads enthalten, die über zurückgegebene Inhalte eingeschleust werden. Die Überprüfung dieser Daten ist eine querschnittliche Aufgabe, die Sie nicht in jedem Server neu implementieren möchten.
Das Entwurfsmuster, das dies bewältigbar macht, besteht darin, diese Schicht nicht für jeden Server neu zu bauen. Entwickeln Sie Ihren Server so, dass er seine eine Aufgabe über Streamable HTTP gut erledigt, und platzieren Sie ihn hinter einem MCP Gateway, das Authentifizierung, Autorisierung, das Registry, Observability und Guardrails einheitlich bereitstellt. Das ist der Unterschied zwischen dem Bereitstellen eines einzelnen rohen Servers und dem Betreiben einer ganzen Flotte. What is an MCP gateway erläutert das Modell, und enterprise MCP governance behandelt die damit verbundenen Steuerungs-, Audit- und Zugriffsanforderungen. TrueFoundry bietet dies als MCP Gateway und Registry mit Zugriffskontrolle (RBAC, SSO, SCIM) und Guardrails, bereitstellbar als SaaS, In-VPC, On-Premise oder Air-Gapped, damit die Data Plane in Ihrem Netzwerk verbleibt.
Sie machen alles zu einem Tool. Schreibgeschützter Kontext wird in get_* Tools gezwängt, bei denen das Modell erraten muss, wie sie aufzurufen sind, obwohl es sich um eine Resource handeln sollte, die die Anwendung anhängt. Wiederkehrende, vordefinierte Anweisungen werden fest im Code verankert, obwohl es Prompts sein sollten, die der Benutzer aufruft. Modellieren Sie die drei Primitiven bewusst.
Sie schreiben knappe Tool Descriptions. Eine einzeilige Description überlässt es dem Modell zu raten, wann und wie das Tool aufzurufen ist – und es rät falsch. Die Description steuert das Verhalten; schreiben Sie sie wie einen System Prompt, einschließlich der Information, wann das Tool nicht verwendet werden soll.
Sie stellen einen Remote-Server hinter einem Shared Key bereit. Ein statischer API-Schlüssel ist keine Authentifizierung. Remote-Server benötigen OAuth 2.1 mit audience-gebundenen Tokens (Resource Indicators), damit ein Token für einen Server nicht gegen einen anderen wiederverwendet werden kann. Dies zu ignorieren, schafft eine Confused-Deputy-Lücke.
Sie ignorieren Idempotenz. Clients, Netzwerke und Gateway-Fallbacks führen alle Retries durch. Ein Tool mit Side Effects, das nicht idempotent ist, wird unter ganz normalen Retry-Bedingungen doppelte Abbuchungen, doppelte Erstellungen oder doppelten Versand verursachen. Entwickeln Sie für At-least-once-Zustellung.
Sie setzen „es läuft“ mit „es ist produktionsreif“ gleich. Ein funktionierender Server ist erst der Anfang. Hosting, Stateless Scaling, Auth, ein Registry, Observability und Guardrails sind die eigentliche Arbeit, um die Bereitstellung sicher zu machen – und dies pro Server neu zu bauen, führt in Unternehmen zu Dutzenden ungesteuerten Endpunkten.
Das Erstellen eines MCP-Servers ist ein kurzer Weg mit einem langen Rattenschwanz. Der kurze Weg ist der Quickstart: Wählen Sie ein Transportprotokoll, registrieren Sie ein Tool mit Name, Beschreibung und Schema und testen Sie es mit einem Client. Sie können an einem Nachmittag einen funktionsfähigen Server haben. Der Rattenschwanz ist alles, was ihn korrekt und sicher macht: Tools versus Ressourcen versus Prompts bewusst zu modellieren, Beschreibungen zu schreiben, auf deren Basis das Modell agieren kann, Tools mit Seiteneffekten idempotent zu machen, den Remote-Zugriff mit OAuth 2.1 und Resource Indicators zu authentifizieren und zustandslos zu skalieren.
Der Schritt, den die meisten Teams unterschätzen, ist der Sprung von „läuft auf meinem Laptop“ zu „echtem Traffic ausgesetzt“. Dieser Sprung umfasst Hosting, Auth, Autorisierung, Discovery, Observability und Guardrails – und der Hebel liegt darin, diese Schicht nicht für jeden Server neu zu bauen. Bauen Sie den Server so, dass er seine Aufgabe über Streamable HTTP erfüllt, schalten Sie ihn für die Governance hinter ein MCP-Gateway und ein Register, und Sie erhalten etwas, das Sie tatsächlich betreiben können, anstatt eines einmaligen Endpunkts, den niemand sichern oder finden kann.
Bringen Sie Ihren MCP-Server von lokal zu produktionsgesteuert. Buchen Sie eine Demo.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





