



October 10, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: October 10, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
KI-Systeme sind heute fester Bestandteil von Kunden-Workflows, Finanzentscheidungen, Compliance-Prozessen und Infrastrukturbetrieb. Diese Ausweitung bringt Risiken mit sich, für die herkömmliche Kontrollmechanismen nicht ausgelegt waren. Halluzinationen können regulierte Ergebnisse beeinträchtigen, während Prompt-Injection autonome Arbeitsabläufe umleiten kann. Zudem kann ein unkontrollierter Modellzugriff sensible Daten über externe APIs preisgeben.
Der Markt für KI-Risikomanagement-Tools ist parallel zu diesen Risiken gewachsen. Governance-Plattformen, Laufzeitsicherheitsprodukte, Compliance-Systeme und Infrastruktur-Gateways werden oft in dieselbe Kategorie eingeordnet. Sie steuern jedoch unterschiedliche Phasen des KI-Lebenszyklus. Der Kauf sich überschneidender Produkte kann dennoch zu kritischen Sicherheitslücken führen.
Diese Unterscheidung wird umso wichtiger, je mehr generative KI und agentenbasierte Modelle in die Produktion übergehen. Unternehmen müssen wissen, was jedes Produkt steuert und wo seine Kontrollmechanismen ansetzen. Dieser Leitfaden vergleicht sieben der besten KI-Risikomanagement-Tools hinsichtlich Abdeckung, Durchsetzungspunkt, Bereitstellungsmodell und Eignung für Unternehmen.
Moderne Software für KI-Risikomanagement muss verschiedene Phasen des betrieblichen KI-Einsatzes abdecken. Einige Produkte konzentrieren sich auf Dokumentation und regulatorische Nachweise. Andere bewerten KI-Modelle oder sichern aktive Workloads ab. Infrastrukturkontrollen steuern Anfragen, bevor Modelle, Agenten oder verbundene Tools diese ausführen können.
Eine sinnvolle Bewertung beginnt mit vier operativen Bereichen anstelle von Anbieterkategorien. Diese Bereiche umfassen Governance, Evaluierung, Laufzeitschutz und Infrastrukturkontrolle. Sie helfen Käufern zudem dabei, Risikomanagement-Lösungen zu vergleichen, ohne davon auszugehen, dass jedes Produkt dasselbe Problem löst.
Ein ausgereiftes KI-Governance-Framework verbindet diese Bereiche durch klare Zuständigkeiten und messbare Kontrollen. Governance definiert die Anforderungen, während die Infrastruktur bestimmt, wie diese Anforderungen in der Produktion durchgesetzt werden.
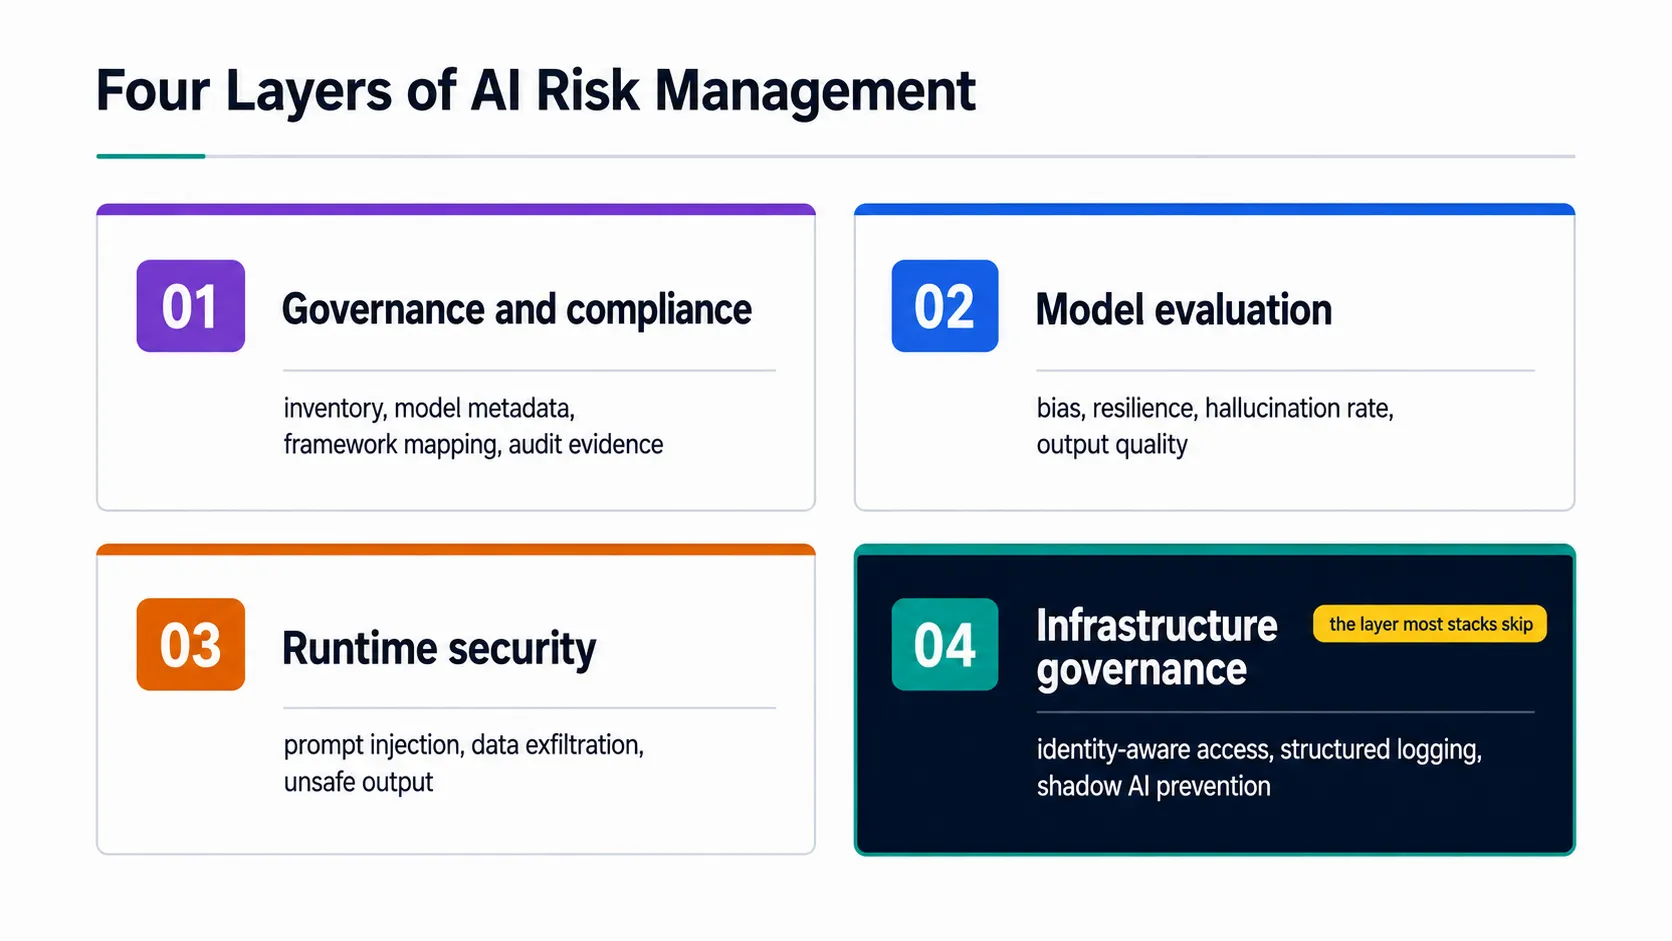
Abbildung 1: Die meisten Lücken in Unternehmen entstehen durch Doppelinvestitionen in einer Ebene, während die vierte Ebene völlig unberücksichtigt bleibt.
Der folgende Vergleich betrachtet die primäre Steuerungsebene, die Durchsetzungspunkte, die Bereitstellungsoptionen und die Preistransparenz der einzelnen Plattformen. Wir haben zudem die Unterstützung für kontinuierliche Überwachung, Compliance-Nachweise, Sicherheitskontrollen und agentische Workloads berücksichtigt. Dieser Ansatz erleichtert den Vergleich verschiedener KI-Risikomanagement-Plattformen hinsichtlich ihrer operativen Eignung.
TrueFoundry agiert direkt innerhalb des Anforderungspfads für Modellaufrufe, MCP-Verbindungen und Agenten-Aktionen. Sein AI Gateway unterstützt mehr als 1.600 Modelle und zentralisiert Zugriff, Sicherheitsvorgaben, Observability, Budgets und Routing. Das Gateway kann daher Kontrollen anwenden, bevor Anfragen externe oder selbst gehostete Anbieter erreichen.
Hauptfunktionen
Vorteile und Herausforderungen
Ideal für: Plattform-Engineering- und Sicherheitsteams, die identitätsbasierte Kontrollen, Ausgabenkontrolle, Multi-Provider-Zugriff sowie Governance für Modelle und Agenten in der Produktion benötigen.
TrueFoundry bietet eine kostenlose Entwickler-Stufe für 50.000 Anfragen pro Monat. Enterprise-Pläne unterstützen VPC- und Air-Gapped-Installationen. Das Unternehmen hat zudem am 24. Juni 2026 Seldon AI übernommen und damit seine Präsenz im Bereich der Enterprise-KI-Infrastruktur erweitert.
Credo AI konzentriert sich stark auf Enterprise-KI-Governance, regulatorische Nachweise und Richtlinienmanagement. Die Plattform unterstützt KI-Inventare, regulatorische Richtlinienpakete, automatisierte Nachweise, Risikokontrollen und die Auswertung von Laufzeit-Traces. Der Anbieter stellt zudem SaaS- und Self-Hosted-Bereitstellungsoptionen für Unternehmen mit unterschiedlichen Infrastrukturanforderungen bereit.
Hauptfunktionen
Vorteile und Herausforderungen
Ideal für: Governance-, Rechts- und Compliance-Teams, die ein zentrales System zur Dokumentation mit detaillierter regulatorischer Zuordnung und formalen Nachweis-Workflows benötigen.
Credo AI wurde im dritten Quartal 2025 als Leader in der Forrester Wave für AI Governance Solutions ausgezeichnet. Das aktuelle Produkt umfasst zudem Richtlinienpakete sowie geplante Integrationen in die Durchsetzungsinfrastruktur.
IBM watsonx bietet Funktionen für Governance, Evaluierung, Überwachung und Unternehmensrisikomanagement in hybriden Umgebungen. Die aktuelle Plattform deckt sowohl prädiktive als auch Basismodelle sowie Drittsysteme ab. Im Juli 2026 wurde zudem die KI-Asset-Erkennung für nicht verwaltete Agenten, MCP-Server, Tools und Basismodelle eingeführt.
Hauptfunktionen
Vorteile und Herausforderungen
Ideal für: Regulierte Großunternehmen, die Modellevaluierung, Unternehmens-Governance, Unterstützung für hybride Bereitstellungen und eine bestehende Integration in IBM-Risikosysteme benötigen.
IBM veröffentlicht Preise für die Modellevaluierung in Höhe von 0,64 USD pro Evaluierung nach Verbrauch des inkludierten kostenlosen Kontingents. Zudem gab IBM im April 2026 die FedRAMP-Autorisierung für watsonx.governance auf AWS GovCloud bekannt.
OneTrust erweitert seine etablierten Funktionen für Datenschutz und Unternehmensrisikomanagement um die KI-Überwachung. Die aktuelle Governance-Plattform erfasst Modelle, Datensätze, Agenten, Anbieter und Zuständigkeiten in einem zentralen Inventar. Die Laufzeitfunktionen umfassen nun Richtlinien-Leitplanken, Produktionsüberwachung und Aktionskontrollen ergänzend zu den Governance-Workflows.
Hauptfunktionen
Vorteile und Herausforderungen
Ideal für: Teams aus den Bereichen Datenschutz, GRC und Enterprise Risk Management, die bestehende Governance-Programme auf KI-Inventarisierung, Überwachung, Kontrollen und Compliance-Reporting ausweiten möchten.
OneTrust gibt an, dass sein KI-Governance-Angebot im ersten Gartner Magic Quadrant für KI-Governance-Plattformen 2026 als Visionary eingestuft wurde. Die öffentliche Preisseite enthält Informationen zu den Paketen, nennt jedoch keine Preise.
Holistic AI kombiniert KI-Discovery, Qualitätssicherung, Tests, regulatorische Zuordnung und automatisierte Durchsetzung. Die Plattform bewertet den Bereitstellungskontext, die Exposition und das technische Risiko, bevor sie Live-Risikoinformationen zuweist. Guardian Agents können Systeme überwachen und reagieren, wenn definierte Schwellenwerte überschritten werden.
Hauptfunktionen
Vorteile und Herausforderungen
Ideal für: Einkäufer aus den Bereichen Risiko, Audit und Compliance, die dynamische Bewertungen mit automatisierter Fehlerbehebung für traditionelle Modelle und autonome Agentenumgebungen suchen.
Holistic AI gab an, im Rahmen der begleitenden Gartner-Studie „Critical Capabilities“ 2026 den ersten Platz für den Anwendungsfall „KI-Risiko und Compliance“ belegt zu haben. Im zugehörigen Magic Quadrant wurde das Unternehmen als Challenger positioniert.
AccuKnox nähert sich dem KI-Risiko über Cloud- und Workload-Sicherheit. ModelArmor nutzt KubeArmor, um die Modellausführung einzuschränken und Risiken durch nicht vertrauenswürdige Workloads zu reduzieren. Aktuelle KI-Sicherheitsfunktionen umfassen zudem Prompt-Schutz, agentenbasierte Workloads, Red Teaming und Compliance-Abgleich.
Hauptfunktionen
Vorteile und Herausforderungen
Ideal für: Cloud-Security- und Plattform-Teams, die KI-Infrastrukturen auf Kubernetes-Basis schützen, insbesondere wenn Workload-Isolation und Air-Gapped-Ausführung zentrale Anforderungen sind.
Check Point AI Guardrails baut nach der Übernahmeankündigung von Check Point im September 2025 auf der Technologie von Lakera auf. Die aktuellen Funktionen schützen LLM-Ein- und Ausgaben vor Injektionen, Datenabfluss und unsicheren Inhalten. Zudem hat Check Point den Agentenschutz durch Gateway- und Cloud-Integrationen erweitert.
Hauptfunktionen
Vorteile und Herausforderungen
Ideal für: Anwendungssicherheitsteams, die LLM-Anwendungen und Agenten in Produktionsumgebungen vor Prompt-Angriffen, unsicheren Inhalten und Datenabfluss schützen.
Check Point unterstützt nun die Inline-Durchsetzung durch ausgewählte Agenten- und Netzwerkintegrationen. Käufer sollten daher den spezifischen Bereitstellungspfad evaluieren, anstatt von einem einheitlichen Durchsetzungsmodell für jede Integration auszugehen.
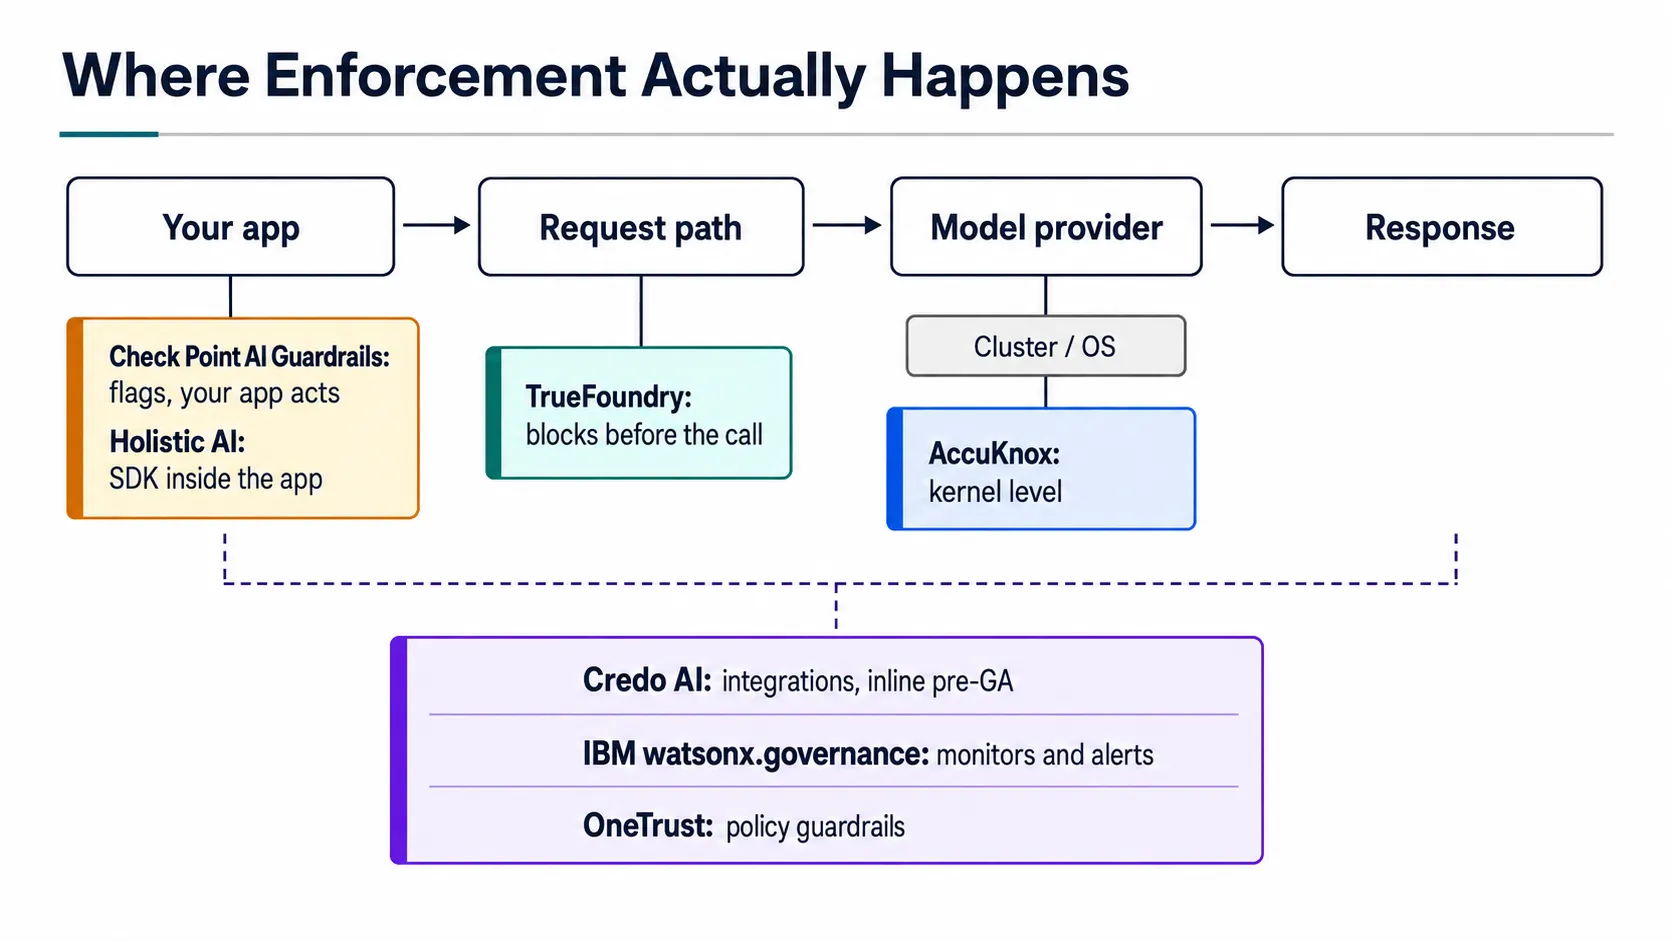
Abbildung 2: Dieselbe Kategorie, vier verschiedene Durchsetzungspunkte
Die regulatorischen Fristen haben sich im Jahr 2026 wesentlich geändert, daher sollten Beschaffungspläne den aktuellen Zeitplan berücksichtigen. Der EU AI Act trat am 1. August 2024 in Kraft. Die meisten Bestimmungen wurden am 2. August 2026 anwendbar. Für Hochrisiko-Anforderungen gelten jedoch nach den Änderungen durch die KI-Omnibus-Verordnung 2026 nun verlängerte Fristen.
Für eigenständige Hochrisikosysteme gemäß Anhang III verschiebt sich die Frist auf den 2. Dezember 2027. Hochrisikosysteme, die in regulierte Produkte gemäß Anhang I eingebettet sind, haben nun eine Frist bis zum 2. August 2028. Transparenzpflichten wurden im Allgemeinen im August 2026 anwendbar, wobei spezifische Übergangsanforderungen bis zum 2. Dezember 2026 bestehen bleiben.
Diese Änderungen machen das Compliance-Mapping für aktive KI-Initiativen noch wichtiger. Teams müssen die geltenden Verpflichtungen nach Systemtyp, Bereitstellungsdatum und Zuständigkeitsbereich identifizieren. Der umfassendere KI-Compliance- Prozess sollte die rechtliche Auslegung mit technischen Nachweisen und operativen Kontrollen verknüpfen.
Das NIST AI Risk Management Framework bleibt eine wichtige Referenz für Unternehmensprogramme. Das KI-RMF 1.0 wurde im Januar 2023 veröffentlicht und bleibt freiwillig. Das NIST gibt an, dass das Framework derzeit überarbeitet wird, während die vier Kernfunktionen – Steuern (Govern), Abbilden (Map), Messen (Measure) und Verwalten (Manage) – bestehen bleiben.
Ein KI-Risikomanagement-Framework sollte diese Funktionen mit interner Verantwortlichkeit und messbaren Schutzmaßnahmen verbinden. Unternehmen können Kontrollen gegen ihre eigenen Richtlinien abbilden, ohne eine NIST-Zertifizierung zu beanspruchen. Das Framework unterstützt das kontinuierliche Management in sich wandelnden Kontexten über den gesamten Systemlebenszyklus hinweg.
ISO/IEC 42001 verfolgt einen anderen Ansatz. Sie legt Anforderungen an ein organisatorisches KI-Managementsystem fest, anstatt einzelne Modelle zu zertifizieren. Unabhängige Zertifizierungsstellen können das Managementsystem einer Organisation nach diesem Standard zertifizieren.
Zusammen beeinflussen diese Governance-Frameworks die Werkzeugauswahl in den Bereichen Inventarisierung, Bewertung, Überwachung, Nachweisführung und Durchsetzung. Teams sollten zudem das interne Richtlinienmanagement, die bestehende Daten-Governance und angrenzende Systeme wie Microsoft Purview berücksichtigen. Das Ziel ist eine konsistente Aufsicht, ohne isolierte Nachweis-Repositories zu schaffen.
Bei TrueFoundryhaben wir das AI Gateway auf der Infrastrukturebene aufgebaut, auf der Anfragen tatsächlich ausgeführt werden. Es zentralisiert Zugriff, Routing, Sicherheitsvorkehrungen, Budgets und Observability für über 1.600 Modelle. Dies ergänzt Risikomanagement-Plattformen, die sich auf Inventare und Compliance-Nachweise konzentrieren, indem Richtlinien direkt im Produktionsverkehr durchgesetzt werden.
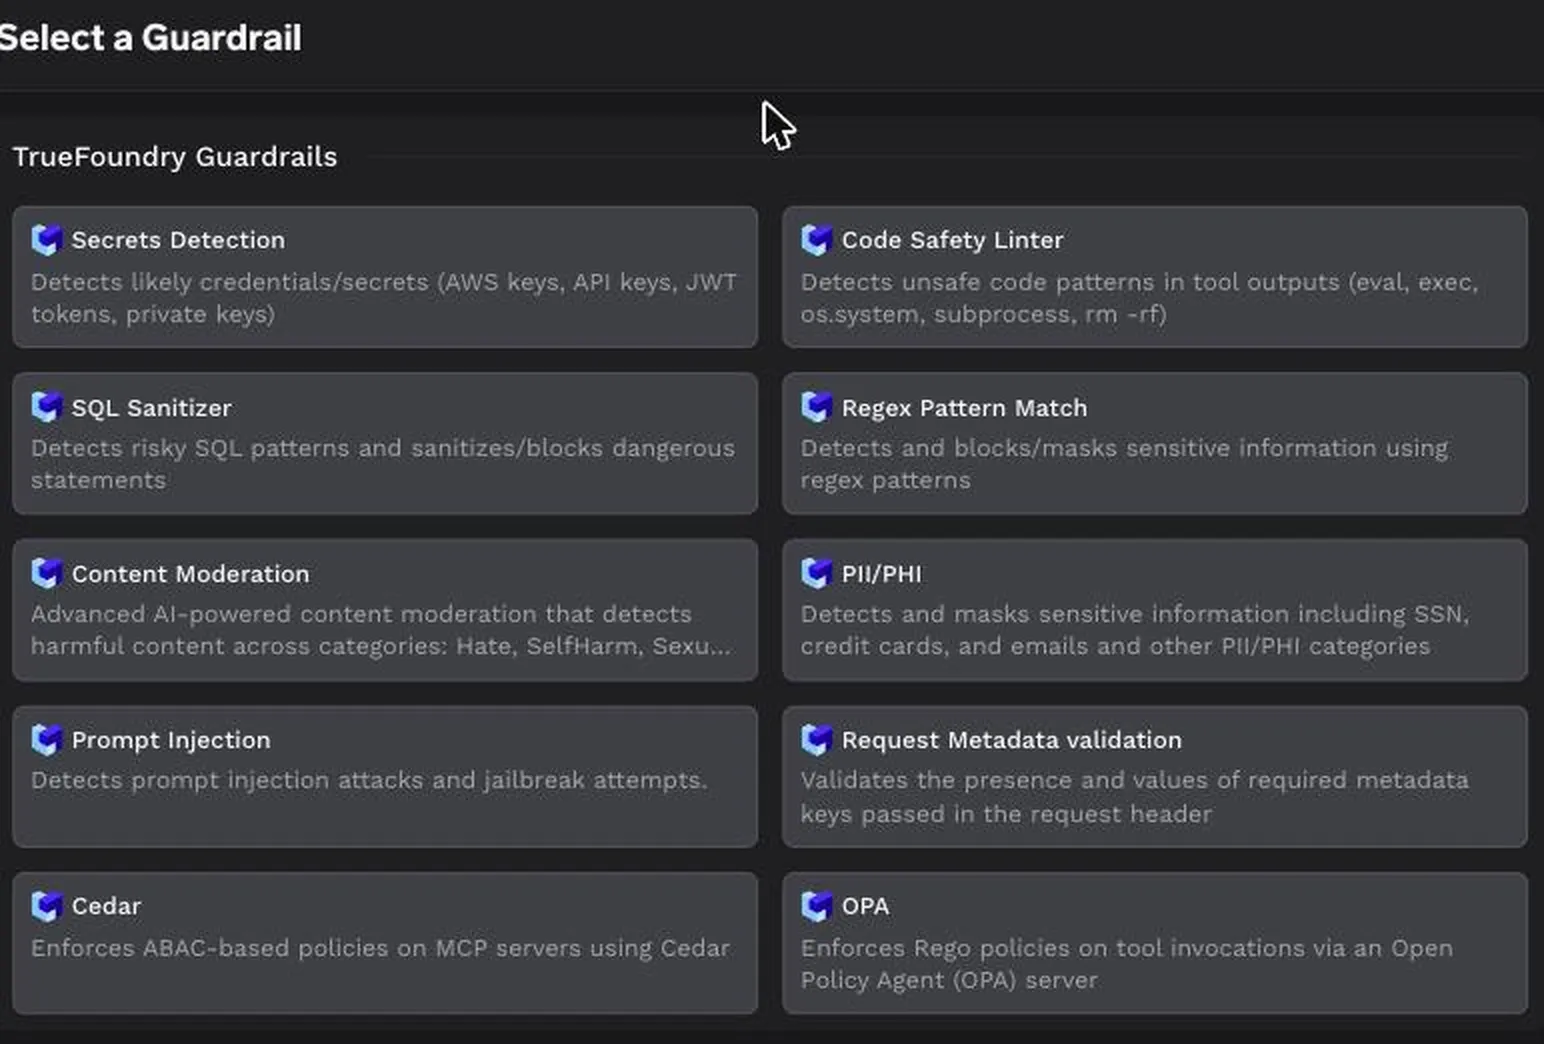
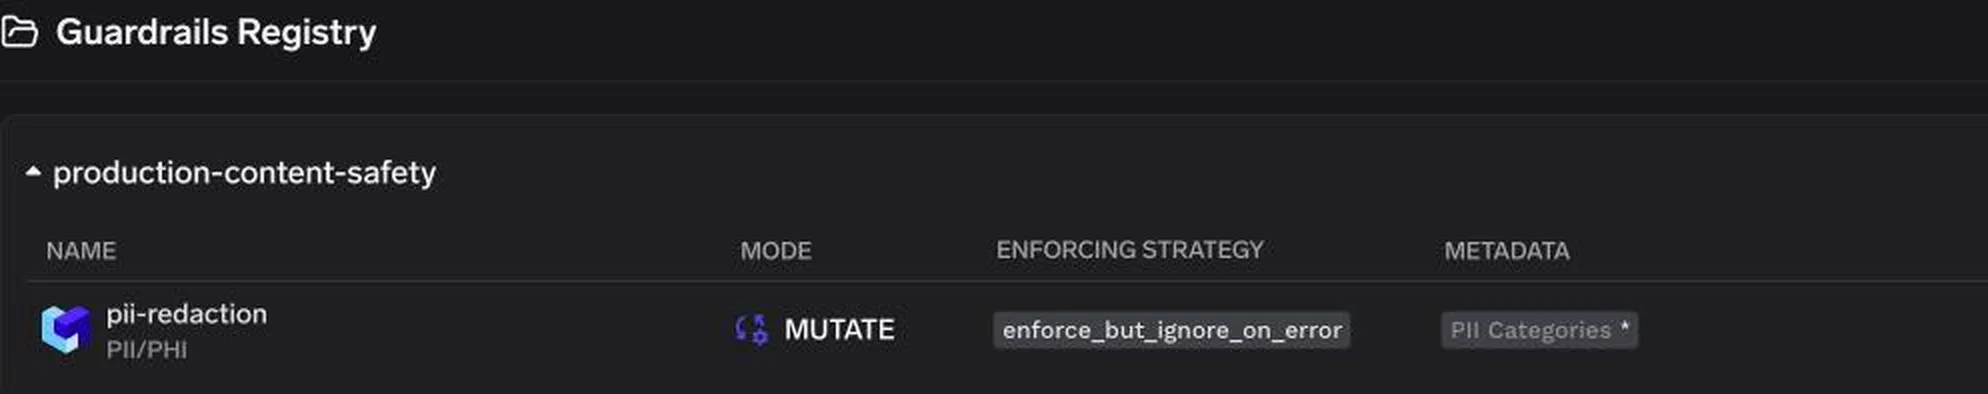
Integrierte Sicherheitsvorkehrungen prüfen Prompts und Ausgaben auf sensible Informationen, Geheimnisse, unsichere Inhalte und Prompt-Injection. Sie stärken Sicherheitsmaßnahmen und unterstützen gleichzeitig ein praxisorientiertes Risikomanagement bei Hochrisiko-Anwendungsfällen.
Die Einführung erfordert lediglich eine Änderung der Basis-URL. Anwendungen kommunizieren mit dem Gateway anstatt direkt mit dem Anbieter, sodass jeder Aufruf die Richtlinienprüfung durchläuft, bevor er ein Modell erreicht:
from openai import OpenAI

client = OpenAI(
    api_key="your_truefoundry_api_key",
    base_url="https://gateway.truefoundry.ai",  # SaaS; self-hosted URL is in the Playground code snippet
)
Integrierte Sicherheitsvorkehrungen prüfen Prompts und Ausgaben auf sensible Informationen, Geheimnisse, unsichere Inhalte und Prompt-Injection. Sie stärken Sicherheitsmaßnahmen und unterstützen gleichzeitig ein praxisorientiertes Risikomanagement bei Hochrisiko-Anwendungsfällen.
Das MCP Gateway erweitert diese Kontrollen auf Enterprise-Tools. Identitäten und Berechtigungen können Agenten in verbundene Systeme folgen. Dies reduziert den Umfang von Service-Anmeldedaten und hält den Tool-Zugriff innerhalb der genehmigten Richtlinien.
Für mehrstufige Workflows wendet das Agent Gateway Governance auf Agenten-Aktionen und Übergaben an. Das LLM Gateway zentralisiert den Modellzugriff über verschiedene Provider hinweg. Diese enge Integration hält Kontrollen außerhalb des Anwendungscodes und unterstützt konsistente Best Practices während der gesamten Modellentwicklung.
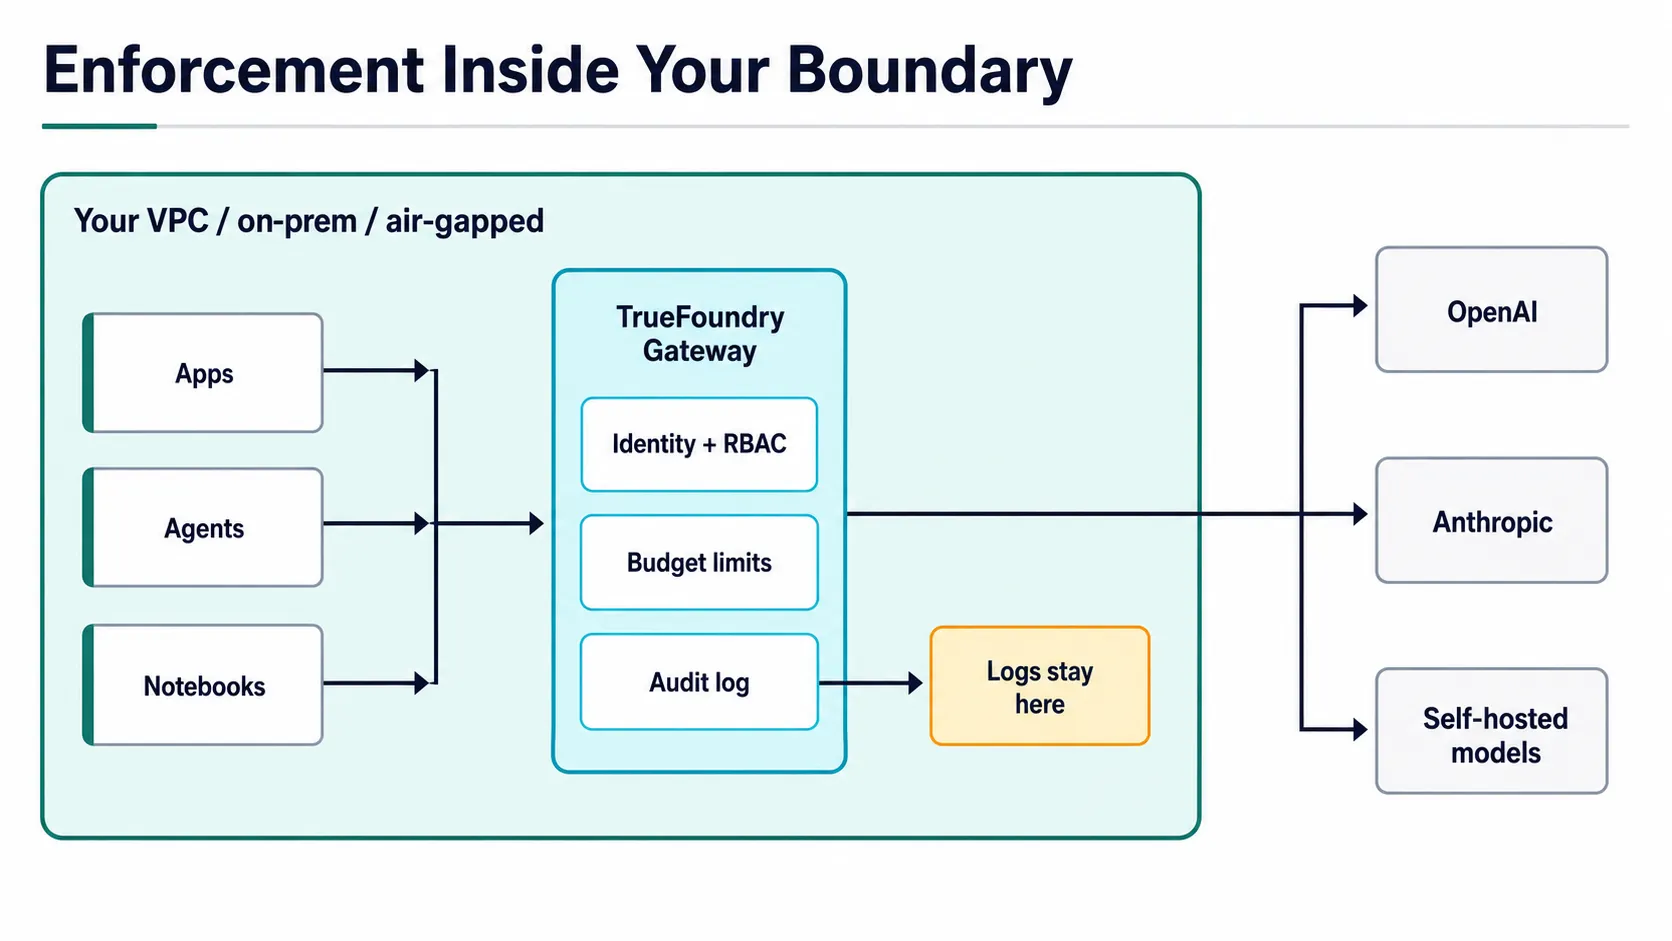
Abbildung 3: Das Gateway befindet sich innerhalb Ihrer Sicherheitsgrenze, sodass Protokolle und Prompts diese niemals verlassen müssen.
TrueFoundry unterstützt SaaS-, VPC-, On-Premises- und Air-Gapped-Bereitstellungen. Teams erhalten zudem eine Echtzeit-Kostenzuordnung sowie LLM-Observability über Modelle und Workflows hinweg. Ein zentralisierter Zugriff kann zudem Schatten-KI reduzieren, indem nicht verwaltete Provider-Verbindungen eingeschränkt werden.
TrueFoundry ersetzt nicht jede Governance-Lösung oder Softwareplattform für Risikomanagement. Es bietet die Infrastruktur-Durchsetzungsebene, die diese ergänzt. Für Teams, die die besten Plattformen für KI-Risikomanagement vergleichen, kann diese Unterscheidung Überschneidungen zwischen Tools reduzieren und gleichzeitig das operative KI-Risikomanagement stärken.
Buchen Sie eine Demo, um zu sehen, wie TrueFoundry Modelle, Agenten, Tools, Identitäten, Budgets und den KI-Datenverkehr im Unternehmen steuert.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet




















