



October 10, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: October 6, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die meisten Teams setzen MCP aus den falschen Gründen ein. Sie lesen das Versprechen, weniger Konnektoren schreiben zu müssen, zählen die Integrationen, die sie sich sparen können, und hören dort auf. Die Integrationsrechnung geht zwar auf, aber sie entscheidet nicht darüber, ob das Projekt eine Sicherheitsprüfung besteht.
Die Vorteile von MCP beginnen bei einem praktischen Problem. KI-Agenten benötigen eine standardisierte Methode für den Zugriff auf Tools, Datenquellen und Geschäftssysteme. Jede KI-Anwendung, die ihre eigene Tool-Ebene entwickelt, schafft eine leicht abweichende Lösung, was die Integrationsschulden und das Governance-Risiko erhöht.
Anthropic hat das Model Context Protocol als offenen Standard veröffentlicht, um KI-Assistenten mit Systemen zu verbinden, in denen Daten gespeichert sind – darunter Content-Repositories, Business-Tools und Entwicklungsumgebungen. Für Enterprise-KI liegt der Nutzen nicht in der Eleganz des Protokolls. MCP rationalisiert wiederkehrende Integrationsarbeit und bietet Teams einen einheitlichen, wiederholbaren Pfad zu genehmigten Tools.
Die Vorteile des Model Context Protocol werfen auch neue Fragen zu Authentifizierung, Autorisierung, Tool-Missbrauch und Audit-Trails auf. Genau hier beweist ein produktionsreifes MCP-Gateway seinen Wert, denn Unternehmen benötigen eine kontrollierte Zugriffsebene, bevor Agenten in Live-Systemen agieren.
MCP bietet KI-Systemen eine Standardschnittstelle für den Zugriff auf externe Systeme, Daten und Tools. Entwickler stellen Funktionen über einen MCP-Server bereit, während MCP-Clients eine Verbindung zu diesen Servern herstellen, anstatt Schemata, Authentifizierungsabläufe und Ausführungspfade für jedes Tool manuell zu erstellen.
Die offizielle Spezifikation des Context Protocol definiert Serverfunktionen für Tools, Ressourcen und Prompts. Tools sind modellgesteuerte Funktionen. Ressourcen stellen anwendungsgesteuerte Daten bereit. Prompts bündeln wiederverwendbare Workflows für die benutzergesteuerte Ausführung.
Dieses Standardprotokoll ist wichtig, weil sich Enterprise-KI von reinen Chat-Antworten hin zu aktiven Handlungen entwickelt hat. Ein KI-Agent, der ein Ticket schließt, einen Datensatz aktualisiert, ein Dateisystem prüft oder einen Pull Request öffnet, benötigt kontrollierte Ausführungspfade mit klaren Grenzen.
Die Mechanik ist unkompliziert. Nachrichten folgen JSON-RPC 2.0, und die Transportschicht unterstützt lokales stdio sowie remote Streamable HTTP. Remote-Server können OAuth 2.1-Autorisierungsmuster verwenden, wobei der MCP-Server als Ressourcenserver fungiert.
Die Erkennung erfolgt zur Laufzeit durch Methoden wie tools/list. Dies ermöglicht es einem Agenten, verfügbare Tools vom Server abzurufen, anstatt mit einem statischen Manifest ausgeliefert zu werden. Der Leitfaden von TrueFoundry zu was MCP ist kann diese Erläuterung ergänzen.
Die Kernvorteile von MCP vervielfachen sich mit der Anzahl der Agenten und Tools. Zwei Agenten und drei Tools lassen sich noch mit benutzerdefinierten Konnektoren verwalten. Fünfzehn Agenten und vierzig Tools erzeugen jedoch einen Wartungsaufwand, der Plattform-, Sicherheits- und Finanzteams früher oder später auffällt.
Doppelte Tool-Schemata führen selten zu sofortigen Fehlern. Sie driften unbemerkt in Informationssilos auseinander, und eine einzige Schemaänderung kann einen Agenten an anderer Stelle lahmlegen. Dieser Vorfall äußert sich dann als Instabilität in der Produktion und nicht als Integrationsschuld.
Herkömmliche API-Integrationen verlagern die Arbeit in die Anwendung. Jede KI-Anwendung muss das Tool-Schema, die Authentifizierungsmethode und das Ausführungsverhalten für jedes Tool erlernen und diesen Prozess für jede neue Datenquelle, jeden externen Dienst und jeden Workflow wiederholen.
MCP verlagert diese Last auf eine Protokollebene. Tool-Definitionen und deren Ausführung befinden sich auf dem MCP-Server. Das Hinzufügen einer neuen Datenquelle wird so zu einer serverseitigen Änderung, anstatt eine anwendungsseitige Überarbeitung über mehrere Dienste hinweg zu erfordern.
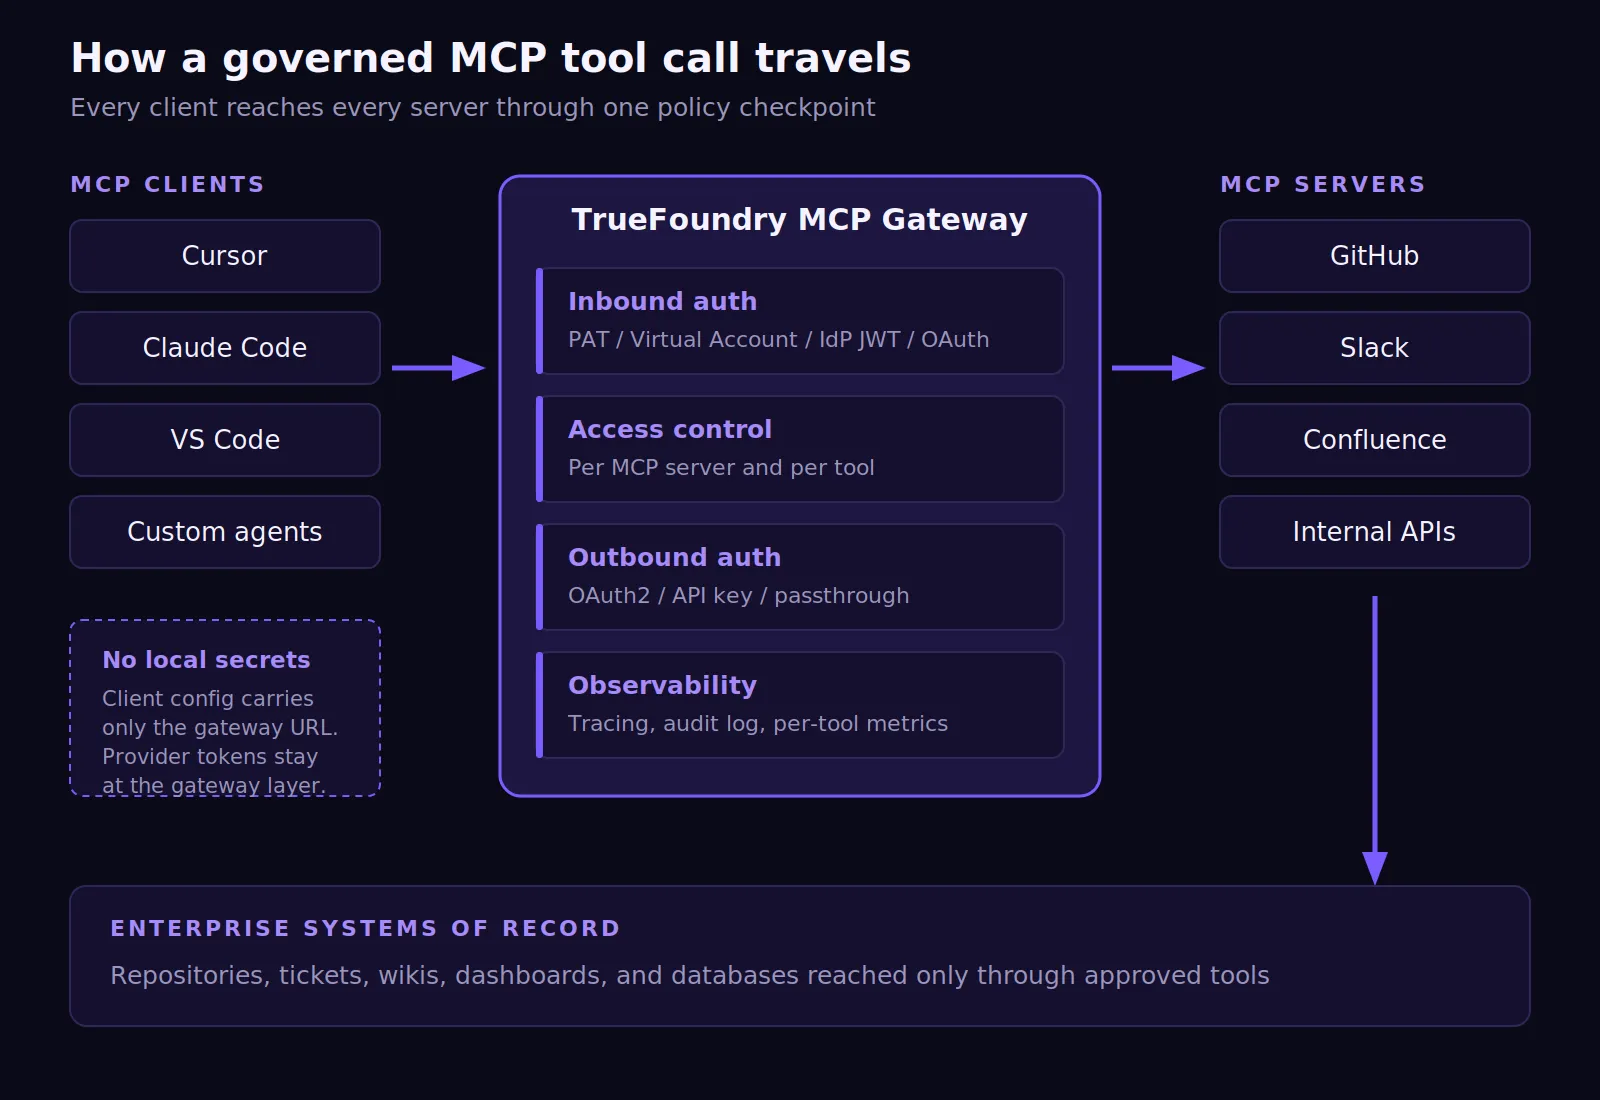
Der Unterschied zeigt sich am deutlichsten bei der Konfiguration. Ohne Gateway verbindet jeder Entwickler jeden Server mit jedem Client, oft über lokale Ressourcen und Entwickler-Rechner hinweg:
{
  "mcpServers": {
    "github":     { "command": "npx", "args": ["-y", "<github-mcp-package>"],     "env": { "GITHUB_TOKEN": "ghp_..." } },
    "slack":      { "command": "npx", "args": ["-y", "<slack-mcp-package>"],      "env": { "SLACK_TOKEN": "xoxb-..." } },
    "confluence": { "command": "npx", "args": ["-y", "<confluence-mcp-package>"], "env": { "CONFLUENCE_API_TOKEN": "..." } }
  }
}
Drei langlebige Geheimnisse liegen nun in einer Datei auf einem Laptop, und dieselbe Datei existiert in vierzig Variationen im gesamten Unternehmen. Über ein Gateway geleitet, enthält dieselbe Client-Konfiguration lediglich eine URL und sonst nichts:
{
  "mcpServers": {
    "github": {
      "url": "https://<gateway>/<tenant>/mcp/github/server"
    }
  }
}
Claude Code verwendet dasselbe Ziel über die CLI:
claude mcp add --transport http github https://<gateway>/<tenant>/mcp/github/server
Claude Desktop, Claude Code, VS Code und benutzerdefinierte Agenten können alle über einen einzigen, kontrollierten Pfad auf denselben registrierten Server zugreifen. Das ist einer der praktischsten Vorteile von MCP für Teams, die viele Assistenten in Unternehmensumgebungen verwalten.
MCP zahlt sich aus, wenn viele Agenten auf dieselben Systeme zugreifen müssen. Es ersetzt nicht die Notwendigkeit einer Zugriffskontrolle. Eine locker verwaltete Einrichtung kann einem Agenten einen größeren Zugriffsbereich geben als dem Menschen, der ihn gestartet hat. Einen ausführlicheren Vergleich finden Sie in der Analyse von TrueFoundry zu MCP im Vergleich zu herkömmlichen APIs.
MCP erweitert die Möglichkeiten von Agenten, was jedoch auch das Fehlerpotenzial erhöht. Die folgenden Risiken treten häufig im ersten Quartal der Einführung auf, insbesondere wenn Teams MCP eher als Entwickler-Tool und nicht als Produktionsinfrastruktur betrachten.
Das Problem der Anmeldedaten erfordert besondere Aufmerksamkeit. Ein Team könnte einen Server aufsetzen, ihn mit einem Bot-Konto mit Schreibzugriff ausstatten und jeden Agenten darauf verweisen. Der Agent erbt dann die kombinierten Berechtigungen aller möglichen Benutzer.
Das Prinzip der geringsten Rechte geht in diesem Modell verloren. Das Audit-Log protokolliert den Bot anstelle der Person. Die Autoren des Protokolls setzen für HTTP-basiertes MCP eindeutig eine echte Autorisierung voraus, bei der geschützte Server als OAuth 2.1-Ressourcenserver fungieren.
Die Lektion ist einfach: MCP standardisiert die Konnektivität, während das Gateway Identität, Autorisierung, Discovery, Protokollierung und Sicherheitsrichtlinien durchsetzen muss. Der TrueFoundry-Leitfaden zu MCP-Sicherheit und Zero Trust für agentische KI arbeitet das Bedrohungsmodell durch.
Ein MCP-Gateway dient als Steuerungsebene zwischen KI-Agenten und MCP-Server-Implementierungen. TrueFoundry beschreibt sein MCP-Gateway als eine unternehmenstaugliche Plattform, die den Zugriff auf KI-Entwicklungstools über das Model Context Protocol zentralisiert.
Ein kontrolliertes Gateway unterstützt:
Die Identitätspropagierung ist das tragende Kontrollelement. TrueFoundry trennt die eingehende von der ausgehenden Authentifizierung. Die eingehende Authentifizierung klärt, wer das Gateway aufruft. Die ausgehende Authentifizierung klärt, wessen Anmeldedaten den nachgelagerten Dienst erreichen.
Diese Trennung ermöglicht es Administratoren, die Sicherheitsvorgaben pro Tool individuell festzulegen. Zu den Optionen für eingehende Anfragen gehören Personal Access Tokens, Virtual Account Tokens, JWTs von Identitätsanbietern sowie TrueFoundry OAuth für IDE-Clients wie Cursor, Claude Code und VS Code.
Zu den Optionen für ausgehende Anfragen gehören OAuth2-Autorisierungscodes, OAuth2-Client-Anmeldedaten, gemeinsam genutzte API-Schlüssel, benutzerspezifische API-Schlüssel, keine Authentifizierung, Token-Passthrough und Token-Weiterleitung. Derselbe Agenten-Code funktioniert auch dann, wenn jeder Upstream-Server unterschiedlich authentifiziert.
import asyncio
from fastmcp import Client
from fastmcp.client.transports import StreamableHttpTransport


async def call_mcp_tool(user_token: str):
    transport = StreamableHttpTransport(
        url="https://<gateway-url>/mcp/<server-name>/server",
        headers={"Authorization": f"Bearer {user_token}"},
    )

    async with Client(transport) as client:
        tools = await client.list_tools()
        print(f"Available tools: {[t.name for t in tools]}")

        result = await client.call_tool("list_repositories", {"owner": "truefoundry"})
        return result


asyncio.run(call_mcp_tool("user-tfy-token-or-idp-jwt"))
Wenn ein Benutzer einen Upstream-Anbieter noch nicht autorisiert hat, schlägt das Gateway nicht stillschweigend fehl. Es gibt einen HTTP 401-Statuscode mit einem JSON-Body zurück, dessen `error.type` auf `McpAuthRequiredError` gesetzt ist und dessen Feld `authorization_urls` den Zustimmungslink pro Server enthält, sodass Ihr Agent den Benutzer auffordern und den Vorgang wiederholen kann.
Die Zugriffskontrolle erfolgt anschließend pro Server und pro Tool. Die bloße Registrierung gewährt noch keinen Zugriff. Das Gateway prüft die aufgelöste Identität gegen die Berechtigungen, die für jeden registrierten Server und jedes darin enthaltene Tool definiert sind.
Die Scoping-Funktion auf Tool-Ebene erhält ein eigenes Primitiv. Ein virtueller MCP-Server kombiniert eine kuratierte Teilmenge von Tools aus mehreren registrierten Servern zu einem einzigen Endpunkt, ohne dass eine zusätzliche Bereitstellung erforderlich ist. Das dokumentierte Beispiel ist genau das, was Sicherheitsteams fordern: GitHub und Slack für einen Agenten freigeben, während Vorgänge wie `delete_project` und `delete_pr` unterbunden werden.
Die Durchsetzung erfolgt auf Protokollebene und nicht über einen System-Prompt. Ein gesperrtes Tool erscheint niemals in der `tools/list`-Antwort des Agenten, sodass das Modell gar nicht erst dazu verleitet werden kann, es zu verwenden.
Tools behalten ihre ursprünglichen Namen bei, ergänzt um ein kurzes, zufälliges Suffix im Format `create_issue_a1b2c3`. Dies löst Namenskollisionen zwischen Servern auf und bleibt innerhalb des von der MCP-Spezifikation empfohlenen 64-Zeichen-Limits.
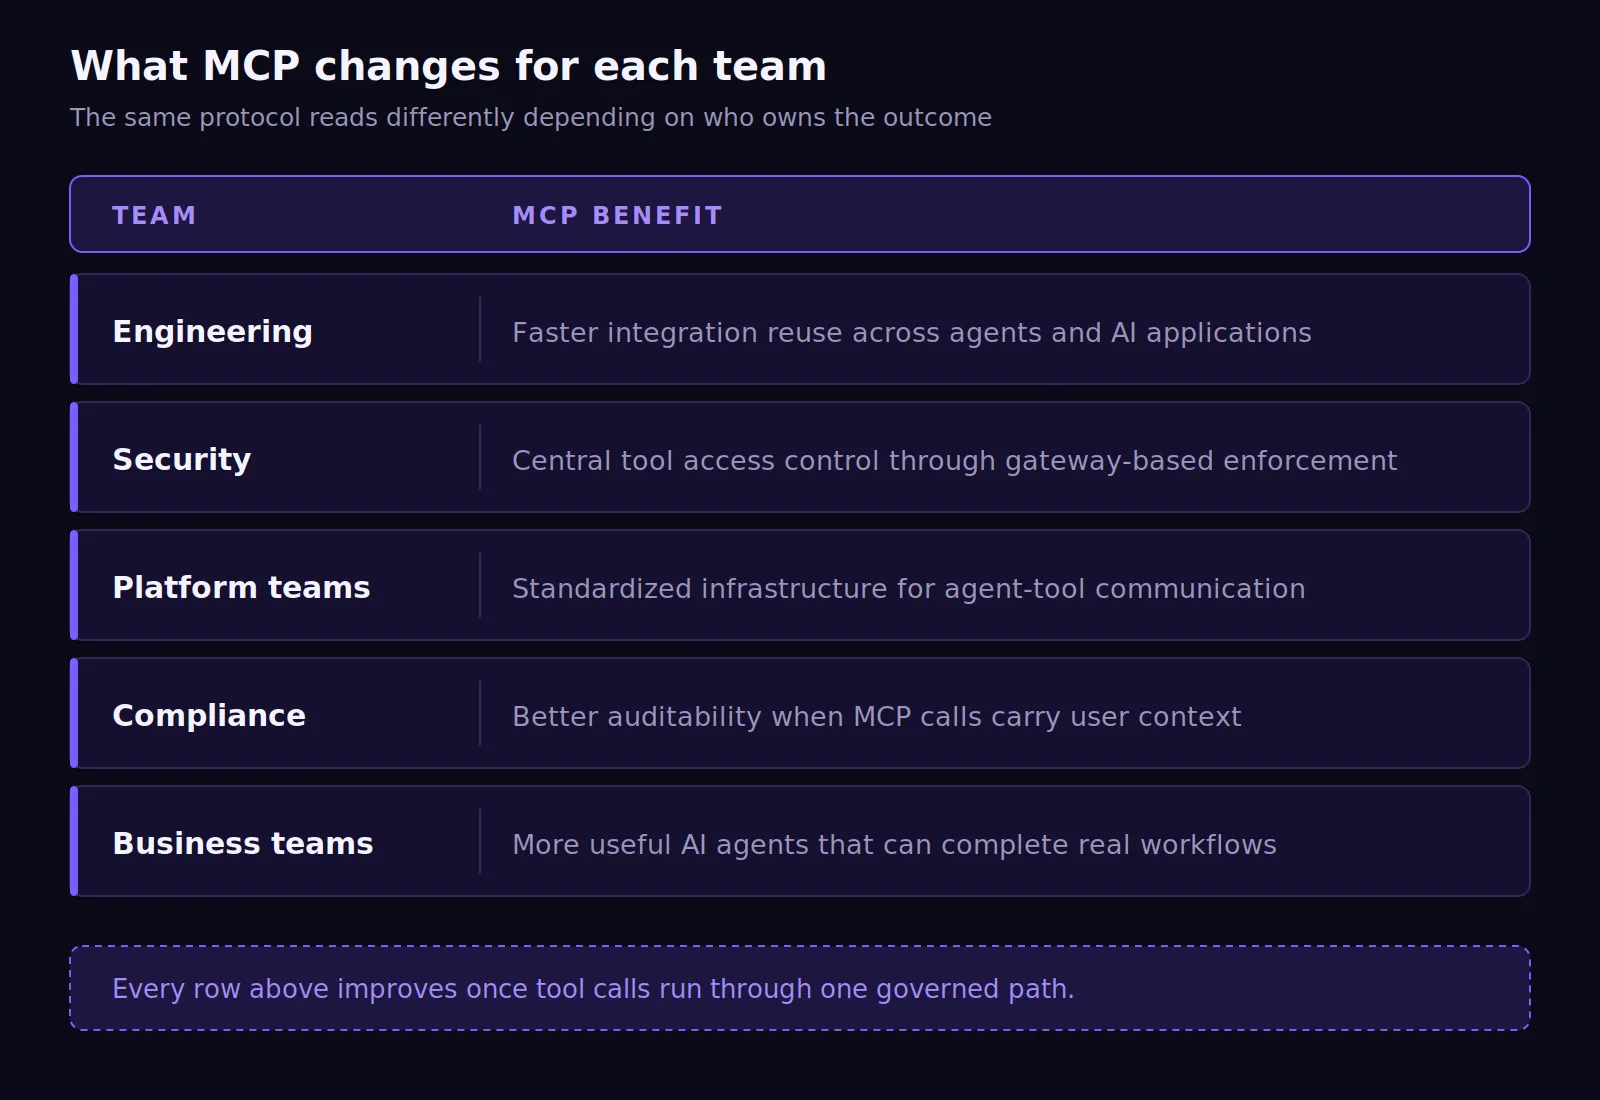
Die Vorteile von MCP variieren je nach Verantwortungsbereich. Die Entwicklung profitiert von schnellerer Wiederverwendbarkeit. Die Sicherheit erhält einen zentralen Kontrollpunkt. Plattform-Teams bekommen einen Standardweg für die Kommunikation zwischen Agenten und Tools. Die Compliance profitiert von einer besseren Nachvollziehbarkeit, da die Benutzeridentität bei jedem Aufruf mitgeführt wird.
Für die Compliance ergibt sich der am wenigsten offensichtliche, aber wichtigste Vorteil. Das Metrik-Dashboard von TrueFoundry verfolgt den MCP-Datenverkehr parallel zum Modell-Datenverkehr. Dazu gehören Anfrageraten pro Server, P50-P99-Latenzen, Fehlerraten nach Fehlertyp sowie eine Aufschlüsselung, welche MCP-Methoden am häufigsten ausgeführt werden.
Eine Tool-Ansicht ermöglicht detaillierte Einblicke in einzelne Werkzeuge, und Bestenlisten führen die Top-MCP-Server, -Tools und -Benutzer basierend auf dem MCP-Aufrufvolumen auf.
Attribution macht aus Diagrammen Beweise. MCP-Metriken pro Benutzer beantworten die Frage, ohne dass eine forensische Analyse erforderlich ist. Die Vorteile von MCP werden noch deutlicher, wenn jeder Aufruf Identitätsinformationen, Richtlinienkontext und strukturierte Protokolle enthält.
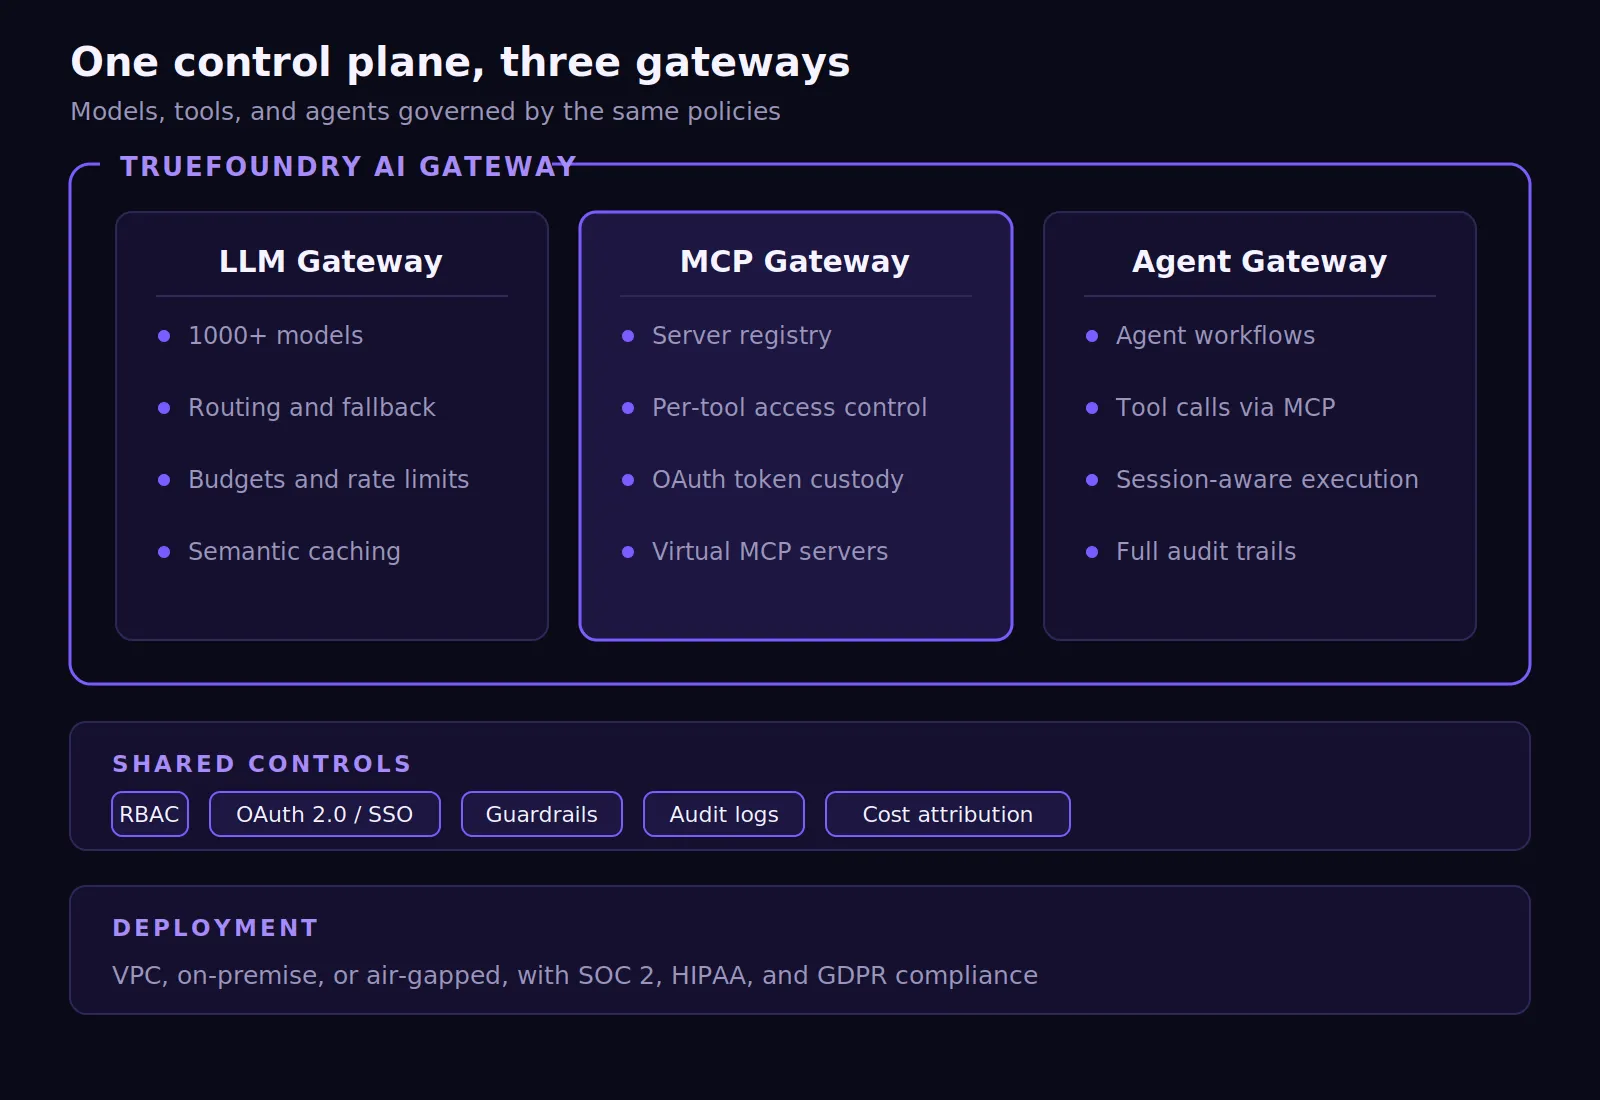
MCP verbindet Agenten mit Tools. TrueFoundry macht diese Verbindungen sicher, beobachtbar und steuerbar. Das TrueFoundry MCP Gateway zentralisiert den Zugriff auf MCP-Server, die Tool-Erkennung, Authentifizierung, das Routing sowie die Beobachtbarkeit – sowohl für öffentliche als auch für selbst gehostete Umgebungen.
Drei Komponenten unter einer Steuerungsebene. Das Agent Gateway steuert Agenten-Workflows und leitet Tool-Aufrufe von Agenten über registrierte Server weiter. Das MCP Gateway regelt den Zugriff auf Tools. Das umfassendere AI Gateway deckt Modelle, Guardrails und Prompts über einen einzigen, kontrollierten Endpunkt ab.
Das LLM Gateway unterstützt Modell-Routing, Anbieterflexibilität, Budgets, Ratenbegrenzungen und Beobachtbarkeit. Das ist wichtig, da MCP-Tools in der Regel nicht isoliert, sondern parallel zu Modellaufrufen eingesetzt werden.
Die Bereitstellungsstrategie ist für regulierte Teams entscheidend. TrueFoundry kann in VPCs, On-Premise, als SaaS oder in isolierten (Air-Gapped) Umgebungen betrieben werden. Dies hilft Teams dabei, Prompts, Tool-Traces, Anmeldedaten und Governance-Daten innerhalb der genehmigten Infrastruktur zu halten.
Die föderierte Anmeldung kann über Okta, Azure AD oder andere Identitätsanbieter erfolgen, während die SCIM-Bereitstellung Benutzer bereits vor dem Zugriff synchronisiert. Die erste MCP-Verbindung eines Entwicklers kann so über kontrollierte Identitätsabläufe hergestellt werden, anstatt manuelle Kontoanfragen zu erfordern.
Für Teams, die produktive Agenten entwickeln, ist die Entscheidung klar. MCP standardisiert die Tool-Konnektivität. TrueFoundry macht diese Konnektivität unternehmenseinsatzbereit – mit Identitätsweitergabe, Berechtigungen pro Tool, Beobachtbarkeit, Budgets und Audit-Protokollen.
Sichern Sie den Zugriff auf MCP-Tools durch Governance auf Unternehmensniveau. Buchen Sie eine Demo, um zu sehen, wie TrueFoundry MCP-Server, Agenten-Workflows, Modellaufrufe und Audit-Nachweise über eine einzige AI-Gateway-Ebene steuert.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet




















