


11月 20, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
今日の公共部門では、衝突が起きています。一方には、 止められない力 の生成AIがあります。機関のリーダーたちは、大規模言語モデル(LLM)が文書処理時間を数日から数秒に短縮できることを知っています。彼らは、莫大な効率向上への可能性を見出しています。
もう一方には、 不動の存在:コンプライアンスです。具体的には、連邦情報処理標準(FIPS)の要件です。これらは単なる形式的な手続きではなく、政府データにとって譲れない物理法則なのです。
一般的な考えでは、選択を迫られます。 速度かセキュリティか。 ルールを破るような、モダンでアジャイルなAIスタックを持つか、あるいは、準拠していて「安全」だが時代遅れのスタックを持つか、です。
私たちはそうは思いません。選択する必要はありません。必要なのは適切なアーキテクチャだけです。それを私たちは、 Truefoundry AI Gatewayを通じて提供します。 私たちはこれを 「オンプレミス・クラウド」戦略と呼んでいます。
解決策について話す前に、問題について、外交的かつ直接的に述べましょう。なぜFIPSが必要なのでしょうか?なぜOpenAIやAnthropicの標準APIキーをそのまま使えないのでしょうか?
解決策を議論する前に、制約を明確に定義する必要があります。
FIPS(連邦情報処理標準)、特にFIPS 140-3(https://csrc.nist.gov/pubs/fips/140-3/final)は、暗号モジュールに関する米国政府の公式標準です。これは単に「データは暗号化されていますか?」と問うものではありません。はるかに厳格な問いを投げかけます。「暗号化を実行する特定の数学的モジュールは、NIST認定ラボによって検証されていますか?」
政府機関にとって、これは譲れない点です。データ、あるいはそのデータを保護する秘密が、未検証のモジュール(ほとんどの商用ソフトウェアに見られる標準的なOpenSSLなど)によって処理される場合、監査人の目には、実質的に「平文」と見なされます。
現代AIとの衝突:秘密の管理 FIPSと生成AIの交差点は、APIキーに関して重大な脆弱性を生み出します。現代のLLM(GPT-4やClaude 3.5など)は、長期的な秘密、つまりAPIキーを交換することで機能し、これにより機関のデータや予算へのアクセスが許可されます。
シャドーAIの結果: 機関がこれらのキーに対して準拠したアーキテクチャを提供できない場合、チームは勝手な行動を取らざるを得なくなります。
要点: チームにAIを使用するための安全で準拠した方法を提供しない場合、彼らは安全でない方法を見つけてそれを行うでしょう。
TruefoundryはAIゲートウェイであり、LLMとのやり取りを管理するコントロールプレーンです。モデルルーティング、キャッシング、コスト追跡といったフロンティアクラスの機能を提供します。
まず、皆さんが気になっている点についてお話ししましょう。 Truefoundryのソフトウェア自体はFIPS 140-2の認証を受けていません。 堅牢な商用認証を保持しており、例えば SOC 2 Type IIやHIPAAこれは、エンタープライズ用途において成熟しており、安全であることを証明しています。しかし、防衛関連のワークロードに必要とされる特定のFedRAMP High認証は取得していません。
では、政府機関の環境でどのように利用するのでしょうか?
私たちは 「フォートレス戦略」を採用しています。
Truefoundryの データプレーンを セルフホスト型(「オンプレミス」)のワークロードとして 内部に お客様の既存の AWS GovCloud または Azure Government Microsoft AzureのAzure Government Google Public Sector GCPの環境(本ブログでは、説明のためにAWS GovCloudを例に挙げますが、AzureおよびGCPにも同じ原則が適用されます)にデプロイします。
アプリケーションをセキュアなインフラストラクチャ内に配置することで、 継承によりコンプライアンスを達成します。
FIPS準拠のシェル内に非FIPSソフトウェアをどのように隔離するのでしょうか?私たちはTruefoundry Gatewayを、AWSサービスによって保護された「ブラックボックス」として扱います。
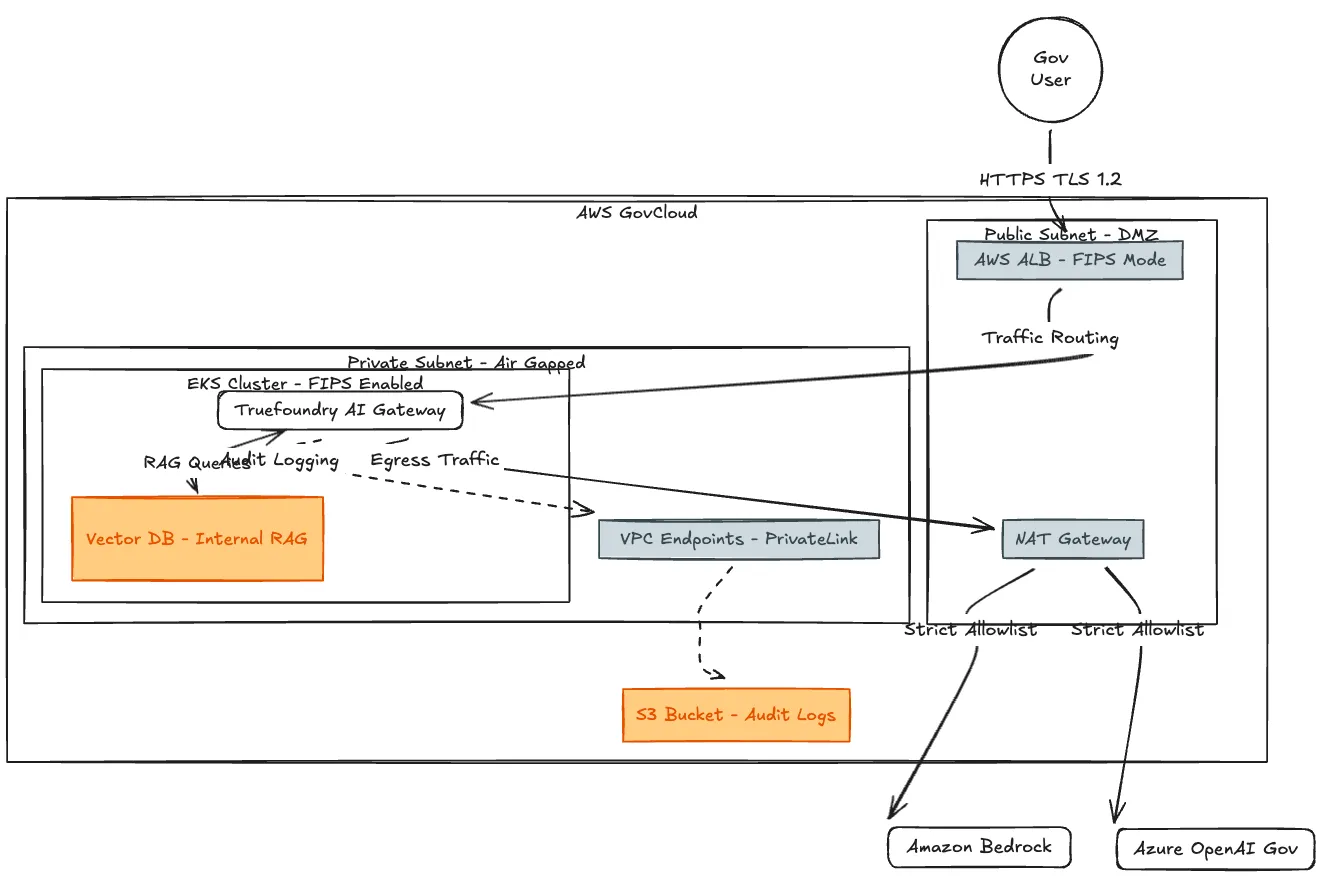
図1:全体的な概念モデル
アーキテクチャ図はエンジニアにとって素晴らしいものですが、これが日常の現実をどのように変えるかを見てみましょう。 アレックス、シニアアナリストです。このワークフローは、「フォートレス」が現実世界のタスクを処理し、同時に組織をミスから保護する方法を示しています。
ミッション: アレックスは、ベンダーからの提案書を持っており、そこには 管理非機密情報(CUI) および個人特定情報(PII)が含まれる可能性があります。彼は20分で要約を作成する必要があります。
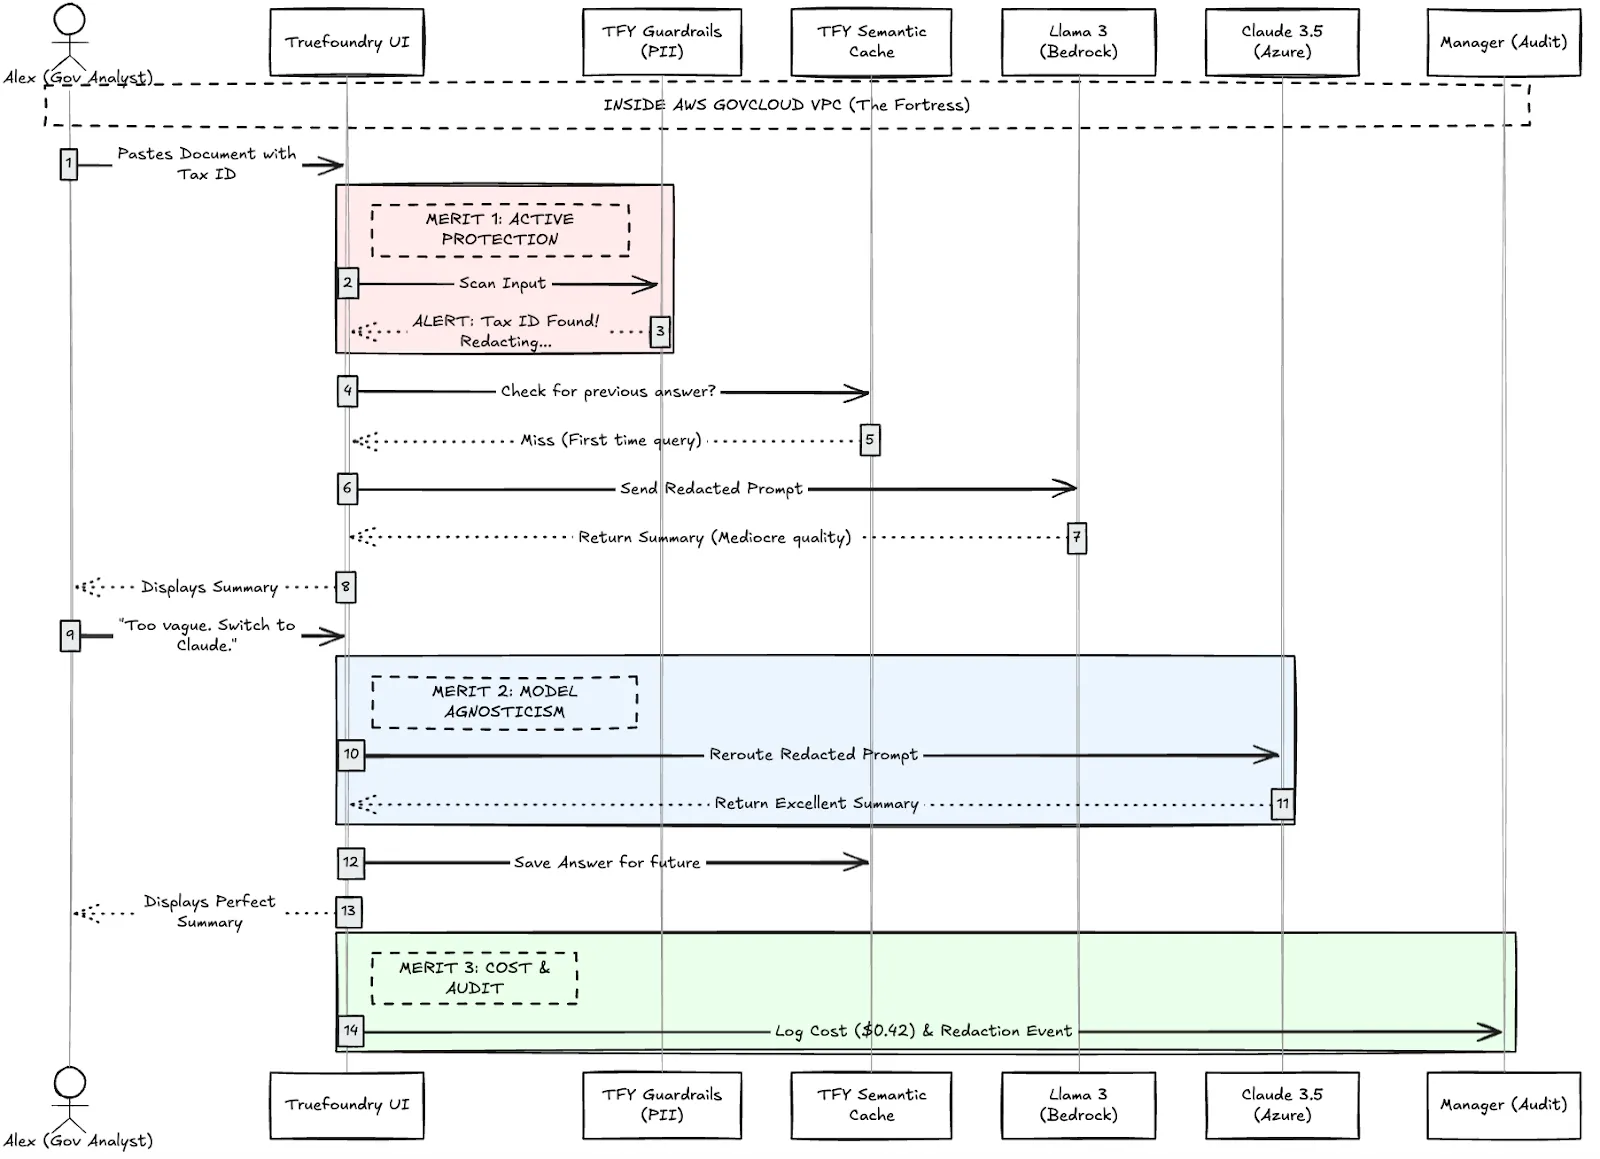
図2:TrueFoundryのMeritsによるユーザーワークフロー
アレックスはテキストをTruefoundryのUIに貼り付けます。彼は、4ページ目にベンダーの 納税者番号が含まれていることに気づきません。
システムは、墨消しされたプロンプトを Bedrock上のLlama 3にルーティングします。要約は「いまひとつ」という結果でした。
アレックスが「完璧な要約」を得ると、2つのバックグラウンド処理がトリガーされます。
Truefoundryの「オンプレミス」アプローチは、政府機関が両方のメリットを享受することを可能にします。
TruefoundryデータプレーンをAWS GovCloud内に組み込むことで、以下のようなシステムを構築できます。
これは単にコンプライアンスフォームのチェックボックスにチェックを入れること以上の意味を持ちます。アレックスのような人々が、安全かつ効率的に、そして次のニュースの見出しになることを恐れることなく、職務を遂行できるよう支援することなのです。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.











