



November 5, 2025
|
5 min read


Updated: November 3, 2026
Published: July 2, 2026
Blazingly fast way to build, track and deploy your models!
LLM を活用したアプリケーションの普及に伴い、モデルが多様なデータソースから最新のドメイン固有データにアクセスする必要性が急速に高まっています。MCP は、アプリケーションが動的にデータや機能を任意の LLM アプリケーションに公開する方法を標準化する統一プロトコルを提供することで、この課題を解決します。
MCP の中核となる Model Context Protocol (MCP) は、ホストアプリケーションが複数のサーバーに接続できる JSON-RPC ベースのクライアント / サーバーアーキテクチャに従います。
トランスポートは、MCP Client と Server が互いに通信する方法を定義します。

この構成では、MCP Host 内の MCP Client が同じマシン上で MCP Server を立ち上げる役割を担います。MCP Client と MCP Server 間の通信は STDIN と STDOUT を介して行われます。ここでは、1 つの MCP Server は 1 つの MCP client とのみ通信します。
一般的な構成は以下のようになります。
例: Docker と Personal Access Token (PAT) を使用して、GitHub の MCP Server をローカルで実行できます
GitHub - github/github-mcp-server: GitHub's official MCP Server
通常、認可は主に 2 つの方法で行われます。
制限事項を考慮すると、STDIO トランスポートは、企業のサービスやデータソース、GitHub や Slack などの SaaS サブスクリプションの上にカスタム MCP Server を構築するのには適していません。ただし、IDE における開発者ツールユースケースには役立ちます。

Streamable HTTP を使用すると、MCP Server は HTTP プロトコルを使用して接続および通信する複数の MCP クライアントを処理できます。これにより、STDIO トランスポートの多くの制限が解消されます。主なメリットは以下の通りです。
このトランスポートにおける認可は、現在活発に開発が進められています。2025-03-26 にリリースされた最新の仕様には、次のように記載されています。
一般的な認可フローは以下のようになります。

上記のフローでは、トークンを発行する MCP Server はリソースサーバーおよび認可サーバーとして機能します。これは、プロバイダーがすでに独自の OAuth2 認可サーバーを実装している Slack や GitHub などの MCP Server にとっては非現実的です。IDP が提供する認可サーバーの背後にある会社内部でホストされているサービスも同じ問題を抱えています (例: Okta が提供する認可サーバーの背後にある ArgoCD インストール)。
仕様ではこれをサードパーティの認可サーバーに委任することを認めていますが、MCP Server は独自のトークンを発行し、サードパーティのトークンとの関係を管理する必要があります。MCP Server は安全なトークン管理と OAuth2 ルートを実装する必要があるため、サードパーティの認可サーバーのメリットがすべて失われてしまいます。

localhost や Claude などの選択されたいくつかのリダイレクト URI のみが許可されています。TrueFoundry では、社内のメンバーが Atlassian、Sentry、Slack、GitHub などのアカウントを追加コンテキストとして LLM に積極的に接続できるようにしたいと考えています。また、すべての従業員が認可されているリソースにのみアクセスし、LLM を介してアクションを実行できるようにしたいとも考えています。MCP + OAuth2 は、これを公開するための最適な方法であるように思われます。
上記を踏まえ、私たちは以下のアーキテクチャを考案しました。

ここにはいくつかのコンポーネントがあります。
Streamable HTTP トランスポートに従って、Slack、Sentry、Atlassian、Github などのプロバイダー向けに HTTP MCP Server を作成しました。
これらの MCP Server は、LLM とプロバイダーの HTTP API の間でプロキシとして機能します。これは 1 対 1 の変換ではないことに注意してください。これらのプロバイダーの HTTP API には、LLM を簡単に脱線させ、コンテキストウィンドウを埋めてしまうような不要なコンテンツがたくさん含まれています。例えば、Kubernetes MCP サーバー上の Pod 一覧表示ツールには、Pod spec が複数の Pod にわたって重複するため、多くの重複コンテンツが存在します。managedFields のような大きなフィールドは、ほとんどのユーザーの要求には必要ありません。他の SaaS プロバイダーには、ネストされた親エンティティや、Avatar URL などの機能的でないフィールドが存在します。こここそが、私たちが開発時間の大部分を費やしたい部分です。最終的には、LLM がシステムのデータモデルを発見し、リソースの特定フィールドを動的にクエリできるように支援する仕組みが MCP 内に必要となります。
これらの MCP サーバーは HTTP Authorisation ヘッダーを要求し、それをプロバイダーの HTTP API に直接渡します。
MCP Server をデプロイした後、プロバイダーごとに OAuth2 アプリまたはコンフィデンシャルクライアントを作成します。Slack の場合は以下のようになります。
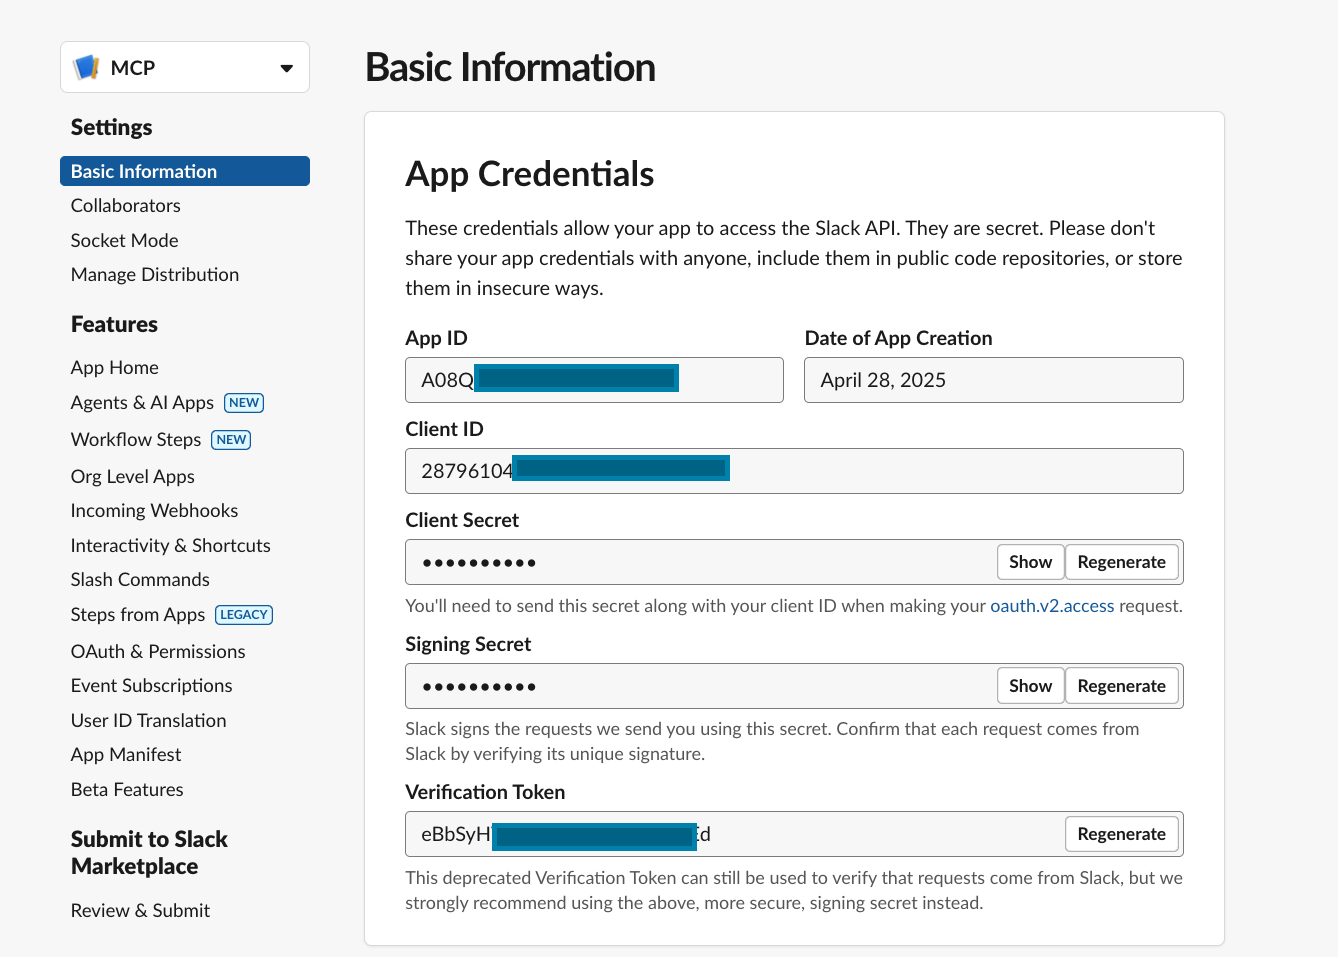

上記では、オーソライザーのリダイレクト URI が設定されていることも確認できます。通常は https://base-url/mcp-integrations/oauth2/callback のようになります。
次に、URL とともに MCP Server を統合します。

スコープを使用して、必要に応じてこの統合全体を読み取り専用にしたり、特定のリソースタイプに権限を与えたりすることができます。MCP サーバーに任意のリソースを「書き込む」ためのツールがあり、ユーザーが「書き込み」アクセス権を持っている場合でも、LLM が同じ権限を取得することはできません。
統合されたら、Gateway Playground で MCP Server を選択できます。


ユーザーが認可されていない場合、統合に含まれる OAuth2 クライアント情報を使用して、ユーザーを OAuth2 認可コードフローに導きます。プロセスの最後に、TrueFoundry はアクセストークンとリフレッシュトークン (サポートされており有効になっている場合) を安全に保存します。
TrueFoundry から資格情報を削除したり、プロバイダーから直接取り消したりすることもできます。

認可されると、Playground 上で直接 MCP サーバーからのコンテキストを使用できるようになります。
OAuth2 資格情報はフロントエンドに渡されないことに注意してください。フロントエンドは API を呼び出します。
LLM Gateway は「エージェンティック」ループを実装し、初期メッセージと MCP Server のツール説明を LLM に送信します。ユーザーは LLM に公開されるツールをフィルタリングすることもできます。LLM の応答に基づいて、LLM Gateway は MCP Server と通信し、呼び出し元の資格情報を渡すことができます。有効期限の短い資格情報は自動的に更新されます。更新内容は SSE を使用してフロントエンドに送信されます。


この MCP + OAuth2 フローにより、社内のメンバーは Slack、GitHub、Sentry などのプロバイダーからのデータを LLM 中心の実務フローに安全に組み込むことができるようになりました。
いくつかのユースケースを紹介します。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.































