November 5, 2025
|
5 min read


Blazingly fast way to build, track and deploy your models!
大規模言語モデルは今や、非常に流暢に推論、コーディング、生成を行えるようになりました。しかし、それらはビジネスを固有のものにしているデータやワークフロー、APIから切り離されたままです。その結果、強力なモデルが存在しながらも、ツール間でデータをコピー&ペーストするために依然として人間の手を必要としています。
私たちは、LLM駆動のエージェントが自律的にツールを呼び出し、インシデントを発生させ、CRMを更新できるエージェント型AIの時代に入りました。しかし、エージェントが安全かつ確実に動作するためには、企業のAPIを発見して呼び出すための共通の方法が必要です。
その共通の接続口となるのがModel Context Protocol (MCP)です。本記事では、MCPの概要、企業にとっての重要性、そしてTrueFoundryの新しいMCPサポート付きAI Gatewayがどのようにこのビジョンをプロダクション環境での現実に変えるのかを詳しく解説します。
当社は最近、企業環境におけるModel Context Protocol (MCP)の活用に関する詳細なウェビナーを開催しました。
MCPは、ソフトウェアが自身のAPI面をLLMフレンドリーなスキーマで公開できるようにするオープン標準です。AIアプリケーションにとってのUSB-Cのようなものだと考えてください。MCPサーバーは、LLMが実行時に読み取ることができるツール定義、認証要件、使用方法の説明を公開します。
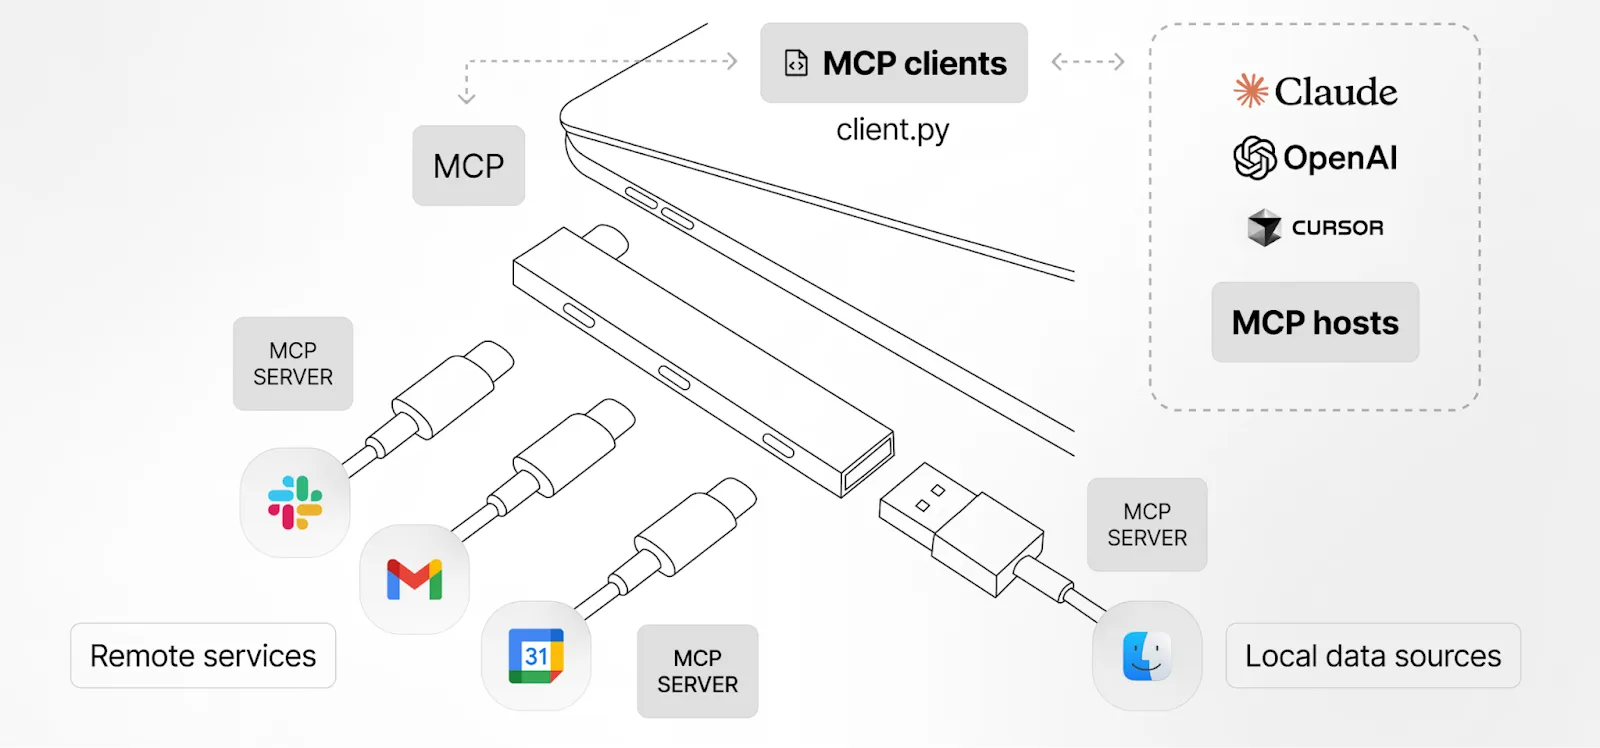
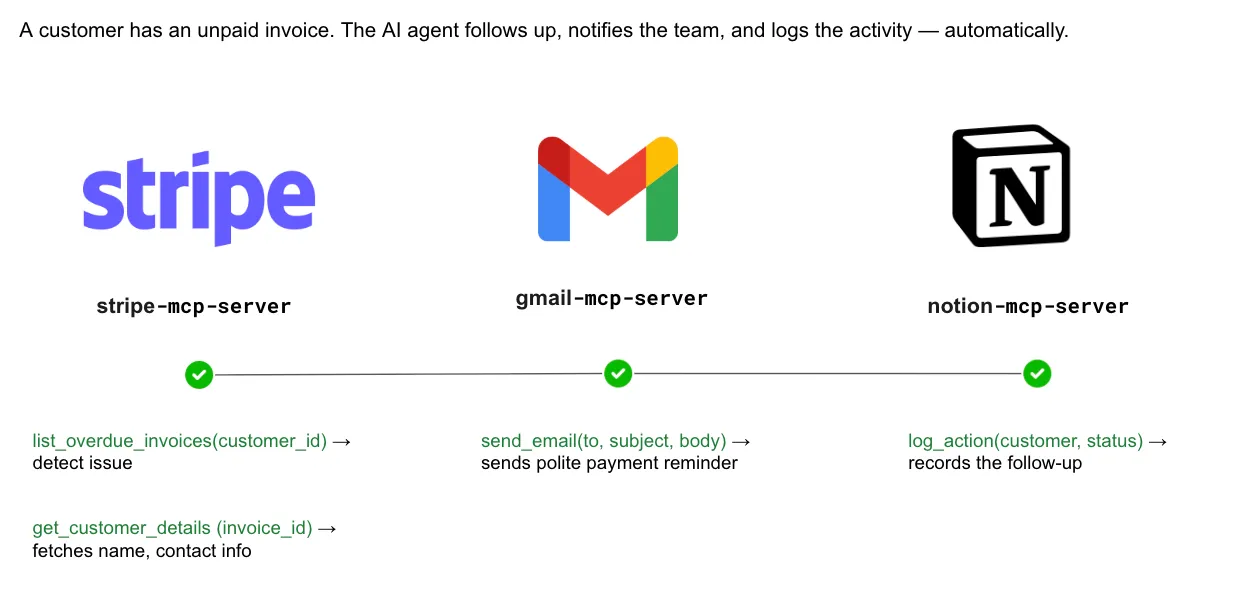
MCPを使用すると、請求書管理エージェントを構築できます。顧客の請求書の支払期日が過ぎた場合、エージェントは次のワークフローを使用します:
検出、通知、記録というワークフロー全体が自律的に実行され、手動でのコンテキスト切り替えやデータ入力の手間を排除します。すべてのステップが再利用可能なMCP呼び出しにカプセル化されているため、同じアーキテクチャをサブスクリプション更新からベンダーへの支払いに至るまで、より多くの財務運用へシームレスに拡張でき、一貫した自動化レイヤーを提供します。
企業が日常業務へのAI統合を急速に進める中で、データの保護とAIインタラクションの管理は不可欠となっています。セキュアなAI Gatewayは、安全でコンプライアンスに準拠した効率的なAI利用を保証する保護レイヤーとして機能します。
1つのデモサーバーをデプロイするのは簡単ですが、MCPを組織全体に展開するのは容易ではありません。一般的なハードルには以下が含まれます:
AIモデルをツール、API、エンタープライズデータと接続するためにModel Context Protocol (MCP)を採用する企業が増えるにつれ、安全でコンプライアンスに準拠し、適切に管理されたインタラクションを保証するための強力なガバナンスが不可欠になります。MCP固有の制御は、AIのイノベーションを促進しながら、不正アクセスの防止、機密情報の保護、運用の整合性の維持に役立ちます。
中央集権的なポリシー適用により、企業はAIシステムがツールやデータにどのようにアクセスするかについて明確なルールを定義できます。粒度の細かいアクセス制御と組み合わせることで、管理者はロール、ユーザー、または特定のモデルに基づいて権限を制限し、誤用のリスクを軽減できます。コンテキストレベルの権限設定は、必要なデータのみが共有されることを保証することでセキュリティをさらに強化し、データの最小化とプライバシー保護をサポートします。
監査トレールとリアルタイム監視は、ツールの使用状況、データアクセス、異常なアクティビティを追跡することで透明性を提供します。これらのインサイトは、チームが脅威を早期に検知し、説明責任を維持するのに役立ちます。また、バージョン管理と設定管理も、設定ミスを防ぎ、MCP統合の安全性と一貫性を維持する上で重要な役割を果たします。
最後に、MCPガバナンスは規制要件への準拠をサポートし、迅速なインシデント対応を可能にします。疑わしいアクティビティが発生した場合、影響を受けるMCPエンドポイントを迅速に隔離できます。適切なガバナンスフレームワークを備えることで、企業はデータ、システム、ユーザーを保護しながら、自信を持ってMCPの導入を拡大できます。
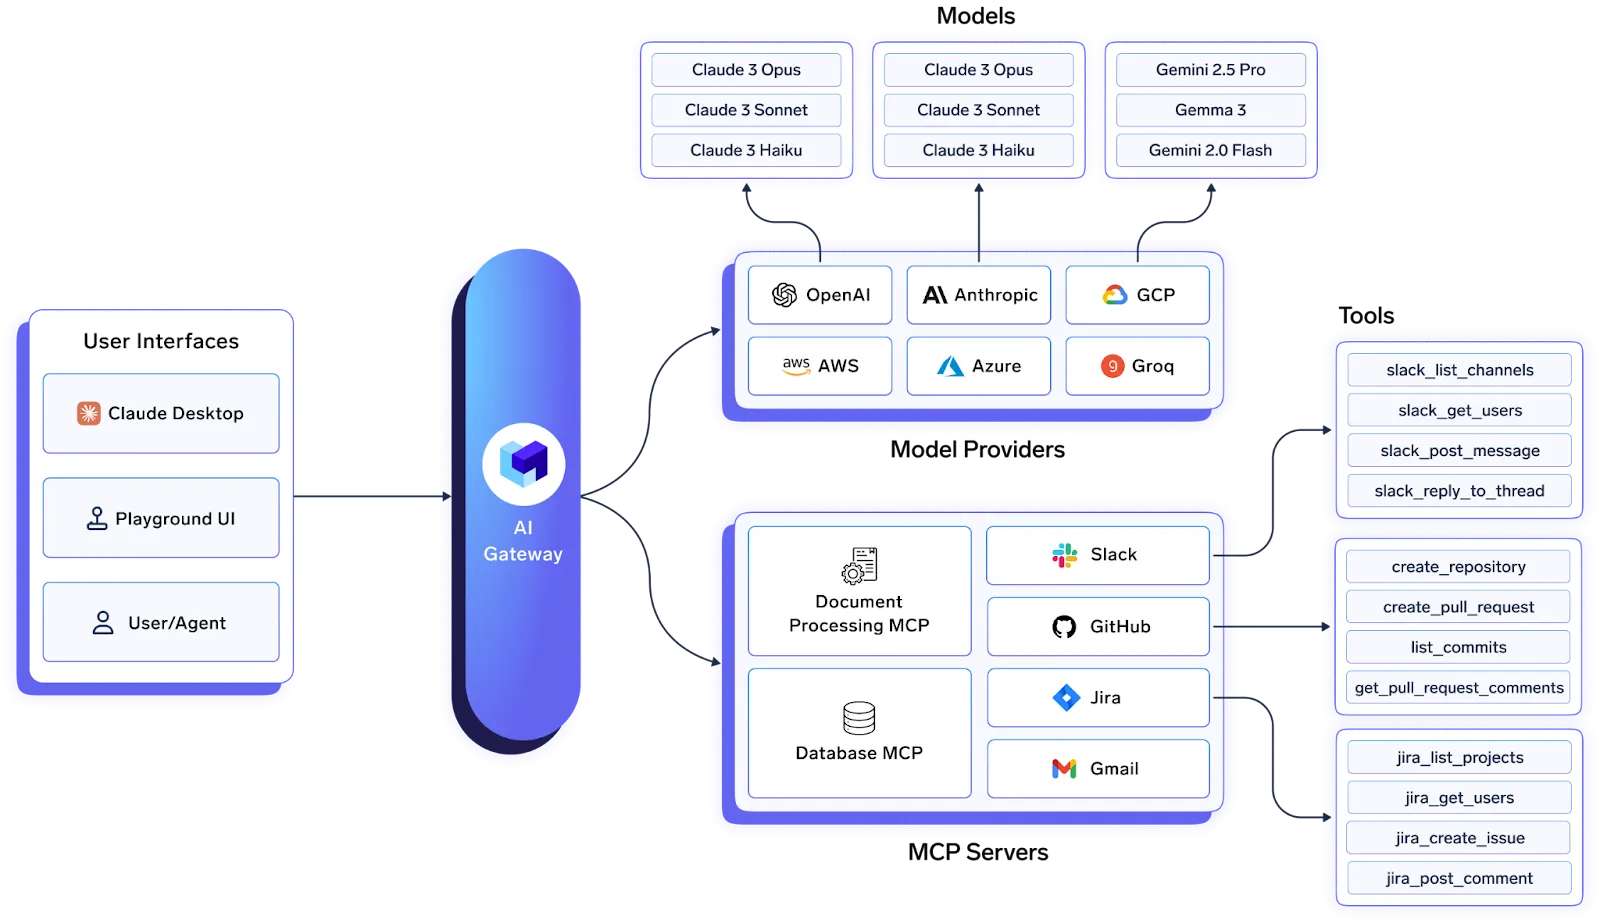
TrueFoundryのAI Gatewayは、複数のLLMプロバイダーに対して統合された低レイテンシーのプロキシをすでに提供していました。本日、これを拡張し、クラウドやオンプレミスを問わず、お客様のVPC内で中央のMCPコントロールプレーンとして機能するようにしました。
| 評価項目 | 評価すべきポイント | 優先度 | TrueFoundry |
|---|---|---|---|
| レイテンシー | Time-To-First-Tokenのオーバーヘッドがp95で10ms未満か? | 必須 (Must Have) | ✅ 対応済み |
| データレジデンシー | ログを指定したリージョン(EU/USなど)内に保持できるか? | ユースケースによる | ✅ 対応済み |
| レイテンシーベースのルーティング | リアルタイムのレイテンシーや障害に基づいて自動的に迂回ルーティングされるか? | 必須 (Must Have) | ✅ 対応済み |
| キーのローテーションと失効 | ダウンタイムなしでキーのローテーションや失効を行えるか? | 必須 (Must Have) | ✅ 対応済み |
| キーのローテーションと失効 | ダウンタイムなしでキーのローテーションや失効を行えるか? | 必須 (Must Have) | ✅ 対応済み |
| キーのローテーションと失効 | ダウンタイムなしでキーのローテーションや失効を行えるか? | 必須 (Must Have) | ✅ 対応済み |
| キーのローテーションと失効 | ダウンタイムなしでキーのローテーションや失効を行えるか? | 必須 (Must Have) | ✅ 対応済み |
| キーのローテーションと失効 | ダウンタイムなしでキーのローテーションや失効を行えるか? | 必須 (Must Have) | ✅ 対応済み |
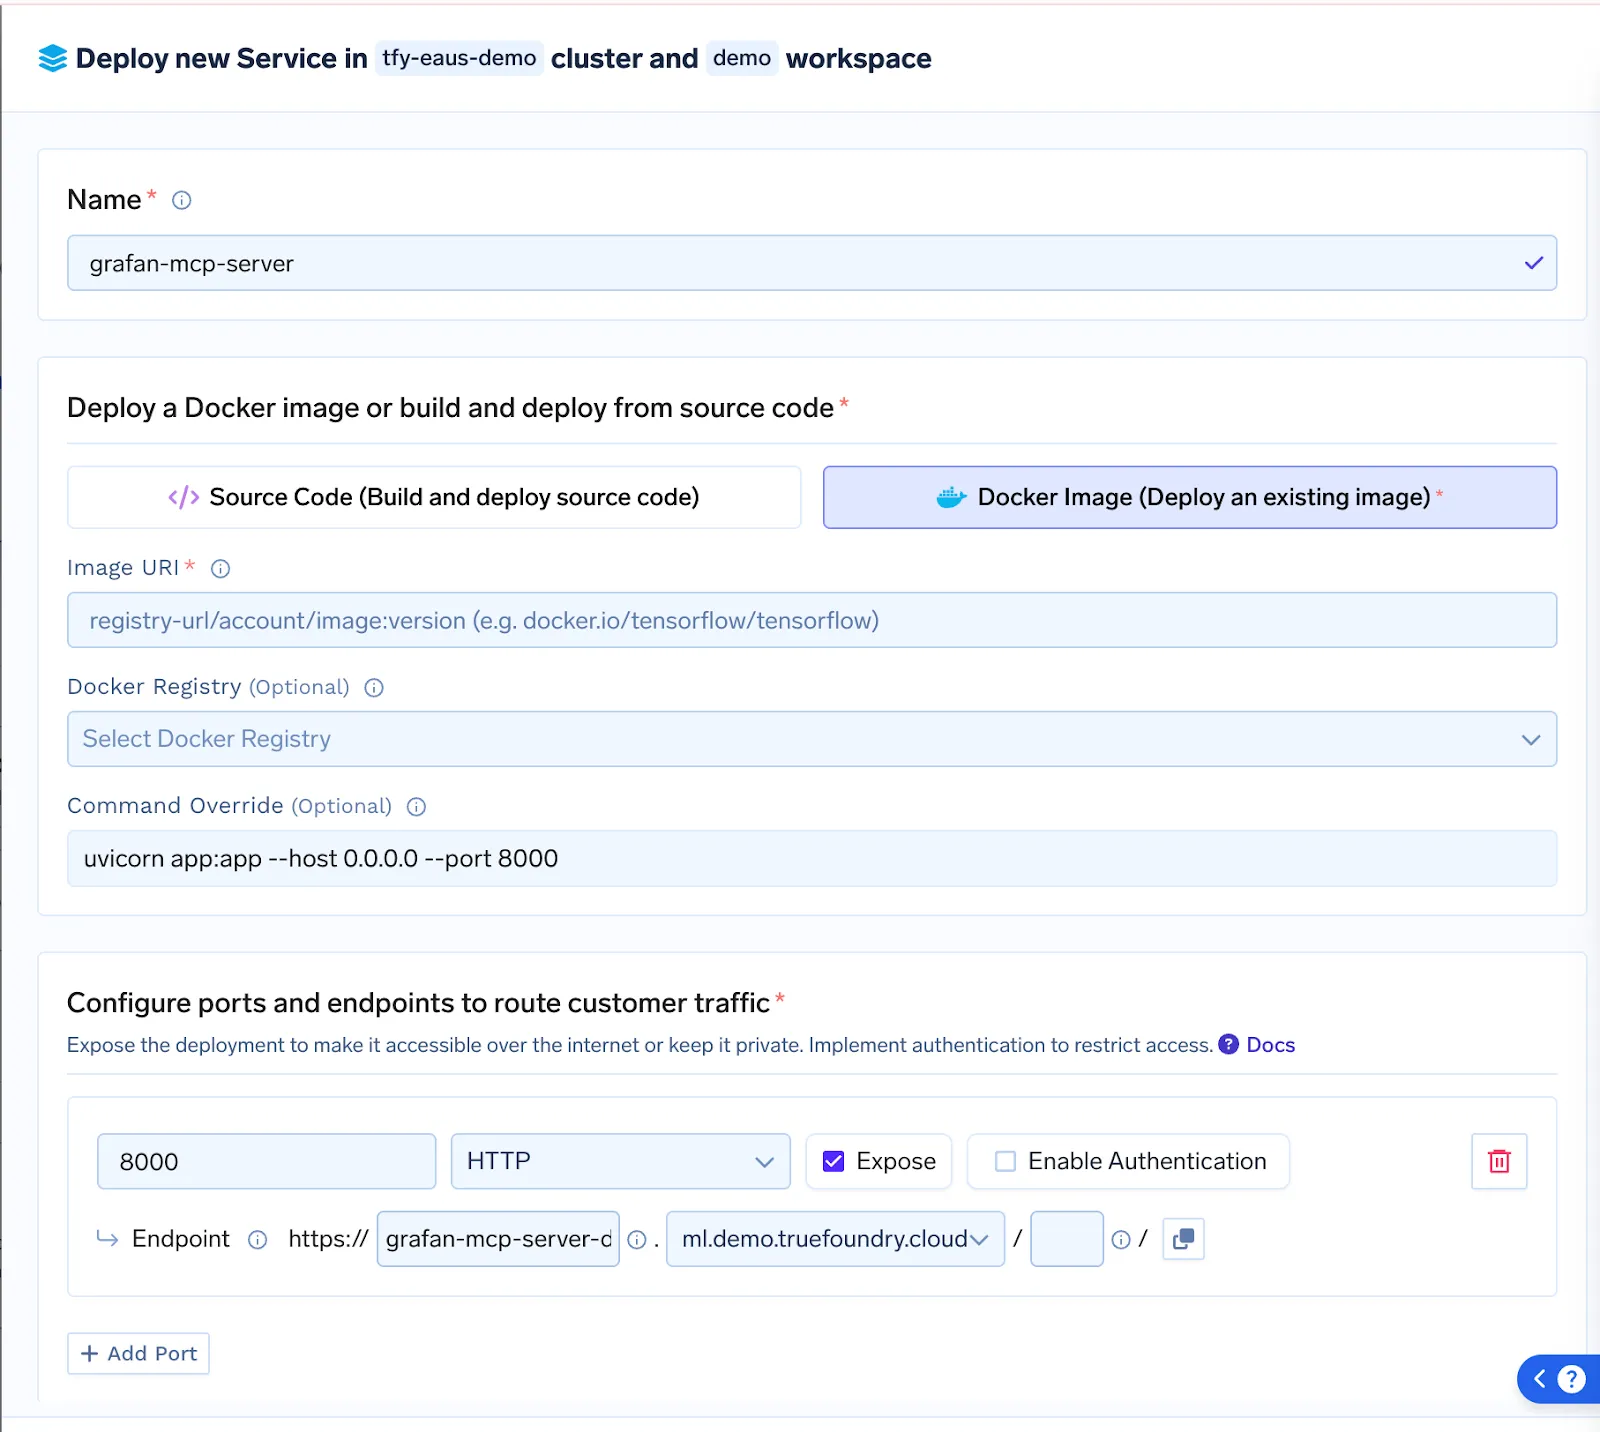
容易なMCPサーバーデプロイ : ソースコードまたはDocker形式でサーバーを出荷。Gatewayがコンテナビルド、ロールアウト、オートスケーリングをダウンタイムゼロで処理します。
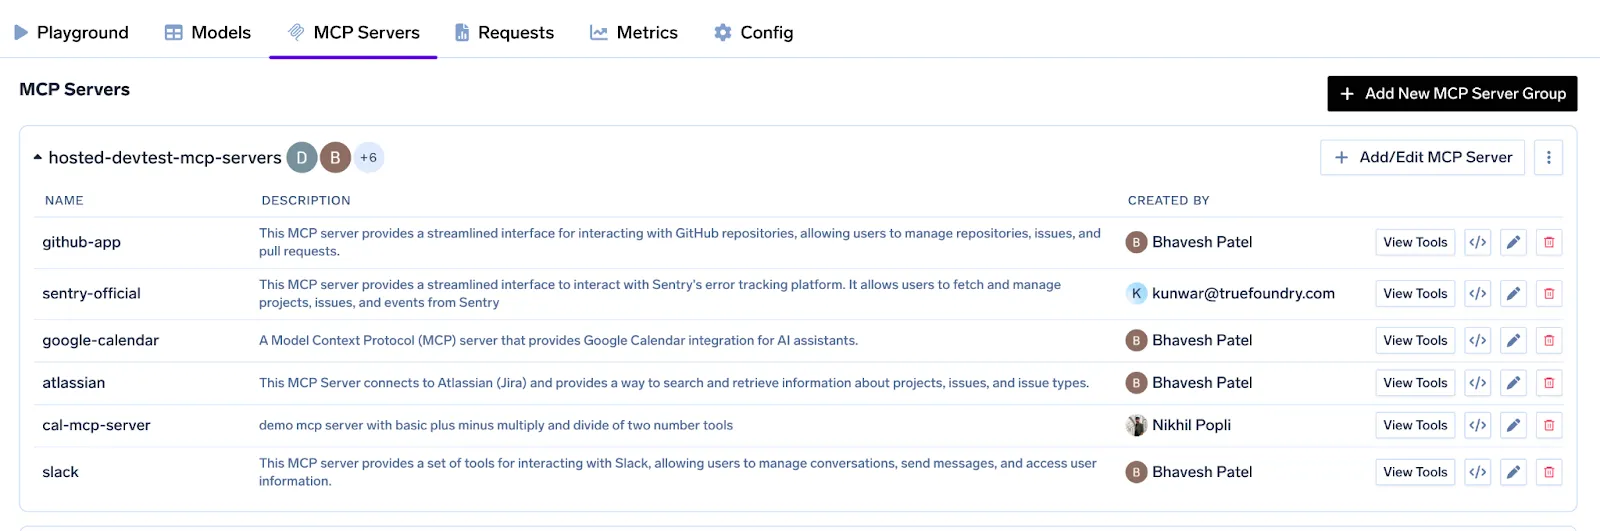
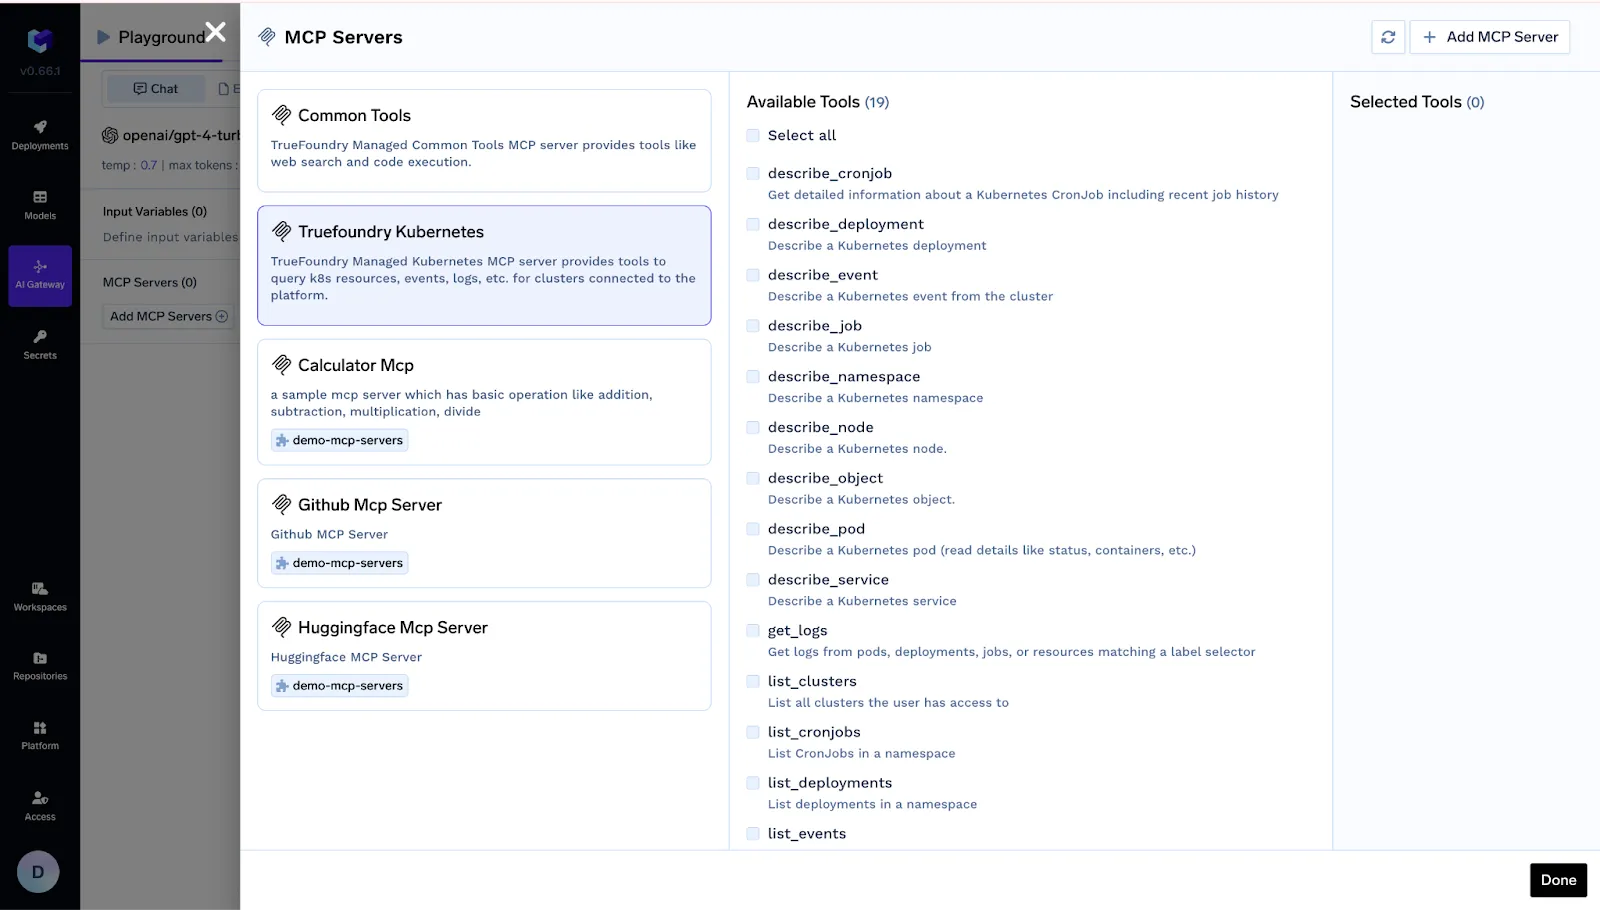
中央レジストリとOAuth対応認証: Slack、GitHub、Salesforce、または独自のPostgres MCPを、トークン更新ロジックやユーザーごとのスコープを含めて単一画面で一覧表示します。
詳細なアクセス制御 : 特定のチーム、サービスアカウント、または環境にサーバー(または個々のツール)を割り当てることで、ステージング環境のエージェントが本番データに触れられないようにします。
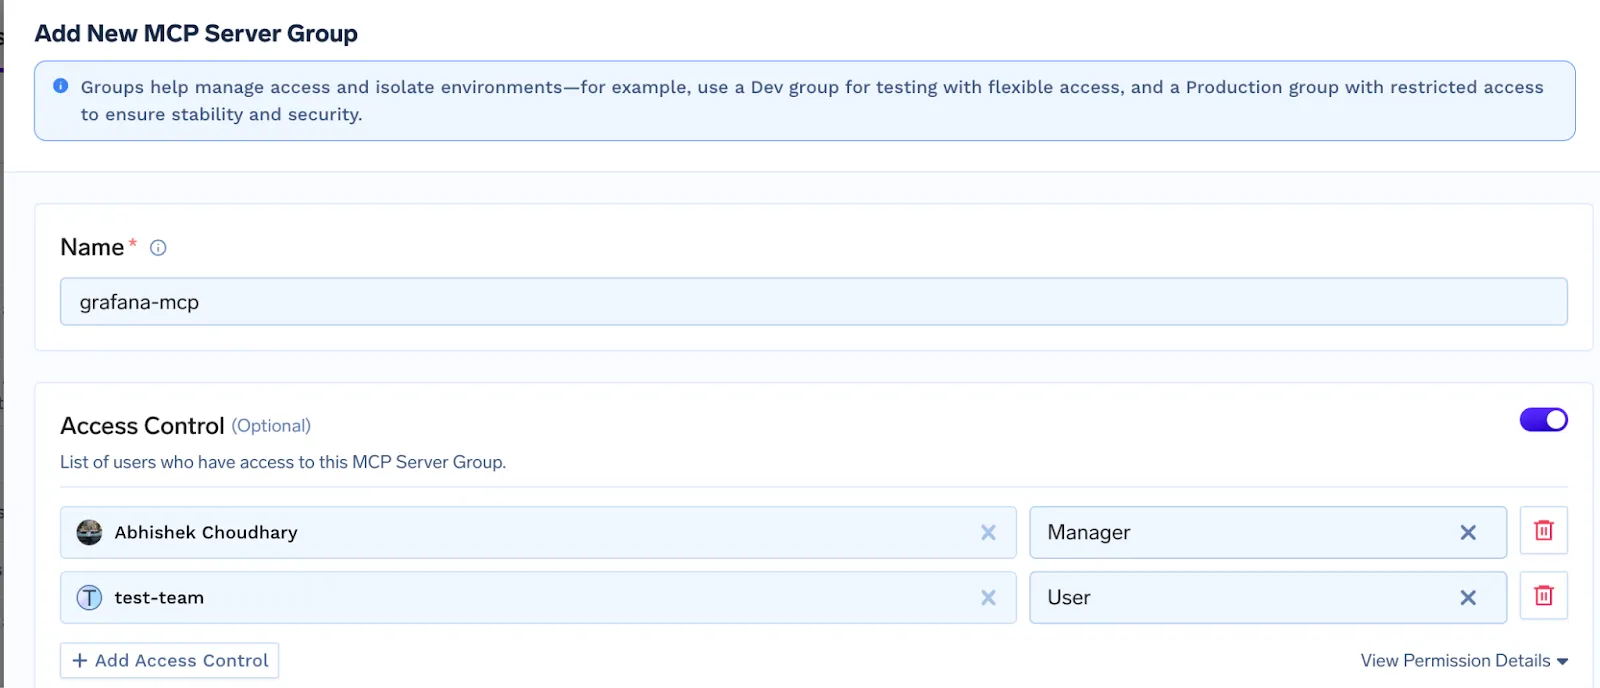
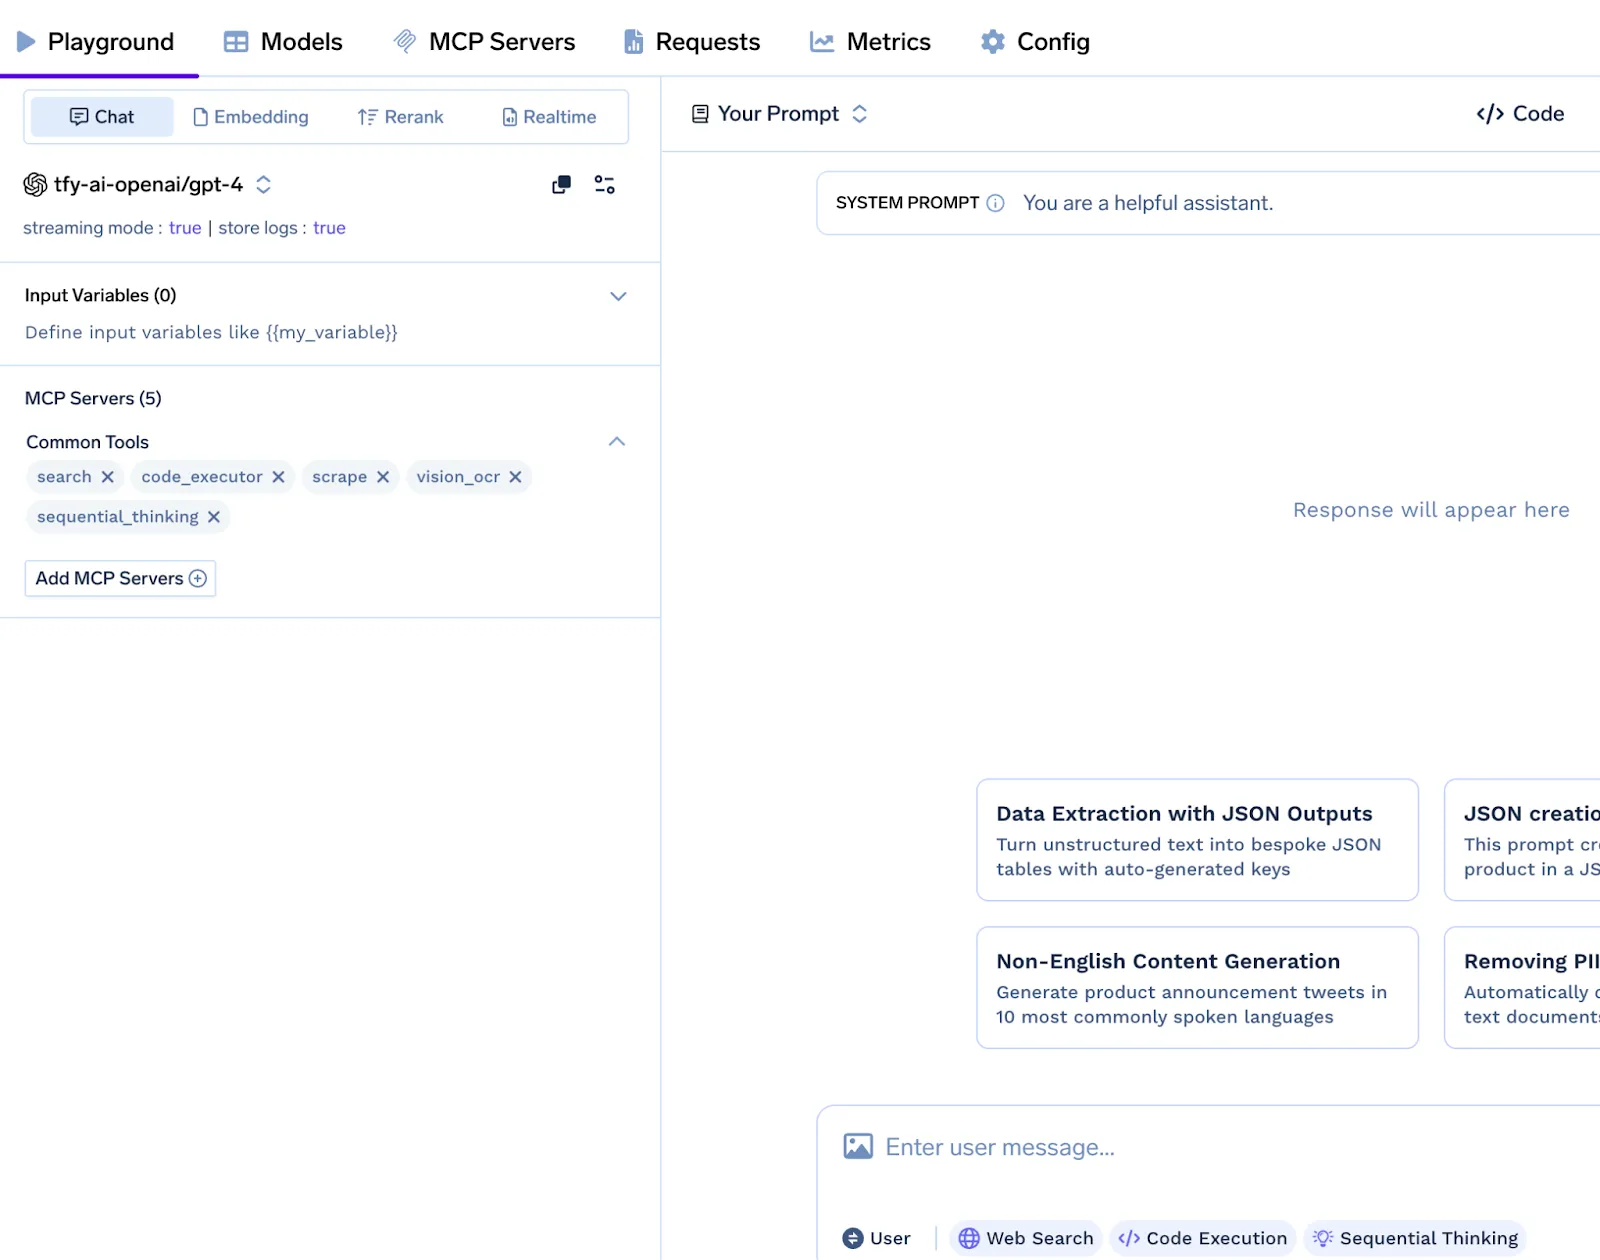
エージェントプレイグラウンドとコードスニペット : 数分でエージェントを立ち上げ可能: ツールを選択し、プロンプトを記述し、リアルタイムトレースを確認したら、そのまま使用できるPythonスニペットをパイプラインにコピーできます。
ガードレール、可観測性、レート制限: PIIの削除、手動承認フック、ツールごとのクォータ制限、完全な分散トレース機能。
以下は、ウェビナーで紹介した2つの実践的な例です。エージェントが内部で何を行っているかをイメージしやすいよう、それぞれ明確なステップバイステップの流れで説明します。
目的 — 本番環境の障害に対する自律的なトリアージと修復。
ワークフロー:
目的 — 面接パネルが召集される前に、簡潔な候補者の概要を提供します。
ワークフロー:
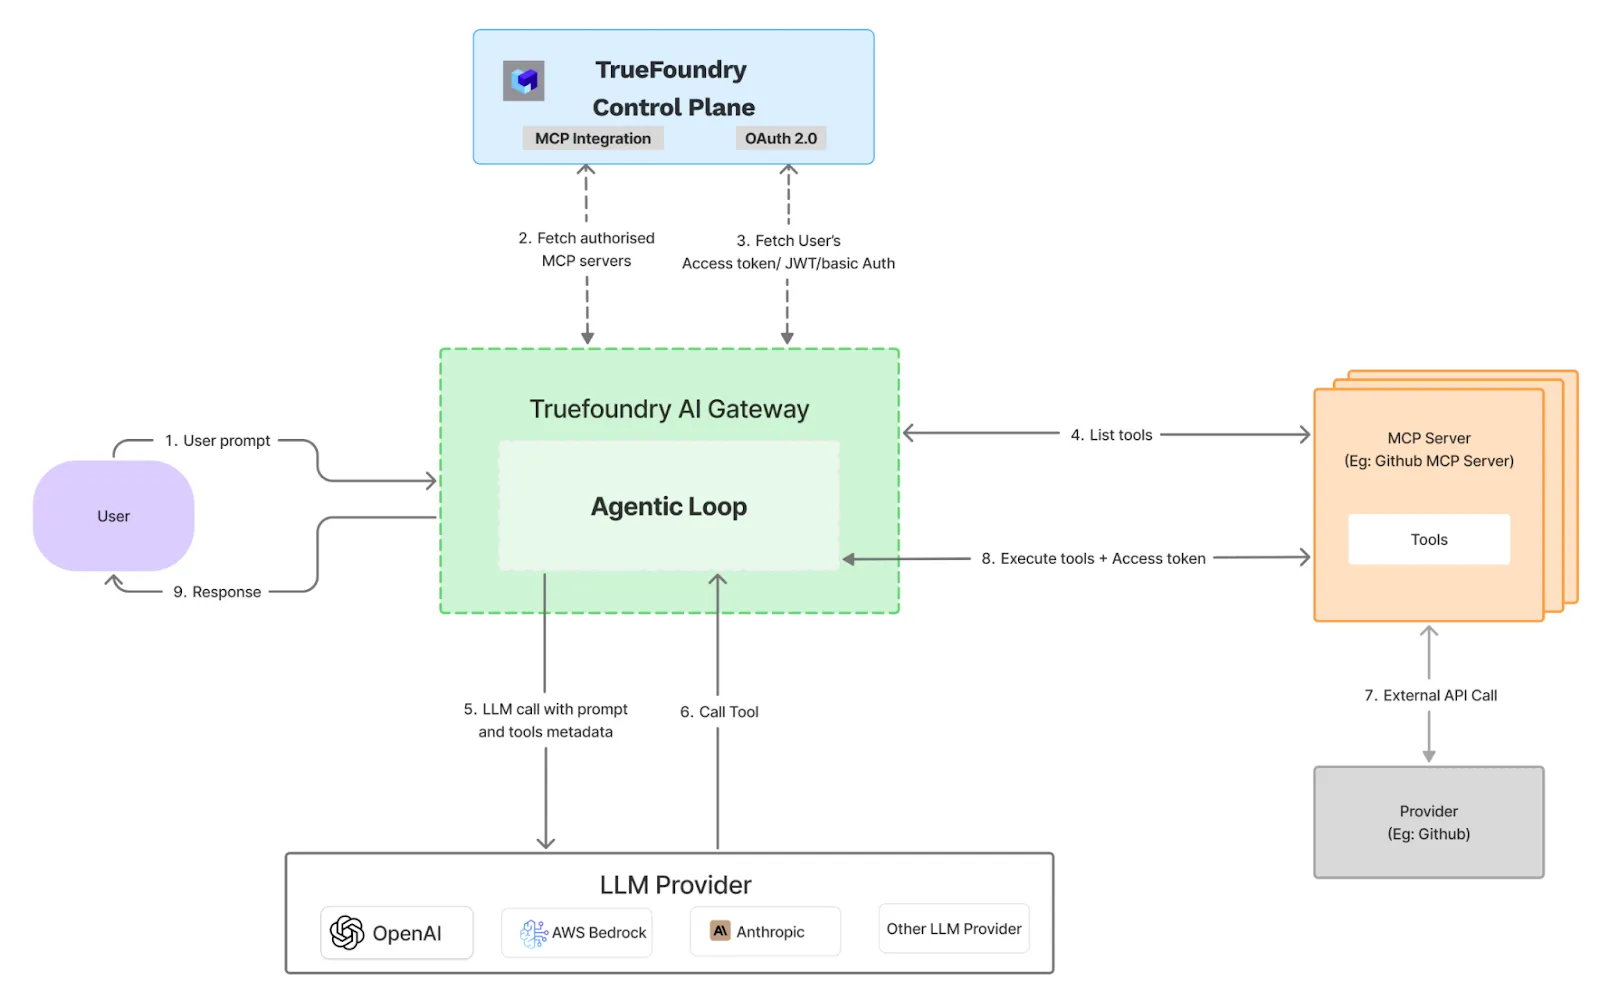
TrueFoundry AI Gatewayは、エンドユーザーのエージェントループと、Large Language Model (LLM)プロバイダーやMCPサーバーを含む下流サービスとの間に位置する高性能な仲介プロキシとして設計されています。システムは、認証、レート制限、ガードレールなどの重要な機能をインメモリで実行することで、レイテンシーを最小限に抑えるように設計されています。パフォーマンスを維持するため、ログ記録とアナリティクスデータは非同期で処理されます。
リクエストのライフサイクルとデータフロー
ユーザープロンプトから最終レスポンスまでの運用フローは、正確なマルチステップシーケンスで実行されます:
1. 初期リクエストの取り込み
Gatewayはユーザーから初期プロンプトを受信します。取り込み時に、リクエストにはトレース用のユニークIDがタグ付けされ、即座に処理へと転送されます。
2. 認証と認可
GatewayはTrueFoundry Control Planeと通信して、2つの重要なセキュリティ機能を実行します:
3. 動的なツール発見(ディスカバリー)
取得した新しいトークンを使用して、Gatewayは承認された各MCPサーバーに照会し、利用可能なツールや機能のセットを発見します。このプロセスはユーザーリクエストごとにリアルタイムで発生し、パフォーマンスを最適化するためにそのリクエストの期間中キャッシュされます。
4. 統合されたLLMの呼び出し
Gatewayは、指定されたLLMプロバイダー(例: OpenAI、AWS Bedrock)向けに、単一の包括的なプロンプトを構築します。このプロンプトには、元のユーザーのクエリと、発見されたすべてのツールのメタデータおよびスキーマが含まれており、LLMが完全なマルチステップの実行計画を生成できるようにします。
5. 反復的なツールの実行
Gatewayは、LLMによって生成された計画を順次、反復的なループで実行します:
6. カプセル化された外部APIインタラクション
すべての外部API呼び出し(例: GitHub、Stripeへの呼び出し)は、Gatewayではなく、MCPサーバーによって排他的に処理されます。
7. レスポンスの配信と非同期ログ記録
実行ループが完了すると、最終的なレスポンスがユーザーに送信されます。同時に、トレース、パフォーマンスタイミング、コストメトリクスを含むすべての関連運用データが、可観測性およびアナリティクスプラットフォームによる取り込みのために非同期キューに送信されます。これにより、ログ記録がユーザー向けレスポンスタイムにレイテンシーを導入することがなくなります。
セキュアなAI Gatewayは、AIシステムと企業のデータ、アプリケーション、ユーザーとの間の保護レイヤーとして機能します。適切なプラクティスを実装することで、セキュリティやコンプライアンスのリスクを最小限に抑えながら、安全なデータフロー、制御されたアクセス、信頼性の高いAI運用を保証できます。
MCP Gatewayのベータ版がTrueFoundry Control Plane上で稼働開始しました。3ヶ月間の無料トライアルにお申し込みいただくか、当社のチームとの個別アドバイザリーセッションをご予約いただき、コスト、レイテンシー、アーキテクチャのベンチマークを実施してください。
サイロ化されたAPIを強力なエージェントに変える準備はできましたか? 無料アカウントを作成して、数分で最初のMCPサーバーを接続しましょう。
企業がエージェント型AIを拡張するにつれ、モデルを実際のビジネスツールに安全かつ確実に接続するために、MCPを備えたセキュアAI Gatewayが不可欠となります。MCPは標準化されたツールアクセスを可能にし、Gatewayはすべてのインタラクションにわたってガバナンス、セキュリティ、可観測性を徹底します。
中央集権的な制御、詳細な権限管理、リアルタイム監視により、企業はデータ保護やコンプライアンスを損なうことなく、強力なAIエージェントをデプロイできます。MCPを備えたセキュアAI Gatewayを採用することで、企業向けに拡張可能で信頼性の高い、プロダクション環境に対応したAI自動化が実現します。
TrueFoundryのMCP対応AI Gatewayがお客様の企業環境でどのように機能するかを確認するには、デモをご予約ください。
企業向けMCP対応AI Gatewayとは、Model Context Protocolを使用してAIモデルを企業のツールやデータに接続する中央集権的なレイヤーです。認証、アクセス制御、ログ記録、ポリシー適用を管理し、エージェントが承認されたビジネスAPIを安全に発見して呼び出せるようにしながら、安全でコンプライアンスに準拠した可観測性のあるAIインタラクションを保証します。
MCPは、AIモデルがツールを発見して使用する方法を標準化することで、企業向けAI Gatewayを強化します。構造化されたスキーマ、認証の詳細、使用ルールを提供し、Gatewayがポリシーを適用し、権限を管理し、ツールの使用状況を監視できるようにします。これにより、環境全体でAIエージェントと基幹システムとの間の整合性があり、安全で拡張可能な統合が実現します。
MCPを備えた企業向けAI Gatewayには、強力な認証、ロールベースのアクセス制御、暗号化、監査ログ記録、リアルタイム監視、データのマスク処理、レート制限が含まれる必要があります。また、不正アクセスを防ぎ、機密データを保護し、企業ツールとの安全なAIインタラクションを確保するために、ポリシー適用、安全なトークン管理、コンプライアンス制御をサポートしている必要があります。
企業は、アイデンティティベースの認証の適用、ロールベースの権限の割当、ツール呼び出し用の有効期限の短いトークンの発行により、MCPツールのアクセスを保護します。AI Gatewayはユーザーのコンテキストを検証し、承認されたMCPサーバーへのアクセスを制限し、すべてのインタラクションをログに記録し、承認ワークフローやデータフィルタリングなどのガードレールを適用して、誤用や承認されていないデータの露出を防ぎます。
ベストプラクティスには、MCPサーバーレジストリの一元化、細やかなアクセス制御の実装、可観測性とコスト追跡の有効化、ポリシー適用の自動化が含まれます。組織は環境を分離し、レート制限を使用し、監査トレールを維持し、定期的に設定を見直す必要があります。これらの対策により、チームやワークフロー全体でAIの導入が拡大しても、安全で効率的かつコンプライアンスに準拠したスケーリングが保証されます。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.