October 8, 2026
|
5 min read

Published: October 6, 2026

Blazingly fast way to build, track and deploy your models!
Claude Codeは、MCPサーバーと接続することで飛躍的に強力になります。開発者は、GitHubリポジトリ、Jiraチケット、Slackワークスペース、社内API、データベース、カスタムエンタープライズツールに、コーディングワークフローから直接アクセスできるようになります。
しかし、その柔軟性は新たなガバナンスの課題も生み出します。一元的な管理がなければ、開発者は任意のMCPサーバーを接続し、認証情報をローカルに保存し、組織のセキュリティポリシー外で社内システムにアクセスできてしまいます。Claude Codeを利用するエンジニアが数人を超えた瞬間、MCPツールのアクセス権は単なる開発者の利便性の問題から、セキュリティ上の懸念事項へと変わります。各エンジニアがGitHub、社内データベース、Slack、本番環境APIへの接続を個別に設定し、それぞれが独自の認証情報を使用する状況では、そのエンジニアのPC以外からは何にアクセス可能か把握できません。MCPゲートウェイは、まさにこのギャップを埋めるためのものです。開発者個人の設定にガバナンスを委ねるのではなく、Claude Codeとすべてのツールサーバーとの間に単一の制御ポイントを設ける役割を果たします。
本ガイドでは、ガバナンス機能、デプロイの柔軟性、セキュリティ、エンタープライズ対応の観点から、Claude Codeに最適なMCPゲートウェイを比較します。
MCPサーバーの前に単純なリバースプロキシを置くだけでは、エンタープライズチームが解決しようとしている問題のほとんどは解決しません。重視すべき基準は以下の通りです。
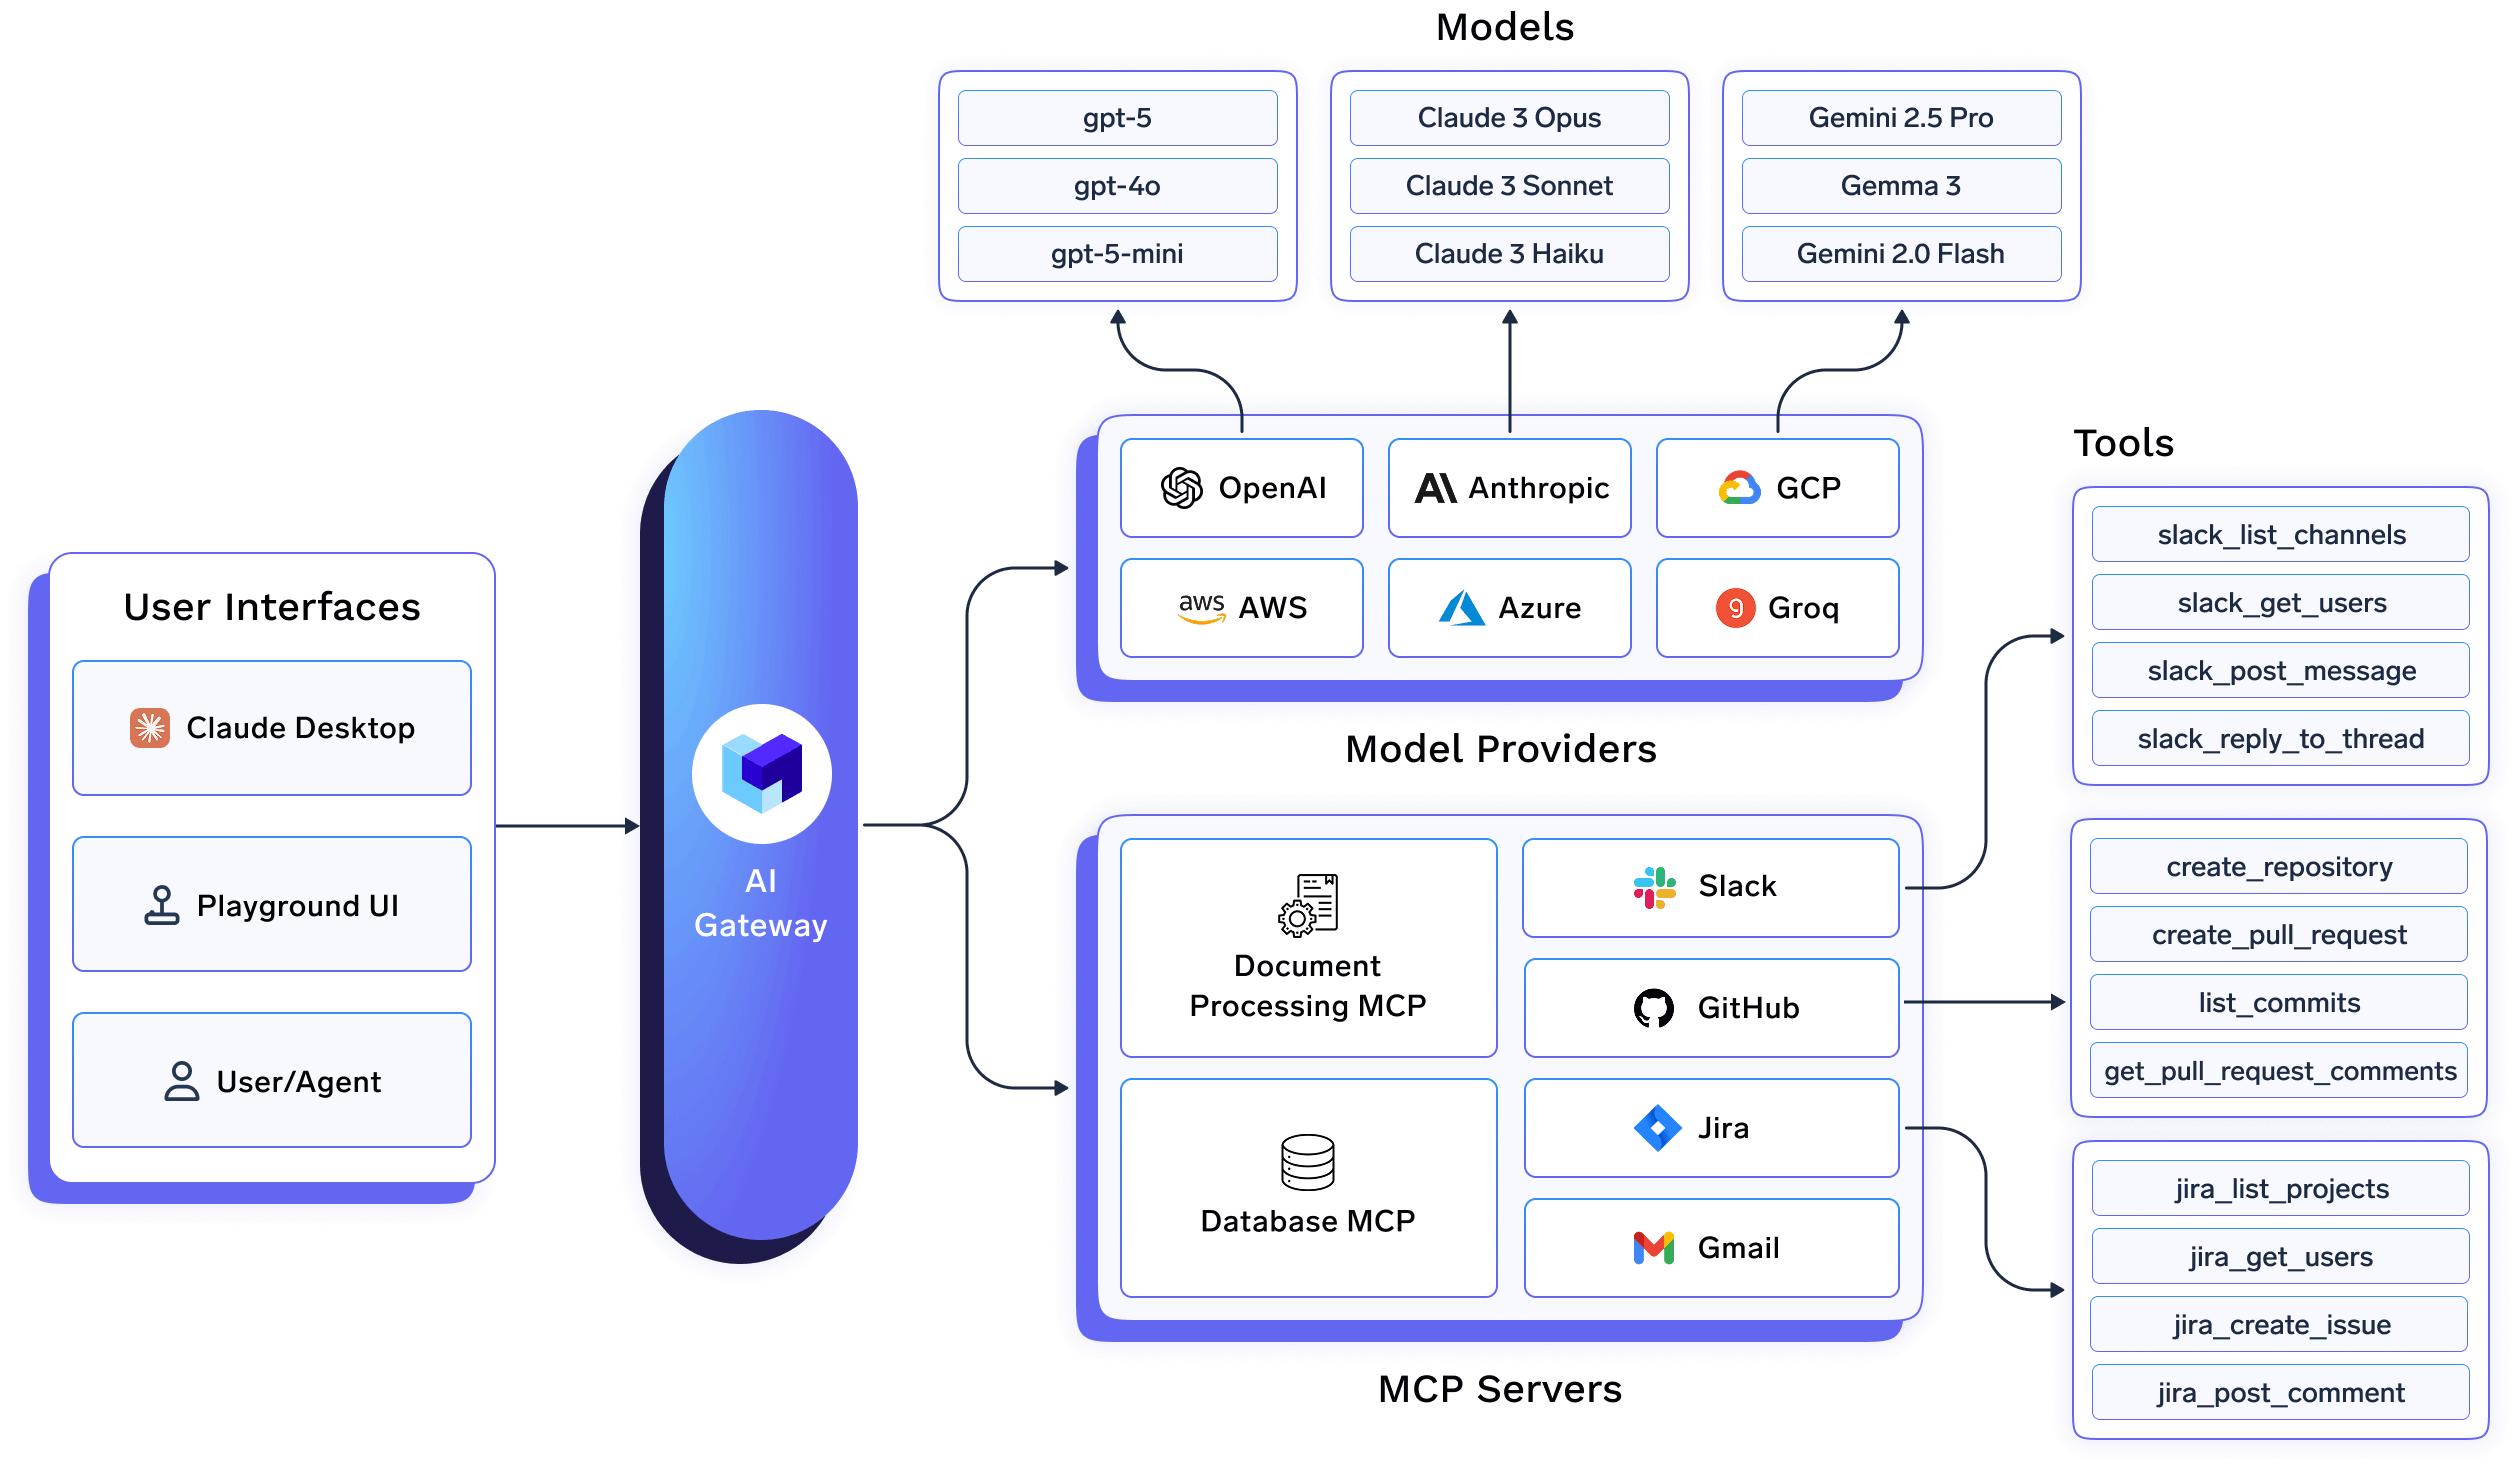
TrueFoundry は、組織での Claude Code の大規模導入を目的として設計されています。 Claude Code、Claude Code Max、Claude Desktop向けの専用統合機能を提供しており、プラットフォームチームは単一のコントロールプレーンからLLMへのアクセスとMCPサーバーのガバナンスを安全に管理できます。
管理者は、承認済みの MCPサーバー(GitHub、Jira、Slack、社内ツールなど)をTrueFoundryのコントロールプレーンに登録し、アウトバウンド認証やアクセス権限を一元的に設定します。開発者は個別に認証情報やMCPサーバーを設定する必要がなく、すぐに使用可能な接続URLを受け取れるため、すべての接続が組織のセキュリティポリシーに準拠することが保証されます。
TrueFoundryの強みは、その ポリシー強制機能にあります。編集可能なローカル設定ファイルに依存するのではなく、組織は managed-mcp.json 設定をMDMソリューション経由で配布することで、承認されたMCPサーバーのみをClaude Codeで使用できるように制限できます。ゲートウェイと管理対象デバイスのポリシーを通じて強制されるため、開発者が勝手に未承認のMCPサーバーを追加したり、組織の管理を回避したりすることはできません。
ID管理も同様に効率化されています。TrueFoundryは、 Okta や Microsoft Entra ID開発者がClaude Codeを初めて使用する際にSSO経由で認証できるようになります。ユーザープロビジョニングとアクセス管理はSCIMを通じて自動化できるため、静的なAPIキーを配布したりローテーションしたりする必要がなくなります。
MCPガバナンスに加え、TrueFoundryは包括的な AIゲートウェイとしても機能し、1,000種類以上のLLM全体で、モデルのルーティング、オブザーバビリティ、監査ログ、ポリシー適用を一元管理できます。 1,000種類以上のLLM組織は、企業のセキュリティおよびコンプライアンス要件を満たすために、マネージドSaaSとして、あるいは独自のVPC、オンプレミス、エアギャップ環境、またはハイブリッド環境にデプロイすることが可能です。
メリット
デメリット
最適な用途: 複数のエンジニアリングチーム全体でClaude Codeを展開し、一元的な認証、強制力のあるMCPガバナンス、包括的な監査機能、そしてAIモデルとエンタープライズツールの統合管理を必要とする企業。
DockerのMCPゲートウェイは、MCPサーバーを分離されたコンテナ内で実行します。これが最大の利点であり、各サーバーが独自の実行範囲を持つため、侵害されたツールや不具合のあるツールが他の領域に影響を及ぼすことはありません。また、OAuthフローが必要なMCPサーバーの認証を処理し、認証情報を設定ファイルに散在させるのではなくDocker Desktop経由で安全に保存します。さらに、サーバーをプロファイルとして整理し、OCIレジストリを通じてエクスポートや共有を行うことも可能です。
組織全体でのガバナンスとなると、限界が見えてきます。この製品は開発者のワークステーションや小規模チームでのデプロイを想定して構築されており、ユーザーごとの詳細な予算設定、階層的なRBAC(ロールベースアクセス制御)、長期的な監査ログの保持といった機能は、エンタープライズ規模で本番環境に移行する際に、追加のツールを導入して補う必要があります。
メリット: MCPサーバー間の強力なコンテナレベルの分離、Docker Desktopを通じた簡潔な認証情報管理、Dockerをすでに利用しているチームにとっての導入の容易さ。
デメリット: 組織全体のRBAC、一元化された監査ログ、またはコンプライアンスレベルのガバナンス機能が標準では備わっていない。
最適な用途: エンタープライズレベルのアクセス制御を必要とせず、ローカル環境でより安全なMCPサーバーの分離を求める個人開発者や小規模チーム。
ContextForgeは、MCPサーバー、A2Aエージェント、RESTまたはgRPC APIを単一のエンドポイントの背後に統合するための、IBMのオープンソースレジストリ兼プロキシです。これは非常に広範なインフラストラクチャであり、トランスポート間の変換(HTTP、JSON-RPC、WebSocket、SSE、stdio、ストリーミングHTTP)、RESTエンドポイントからMCPツールへの変換を行うほか、リアルタイムの構成やログ監視のための管理UIも提供しており、エアギャップ環境でのデプロイもサポートしています。本番環境へのデプロイは、Kubernetesクラスター全体での水平ポッドオートスケーリングを備えたHelmチャートを通じて実行され、フェデレーションとキャッシュにはRedisが使用されます。さらに、40以上の拡張機能を備えたプラグインシステムにより、追加のプロトコルや統合にも対応可能です。
これはここで紹介する中で最も機能が充実したオープンソースの選択肢ですが、同時にチームに最も高い技術力を要求するものでもあります。ベンダー管理のコントロールプレーンやClaude Code専用のセットアップガイド、SSOオンボーディングフローは標準では用意されていません。Kubernetesネイティブなゲートウェイを自ら構築・運用する必要があり、フルコントロールを望み、すでにこのようなインフラを運用しているプラットフォームチームにとっては妥当な選択と言えるでしょう。
メリット: 幅広いプロトコルサポート(MCP、A2A、REST/gRPC)、Kubernetesネイティブなスケーリング、活発なプラグインエコシステム、完全なオープンソース。
デメリット: Claude Code専用のドキュメントがなく、SSO/SCIMも組み込まれていない。エンドツーエンドで自社ホストおよび自社運用が必要。
最適な用途: プロトコルに依存しないオープンソースのMCPゲートウェイを求め、自社のKubernetesインフラ上で運用することに抵抗がないプラットフォームエンジニアリングチーム。
Lassoは、一般的なガバナンスやルーティングではなく、セキュリティに特化してMCP Gatewayを構築しました。その設計には、AI層(プロンプトフィルタリング、PII検出)、MCP層(ツール認可、パラメータ検証)、API層(レート制限、認証)でトラフィックを検査するトリプルゲートパターンが採用されています。プラグインベースの設計により、チームは硬直的なセキュリティスタックを一度に導入するのではなく、リアルタイムスキャン、トークンマスキング、ガードレール、脅威検知といった制御を段階的に追加できます。また、MCPサーバー自体のツール評価分析も行い、未検証のサーバーに接続する前に、その動作パターンやコードを評価します。
これは完全なガバナンスやIDプラットフォームではありません。Claude Codeとの統合ガイドは存在せず、オープンソースのコア部分を超える機能の価格も公開されていません。
メリット: 3つの異なるレイヤーにわたる専用のセキュリティスキャン、MCPサーバーのサプライチェーン評価チェック、プラグインベースの設計により、チームが段階的に制御を追加可能。
短所: 単体では完全なガバナンスやSSOプラットフォームではなく、Claude Code固有のセットアップドキュメントも存在しない。エンタープライズ向け価格は非公開。
最適な用途: オールインワンのゲートウェイではなく、トラフィックのルーティング方法に関わらず、MCPレイヤーのセキュリティとガードレールを専門的に管理したいセキュリティチーム。
Zapier MCPはClaude Codeの議論で頻繁に挙がるため取り上げる価値がありますが、他の4つとは異なる課題を解決するものです。これは、ClaudeがZapierの9,000以上のアプリ統合ライブラリにアクセスできるようにするホスト型サーバーです。そのため、Claude Codeセッションは、カスタム構築されたMCPサーバーを介するのではなく、Zapierの既存コネクタを通じてSlack、HubSpot、Googleスプレッドシートなどのツールでアクションを実行できます。
その機能には実用的なガバナンスが組み込まれています。管理者が一度インストールすれば、許可したアプリとアクションのみにアクセスを制限できます。ただし、これは任意のセルフホスト型ツールサーバーのための汎用的なMCPゲートウェイではなく、TrueFoundryのようなMDMロックダウンに匹敵するデバイスレベルの強制力はありません。また、Enterpriseプランではデフォルトで無効になっており、管理者が有効にするまで利用できないという点は、導入前に知っておくべき重要な詳細です。
長所: 9,000以上の既存のZapierアプリ統合への即時アクセス、管理者によるアクションの許可リスト管理、AnthropicのClaude Codeマーケットプレイスへの掲載。
短所: Enterpriseプランでは管理者が有効にするまでデフォルトで無効、任意のセルフホスト型MCPサーバーを管理する設計ではない、デバイスレベルの強制力がない。
最適な用途: カスタムの内部MCPサーバーを管理するチームよりも、Zapierのコネクタライブラリを通じて既存のSaaSツールでClaude Codeのアクションを実行したいチーム。
Q: Claude Codeを利用するエンタープライズチームにとって、最適なMCPゲートウェイは何ですか?
A: Claude CodeのMCPアクセスをデバイスレベルで制限し、SSOによるオンボーディングや監査ログが必要な組織には、TrueFoundryが最適です。コンテナ分離のみを求める小規模チームにはDocker、Kubernetesベースのゲートウェイを自社運用するプラットフォームチームにはContextForge、MCPのセキュリティスキャンを優先するチームにはLasso、カスタムMCPのガバナンスよりもSaaSの自動化アクションを求めるチームにはZapier MCPが適しています。
Q: Docker MCP Gatewayはエンタープライズ環境への導入に適していますか?
A: 開発者のワークステーションや小規模チームには強力ですが、Dockerの公式ドキュメントでも指摘されている通り、組織全体でのRBAC(ロールベースのアクセス制御)、一元的な監査ログ、コンプライアンスレベルのガバナンスを実現するには、追加のツールが必要です。
Q: IBMのContextForgeは無料ですか?A: はい、mcp-context-forgeはオープンソースであり無料です。PyPIまたはDocker経由で配布されており、Helmチャートを使用したKubernetesへのデプロイもサポートしています。
Q: Claude CodeのMCPアクセスは実際に制限をかけられるのでしょうか、それとも単なる設定ファイルの慣習に過ぎないのでしょうか?
A: TrueFoundryを使用すれば可能です。MDMを通じてデプロイされたmanaged-mcp.jsonファイルが、デバイス上のClaude CodeインスタンスがアクセスできるMCPサーバーを排他的に制御するため、開発者がローカルでどのような設定を行っても、それが優先されます。
Q: Claude Code用のMCPゲートウェイを、自社のVPCやオンプレミス環境にデプロイすることはできますか?
A: TrueFoundryなら可能です。VPC、オンプレミス、エアギャップ環境、ハイブリッド環境、あるいはマルチクラウド環境で実行でき、データがドメイン外に出ることはありません。これは、MCPサーバーが内部システムにアクセスするために使用する認証情報の管理において非常に重要です。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.