October 8, 2026
|
5 min read

Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
Claude Codeは、プロのエンジニアの間で最も人気のあるAIコーディングアシスタントの一つとして急速に普及しました。しかし、APIキーを使って手軽に使い始められる一方で、数十人から数百人規模のエンジニアが利用する環境でClaude Codeを管理するのは、全く別の課題となります。
組織には、一元化された認証、予算管理、監査ログ、モデルルーティング、可観測性、ポリシーの適用といった機能が必要ですが、Claude Code単体ではこれらを提供できません。
Claude Code は、Anthropicに直接接続する代わりにゲートウェイを経由させるために、以下の2つの環境変数を設定するだけで済みます。 ANTHROPIC_BASE_URL および ANTHROPIC_AUTH_TOKEN。このシンプルさこそが、導入から数週間で多くのチームがゲートウェイ経由の利用に切り替える理由です。数人のエンジニアがClaude Codeを使い始めると、すぐにコストの可視化が求められ、Anthropicの障害時に備えたフォールバックモデルの必要性が浮上し、さらにセキュリティ部門からは、各エンジニアのPCからどのMCPサーバーに接続しているのかを把握したいという要望が出てくるからです。
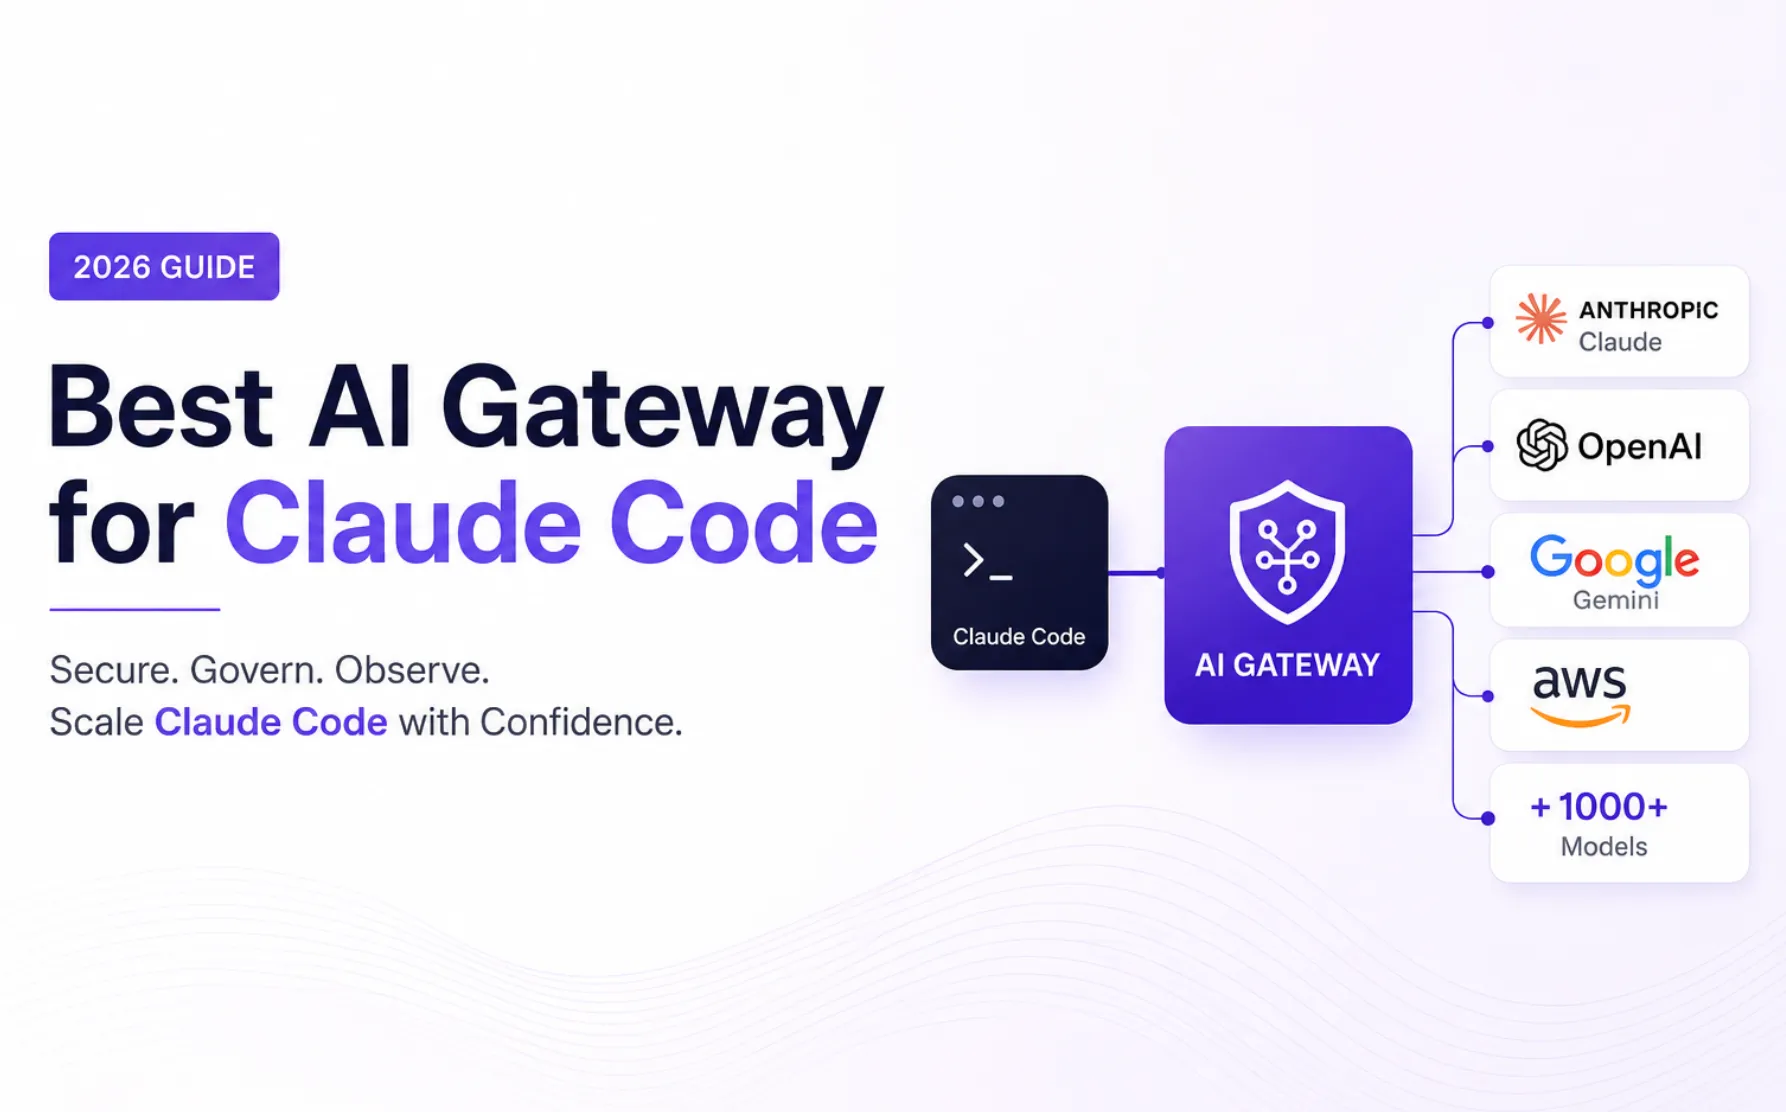
本ガイドでは、エンタープライズセキュリティ、ガバナンス、デプロイの柔軟性、運用能力の観点から、2026年におけるClaude Codeに最適なAIゲートウェイを比較します。
Claude Code は、個人のエンジニアが自身のAnthropic APIキーを使って利用する分には非常に便利です。しかし、複数のエンジニアが業務で利用し始めると、プラットフォームチームはセキュリティ、ガバナンス、運用上の可視性といった課題に直面することになります。
AIゲートウェイがなければ、 AIゲートウェイ、すべての開発者がモデルプロバイダーに直接接続することになります。APIキーが各PCに分散し、一元的な認証も行われないため、エンジニアリングリーダーはモデルの利用状況、コスト、アクセスパターンを把握できません。従業員が退職した際の認証情報の更新も手作業になりがちです。また、Anthropicで障害が発生した場合や、別のモデルプロバイダーに切り替えたい場合、すべての開発者がローカルの設定を個別に更新しなければならない可能性があります。
AIゲートウェイは、 AIゲートウェイ 、Claude Codeと基盤となるモデルプロバイダーの間に一元化されたコントロールプレーンを導入します。開発者一人ひとりがプロバイダーの認証情報を管理するのではなく、Claude Codeを単一のエンタープライズエンドポイントに接続することで、認証、ルーティング、ガバナンスポリシーを一貫して適用できるようになります。
AIゲートウェイは、単なる接続の簡素化にとどまらず、導入が進むにつれて重要性を増す次のような機能を実現します。
数十人から数百人のエンジニアがClaude Codeを導入する組織にとって、AIゲートウェイは、単なる個人の開発者ツールを、エンタープライズ規模で安全かつ確実に運用可能なプラットフォームへと変貌させます。
Claude Codeをプロキシ経由でルーティングするのは簡単な作業です。LiteLLMもOpenRouterも、数分で対応可能です。より難しいのは、導入後に浮上する次のような課題です。
本記事の後半では、これらの観点から主要5プラットフォームを比較します。
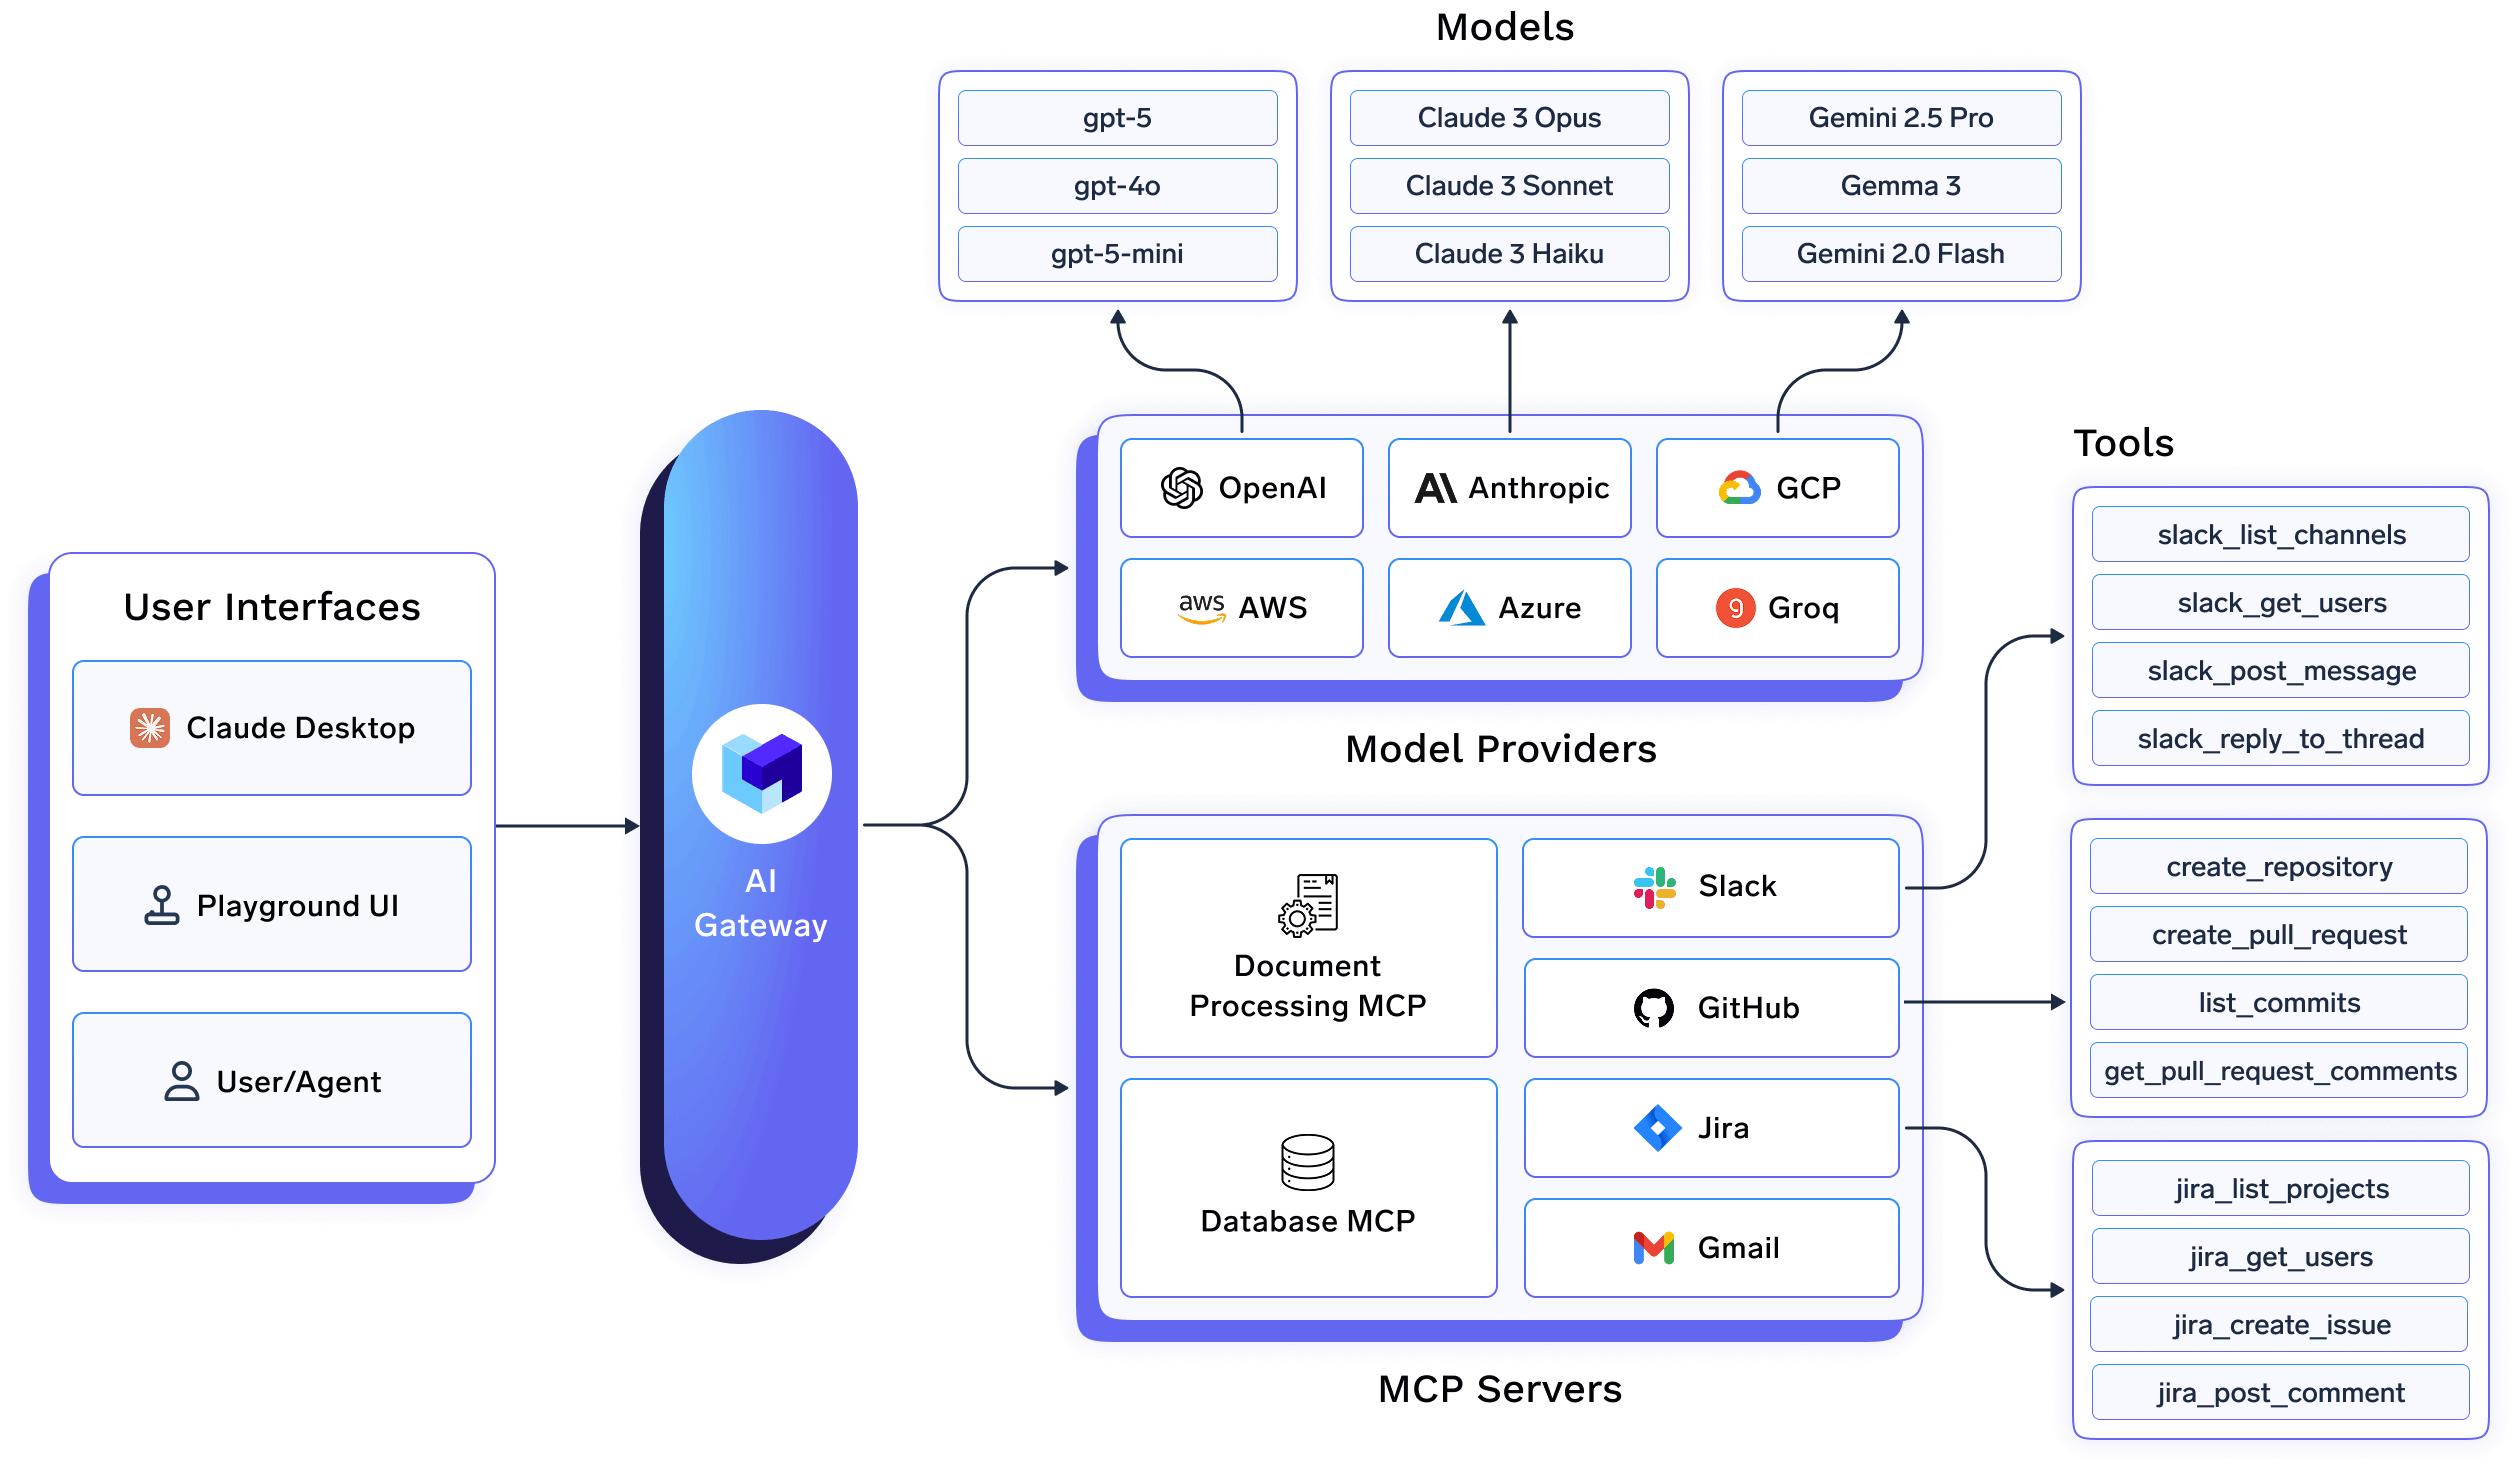
TrueFoundry は、以下の専用統合機能を提供します。 Claude Code、 Claude Code Max、および Claude Desktop。これにより、エンジニアリングチームは一元化された AIゲートウェイ を通じて接続でき、個別にAnthropic APIキーを管理する必要がなくなります。開発者はClaude Codeの接続先をTrueFoundryのエンドポイントに向けるだけで、これまでと同じワークフローを継続できます。一方、プラットフォームチームは認証、ガバナンス、可観測性、モデルアクセスを一元管理できるようになります。
TrueFoundryの最大の差別化要因の一つは、その 組み込みの MCPゲートウェイです。管理者は、GitHub、Sentry、Jira、社内APIなどの承認済みMCPサーバーをTrueFoundryコントロールプレーンに一度登録し、アウトバウンド認証とアクセス権限を構成するだけで、開発者にすぐに使える接続URLを提供できます。管理対象デバイスの場合、組織は managed-mcp.json ファイルをMDMソリューション経由で配布することで、Claude Codeが承認されたMCPサーバーにのみ接続できるように制限できます。これにより、開発者が許可されていないツールを追加することを防ぎつつ、セキュリティチームがツールへのアクセス状況を完全に可視化できるようになります。
認証は静的なAPIキーではなく、エンタープライズIDプロバイダーを通じて処理されます。TrueFoundryは Okta、Microsoft Entra ID (Azure AD)、その他のSAML/OIDCプロバイダーと統合されており、開発者はClaude Codeを通じて初めて接続する際にSSOを使用して認証を行えます。アカウントは自動的にプロビジョニングされ、組織はSCIMプロビジョニングによってオンボーディングやオフボーディングをさらに自動化できるため、APIキーを手動で配布したりローテーションしたりする必要がなくなります。
ガバナンスに加え、TrueFoundryは本番環境でのAIデプロイを想定して構築されています。マネージドSaaSとして提供されるほか、自社のVPC内、オンプレミス、あるいは完全に隔離されたエアギャップ環境にもデプロイ可能です。AIゲートウェイは 単一のOpenAI互換APIを通じて1,000種類以上のLLMをサポートしており、チームはプロバイダー間でリクエストをルーティングしたり、Anthropicで障害が発生した場合のフェイルオーバーを構成したりできます。ゲートウェイによる遅延はわずか 3〜4ミリ秒 であり、 1つのvCPUで毎秒350件以上のリクエストを処理できるため、組織全体での Claude Code の導入に適しています。
メリット
短所
最適な用途: 複数のエンジニアリングチームでClaude Codeを導入する企業。一元的な認証、MCPガバナンス、エンタープライズレベルのオブザーバビリティ、そしてLLMトラフィックとツールアクセスの統合管理を必要とする場合に適しています。
LiteLLMは、以下の用途で最も人気のあるオープンソースAIゲートウェイの一つです。 Claude Code商用プラットフォームを導入せずに、モデルのルーティング、利用状況の追跡、プロバイダーの抽象化を実現したいエンジニアリングチームにとって、最初の選択肢となることがよくあります。オープンソースでありドキュメントも充実しているため、導入は比較的容易です。
Claude Codeを接続するには、LiteLLMをインストールし(pip install 'litellm[proxy]')、 config.yaml ファイルでモデルを設定してプロキシを起動し、以下の環境変数を設定してClaude Codeから参照させます。 ANTHROPIC_BASE_URL および ANTHROPIC_AUTH_TOKEN 環境変数。Claude Codeは内部的にモデルエイリアスとして sonnet、 opus、および haikuを想定しているため、他のモデルを使用するチームは通常、これらのエイリアスを ANTHROPIC_MODEL および ANTHROPIC_SMALL_FAST_MODEL 環境変数を通じて再マッピングします。
LiteLLMは、AIゲートウェイを完全に制御したい組織に適しています。複数のプロバイダー間でのモデルルーティング、基本的なコスト追跡、広範なカスタマイズをサポートしており、セルフホストも無料で行えます。大規模なデプロイメント向けには、LiteLLM EnterpriseがSSO、RBAC、監査ログ、Prometheusメトリクスなどの機能を提供します。
トレードオフとなるのは運用責任です。LiteLLMを本番環境で運用するということは、プロキシ自体、Redis、PostgreSQL、ロードバランシング、監視、アップグレード、バックアップ、インシデント対応を含むスタック全体をチームが管理する必要があることを意味します。専任のプラットフォームエンジニアリングチームがいない組織では、利用の拡大に伴い、運用負荷が大きな負担となる可能性があります。もう一つの考慮事項は、ソフトウェアサプライチェーンのセキュリティです。
メリット
短所
おすすめの対象: Claude Code向けに柔軟なオープンソースのAIゲートウェイを必要とし、自社インフラの運用に慣れているエンジニアリングチーム。
OpenRouterは全く異なるアプローチをとっています。セルフホスト型のゲートウェイとして機能するのではなく、単一のエンドポイントを通じて数百ものLLMにClaude Codeからアクセスできる、フルマネージド型のAPIを提供します。開発者は単に ANTHROPIC_BASE_URL をOpenRouter APIに向け、APIキーを設定するだけで、Claude CodeからAnthropic、OpenAI、Google、DeepSeekなど、多くのプロバイダーのモデルに即座にアクセスできるようになります。
個人開発者や小規模チームにとって、OpenRouterはさまざまなモデルを試すための最も迅速な手段の一つです。プロキシのデプロイやインフラの保守は不要で、料金体系もシンプルな従量課金制です。ユーザーはクレジットを購入してトークン消費量に応じて支払う仕組みで、利用額のアラート設定や、各プロバイダーを横断した一元的な請求管理にも対応しています。
OpenRouterがエンタープライズ向けAIゲートウェイと異なる点は、ガバナンスの考え方です。組織的な制御を提供することよりも、モデルへのアクセスを簡素化することに重点を置いています。エンタープライズSSO、一元的なRBAC、監査ログ、管理されたMCPポリシー、VPCデプロイ、オンプレミスホスティングといった機能は、その主要なスコープ外です。組織が複数のエンジニアリングチームでClaude Codeを導入・拡大していくにつれ、こうしたガバナンス機能の重要性はますます高まっていきます。
長所
短所
最適な用途: ゲートウェイインフラを管理することなく、Claude Codeから複数のLLMをすぐに利用したい個人開発者や小規模チーム。
Cloudflare AI Gatewayは、Claude Codeとモデルプロバイダーの間に配置されるマネージドAIプロキシです。開発者がワークフローを変更することなく、一元的な可観測性、キャッシュ、レート制限、リトライ、モデルのフォールバック機能を提供します。Cloudflareは最近、Claude CodeをAI Gateway経由で接続するための専用ドキュメントを公開しており、Anthropic互換クライアントで利用できる最も導入が容易なホスト型ゲートウェイの一つとなっています。
Claude Codeは、標準のAnthropic互換エンドポイントを使用してCloudflare AI Gatewayに接続します。組織はCloudflareのゲートウェイ・トークンを使用して認証を行い、CloudflareがBYOK(Bring Your Own Key)または統合課金モデルを通じて基盤となるプロバイダーの認証情報を管理します。これにより、プラットフォームチームは各開発者にAnthropicのAPIキーを配布する代わりに、プロバイダーの認証情報を一元管理できるようになります。
接続性に加え、Cloudflareは信頼性と運用の可視性を重視しています。AI Gatewayは、サポートされているプロバイダー全体でリクエストログ、トークンおよびコストの分析、キャッシュ、レート制限、リトライ、モデルのフォールバックポリシーを提供し、エンジニアリングチームがAIトラフィックを監視するための単一の窓口となります。AI Gatewayの主要機能は現在すべてのCloudflareプランで利用可能であり、すでにCloudflareの開発者プラットフォームを利用しているチームにとって導入しやすい選択肢となっています。
トレードオフとして、Cloudflare AI Gatewayは主に LLMトラフィックの管理 に焦点を当てており、エンタープライズ向けのMCPガバナンスには特化していません。MCPサーバーの一元管理、エンタープライズIDワークフロー、ツールアクセスに対するポリシー強制を必要とする組織では、通常、AI Gateway単体では不十分であり、追加のインフラストラクチャが必要となります。
メリット
デメリット
最適な用途: Claude Code向けに、オブザーバビリティ、コスト管理、信頼性機能を備えたマネージドAIゲートウェイを求める、すでにCloudflareを利用しているチーム。
Kong AI Gatewayは、KongのAPIゲートウェイプラットフォームをAIワークロードへと拡張するものです。これにより、組織はAPIに対してすでに適用している認証、トラフィック管理、レート制限、オブザーバビリティのポリシーを、LLMトラフィックにも適用できるようになります。すでにKong Gatewayを標準採用しており、使い慣れた運用ツールでAIトラフィックを管理したい企業にとって、自然な選択肢となります。
KongはClaude Code専用に構築されたものではありませんが、AnthropicやOpenAIなどのモデルプロバイダーの前面に配置できるAI対応のゲートウェイ機能を提供します。組織はKongを利用して、既存のKongインフラストラクチャでAIトラフィックを管理しつつ、認証の集約、セキュリティポリシーの強制、レート制限の適用、リクエストの監視を行うことができます。
Kongは本質的にAPIゲートウェイプラットフォームであるため、Claude Code向けに導入する場合、AIネイティブなゲートウェイと比較して、より多くのインフラストラクチャや構成が必要になるのが一般的です。また、一部のAI特化型プラットフォームのように、Claude Code専用の公開された統合ガイドが用意されているわけではないため、チーム自身で統合環境を構築・維持する必要がある場合があります。
メリット
デメリット
最適な用途: 別のゲートウェイプラットフォームを導入するのではなく、既存のAPIガバナンスモデルをAIワークロードにも拡張したい、すでにKongを運用している企業。
Claude Codeは個人開発者には適していますが、エンジニアリング組織全体に導入するとなると、認証、ガバナンス、可観測性、そしてAIモデルやエンタープライズツールへのアクセスといった新たな課題が生じます。
この比較で取り上げた各プラットフォームは、それぞれ異なるユースケースに対応しています。 LiteLLM は、オープンソースのセルフホスト型ゲートウェイとしての柔軟性を提供します。 OpenRouter は、インフラを管理することなく、複数のモデルプロバイダーに最も迅速にアクセスできる手段を提供します。 Cloudflare AI Gateway は、マネージドなルーティング、信頼性、可観測性に重点を置いています。一方、 Portkey は、AIゲートウェイとMCPゲートウェイの機能を組み合わせ、エンタープライズレベルのトラフィック管理を実現します。
しかし、大規模な組織では、単にLLMへリクエストをルーティングする以上の要件が求められます。エンタープライズチームには通常、一元化された認証、ポリシーの適用、監査ログ、デプロイの柔軟性、そしてモデルアクセスとMCPサーバーの両方に対するガバナンスが必要です。 TrueFoundry は、これらの機能を統合されたAIゲートウェイおよびMCPゲートウェイとして提供しており、Claude Codeを大規模な本番環境へ導入するのに最適です。
Q: Claude Codeに最適なAIゲートウェイは何ですか?
A: 規模によって異なります。個人や小規模チームであれば、OpenRouterや基本的なLiteLLMのセットアップで、最小限の手間でルーティングやマルチモデルへのアクセスを実現できます。Claude Codeをエンジニアリング組織全体で利用し、セキュリティ部門がMCPサーバーへのアクセス状況やユーザーごとの監査ログを把握する必要がある場合は、まさにその用途のために構築されたTrueFoundryが適しています。
Q: 今すぐLiteLLMやOpenRouterをClaude Codeで使用できますか?
A: はい、可能です。どちらも以下の設定を行うことで利用できます。 ANTHROPIC_BASE_URL および ANTHROPIC_AUTH_TOKEN。OpenRouterはClaude Codeのプロトコルに直接対応しているためローカルプロキシは不要ですが、LiteLLMの場合は、自身で設定したローカルまたはホスト型のプロキシインスタンスを実行する必要があります。
Q: TrueFoundryはClaude Code専用のMCPガバナンスをサポートしていますか?
A: はい。管理者が承認済みのMCPサーバーを一元登録すると、管理対象デバイスではMDM経由でプッシュされた managed-mcp.json ファイルが、開発者のClaude Codeインスタンスが接続可能なサーバーを排他的に制御します。
Q: TrueFoundryを自身のVPCやオンプレミス環境にデプロイできますか?
A: はい。TrueFoundryはVPC、オンプレミス、エアギャップ環境、ハイブリッド環境、あるいはマルチクラウド環境で実行可能です。データがドメイン外に出ることは一切ないため、Claude Codeゲートウェイを検討するセキュリティチームが、ホスト型のみのオプションよりもTrueFoundryを優先する主な理由となっています。
Q: TrueFoundryはSOC 2やHIPAAに準拠していますか?
A: TrueFoundryのインフラストラクチャはSOC2、ISO 27001、GDPR、HIPAAに準拠しており、RBAC(ロールベースアクセス制御)、SSO、不変の監査ログが組み込まれています。最新の認証状況については、トラストセンター(trust.truefoundry.com)をご確認ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.