



November 16, 2026
|
5 min read



Blazingly fast way to build, track and deploy your models!
AIガバナンスのベストプラクティスは、エンジニアリング、プロダクト、データチームが社内ツール、プロダクト、ビジネスオペレーションに大規模言語モデルを統合する際、AIを安全に使用するのに役立ちます。しかし、AIの導入が進むにつれ、ガバナンスが追いつかなくなることがよくあります。
多くの企業が、知らず知らずのうちにAIの利用がチェックされない状態を作り出しています。開発者は機密データを使用してパブリックLLM APIを試行錯誤し、明確な評価基準なしにモデルが本番環境に投入され、AIインフラストラクチャのコスト予測が困難になります。このような監視されていないAIの利用は、一般に「シャドーAI」として知られています。
これらのギャップにより、企業はセキュリティリスク、コンプライアンスの問題、不確実な出力、予期せぬコストにさらされることになります。組織がAIの実験段階から本番環境へと移行する際、ガバナンスはもはや後回しにしたり、単なるコンプライアンス要件にしたりすることはできません。安全で信頼性が高く、費用対効果の高いAI導入を支えるインフラストラクチャの一部である必要があります。
このガイドでは、主要なAIガバナンスのベストプラクティス、AIガバナンスの4つの基本原則、そして現代的なプラットフォームが不必要な複雑さやコストを追加することなく、これらを実践するのにどのように役立つかを網羅しています。
AIガバナンスとは、組織全体でAIシステムが責任を持って構築、デプロイ、使用されるようにするための運用フレームワークです。
静的なポリシーやドキュメントに焦点を当てる従来のガバナンスモデルとは異なり、AIガバナンスは継続的かつ運用可能である必要があります。AIシステムは急速に進化し、モデルは更新され、プロンプトは変更され、新しいデータセットが導入され、インフラストラクチャの使用量は増大します。
このような動的な性質があるため、ガバナンスはコントロール、可視性、自動化からなる継続的なシステムとして機能しなければなりません。
AIガバナンスの核心は、AIシステムが以下の状態を維持できるようにすることです。
従来、ガバナンスのプロセスは手動の監査手続を中心としていました。AIに関するポリシーを記録し、実施状況の定期的な監査を行い、社内の承認プロセスを通じてガバナンスを適用していました。しかし、このプロセスはもはやスケールしません。人工知能の現状においては、数分の間にAIモデル間で何百、何千ものトランザクションが発生する可能性があります。したがって、ガバナンスのプロセスは、ポリシーを自動的に適用できるAI実行時のレベルまで落とし込む必要があります。これが、優れたAIガバナンスプロセスと不十分なAIガバナンスプロセスの違いです。
たとえば、開発者が機密データを外部モデルに送信しないように注意することだけに頼るのではなく、ガバナンスシステムは自動的に以下を実行できます。
これらの自動化されたガードレールにより、組織は運用の安全性を維持しながらAIの試行錯誤を推進できます。実際には、効果的なAIガバナンスがイノベーションを減速させることはありません。むしろ、チームが安全にAIをスケールさせるためのインフラストラクチャを提供するのです。
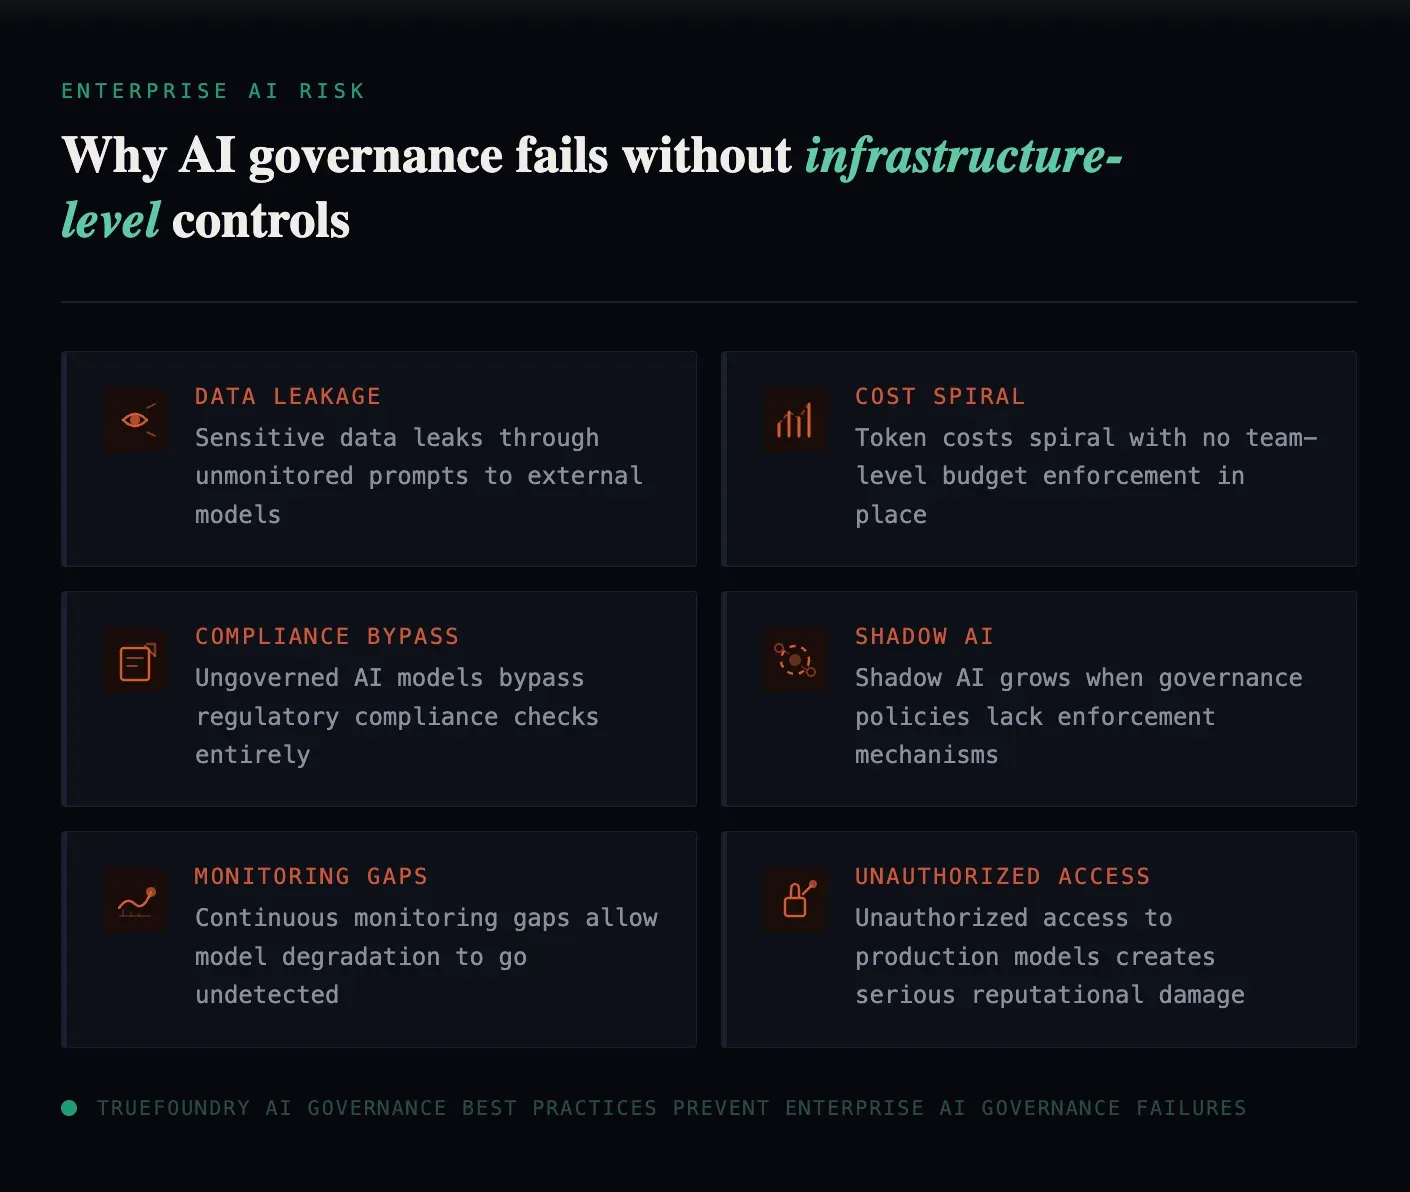
AIの実験段階は、顧客向けのアプリケーションやビジネスワークフローにAIをデプロイする場合に比べて、運用上のリスクが小さくて済みます。AIシステムが実際のデータやビジネスプロセスを扱うようになると、セキュリティ、コスト、コンプライアンス、信頼性を管理するためにAIガバナンスのベストプラクティスが不可欠になります。
AIアプリケーションは、顧客情報、社内ドキュメント、または独自のコードを処理する場合があります。明確なデータ処理ポリシーやアクセス制御がないと、プロンプト、レスポンス、またはサードパーティサービスを通じて機密情報が露呈する可能性があります。
GPUインフラストラクチャおよび大規模言語モデル(LLM)APIの使用コストは、ワークロードの増大に伴い非常に高額になる可能性があります。使用状況の追跡、予算制限、コスト配分により、チームは支出の急増を特定し、AI費用をコントロール下に置くことができます。
EU AI Actなどの規制は、リスク分類や用途に基づいて特定のAIシステムに義務を課しています。ガバナンスは、組織がドキュメントを維持し、説明責任を果たし、該当する要件を満たすのに役立ちます。
AIモデルは不正確な出力を生成したり、アップデート後に異なる動作をしたりすることがあります。継続的な評価と監視により、パフォーマンスの問題を検出し、ユーザーに影響を与える前に問題を解決できます。
チームが個別に分断されたAIツールを使用すると、組織はモデルの使用状況、アクセス権限、データフローの把握を見失う可能性があります。一元化されたポリシー、監査ログ、可視性(Observability)により、AIワークロード全体の監視を維持できます。
結論:AIガバナンスは、インフラストラクチャに組み込まれている場合に最も効果的に機能します。セキュリティ、監視、ポリシー適用、コスト管理を統合することで、企業は不要な運用上の複雑さを増すことなくAIをスケールさせることができます。
AIガバナンスをコンプライアンスの負担ではなく競争上の優位性として捉える組織は、AIプロジェクトをより持続可能な形でスケールさせる傾向があります。
最も効果的なアプローチは、独立した監視レイヤーとしてではなく、AIプラットフォーム自体の一部としてガバナンスを導入することです。これにより、組織は開発者やデータサイエンティストが迅速に動けるようにしながら、ポリシーを自動的に適用できるようになります。
以下のAIガバナンスのベストプラクティスは、イノベーションを減速させることなく、企業がより安全で高度にコントロールされたAI環境を構築するのに役立ちます。
最も一般的なガバナンスの課題の1つは、AIアクセスの断片化です。
多くの組織では、開発者が複数のAI APIを直接アプリケーションに統合しています。サービスごとに異なるAPIキー、エンドポイント、ロギングシステムが使用される場合があります。時間の経過とともに環境が断片化し、組織はAIがどのように使用されているかの可視性を失ってしまいます。
AIゲートウェイを通じてAIトラフィックを一元化することで、この問題は解決されます。信頼できるAIゲートウェイプラットフォームは統一されたエントリーポイントとして機能し、すべてのAIリクエストが外部モデルや内部推論サービスに到達する前にここを通過します。各アプリケーションがAIプロバイダーと直接通信する代わりに、リクエストはガバナンスポリシーを適用できるゲートウェイを経由してルーティングされます。
このアプローチにはいくつかの利点があります。
例えば、開発者が誤ってプロンプトに機密データを含めてしまった場合でも、ゲートウェイは組織の環境からデータが出る前にその情報を検出してマスキングできます。すべてのAIインタラクションを一元的なコントロールレイヤー経由でルーティングすることにより、組織はAI使用を安全に管理するために必要な可視性を得ることができます。
AIコンピューティング処理のコストは急速に増加します。
大規模な推論システムにはGPUのサポートが必要であり、これは従来のコンピューティングと比較して非常に高価です。また、多くのホスト型LLMで採用されているトークンベースの課金方式は、アプリケーションの拡張フェーズで非常に高いコストをもたらす可能性があります。毎月のインフラストラクチャ請求書が届いて初めて、AI技術の導入にかかった真のコストに気づくということも起こり得ます。このような事態を防ぐため、企業はAI FinOpsアプローチを採用し始めています。
AI FinOpsアプローチとは、AIインフラストラクチャの運用に規律ある財務管理を持ち込むことを指します。
具体例は以下の通りです。
すべてのチームメンバーがすべてのAIリソースに無制限にアクセスできるようにすべきではありません。
多くの組織では、同じモデル、データセット、インフラストラクチャが複数のチーム間で共有されています。アクセス制御がない場合、これは重大なリスクを引き起こす可能性があります。実験的なプロンプトをテストしている開発者が、誤って機密データセットや本番モデルとやり取りしてしまう可能性があります。
ロールベースアクセス制御(RBAC)は、組織が明確な境界線を適用するのに役立ちます。RBACにより、管理者は誰が特定のアクセス権を持ち、どの操作を実行できるかを定義できます。
具体例は以下の通りです。
また、RBACは実験環境と本番環境を分離するためにも使用でき、実際のユーザーにサービスを提供しているシステムに影響を与えることなく、チームが新しいモデルやプロンプトを安全にテストできるようにします。
AIシステムは従来のソフトウェアと比較して新しい課題をもたらします。それは、出力が決定論的(確定性)ではなく確率論的である点です。
同じモデルによって生成された2つのレスポンスでも、プロンプト、コンテキスト、またはシステム構成によってわずかに異なる場合があります。そのため、従来のソフトウェアテスト手法ではAIシステムの評価に不十分です。その結果、組織は標準化されたモデル評価フレームワークを採用する必要があります。
主観的な手動テストに頼るのではなく、事前定義されたベンチマークに基づいてモデルのパフォーマンスを測定する自動評価パイプラインを構築できます。一般的な評価指標には以下のものがあります。
自動評価は、モデルが更新または置き換えられた際のパフォーマンス低下を検出するのに役立ちます。たとえば、新しいモデルバージョンが以前のバージョンよりも多くのハルシネーションを発生させる場合、評価システムはデプロイ前に問題をアラート表示できます。標準化された評価により、AIシステムは本番環境において一貫したパフォーマンスと信頼性を維持できます。
AIガバナンスの問題の一部は、AIインフラストラクチャの実装方法に起因しています。
多くのサードパーティSaaS製品を使用して開発されたAIアプリケーションは、データ、ロギング、監視プロセスの管理権限の喪失につながります。プライベートに設計された実装戦略により、これらの問題を克服できます。これには、組織のクラウド内または組織のVPC内にAIインフラストラクチャをデプロイすることが含まれます。
このアプローチの主な利点は以下の通りです。
このアーキテクチャにより、組織は必要に応じて外部モデルを使用する柔軟性を維持しながら、ガバナンスをインフラストラクチャスタックに直接統合できます。Private-by-Designのデプロイメントは、セキュリティと運用の管理を維持しながらAIをスケールさせたい企業にとって、好ましいアーキテクチャとなりつつあります。
これらのガイドラインは、現実の環境でAIガバナンスを実装するための実践的なアプローチを提供します。前述の4つのガバナンスの柱と組み合わせることで、強力であるだけでなく、安全で、可視性があり、費用対効果の高いAIシステムを構築するのに役立ちます。
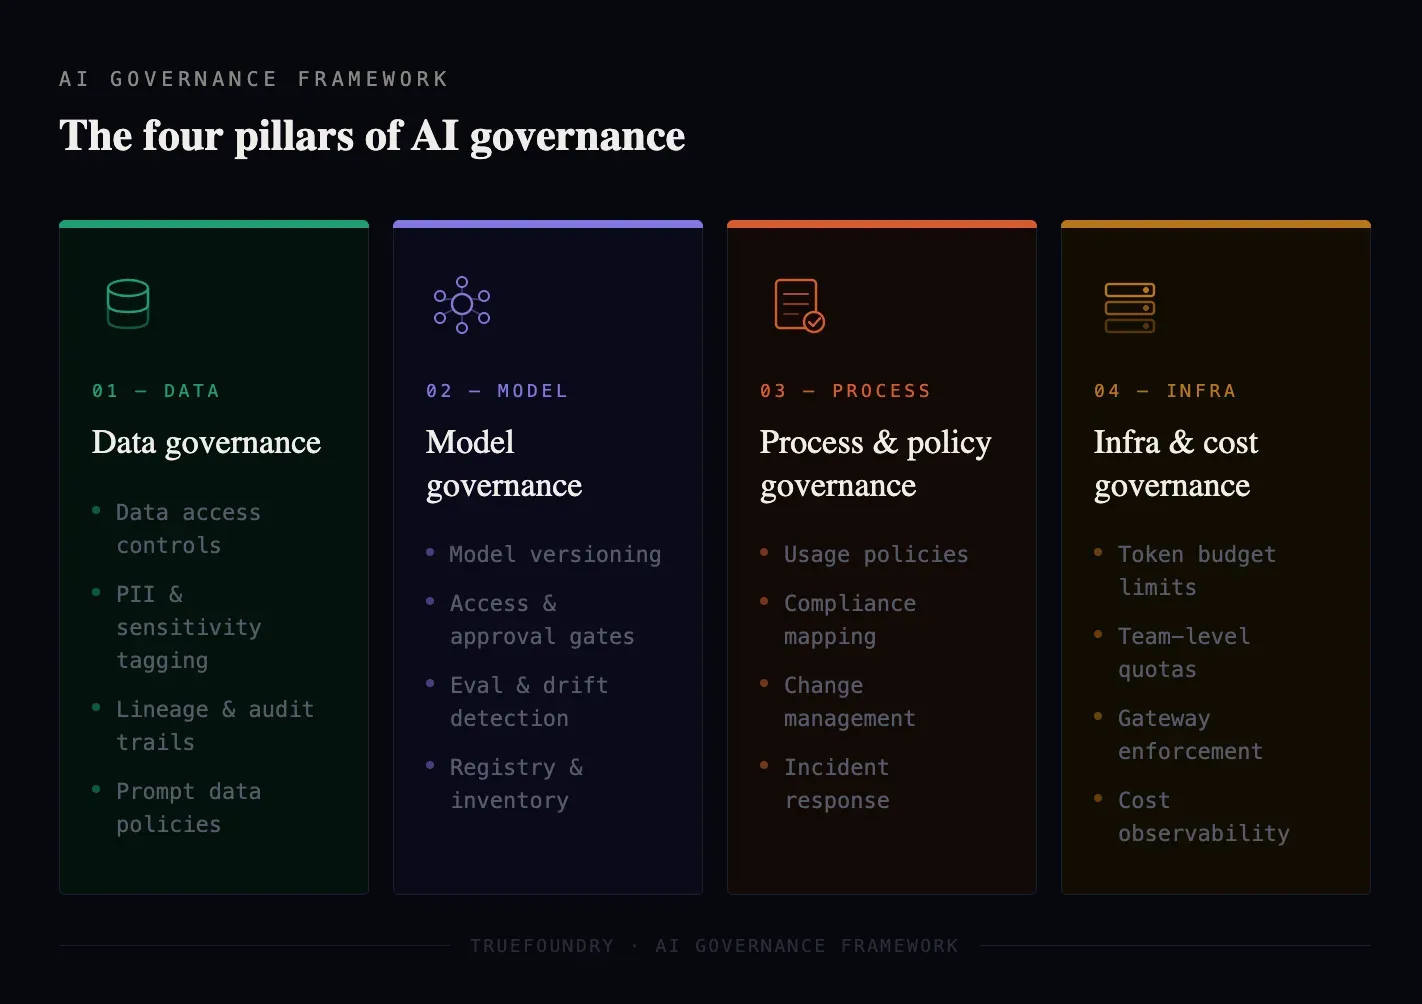
優れたAIガバナンスは、AIソリューションが倫理的基準に沿っていることを保証しながらイノベーションを可能にします。ガバナンスが存在しない場合、企業は様々な脅威に身を晒すことになります。
AIガバナンスに対する1つのアプローチは、データガバナンス、モデルガバナンス、プロセスおよびポリシーガバナンス、インフラストラクチャおよびコストガバナンスという4つの柱に基づいています。これらの柱が一体となることで、企業はAIシステムのコントロールを維持し、安全で確実、かつ管理可能な状態を保つことができます。
AIアルゴリズムは処理するデータの質を超えて機能することはできないため、データガバナンスはAIガバナンスの基礎となります。十分なデータガバナンスプロセスの欠如は、AIの不具合を引き起こす主な要因の1つです。AIアルゴリズムが効果的に機能するには、複数のデータソースに依存します。データソースの例としては、トレーニングデータ、検索拡張生成(RAG)パイプライン、社内ドキュメント、顧客データ、リアルタイムのユーザー入力などがあります。
データガバナンスプロセスは、AIアルゴリズムに与えられるデータが承認され、保護されていることを保証するのに役立ちます。データガバナンスには、トレーニング、ファインチューニング、推論の際に利用されるデータの承認が含まれます。
組織は、以下のことを可能にするメカニズムを導入する必要があります。
たとえば、プロンプトを外部モデルに送信する前に、データストリーム内の機密情報を自動的に特定するプロンプトフィルタリングやデータマスキング技術の使用が増加しています。AIシステムを通るデータのフローを制御することで、組織はデータ漏洩、規制違反、IP開示に関するリスクを最小限に抑えることができます。
モデル自体も、そのライフサイクル全体を通じてガバナンスを必要とします。
多くの場合、モデルは組織内で急速にアップグレードされます。たとえば、様々なプロバイダーがテストされたり、モデルがオープンソースから別のパーティによって管理されるものに移行したり、パフォーマンス向上のために頻繁に変更されたりすることがあります。
ガバナンスの欠如は、モデルの監視、動作の追跡、基準を満たしているかの確認を困難にします。モデルガバナンスには以下が含まれます。
たとえば組織は、本番環境への投入を許可する前に、新しいモデルが正確性、ハルシネーション発生率、バイアス検出に関する自動評価テストに合格することを義務付ける場合があります。これらのコントロールがないと、チームは不注意に信頼性の問題を引き起こしたりライセンス制限に違反したりするモデルをデプロイしてしまう可能性があります。モデルガバナンスは、モデルが進化しても、AIシステムが一貫性を保ち、信頼でき、組織の基準に沿った状態を維持できるようにします。
データやモデルは技術的なコンポーネントですが、ガバナンスには明確なプロセスと組織的なポリシーも不可欠です。ビジネスリーダーとデータサイエンスチームが協力して、AIリソースへのアクセス方法やモデルの挙動に対する責任者を定義する必要があります。
一部の組織では、倫理的なAIデプロイを監督し、最初からAIの意思決定に倫理的配慮が組み込まれるようにするための専用の倫理委員会を設けています。プロセスとポリシーのガバナンスは、誰がAIリソースへのアクセスを許され、誰がモデルをデプロイでき、さまざまなチームがAIシステムとどのように相互作用するかを定義します。
AIの導入が進むにつれ、複数のチームが同じモデルやインフラストラクチャを使用する可能性があります。構造化されたアクセス制御がないと、運用上のリスクが生じる可能性があります。たとえば、新しいモデルを実験している開発チームが、誤ってそれを本番環境にデプロイしてしまうようなケースです。
このような事態を避けるため、組織はロールベースアクセス制御(RBAC)と構造化された承認ワークフローを導入します。一般的なプロセスガバナンスの手段には以下が含まれます。
AIシステムは、従来のソフトウェアシステムではめったに遭遇しない新しいインフラストラクチャの課題をもたらします。
AIワークロードの実行には、GPU、大容量メモリ環境、高スループット推論エンドポイントなどの専門的なインフラストラクチャが必要になることがよくあります。さらに、多くのAIシステムはホスト型APIとやり取りする際にトークンベースの課金モデルに依存しています。ガバナンスがない場合、これらのコストは急速に跳ね上がる可能性があります。
インフラストラクチャとコストのガバナンスは、AIシステムによって消費されるリソースの監視とコントロールに焦点を当てています。これには以下が含まれます。
たとえば組織は、プロジェクトが割り当てられた予算を超えた場合にAIワークロードを一時停止または迂回させる自動ポリシーを設定できます。このアプローチは、予期せぬコスト急増を防ぐためにインフラストラクチャ支出を継続的に監視・最適化する、高まりつつあるAI FinOpsの実践と合致しています。
これら4つの柱は、AIガバナンスのベストプラクティスを実装するための包括的なフレームワークを提供します。これら4つの領域すべてにわたってガバナンスを構築する組織は、セキュリティ、コンプライアンス、コスト管理を維持しながら、安全にAIをスケールさせるための遥かに優れたポジションに立つことができます。
責任あるAIガバナンスのベストプラクティスは、企業がAI原則を日常のプロセスに落とし込むのに役立ちます。チームはこれらを利用して、AIアプリケーションをデプロイする前に、モデルの評価、機密データの保護、リスクの検出、明確な責任の確立を行うことができます。
信頼と透明性の構築
明確なドキュメントと説明可能なAI(XAI)の決定により、ステークホルダーはAIシステムがどのように機能するかを理解できるようになります。この可視性は、顧客、従業員、ビジネスパートナーとの間に信頼を築きます。
バイアスと差別の削減
定期的なモデル評価は、ユーザーグループ間での偏った出力や不公平な扱いを特定するのに役立ちます。これにより、AIによる意思決定の一貫性と公平性が向上します。
規制への備え(コンプライアンス)の確保
コンプライアンスの責任者を指定し、データソースとモデル評価を記録し、リスク評価と承認の記録を保持することで、監査を簡素化し、適用される規制への準拠を実証します。
ブランド評判の強化
AI関連の問題を報告するプロセスを定義し、顧客からの苦情を調査し、有害な出力を修正し、AIシステムが顧客データをどのように使用しているかを明確に周知します。
リスクの軽減
ロールベースのアクセス制御を適用し、機密データの露出を制限し、使用制限を設定し、不審なアクティビティがないかAIリクエストを監視します。リスクが発生したときにセキュリティチームが迅速に対応できるように、エスカレーション手続を確立します。
持続可能なイノベーションの支援
承認済みモデルリスト、再利用可能なセキュリティポリシー、自動デプロイメントチェックを作成します。これにより、開発者は確立されたセキュリティ、コンプライアンス、パフォーマンスの要件を満たしながら、新しいAIアプリケーションをより迅速に立ち上げることができます。
AIガバナンスのベストプラクティスに従うことで、企業はAIリスクを管理し、支出をコントロールし、モデルの使用方法の可視性を維持できます。
しかし、モデルの管理、ポリシーの適用、使用状況の監視、コストの追跡に必要なツールが個別に販売されている場合、ガバナンスは高額になる可能性があります。
注意すべき主なコストは以下の通りです。
一部のAIプラットフォームでは、高度なガバナンス機能が高額なエンタープライズプラン専用となっています。基本的なモデルアクセスや推論はより低いティアで利用できるかもしれませんが、リクエストロギング、ロールベースアクセス制御(RBAC)、ポリシー適用、コスト配分などの機能にはアップグレードが必要になる場合があります。
これは、AIアプリケーションを本番環境に移行するチームにとって問題となります。開発初期からこれらのコントロールが必要であるにもかかわらず、それらにアクセスするためには、他のエンタープライズ機能が不要な場合でもプラットフォームにより多くの費用を支払う必要があります。
ガバナンスがコアプラットフォームに組み込まれていない場合、チームは多くの場合、AIスタックのさまざまな部分を管理するために別々のツールに頼ることになります。
追加されるツールごとに、独自のライセンス、設定、メンテナンス要件が発生します。エンジニアリングチームは、統合が機能し続けるように維持し、アップデートを管理し、システム間でログやテレメトリの同期が失敗した際のトラブルシューティングを行わなければなりません。
これらのコストは、初期のプラットフォーム料金において必ずしも明確に見えるわけではありません。時間の経過とともに、断片化したツールチェーンを維持管理することは運用のオーバーヘッドを増大させ、開発を遅幅させる可能性があります。また、チームが分断されたシステム全体でポリシーや視認性を管理しなければならない場合、AI governance best practicesに従うことも困難になります。
AI governanceと可視性(observability)は、プロンプト、レスポンス、モデル呼び出し、ログ、トレースからデータを生成します。このデータがどこに保存され、処理されるかが、インフラストラクチャコストに影響を与える可能性があります。
例えば、組織が仮想プライベートクラウド(VPC)内でAIワークロードを実行していても、テレメトリを外部のSaaSプラットフォームに送信する場合、クラウドプロバイダーやネットワーク構成によっては、クラウド環境外へそのデータを転送する際にegress料金が発生する可能性があります。
AIアプリケーションが大量のログやトレースを生成する場合、これらのコストは累積していく可能性があります。governanceプラットフォームを選択する前に、チームはテレメトリがどこで処理されるか、どれだけのデータが転送されるか、そしてモニタリングデータを自社のクラウド環境内に保持できるかを確認する必要があります。
AIテレメトリを外部プラットフォームに送信することは、データgovernanceに関する懸念を引き起こす可能性もあります。プロンプト、レスポンス、トレースには、アプリケーションが処理する内容やログ記録の設定に応じて、機密性の高いビジネス情報が含まれる場合があります。
このデータを自社のインフラストラクチャの外部に保存すると、一貫したアクセス制御の適用、保持期間の管理、および内部データ処理要件の遵守が困難になる可能性があります。問題は、外部のobservabilityが本質的に危険であるということではなく、チームがどのデータが自社環境から離れるかを理解し、その取り扱い方法についての管理権を保持する必要があるということです。
AI governance best practicesを適用することは、governanceコントロールを削減することを意味しません。それらを実装するための不要なツールレイヤーを回避することを意味します。
モデルルーティング、アクセス制御、ポリシー適用、observability、およびコスト追跡を単一の統合システムに集約するAIインフラストラクチャプラットフォームを検討してください。必要に応じて、AIワークロードとテレメトリを自社のクラウド環境内に保持するデプロイオプションを使用することで、外部へのデータ転送を削減し、データgovernanceを簡素化することもできます。
プラットフォームを選択する前に、ライセンス料だけでなく総所有コスト(TCO)を評価してください。エンタープライズタイアへのアップグレード、サードパーティツール、統合および保守作業、および潜在的なクラウドegress料金を考慮に入れます。
目標は、governanceをエンジニアリングチームが構築および維持しなければならない単なる別のレイヤーとしてではなく、AIインフラストラクチャの運用方法の一部とすることです。
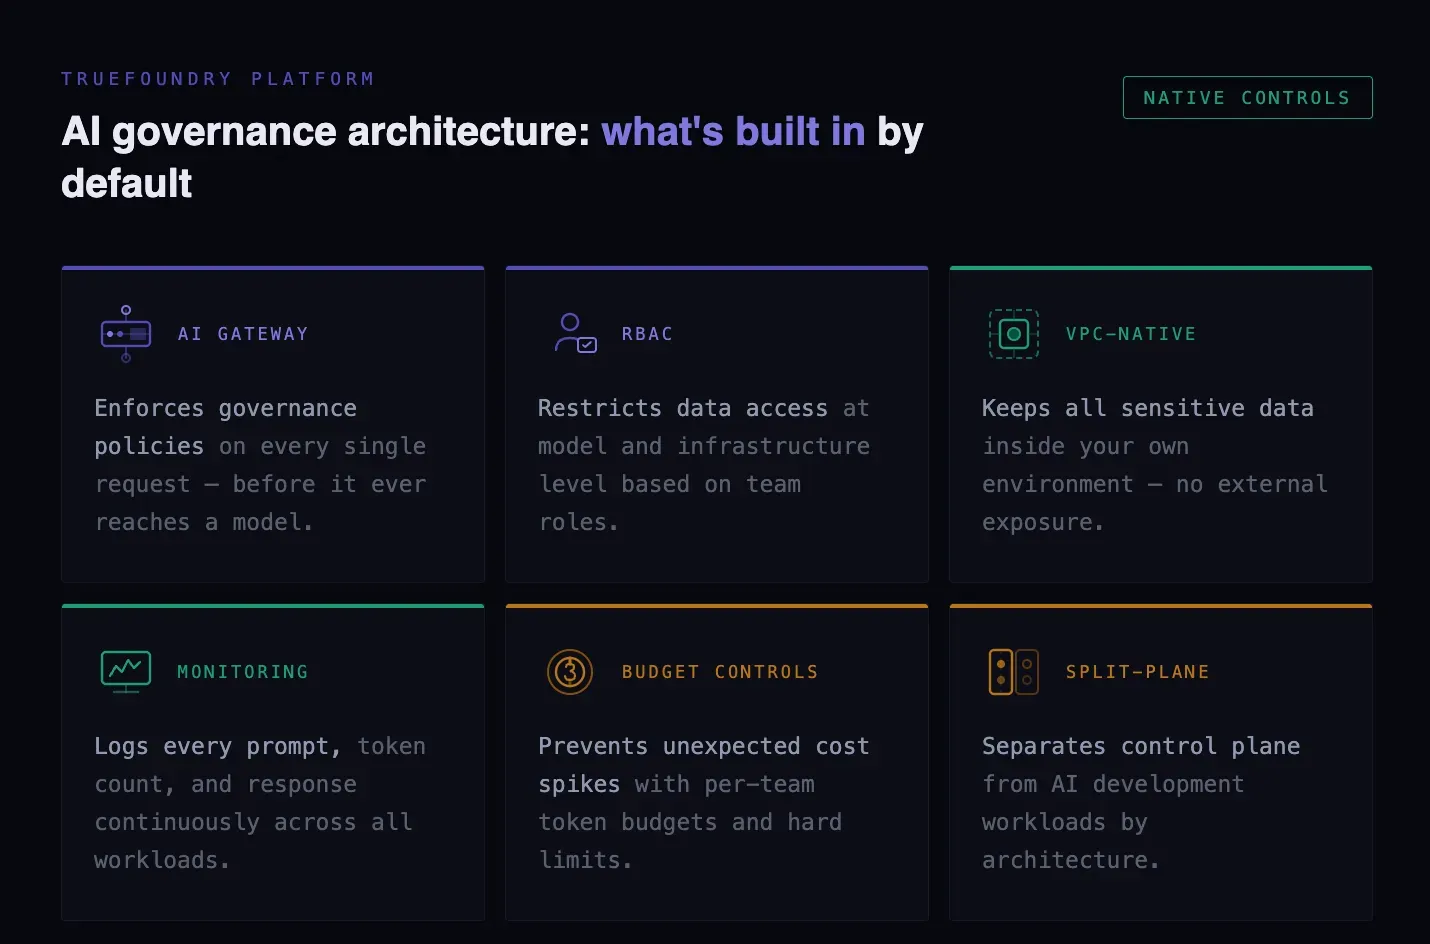
AI governanceの実装において、多くの組織はAIインフラストラクチャの設計方法を再考することを迫られます。既存システムの上にgovernanceツールを重ねるのではなく、現代のプラットフォームはAIワークロードを実行するインフラストラクチャにgovernanceを直接組み込んでいます。
TrueFoundryは、AI governanceに対してこのインフラストラクチャファーストのアプローチを採用しています。
TrueFoundryは、LLM推論、ファインチューニング、エージェントAIアプリケーションを含む大規模AIワークロードをデプロイ、管理、統制するために設計されたKubernetesネイティブなAIプラットフォームです。このプラットフォームは、デプロイインフラストラクチャ、モデルオーケストレーション、およびgovernanceコントロールを統合環境に集約し、エンジニアリングチームが組織全体でAIを安全に拡張できるようにします。
断片化したgovernanceツールに依存する代わりに、TrueFoundryは前述のAI governanceの4つの柱と密接に調和する組み込み機能を提供します。
TrueFoundryのアーキテクチャの重要な側面は、プラットフォーム管理とワークロード実行を分離するスプリットプレーンアーキテクチャです。
コントロールプレーンは、デプロイ、設定、ポリシー、モニタリングのオーケストレーションに使用されます。一方で、コンピュートプレーンおよびゲートウェイプレーンは、Kubernetesクラスターなどのエンタープライズのインフラストラクチャ内部から動作します。
この設定により、プラットフォームは外部からすべてを管理しつつ、すべての機密データとモデルはエンタープライズ自体の環境内に安全にとどまります。データgovernanceおよびAIコンプライアンスの観点におけるこのタイプのシステムの重要性は、すべてのAIワークロードが仮想プライベートクラウド(VPC)またはオンプレミスインフラストラクチャ内で完全に動作できるという事実から生じています。
TrueFoundryには、AIインタラクションの集中制御レイヤーとして機能するAI Gatewayが含まれています。1
アプリケーションが複数のモデルプロバイダーに直接接続することを許可する代わりに、ゲートウェイはAIリクエストをルーティングするための単一のエントリポイントを提供します。これにより、組織はすべてのAIワークロードに対して一貫してgovernanceポリシーを適用できます。
ゲートウェイは、以下のような機能を可能にします:
AIトラフィックを集約することで、組織はデータとコストの制御を維持しながら、チーム全体でモデルがどのように使用されているかについての完全な視認性を獲得します。
AIに関連するインフラストラクチャ費用は、多くの企業がAIを導入する中で直面する主要な課題の1つです。この問題に対し、TrueFoundryはプラットフォームのコスト管理機能とともに統合されたobservabilityを提供します。
これにより、AIリクエスト処理、トークン使用量、およびシステム全体のパフォーマンスのモニタリングが可能になります。結果として、システムに関連するコストを特定のビジネスユニットやワークロードに割り当てる機能が明確になります。さらに、システムはレート制限や予算管理などを通じてgovernanceを提供します。
多くの従来のAIプラットフォームは、governanceを別個のコンプライアンスレイヤーまたはオプションのアドオンとして扱います。TrueFoundryは、governanceをプラットフォームに直接組み込むことで、異なるアプローチをとります。
システムには以下のような機能が組み込まれています:
これらのgovernance機能がプラットフォームアーキテクチャに統合されているため、エンジニアリングチームはセキュリティ、モニタリング、コスト管理のために複数の外部ツールを組み合わせることなく、AIアプリケーションの構築に集中できます。TrueFoundryプラットフォームの詳細は詳細はこちらをご覧ください。
TrueFoundryのアーキテクチャのもう1つの重要な利点は、組織が自社のインフラストラクチャに対するコントロールを維持できることです。
TrueFoundryは、クラウドおよびKubernetesのセットアップとシームレスに連携するオーケストレーションレイヤーとして機能します。言い換えれば、インフラストラクチャやデータ環境に対する制御を失うことなく、モデルをデプロイし、AIワークロードを実行することができます。
既存のインフラストラクチャと統合するこのアプローチにより、クラウド、オンプレミス、ハイブリッドインフラストラクチャのいずれであっても、AIへの取り組みを安全かつ柔軟に拡張できます。ここでは、governanceがコンプライアンスレイヤーとして上乗せされるのではなく、AIプラットフォーム自体にどのように組み込まれるかを確認できます。
クラウド環境全体にAIをデプロイする組織には、インフラストラクチャ、アクセス、コントロールを管理するための一貫した方法も必要です。TrueFoundryのAWSとの統合に関するアプローチでは、コントロールプレーンがこのアーキテクチャにどのように適合するかを説明しています
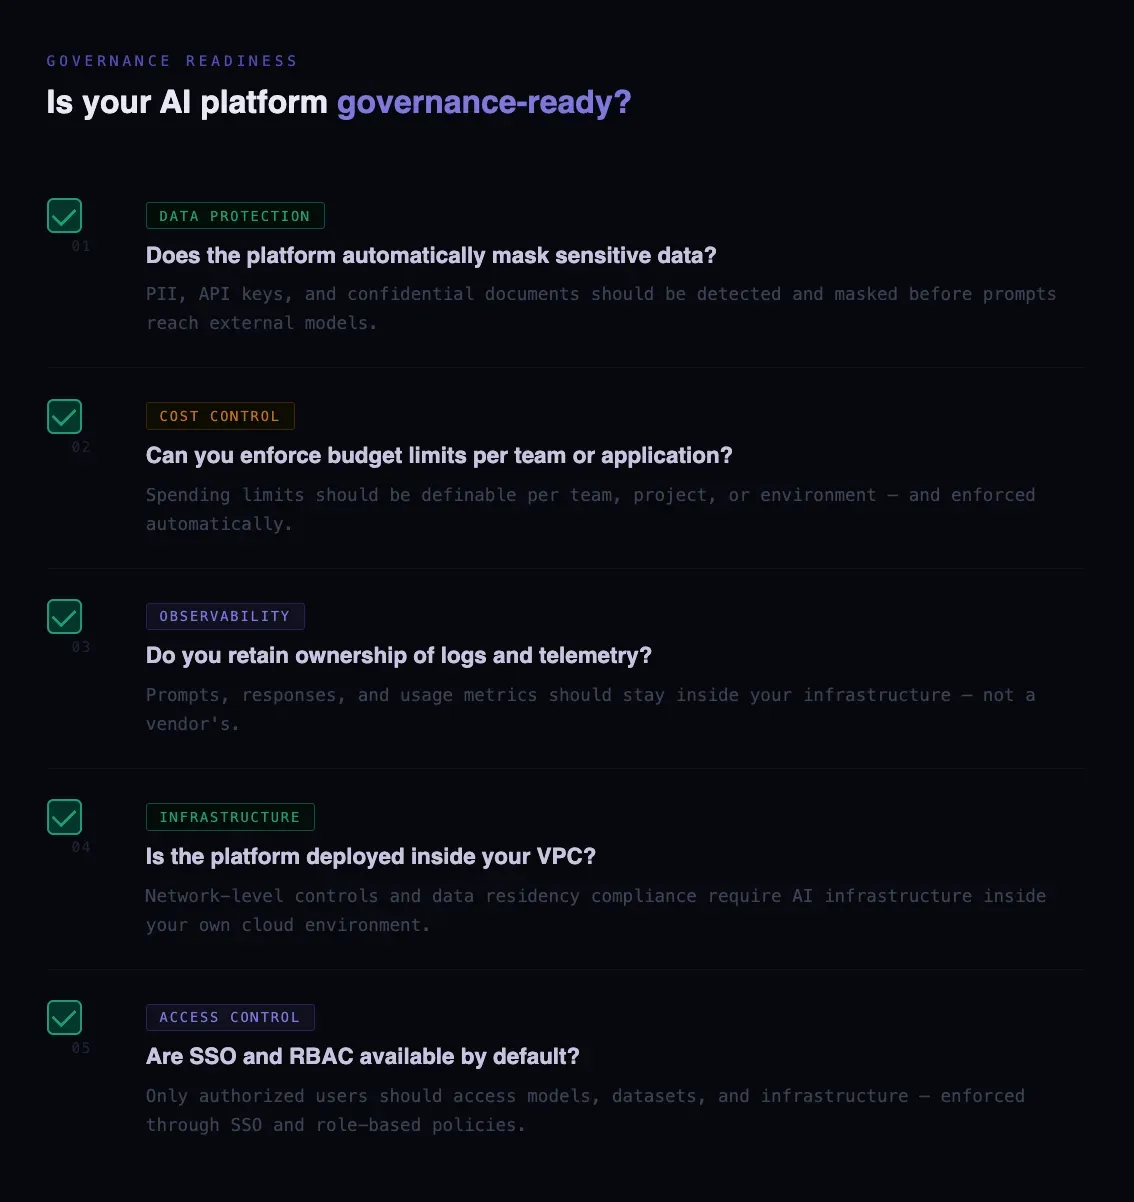
チーム全体でAIの導入が進むにつれ、大規模なgovernanceをプラットフォームがサポートできるようにするために、AI governance best practicesに従うことが益々重要になります。多くの組織は、AIシステムがすでに本番環境で稼働した後に初めてgovernanceの欠落に気づき、ワークフローを混乱させずにコントロールを導入することが困難になります。
準備状況を評価する有用な方法は、プラットフォームがセキュリティ、アクセス制御、コストモニタリング、インフラストラクチャの所有権をどのように処理するかについて、実用的な質問を投げることです。AIプラットフォームがこれらの質問に明確に答えられない場合、governance機能が不足しているか、外部ツールに依存している可能性があります。
以下は、AIインフラストラクチャが効果的なgovernanceをサポートし、AIワークロードとともに拡張できるかどうかを評価するのに役立つクイックチェックリストです。
AIシステムは、ユーザー入力、内部ドキュメント、または顧客情報を頻繁に処理します。governance対応のプラットフォームは、プロンプトが外部モデルに送信される前に、APIキー、個人識別情報(PII)、または機密文書などの機密情報を検出してマスクできる必要があります。
AIワークロードは、急速に多額のインフラストラクチャコストを発生させる可能性があります。governance対応のプラットフォームでは、管理者が特定のチーム、プロジェクト、または環境に対する支出制限を定義し、それらの制限を自動的に適用できる必要があります。
プロンプト、レスポンス、使用率メトリクス、パフォーマンスログなどのAI observabilityデータは、監査やトラブルシューティングに不可欠です。理想的には、機密性の高い運用データの完全な管理権を維持できるように、これらのログは組織のインフラストラクチャ内に保持されるべきです。
自社の仮想プライベートクラウド(VPC)内でAIインフラストラクチャを実行することで、ネットワークレベルのセキュリティコントロールを適用し、内部データソースを保護し、データレジデンシー要件へのコンプライアンスを維持することができます。
エンタープライズ対応のAIプラットフォームは、許可されたユーザーのみがモデル、データセット、およびインフラストラクチャリソースにアクセスできるように、シングルサインオン(SSO)およびロールベースのアクセス制御(RBAC)をサポートする必要があります。
これらの機能がプラットフォーム自体に組み込まれている場合、governanceは外部のコンプライアンスの負担ではなく、AI開発プロセスの自然な一部となります。AIの取り組みの早い段階でgovernanceを優先する組織は、運用のコントロールを維持しながら安全にAIを拡張する上で、はるかに優位な立場に立つことができます。
AIが日常の業務運営の一部となるにつれて、AI governance best practicesは、企業がスケールアップする際にセキュリティ、コスト、データ、およびモデルの使用に関する管理を維持するのに役立ちます。明確なコントロールがなければ、チームはAIアクティビティに対する視認性を失い、予測不能なコストに直面し、機密データを露出させるリスクを冒すことになります。
目標はAIの導入を遅らせることではなく、責任を持ってスケールアップしやすくすることです。十分に設計されたAI governanceフレームワークは、チームにモデル、アクセス、インフラストラクチャに対する明確なコントロールを提供し、安心してAIの実験やデプロイを行えるようにします。
ここでインフラストラクチャレベルのgovernanceが差を生み出します。断片化したツールを管理する代わりに、チームは統合プラットフォームを使用してポリシーを適用し、使用状況を監視し、必要に応じてAIワークロードとテレメトリを自社のクラウド環境内に保持できます。
TrueFoundryのAI gatewayのようなプラットフォームは、これらの機能をAIインフラストラクチャレイヤーにもたらし、不要な運用の複雑さを加えることなく、企業がgovernanceを管理できるよう支援します。
インフラストラクチャとコストの管理を維持しながらAI governance best practicesを導入したいとお考えの場合は、デモを予約してTrueFoundryの詳細をご確認ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



























