



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Portkey est une AI gateway performante, et pour une équipe qui s'inscrit dans la grille de ses forfaits, elle fonctionne très bien. La difficulté à laquelle de nombreuses équipes se heurtent ne réside pas dans les capacités absolues de l'outil, mais dans la répartition de chaque fonctionnalité au sein de la structure tarifaire. L'élément dont vous avez besoin ensuite — le SSO, une fenêtre de logs plus longue, un déploiement VPC, l'anonymisation des PII — a tendance à se trouver un niveau au-dessus de votre forfait actuel, et l'offre supérieure est sur devis et opaque.
Cette segmentation tarifaire est ce qui transforme une évaluation de Portkey en une discussion de migration. Une équipe utilisant le forfait Pro découvre que le SSO n'est pas du tout disponible à son niveau, qu'une rétention des logs de 30 jours est insuffisante pour une enquête sur un incident ou un audit de conformité, et que l'exécution du data plane au sein de son propre VPC nécessite l'offre Enterprise. À ce stade, la question devient : faut-il négocier un contrat enterprise opaque pour des fonctionnalités qui devraient être standard, ou migrer vers une gateway où la gouvernance et la flexibilité de déploiement ne sont pas verrouillées derrière le niveau le plus élevé ?
Ce document est un guide de migration pour les équipes dans cette situation. Il décrit la réalité des forfaits de Portkey en toute transparence, nomme les raisons précises pour lesquelles les équipes migrent, et détaille une démarche pas à pas vers TrueFoundry. Cette migration comporte peu de risques, car les deux gateways utilisent l'API compatible OpenAI. Dans la plupart des cas, la modification côté client se limite à une seule URL de base.
Vous souhaitez bénéficier du SSO, du VPC et d'une gouvernance approfondie des coûts sans paliers tarifaires restrictifs ? Réservez une démo.
Pour planifier une migration, vous avez besoin d'une cartographie fidèle de ce que Portkey propose à chaque niveau, car toute la décision repose sur cet arbitrage.

Le noyau open-source gère uniquement le routage. La gateway OSS de Portkey gère le routage, le fallback et le load balancing. Elle n'inclut pas l'observabilité, le caching, les clés virtuelles ni le RBAC. Si vous avez adopté Portkey OSS en vous attendant au produit complet, vous n'avez obtenu que la couche de routage de requêtes.
Le produit hébergé ajoute la couche opérationnelle. Les logs et traces, les clés virtuelles, le caching et la gestion des prompts sont fournis avec le produit hébergé (managé), pas avec le noyau OSS. C'est là que la plupart des équipes exécutent réellement Portkey.
L'offre Enterprise verrouille les fonctionnalités de gouvernance et de déploiement. Le SSO, les fonctionnalités de conformité, le VPC / la souscription privée, l'anonymisation des PII et un BAA sont réservés à l'offre Enterprise, sur devis. Les capacités les plus critiques pour une entreprise réglementée se situent derrière le forfait sans prix public.
Les limites spécifiques du forfait Pro. Les tarifs publiés rendent ce plafond très concret :
Le passage de Pro à Enterprise n'est pas progressif. Il n'existe pas de niveau intermédiaire permettant d'acheter uniquement le SSO ou seulement une rétention de 90 jours. Dès que vous avez besoin d'une fonctionnalité verrouillée par l'offre Enterprise, vous entrez dans une négociation tarifaire sur mesure : c'est exactement ce point de friction qui pousse les équipes à évaluer d'autres solutions.
Les raisons sont précises et correspondent directement aux limitations tarifaires mentionnées ci-dessus.
TrueFoundry est conçu exactement pour cela : une gateway unifiée compatible OpenAI intégrant le routage (latence, poids, priorité), le fallback avec réessais intra-requête, le caching exact et sémantique, des budgets et limites de débit par utilisateur/équipe/modèle, une observabilité par requête avec attribution des coûts, des guardrails intégrés, ainsi que le RBAC, le SSO, le SCIM et l'audit, plus une MCP gateway, le tout dans un seul plan de contrôle déployable en SaaS, dans votre VPC, on-prem ou air-gapped avec le data plane restant dans votre réseau. La gouvernance n'est pas un forfait supérieur : c'est le cœur même du produit. Pour une vision globale du cadre de sélection, consultez comment choisir une AI gateway.
Découvrez comment TrueFoundry consolide gateway, gouvernance et observabilité dans une plateforme unique. Réservez une démo.
La migration est progressive et réversible. Vous ne basculez pas tout d'un coup, et comme les deux gateways s'appuient sur l'API compatible OpenAI, les modifications côté client sont minimales.
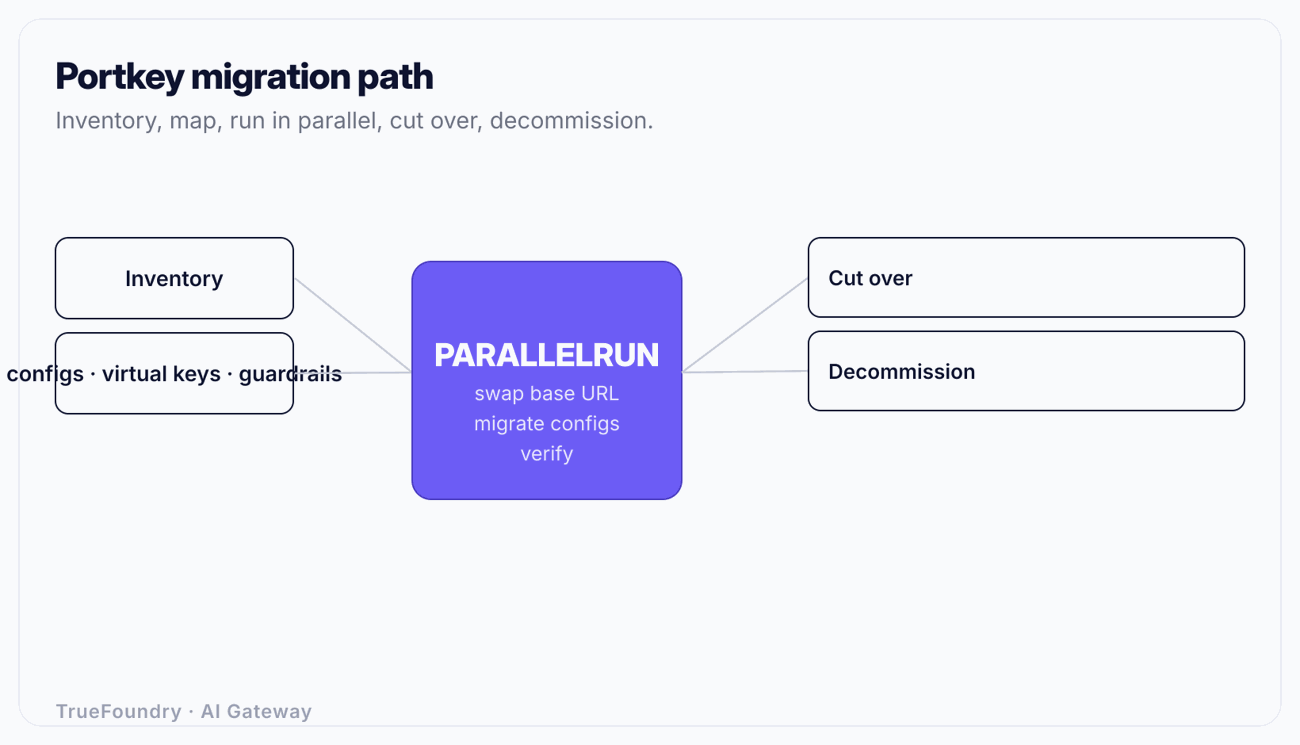
Lister l'ensemble des éléments pris en charge par Portkey :
Formulez explicitement vos exigences de rétention et de conformité. L'une des raisons de votre migration étant probablement que 30 jours ne suffisent pas, définissez votre cible dès maintenant (par exemple 180 ou 365 jours) comme une exigence clé du projet.
Traduisez les concepts Portkey vers leurs équivalents TrueFoundry. Les fonctionnalités se recoupent, il s'agit donc d'une réorganisation et non d'une reconstruction complète.
C'est ce qui garantit la sécurité de la migration. Portkey et TrueFoundry proposant tous deux une API compatible OpenAI, le seul changement requis pour un client est l'URL de base. Aucun changement de SDK, aucune réécriture du format de requête, aucune modification du parsing de réponse.
Déployez TrueFoundry aux côtés de Portkey. Orientez un service peu critique vers la nouvelle URL de base et vérifiez : les réponses correspondent, l'observabilité affiche le trafic avec une attribution précise des coûts, les budgets et guardrails réagissent comme configuré, et le cache fonctionne comme prévu. Les deux endpoints étant actifs simultanément, vous pouvez les comparer directement et rétablir l'URL de base de Portkey en quelques secondes en cas d'anomalie.
Un exemple concret : si votre service lit son endpoint depuis OPENAI_API_BASE, migrer ce service consiste à changer une seule variable d'environnement puis à redémarrer ; faire marche arrière implique simplement la manipulation inverse. C'est le seul impact côté client lorsque les deux gateways partagent la même API.
Cette étape est propre à la migration depuis Portkey, car la durée de rétention est souvent le déclencheur de la démarche. Avant de basculer le trafic de production, confirmez que l'observabilité de TrueFoundry capture bien les données présentes dans les logs de Portkey — jetons par requête, latence, modèle et coût — et que la rétention est ajustée sur votre durée cible plutôt que limitée aux 30 jours imposés. Validez que l'attribution des coûts catégorise les données par équipe conformément aux besoins du FinOps : passer de logs hébergés agrégés à une observabilité par requête étiquetée par équipe constitue l'un des bénéfices majeurs de cette migration. Notre vue d'ensemble sur les outils d'observabilité LLM détaille ce que doit intégrer une observabilité par requête performante.
Migrez le trafic par vagues, par équipe ou par application :
Ce basculement par équipe offre un périmètre de retour en arrière très clair et vous permet de définir précisément les budgets et les accès de chacune au fur et me mesure, plutôt que de transposer un ensemble complexe de clés virtuelles partagées en une seule étape risquée.
Lorsque tous les services pointent vers TrueFoundry et ont tourné suffisamment longtemps pour confirmer la stabilité, vous pouvez décommissionner Portkey : interrompez le routage vers celui-ci, supprimez les secrets des fournisseurs dans ses configurations et renouvelez ces identifiants pour invalider les anciennes copies. Assurez-vous qu'aucun job, notebook ou étape de CI ne pointe encore vers l'ancien endpoint avant de le couper. La migration est terminée lorsqu'il n'existe plus qu'un seul chemin sécurisé vers chaque modèle, sans aucune configuration Portkey orpheline contenant des clés actives.
La différence structurelle — et la raison pour laquelle cette migration est pertinente pour les équipes concernées — réside dans la localisation de la gouvernance.
L'enjeu n'est pas de dire que Portkey ne propose pas ces fonctionnalités : son offre Enterprise en couvre une grande partie. L'élément déterminant est que, pour une équipe nécessitant le SSO, un VPC et une rétention adaptée, ces éléments sont inclus en standard dans un plan de contrôle unifié, au lieu de servir de levier pour une négociation commerciale sur mesure. Pour les équipes qui encadrent également l'accès aux outils MCP, la consolidation au sein d'une même plateforme est détaillée dans notre guide sur la gouvernance enterprise de MCP.
Migrer sans avoir défini la cible de rétention. La raison principale pour laquelle de nombreuses équipes quittent Portkey est le plafond de 30 jours sur les logs ; pourtant, certaines migrent sans formaliser la durée dont elles ont réellement besoin. Définissez la fenêtre cible comme une exigence explicite dès le départ afin de la valider lors de la phase de fonctionnement en parallèle, et non après le basculement définitif.
Recréer les clés virtuelles partagées à l'identique. Les environnements Portkey accumulent souvent des clés virtuelles partagées. Les reproduire à l'identique réintroduit des accès non contrôlés dans le nouveau système. Profitez du basculement pour configurer le RBAC par équipe en vous appuyant sur votre fournisseur d'identité, ce qui constitue l'un des bénéfices majeurs de cette démarche.
Réduire la migration à un simple changement d'URL de base. Si l'API compatible OpenAI simplifie la modification côté client, la valeur ajoutée réside dans la gouvernance : SSO, RBAC, budgets, audits et rétention sous votre contrôle. Modifier les URL sans paramétrer cette gouvernance revient à changer de gateway tout en conservant les mêmes manques.
Oublier de renouveler les secrets lors du décommissionnement. Si vous coupez Portkey mais laissez actives les clés de fournisseurs qu'il contenait, ces identifiants restent exploitables dans un système arrêté et non surveillé. Renouvelez systématiquement chaque secret présent dans l'ancienne gateway au moment de sa fermeture.
Bascule globale instantanée (« Big-bang »). Faire basculer l'ensemble de l'organisation en une seule fois supprime toute possibilité de retour arrière ciblé. L'exécution en parallèle et la migration progressive par équipe permettent de meuler chaque problème à l'échelle d'une seule équipe, avec la possibilité de revenir en arrière via un simple changement d'URL de base.
Migrer depuis Portkey est rarement une question de fonctionnalités globales : c'est avant tout une question de répartition de ces fonctionnalités dans la grille tarifaire. Lorsque le SSO, le VPC, la gestion des PII et une rétention étendue des logs sont réservés à une offre Enterprise sur mesure, une équipe ayant besoin de ces options doit choisir entre une négociation opaque et le passage à une plateforme où la gouvernance et la flexibilité de déploiement sont intégrées d'origine.
La transition en elle-même comporte très peu de risques. Les deux gateways s'appuyant sur l'API compatible OpenAI, la modification côté client se limite généralement à l'URL de base. Dressez l'inventaire de vos configurations et de vos clés virtuelles, associez-les au RBAC, aux politiques et à l'observabilité, validez la rétention pendant une phase d'exécution en parallèle, basculez équipe par équipe, puis décommissionnez l'ancien système en renouvelant l'ensemble des secrets. En suivant cette méthode, vous consolidez gateway, gouvernance, observabilité et MCP au sein d'un plan de contrôle unique, déployé sur votre propre réseau, sans réécriture de code.
Passez de Portkey à un plan de contrôle unifié. Réservez une démo.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





