


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Las empresas rara vez buscan alternativas a Cursor porque el producto sea malo. Buscan porque algo operativo rompió el encaje: una factura mensual que se duplicó sin una causa clara, un equipo de compras que no pudo obtener precios por asiento predecibles, una revisión de seguridad que se opuso a que el código fuente saliera de la red, o un responsable de plataforma que no quería a 300 desarrolladores bloqueados en el fork de VS Code de un solo proveedor. Esos son problemas de gobernanza y compras, y no desaparecen cambiando un IDE por otro.
Este artículo hace dos cosas. En primer lugar, describe de forma imparcial Cursor y las preocupaciones específicas e informadas que impulsan las evaluaciones empresariales, para luego repasar las alternativas creíbles con explicaciones honestas de un párrafo. En segundo lugar —y esta es la parte que la mayoría de las comparativas pasan por alto—, cubre la capa que hace que la elección del IDE sea mucho menos crítica de lo que parece. Si enrutas cada agente de código a través de una pasarela de IA y gobiernas sus herramientas mediante una pasarela MCP, controlas la atribución de costes, los presupuestos, las barreras de protección y la auditoría independientemente del editor por el que se decidan tus desarrolladores. La guerra de los IDE se convierte en una preferencia, no en un riesgo.
Una nota sobre las fuentes: los precios, el conjunto de funciones y las quejas de los usuarios de Cursor que se muestran a continuación son cifras reportadas y deben confirmarse en cursor.com antes de citarlas. Las descripciones de las alternativas son resúmenes de conocimiento general; verifica los detalles actuales con cada proveedor.
Gana el IDE de código que gane internamente, gobierna el gasto y la seguridad desde una sola capa. Reserva una demo.
Hay que reconocer el mérito de la herramienta. Cursor es un IDE agéntico: un editor derivado de VS Code con un agente de código integrado que puede leer tu repositorio, planificar cambios, editar múltiples archivos y ejecutar comandos. A los desarrolladores les gusta por una razón: el bucle del agente es ajustado, el manejo del contexto a través de un repositorio es bueno y el flujo de trabajo "describe el cambio, mira cómo sucede" es genuinamente productivo para trabajo de características y refactorizaciones.
En el lado empresarial, las capacidades reportadas (verificar en cursor.com) incluyen uso compartido en equipo, aprovisionamiento SCIM, controles de acceso a repositorios/modelos/MCP, controles de ejecución automática/navegador/red para limitar lo que el agente puede hacer, registros de auditoría, cuentas de servicio, SSO vía SAML/OIDC en planes Teams y superiores, y un modo de privacidad. Se trata de un conjunto de funciones empresariales real, no de un juguete. Si estás evaluando Cursor, la pregunta no es "si es capaz", sino "si su modelo operativo y sus condiciones comerciales se adaptan a cómo compramos y gobernamos el software".
Cada una de estas es una preocupación reportada. Ninguna es una razón para descartar Cursor rotundamente; todas son razones por las cuales los equipos inician una evaluación.
Impredecibilidad en facturación basada en uso. El esquema de precios de Cursor combina suscripciones por asiento con cargos basados en el uso para solicitudes de modelos premium. Las solicitudes de modelos MAX se reportan a 0,04 $–2 $ cada una. Para un individuo esto es ruido; entre cientos de desarrolladores ejecutando tareas agénticas, es una partida variable que finanzas no puede prever. La queja no es que sea caro, sino que es impredecible: el mismo equipo puede ver facturas muy diferentes mes a mes dependiendo de cuánto dependan los desarrolladores de los modelos premium.
Fricción en autorrenovaciones y degradaciones. Las quejas reportadas incluyen autorrenovaciones y dificultades para degradar un plan a mitad de contrato. Para un equipo de compras que quiere términos anuales claros y la capacidad de ajustar el número de licencias, esa fricción es un factor de evaluación real.
Quejas sobre degradación de calidad y soporte. Existen quejas reportadas sobre cambios percibidos en los modelos/calidad a lo largo del tiempo y sobre la capacidad de respuesta del soporte, reflejadas en una puntuación baja en Trustpilot. El sentimiento reportado por los usuarios es una señal débil por sí sola (verifica la situación actual por ti mismo), pero aparece con la suficiente frecuencia como para figurar en la lista.
Preocupaciones por la salida de código y privacidad. Cualquier agente de código en la nube envía tu código fuente a un proveedor de modelos. Cursor ofrece un modo de privacidad, pero los equipos de seguridad en entornos regulados a menudo quieren una garantía más sólida: que el código nunca salga de una red que ellos controlan, o que cada solicitud saliente se inspeccione primero en busca de secretos e PII. Ese requisito empuja a los equipos hacia herramientas autohospedables o hacia una pasarela que aplique el control de salida de forma centralizada.
Bloqueo de IDE. Cursor es su propio editor. Estandarizar en él significa estandarizar toda la superficie de desarrollo, no solo una extensión dentro del editor que los desarrolladores ya usan. Algunas organizaciones prefieren un asistente que viva dentro de las instalaciones existentes de VS Code o JetBrains para no tener que migrar el entorno de todo el mundo.
Incidentes de seguridad. Para ser precisos: no hay ningún incidente de seguridad grave de Cursor verificado a fecha de noviembre de 2026. No repitas la afirmación de que hubo uno. Del mismo modo, "ningún incidente verificado públicamente" no es una garantía de seguridad; realiza tu propia diligencia debida como lo harías con cualquier proveedor que maneje código fuente.
Aquí está el panorama creíble a fecha de noviembre de 2026. Verifica los detalles actuales con cada proveedor.
Claude Code (Anthropic). Una CLI de código agéntica orientada a terminal con integración en el IDE. Su fuerte es el trabajo agéntico de gran contexto y largo horizonte: refactorizaciones de múltiples archivos y tareas que se ejecutan durante minutos. La administración empresarial se realiza a través de Claude Enterprise. Es la alternativa natural para los equipos que desean un comportamiento agéntico sólido sin adoptar un editor completamente nuevo, y se combina perfectamente con una pasarela porque habla con modelos que puedes enrutar. Consulta Cursor vs Claude Code para ver una comparativa directa.
GitHub Copilot Enterprise. La integración más profunda con GitHub y VS Code, además de controles de directivas de organización, SSO y SCIM. Si tu organización ya vive en GitHub, Copilot es la opción con menor fricción y la más fácil de aprobar por seguridad, porque extiende a un proveedor en el que ya confías. La contrapartida es que se siente más cómodo dentro del ecosistema de GitHub/Microsoft.
Windsurf (anteriormente Codeium). Un IDE agéntico construido alrededor del agente "Cascade", con opciones de autohospedaje que atraen a equipos con estrictos requisitos de residencia de datos. Compite de forma más directa con Cursor en la experiencia de IDE agéntico, al tiempo que ofrece mayor flexibilidad de despliegue para empresas que no pueden enviar código a una nube multitenant.
Cline. Un agente de VS Code de código abierto que utiliza un modelo de trae tu propia clave (BYOK). Dado que tú proporcionas las credenciales del modelo, es una excelente opción para los equipos que desean enrutar a través de su propia pasarela y mantener el control total sobre qué modelos se utilizan y cómo se rastrea el gasto. Ningún proveedor se interpone entre tú y el proveedor del modelo.
Zed. Un editor nativo rápido (no basado en Electron) con funciones de IA integradas. Su propuesta es el rendimiento y una experiencia de edición limpia. Para los equipos que encuentran pesados los editores basados en Electron, Zed es la opción orientada primero a la fluidez, con la IA como una función integrada en lugar de todo el producto.
Sourcegraph Cody. Creado sobre la base de inteligencia de código y búsqueda de código empresarial de Sourcegraph. Su diferenciador es el contexto: puede fundamentar respuestas en un código base grande y multirrepositorio. Para grandes organizaciones con monorrepositorios extensos o muchos servicios, ese contexto del grafo de código es la razón para considerar Cody específicamente.
Tabnine. Enfocado en la privacidad y el autohospedaje, con opciones para ejecutar modelos en tu propio entorno. Se dirige exactamente al comprador regulado e inclinado al aislamiento de red (air-gap) que no puede aceptar la salida de código a una nube de terceros. Los niveles de capacidad difieren de las herramientas con modelos de frontera, pero la historia del despliegue es su gran atractivo.
Amazon Q Developer. El asistente de código de AWS, integrado con la cadena de herramientas de AWS. Para organizaciones estandarizadas en AWS, es la opción que se adapta a los rieles existentes de identidad, facturación y gobernanza sin agregar una nueva relación con otro proveedor.
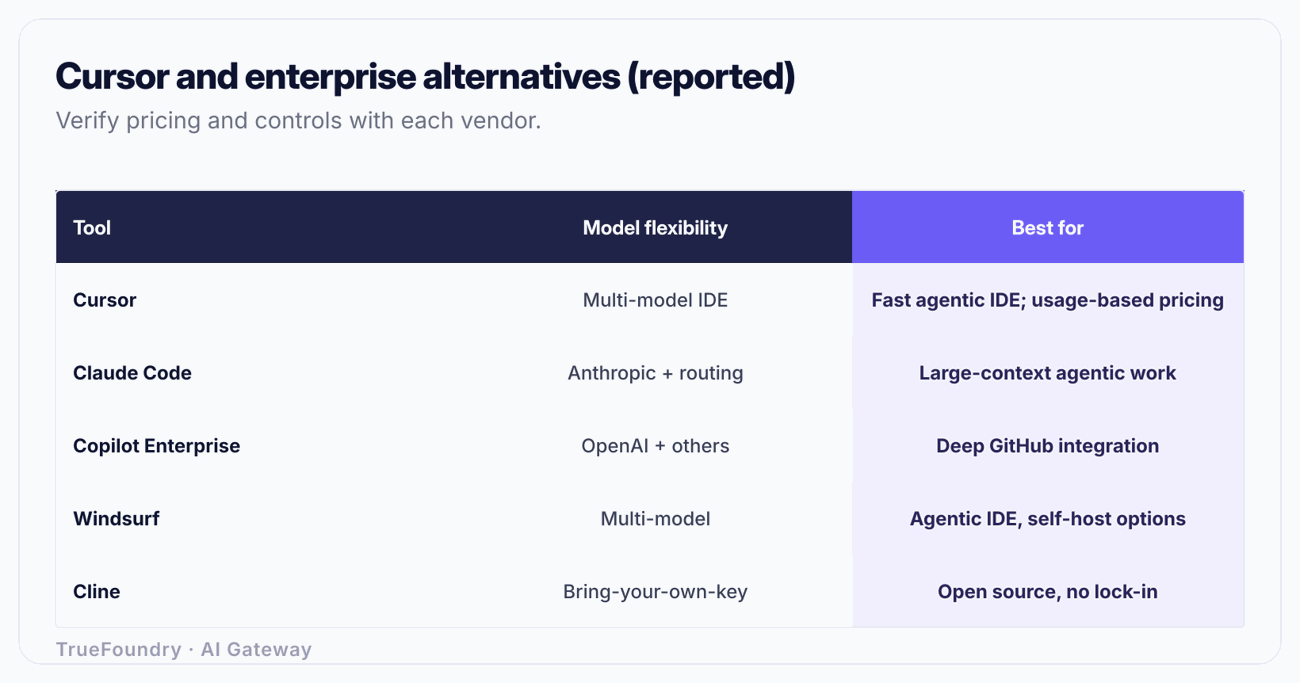
Advertencia: todas las filas son resúmenes reportados o de conocimiento general a fecha de noviembre de 2026, incluidos los datos de Cursor. Las características, los niveles y las opciones de despliegue cambian; confirma los detalles actuales con cada proveedor antes de decidir.
Fíjate en el patrón de esa tabla. Cada herramienta hace un compromiso diferente entre la profundidad de integración y el control, y ninguna de ellas resuelve tus dos problemas empresariales más difíciles: quién gastó qué y si se filtró algún código o secreto. Esas no son funciones del IDE. Son funciones de la pasarela. Por eso la elección del IDE, aunque parezca la gran decisión, es la secundaria.
Piensa en el estado final realista. No vas a conseguir que 300 desarrolladores se pongan de acuerdo en un solo editor, y no deberías intentarlo. Algunos querrán el flujo agéntico de Cursor, otros Claude Code en la terminal, otros Copilot porque viven en GitHub. Si tu gobernanza depende de que todos usen la misma herramienta, ya has perdido. Si tu gobernanza vive en una capa por debajo de las herramientas, la elección de la herramienta se convierte en una preferencia del desarrollador y tu postura de costes y seguridad se mantiene intacta.
Descubre cómo TrueFoundry rastrea el coste y aplica barreras de protección en cada agente de código. Reserva una demo.
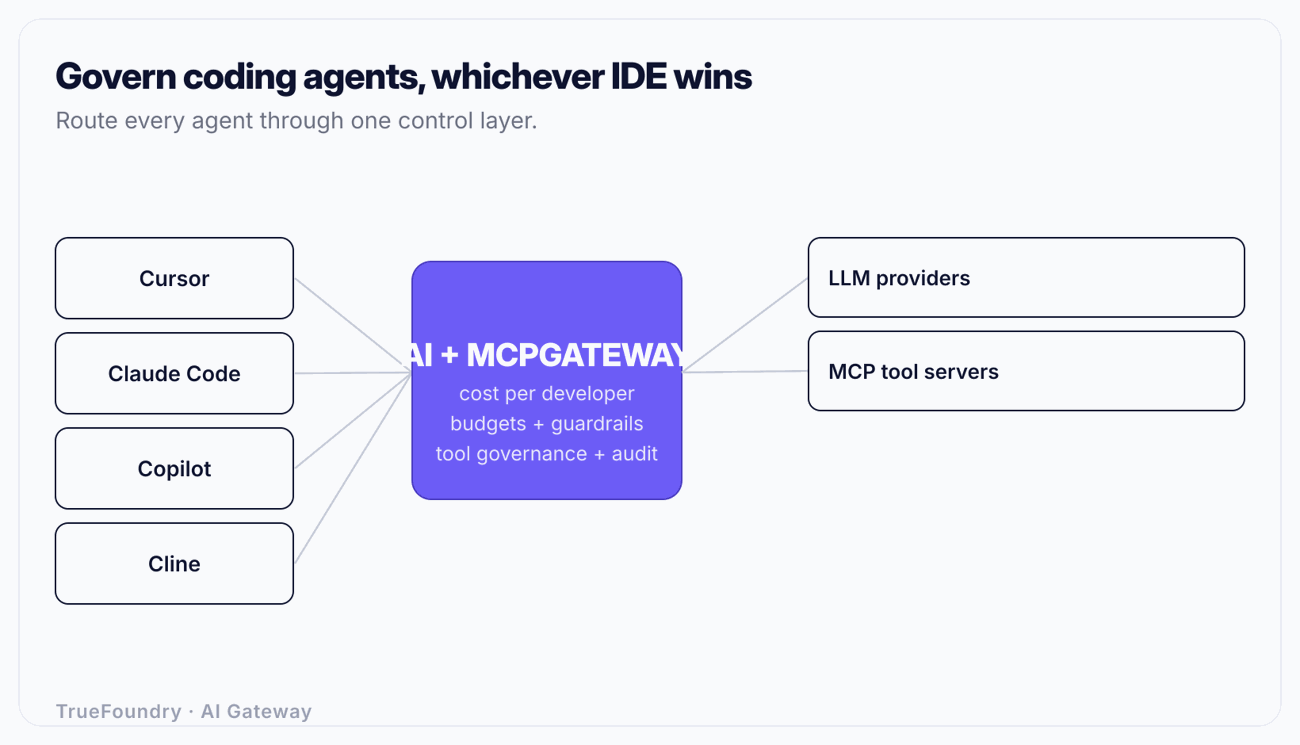
Dos piezas de infraestructura hacen que la elección del IDE sea segura de descentralizar: una pasarela de IA para el tráfico de modelos y una pasarela MCP para las herramientas a las que acceden los agentes.
Apunta cada agente de código (Cursor, Claude Code, Copilot, Cline, el que sea) a un único punto de enlace compatible con OpenAI en lugar de a cada proveedor de modelos directamente. Esa única pasarela de IA te ofrece cuatro cosas que ningún IDE te da a través de múltiples herramientas:
La pasarela de IA de TrueFoundry proporciona esto como una API unificada compatible con OpenAI con enrutamiento por latencia/peso/prioridad, conmutación por error automática y reintentos en la solicitud, almacenamiento en caché exacto y semántico, presupuestos y límites de tasa por usuario/equipo/modelo, observabilidad completa por solicitud y barreras de protección contra PII/secretos/inyección de prompts. De forma crítica para la preocupación de salida de datos, se despliega como SaaS, en VPC, en local (on-prem) o en aislamiento de red (air-gapped), de modo que el plano de datos que lleva tu código fuente permanece dentro de tu red.
Los agentes de código modernos no solo generan texto: llaman a herramientas a través del protocolo Model Context Protocol (MCP): leyendo archivos, consultando bases de datos, accediendo a API internas, ejecutando comandos de shell. Ahí es donde reside el verdadero radio de impacto. Un agente que puede llegar a una base de datos de producción o a una API de despliegue interno es un riesgo mucho mayor que uno que escribe una función defectuosa.
Una pasarela MCP gobierna a qué servidores y herramientas MCP puede acceder cada agente y desarrollador, con su propio control de acceso, auditoría y gestión de secretos. Es el punto de control para la gobernanza empresarial de MCP: tú decides que los agentes del equipo de frontend pueden acceder al servidor MCP del sistema de diseño pero no a la base de datos de producción, y mantienes un registro de auditoría de cada llamada a herramientas. Si tus desarrolladores usan Claude Code, la mecánica práctica para conectar herramientas se cubre en servidores MCP en Claude Code.
Cuando compares Cursor con cualquier alternativa, evalúa cada una según los criterios que realmente determinan la idoneidad empresarial, no solo la experiencia de la demo.
Pasa a cada candidato por esta matriz y sucederá algo muy útil: las filas que separan a los ganadores son principalmente las filas de la pasarela (atribución, control de salida, barreras de protección, gobernanza de herramientas, auditoría). Las filas de experiencia del IDE tienden a estar muy parejas. Esa es la señal de que estás comprando un IDE por preferencia del desarrollador y una pasarela para el control empresarial, y que las dos decisiones se pueden separar.
Tratar la elección del IDE como la decisión de gobernanza. Los equipos pasan meses eligiendo entre Cursor y una alternativa, para luego descubrir que aún no tienen atribución de costes ni control de salida entre herramientas. El IDE es una elección de productividad; la gobernanza pertenece a la capa inferior.
Imponer una sola herramienta para obtener control. Obligar a todos a usar un único IDE para centralizar la gobernanza resulta contraproducente: los desarrolladores buscan alternativas por su cuenta y sigues sin tener control sobre las herramientas que usan en paralelo. Decentraliza la herramienta, centraliza la pasarela.
Confundir el modo de privacidad con el control de salida. Un conmutador de privacidad por herramienta no es lo mismo que una directiva que inspecciona cada solicitud saliente en busca de secretos y PII en todas las herramientas. Lo primero es un ajuste que un desarrollador puede olvidar; lo segundo es infraestructura aplicada de forma obligatoria.
Ignorar el acceso a herramientas MCP. La mayoría de las evaluaciones evalúan la calidad del código y pasan por alto el riesgo mayor: lo que el agente puede hacer a través de sus herramientas. Un agente con acceso no auditado a sistemas internos es la verdadera exposición. Governa MCP, no solo el tráfico de modelos.
Repetir afirmaciones de seguridad no verificadas. A fecha de noviembre de 2026 no hay ninguna vulneración grave verificada de Cursor. No dejes que una comparativa se base en un rumor; evalúa el modelo operativo, los términos y tu propia diligencia debida.
Cursor es un IDE agéntico muy capaz, y las razones por las que las empresas evalúan alternativas se deben principalmente al modelo operativo y a los términos comerciales más que a la calidad del producto: facturas impredecibles basadas en el uso, fricción en renovaciones, preocupación por la salida de código y bloqueo comercial. El abanico de alternativas es real: Claude Code, Copilot Enterprise, Windsurf, Cline, Zed, Sourcegraph Cody, Tabnine y Amazon Q Developer ofrecen cada uno un compromiso defendible entre la profundidad de integración y el control. Elige el que mejor se adapte a cómo ya trabajan tus desarrolladores.
Pero no confundas la elección del IDE con la decisión de gobernanza. Los problemas que te llevaron a buscar (gasto predecible, atribución, control de salida, acceso a herramientas, auditoría) residen en la capa inferior al editor. Enruta cada agente de código a través de una pasarela de IA y gobierna sus herramientas mediante una pasarela MCP, y el IDE se convertirá en una preferencia que tus desarrolladores pueden ganar o perder sin poner en riesgo tu postura de costes o seguridad. Así es como dejas que la guerra de los IDE se desarrolle internamente mientras mantienes las partes que importan firmemente bajo tu control.
Gobierna cada agente de código desde una sola pasarela. Reserva una demo.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




