



November 6, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Ein Guardrail ist kein einzelner Sicherheitsschalter. Erst das Zusammenspiel von Hook, Betriebsmodus, Durchsetzungsstrategie, Umfang, Fehlerverhalten und Nachweisen bestimmt, was das System tatsächlich garantiert.
TrueFoundry19. September 20269 Min. Lesezeit
Quelleneinordnung. Dieser Erklärungsartikel basiert auf der Dokumentation zu den TrueFoundry AI Gateway Guardrails und der Konfiguration von Guardrail-Richtlinien mit Stand vom 19. September 2026. Er behandelt die dokumentierten LLM-Input/Output- und MCP-Pre/Post-Hooks, Validierungs- und Mutierungsmodi, drei Durchsetzungsstrategien, die Zusammenführung von Richtlinien, die asynchrone LLM-Input-Validierung, synchrone Mutationen, Output- und MCP-Prüfungen, Streaming-Beschränkungen für LLM-Output-Guardrails sowie Trace-Spans. Bedrohungsmodelle, Rollout-Gates und Autorisierungsmuster für Anwendungen werden als bewährte technische Praxis empfohlen.
„Wir haben einen PII-Detektor“ sagt wenig über das Systemverhalten aus. Wo wird er ausgeführt? Sieht er den Prompt vor dem Modell, die vollständige Antwort, Tool-Argumente oder Tool-Ergebnisse? Kann er Daten umschreiben, nur blockieren oder lediglich protokollieren? Was passiert, wenn der Detektor eine Zeitüberschreitung hat? Gibt das Streaming Inhalte frei, bevor eine vollständige Antwort vorliegt?
Das TrueFoundry AI Gateway bietet vier Guardrail-Hooks: LLM Input, LLM Output, MCP Tool Pre-Invoke und MCP Tool Post-Invoke. Diese Topologie bildet das Fundament. Eine Input-Mutation kann Daten schwärzen, bevor sie das Modell erreichen. Eine Output-Prüfung kann eine vollständige Antwort zurückhalten. Eine Pre-Tool-Prüfung kann einen Vorgang vor der Ausführung stoppen. Eine Post-Tool-Prüfung kann verhindern, dass ein sensibles Ergebnis das Modell erreicht – sie kann jedoch einen bereits vom Tool ausgeführten Seiteneffekt nicht rückgängig machen.
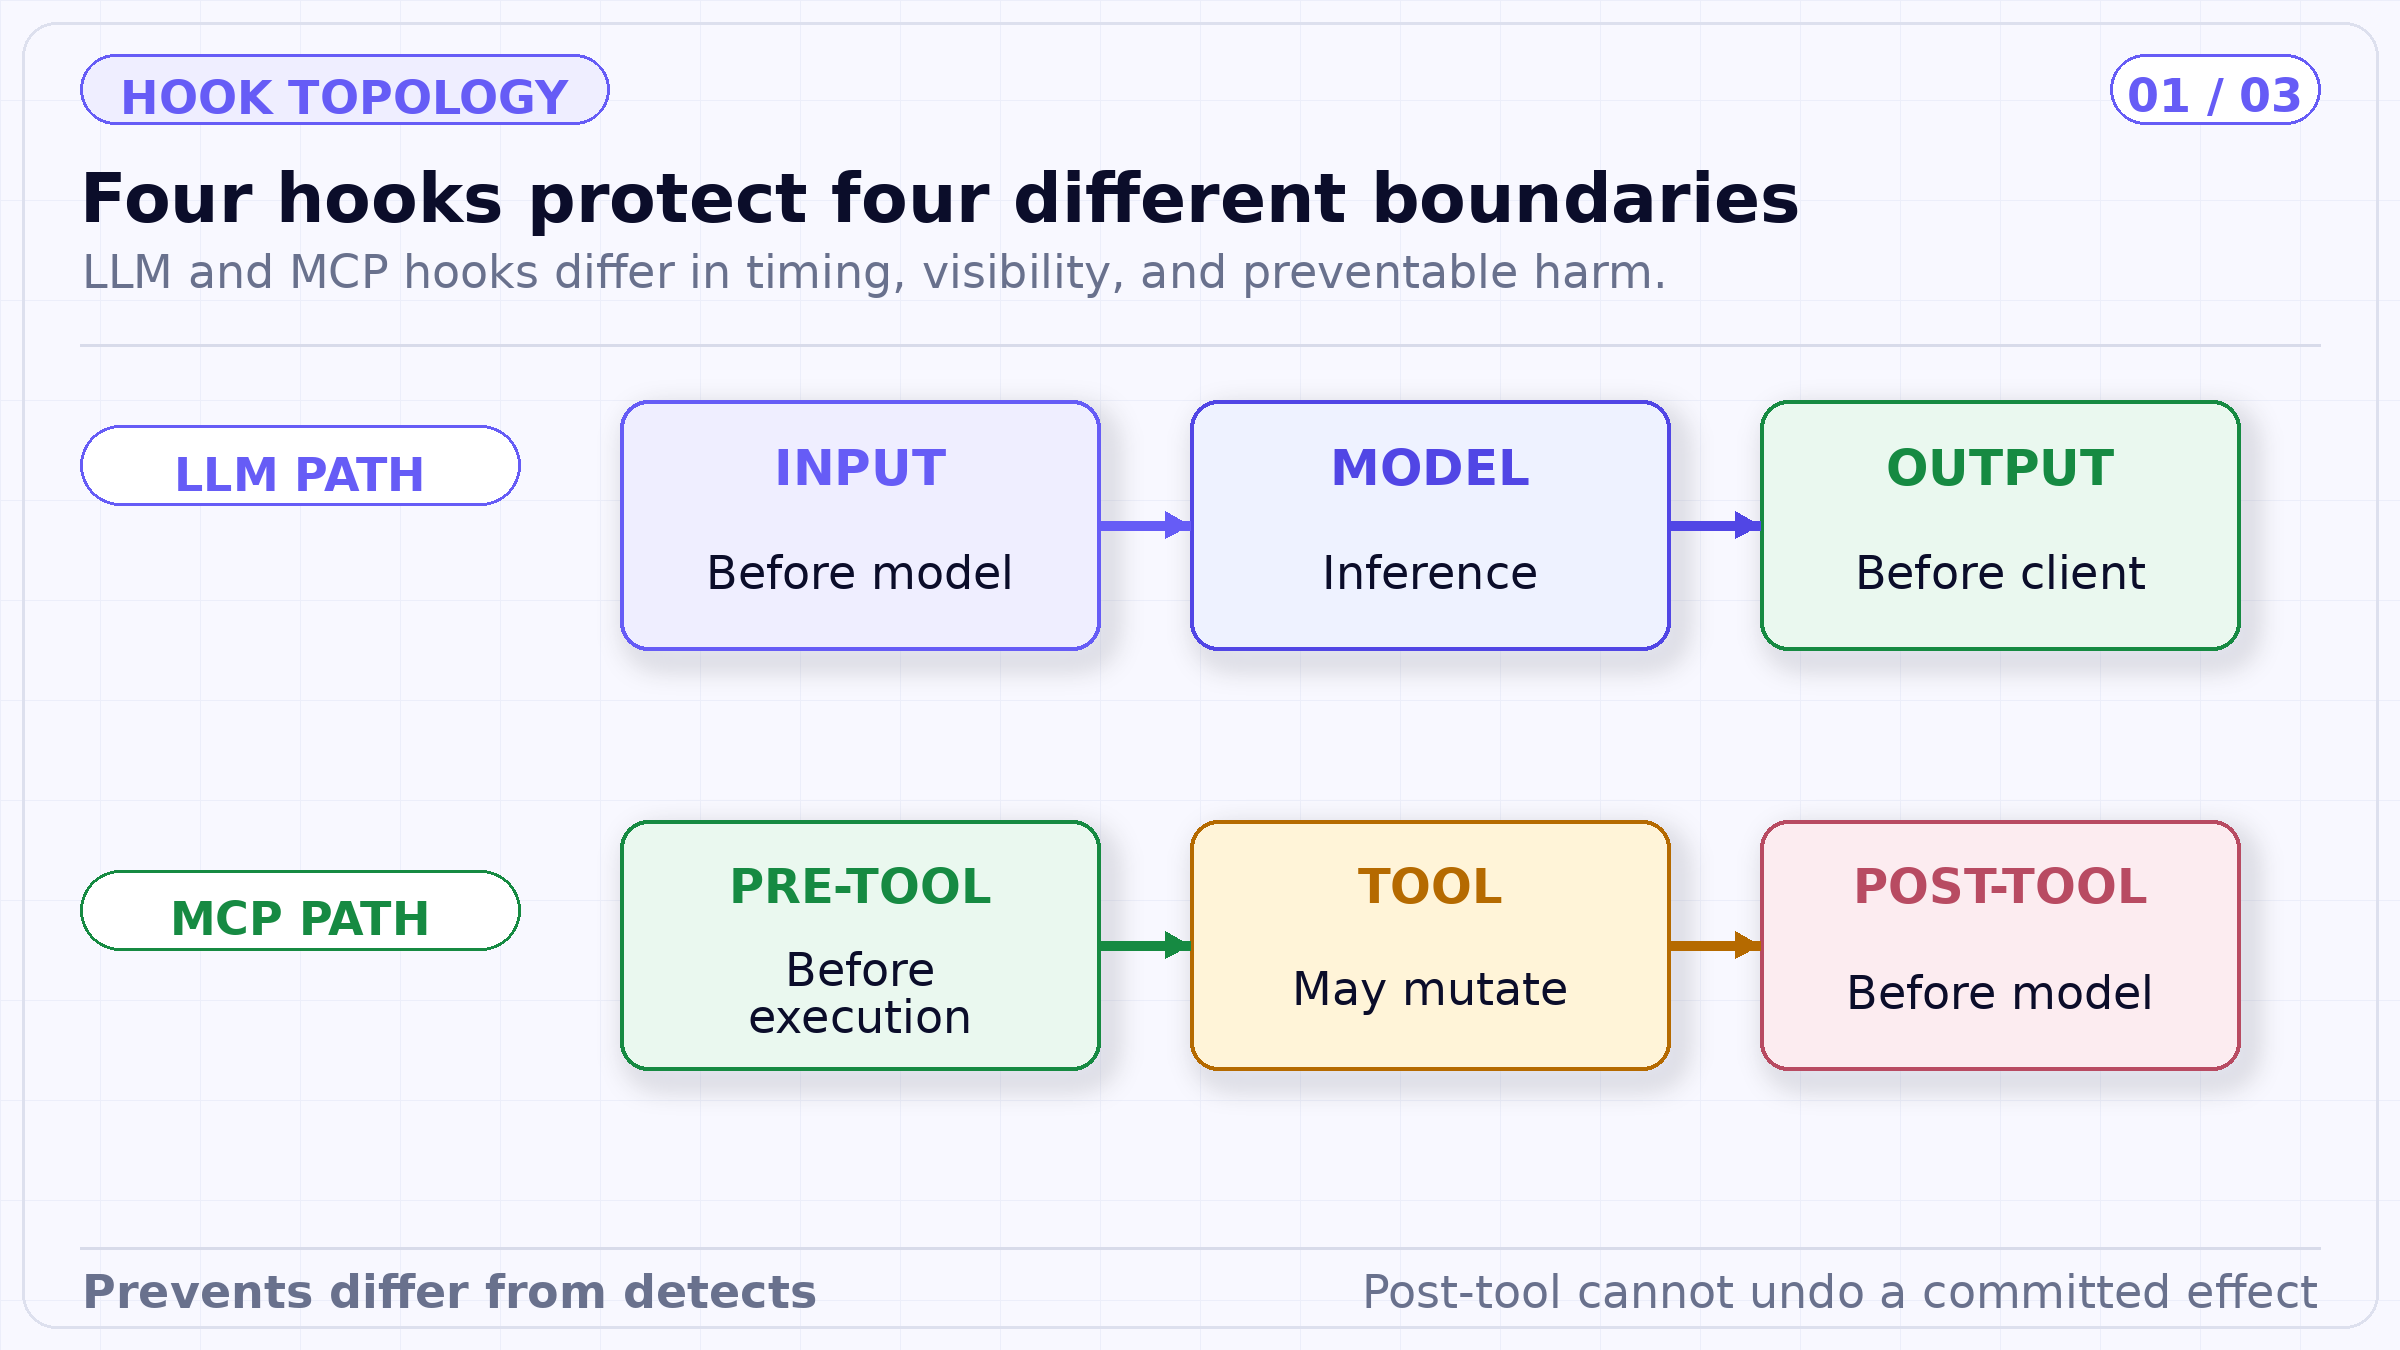
Das Hook-Diagramm verdeutlicht die zeitliche Reichweite. Eine Kontrolle, die nach einem Vorgang platziert wird, kann die Offenlegung des Ergebnisses steuern, aber den Vorgang selbst nicht rückwirkend verhindern.
Im Validierungsmodus prüft ein Guardrail Daten und kann diese blockieren, ohne sie umzuschreiben. Im Mutierungsmodus kann er die Daten transformieren und ebenfalls blockieren. Mutierungs-Guardrails werden nacheinander nach Priorität ausgeführt, da der Output des einen zum Input des nächsten wird.
Die Reihenfolge ist daher entscheidend. Ein Schwärzungsschritt kann Beweise entfernen, die ein späterer Detektor benötigt, während ein Normalisierungsschritt eine spätere Richtlinie zuverlässiger machen kann. Versionieren und testen Sie die gesamte geordnete Kette. Interpretieren Sie „alle Guardrails bestanden“ nicht, ohne zu wissen, welche Repräsentation jeder einzelne ausgewertet hat.
Bei MCP-Aufrufen sieht die Pre-Tool-Mutierung oder -Validierung die Argumente vor dem Vorgang. Post-Tool-Kontrollen sehen das Ergebnis nach der Ausführung. Wenn ein SQL-Tool bereits eine Datenbank verändert hat, schützt das Blockieren der Antwort zwar den nachgelagerten Kontext, aber nicht die Datenbank. Sicherheit bei Seiteneffekten erfordert neben Inhalts-Guardrails auch Autorisierung, eingeschränkte Tool-Verträge, Idempotenz und Abgleichmechanismen.
TrueFoundry dokumentiert drei Strategien. „Enforce“ blockiert bei einer Verletzung und auch dann, wenn der Guardrail selbst einen Fehler verursacht. „Enforce But Ignore On Error“ blockiert erkannte Verletzungen, lässt den Datenverkehr jedoch durch, wenn der Guardrail ausfällt. „Audit“ lässt den Datenverkehr durch und protokolliert sowohl die Ergebnisse als auch Guardrail-Fehler.
Diese Entscheidungen sollten pro Hook und Risiko getroffen werden, nicht als universelle organisatorische Vorgabe. Eine strikte Pre-Tool-Autorisierungsprüfung für einen destruktiven Produktionsvorgang erfordert möglicherweise ein Fail-Closed-Verhalten. Ein zusätzlicher Relevanz-Scorer bei einem risikoarmen internen Assistenten darf hingegen möglicherweise ausfallen. Die Entscheidung sollte das Schadenspotenzial eines falsch-negativen Ergebnisses, das eines falsch-positiven Ergebnisses, die Zuverlässigkeit des Detektors und den verfügbaren Fallback berücksichtigen.
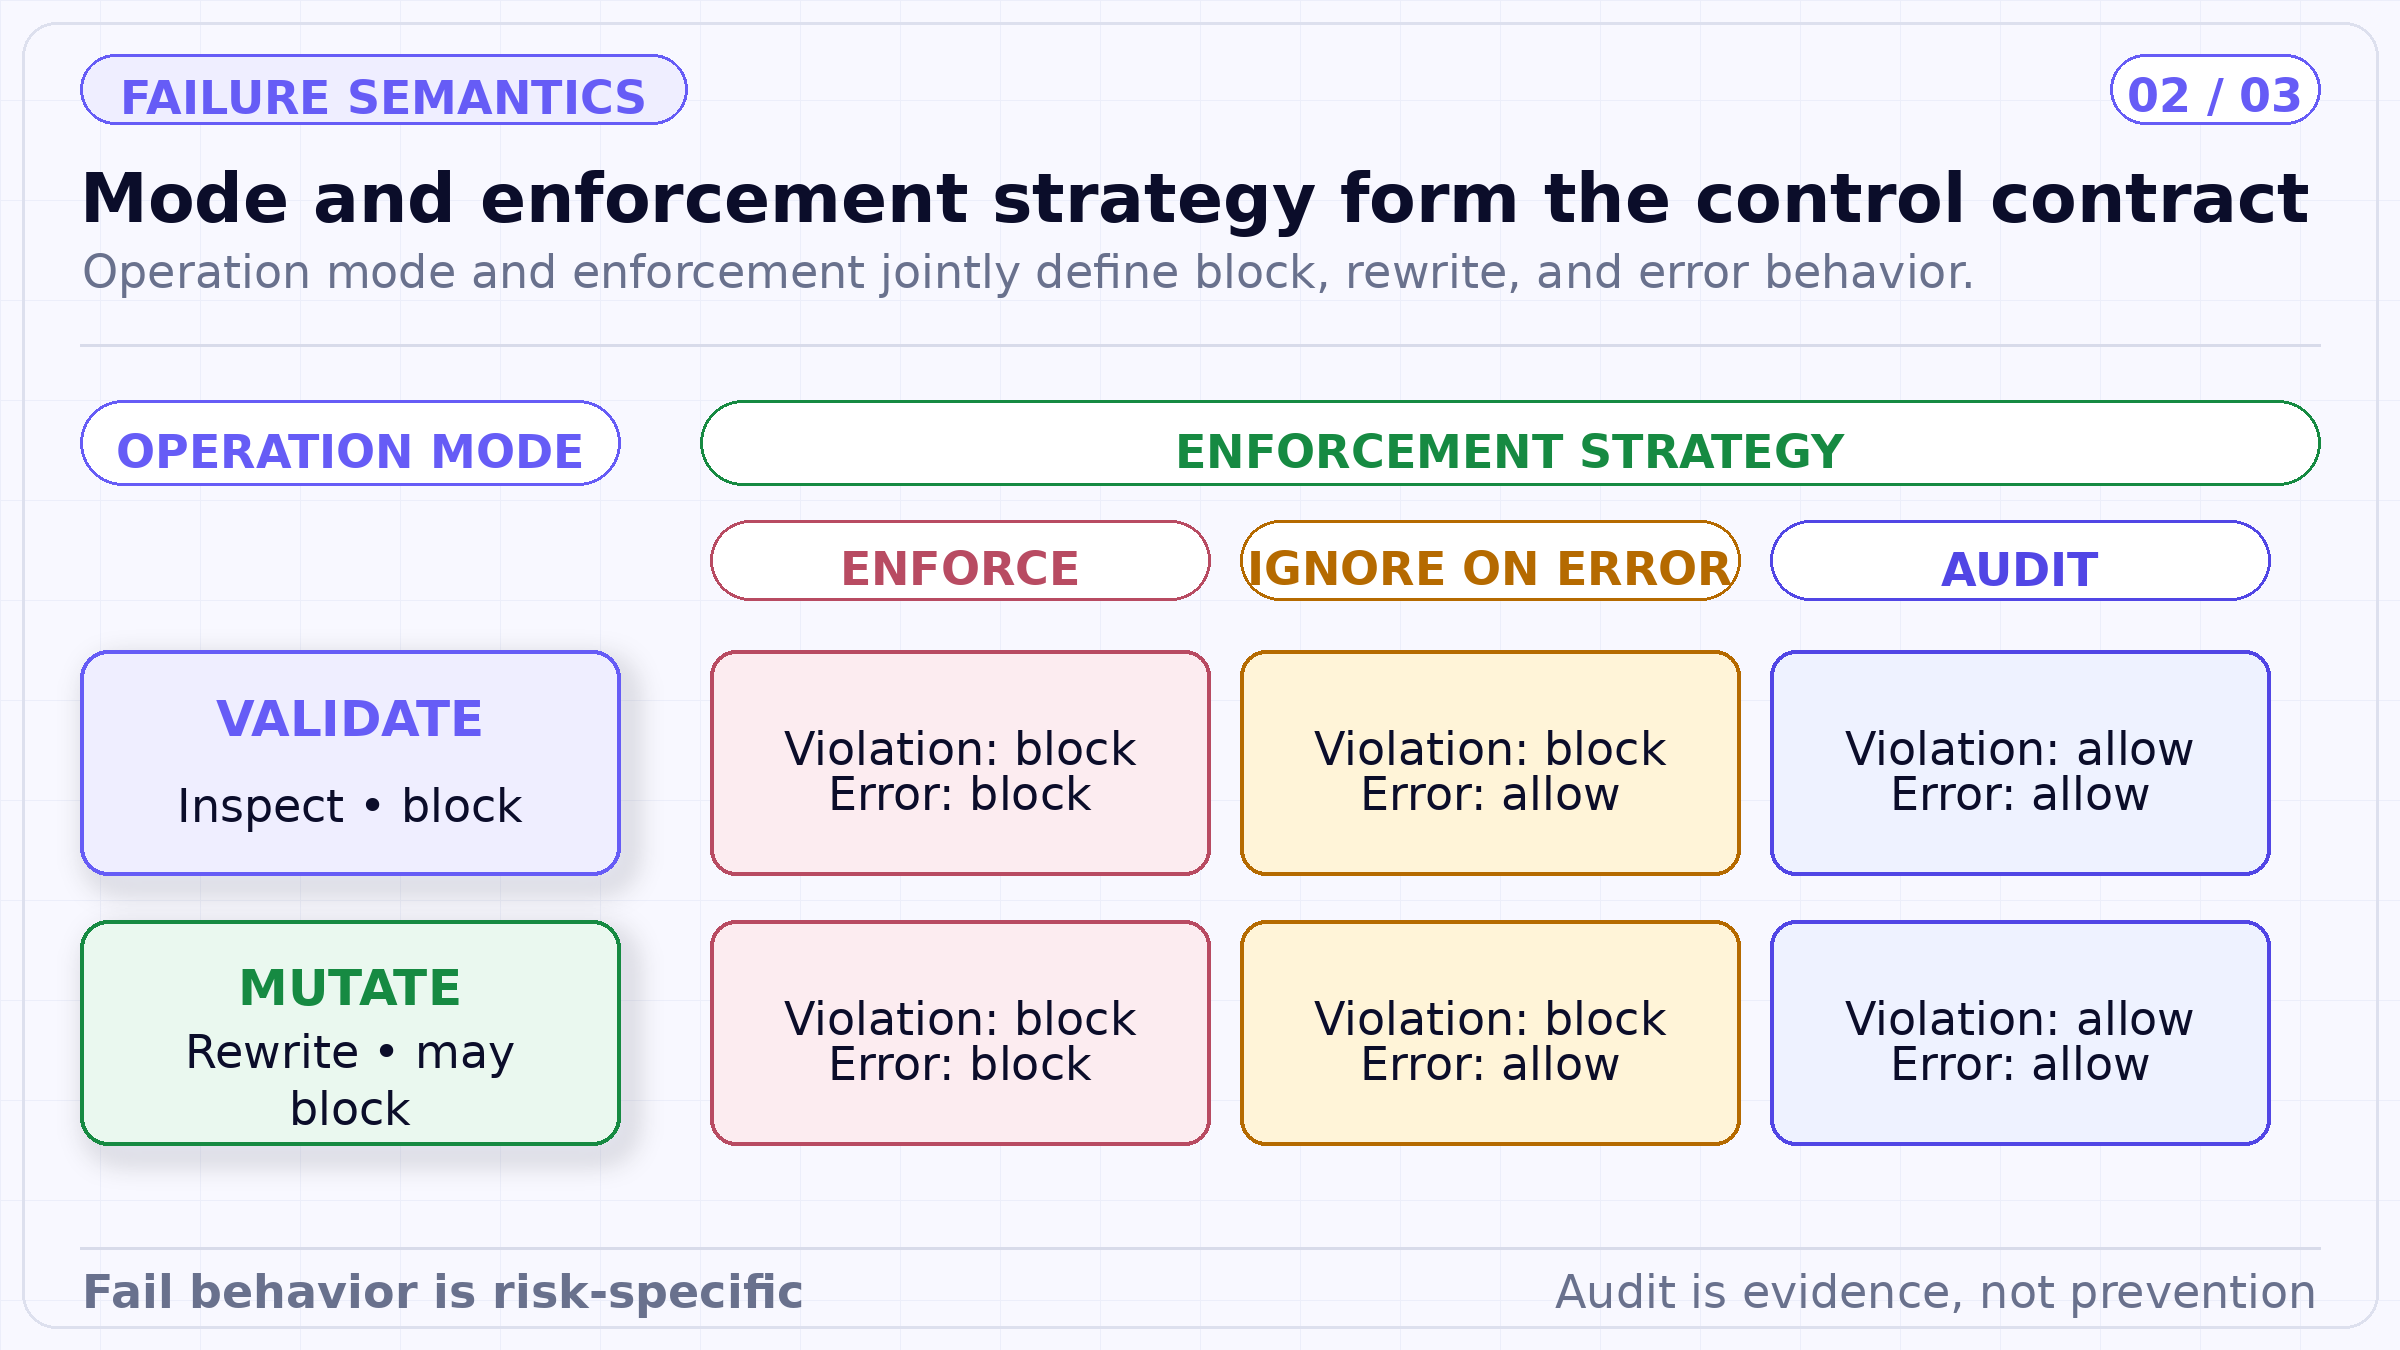
Betriebsmodus und Durchsetzungsstrategie sind orthogonal. Teams benötigen beide Achsen, um zu wissen, ob Daten umgeschrieben, blockiert, bei Fehlern zugelassen oder lediglich beobachtet werden.
TrueFoundry dokumentiert die Eingabemutation als synchron vor der Modellanfrage. Die Eingabevalidierung kann parallel zum Modellaufruf erfolgen. Schlägt die Validierung während der Modellausführung fehl, bricht das Gateway die Anfrage ab. Ausgabemutation und -validierung finden nach der Modellantwort statt, sodass deren Latenz auf dem Rückweg liegt und die Modellkosten bereits angefallen sind.
MCP-Guardrails vor und nach dem Tool-Aufruf laufen synchron. Die Latenz vor dem Tool verzögert die Ausführung, kann aber Kosten und Nebenwirkungen eines fehlerhaften Aufrufs verhindern. Die Latenz nach dem Tool verzögert die Bereitstellung des Ergebnisses und kann dieses schwärzen oder zurückhalten, doch der Tool-Aufruf hat bereits stattgefunden.
Hook-ZeitpunktWas eine Blockierung verhindertWas sie nicht rückgängig machen kannLLM-EingabeMutation vor dem Modell; Validierung kann sich mit der Modellausführung überschneiden.Unsichere Prompts, die das Modell erreichen oder dort abgeschlossen werden, je nach Modus.Bereits geleistete Arbeit vor einem späten Abbruch durch Validierung.LLM-AusgabeNach der vollständigen Modellantwort.Abgelehnte Inhalte, die den Client erreichen.Modellkosten bereits angefallen.MCP vor AufrufVor jedem Tool-Aufruf.Der Tool-Aufruf und seine Nebenwirkungen.Auswirkungen früherer Aufrufe im Verlauf.MCP nach AufrufNachdem das Tool antwortet.Unsicheres Ergebnis, das das Modell erreicht.Die bestätigte Auswirkung des Tools.
Die aktuelle TrueFoundry-Dokumentation besagt, dass LLM-Ausgabe-Guardrails bei gestreamten Antworten übersprungen werden, da das Gateway keine vollständige Antwort zur Evaluierung hat, bevor die Chunks ausgeliefert werden. Eingabe-Guardrails gelten weiterhin. Wenn ein Anwendungsfall Gateway-seitige Ausgabeprüfungen erfordert, darf die Anfrage nicht gestreamt werden.
Dies ist eine wesentliche Architekturvorgabe, keine Fußnote. Ein Client, der gestreamte Ausgaben zusammensetzt und anschließend validiert, kann zwar ein Problem erkennen, aber bereits angezeigte oder verarbeitete Inhalte nicht mehr zurückziehen. Anwendungen müssen sich zwischen sofortiger Token-Bereitstellung und vollständiger Antwort-Durchsetzung entscheiden oder einen Zwischenpuffer entwerfen, der die Freigabe verzögert.
Für LLM-Nachrichten dokumentiert TrueFoundry eine Bereichssteuerung, die das gesamte Gespräch, die letzte Nachricht oder die letzten N Nachrichten abdeckt. Ein enges Fenster reduziert Kosten und Risiken, kann aber Angriffe übersehen, die über mehrere Interaktionen verteilt sind. Eine Prüfung der gesamten Historie kann kostspielig sein und möglicherweise sensiblere Inhalte an einen externen Guardrail-Anbieter senden.
System-Prompts sind in der aktuellen Dokumentation standardmäßig von Guardrails ausgeschlossen, mit einer namentlichen Ausnahme für die CrowdStrike AIDR-Analyse. MCP-Prüfungen vor/nach dem Aufruf scannen vollständige Tool-Argumente oder Ergebnisse, anstatt den LLM-Nachrichtenbereich zu nutzen. Teams sollten diese Sichtbarkeitsgrenzen explizit dokumentieren, damit „das Gespräch ist geschützt“ nicht impliziert, dass jede Anweisung und jedes Feld geprüft wurde.
Guardrails können pro Anfrage über einen Header oder Gateway-Richtlinien angehängt werden. Richtlinien gleichen Modelle, MCP-Server und -Tools, Benutzer, Teams, virtuelle Konten und Anfragemetadaten ab. TrueFoundry dokumentiert, dass alle Regeln ausgewertet werden; Guardrails aus jeder übereinstimmenden Regel werden pro Hook kombiniert.
Dieses Vereinigungsmodell ist additiv. Eine breite Basislinie kann PII-Erkennung anwenden, während eine Produktions-Metadatenregel einen strengeren Injektionsdetektor hinzufügt und eine spezifische MCP-Tool-Regel eine SQL-Richtlinie ergänzt. Weggelassene Ziel- oder Subjektbedingungen greifen breit, sodass eine versehentlich unvollständige Regel weitreichender wirken kann als beabsichtigt.
Guardrail-Header pro Anfrage umgehen laut Konfigurationsdokumentation Richtlinien. Kontrollieren Sie, wer diese Header senden darf und ob anwendungsspezifische Guardrails für die Arbeitslast akzeptabel sind. Eine Anfrage sollte nicht in der Lage sein, eine schwächere Richtlinie zu wählen, nur weil sie einen Integrationsnamen kennt.
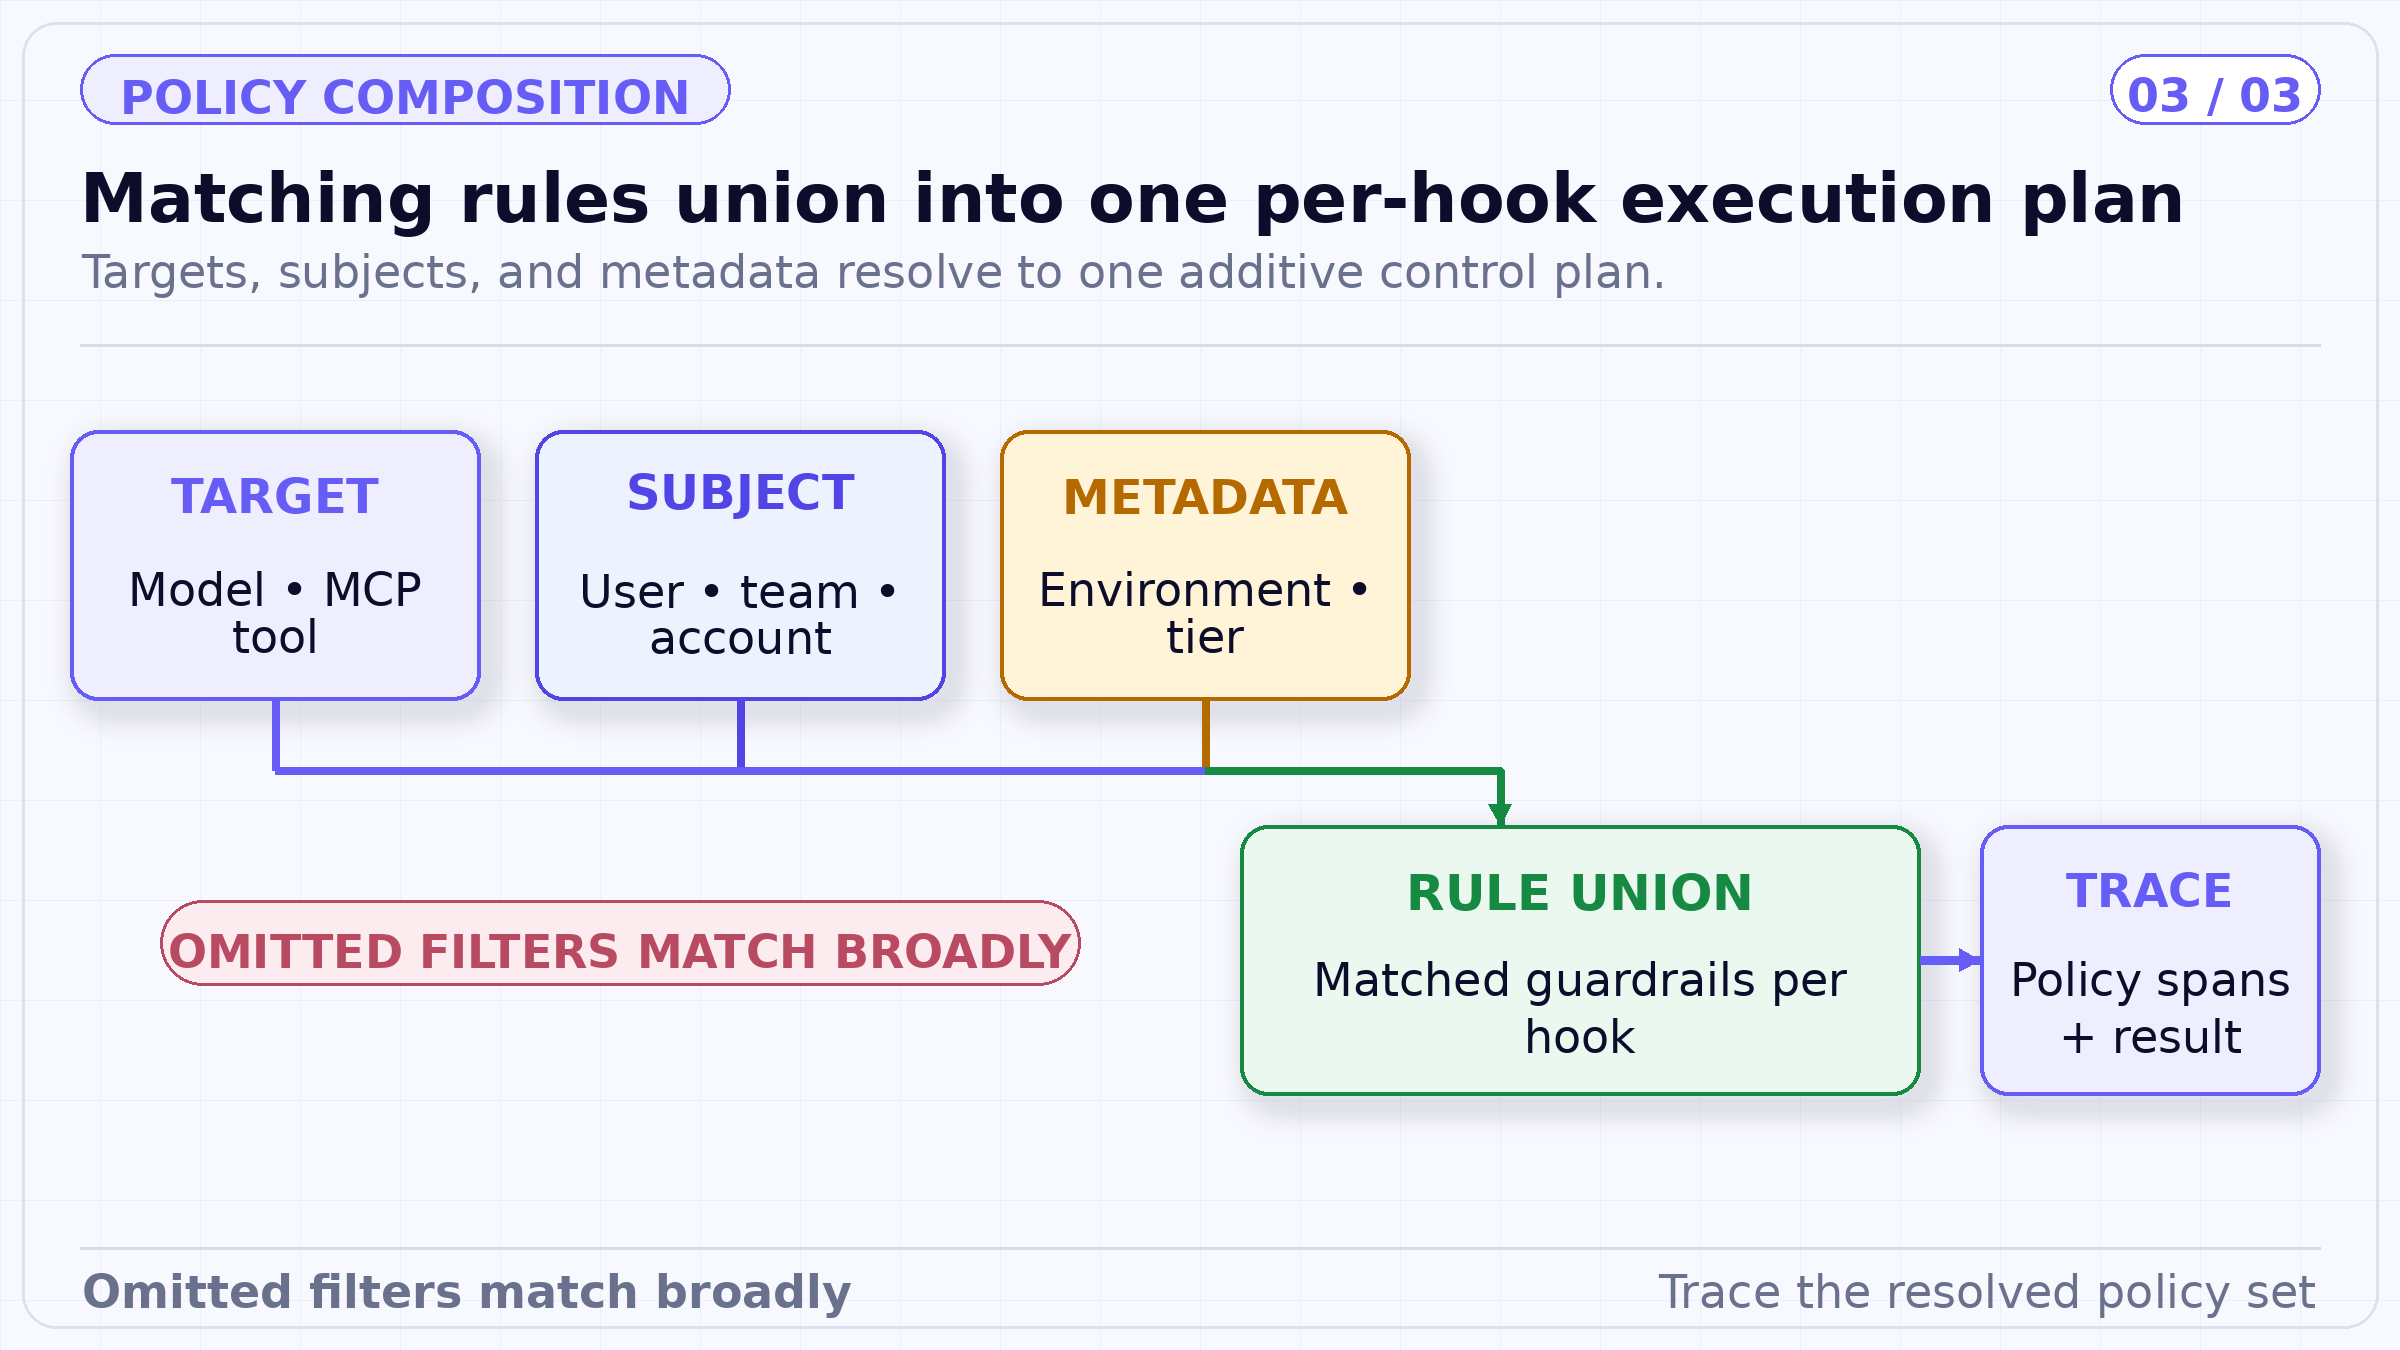
Richtlinienregeln werden additiv zusammengesetzt. Die effektive Kontrolle ist die aufgelöste Vereinigung für dieses Subjekt, Ziel, Tool, Metadaten und Hook – nicht eine einzelne Regel isoliert betrachtet.
TrueFoundry protokolliert die Ausführung von Guardrails als Spans in Request-Traces, einschließlich Zeitmessungen und Ergebnissen. Auch blockierte Anfragen werden nachverfolgt. Dadurch lassen sich Latenz, Ergebnisse, Mutationen und Durchsetzungsergebnisse genau überprüfen.
Ein Span belegt, dass ein konfigurierter Guardrail ausgeführt wurde und unter einer versionierten Einrichtung ein Ergebnis gemeldet hat. Er beweist jedoch nicht, dass der Detektor eine perfekte Abdeckung hatte oder dass die endgültige geschäftliche Aktion sicher war. Speichern Sie Detektorversion, Richtlinienversion, Hook, Scope, Input-Digest, Mutations-Digest, Durchsetzungsergebnis, Fehler und Latenz. Verknüpfen Sie diese Datensätze mit Tool-Versuchen und autoritativen Ergebnissen.
Einige Guardrails laufen auf der von TrueFoundry verwalteten Infrastruktur; andere rufen externe Anbieter oder benutzerdefinierte Dienste auf. Der gewählte Hook und der Nachrichten-Scope bestimmen, welche Daten der Prozessor empfangen kann. Dokumentieren Sie vor der Aktivierung eines Anbieters die Felder, Regionen, Aufbewahrungsfristen, Verschlüsselung, Unterauftragsverarbeiter, Anmeldedaten, Timeout-Verhalten und ob der Dienst Eingaben für das Training verwendet.
Minimieren Sie Daten nach Möglichkeit, bevor sie das Gateway verlassen. Ein lokaler Mutationsschritt kann Geheimnisse entfernen, bevor ein umfassenderer externer Klassifikator läuft. Die Reihenfolge muss jedoch getestet werden, damit die Schwärzung nicht das für die Erkennung erforderliche Signal zerstört. Achten Sie bei der Auswahl des Anbieters auf die Umgebung: Die Dokumentation von TrueFoundry kennzeichnet mehrere verwaltete Built-ins als reine SaaS-Lösungen und verweist bei selbst gehosteten Bereitstellungen auf Alternativen.
Eine Anfrage kann auf mehrere Richtlinienregeln zutreffen, und jede Regel kann mehrere Guardrails an verschiedenen Hooks anbinden. Der effektive Plan ist daher eine aufgelöste Menge und nicht nur ein Richtlinienname. Protokollieren Sie die Regel-IDs, Richtlinienversion, Integrationsversionen, Prioritäten, Durchsetzungsstrategien, den Scope und das benutzerdefinierte Fehlerverhalten, die auf die Anfrage angewendet wurden.
Führen Sie Guardrail-Änderungen wie Software-Releases ein. Testen Sie einen Kandidatenplan in der Audit- oder Schattenanalyse, vergleichen Sie ihn mit dem aktuellen Plan anhand erfasster repräsentativer Eingaben, überprüfen Sie False Positives und False Negatives und führen Sie ihn dann für einen begrenzten Datenverkehr ein. Ein Rollback sollte die vollständige aufgelöste Konfiguration wiederherstellen, einschließlich der Reihenfolge und der Fehlersemantik.
Zählen Sie ausgewertete Anfragen, übersprungene Hooks, Guardrail-Fehler, Timeouts, Verstöße, Mutationen, Blockierungen, Stornierungen und Latenz nach Integrations- und Richtlinienversion. Berichten Sie Raten über den berechtigten Datenverkehr anstatt über rohe Blockierungszahlen. Ein Detektor, der null Ergebnisse anzeigt, ist nur dann gesund, wenn er tatsächlich im beabsichtigten Scope ausgeführt wurde.
Verknüpfen Sie bei MCP-Kontrollen Blockierungen vor dem Tool-Aufruf mit versuchten Tool-Aufrufen und Ergebnisse nach dem Tool-Aufruf mit den Tool-Ergebnissen. Unterscheiden Sie bei LLM-Kontrollen zwischen Eingabestornierungen, Ausgabeverweigerungen und gestreamten Antworten, bei denen die Ausgabeprüfungen übersprungen wurden. Stichproben Sie den zugelassenen Datenverkehr für eine menschliche Überprüfung, damit unbemerkte False Negatives sichtbar werden können.
Der Audit-Modus ist für die Kalibrierung nützlich, da er potenzielle Ergebnisse anzeigt, ohne den Zugriff zu blockieren. Kennzeichnen Sie vor der Einführung Stichproben des Datenverkehrs, messen Sie False Positives und False Negatives, testen Sie Anbieter-Timeouts und schätzen Sie Latenz und Kosten. Gehen Sie erst dann zu einer Durchsetzungsstrategie über, wenn das Unternehmen das Fehlerverhalten festgelegt hat und ein Operator die Beweise interpretieren kann.
Gehen Sie nicht davon aus, dass eine sinkende Blockierungsrate bedeutet, dass sich das System verbessert hat. Es kann auch bedeuten, dass ein Detektor nicht mehr läuft, der Scope eingeschränkt wurde, sich der Datenverkehr geändert hat oder Benutzer gelernt haben, die Kontrolle zu umgehen. Überwachen Sie Abdeckung und Fehlerraten neben den Verstößen.
Der eigentliche Vertrag eines Guardrails besteht aus der Kombination von Hook, Sichtbarkeit, Modus, Reihenfolge, Durchsetzungsstrategie, Richtlinienabgleich und Fehlerverhalten. Die bloße Benennung des Detektors lässt den Großteil des Systems undefiniert.
Das TrueFoundry AI Gateway macht diese Entscheidungen sowohl für Modell- als auch für MCP-Traffic explizit und zeichnet deren Ausführung in Traces auf. Die geschäftliche Autorisierung, die Korrektheit von Seiteneffekten und der Nachweis der Ergebnisse liegen weiterhin in der Verantwortung der Anwendung. Diese Grenze ist keine Schwäche; sie verhindert, dass Inhaltsprüfungen fälschlicherweise mit vollständiger Agentensicherheit gleichgesetzt werden.
Redaktioneller Hinweis. Dieser Artikel spiegelt die technische Interpretation der zitierten öffentlichen Materialien durch TrueFoundry zum Stand vom 19. September 2026 wider. Der Funktionsumfang der Produkte ist in der verlinkten Dokumentation definiert. Beispiele und Standardeinstellungen dienen der Veranschaulichung; sie stellen keine Rechtsberatung, kein Prüfungsgutachten, keinen unabhängigen Benchmark und keine Garantie für Sicherheit, Schutz oder Compliance dar.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















