November 6, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Ein Prompt wird operativ sinnvoll, wenn seine Nachrichten, Variablen, Modellkonfiguration, Guardrails, Schemata, Eigentumsverhältnisse und Release-Identität eine Einheit bilden.
Der Begriff „Prompt-Management“ klingt oft nach bloßer Speicherung von Zeichenfolgen. In einer Produktionsanwendung ist die ausführbare Einheit jedoch komplexer: Sie umfasst geordnete Nachrichten, Eingabevariablen, die Modellauswahl, Generierungsparameter, Guardrails, Schemata für strukturierte Ausgaben sowie Einstellungen für Caching, Logging und Metadaten. Eine Änderung an einem dieser Punkte kann das Verhalten beeinflussen, selbst wenn die sichtbare Anweisung unverändert bleibt.
Das TrueFoundry Prompt Registry modelliert diese Einheit als versioniertes Artefakt innerhalb eines Repositorys. Eine gespeicherte Version erhält einen vollqualifizierten Namen (FQN), auf den Anwendungen verweisen können. Jede Bearbeitung und Speicherung erzeugt eine neue Version, wobei die Benutzeroberfläche den Verlauf und die Unterschiede (Diffs) anzeigt. Die Zugriffskontrolle des Repositorys regelt, wer den Prompt sehen, bearbeiten oder verwenden darf.
Dies gibt Teams eine stabile Identität für das tatsächlich aufgerufene Anweisungspaket. Es stellt jedoch für sich genommen noch nicht sicher, dass eine Version gut, sicher oder für die Produktion freigegeben ist. Dies sind Release-Ansprüche, die eine Evaluierung und organisatorische Richtlinien erfordern.
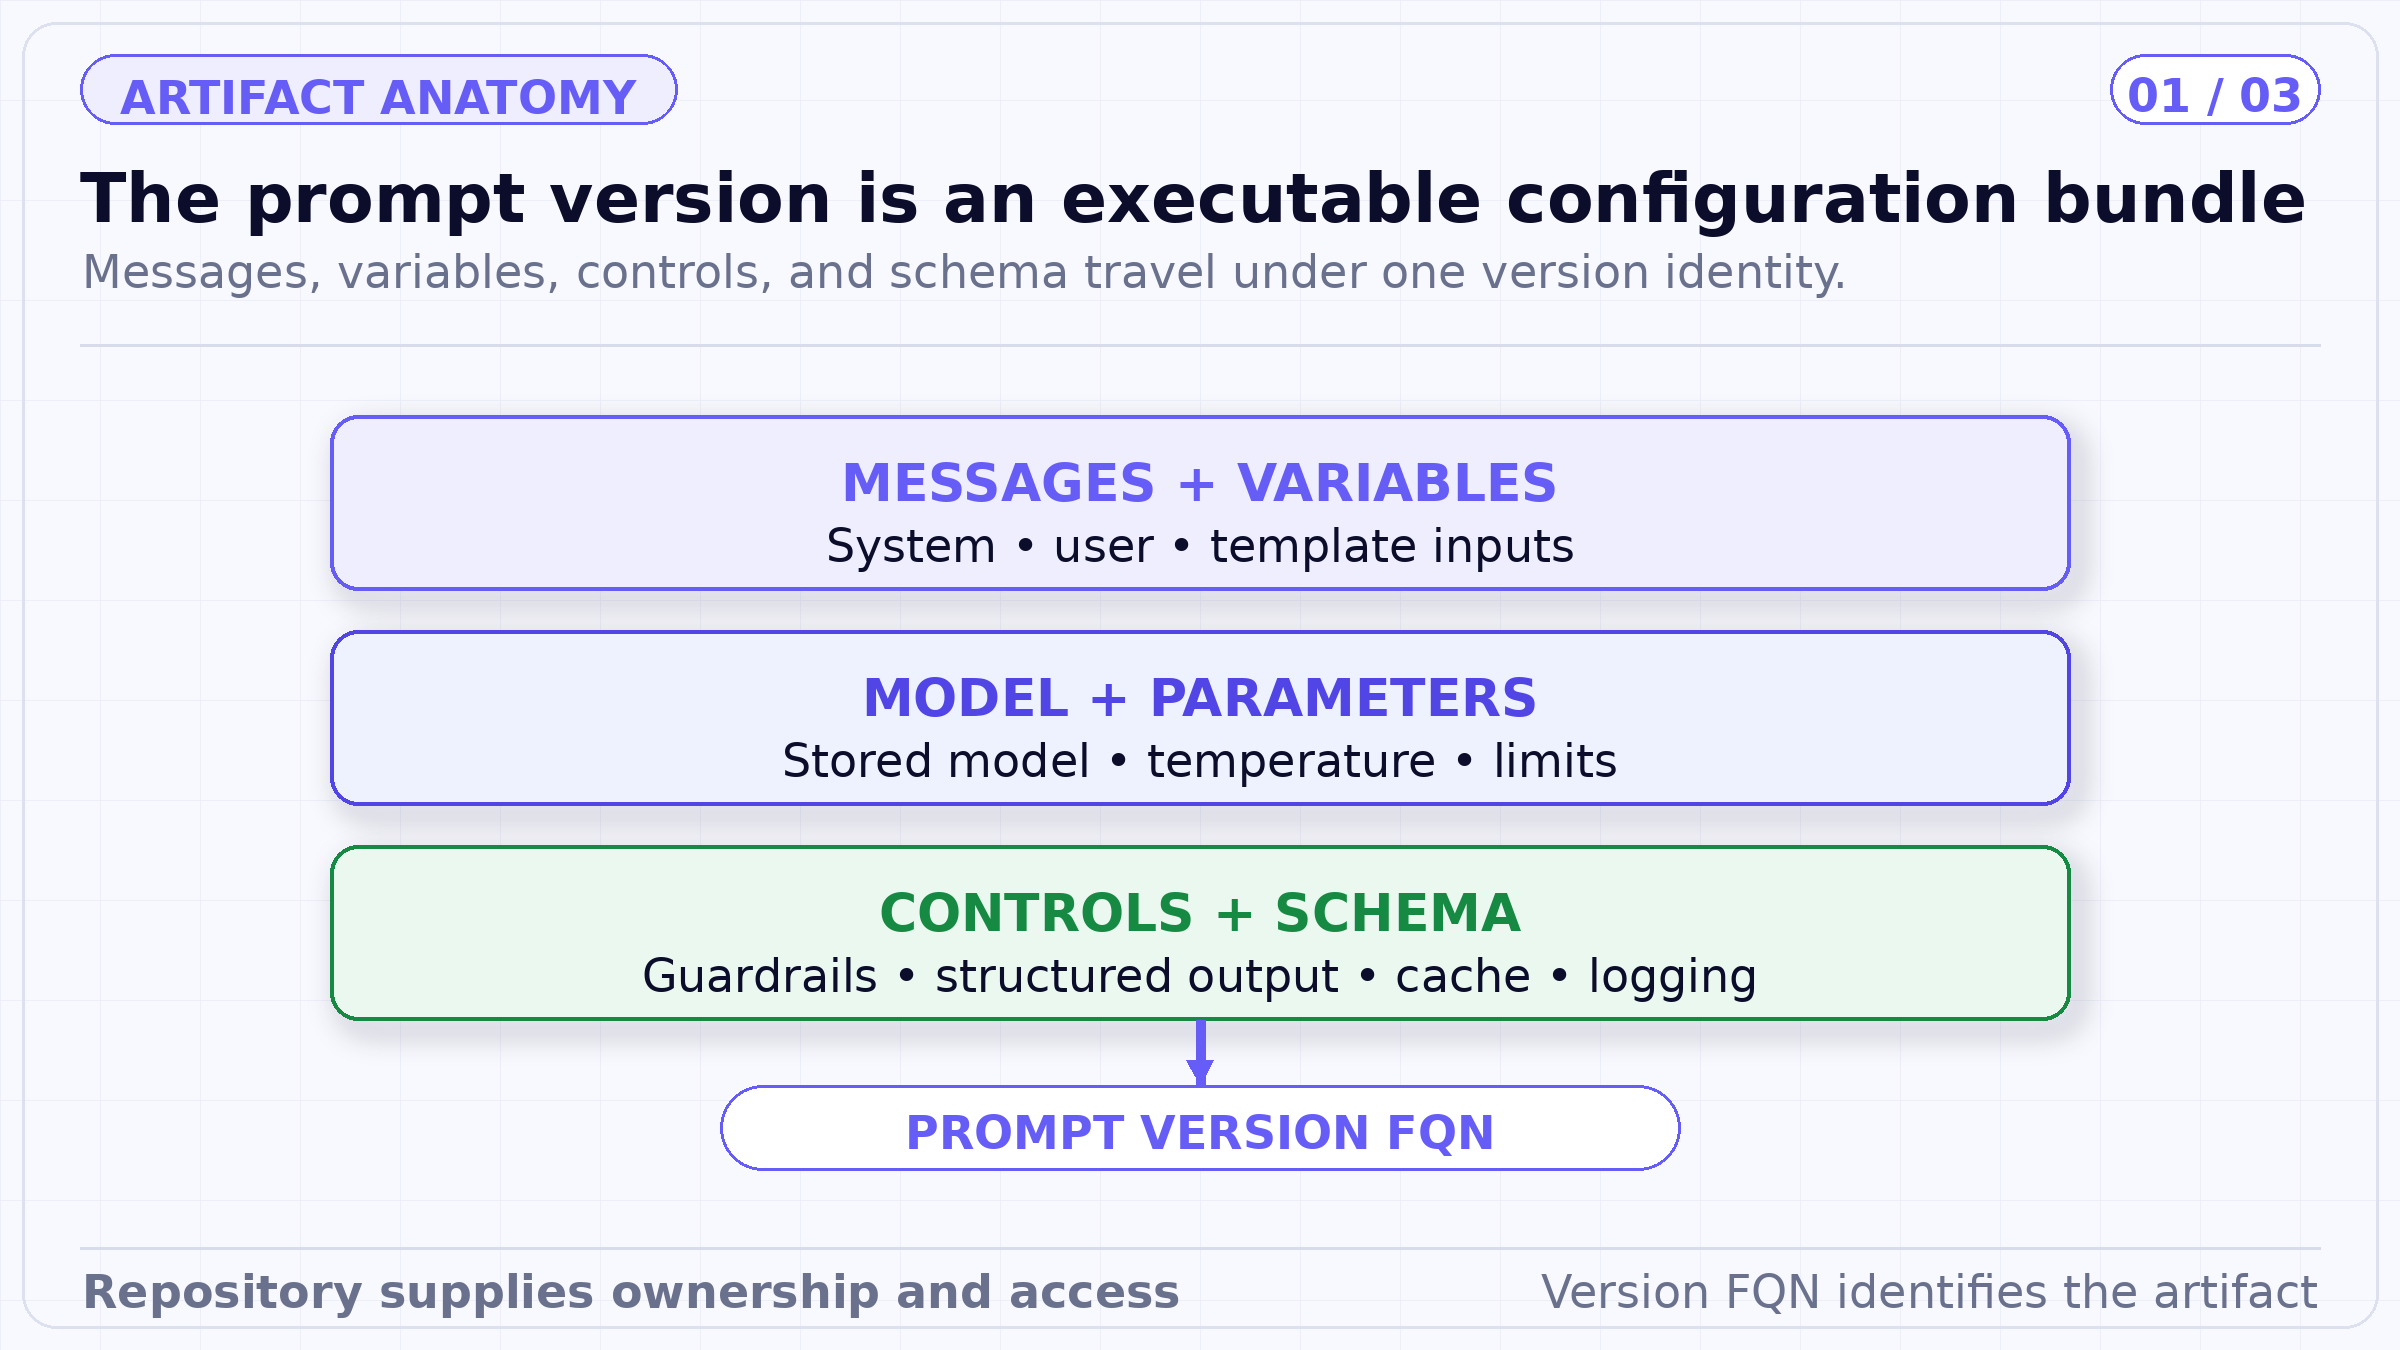
Das Registry-Objekt ist bewusst umfassender als der sichtbare Prompt-Text. Jede angehängte Kontrolle oder jedes Schema, das das Verhalten ändert, gehört zur Release-Identität und zum Prüfumfang.
Berechtigungen für Prompts werden vom übergeordneten Repository geerbt, anstatt für jeden Prompt einzeln konfiguriert zu werden. Dies vereinfacht die Verwaltung und ermutigt Teams dazu, zusammengehörige Artefakte unter einer gemeinsamen Eigentümerschaft zu gruppieren. Dies bedeutet jedoch auch, dass das Repository-Design entscheidend ist. Ein zu weit gefasstes, gemeinsam genutztes Repository kann unbeabsichtigt dazu führen, dass sensible Anweisungen oder Nutzungsrechte für mehr Personen zugänglich sind als beabsichtigt.
Trennen Sie Repositories, wenn sich Eigentumsverhältnisse, Datenklassifizierungen, Bereitstellungsumgebungen oder Änderungsbefugnisse unterscheiden. Protokollieren Sie, wer eine Version erstellt hat, warum sie geändert wurde und welche Anwendungen sie nutzen. Eine Commit-Nachricht ist ein nützlicher Kontext, ersetzt jedoch keine Freigabe oder ein Evaluierungsergebnis.
Eine Anwendung kann einen gespeicherten Prompt über das AI Gateway aufrufen, indem sie den FQN der Prompt-Version und die Laufzeitvariablen bereitstellt. Das Gateway rendert den Prompt und führt die Modellanfrage aus. Alternativ kann das TrueFoundry SDK die Version abrufen und clientseitig rendern, bevor die Anwendung die Anfrage sendet.
Beide Wege sollten die aufgelöste Versionsidentität in den Anfragemetadaten und Traces beibehalten. Andernfalls könnte ein Produktionsvorfall zwar die endgültigen Nachrichten offenlegen, nicht aber das Artefakt, das sie erzeugt hat. Verwenden Sie für kontrollierte Releases eine fest definierte Versionsnummer. Betrachten Sie die Konvention „latest“ im Anwendungscode als einen impliziten Bereitstellungskanal mit einem größeren potenziellen Schadensradius.
Die aktuelle Skills-Dokumentation lehnt einen „latest“-Alias für Skill-Downloads explizit ab; die Prompt-Management-Dokumentation verweist auf nummerierte Prompt-Versionen über deren FQNs. Selbst wenn eine Integration eine bequeme dynamische Referenz bietet, sollten Release-Systeme die konkrete Version auflösen und aufzeichnen, bevor der Datenverkehr beginnt.
TrueFoundry dokumentiert zwei Prioritätsregeln, die explizite Tests erfordern. Wenn ein gespeicherter Prompt kein Modell enthält, muss die Anfrage eines bereitstellen. Wenn sowohl die Version als auch die Anfrage ein Modell angeben, hat das Modell der Anfrage Vorrang. Nachrichten, die in der Anfrage bereitgestellt werden, werden an die Nachrichten der Prompt-Version angehängt. Diese Verhaltensweisen sind nützlich, schaffen jedoch eine Kompositionsebene: Die Version allein beschreibt möglicherweise nicht die exakte ausgeführte Anfrage.
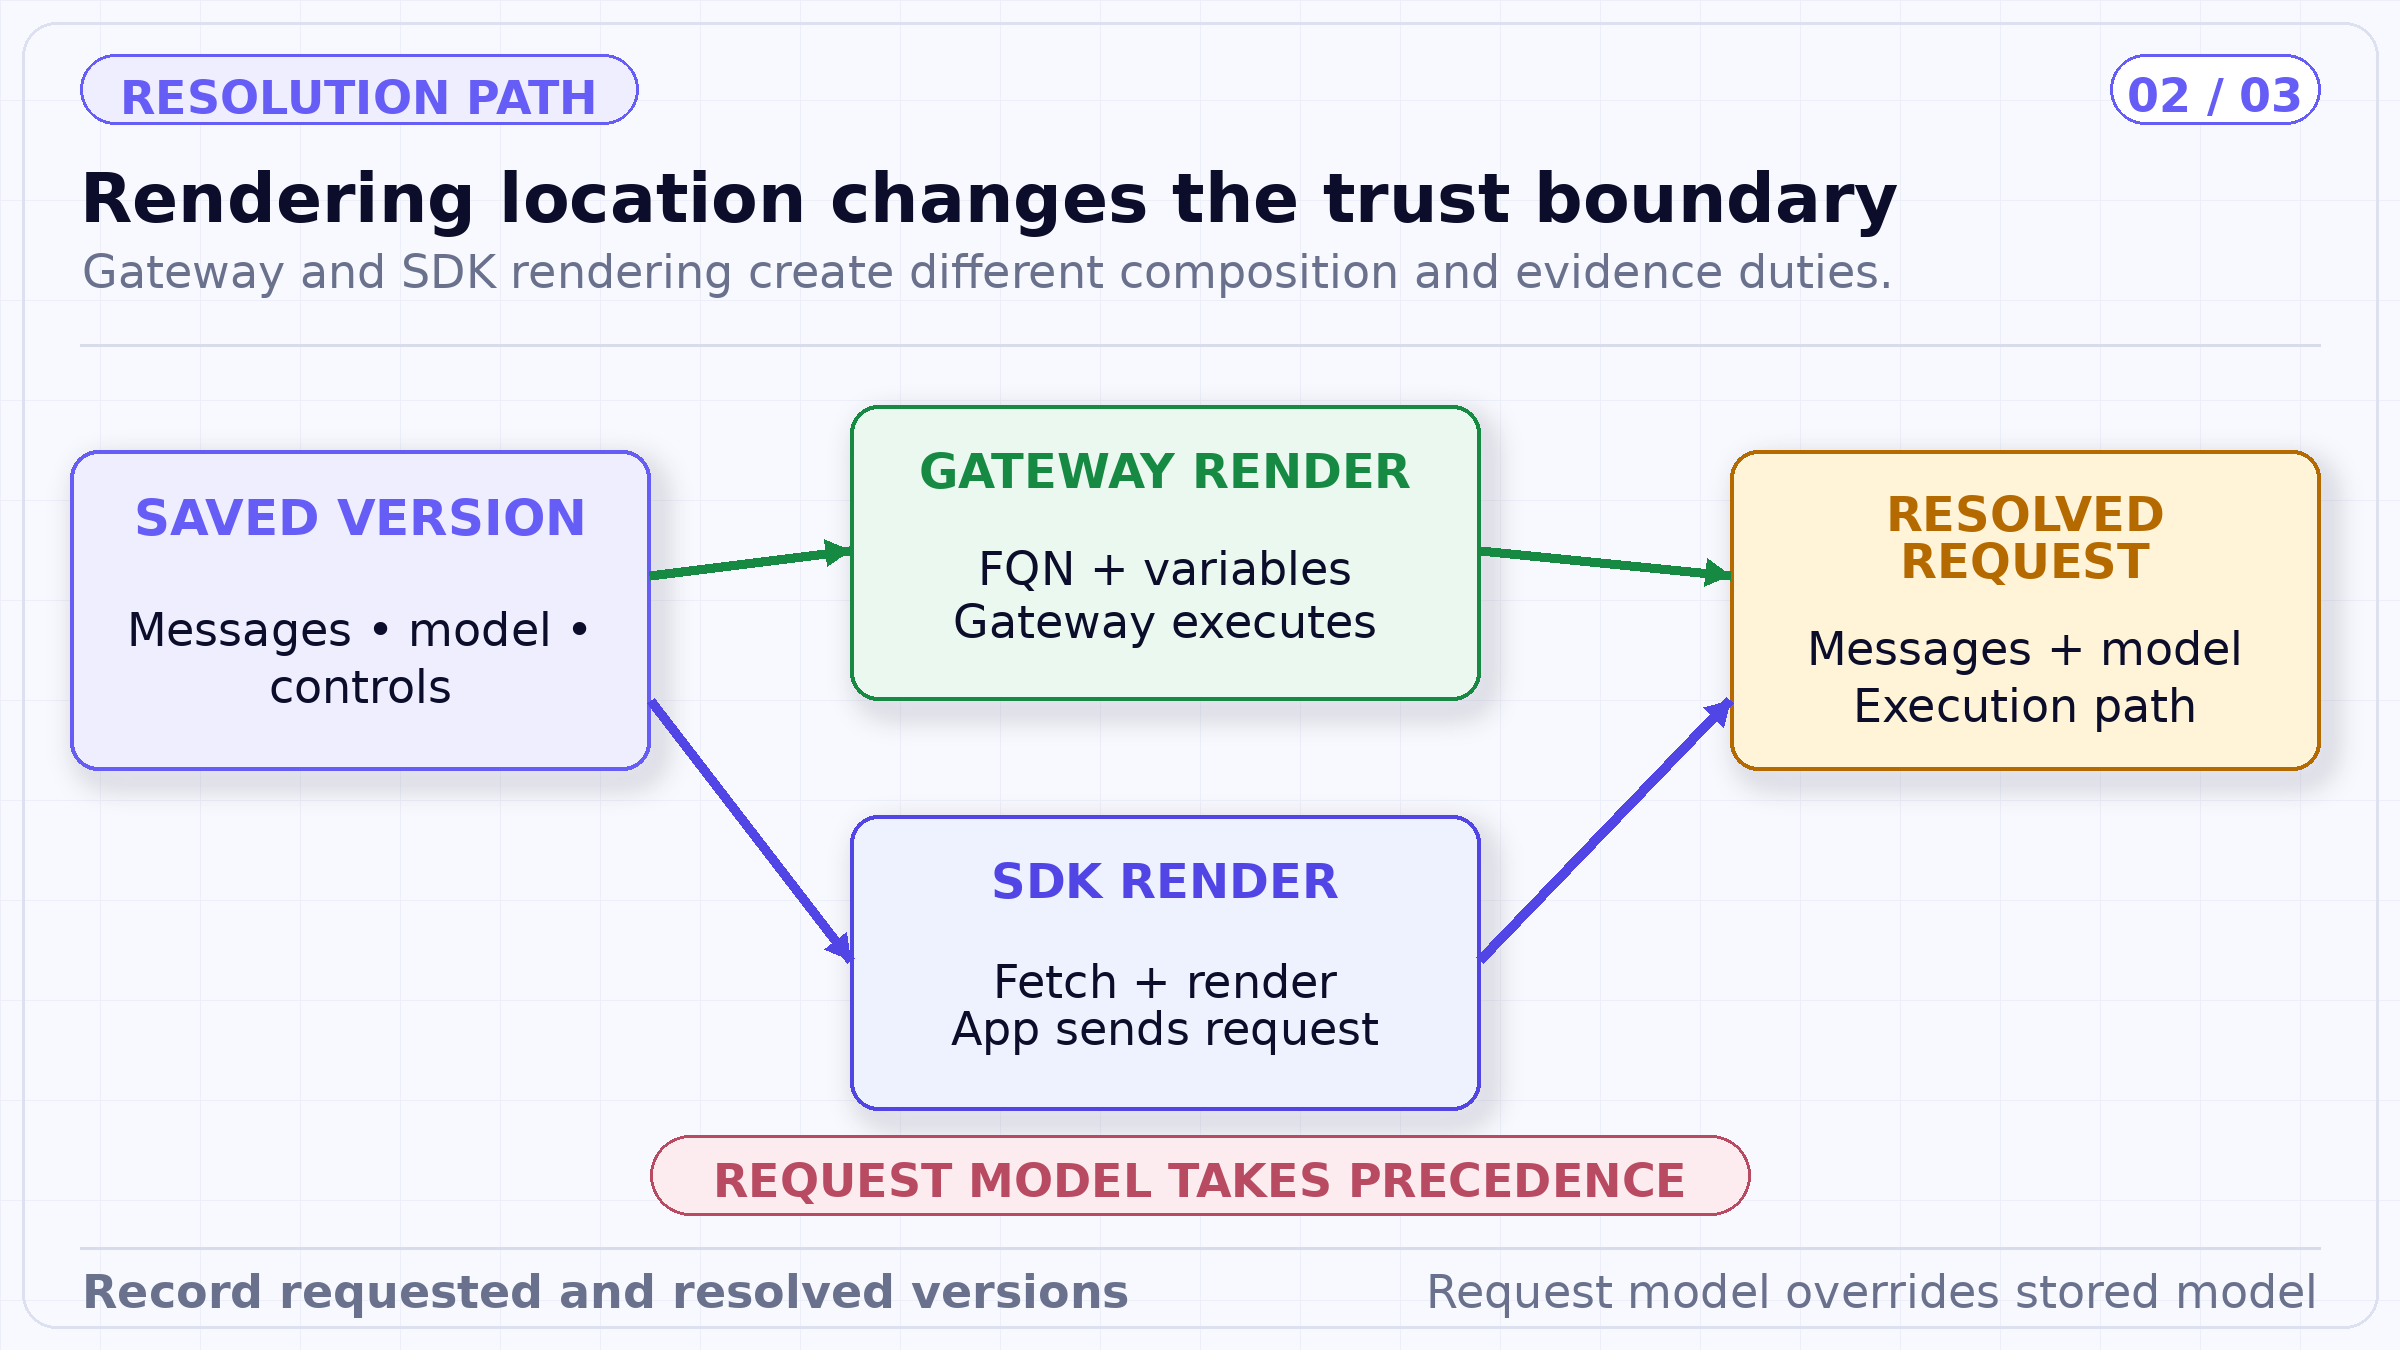
Die beiden Rendering-Pfade laufen bei der Modellausführung zusammen, weisen jedoch unterschiedliche Mutationspunkte auf. Die Telemetrie sollte die gespeicherte Version, Laufzeitvariablen, angehängte Nachrichten und das aufgelöste Modell beibehalten.
Template-Variablen machen einen Prompt wiederverwendbar, schaffen aber auch Eingabegrenzen. Validieren Sie erforderliche Variablen, Typen, zulässige Werte, Länge, Kodierung und Datenklassifizierung vor dem Rendering. Eine Variable, die in eine Anweisung auf Systemebene eingefügt wird, kann eine andere Sicherheitsauswirkung haben als derselbe Wert in einer Benutzernachricht.
Betrachten Sie Templating nicht als Schutz vor Prompt-Injection. Begrenzen Sie nicht vertrauenswürdige Werte, minimieren Sie deren Berechtigungen und fügen Sie geeignete Eingabe-Guardrails hinzu. Wenn eine strukturierte Ausgabe erforderlich ist, validieren Sie die zurückgegebene Nutzlast anhand desselben Schemas, das der nachgelagerte Code erwartet. Ein Schema kann die Form einschränken, beweist jedoch weder die faktische Korrektheit noch die geschäftliche Autorisierung.
Prompt-Versionen können ein ausgewähltes Modell sowie erweiterte Einstellungen wie Guardrails, strukturierte Ausgaben, Protokollierung, Caching und Metadaten enthalten. Eine Release-Überprüfung sollte das vollständige Manifest vergleichen, nicht nur die Änderungen an den Nachrichten. Die Umstellung eines Guardrails von „Erzwingen“ auf „Prüfen“ oder der Wechsel eines virtuellen Modellziels kann schwerwiegendere Folgen haben als die Änderung eines einzelnen Satzes.
Halten Sie umgebungsspezifische Aspekte explizit. Eine Modellroute für die Produktion, eine Protokollierungsrichtlinie oder eine Einstellung zur Datenaufbewahrung können sich von der Entwicklung unterscheiden. Wenn eine Prompt-Version in mehreren Umgebungen ausgeführt werden muss, trennen Sie den invarianten Prompt-Inhalt von der Umgebungsrichtlinie und zeichnen Sie beide aufgelösten Versionen in der Telemetrie auf.
Die Versionshistorie beantwortet die Frage „Was hat sich geändert?“, aber nicht „Hat sich die Qualität verbessert?“. Ein vertretbarer Release-Prozess verknüpft jede Kandidatenversion mit Bewertungsdatensätzen, aufgabenbezogenen Metriken, Sicherheitsprüfungen, Latenz- und Kostenmessungen, gegebenenfalls einer menschlichen Überprüfung sowie einer Entscheidung über ein Rollback.
Verwenden Sie repräsentative Fälle, die Variablengrenzen, angehängte Nachrichten, Modell-Overrides, Guardrail-Ergebnisse und Fehler bei strukturierten Ausgaben abdecken. Vergleichen Sie den Kandidaten mit der aktuell bereitgestellten Version unter derselben Modellroute und Bewertungseinstellung. Wenn Ergebnisse stochastisch sind, berichten Sie über Verteilungen oder Zusammenfassungen wiederholter Stichproben anstelle eines einzelnen zufälligen Ergebnisses.
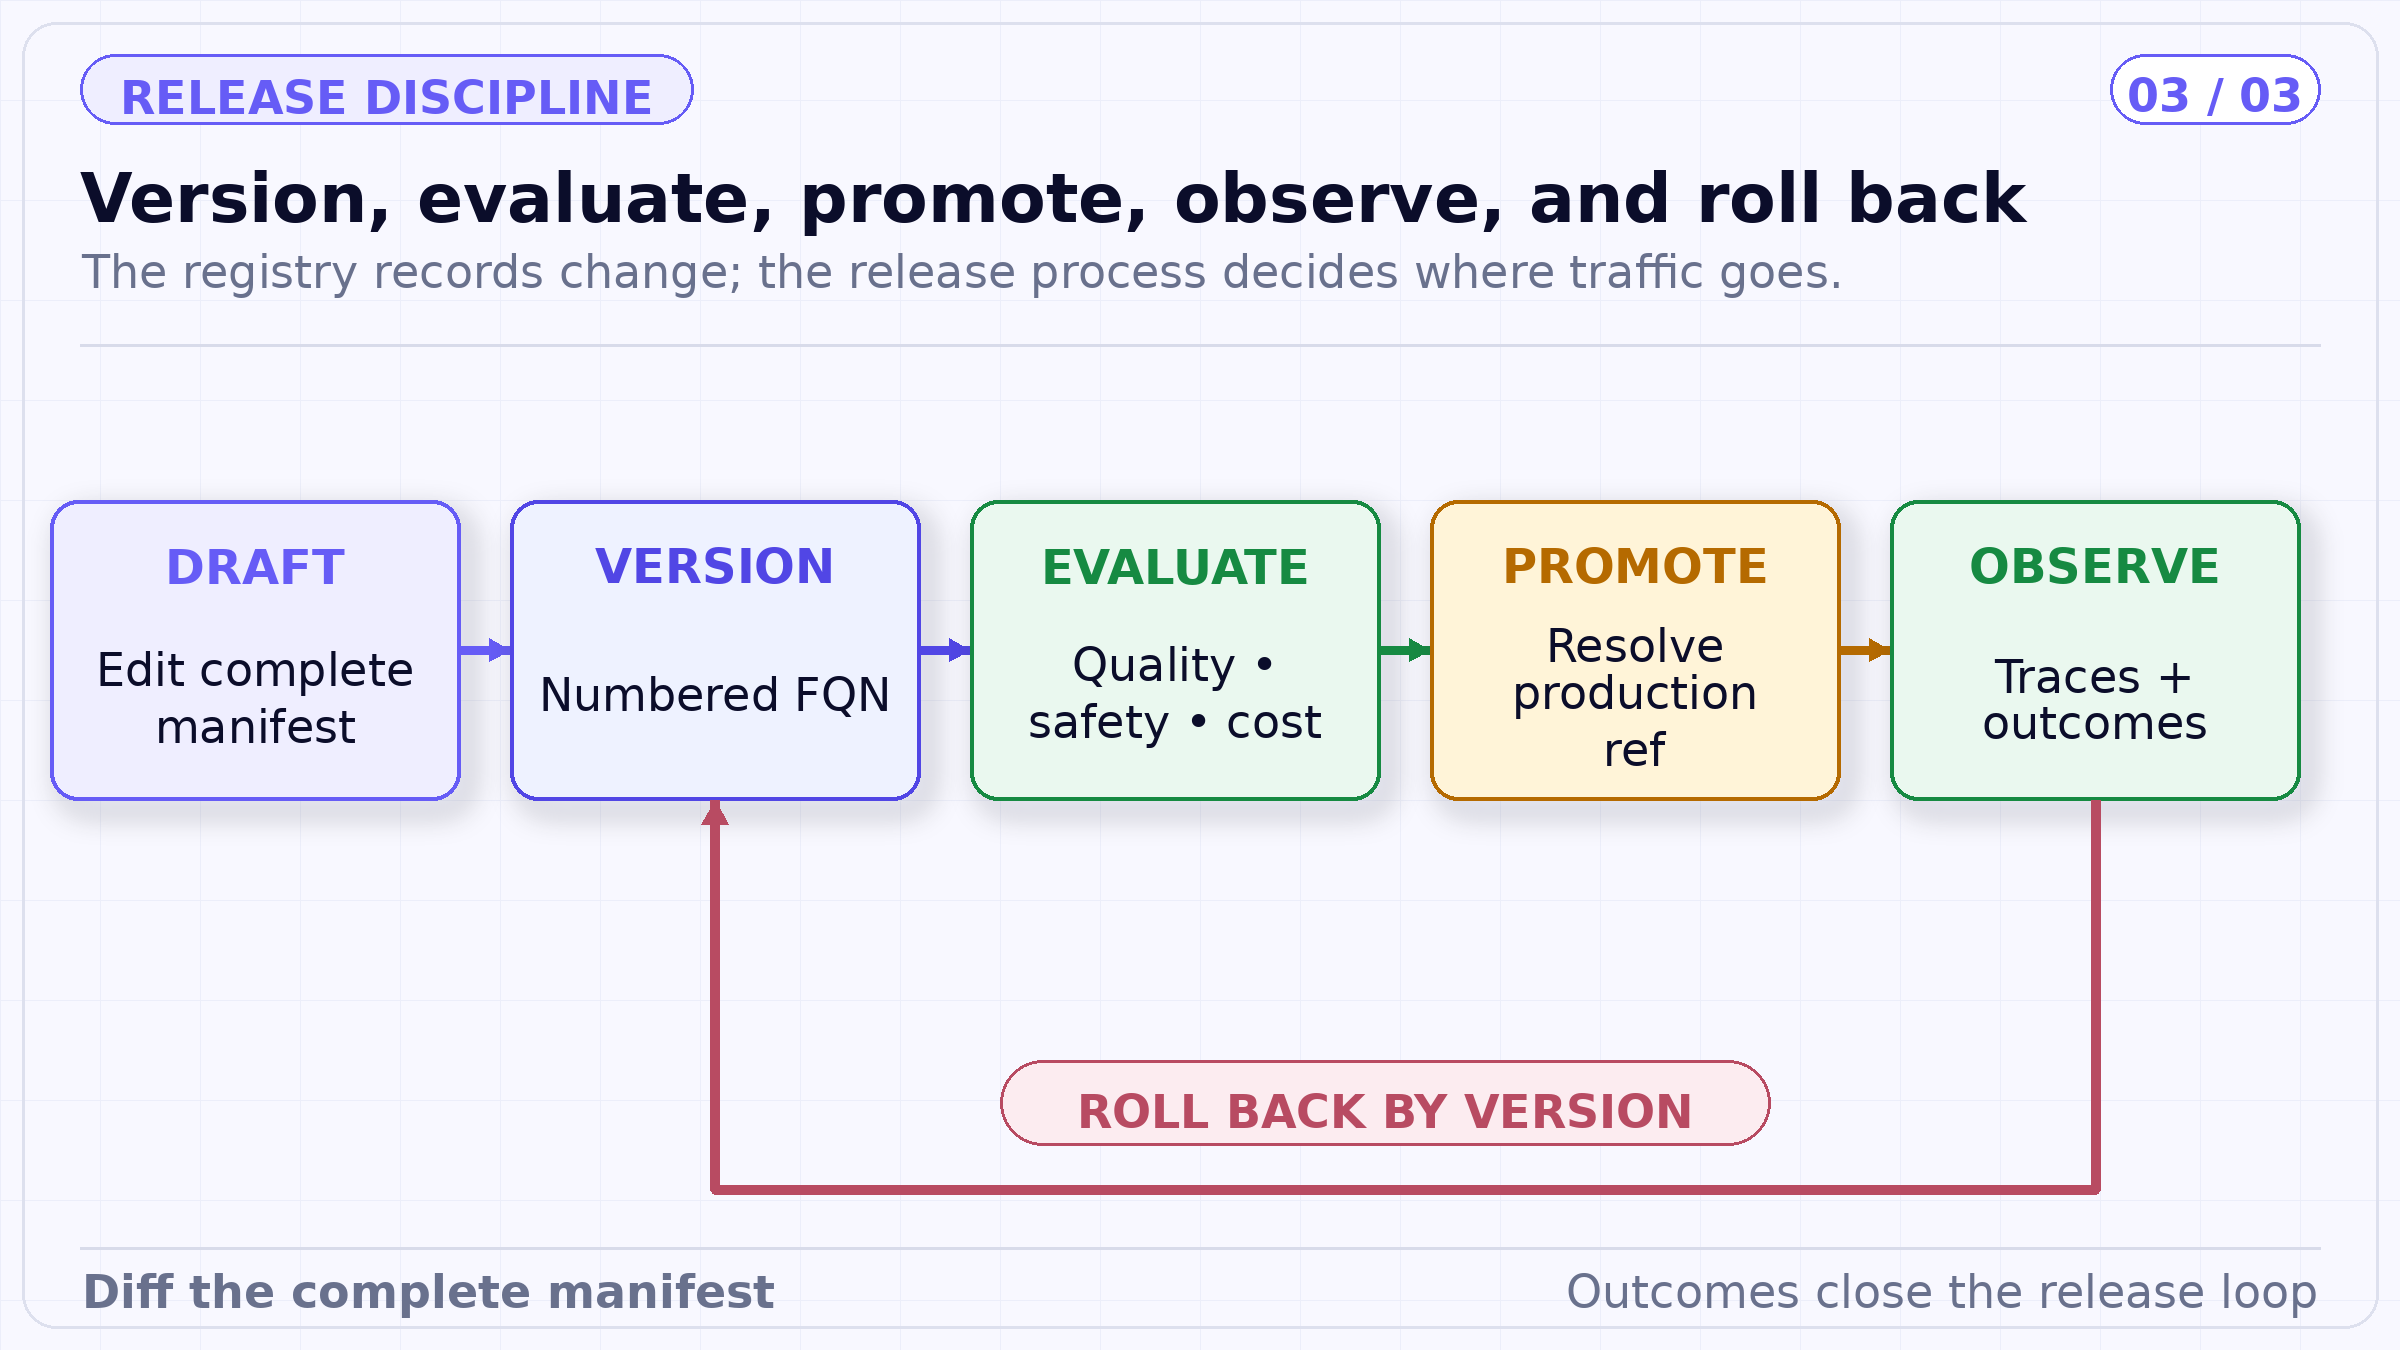
Der Release-Zyklus hält Versionierung und Bewertung getrennt. Die Beförderung (Promotion) ist eine Entscheidung auf Basis von Nachweisen, während ein Rollback eine bewährte Kombination aus Prompt, Modellroute und Kontrollen wiederherstellt.
Ein sicherer Rollout löst einen FQN des Kandidaten auf, zeichnet das Bewertungsergebnis auf, aktualisiert eine Deployment-Referenz, beobachtet die Produktionsergebnisse und behält die vorherige Version für ein Rollback bei. Die Laufzeitumgebung sollte sowohl die angeforderte Prompt-Referenz als auch die aufgelöste Version protokollieren. Wenn Modell-Overrides zur Anfragezeit zulässig sind, protokollieren Sie auch das aufgelöste Modellziel.
Ein Rollback bedeutet die Wiederherstellung der vollständigen, als gut bekannten Kombination – nicht nur das Kopieren von altem Text in eine neue Version. Wenn ein Fehler ein Modellziel, einen Guardrail, ein Schema oder eine Regel zur Anwendungskomposition betraf, ist der Prompt-Text möglicherweise nicht die Ursache.
Viele Anwendungen kombinieren einen Registry-Prompt mit Entwickleranweisungen, abgerufenen Kontexten, Gesprächsverläufen, Tool-Ergebnissen und Laufzeitnachrichten. Die Registry kontrolliert nur ihren eigenen Teil. Definieren Sie, welche Ebene Verhaltensanweisungen einführen darf, welche Ebenen nicht vertrauenswürdige Nachweise enthalten und welche Komponente die Modell- oder Guardrail-Konfiguration überschreiben darf.
Ein nützliches Anforderungsmanifest protokolliert den FQN der Prompt-Version, das Anwendungs-Release, den Rendering-Pfad, Variablennamen und Prüfsummen, die Anzahl der angehängten Nachrichten, das aufgelöste Modell, die Konfiguration des virtuellen Modells, die Schemaversion der strukturierten Ausgabe und die Version der Guardrail-Richtlinie. Dieses Manifest macht aus einem verteilten Kompositionsprozess eine überprüfbare Ausführungsidentität, ohne jeden sensiblen Wert in jedem Protokoll speichern zu müssen.
Exaktes oder semantisches Caching kann Ergebnisse liefern, ohne die Modellinferenz zu wiederholen. Dies kann Kosten und Latenz verbessern, doch der Cache-Schlüssel und die Invalidierungsrichtlinie müssen jeden Input berücksichtigen, der die Antwort oder deren Autorisierung beeinflusst. Eine Änderung der Prompt-Version, der Modell-Route, der Guardrails, der Mandantengrenze oder einer wesentlichen Variable kann einen anderen Cache-Eintrag erfordern.
Gehen Sie nicht davon aus, dass die Veröffentlichung einer neuen Prompt-Version die Antworten der alten Version entfernt. Überprüfen Sie, wie die Anwendung und das Gateway Cache-Einträge identifizieren, und beziehen Sie die aufgelöste Prompt-Version in die Cache-Observability ein. Halten Sie bei sensiblen Aufgaben die Zugriffskontrolle außerhalb der Cache-Entscheidung oder schließen Sie den authentifizierten Bereich in den Schlüssel ein, damit ein Subjekt nicht das Ergebnis eines anderen Subjekts erhalten kann.
Bearbeitungsrechte für Repositories regeln, wer eine neue Version erstellen darf. Sie beantworten nicht zwangsläufig, wer die Produktion freigeben oder die fest verknüpfte Referenz der Anwendung ändern darf. Reife Teams trennen diese Rollen bei kritischen Prompts. Der Bereitstellungsdatensatz sollte den Genehmigenden, den Bewertungsbericht, die vorgesehenen Konsumenten, den Startzeitpunkt und das Rollback-Ziel enthalten.
Notfalländerungen erfordern ebenfalls Rückverfolgbarkeit. Ein schneller Pfad kann die Überprüfung verkürzen, sollte aber eine konkrete Version erstellen, das Diff bewahren, den betroffenen Datenverkehr eingrenzen und eine nachträgliche Bewertung erfordern. Das direkte Bearbeiten eines nicht versionierten Strings in der Produktion macht den Zweck eines Registers zunichte.
Das Prompt Registry liefert Artefakt-Identität, Versionierung, Repository-Zugriff und wiederverwendbare Aufrufe. Das AI Gateway stellt den Anforderungspfad bereit, auf dem Modell-Routing, Budgets, Guardrails, Logging-Richtlinien und Telemetrie angewendet werden können. TrueForge kann Anweisungen als Teil einer Agenten-Laufzeit konsumieren, aber dauerhaftes Sitzungsverhalten und Tool-Ausführung bleiben von der Prompt-Versionierung getrennt.
Diese Trennung verhindert, dass das Register zu einer vagen „KI-Steuerungsebene“ wird. Es besitzt ein spezifisches Artefakt. Das Gateway besitzt die gerouteten Inferenzkontrollen. Die Anwendung besitzt die geschäftlichen Inputs und die Ergebnisvalidierung. Bewertungssysteme bestimmen, ob die Kombination einen Release-Standard erfüllt.
Nutzen Sie das Prompt Registry, um Modellanweisungen identifizierbar, überprüfbar und reproduzierbar zu machen. Fixieren Sie konkrete Versionen, validieren Sie Variablen, protokollieren Sie Zusammensetzung und Überschreibungen und bewerten Sie das vollständige Manifest vor der Beförderung.
Die stärkste Argumentation für TrueFoundry ist nicht, dass ein Register Prompts korrekt macht. Es ist, dass die Plattform Teams ein stabiles Objekt an die Hand gibt, um das herum sie einen disziplinierten Release-Prozess aufbauen können – und genügend Laufzeitkontrolle, um zu wissen, welches Objekt tatsächlich die Produktion erreicht hat.
Redaktioneller Hinweis. Dieser Artikel spiegelt die technische Interpretation der zitierten öffentlichen Materialien durch TrueFoundry zum Stand vom 19. September 2026 wider. Der Funktionsumfang der Produkte beschränkt sich auf die verlinkte Dokumentation. Beispiele und Standardeinstellungen dienen der Veranschaulichung; sie stellen weder eine Rechtsberatung, ein Prüfungsgutachten oder einen unabhängigen Benchmark dar, noch sind sie eine Garantie für Sicherheit, Schutz oder Compliance.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet