



November 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Das moderne Software-Ökosystem stützt sich zunehmend auf Microservices und verteilte Architekturen, bei denen effiziente Kommunikation, Sicherheit und Observability entscheidend sind.
In dieser Umgebung fungieren Service Proxies als das Rückgrat einer zuverlässigen Infrastruktur. Envoy Proxy hat sich zu einer beliebten Wahl entwickelt und bietet erweiterte Funktionen wie Lastverteilung, Service Discovery, Traffic Routing und Telemetrie. Seine robuste Architektur macht es zu einem Favoriten für Unternehmen, die Cloud-Native-Designs, Kubernetes oder Service-Mesh-Frameworks einführen.
Mit zunehmender Skalierung von Organisationen werden jedoch die Grenzen einer einzelnen Proxy-Lösung deutlich. Teams benötigen möglicherweise mehr Flexibilität, tiefere Observability, eine bessere Integration in Multi-Cloud-Umgebungen oder ein einfacheres betriebliches Management.
Die Untersuchung von Alternativen zu Envoy kann Plattformen zum Vorschein bringen, die eine verbesserte Leistung, eine unternehmensfähige Governance oder spezialisierte Unterstützung für moderne Microservices-Muster bieten.
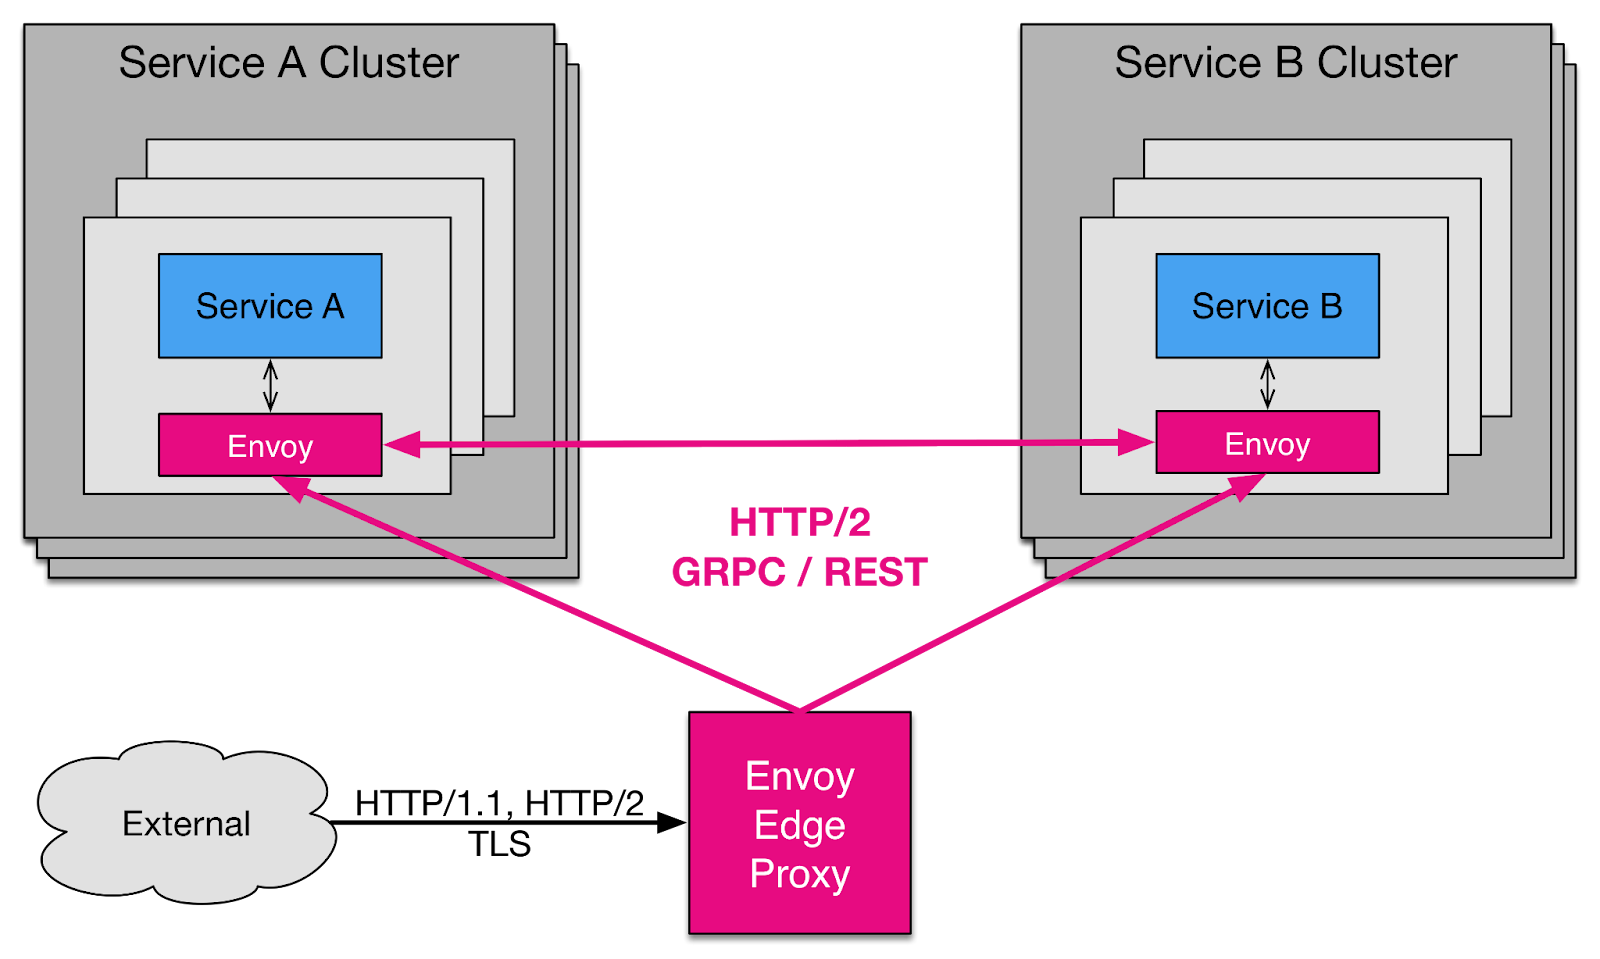
Envoy Proxy ist ein hochleistungsfähiger Open-Source-Edge- und Service-Proxy, der für Cloud-Native-Anwendungen und Microservice-Architekturen entwickelt wurde. Envoy wurde von Lyft entwickelt und ist aufgrund seiner Flexibilität, Skalierbarkeit und seines umfangreichen Funktionsumfangs zu einem Eckpfeiler moderner Infrastrukturen geworden.
Es fungiert als Kommunikationsbus und universelle Data Plane für Services, verarbeitet den gesamten eingehenden und ausgehenden Datenverkehr und bietet gleichzeitig Observability, Resilienz und Sicherheit über verteilte Systeme hinweg.
In seinem Kern vereinfacht Envoy Proxy die Service-zu-Service-Kommunikation. Es entkoppelt Service-Clients von den Komplexitäten des Netzwerks und ermöglicht es Entwicklern, sich auf die Anwendungslogik zu konzentrieren, anstatt benutzerdefinierte Routing-, Lastverteilungs- oder Überwachungssysteme zu bauen. Envoy unterstützt erweiterte Funktionen wie dynamische Service Discovery, Health Checks, HTTP/2- und gRPC-Unterstützung, Circuit Breaking und Rate Limiting. Diese Funktionen machen es ideal für Organisationen, die Service-Mesh-Architekturen wie Istio oder Consul einführen, bei denen Envoy häufig als Standard-Sidecar-Proxy dient.
Die Architektur von Envoy macht es zu einem vielseitigen Werkzeug für den Aufbau sicherer, zuverlässiger und beobachtbarer verteilter Systeme. Sein Plugin-Ökosystem, die dynamische Konfiguration und Leistungsoptimierungen haben es zu einer Standardkomponente für Unternehmen gemacht, die Microservices in großem Maßstab einsetzen. Durch die Zentralisierung des Traffic Managements bei gleichzeitiger feingranularer Steuerung hilft Envoy Teams dabei, die betriebliche Komplexität zu reduzieren und die Systemresilienz zu verbessern.
Envoy Proxy fungiert als hochleistungsfähige Kommunikationsschicht für moderne Microservices, die zwischen den Services sitzt, um den gesamten eingehenden und ausgehenden Datenverkehr zu verarbeiten. Es kann als Sidecar-Proxy neben jedem Service, am Edge eines Netzwerks oder als eigenständiges Service Gateway betrieben werden. Durch das Abfangen des Datenverkehrs bietet Envoy Funktionen wie Lastverteilung, Service Discovery, Retries, Rate Limiting und Observability, ohne dass Änderungen am Anwendungscode erforderlich sind.
Wenn ein Client eine Anfrage sendet, empfängt Envoy diese zuerst. Der Proxy wertet die Anfrage anhand der konfigurierten Regeln für Routing, Retries und Rate Limiting aus.
Envoy nutzt die Service Discovery, um die verfügbaren Instanzen des Ziel-Services zu ermitteln. Basierend auf Routing-Regeln wählt es einen Endpunkt mithilfe von Strategien wie Least Request, Round-Robin oder gewichtetem Routing aus.
Vor der Weiterleitung wendet Envoy Circuit Breaker, Timeouts und Retry-Richtlinien an, um sicherzustellen, dass sich nachgelagerte Ausfälle nicht kaskadenartig ausbreiten. Wenn eine Anfrage fehlschlägt, kann sie gemäß vordefinierten Regeln automatisch wiederholt werden.
Während der Datenverkehr durch Envoy fließt, protokolliert es Telemetriedaten wie Request-Anzahlen, Latenz, Fehler und Antwortcodes. Diese Daten fließen in Dashboards, Tracing-Systeme und Alarmierungsmechanismen ein.
Envoy unterstützt HTTP/1.1, HTTP/2, gRPC und TCP. Es kann Header transformieren, Metadaten injizieren oder Anfragen und Antworten dynamisch ändern.
Hauptfunktionen
Indem Envoy als transparenter Vermittler agiert, ermöglicht es Entwicklern, sich auf die Geschäftslogik zu konzentrieren, während es gleichzeitig eine unternehmensgerechte Traffic-Steuerung, Resilienz und Observability bietet. Seine dynamische Konfiguration und Erweiterbarkeit machen es für hochskalierbare, verteilte Anwendungen geeignet.
Envoy Proxy ist eine robuste und weit verbreitete Lösung, aber es ist kein Universamwerkzeug. Organisationen stehen beim Einsatz von Envoy auf Unternehmensebene häufig vor Herausforderungen in Bezug auf Komplexität, betrieblichen Aufwand und Skalierbarkeit.
Das Konfigurieren und Verwalten des dynamischen Routings, der Richtlinien und der Telemetrie von Envoy kann tiefgreifendes Fachwissen erfordern, was die Bereitstellung verlangsamen und die Wartungskosten erhöhen kann.
Darüber hinaus konzentriert sich das Kerndesign von Envoy stark auf die Microservices-Kommunikation und die Service-Mesh-Integration, was bestimmte Unternehmensanforderungen möglicherweise nicht vollständig abdeckt. Beispielsweise finden Teams, die ein integriertes AI-Traffic-Management, eine verbesserte Agenten-Orchestrierung oder eine unternehmensgerechte GPU- und Workload-Observability suchen, Envoy im Standardumfang möglicherweise unzureichend. Ebenso kann die Verwaltung von Multi-Cloud- oder hybriden Deployments im großen Maßstab allein mit Envoy umständlich sein, insbesondere wenn erweiterte Sicherheits-, Governance- oder Compliance-Funktionen erforderlich sind.
Weitere Überlegungen betreffen Leistung und Ressourceneffizienz. Envoy ist zwar hochleistungsfähig, sein reichhaltiger Funktionsumfang kann jedoch bei leichtgewichtigen Workloads oder kleinen Services einen gewissen Overhead verursachen.
Organisationen priorisieren zudem zunehmend Tools, die Observability, Governance und Orchestrierung auf einer einzigen Plattform vereinen, anstatt sich auf separate Konfigurationen und externe Plugins zu verlassen.
Das Erkunden von Alternativen ermöglicht es Teams, Lösungen zu finden, die auf ihre betrieblichen Prioritäten zugeschnitten sind. Plattformen wie TrueFoundry, Portkey, LiteLLM, AWS Bedrock und Azure AI Foundry bieten zusätzliche Vorteile, darunter zentrales Agenten-Management, erweitertes Tracing, vereinfachte Multi-Modell-Orchestrierung und unternehmensgerechte Compliance. Die Wahl der richtigen Alternative sorgt für reduzierte Komplexität, bessere Skalierbarkeit, verbesserte Governance und eine schnellere Time-to-Production für moderne verteilte Anwendungen.
Die Wahl des richtigen Gateways für Ihre Anwendungen kann einen enormen Unterschied bei Leistung, Sicherheit und Skalierbarkeit machen. Während Envoy Proxy eine leistungsstarke und flexible Option bleibt, suchen viele Organisationen nach Alternativen, die ein einfacheres Management, unternehmensgerechte Funktionen oder integrierte AI-Funktionen bieten.
Diese Optionen sind Alternativen zu einer Envoy-zentrierten Architektur und nicht in jedem Fall ein direkter Eins-zu-eins-Ersatz. Einige, wie Linkerd, verwenden eine andere Data Plane, während andere breitere Gateway- oder Service-Mesh-Funktionen bieten, die möglicherweise weiterhin Envoy-Komponenten nutzen.
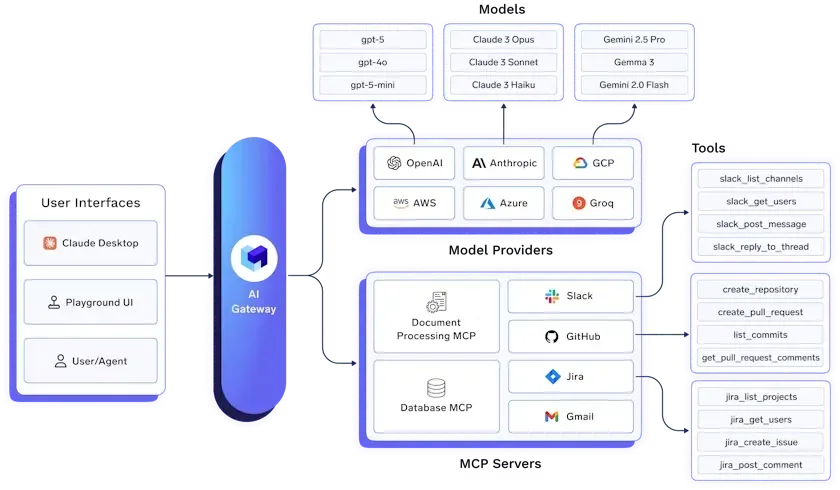
TrueFoundry bietet ein unternehmensgerechtes AI Gateway zur sicheren Verwaltung, Weiterleitung und Überwachung von API- und AI-Workloads in großem Maßstab. Das Gateway zentralisiert den Datenverkehr von LLMs und Services und bietet einen einheitlichen Zugriff über mehrere AI-Modelle hinweg, darunter OpenAI, Claude, Gemini, Groq, Mistral und mehr.
Durch die Integration von Routing, Observability und Governance vereinfacht TrueFoundry das Traffic Management und sorgt gleichzeitig für hohe Leistung und geringe Latenz bei Produktions-Workloads.
Die Plattform ermöglicht es Organisationen, Multi-Modell-Workloads nahtlos zu orchestrieren, das API-Schlüssel-Management zu zentralisieren und strikte teambasierte Zugriffskontrollen zu implementieren. Vollständige Observability ermöglicht die Überwachung von Latenz, Token-Nutzung, Fehlerraten und Anfragevolumen, mit zentraler Protokollierung zur Überprüfung von Anfragen und Antworten, was Compliance und schnelles Debugging gewährleistet.
Hauptfunktionen:
Mit seinem AI Gateway sorgt TrueFoundry für ein sicheres, zuverlässiges und beobachtbares Traffic Management und ist damit eine robuste Envoy Proxy-Alternative für Unternehmen, die ihre API- und AI-Workflows optimieren möchten.
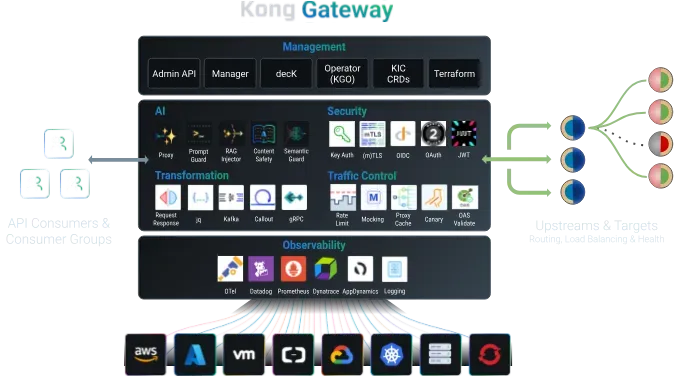
Kong AI Gateway ist ein hochleistungsfähiges API- und AI-Gateway zur Vereinfachung der Multi-LLM-Integration und des API-Traffic-Managements. Es zentralisiert Routing, Sicherheit, Observability und die Durchsetzung von Richtlinien für AI-Workloads und traditionelle APIs.
Kong bietet intelligentes Routing, semantisches Caching und die Integration von RAG-Pipelines, wodurch Unternehmen Kosten optimieren, eine hohe Verfügbarkeit aufrechterhalten und Antworten mit geringer Latenz gewährleisten können. Seine Cloud- und selbstgehosteten Optionen bieten Flexibilität in hybriden und Multi-Cloud-Umgebungen und machen es zu einer robusten Alternative zu Envoy Proxy für die Traffic-Orchestrierung im Unternehmen.
Hauptfunktionen:
Erkunden Sie auch: Top 5 Kong AI Alternativen
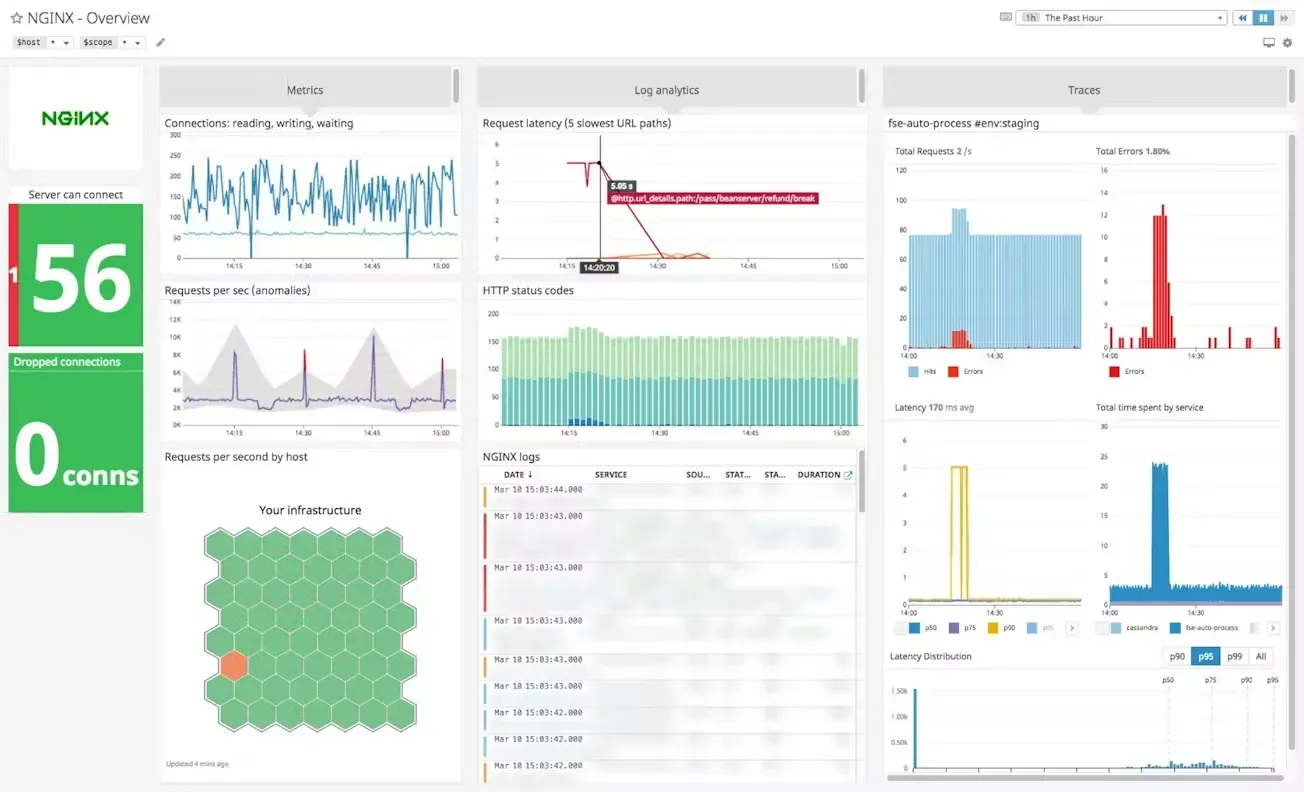
NGINX Plus ist eine erweiterte, kommerzielle Version von NGINX, die Reverse-Proxy-, Lastverteilungs- und API-Gateway-Funktionen kombiniert. Es bietet Unternehmen ein hochleistungsfähiges Traffic Management, nahtlose Skalierung und robuste Observability. NGINX Plus eignet sich sowohl für traditionelle Microservices als auch für moderne AI-Anwendungen und bietet zentrales Routing, Caching und Sicherheitsdurchsetzung.
Seine flexible Architektur unterstützt hybride, On-Premise- und Cloud-Deployments und macht es zu einer zuverlässigen Wahl für die Verwaltung von komplexem API-Datenverkehr in der Produktion.
Hauptfunktionen:
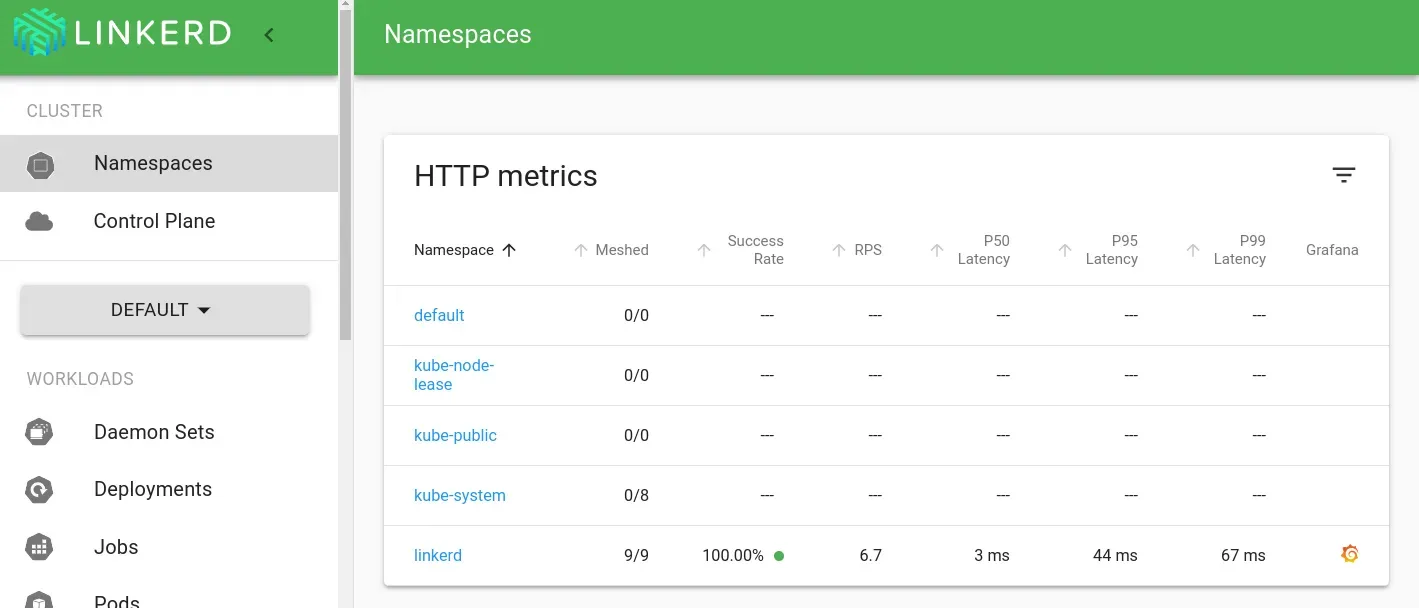
Linkerd ist ein leichtgewichtiges, Cloud-Native Service Mesh, das entwickelt wurde, um die Service-zu-Service-Kommunikation in Kubernetes- und Microservices-Umgebungen zu vereinfachen. Im Gegensatz zu Envoy legt es den Schwerpunkt auf Einfachheit, minimale Konfiguration und hohe Leistung, was es ideal für Teams macht, die die Vorteile eines Service Mesh ohne die betriebliche Komplexität nutzen möchten.
Hauptfunktionen:
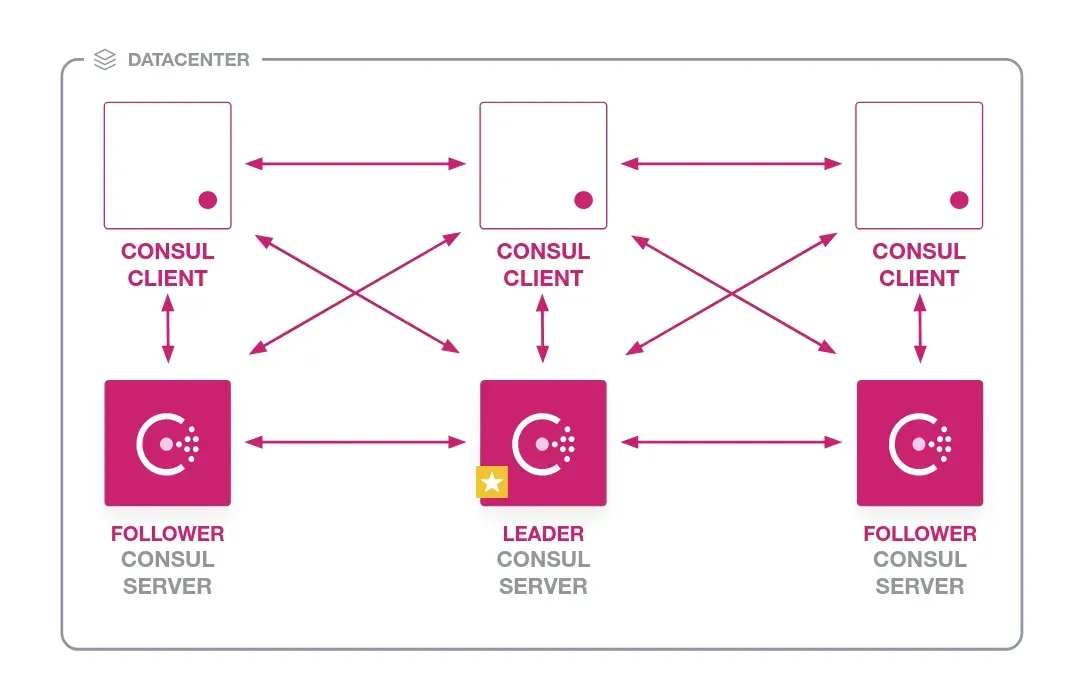
Consul Connect, Teil der Consul-Plattform von HashiCorp, ist ein unternehmensgerechtes Service Mesh, das auf eine sichere und zuverlässige Service-zu-Service-Kommunikation ausgerichtet ist. Es nutzt Mutual-TLS-Verschlüsselung (mTLS) und identitätsbasierte Autorisierung zum Schutz des Microservices-Datenverkehrs und bietet Sicherheits- und Governance-Funktionen für Unternehmen.
Hauptfunktionen:
Es gibt keine einzelne Envoy-Alternative, die für jeden Anwendungsfall passt. Ihre Wahl sollte davon abhängen, ob Sie AI-Traffic-Management, Kubernetes-Networking, API-Management, Service-Mesh-Funktionen oder stärkere Unternehmenskontrollen benötigen.
Die folgenden Anwendungsfälle können helfen, die am besten geeignete Alternative einzugrenzen:
Wenn Ihr Schwerpunkt auf der Verwaltung von LLM- und AI-Datenverkehr liegt, ist TrueFoundry eine geeignete Wahl. Sein AI Gateway bietet zentralen Modellzugriff, intelligentes Routing, Observability, Governance, Rate Limits, Zugriffskontrollen und Fallbacks über mehrere AI-Anbieter hinweg.
Linkerd ist eine gute Option für Kubernetes-Umgebungen, in denen Sie ein leichtgewichtiges Service Mesh wünschen. Es konzentriert sich auf sichere Service-zu-Service-Kommunikation, Traffic Management, Zuverlässigkeit und Observability, ohne unlöse betriebliche Komplexität hinzuzufügen.
Kong Gateway eignet sich gut für Organisationen, die APIs neben AI-Workloads verwalten. Es bietet zentrales Routing, Sicherheit, Rate Limiting, Observability und Richtlinienkontrollen, während seine AI Gateway-Funktionen diese Kontrollen auf den LLM-Datenverkehr ausweiten.
NGINX Plus ist eine geeignete Wahl, wenn Sie eine ausgereifte Reverse-Proxy-, Lastverteilungs- und Traffic-Management-Schicht für Anwendungs- und API-Workloads benötigen. Es eignet sich besser für traditionelle Proxy- und Anwendungsbereitstellungsanforderungen als für AI-spezifische Gateway-Funktionen.
Consul kann eine gute Wahl sein, wenn Sie eine breitere Service-Mesh-Control-Plane für Service Discovery, Identität, mTLS, Zugriffsrichtlinien und Traffic Management über verteilte Umgebungen hinweg wünschen. Sein Service Mesh verwendet gewöhnlich Envoy als Data-Plane-Proxy, sodass es sich eher um eine alternative Architektur als um einen direkten Envoy-Ersatz handelt.
Envoy Proxy hat sich als vielseitiger und hochleistungsfähiger Edge- und Service-Proxy bewährt, aber moderne Unternehmen benötigen häufig spezialisierte Funktionen wie integriertes AI-Routing, erweiterte Observability und eine vereinfachte Durchsetzung von Richtlinien. Dies hat zur Einführung alternativer Plattformen geführt, die Traffic Management mit unternehmensgerechter Sicherheit, Skalierbarkeit und Governance kombinieren.
Wenn Ihre primäre Herausforderung in der Verwaltung des Datenverkehrs über mehrere LLM-Anbieter hinweg besteht, ist TrueFoundry die spezialisiertere Option. Sein AI Gateway zentralisiert Modellzugriff, Routing, Fallbacks, Kostenkontrollen, Guardrails, RBAC und Observability und unterstützt gleichzeitig gehostete und selbstgehostete Modelle.
Testen Sie das TrueFoundry AI Gateway, um zu sehen, wie diese Kontrollen auf Ihren AI-Produktionsdatenverkehr angewendet werden können, oder sprechen Sie mit einem Experten über Ihre aktuelle Architektur.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




Popular Envoy Proxy alternatives include Kong Gateway, NGINX Plus, and Linkerd. While Kong excels at API management, Linkerd offers a lightweight service mesh for Kubernetes. TrueFoundry is a specialized option for organizations needing a gateway that unifies traditional traffic with advanced large language model orchestration and governance.
Yes, Envoy serves as a high-performance data plane for API gateways, though it functions primarily as a service proxy. While it handles basic load balancing, it lacks high-level AI features like semantic caching and token-based rate limiting. Specialized gateways like TrueFoundry extend these capabilities to manage complex, multi-provider LLM traffic.
The main drawbacks are a steep learning curve and lack of native support for AI-specific requirements. Standard Envoy configurations do not include built-in token-level rate limiting or automated LLM fallbacks. Engineering teams often choose specialized alternatives to gain deeper observability into generative AI traffic without the overhead of manual proxy management.
TrueFoundry is a superior alternative because it unifies traditional API management with AI-specific governance and sub-3ms latency. It provides granular RBAC, deep token-level observability, and cost tracking within your own VPC. This architecture ensures full data residency while simplifying the complexity of secure, multi-model routing for production-grade agentic workflows.
Start by identifying your primary requirement, such as AI traffic management, API management, Kubernetes networking, or service mesh. Then compare alternatives based on deployment model, scalability, observability, security features, operational complexity, integrations, and total cost.
Some alternatives can be easier to operate, depending on your infrastructure and use case. Lightweight options such as Linkerd prioritize simplicity, while platforms like TrueFoundry and Kong provide centralized management for AI and API workloads.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet


















