November 6, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Skills bündeln Anweisungen, Referenzen, Skripte und Assets zu wiederverwendbaren Abläufen. Ein Registry macht diese Pakete auffindbar und versionierbar – jedoch nicht automatisch vertrauenswürdig.
TrueFoundry19. September 20269 Min. Lesezeit
Quelleneinordnung. Diese Erläuterung basiert auf der Dokumentation zum AI Gateway Skills Registry von TrueFoundry sowie den Abschnitten „Create, Manage, and Use Skills“ und der Dokumentation zu den Skills- und Harness-Funktionen von TrueForge, geprüft am 19. September 2026. Die aktuelle Dokumentation beschreibt RBAC und Versionierung auf Repository-Ebene, nummerierte FQNs, UI-Publishing für Einzeldatei-Skills, CLI- oder GitOps-Publishing für Pakete mit mehreren Dateien, die Verwendung in TrueFoundry Agents, Claude Code und Cursor sowie die progressive Offenlegung in TrueForge. Sicherheitsüberprüfung, Signierung, Evaluierung und Release-Zulassung sind empfohlene Kontrollen, keine zugesicherten integrierten Zertifizierungen.
Ein Agent-Skill beschreibt die Durchführung einer wiederkehrenden Aufgabe. Die zugehörige SKILL.md-Datei enthält einen Namen, eine handlungsorientierte Beschreibung und den Ablauf. Ein umfangreicheres Paket kann Referenzmaterial, Skripte und Assets enthalten. Diese Struktur trennt prozedurales Wissen von einem monolithischen System-Prompt und ermöglicht es der Laufzeitumgebung, Details nur dann zu laden, wenn der Skill relevant ist.
Die Unterscheidung zwischen Wissen und Befugnis ist entscheidend. Ein Skill kann einem Agenten erklären, wie man eine Datenbank abfragt, einen Vorfall bearbeitet oder Release-Notes entwirft. Er gewährt jedoch nicht von sich aus Datenbankzugriff, autorisiert keine Reaktion auf Vorfälle und macht eine generierte Release-Note nicht automatisch korrekt. Tools, Anmeldedaten, Gateway-Richtlinien und nachgelagerte Systeme bleiben die Instanzen für die Autorisierung.
Das Skills Registry von TrueFoundry verleiht dem Paket eine gemeinsame Identität. Skills befinden sich in Repositories, erben deren Zugriffsberechtigungen und Versionshistorie und werden über nummerierte, vollqualifizierte Namen (FQNs) adressiert. Teams können das Paket einmal veröffentlichen und in TrueFoundry Agents, Claude Code oder Cursor wiederverwenden.
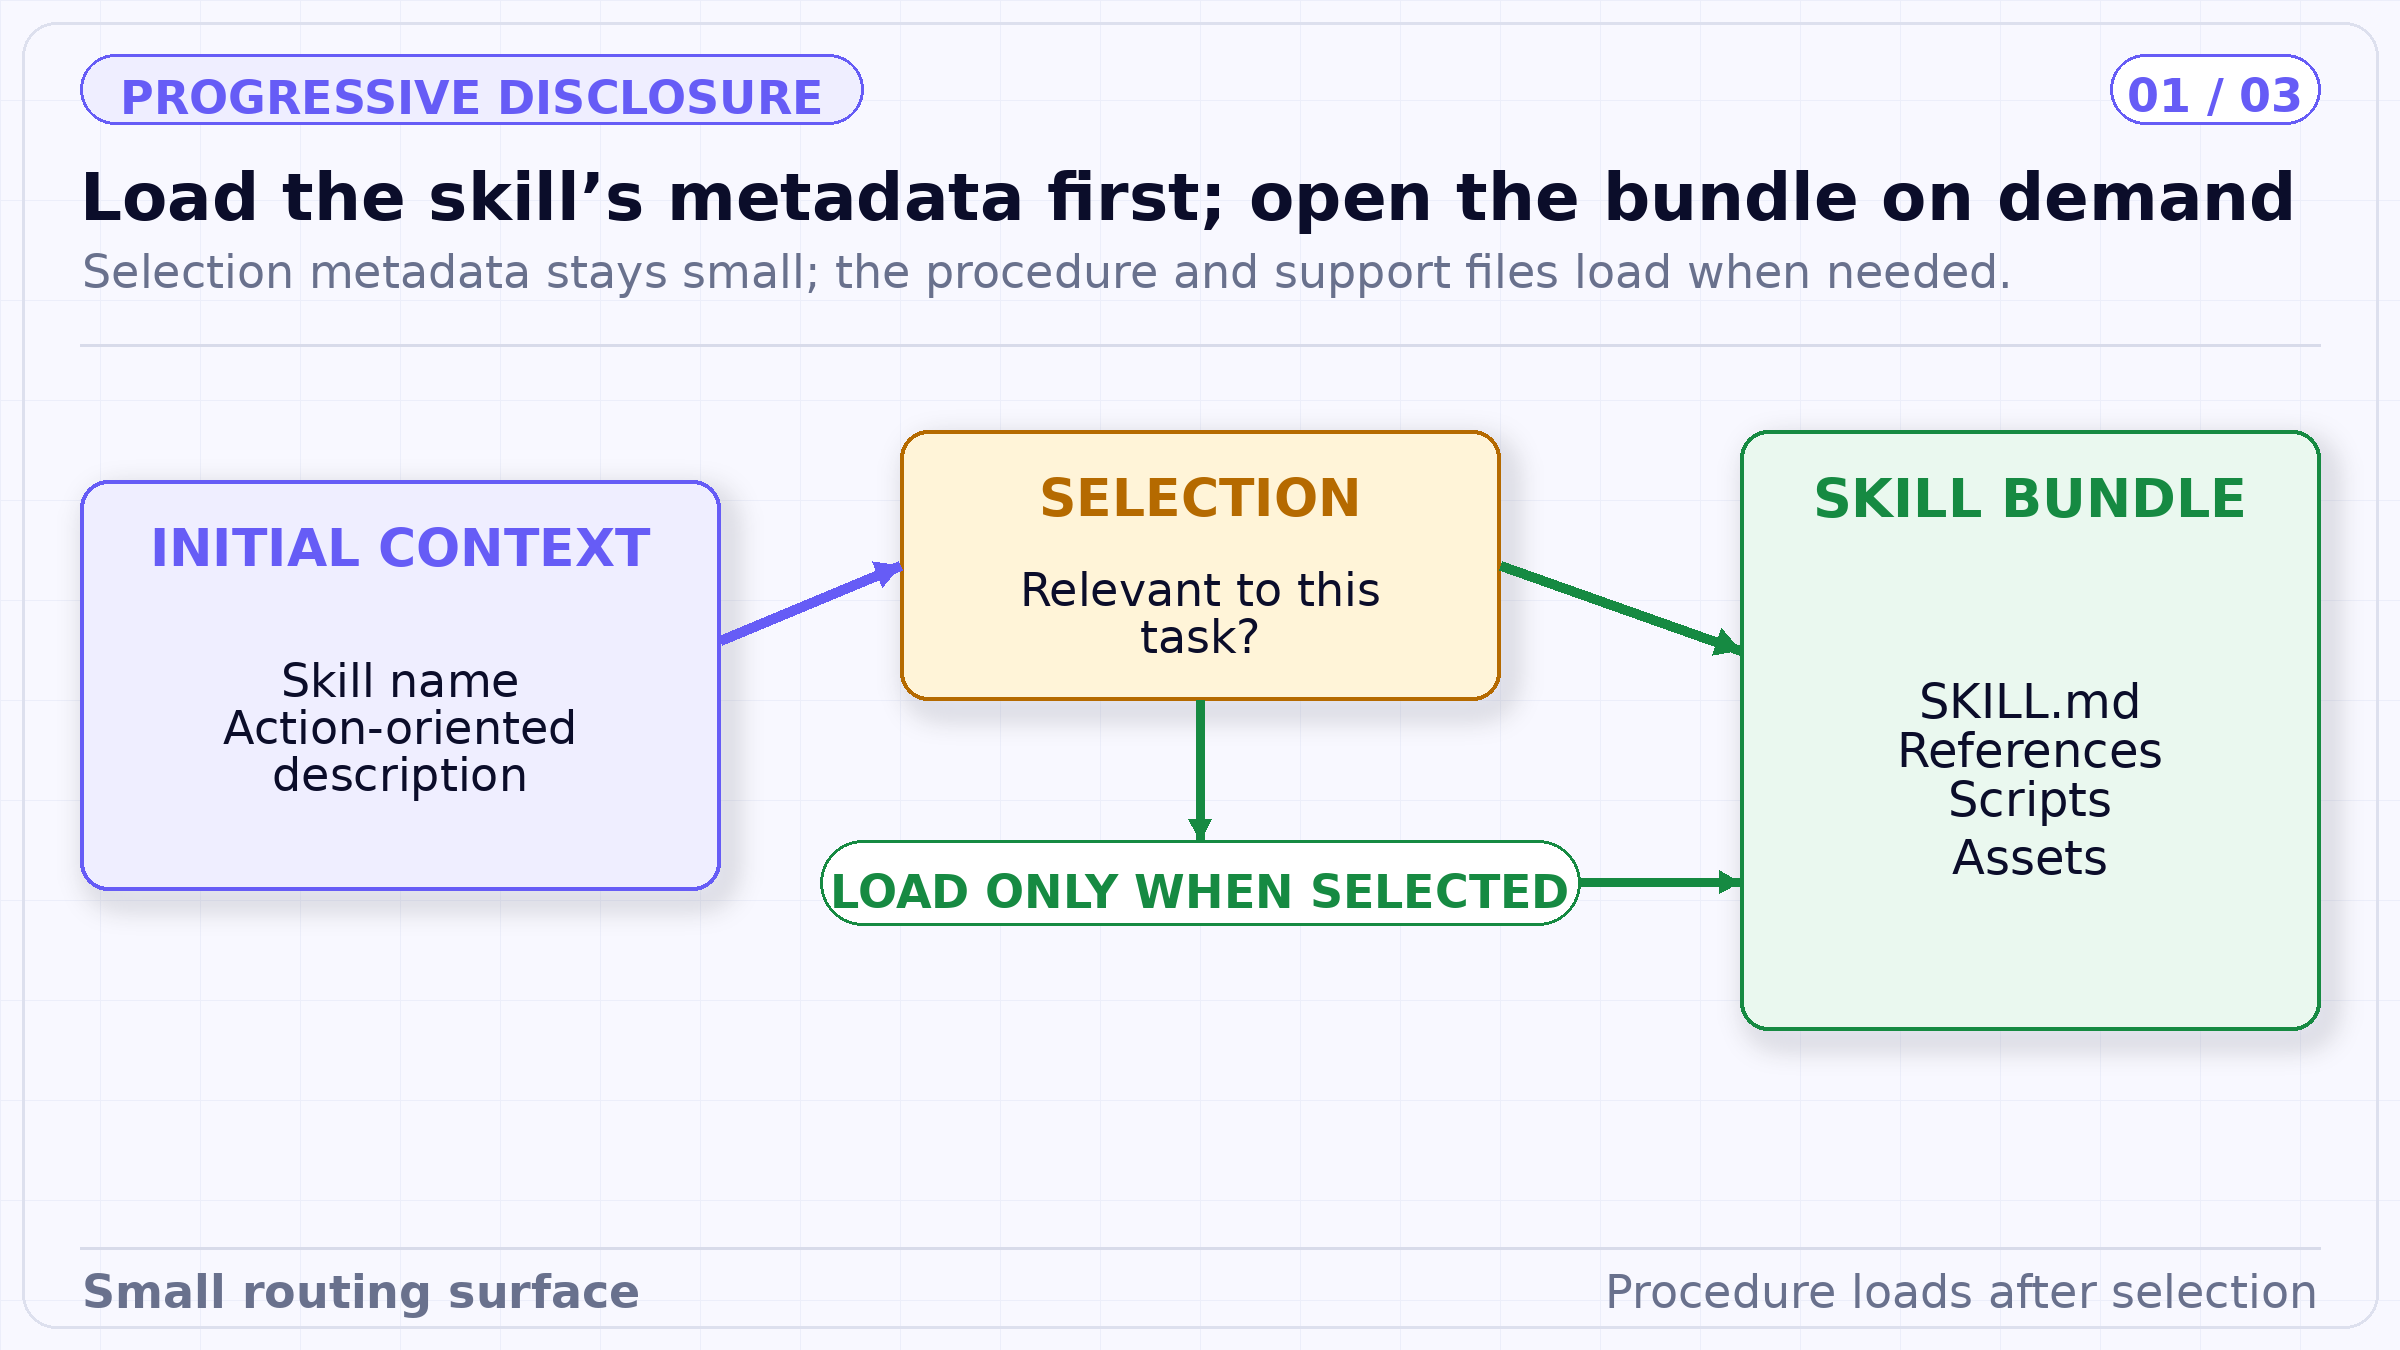
Die progressive Offenlegung reduziert den anfänglichen Kontext, indem nur Auswahl-Metadaten bereitgestellt werden. Dies macht den ausgewählten Ablauf nicht automatisch sicher, weshalb das vollständige Paket ein verwaltetes Artefakt bleibt.
TrueForge dokumentiert, dass ein eingebundener Skill nur seinen Namen und seine Beschreibung zum anfänglichen Modellkontext beiträgt. Der vollständige Inhalt der SKILL.md-Datei wird bei Bedarf aus der Sandbox gelesen, sobald der Agent entscheidet, dass der Skill relevant ist. Dies reduziert den anfänglichen Kontext, während der Ablauf verfügbar bleibt.
Die Beschreibung dient daher als Routing-Oberfläche. Ist sie vage, wählt der Agent den Skill möglicherweise nicht oder für die falsche Aufgabe aus. Halten Sie sie handlungsorientiert, geben Sie an, wann der Skill verwendet werden sollte, und vermeiden Sie sich überschneidende Beschreibungen, die die Auswahl mehrdeutig machen. Das Auswahlverhalten sollte mit realistischen Benutzeranfragen getestet werden, einschließlich knapper Fehlversuche.
Progressives Laden steuert die Kontextgröße; es isoliert keine nicht vertrauenswürdigen Inhalte. Sobald ein Skill ausgewählt wurde, beeinflussen sein Inhalt und die zugehörigen Dateien den Agenten. Skripte können innerhalb der konfigurierten Sandbox ausgeführt werden, und Referenzen können die Tool-Nutzung prägen. Behandeln Sie einen Multi-File-Skill wie ein Software-Artefakt mit einer Lieferkette.
TrueFoundry dokumentiert drei Publishing-Wege. Die UI erstellt einen Einzeldatei-Skill, dessen Inhalt die im Editor verfasste SKILL.md-Datei ist. Pakete mit mehreren Dateien nutzen den CLI-Upload-Befehl oder ein deklaratives Manifest, das über GitOps angewendet wird. Alle Wege erstellen einen versionierten Skill innerhalb eines Repositorys und führen zu einem FQN, wie etwa einem Repository-qualifizierten Skill in Version 1.
Die UI unterstützt derzeit nur die einzelne SKILL.md-Datei. Referenzen, Skripte und Assets erfordern einen CLI- oder GitOps-Weg; die Unterstützung für Multi-File-UI ist als Roadmap-Punkt dokumentiert. Die CLI validiert das Frontmatter und lädt das Paket hoch. GitOps verweist mit einem Manifest auf ein lokales Skill-Verzeichnis und veröffentlicht es über denselben Apply-Workflow, der auch für andere TrueFoundry-Ressourcen verwendet wird.
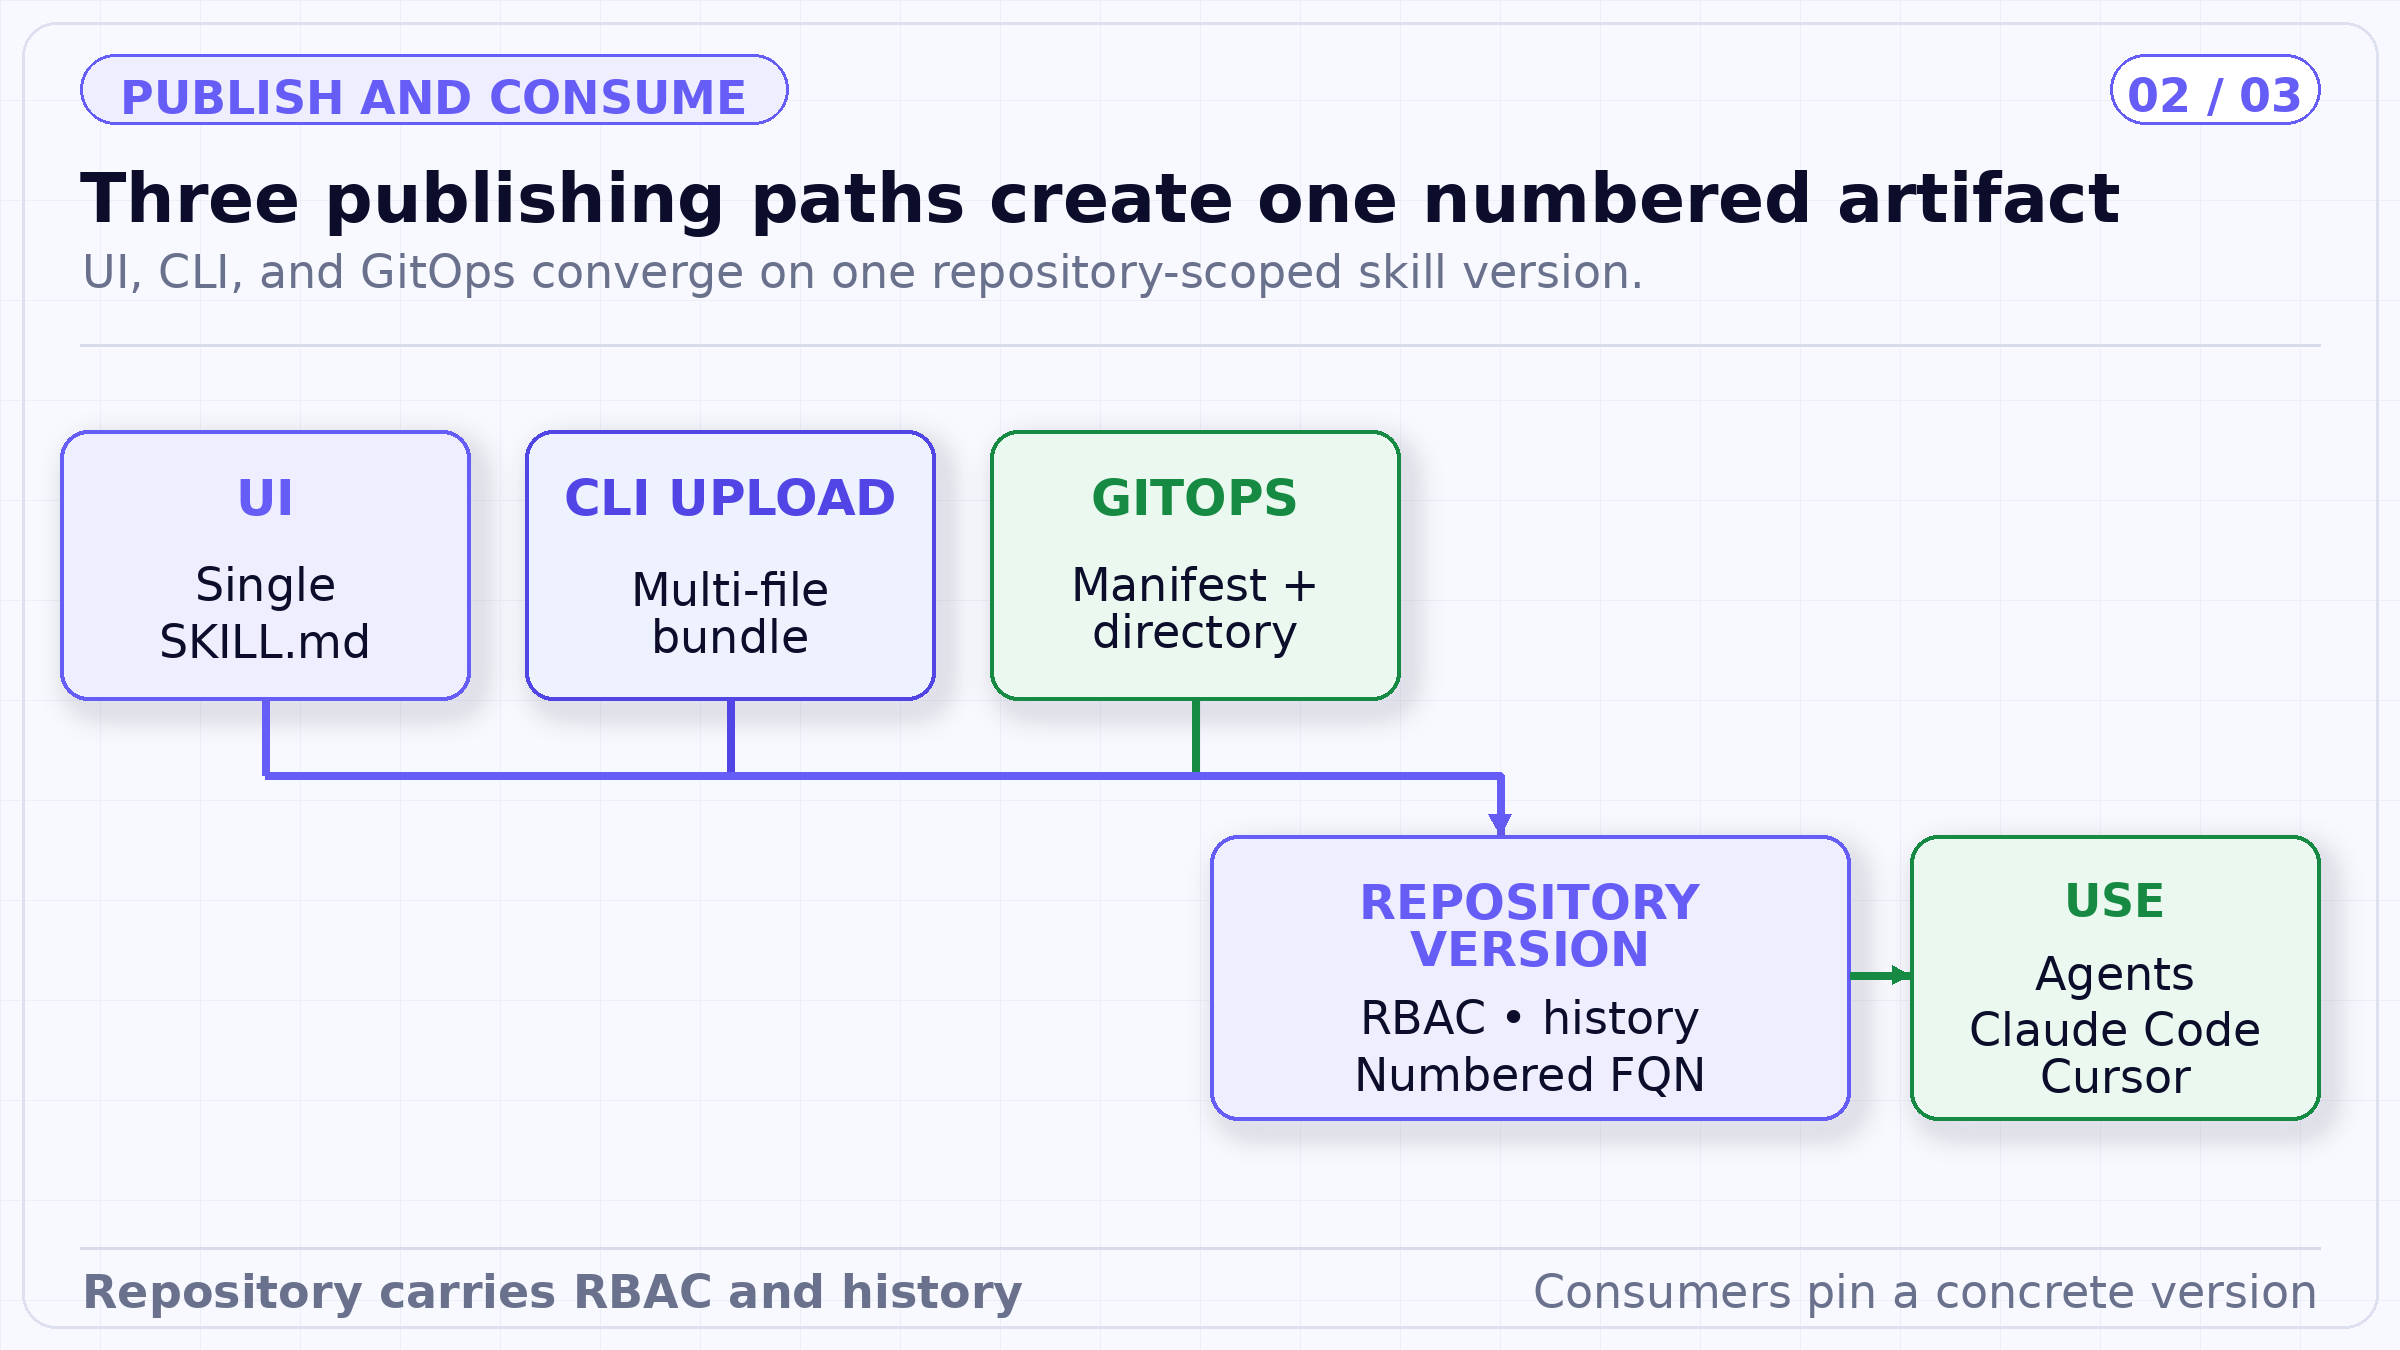
Die Veröffentlichungspfade unterscheiden sich zwar operativ, führen aber zum selben Repository und zur selben Versionsidentität. Diese Identität ermöglicht es Agenten und lokalen Entwicklungsumgebungen, ein konkretes Paket anstelle einer informellen Kopie zu verwenden.
Skills verfügen im dokumentierten Modell nicht über separate Berechtigungen pro Skill. Rechte zum Entdecken, Bearbeiten und Verwenden werden vom übergeordneten Repository abgeleitet. Dadurch bilden Repository-Grenzen die praktische Governance-Einheit. Gruppieren Sie Skills nach kompatiblen Eigentumsverhältnissen und Vertraulichkeitsstufen, anstatt jedes Verfahren in einem einzigen Katalog mit weitreichenden Zugriffsmöglichkeiten abzulegen.
Der Repository-Zugriff regelt, wer das Paket abrufen oder verwenden darf. Er schränkt nicht jede Aktion ein, die der Skill empfiehlt. Ein Benutzer, der einen Datenbank-Skill verwenden darf, benötigt dennoch eine Autorisierung auf Ebene des Datenbank-Tools und der Geschäftsressourcen. Umgekehrt bedeutet der Entzug eines Skills nicht zwangsläufig den Entzug des zugrunde liegenden Tool-Zugriffs.
EbeneWas wird kontrolliertWas wird nicht nachgewiesenRepositoryWer gespeicherte Skill-Versionen entdecken, bearbeiten oder verwenden darf.Dass der Skill-Inhalt sicher oder effektiv ist.Skill-PaketVerfahren, Referenzen, Skripte und Assets.Berechtigung zum Aufruf externer Systeme.TrueForgeLaufzeit-Laden und Sandbox-gestützte Nutzung für eingebundene Skills.Korrektheit des Verfahrens oder Geschäftsergebnisses.Gateway und ToolIdentität, Zugriff, Leitplanken, Genehmigungen und geroutete Ausführung.Dass das Aufgabenergebnis seinen Zweck erfüllt hat.
Die Dokumentation der Skills-CLI erfordert beim Herunterladen eine positive Ganzzahl als Version und gibt an, dass ein „Latest“-Alias nicht unterstützt wird. Das ist eine nützliche operative Eigenschaft: Konsumenten benennen ein konkretes Paket. Pinnen Sie dieselbe konkrete Version in der Agentenkonfiguration und in lokalen Entwicklerumgebungen, wenn Sie vergleichbares Verhalten benötigen.
Eine Version benötigt dennoch eine Herkunftsnachweis (Provenance). Protokollieren Sie den Commit des Quell-Repositorys, den Herausgeber, den Build- oder Verpackungsprozess, Datei-Hashes, Abhängigkeiten und das Prüfungsergebnis. Pinnen Sie bei Skripten externe Pakete und protokollieren Sie die Ausführungsumgebung. Ein nummerierter FQN identifiziert, was die Registry gespeichert hat; die Provenance erklärt, wie dieses Paket erstellt wurde.
Referenzdateien können veraltet, unvollständig oder böswillig verändert sein. Skripte können Daten lesen und transformieren, lokale Befehle aufrufen oder Dienste über verfügbare Schnittstellen ansprechen. Assets können aktiven oder fehlerhaften Inhalt enthalten. Überprüfen Sie jede Klasse mit einer geeigneten Kontrolle, anstatt das Verzeichnis als undifferenziertes Markdown zu behandeln.
Statische Prüfungen können Frontmatter, Pfad-Traversal, Archivstruktur, Dateigröße, verbotene Binärdateien, Abhängigkeitsdeklarationen und bekannte gefährliche Muster validieren. Sandbox-Tests können Skripte mit synthetischen Eingaben und verweigertem Netzwerkzugriff testen. Aufgabenbewertungen können messen, ob der Agent den Skill auswählt und seine Einschränkungen einhält. Die menschliche Überprüfung sollte sich auf privilegierte Verfahren und irreversible Aktionen konzentrieren.
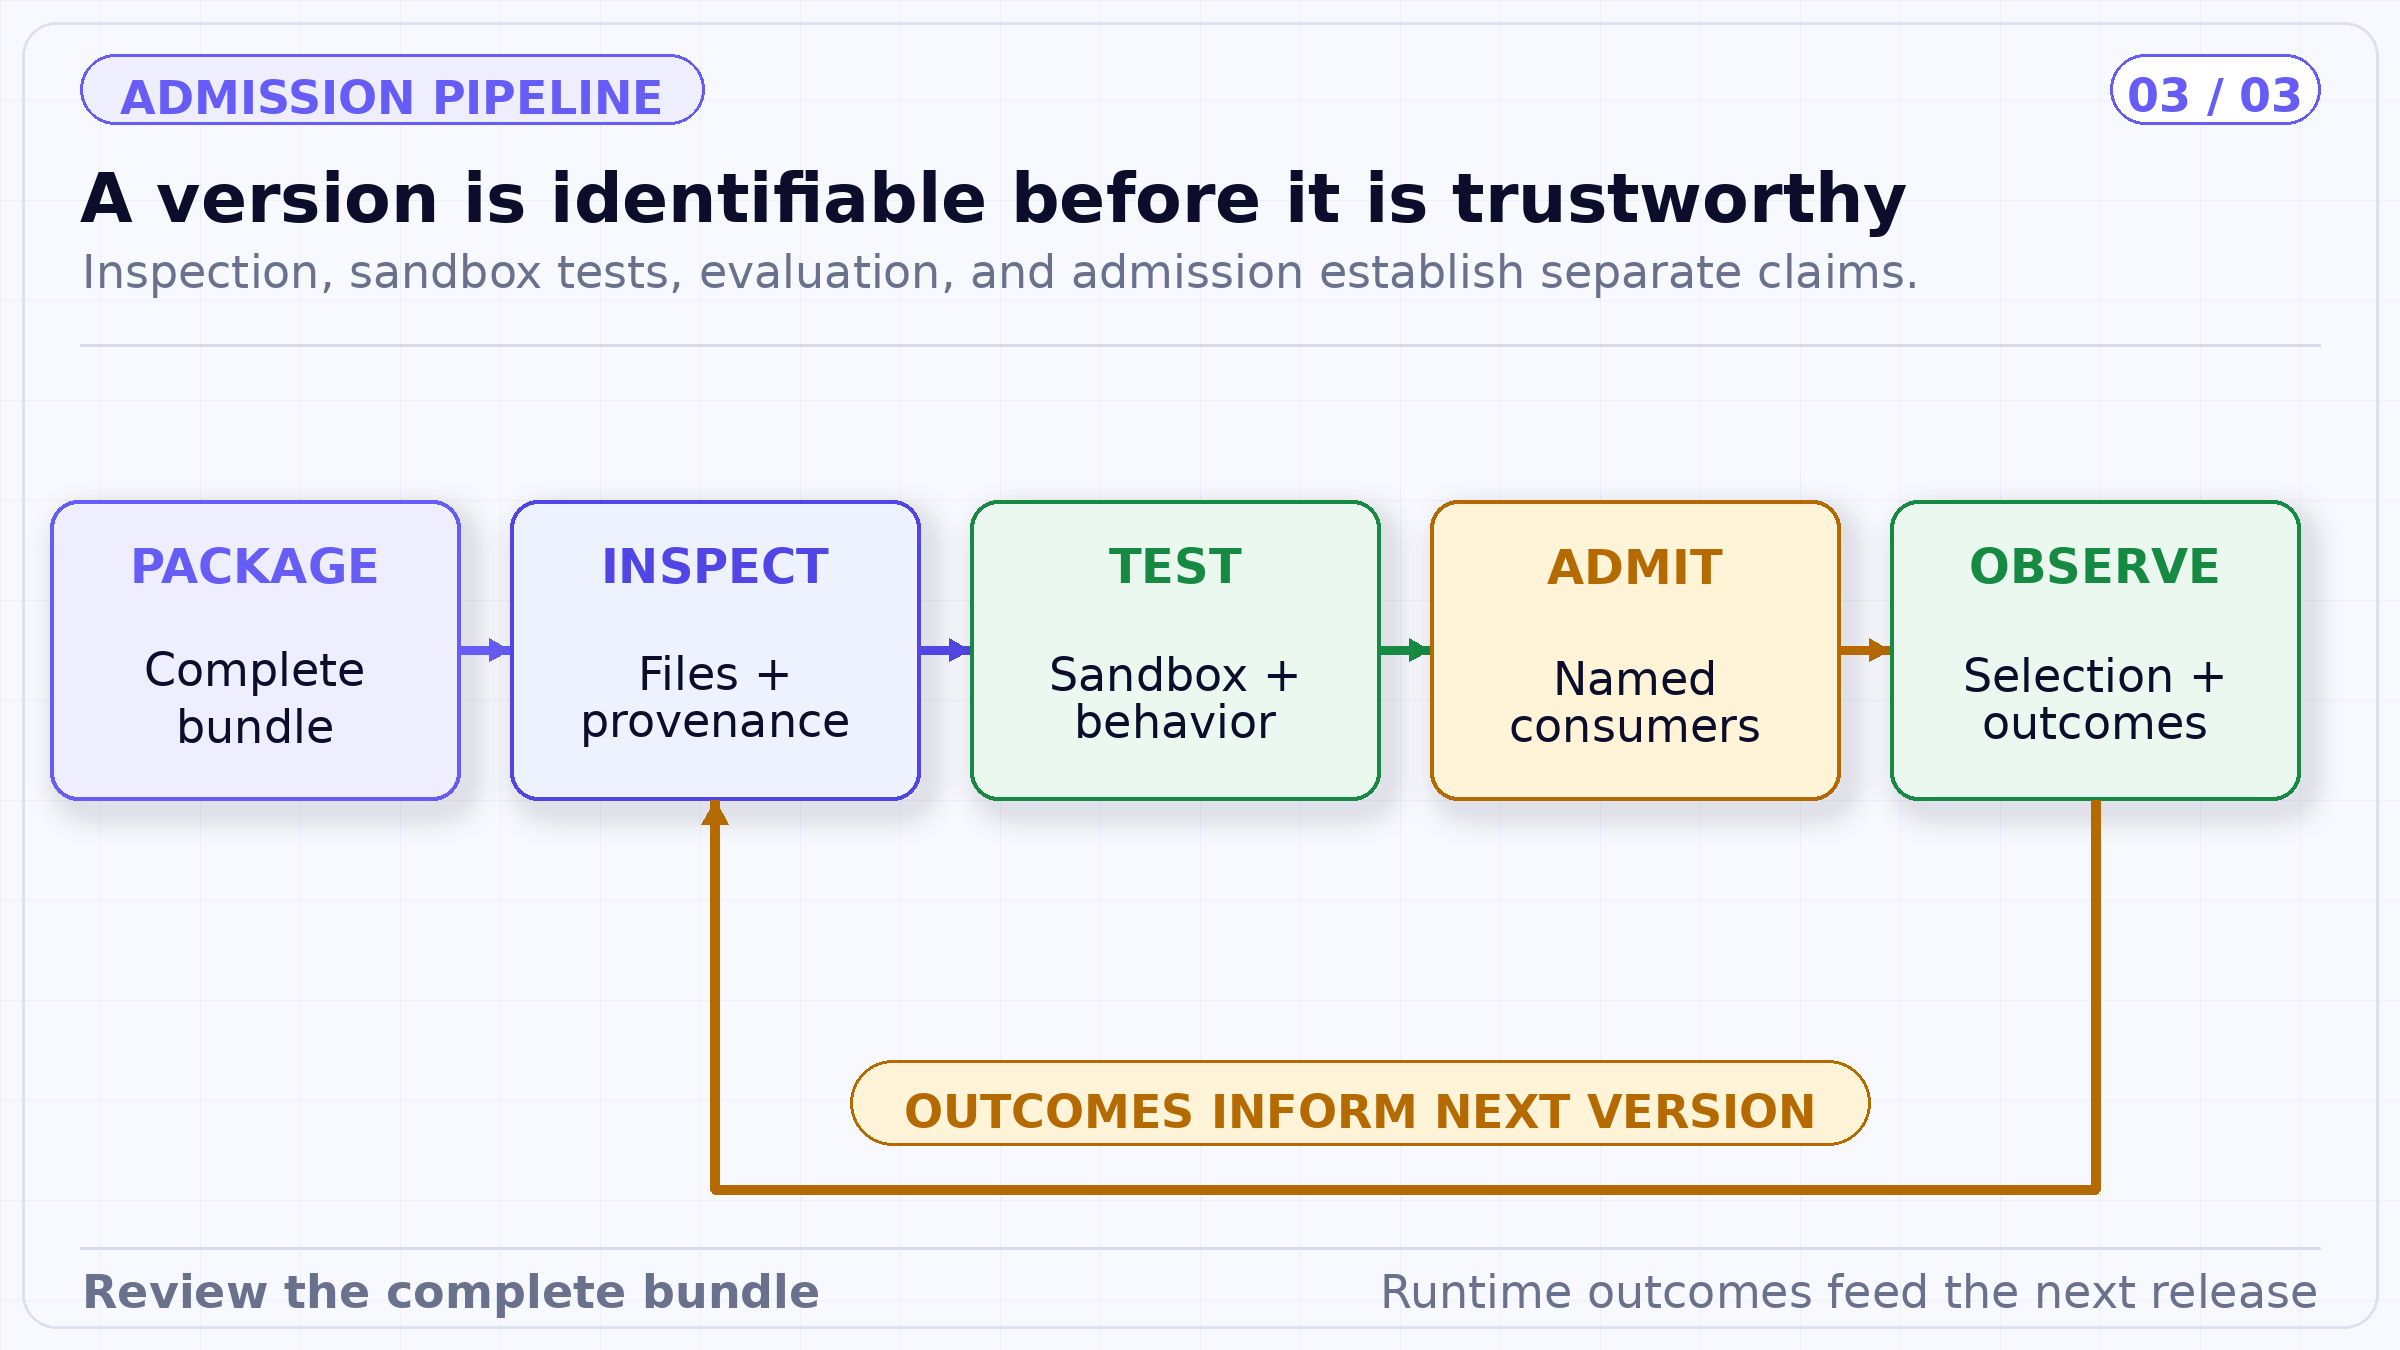
Die Zulassungspipeline trennt Speicherung, Inspektion, Aufgabenausführung und Laufzeit-Autorisierung. Keine einzelne Prüfung zertifiziert jede Eigenschaft eines Skills.
Derselbe Skill kann von einem TrueFoundry-Agenten, Claude Code und Cursor verwendet werden, aber diese Oberflächen teilen nicht zwangsläufig identische Modelle, Tools, Sandboxing-Methoden oder Benutzeridentitäten. Portabilität des Formats ist nicht gleichbedeutend mit der Äquivalenz des Laufzeitverhaltens. Testen Sie den Skill in jeder unterstützten Oberfläche und protokollieren Sie die Umgebung im Ergebnis.
Ein Skill, der in Verbindung mit schreibgeschützten MCP-Tools sicher ist, kann unsicher sein, wenn eine lokale Entwicklungsumgebung Schreibzugriff und Shell-Befehle ermöglicht. Release-Metadaten sollten erwartete Tool-Abhängigkeiten, erforderliche Berechtigungen, kompatible Laufzeitversionen und verbotene Umgebungen benennen.
Beginnen Sie mit einer eng gefassten Aufgabe und einer Beschreibung, die die Auswahl überprüfbar macht. Erstellen Sie das Verfahren mit expliziten Vorbedingungen, zulässigen Tools, Nachweisanforderungen, Fehlerbehandlung und Abbruchregeln. Veröffentlichen Sie eine Kandidatenversion. Führen Sie statische Tests, Sandbox-Tests und Verhaltenstests durch. Geben Sie sie für benannte Konsumenten frei. Beobachten Sie die Auswahl, die Toolnutzung, Fehler und Ergebnisse. Nehmen Sie die Version aus dem Betrieb, indem Sie Konsumenten und Zugriff entfernen, und bewahren Sie dann die gemäß Richtlinie erforderlichen Nachweise auf.
Verändern Sie eine weit verbreitete Fähigkeit nicht direkt durch informelle Dateiverteilung. Veröffentlichen Sie eine neue Version, vergleichen Sie das vollständige Paket und stellen Sie die Konsumenten gezielt um. Wenn eine Schwachstelle in einem Skript oder einer Referenz gefunden wird, identifizieren Sie über das Versionsinventar jeden konsumierenden Agenten und jede Entwickleroberfläche.
Eine Versionsnummer teilt dem Konsumenten mit, welches Paket er erhalten hat. Sie kommuniziert für sich genommen nicht, ob ein Update abwärtskompatibel ist. Ein geänderter Toolname, Dateipfad, Ausgabeschema oder eine geänderte Berechtigung kann einen Agenten unterbrechen, selbst wenn das Verfahren ähnlich aussieht.
Veröffentlichen Sie Kompatibilitätsmetadaten zusammen mit dem Paket: erwartete Laufzeit, erforderliche Tools, unterstützte Eingabe- und Ausgabeverträge, Abhängigkeitsversionen, Datenklassifizierungen und bekannte Migrationen. Halten Sie bei bahnbrechenden Änderungen die vorherige Version lange genug verfügbar, damit Konsumenten gezielt umsteigen können. Vermeiden Sie es, Agenten beizubringen, zur Laufzeit ein sich änderndes „latest“-Paket herunterzuladen; legen Sie die genehmigte Nummer während der Veröffentlichung fest.
Wenn eine Referenz falsch wird oder eine Skriptabhängigkeit kompromittiert ist, müssen die Verantwortlichen zwei Fragen schnell beantworten: Welche Versionen enthalten das Problem und wo werden diese Versionen verwendet? Die Registrierungsidentität liefert den ersten Anker, aber das Konsumenteninventar muss TrueFoundry-Agenten sowie alle lokalen Claude Code- oder Cursor-Installationen umfassen, die mit der Registrierung synchronisiert sind.
Lokale Kopien können Änderungen am Repository-Zugriff überdauern. Der Entzug der Zugriffsberechtigung verhindert den zukünftigen Abruf, löscht jedoch kein bereits auf einen Entwicklerrechner heruntergeladenes Paket. Vorfallpläne sollten zwischen Registrierungseindämmung, Laufzeit-Trennung, lokaler Behebung, Widerruf von Tool-Anmeldeinformationen und nachgelagerter Abstimmung unterscheiden. Die Außerbetriebnahme ist erst abgeschlossen, wenn riskante Berechtigungen und betroffene Kopien adressiert wurden.
Die Bewertung von Fähigkeiten erfordert mehr als nur Auswahltests. Überprüfen Sie, ob der Agent Vorbedingungen einhält, die vorgesehenen Tools verwendet, Zeilen- oder Kostenlimits respektiert, fehlende Daten verarbeitet, die richtigen Referenzen zitiert und vor unbefugten Auswirkungen stoppt. Überprüfen Sie dann das maßgebliche Aufgabenergebnis. Ein syntaktisch korrekter Tool-Ablauf kann dennoch zu einem schlechten Geschäftsergebnis führen.
Speichern Sie die FQN der Fähigkeit mit jeder Evaluierung und jedem Laufzeit-Trace. Dies ermöglicht es Teams, Versionen zu vergleichen, Regressionen zu erkennen und zu entscheiden, ob ein Fehler bei der Fähigkeit, dem Modell, dem Tool, den Daten oder der umgebenden Richtlinie liegt. Ohne die Versionsverknüpfung ist ein gemeinsames Verfahren im großen Maßstab nicht steuerbar.
Das Skills Registry ist die Distributions- und Governance-Oberfläche für versionierte prozedurale Bundles. TrueForge ist die Laufzeitumgebung, die angehängte Skill-Metadaten bereitstellt, die vollständige Prozedur bei Bedarf lädt und unterstützende Arbeiten über ihre Sandbox und ihre Tools ausführt. AI Gateway und MCP Gateway steuern den Modell- und Tool-Datenverkehr rund um diese Laufzeitumgebung.
Keine dieser Ebenen zertifiziert eine Prozedur. Der Nutzen der Plattform liegt in ihrer Komposition: Registry-Identität und Repository-Zugriff, Laufzeit-Kontextmanagement, Tool-Autorisierung und Nachweise können auf dieselbe fixierte Skill-Version abgestimmt werden.
Behandeln Sie Skills wie code-nahe Release-Artefakte. Halten Sie Beschreibungen präzise, verwenden Sie nummerierte Versionen, überprüfen Sie das vollständige Bundle, testen Sie Auswahl und Ausführung und begrenzen Sie Repositories auf tatsächliche Verantwortungsbereiche.
Das Registry von TrueFoundry macht prozedurales Wissen über Agenten und Entwickleroberflächen hinweg wiederverwendbar. TrueForge macht dieses Wissen zur Laufzeit wirtschaftlich nutzbar. Das System wird erst dann vertrauenswürdig, wenn Versionierung mit Zulassung, dem Prinzip der geringsten Rechte, Sandboxing und Ergebnisnachweisen kombiniert wird.
Redaktioneller Hinweis. Dieser Artikel spiegelt die technische Interpretation der zitierten öffentlichen Materialien durch TrueFoundry zum Stand vom 19. September 2026 wider. Die Produktfunktionen sind auf die verlinkte Dokumentation beschränkt. Beispiele und Standardeinstellungen dienen der Veranschaulichung; sie stellen keine Rechtsberatung, kein Prüfungsgutachten, keinen unabhängigen Benchmark und keine Garantie für Sicherheit oder Compliance dar.
Slug: truefoundry-skills-registry-explainedSEO-Titel: TrueFoundry Skills Registry erklärtMeta-Beschreibung: Erfahren Sie, wie die TrueFoundry Skills Registry SKILL.md-Bundles versioniert, Repository-RBAC anwendet, UI-, CLI- und GitOps-Publishing unterstützt und sich in TrueForge integriert.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet