November 6, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Einen AI-Agenten zu bauen, der in einer Demo funktioniert, ist relativ einfach. Einen zu entwickeln, der Aufgaben zuverlässig ausführt, Tools nutzt, den Kontext verwaltet und in einer Produktionsumgebung arbeitet, ist deutlich schwieriger. Genau hier kommt ein Agent Harness ins Spiel.
Ein Agent Harness sitzt zwischen dem Modell und den Systemen, mit denen es interagieren muss. Es verwaltet die Agentenschleife (Agent Loop), die Tool-Ausführung, den Kontext, den Speicher, das Sandboxing und andere Runtime-Belange, die erforderlich sind, um ein LLM in einen funktionierenden Agenten zu verwandeln.
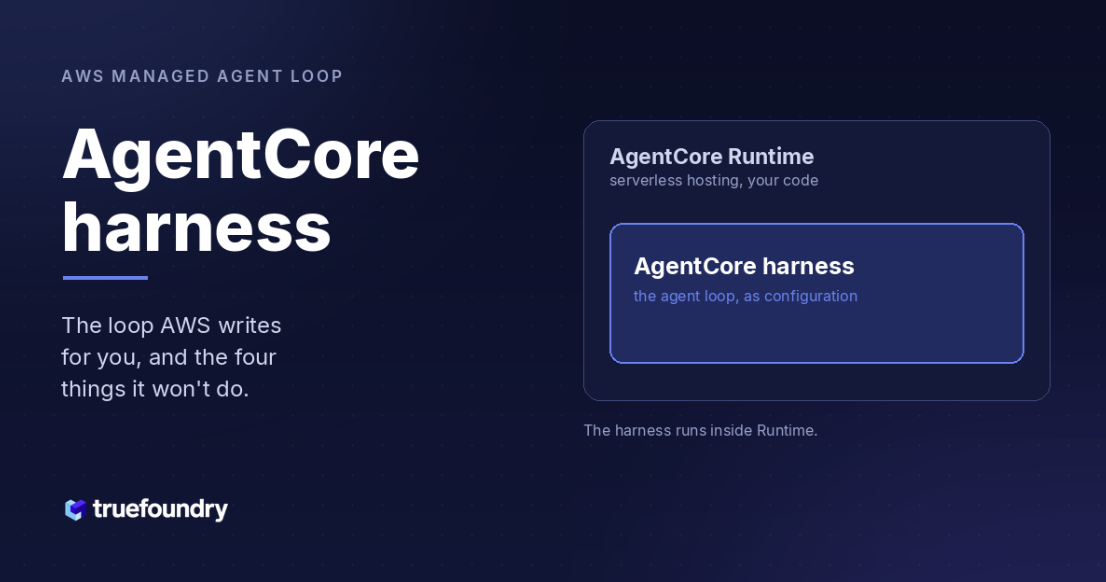
Amazon Bedrock AgentCore Harness ist ein proprietärer, verwalteter Service von AWS, der eine vorgefertigte Agentenschleife bereitstellt und innerhalb der AgentCore Runtime läuft.
In diesem Leitfaden erklären wir, wie AgentCore Harness funktioniert, wie es sich von AgentCore Runtime unterscheidet und wie es im Vergleich zu TrueForge in Bezug auf Modellunterstützung, Kontextverwaltung, Sandboxing, Erweiterbarkeit, Bereitstellung und Kontrolle über die Agentenschleife abschneidet.
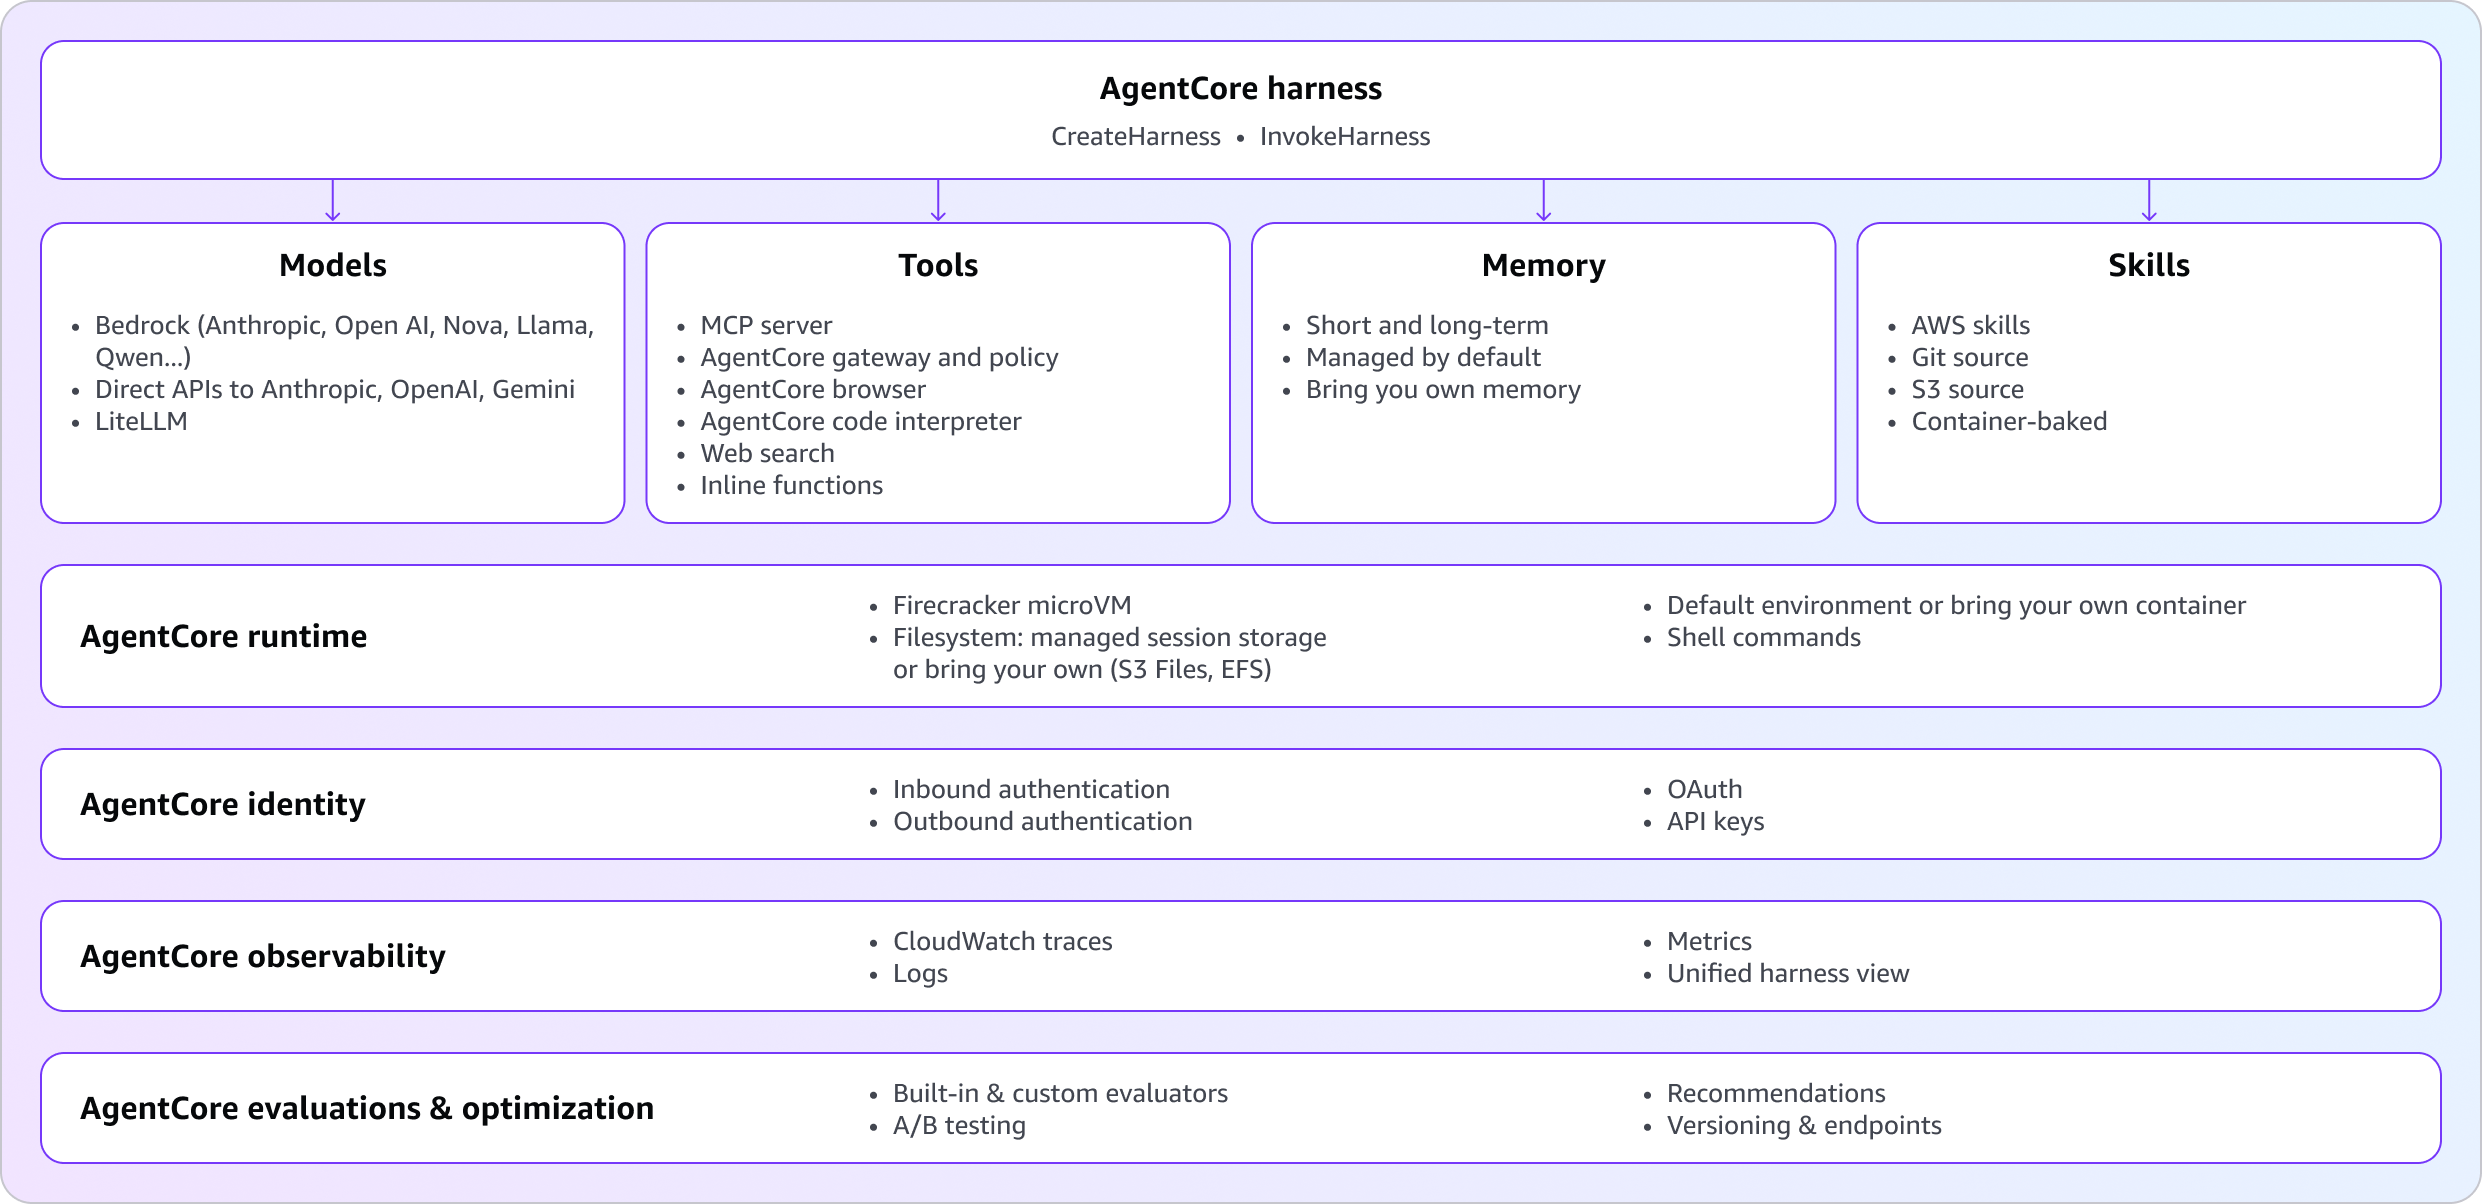
AgentCore Harness ist ein verwaltetes Agent Harness innerhalb von Amazon Bedrock AgentCore. Es ging im April 2026 in die Public Preview und ist nun allgemein verfügbar (GA). Die Orchestrierungsschleife wird für Sie bereitgestellt, angetrieben von Strands Agents. Sie beschreiben den Agenten lediglich, anstatt ihn zu programmieren.
Die praktische Form davon: Sie deklarieren ein Modell, einen System-Prompt, eine Reihe von Tools, Speicher-Einstellungen und Ausführungslimits als Konfiguration. AWS führt die Schleife aus. Die meisten Änderungen, die normalerweise eine Codeanpassung und ein erneutes Deployment erfordern würden, sind jetzt ein einzelnes Konfigurationsfeld. Das Wechseln von einem Modellanbieter zu einem anderen ist ein Feld. Das Hinzufügen eines Tools ist ein Feld.
Jede Harness-Sitzung ist standardmäßig zustandsbehaftet (stateful) und läuft in einer isolierten MicroVM. Der Agent erhält sein eigenes Dateisystem und seine eigene Shell, sodass er Dateien schreiben, Code ausführen und Speicher sowie Dateien über Sitzungen hinweg mitnehmen kann, anstatt jedes Mal neu zu starten.
Zwei API-Aufrufe genügen für den Start. CreateHarness definiert den Agenten, InvokeHarness führt ihn aus. Es gibt auch einen Pfad über die AgentCore CLI und die Konsole, wenn Sie Klicken dem Curl-Befehl vorziehen.
AgentCore Harness basiert auf einem konfigurationsgesteuerten Ansatz für die Agentenausführung.
Anstatt eine Agentenschleife zu schreiben wie zum Beispiel:
definieren Sie die Komponenten, die der Agent benötigt, und überlassen dem Harness die Verwaltung der Schleife.
Auf hoher Ebene besteht ein AgentCore Harness aus:
Das Harness koordiniert diese Komponenten dann während der Ausführung.
Wenn ein Agent beispielsweise zu einem Thema recherchieren muss, kann er die Aufgabe analysieren, ein Tool zum Abrufen von Informationen aufrufen, das Ergebnis in seinen Kontext integrieren und die Schleife fortsetzen, bis er eine finale Antwort erreicht.
Diese Abstraktion bedeutet, dass Entwickler nicht jeden Teil der Orchestrierungsschicht selbst bauen müssen.
Es bedeutet jedoch auch, dass das Ausführungsmodell weitgehend vom Harness bestimmt wird. Wenn Sie die zugrunde liegende Schleife ändern oder benutzerdefinierte Orchestrierungslogik einführen müssen, haben Sie weniger Flexibilität als bei einem Open-Source-Harness, bei dem die Schleife selbst zugänglich ist.
Sie sehen die Schleife nie. Das ist der eigentliche Zweck des Produkts – und gleichzeitig die Quelle der meisten Einschränkungen.
Das verwaltete Harness deckt einen breiten Funktionsumfang ab, ohne dass Code erforderlich ist:
Die Modellauswahl umfasst Bedrock, OpenAI, Gemini und LiteLLM, und Sie können den Anbieter mitten in der Sitzung wechseln. Integrierte Shell- und file_operations-Tools gehören ebenso zum Standard wie Agent Skills. Der Speicher steht sowohl in Kurzzeit- als auch in Langzeitform zur Verfügung, wobei Letzterer semantischen, Zusammenfassungs-, Benutzerpräferenz- und episodischen Speicher abdeckt – mit benutzerspezifischer Abgrenzung über die Actor-ID.
Die anderen AgentCore-Primitiven werden als Konfiguration statt über SDK-Aufrufe eingebunden: Gateway, Browser, Code Interpreter und Remote-MCP-Server-Tools. Zu den Dateisystemoptionen gehören vom Dienst verwalteter Sitzungsspeicher, ein EFS-Access-Point oder ein S3-Files-Access-Point.
Auf der Sicherheitsseite unterstützt die eingehende Authentifizierung IAM SigV4 und OAuth. Die ausgehende Authentifizierung läuft über den Identity Token Vault für OAuth-Tokens und API-Schlüssel, und Sitzungen sind isoliert, wobei VPC-Networking verfügbar ist. Observability, Streaming-Antworten, Versionierung und Endpunkte funktionieren alle ohne benutzerdefinierten Code.
Eine erwähnenswerte Ausnahme: Für Inline- und clientseitige Tools müssen Sie weiterhin eine Implementierung schreiben und warten, selbst auf dem Harness.
Dies ist der Vergleich, der die meisten Entwickler in die Dokumentation führt, daher lohnt sich Präzision. Die beiden lösen unterschiedliche Teile desselben Problems, und das AWS AgentCore Harness baut auf dem anderen auf.
AgentCore Harness ist eine verwaltete Abstraktion, die innerhalb der Runtime läuft. CloudTrail zeichnet Harness-Operationen sogar unter AWS::BedrockAgentCore::Runtime auf, was zeigt, wo die Grenze tatsächlich verläuft.
AgentCore Runtime ist eine serverlose Hosting-Umgebung. Sie bringen Agenten-Code mit, der in einem beliebigen oder gar keinem Framework geschrieben ist, umschließen ihn mit dem BedrockAgentCoreApp-Einstiegspunkt des AgentCore SDKs, verpacken ihn in einen ARM64-Container, pushen ihn zu Amazon ECR und deployen ihn. Runtime übernimmt Isolierung, Skalierung, Sitzungen, Auth-Gating und Observability-Anbindungen. Die Orchestrierungsschleife liegt in Ihrer Hand.
Das Muster über fast jede Funktion hinweg ist dasselbe. Auf dem Harness ist es Konfiguration ohne Code. Auf der Runtime wird es unterstützt, aber Sie verwalten die Implementierung.
AWS veröffentlicht diese Einschränkungen in seiner eigenen Funktionsmatrix. Vier Funktionen sind im Harness als nicht unterstützt markiert:
Keine Wahl des Agenten-Frameworks. Die Schleife basiert auf Strands Agents. Wenn Ihr Team bereits auf LangGraph, CrewAI oder einem anderen Framework aufgebaut hat, können Sie diesen Code nicht einfach mitbringen.
Keine Nicht-Agenten-Schleifen-Muster. Graph- und Workflow-basierte Anwendungen sind ausgeschlossen. Wenn nur ein Schritt Ihrer Pipeline ein Modell benötigt und der Rest deterministischer Code ist, bietet das Harness keine Möglichkeit, diesen Workflow auszudrücken.
Keine Hooks. Sie können keine eigene Logik an bestimmten Punkten der Schleife einfügen. Das schließt Anwendungsfälle wie Compliance-Prüfungen oder Geschäftsregeln aus, die an einem exakten Punkt des Ausführungszyklus ausgeführt werden müssen – und nicht erst, wenn das Modell entscheidet, ein Tool aufzurufen.
Kein bidirektionales Streaming. Das Harness unterstützt kein bidirektionales Streaming, was Anwendungen einschränkt, die eine kontinuierliche Zwei-Wege-Kommunikation zwischen Client und Agent benötigen.
Es gibt einen fünften Punkt, der weniger ein fehlendes Feature als eine Designentscheidung ist, und der für lang laufende Agenten besonders wichtig ist: Die Kontextverarbeitung nutzt Truncation (Kürzung).
Wenn das Kontextfenster voll ist, werden ältere Inhalte entfernt. Dadurch bleibt der Agent innerhalb seiner Kontextgrenzen, aber es bedeutet auch, dass frühere Informationen verschwinden können.
Ein alternativer Ansatz ist Compaction (Kompaktierung): Das Zusammenfassen der älteren Historie in einen strukturierten Datensatz und das Beibehalten dieser Zusammenfassung. Anstatt frühere Abschnitte einfach zu verwerfen, bewahrt der Agent eine verdichtete Version des bisherigen Verlaufs auf, was ihm hilft, die Kontinuität über längere Ausführungen hinweg aufrechtzuerhalten.
Für einen kurzen Support-Agenten mag Truncation völlig ausreichen. Bei einer mehrstündigen Recherche- oder Migrationsaufgabe wird der Unterschied jedoch deutlich spürbar: Der Agent muss mit immer weniger seines ursprünglichen Kontexts arbeiten, je länger der Durchlauf dauert.
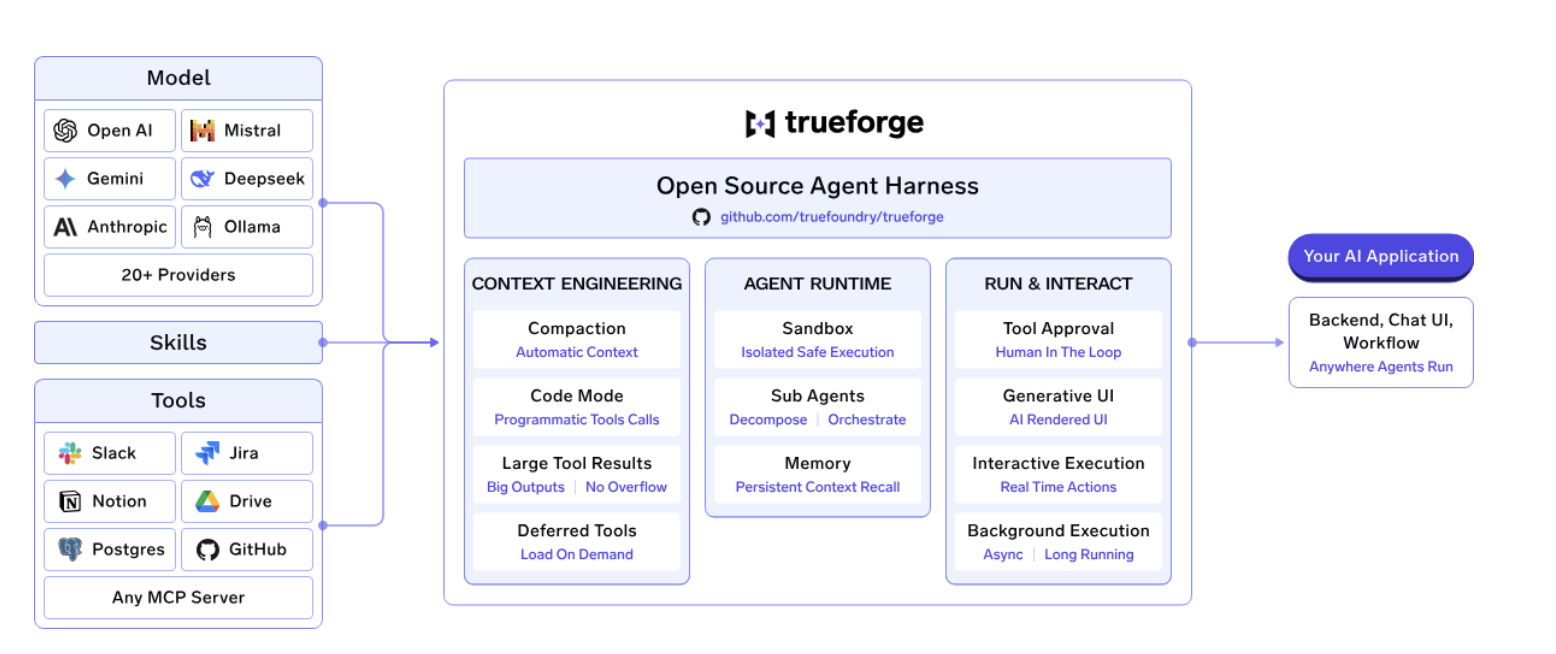
TrueForge verfolgt einen anderen Ansatz für das Problem des Agent Harnessing. Anstatt eine feste, verwaltete Orchestrierungsschleife bereitzustellen, ist TrueForge ein MIT-lizenziertes Open-Source-Agent-Harness, das Sie auf Ihrer eigenen Infrastruktur ausführen können.
Der Kernserver ist Open Source, sodass Entwickler die Ausführungsschleife einsehen und anpassen können, anstatt sie als Blackbox zu behandeln. Sie können TrueForge lokal, mit Docker Compose oder über Helm deployen.
Das verändert den Trade-off erheblich. Bei AgentCore Harness verwaltet AWS die Schleife und die umgebende Infrastruktur für Sie. Mit TrueForge erhalten Sie mehr Kontrolle darüber, wie der Agent tatsächlich ausgeführt wird.
TrueForge ist modellneutral und funktioniert mit OpenAI-kompatiblen Endpunkten. Sie können das Harness auf den gewünschten Modellanbieter oder Endpunkt ausrichten, ohne die zugrunde liegende Agentenimplementierung zu ändern.
Gleiches gilt für die Tools, die der Agent nutzt. TrueForge unterstützt MCP-Server und ermöglicht es Ihnen, Ihre eigene Sandbox mitzubringen, anstatt den Agenten an eine einzelne verwaltete Ausführungsumgebung zu binden.
Dadurch wird die Harness-Schicht unabhängig vom Modell und der darunter liegenden Infrastruktur:
Modell → TrueForge → MCP / Tools / Sandbox
Sie können den Modellendpunkt ändern, ohne den Agenten um einen anderen Anbieter herum neu bauen zu müssen.
Einer der größten Unterschiede zu AgentCore Harness besteht darin, dass die TrueForge-Schleife Open Source ist.
Das bedeutet, dass Entwickler einsehen können, wie das Harness die Ausführung handhabt, und es anpassen können, wenn sie Verhalten benötigen, das nicht als Konfigurationsoption verfügbar ist.
Dies ist nützlich, wenn ein Agent benutzerdefinierte Logik benötigt für:
Anstatt darauf zu warten, dass ein verwaltetes Harness einen bestimmten Hook oder eine Konfigurationsoption bereitstellt, steht die zugrunde liegende Implementierung für Änderungen zur Verfügung.
TrueForge verfolgt auch bei der Kontextverwaltung einen anderen Ansatz.
Anstatt sich nur auf Truncation zu verlassen, wenn der Kontext zu groß wird, nutzt TrueForge Compaction zusammen mit Techniken wie verzögertem Laden von Tools, Code Mode und Response Offloading.
Ziel ist es, die Menge an Kontext zu reduzieren, die in der aktiven Konversation verbleiben muss, während gleichzeitig die Informationen aufbereitet werden, die der Agent für die Weiterarbeit benötigt.
Für lang laufende Agenten ist dieser Unterschied entscheidend. Ein Agent, der sich durch eine große Codebasis oder eine mehrstufige Rechercheaufgabe arbeitet, kann eine erhebliche Menge an Tool-Outputs und Zwischenkontext ansammeln. Das einfache Entfernen älterer Nachrichten kann dazu führen, dass diese Informationen nicht mehr verfügbar sind; Compaction bietet eine Möglichkeit, stattdessen eine verdichtete Repräsentation zu bewahren.
TrueForge behandelt auch die Sandbox anders.
Bei AgentCore Harness läuft die Sitzung innerhalb einer isolierten MicroVM. TrueForge behandelt die Sandbox stattdessen als ein Tool, das bereitgestellt werden kann, wenn der Agent tatsächlich Code ausführen muss.
Das bedeutet, dass die Sandbox nicht die Umgebung für die gesamte Agentensitzung sein muss. Sie wird zu einer weiteren Funktion, die der Agent bei Bedarf aufrufen kann.
Der Unterschied läuft letztlich auf die Kontrolle hinaus.
AgentCore Harness wurde entwickelt, um Entwicklern einen verwalteten Weg zur Ausführung von Agenten zu bieten, ohne die Orchestrierungsschleife selbst bauen zu müssen. TrueForge wurde für Entwickler entwickelt, die möchten, dass das Harness selbst anpassbar und unabhängig von einem bestimmten Cloud-Anbieter oder Agenten-Framework bleibt.
Das macht TrueForge besonders relevant, wenn Sie die Agentenschleife kontrollieren, die Kontextverwaltung anpassen, Ihren eigenen Modellendpunkt wählen oder das Harness auf Ihrer eigenen Infrastruktur ausführen möchten.
Mit npx @truefoundry/trueforge erhalten Sie in etwa einer Minute einen laufenden Agenten, oder erfahren Sie, wie TrueForge den Kontext bei langen Ausführungen verarbeitet.
F: Was ist AgentCore Harness?
A: AgentCore Harness ist das verwaltete Agent Harness von AWS innerhalb von Amazon Bedrock AgentCore, das seit 2026 allgemein verfügbar ist. Die Orchestrierungsschleife wird bereitgestellt und von Strands Agents angetrieben, sodass Sie den Agenten als Konfiguration deklarieren (inklusive Modell, System-Prompt, Tools, Speicher und Ausführungslimits), anstatt die Schleife selbst zu schreiben. Sitzungen sind standardmäßig zustandsbehaftet und laufen in einer isolierten MicroVM mit eigenem Dateisystem und eigener Shell.
F: Was ist der Unterschied zwischen AgentCore Harness und AgentCore Runtime?
A: Runtime ist serverloses Hosting und das Harness ist eine verwaltete Schleife, die darin läuft. Bei der Runtime bringen Sie Ihren eigenen Agenten-Code in einem beliebigen Framework mit, verpacken ihn als ARM64-Container, pushen ihn zu ECR und schreiben die Orchestrierung selbst. Beim Harness gibt es keinen Container und keine Schleife zu schreiben. AWS protokolliert Harness-Operationen unter AWS::BedrockAgentCore::Runtime, was das Verhältnis der beiden am klarsten zeigt.
F: Kann ich LangGraph oder ein anderes Framework mit dem von AgentCore bereitgestellten Agent Harness verwenden?
A: Nicht auf dem Harness. AWS markiert die freie Wahl des Agenten-Frameworks als nicht unterstützt, da die Schleife fest auf Strands Agents basiert. Sie können LangGraph, CrewAI oder benutzerdefinierten Code auf AgentCore Runtime ausführen, da Runtime von Grund auf framework-agnostisch ist. Der Wechsel zum Harness bedeutet jedoch, diesen Code hinter sich zu lassen. Dies ist der Hauptgrund, warum Teams, die stark auf ein bestimmtes Framework setzen, bei der Runtime bleiben.
F: Kann ich ein Agent Harness in meiner eigenen VPC oder On-Premise ausführen?
A: Mit einem selbst gehosteten Harness ja. TrueForge lässt sich mit einem einzigen Befehl (npx) lokal ausführen oder über Docker Compose und Helm für Team-Deployments mit Postgres, Redis, Replikaten und OIDC-Login bereitstellen. Die verwaltete Plattform von TrueFoundry läuft ebenfalls selbst gehostet, On-Premise, Air-Gapped oder hybrid, sodass keine Daten Ihre Domäne verlassen. AgentCore Harness unterstützt VPC-Networking, läuft aber in AWS.
F: Wie verwalte und steuere ich Modelle und MCP-Server über viele Agenten hinweg?
A: Über eine Gateway-Schicht, sobald Schlüssel pro Team nicht mehr skalieren. Das AI Gateway von TrueFoundry stellt 1.000+ LLMs hinter eine einzelne OpenAI-kompatible API bei etwa 3 bis 4 ms zusätzlicher Latenz und 350+ RPS auf einer einzelnen vCPU – inklusive RBAC, Budgets, Guardrails und Credential-Rotation sowie OpenTelemetry-Traces in Grafana, Datadog oder Prometheus. Agenten auf AgentCore, TrueForge oder anderen Systemen werden auf dieselbe Weise verwaltet.
AgentCore Harness und TrueForge verfolgen grundlegend unterschiedliche Ansätze beim Bau von KI-Agenten.
AgentCore Harness abstrahiert die Agentenschleife vollständig. Sie definieren Modell, Anweisungen, Tools, Speicher und weitere Konfigurationen, und AWS übernimmt die Ausführung. Dies kann den Weg eines Agenten in die Produktion erheblich vereinfachen – insbesondere, wenn Sie bereits im AWS-Ökosystem entwickeln und mit den Einschränkungen eines verwalteten Harnesses vertraut sind.
TrueForge gibt dem Entwickler mehr Kontrolle zurück. Es ist Open Source, kann auf Ihrer eigenen Infrastruktur ausgeführt werden und legt die zugrunde liegende Agentenschleife für Anpassungen offen. Sie können Ihren Modellendpunkt, Ihre MCP-Server und Ihre Sandbox frei wählen und das Harness als Fundament statt als starre Orchestrierungsschicht nutzen.
Die Wahl läuft daher weniger darauf hinaus, welches Harness mehr Funktionen hat, sondern vielmehr darauf, wie viel Kontrolle Sie über die Agenten-Runtime haben möchten.
Wenn Sie möchten, dass AWS die Orchestrierung und Infrastruktur verwaltet, bietet AgentCore Harness genau diese Abstraktion. Wenn Sie das Harness selbst prüfen, anpassen und betreiben möchten, bietet TrueForge eine Open-Source-Alternative.
Für Teams, die eine Agenten-Infrastruktur evaluieren, lautet die entscheidende Frage nicht einfach: Welches Agent Harness sollten wir verwenden? Sie lautet: Welche Teile des Agenten-Stacks soll die Plattform verwalten – und welche Teile wollen wir selbst kontrollieren?
Mit npx @truefoundry/trueforge erhalten Sie in etwa einer Minute einen laufenden Agenten, oder erfahren Sie, wie TrueForge den Kontext bei langen Ausführungen verarbeitet.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet