


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die besten AI-Agent-Identitätstools geben jedem autonomen Agenten eine eigene, überprüfbare Identität, authentifizieren ihn bei jeder Anfrage und autorisieren seine Aktionen nach dem Least-Privilege-Prinzip — inklusive Delegation, Lifecycle-Steuerung und Auditierung. Sie lassen sich in zwei komplementäre Gruppen unterteilen: Identity-and-Enforcement-Plattformen, die Agenten-Identitäten direkt im Request-Pfad ausstellen und durchsetzen, sowie Non-Human-Identity-Sicherheitswerkzeuge (NHI), die das Risikoprofil und die Posture von Agenten-Identitäten erfassen und verwalten.
Auf den Punkt gebracht: Es sind genau diese Plattformen, die geteilte API-Keys durch eine steuerbare, agentenspezifische Identität für agentic IAM ersetzen.
So lesen Sie diese Liste: Wenn Sie Identitäten direkt im Request-Pfad durchsetzen müssen (den Agenten authentifizieren und jede Aktion autorisieren, bevor sie ein Tool oder Modell erreicht), benötigen Sie eine Identity-and-Enforcement-Plattform. Wenn Sie hingegen den Wildwuchs bereits vorhandener nicht-menschlicher Identitäten aufdecken und absichern müssen, ist ein NHI-Sicherheitstool die richtige Wahl. Viele Unternehmen setzen auf eine Kombination aus beidem.
TrueFoundry ist ein Enterprise AI Gateway und eine Control Plane, die jeden Agenten als erstklassige Identität (First-Class Identity) behandelt und diese direkt im Request-Pfad durchsetzt. Jeder Agent wird mit einer eigenen Identität registriert, bei jedem Aufruf authentifiziert und gegen Least-Privilege-Richtlinien autorisiert — inklusive On-Behalf-Of-Delegation, einem MCP-Registry, SSO/SCIM und vollständigem Audit. Die Bereitstellung ist als SaaS, in Ihrer VPC, On-Premises oder vollständig Air-Gapped möglich.
Was TrueFoundry in dieser Liste abhebt, ist der Funktionsumfang: Es steuert Agenten-Identitäten zusammen mit den von ihnen aufgerufenen Modellen sowie den genutzten MCP-Servern und Tools über eine einzige Control Plane. Für Teams, die Identität, Autorisierung und Modell-/MCP-Governance an einem einzigen, durchsetzbaren Knotenpunkt zusammenführen möchten, ist dies die vollständigste Option.
Ablauf im Detail: Jede Anfrage überträgt das Token des Benutzers sowie das von TrueFoundry signierte Token des Agenten (Authorization + x-tfy-agent-authorization); das Gateway löst das Paar (Benutzer, Agent) auf, setzt RBAC sowie optionale Cedar-Policies durch und führt eine RFC 8693 On-Behalf-Of-Delegation aus, die Zugriffsrechte entlang der Kette ausschließlich einschränken kann. Agenten werden direkt im Registry bereitgestellt, zertifiziert, auf Abweichungen (Drift) überwacht und bei Bedarf beendet — ausgehende Anmeldedaten für externe Tools verbleiben sicher im Gateway und gelangen niemals in den Agenten selbst.
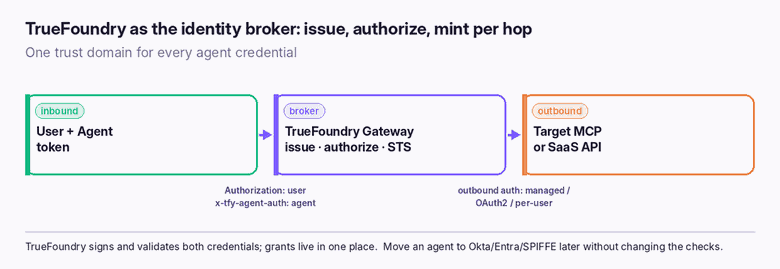
Wichtigste Funktionen:
Ideal für: Unternehmen, die eine zentrale Control Plane zur Steuerung von Agenten-Identitäten, Autorisierungen, Modellen und MCP suchen. Siehe auch Schlüsselkonzepte der Agent-Governance und das Identity-Broker-Pattern.
Okta, ein führender Anbieter im Bereich Workforce- und Customer-Identity, hat sein Identity Security Fabric auf nicht-menschliche und Agenten-Identitäten ausgeweitet. Die Lösung stellt Identitäten für Agenten aus, steuert deren Zugriffe und integriert die Agenten-Authentifizierung in dieselbe IdP-Infrastruktur, die Unternehmen bereits für Mitarbeiter nutzen. Für Unternehmen mit bestehendem Okta-Standard ist die Ausweitung dieser Governance auf Agenten ein naheliegender Schritt.
Ideal für: Okta-zentrierte Unternehmen, die ihren bestehenden Identity Provider auf Agenten ausweiten möchten. (TrueFoundry lässt sich für Agenten-Identitäten nahtlos mit Okta integrieren — siehe TrueFoundry mit Okta.)
Microsoft Entra Agent ID integriert AI-Agenten als erstklassige Identitäten direkt in das Entra Directory. Dadurch können Agenten mit denselben Directory-, Conditional-Access- und Lifecycle-Werkzeugen verwaltet werden, die Microsoft-Umgebungen bereits für Benutzer und Workloads einsetzen. Es ist die optimale Wahl für Infrastrukturen, die stark auf Microsoft aufbauen — insbesondere für Agenten aus dem Copilot Studio und Azure AI Foundry.
Ideal für: Microsoft-/Entra-zentrierte Organisationen. (TrueFoundry steuert Entra-ausgestellte Agenten beim Zugriff auf MCP-Server — besonders relevant, wenn Agenten über die Microsoft-Landschaft hinausgehen.)
Astrix Security ist eine Sicherheitsplattform für nicht-menschliche Identitäten (NHI). Anstatt direkt im Request-Pfad zu sitzen, identifiziert das Tool bereits vorhandene NHIs und AI-Agenten in Ihrer Umgebung, deckt Überprivilegierungen sowie Anomalien auf und unterstützt das Lebenszyklus-Management — die Posture- und Risiko-Seite der Agenten-Identität.
Ideal für: Sicherheitsteams, die Transparenz und Kontrolle über NHI-/Agenten-Risiken in bestehenden Systemen benötigen. Lässt sich hervorragend mit einer Enforcement-Plattform kombinieren.
Oasis Security ist eine Management-Plattform für nicht-menschliche Identitäten, die für das Skalieren von Service-Accounts, Workloads und neu auch agentenbasierten Zugriffen entwickelt wurde. Sie zentralisiert die Erkennung, Governance und den Lebenszyklus nicht-menschlicher Identitäten mit einem wachsenden Fokus auf Agentic Access Management.
Ideal für: Unternehmen, die eine dedizierte Ebene zur Verwaltung des gesamten Bestands an nicht-menschlichen Identitäten und Agenten suchen.
Die pragmatische Empfehlung für die meisten Unternehmen: Kombinieren Sie eine Enforcement Control Plane (damit Agenten pro Aktion authentifiziert und autorisiert werden) mit einem NHI-Sicherheitstool (um Transparenz über den Bestand zu erhalten und diesen zu bereinigen). Beide Ansätze lösen jeweils eine Hälfte von agentic IAM.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





