October 8, 2026
|
5 min read

Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
Lasso Securityは、生成AIを導入する企業にとって最もよく知られたAIセキュリティプラットフォームの一つです。組織全体のAI利用状況の把握、ランタイムセキュリティポリシーの適用、AIリスクの評価、そして従業員やAIアプリケーションをデータ漏洩から保護することに重点を置いています。
これらの機能はセキュリティチームにとって強力な選択肢となりますが、Lassoだけが唯一の選択肢ではありません。セキュリティとAIゲートウェイ、MCPゲートウェイの機能を組み合わせた包括的なAIプラットフォームを求める組織もあれば、デプロイの柔軟性、オープンソースインフラ、あるいは既存のクラウド環境とのネイティブな統合を優先する組織もあります。
本ガイドでは、ガバナンス、デプロイオプション、エンタープライズセキュリティ、運用上の複雑さの観点から、2026年におけるLasso Securityの最適な代替製品を比較します。
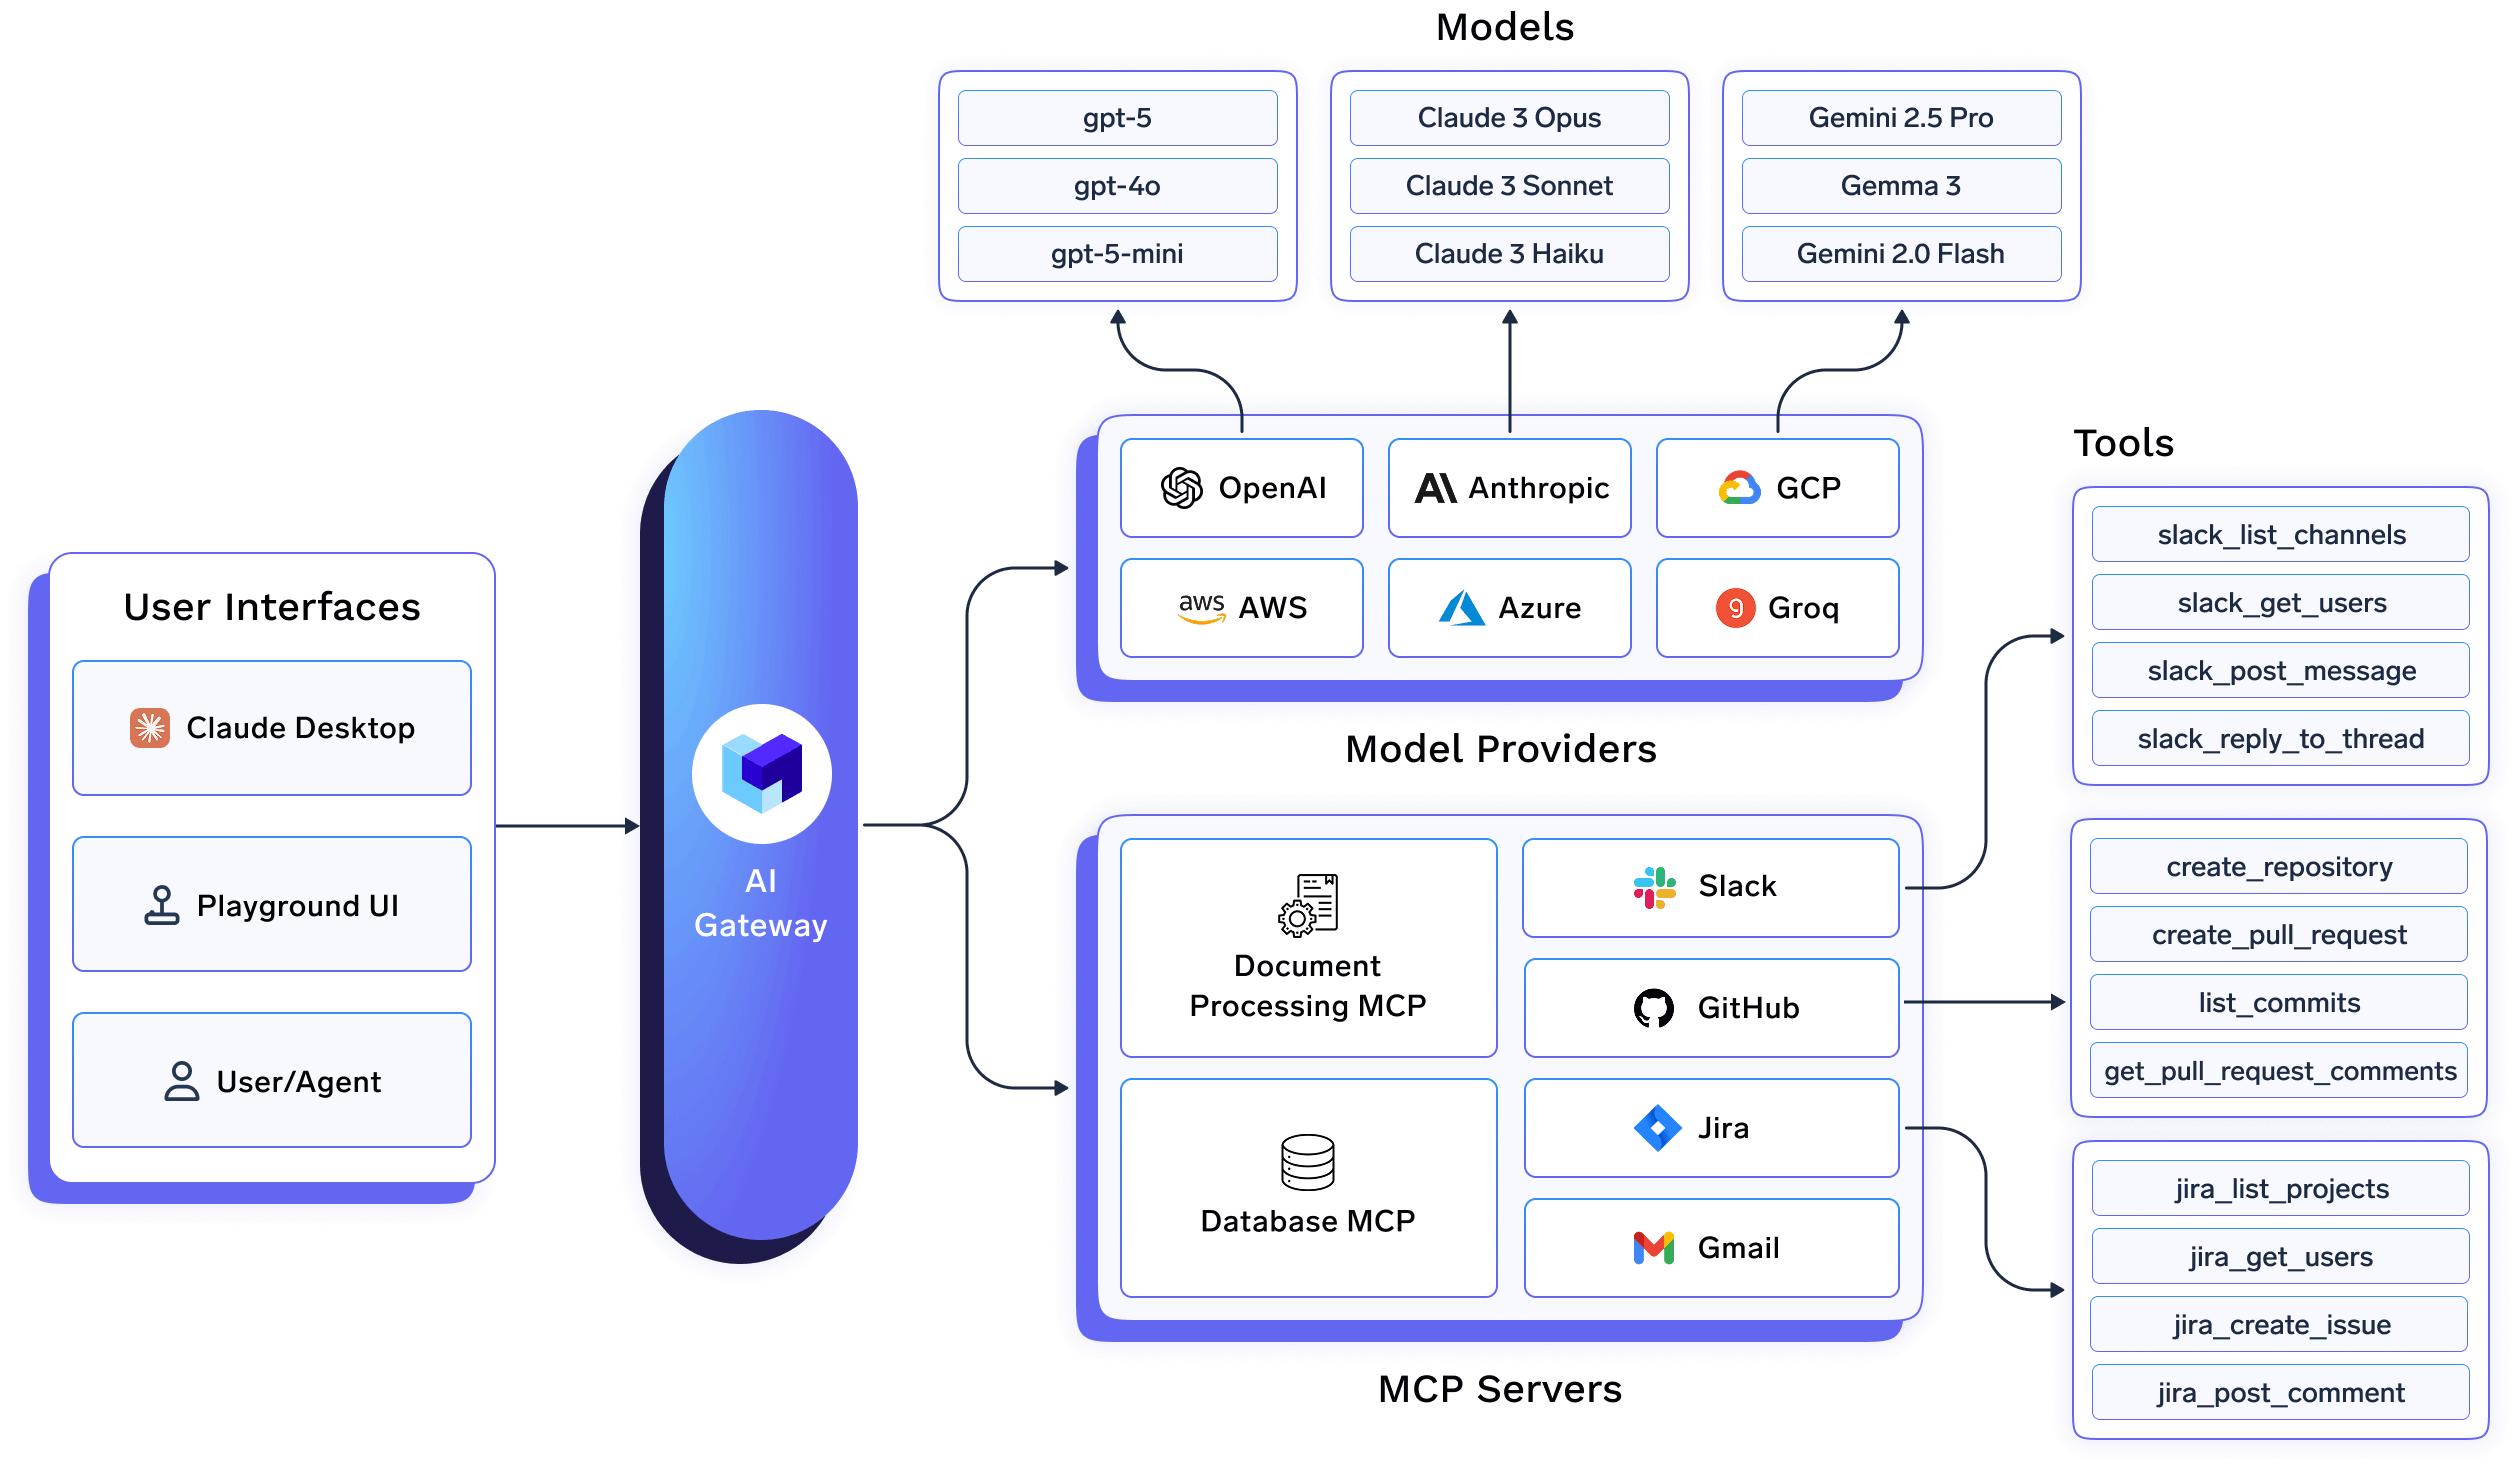
TrueFoundry は、 AIゲートウェイ および MCPゲートウェイ は、個別のゲートウェイの上にセキュリティ層を重ねるのではなく、同一のコントロールプレーンにガードレールを組み込んでいます。OpenAI互換の単一APIを通じて1,000種類以上のLLMをサポートし、ゲートウェイのレイテンシはわずか3〜4ミリ秒程度、1つのvCPUで毎秒350件以上のリクエストを処理可能です。
セキュリティ面では、TrueFoundryはPII(個人識別情報)フィルタリングや有害性検知などの入出力ガードレールを適用します。また、OpenAI Moderation、AWS Guardrails、Azure Content Safetyといったパートナーのガードレールプロバイダーと統合できるほか、設定やPythonコードで記述したカスタムガードレールのフックもサポートしています。SOC 2、HIPAA、GDPRに準拠しており、VPC、オンプレミス、または完全に隔離された(エアギャップ)環境へのデプロイが可能です。
MCPゲートウェイとAIゲートウェイは同じコントロールプレーンを共有しているため、チームが呼び出せるLLMを管理するRBAC(ロールベースアクセス制御)ポリシーで、エージェントが呼び出せるMCPツールも同時に管理できます。これにより、ゲートウェイの設定とセキュリティベンダーのダッシュボードの間でセキュリティポリシーが分断されることはありません。
TrueFoundryの主な機能
推奨される用途: ゲートウェイとは別にセキュリティベンダーのツールを導入するのではなく、AIゲートウェイ、MCPゲートウェイ、セキュリティガードレールを一つのプラットフォームで統合したいチーム。
RunlayerのAIコントロールプレーンは、組織内で稼働している未管理のエージェント、MCP、プラグインを検出するという点でLassoと重複しています。ただし、攻撃的なレッドチーミングよりもエージェントのアイデンティティ、OAuth認可、ガバナンスに基づいた有効化に重点を置いているため、Lassoとの重複は限定的です。価格はエンタープライズ向けの個別見積もり制で、セルフホストオプションはありません。
最適な用途: 専用のレッドチーミングや脅威検知よりも、シャドーAIの検出やエージェントのアイデンティティガバナンスを必要とする企業。
Portkeyは、幅広いLLMプロバイダーのサポートとガードレールの統合機能を備えたAIゲートウェイですが、MCP特有のガバナンスの深さはLassoに及びません。Lassoとゲートウェイを比較検討するチームの中には、Portkeyの組み込みガードレール統合を、別のセキュリティベンダーを導入するよりも軽量な代替手段として検討するケースがあります。
最適な用途: LLMゲートウェイ機能を主目的とし、ガードレールを付随的な統合機能として必要とするチーム。
ContextForgeはオープンソースのMCP/A2A/RESTゲートウェイ兼プロキシであり、セキュリティプラットフォームではありませんが、Lassoのような専用ベンダーの代わりにカスタムガードレールプラグインと組み合わせて使用するチームもあります。ライセンスは無料ですが、ホスティング、パッチ適用、およびプラグインシステム上に構築するセキュリティロジックはすべて自社で管理する必要があります。
最適な用途: 無料の完全セルフホスト型ゲートウェイを求め、専用のセキュリティプラットフォームを購入する代わりに、独自のガードレールロジックを構築する意欲のあるチーム。
Lakeraは、プロンプトインジェクション、ジェイルブレイク試行、機密データの漏洩、その他のランタイム脅威からLLMアプリケーションを保護することに特化したAIセキュリティプラットフォームです。AIゲートウェイとして機能するのではなく、AIインフラストラクチャと並行して動作し、プロンプトやモデルの応答が基盤となるLLMに到達する前に検査を行います。
トレードオフとして、LakeraはAIインフラストラクチャではなくAIセキュリティに重点を置いています。そのため、モデルのルーティング、認証、可観測性、レート制限、コスト管理には、別途AIゲートウェイが必要です。Lakeraの導入を検討するチームは、単独のAI運用プラットフォームとしてではなく、AIゲートウェイと組み合わせて使用することが一般的です。
最適な用途: 既存のAIゲートウェイやインフラストラクチャを維持しつつ、プロンプトインジェクションやその他のランタイム攻撃からLLMアプリケーションを保護するための専用AIセキュリティレイヤーを必要とする組織。
Lasso Securityは、AIセキュリティ、ランタイム保護、自動化されたレッドチーミングを最優先する組織にとって強力な選択肢です。セキュリティチームがAIの利用状況を把握し、リスクを特定し、AIアプリケーション全体でポリシーを適用する上で優れていますが、モデルのルーティングやガバナンスには別途AIゲートウェイが必要となります。
組織がより広範なAIインフラストラクチャプラットフォームを求めている場合は、セキュリティとAIゲートウェイ、およびMCPゲートウェイの機能を組み合わせた代替手段を検討する価値があります。以下のようなプラットフォームが挙げられます。 TrueFoundry は、モデルのルーティング、ガードレール、オブザーバビリティ、エンタープライズID、ガバナンスを単一のコントロールプレーンに統合しており、AI導入の拡大に伴う複数の製品管理の手間を軽減します。
最終的に、どちらを選択すべきかは優先順位によって決まります。 AI専用のセキュリティが最優先事項であればLasso Securityを、AIガバナンス、ゲートウェイ管理、セキュリティを一つのソリューションに統合したいのであればTrueFoundryのような統合プラットフォームを検討してください。
エンタープライズ向けとして最適なLasso Securityの代替は何ですか?
TrueFoundryは、ゲートウェイの下位層とは別にセキュリティレイヤーを購入するのではなく、ゲートウェイネイティブなガードレール、PIIフィルタリング、MCPガバナンスを単一のプラットフォームで利用し、価格も公開されているものを求める企業にとって最適な選択肢です。
Lasso Securityに無料の代替手段はありますか?
Guardrails AIは、ガードレールのロジックに特化した無料のオープンソースオプションですが、Lassoのような検出、レッドチーミング、ランタイム適用のインフラストラクチャは備えていません。IBM ContextForgeはゲートウェイ層としては無料ですが、専用のセキュリティ機能は含まれていません。
AIゲートウェイが組み込まれたLasso Securityの代替手段はありますか?
TrueFoundryとPortkeyはどちらも、ガードレール機能をAIゲートウェイに直接統合しているため、ルーティング層の上に別のセキュリティベンダーを導入する必要がありません。
TrueFoundryは、Lassoのような専用セキュリティプラットフォームの代わりになりますか?
PIIフィルタリング、有害性検知、設定可能なガードレールをゲートウェイガバナンスと併せて必要とするチームにとっては、代わりとなります。ただし、継続的な敵対的レッドチーミングを専門的に必要とするチームの場合、TrueFoundryのガードレールは補完的なものであり、完全な代替とはなりません。
TrueFoundryを自社のVPCやオンプレミスにデプロイできますか?
はい。TrueFoundryは、お客様のVPC、オンプレミス、エアギャップ環境、ハイブリッド環境、またはマルチクラウド環境で動作し、データがドメイン外に出ることはありません。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.