



November 16, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
世界中の企業が、AIインフラの展開方法において重要な転換点を迎えています。 ガートナー(Gartner) は最近、 ジオパトリエーション(地理的帰還) という用語を提唱し、新しい戦略を定義しました。それは、企業のデータやアプリケーションをグローバルなパブリッククラウドから引き揚げ、ローカルまたは主権のある環境に戻すというものです。言い換えれば、企業は地政学的なリスクを軽減するために、クラウドのワークロードを「本国」へ回帰(リパトリエーション)させています。これには、ソブリンクラウド、地域プロバイダー、オンプレミスのデータセンターなどが含まれます。この新たなトレンドは単なる理論ではありません。ガートナーは、2030年までに 75% 以上の欧州および中東の企業が、仮想ワークロードをジオパトリエーション(自国回帰)させると予測しています。これは2025年の5%未満から大幅な増加です。この変化の原動力は何でしょうか?それは、地政学的に不安定な世界における、AIデータの主権とレジリエンス(回復力)に対する懸念の高まりです。
ジオパトリエーションは、CTO、エンタープライズアーキテクト、コンプライアンス責任者にとって、経営陣レベルで議論されるトピックへと急速に発展しました。2025年10月に開催されたガートナーのシンポジウムでは、 ベンダーの所在地とデータ主権 のリスクが、IT戦略における重要な要素であることが強調されました。調査対象となった米国外のCIOの半数以上が、地域に基づいてベンダーとの関わり方を見直す計画を立てており、これは米国のCIOの2倍の割合です。あるガートナーのアナリストが指摘したように、これは「ジオパトリエーションへの移行の始まり」を意味しており、テクノロジーリーダーたちは地政学的リスクを軽減するために設計されたソリューションへと、より多くの仮想ワークロードを移行させています。実際には、これは外国のクラウドインフラへの依存を減らし、機密性の高いAIワークロードを現地の管轄下に置くことを意味します。
本ブログ記事では、ジオパトリエーションが具体的に何を意味するのか、そしてなぜ エージェンティックAIの時代においてその重要性が高まっているのかを紐解いていきます。地政学的なクラウド依存のリスクと、ソブリンAIインフラ(データレジデンシー、主権、管轄区域のコンプライアンスを核として設計されたAIシステム)に対する高まる要請について探ります。重要な点として、 AI Gateway を、主権レベルでコンプライアンスを強制するためのコントロールプレーンとして紹介し、TrueFoundryのAIゲートウェイが、地域を意識したLLMルーティング、一元化されたログ管理とキー制御、ハイブリッドモデルのオーケストレーションといった機能をどのように実現するかを解説します。
ジオパトリエーション は、「地政学的リスクを考慮し、企業のデータやアプリケーションをグローバルなパブリッククラウドから、ソブリンクラウド、地域のクラウドプロバイダー、あるいは自社のデータセンターといったローカルな選択肢へ移行させること」と定義されています。簡単に言えば、それは コントロールを取り戻す ことです。機密性の高いワークロードをハイパースケーラーのグローバルクラウド(データが他国に存在したり、国際ネットワークを経由したりする可能性がある場所)でホストするのではなく、ジオパトリエーションを実践する組織は、自国や自地域に適合したインフラを選択します。これには、国内で運営されているクラウドへのワークロード移行、現地の管轄下に置かれたプロバイダーの利用、あるいはワークロードをオンプレミスに戻すことなどが含まれます。
なぜ今なのでしょうか?ジオパトリエーションは、主に地政学的な不安定さと規制圧力の高まりに対する反応です。かつて、クラウドの主権に関する懸念は、政府や銀行セクターに限定されていました。しかし今日では、「かつて銀行や政府に限られていたクラウド主権の問題が、世界的な不安定さの増大に伴い、幅広い組織に影響を及ぼすようになっています」。地政学的な緊張、貿易摩擦、そして国ごとに異なるデータプライバシー法(欧州のGDPR、アジアのデータローカライゼーション法など)により、企業は「万能なグローバルクラウド戦略」の再考を迫られています。もし重要なクラウドサービスが制裁や政治的対立によって突然制限された場合、ビジネスを継続できるでしょうか?外国政府の法律がデータへの域外アクセスを許可していたり(米国のCLOUD法など)、現地のプライバシー規制と矛盾していたりする場合、企業はリスクにさらされていないでしょうか?こうした疑問が、ジオパトリエーションを曖昧な概念から、リスク管理のための戦略的必須事項へと押し上げました。
重要なのは、ジオパトリエーション(地理的帰還)がクラウドの放棄やイノベーションの停止を意味するわけではないということです。 それは、場所と主権を考慮したクラウドおよびAIアーキテクチャを選択することを意味します。 例えば、欧州の企業が、すべてのデータをEUの管轄下に置くために、米国拠点のパブリッククラウドからEU主権クラウドサービスへワークロードを移行するケースが考えられます。中東の企業であれば、海外のプロバイダーへの過度な依存を避けるために、地域のクラウドデータセンターやプライベートインフラへの投資を行うかもしれません。そうすることで、組織は以下のようなリスクを軽減しようとしています。 地政学的なクラウド依存これにより、データが外国の管轄区域で保存・処理されることに伴う、法的および政治的な複雑な問題から自社を守ることができます。
ガートナーの2025年の調査は、この変化がいかに重要であるかを強調しています。米国以外のCIOの半数が、以下のような理由でベンダーとの関わり方を変えていると回答しました。 地域的な要因実際、米国以外のCIOの3人に1人が、地域内に本社を置くベンダーとの連携を強化する計画を立てています(米国のCIOではわずか16%)。メッセージは明確です。「グローバル化」は、以下のような考え方によって調整されつつあります。 「ローカル化」 AIとクラウドに関しては、まさにこの考え方が重要です。ジオパトリエーションは、この時代の精神を捉えています。それは、クラウドとAIを大規模に活用する紛れもない利点と、新たな慎重さとのバランスを取ることです。つまり、それらの利点が主権やレジリエンスを犠牲にして得られるものではないことを保証するのです。解決策を掘り下げる前に、このトレンドを、エンタープライズAI戦略を再構築しているもう一つのトレンドと結びつけることが重要です。それは、以下の台頭です。 エージェンティックAIを追加します。
私たちは、以下の時代に突入しています。 エージェンティックAIAIシステムが組織に代わって、より自律的かつ能動的に行動する時代です。ガートナーのアナリストは、「2025年はAIのパイロット運用、発見、実験の年だった。2026年はエージェント型AIのROI(投資対効果)を実現する年になるだろう」と指摘しており、企業が基本的な生成AIの実験から、意思決定や実行が可能な高度なAIエージェントへと移行していることを示しています。これらの「エージェント型」AIシステムは、スマートアシスタントであれ、意思決定モデルであれ、自動化されたワークフローであれ、ビジネス価値へのより直接的な道筋を約束するものです。それらは継続的に学習・適応し、人間の介入を最小限に抑えながらタスクを実行し、実質的に組織のオペレーションの延長線上の存在となります。
しかし、エージェント型AIの台頭は、地政学的リスクや主権リスクに対処する緊急性を高めています。その理由は以下の通りです。
クラウドAIサービスへの依存度の高まり: エージェント型AIは、多くの場合、クラウドでホストされる大規模言語モデル(LLM)やその他の高度なAIサービスを活用します。もし自社の自律型AIエージェントが特定のクラウドプロバイダーのLLMに依存している場合、ビジネスオペレーションはそのプロバイダーや地域と密接に結びついてしまいます。これは、単一障害点となる地政学的リスクをもたらします。
データ主権とコンプライアンスの複雑さ: エージェント型AIシステムは、機密性の高い顧客情報やビジネスナレッジを含む大量のデータを消費・生成します。もしこれらのデータフローが管理されないまま国境を越えていれば、意図せずデータ居住法に違反したり、国境を越えたデータ転送の課題に直面したりする可能性があります。エージェントの時代において、 管轄区域を意識したAI設計は極めて重要です。を追加します。
AI倫理と国家規制: 各国は独自のAI規制を策定しています。ある法域で許容されるAIの挙動が、別の法域では制限される可能性があります。 他国のルールに支配されたAIプラットフォームに依存することは、コンプライアンス上の対立を招く恐れがあります。
地政学的緊張とサプライチェーンのセキュリティ: もし利用しているAIエージェントが「クラウドX」上で稼働しており、外交関係の悪化によってクラウドXが貴社の地域に対して法的にサービスを提供できなくなった場合、貴社の「スマート」なソリューションは一瞬にして機能を失います。
これらの要素は、一つの厳しい現実を浮き彫りにしています。AIが企業内で強力かつ広範に浸透するほど、そのAIがどこで実行され、誰がそのインフラを管理しているのかを深く懸念しなければなりません。要するに、エージェント型AIの時代において「ジオパトリエーション(データの地理的帰属)」の重要性は増す一方です。主権的な管理を欠いた自律型AIは、将来的なトラブルの種となります。そのため、先見の明のある組織は「法域を認識するAIインフラ」と呼べるものへの投資を進めています。これは、 どこで 稼働しているかをシステム自体が把握し、それに応じてポリシーを適用できるように設計されたものです。
以下を実現するには、 国家レベルのコンプライアンス 相互に関連する3つの概念を理解する必要があります。 データレジデンシー、データ主権、そして法域による管理これらは、AIインフラを地政学的および法的な要件に適合させ続けるための戦略の基盤となります。
データレジデンシー:
これは、データが地理的にどこに保存され、処理されるかを指します。多くの規制では、特定のデータ(特に個人データ)を国内または特定の地域内に留めることが義務付けられています。AIの文脈においてデータレジデンシーとは、学習データ、モデルの出力、さらには一時的なプロンプトログに至るまで、承認された場所のインフラ内に確実に存在させることを意味します。本質的に、データレジデンシーとは場所の管理であり、 データが存在する物理的な地理的場所を指します。を追加します。
データ主権:
データ主権は、さらに一歩踏み込んだ概念です。これはデータが特定の国に置かれているだけでなく、その国の 法律やガバナンスの対象となることを意味します。真のデータ主権とは、多くの場合、国内企業が所有・運営するインフラストラクチャを使用すること、あるいは以下を保証する取り決めの下で運用することを意味します。 現地の法的管理その目的は、外国政府や外部組織が現地の法律を無効化できないようにすることです。
管轄区域を認識するAI(法規制の遵守):
データの居住性と主権を確保したとしても、AIシステムが以下に従って動作することを保証しなければなりません。 現地の規制およびポリシー これが「管轄区域を認識するAIインフラ」です。システムは管轄区域のコンテキストを「認識」し、適切なルーティング、ログ記録、ポリシー適用を行います。
AIデータ主権を考慮したアーキテクチャを構築する際、組織はこれらの要素を組み合わせた戦略をますます採用するようになっています。
新たなベストプラクティスには以下が含まれます。
データレジデンシー(データの保管場所)やデータ主権の要件は、今やAIシステム設計において、スケーラビリティやパフォーマンスと同等に重要な要素となっています。これらは後付けで対応するのではなく、アーキテクチャを決定する際の最優先事項として扱う必要があります。まさにその役割を果たすのが、 AI Gateway 強力な強制レイヤーとなります。これは企業内のあらゆるモデル呼び出しを制御する「交通整理役」として機能する中央集権的なポリシーエンジンであり、すべてのリクエストとレスポンスが管轄区域、データの保管場所、およびコンプライアンスの境界を遵守していることを保証します。
組織は、AIの導入スピードを落とすことなく、これらすべてのデータ主権やコンプライアンスのルールをどのように実践的に強制できるのでしょうか。その新たな解決策として注目されているのが、 AI Gateway AIモデルとのすべてのやり取りを仲介する、ポリシー対応のミドルレイヤーです。簡単に言えば、AIゲートウェイとは、アプリケーションとあらゆるAIモデル(OpenAI、Azure、社内モデルなど)との間のリクエストを仲介する特殊なリバースプロキシであり、以下の役割を担います。 統制の中心的拠点を追加します。
ゲートウェイを通じて、以下の項目を強制的に適用できます。
これは単に「モデルを呼び出す」だけでなく、 モデルを統制するためのインフラストラクチャです要するに、AIゲートウェイとは、すべてのAIデータとリクエストを管理する高度な航空管制官を導入するようなものです。適切な検査、ルーティング、ログ記録なしにデータが送受信されることはありません。例えば、TrueFoundryのAIゲートウェイは、これらの機能を果たすために専用設計されたソリューションであり、その導入により、パフォーマンスと柔軟性を維持しながら、国家レベルのコンプライアンスを確実に遵守できます。
Key Metrics for Evaluating Gateway
| Criteria | What should you evaluate ? | Priority | TrueFoundry |
|---|---|---|---|
| Latency | Adds <10ms p95 overhead for time-to-first-token? | Must Have | ✅ Supported |
| Data Residency | Keeps logs within your region (EU/US)? | Depends on use case | ✅ Supported |
| Latency-Based Routing | Automatically reroutes based on real-time latency/failures? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |

TrueFoundryのAIゲートウェイ は、前述のAIゲートウェイの概念を体現するエンタープライズグレードのプラットフォームであり、特に以下の点に重点を置いています。 主権、セキュリティ、マルチリージョン対応のコンプライアンス、そしてパフォーマンスを追加します。
これは、 統合コントロールプレーン として設計されており、すべてのAI/LLM利用を一元管理します。単一のポリシーレイヤーと単一のエントリポイントを提供しつつ、モデルをどこででも(マルチクラウド、ハイブリッド、オンプレミス)実行可能です。
「EUのトラフィック → EUのモデルインスタンス」
「米国のトラフィック → 米国のモデルインスタンス」
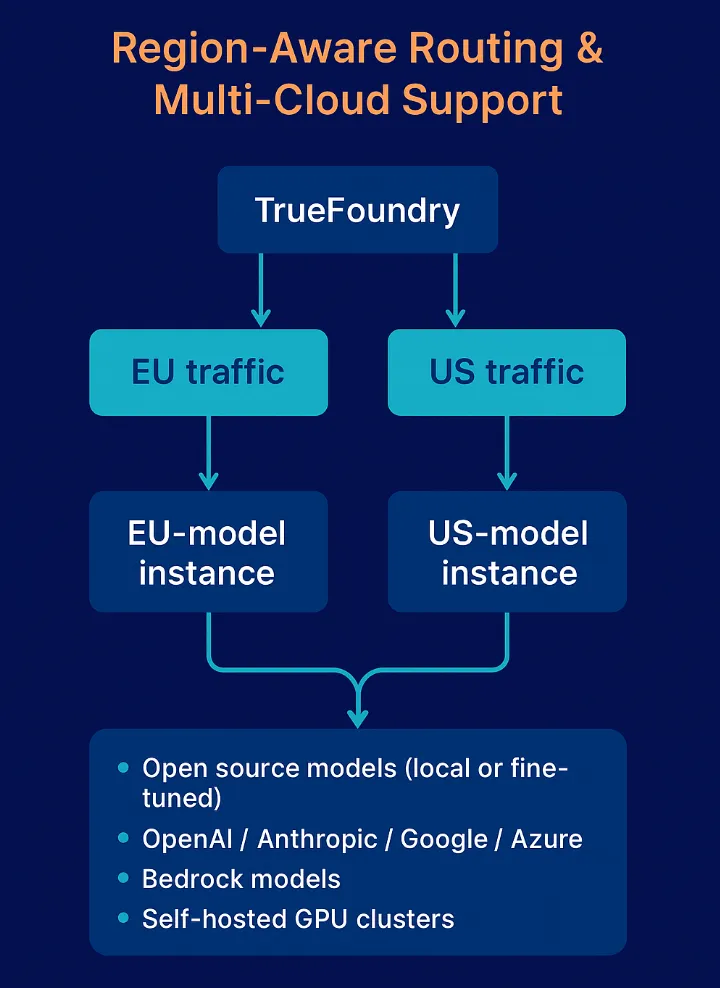
また、TrueFoundryは250以上のモデルやプロバイダーと統合されているため、企業は以下を横断してリクエストをルーティングできます。
→ これはデータの地理的所在を管理する上で極めて重要です。 なぜなら リージョンの切り替え + プロバイダーの切り替え は、主権を確保するための戦略です。この柔軟性により、特定のクラウドベンダーに縛られることはありません。新しいモデルやリージョンが登場すれば、すぐに追加できます。このマルチクラウドへの対応力は、地政学的なレジリエンス(回復力)を維持する上で極めて重要です。プロバイダーAで問題が発生しても、シームレスにプロバイダーBへ切り替えることができます。実質的に、TrueFoundryのゲートウェイは、 ベンダーに依存せず、リージョンを意識したAIファブリック を企業に提供します。
これには、コンプライアンス上の大きなメリットが2つあります。(a) キー管理 – ローテーションポリシーの強制、キー利用者の制限、キー漏洩の防止が可能です。(b) アクセス制御 – RBACを使用することで、承認されたアプリケーションやユーザーのみが特定のモデルを呼び出せるように制限できます。例えば、データサイエンスチームのサービスアカウントのみが「財務レポート生成」モデルを呼び出せるようにし、さらにレート制限を設けるといった運用が可能です。TrueFoundryのゲートウェイは、 「利用状況を分離・管理するためのロールベースアクセス制御(RBAC)」 をサポートしており、サービスアカウントやAIエージェントのIDまで管理できます。すべての操作は監査ログとして記録されます。本質的に、これは AIコンプライアンス ゲートであり、どのモデルであれ、どこで実行されていようと、すべてのリクエストはモデルに到達する前にチェック、認証、認可されます。
これは、 プロンプトファイアウォールおよびレスポンスファイアウォール として一元的に適用されます。多くの場合、プラグインを使用するか、ゲートウェイパイプライン内でモデレーションモデルやツールを呼び出すことで実装されます。重要な点は、各AIプロバイダーの安全対策(不透明であったり、自社のポリシーには不十分であったりする可能性があります)に依存する必要がなく、組織のコンプライアンスルールを一貫した層で管理できることです。
要約すると、TrueFoundryのAIゲートウェイは、企業が データの地理的制限(ジオパトリエーション)を運用化するための実践的な青写真を提供します。データの送信先、閲覧権限、使用するモデル、AIの実行可否などを、すべて統合されたコントロールプレーンから制御するためのツールを提供します。
主要なクラウドベンダーは データ主権に対する圧力の高まりを認識しており、 コンプライアンス対応のための機能、ゾーン、境界をそれぞれ導入しています。しかし、各ベンダーが掲げる「データ主権への取り組み」は、 自社のスタック内でのみ有効なものに留まっています。
主な違い:
1. ベンダー独自のデータ主権ソリューションは、 垂直統合型 である傾向があります。つまり、そのベンダーのスタック内ではうまく機能しますが、汎用性はありません。一方、独立型AIゲートウェイは 水平統合型 であり、複数のスタックを横断して統合レイヤーを構築します。ベンダー独自のソリューションは、自社サービスとの深い統合(例:AzureがCopilotのクエリにおいてOffice 365のデータが特定の国から流出しないことを直接保証するなど)が可能であり、その点では価値があります。しかし、独立型ゲートウェイは 全体を俯瞰する視点 を提供します。つまり、ログ、ポリシーエンジン、フェイルオーバーシステムをすべて一元管理できるのです。
2. もう一つの側面は ベンダーロックインか、自由かハイパースケーラーが提供するソブリン(主権)ソリューションのみに依存すると、ある程度のロックインが生じるリスクがあります(コンプライアンスがそのベンダーの特殊なサービスに縛られるためです)。対照的に、ゲートウェイを使用すれば、理論上はバックエンドのプロバイダーを切り替えても、開発者向けのインターフェースやガバナンス設定を維持できます。AIのように急速に進化する分野において、この俊敏性は決して軽視できません。今日トップのモデルが明日もそうであるとは限らず、地政学的な状況の変化によって、利用可能なベンダーが変わる可能性もあるからです。中立的なゲートウェイは、こうした不確実性に対するヘッジとなります。
3. 最後に、 ハイブリッドクラウドとオンプレミスAIの観点です。絶対的な主権を確保するためにオンプレミスAIが必要となる場合(国立研究所や、エアギャップ環境を必要とする防衛関連のシナリオなど)、独立したゲートウェイの方が適している可能性が高いでしょう。TrueFoundryのゲートウェイは、 完全にオンプレミスで 動作させることができ、前述の通りエアギャップモードでの運用も可能です(リクエスト時に外部への依存関係が発生しません)。大手ベンダーもオンプレミス向けの製品(Azure Stack、Google Distributed Cloudなど)を提供していますが、これらは本質的に彼らのクラウドを自社のデータセンター内で動かすものであり、非常に大掛かりなアプローチとなります。一方、ゲートウェイは導入が比較的容易なソフトウェアであり、オンプレミスのモデルだけでなく、許可された場合にはクラウド上のモデルにも接続できます。ハイブリッド運用を実現するための、よりシンプルな架け橋となるのです。
企業がAIを各地域へと展開する中で、データのレジデンシー(所在)と主権はもはやオプションではなく、不可欠な基盤となっています。ジオパトリエーション(地理的帰還)は、組織がAIインフラを考える上での決定的な転換点であり、レジリエンス、コンプライアンス、そして信頼を重視する姿勢を示しています。 TrueFoundryのAIゲートウェイ は、企業がデータ境界を強制し、ハイブリッドモデルを統合管理し、主権を損なうことなくエージェント型AIを拡張するためのツールを提供します。EU、米国、APACなど、どの地域で事業を展開していても、自信を持ってAI利用のルーティング、ログ記録、ガバナンスを行うことができます。「場所がコントロールを意味する」この時代において、TrueFoundryは、その両方を手中に収めるお手伝いをします。
クラウドコンピューティングにおけるジオパトリエーションとは、企業のデータやアプリケーションを、グローバルなパブリッククラウドから、ローカルまたはソブリン(主権)環境へ移行させることを指します。この戦略は、米国などの組織がAIデータの主権を確保し、地政学的リスクを軽減するのに役立ちます。つまり、自国や地域の規制に準拠したインフラを選択し、デジタル資産に対するコントロールを維持することを意味します。
AIインフラにおけるジオパトリエーションとは、企業のAIデータやアプリケーションを、グローバルなパブリッククラウドから、ローカルまたはソブリン(主権)環境へ移行させることを指します。このアプローチにより、地政学的リスクが低減され、機密性の高いAIワークロードを確実に現地の管轄下に置くことができます。企業はデジタル資産のコントロールを取り戻し、データ主権とコンプライアンスを強化することが可能になります。
クラウド・リパトリエーションは、パブリッククラウドから任意のプライベートインフラへデータを戻すことを指します。一方、ジオパトリエーションはより具体的で、地政学的リスクや米国のデータ主権への懸念がその背景にあります。これは、地域的なコンプライアンスを確保するために、データやアプリケーションを米国ベースのクラウドやオンプレミスといった、ローカルまたはソブリン(主権)環境へ移行させることを指します。
2026年に向けてジオパトリエーションが重要視されているのは、地政学的な不安定さの高まりと、AIデータ主権に関する規制圧力の増大が理由です。企業はレジリエンスを強化し、コンプライアンスを確保し、海外のクラウドインフラへの依存を減らすために、データをローカル環境へ移行させています。この戦略的な転換は、国際的な法的・政治的問題から生じるリスクを軽減するのに役立ちます。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



























