



November 16, 2026
|
5 min read

Blazingly fast way to build, track and deploy your models!
現代のソフトウェアエコシステムは、効率的な通信、セキュリティ、可観測性が重要となるマイクロサービスや分散アーキテクチャへの依存をますます強めています。
このような環境において、サービスプロキシは信頼性の高いインフラのバックボーンとして機能します。Envoy Proxyは人気のある選択肢として登場し、ロードバランシング、サービスディスカバリ、トラフィックルーティング、テレメトリなどの高度な機能を提供しています。その堅牢なアーキテクチャにより、クラウドネイティブ設計、Kubernetes、サービスメッシュフレームワークを採用する企業に好まれています。
しかし、組織が拡大するにつれて、単一のプロキシソリューションの限界が明確になってきます。チームによっては、より高い柔軟性、より深い可観測性、マルチクラウド環境とのより優れる統合、あるいはよりシンプルな運用管理が必要になる場合があります。
Envoyの代替手段を検討することで、パフォーマンスの向上、エンタープライズ対応のガバナンス、現代のマイクロサービスパターンに対する専門的なサポートを提供するプラットフォームが見つかる可能性があります。
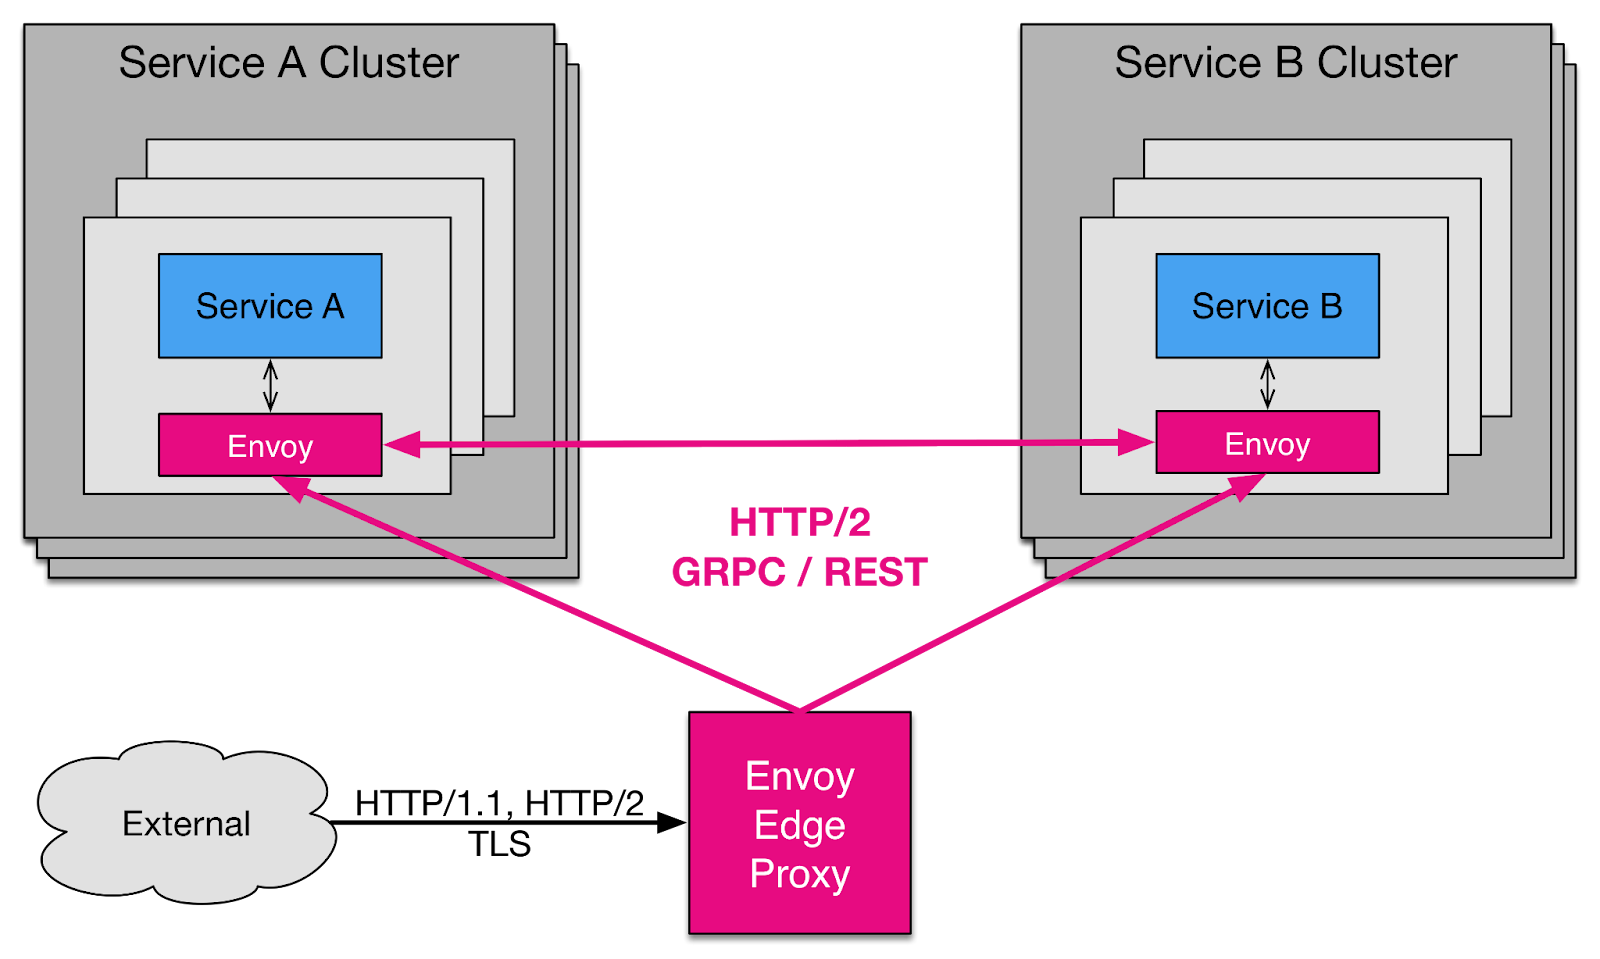
Envoy Proxyは、クラウドネイティブアプリケーションやマイクロサービスアーキテクチャ向けに設計された、高性能なオープンソースのエッジおよびサービスプロキシです。Lyftによって開発されたEnvoyは、その柔軟性、拡張性、豊富な機能セットにより、現代のインフラストラクチャにおける要となっています。
サービスの通信バスおよびユニバーサルデータプレーンとして機能し、すべての受信および送信トラフィックを処理しながら、分散システム全体で可観測性、レジリエンス(回復力)、セキュリティを提供します。
Envoy Proxyの核となる役割は、サービス間通信の簡素化です。サービスのクライアントをネットワークの複雑さから分離することで、開発者はカスタムルーティング、ロードバランシング、モニタリングシステムの構築ではなく、アプリケーションロジックに集中できるようになります。Envoyは、動的なサービスディスカバリ、ヘルスチェック、HTTP/2およびgRPCのサポート、サーキットブレーカー、レート制限などの高度な機能をサポートしています。これらの機能により、IstioやConsulなど、Envoyがデフォルトのサイドカープロキシとして機能することが多いサービスメッシュアーキテクチャを採用する組織に最適です。
Envoyのアーキテクチャは、安全で信頼性が高く、可観測性の高い分散システムを構築するための多用途なツールです。そのプラグインエコシステム、動的な設定、パフォーマンスの最適化により、大規模にマイクロサービスをデプロイする企業の標準コンポーネントとなっています。トラフィック管理を一元化しながらきめ細かな制御を提供することで、Envoyはチームが運用の複雑さを軽減し、システムのレジリエンスを向上させるのに役立ちます。
Envoy Proxyは、現代のマイクロサービスのための高性能な通信層として機能し、サービス間に位置してすべての受信および送信トラフィックを処理します。各サービスに寄り添うサイドカープロキシとして、ネットワークのエッジで、または独立したサービスゲートウェイとして運用できます。トラフィックをインターセプト(遮断・検知)することで、Envoyはアプリケーションコードに変更を加えることなく、ロードバランシング、サービスディスカバリ、リトライ、レート制限、可観測性などの機能を提供します。
クライアントがリクエストを送信すると、まずEnvoyがそれを受け取ります。プロキシは、ルーティング、リトライ、レート制限用に設定されたルールに基づいてリクエストを評価します。
Envoyはサービスディスカバリを使用して、ターゲットサービスの利用可能なインスタンスを決定します。ルーティングルールに基づき、最小リクエスト、ラウンドロビン、加重ルーティングなどの戦略を用いてエンドポイントを選択します。
転送前に、Envoyはサーキットブレーカー、タイムアウト、リトライポリシーを適用して、ダウンストリームの障害が連鎖しないようにします。リクエストが失敗した場合、事前定義されたルールに従って自動的に再試行できます。
トラフィックがEnvoyを通過する際、リクエスト数、レイテンシ、エラー、レスポンスコードを含むテレメトリを記録します。このデータはダッシュボード、トレースシステム、アラートメカニズムに送られます。
EnvoyはHTTP/1.1、HTTP/2、gRPC、TCPをサポートしています。ヘッダーの変換、メタデータの注入、リクエストやレスポンスの動的な変更が可能です。
主な特徴
透明性のある中介者として機能することで、Envoyは開発者がビジネスロジックに集中できるようにすると同時に、エンタープライズグレードのトラフィック制御、レジリエンス、可観測性を提供します。その動的な設定機能と拡張性により、非常に拡張性の高い分散アプリケーションに適しています。
Envoy Proxyは堅牢で広く採用されているソリューションですが、すべてのユースケースに適した万能なツールではありません。エンタープライズ規模でEnvoyをデプロイする場合、組織は複雑さ、運用オーバーヘッド、拡張性に関連する課題に直面することがよくあります。
Envoyの動的ルーティング、ポリシー、テレメトリの設定と管理には深い専門知識が必要となる場合があり、デプロイが遅れ、メンテナンスコストが増加する可能性があります。
さらに、Envoyのコア設計はマイクロサービス通信とサービスメッシュ統合に大きく重きを置いているため、特定の企業ニーズに完全に合致しない場合があります。例えば、統合されたAIトラフィック管理、強化されたエージェントオーケストレーション、またはエンタープライズグレードのGPUおよびワークロードの可観測性を求めるチームにとって、Envoy単体では不十分だと感じることがあります。同様に、マルチクラウドやハイブリッド環境のデプロイを大規模に管理することは、特に高度なセキュリティ、ガバナンス、またはコンプライアンス機能が必要とされる場合、Envoyだけでは煩雑になる可能性があります。
その他の考慮事項として、パフォーマンスとリソース効率が挙げられます。Envoyは高性能ですが、その豊富な機能セットは軽量なワークロードや小規模なサービスに対してオーバーヘッドをもたらす可能性があります。
また、個別の設定や外部プラグインに頼るのではなく、可観測性、ガバナンス、オーケストレーションを単一のプラットフォームに統合するツールを優先する組織がますます増えています。
代替ツールを検討することで、チームは運用の優先順位に合わせたソリューションを見つけることができます。TrueFoundry、Portkey、LiteLLM、AWS Bedrock、Azure AI Foundryなどのプラットフォームは、一元化されたエージェント管理、強化されたトレーシング、簡素化されたマルチモデルオーケストレーション、エンタープライズグレードのコンプライアンスなど、追加のメリットを提供します。最適な代替手段を選択することで、現代の分散アプリケーションにおいて、複雑さの軽減、スケール性の向上、ガバナンスの改善、本番環境投入までの時間短縮が確実になります。
アプリケーションに適したゲートウェイを選択することは、パフォーマンス、セキュリティ、スケール性に絶大な違いをもたらします。Envoy Proxyは依然として強力で柔軟な選択肢ですが、多くの組織がよりシンプルな管理、エンタープライズグレードの機能、または統合されたAI機能を提供する代替ツールを求めています。
これらの選択肢は、あらゆるケースでEnvoyの直接的な代替(ドロップインリプレースメント)となるものではなく、Envoyを中心としたアーキテクチャの代案となるものです。Linkerdのように異なるデータプレーンを使用するものもあれば、Envoyコンポーネントを使用しつつ、より広範なゲートウェイやサービスメッシュ機能を提供するものもあります。
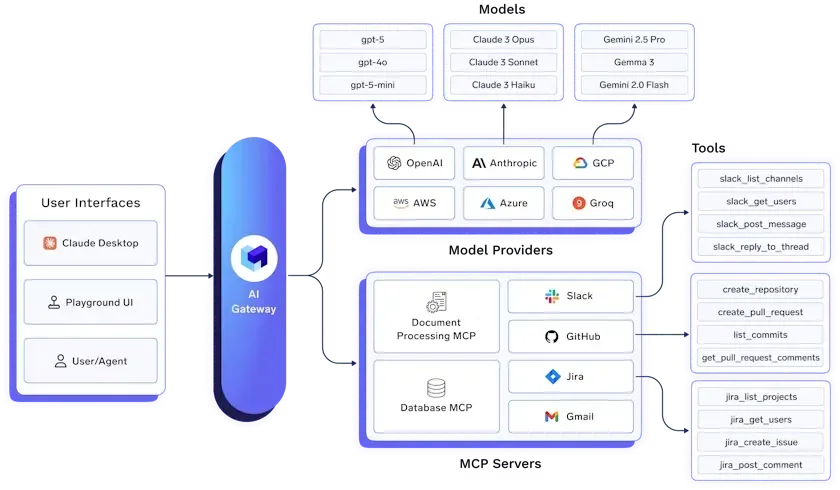
TrueFoundryは、大規模なAPIおよびAIワークロードを安全に管理、ルーティング、観察できるように設計されたエンタープライズグレードのAI Gatewayを提供します。このゲートウェイはLLMとサービスのトラフィックを一元化し、OpenAI、Claude、Gemini、Groq、Mistralなどを含む複数のAIモデルへの統一アクセスを提供します。
ルーティング、可観測性、ガバナンスを統合することで、TrueFoundryはトラフィック管理を簡素化すると同時に、本番ワークロードの高パフォーマンスと低レイテンシを保証します。
このプラットフォームにより、組織はマルチモデルワークロードをシームレスにオーケストレーションし、APIキー管理を一元化し、チームベースの厳格なアクセス制御を実装できます。完全な可観測性により、レイテンシ、トークン使用量、エラー率、リクエスト量をモニタリングでき、リクエストとレスポンスを検査するための一元化されたログ記録により、コンプライアンスの遵守と迅速なデバッグが保証されます。
主な機能:
AI Gatewayを備えたTrueFoundryは、安全で信頼性が高く、可観測性の高いトラフィック管理を実現し、APIおよびAIワークフローの合理化を目指す企業にとって、堅牢なEnvoy Proxyの代替ツールとなります。
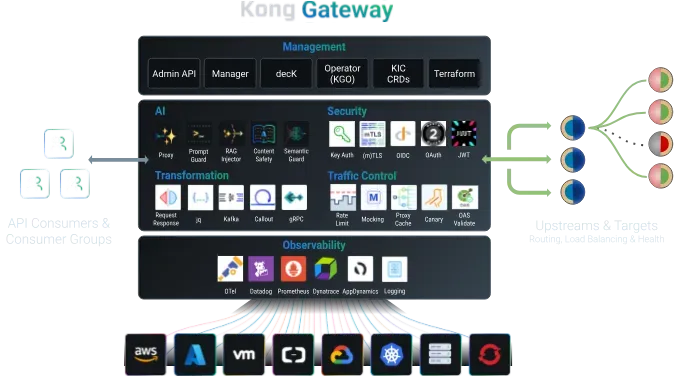
Kong AI Gatewayは、マルチLLM統合とAPIトラフィック管理を簡素化するために設計された高性能なAPIおよびAIゲートウェイです。AIワークロードと従来のAPIの両方に対して、ルーティング、セキュリティ、可観測性、ポリシー適用を一元化します。
Kongはスマートルーティング、セマンティックキャッシュ、RAGパイプライン統合を提供し、企業がコストを最適化し、高い利用可能性を維持し、低レイテンシの応答を確保できるようにします。クラウドおよびセルフホストのオプションは、ハイブリッドおよびマルチクラウド環境全体で柔軟性を提供し、エンタープライズトラフィックオーケストレーションにおけるEnvoy Proxyの強力な代替手段となります。
主な機能:
あわせて読む: Kong AIの代替ツール トップ5
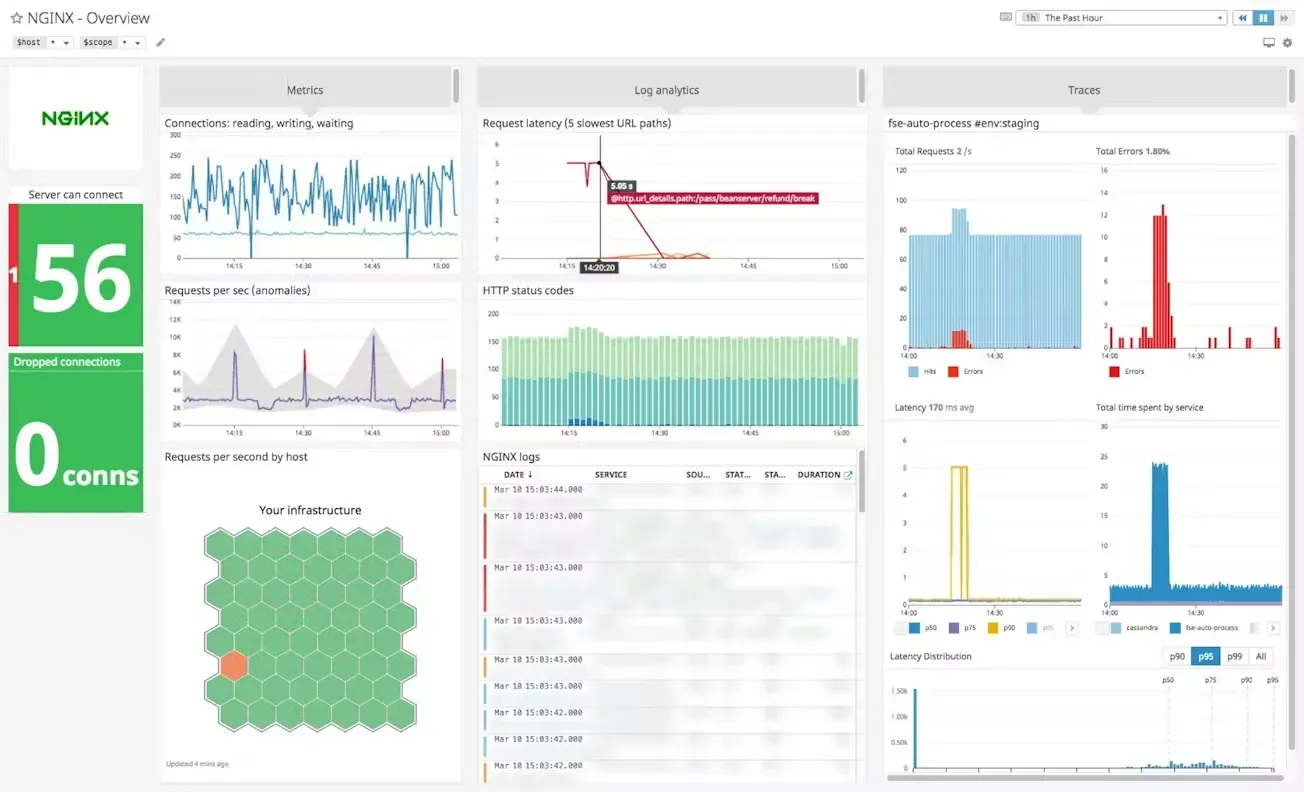
NGINX Plusは、リバースプロキシ、ロードバランシング、APIゲートウェイ機能を組み合わせたNGINXの高度な商用グレードバージョンです。企業に高性能なトラフィック管理、シームレスなスケーリング、堅牢な可観測性を提供します。NGINX Plusは、従来のマイクロサービスと現代のAIアプリケーションの両方に適しており、一元化されたルーティング、キャッシュ、セキュリティ適用を提供します。
その柔軟なアーキテクチャはハイブリッド、オンプレミス、クラウドデプロイメントをサポートし、本番環境での複雑なAPIトラフィックを管理するための信頼できる選択肢となります。
主な機能:
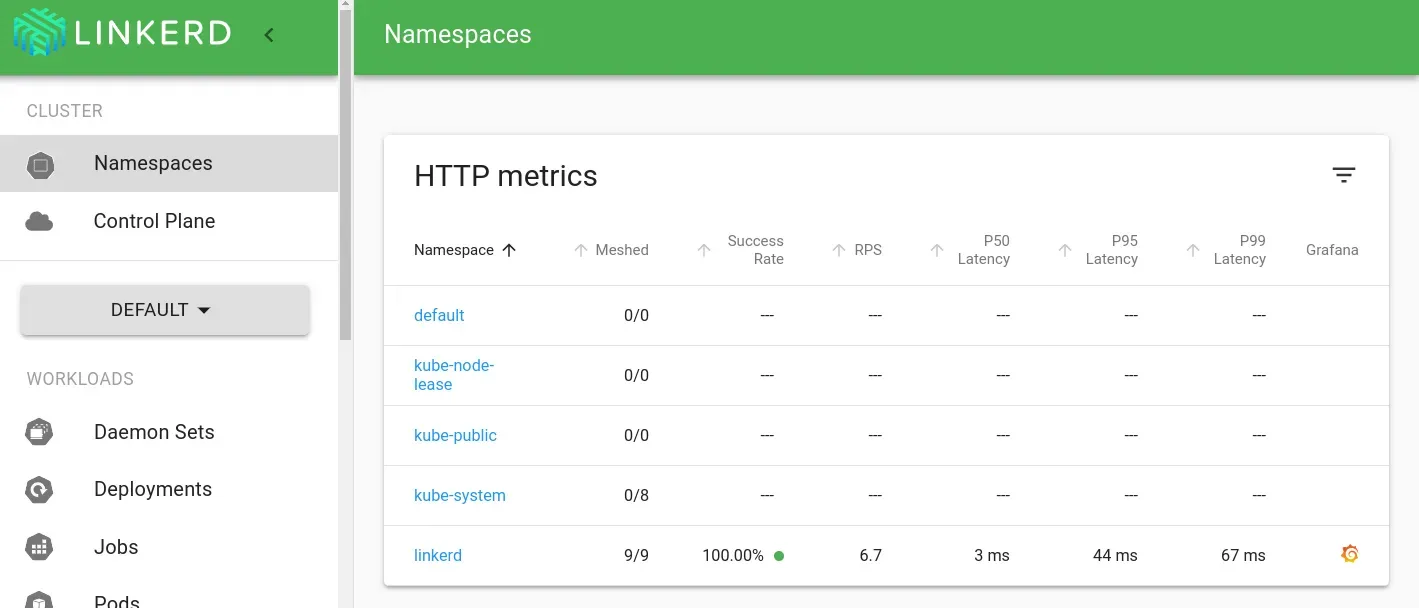
Linkerdは、Kubernetesおよびマイクロサービス環境におけるサービス間通信を簡素化するために設計された軽量のクラウドネイティブサービスメッシュです。Envoyとは異なり、シンプルさ、最小限の設定、高いパフォーマンスに焦点を当てており、運用の複雑さを伴わずにサービスメッシュのメリットを享受したいチームに最適です。
主な機能:
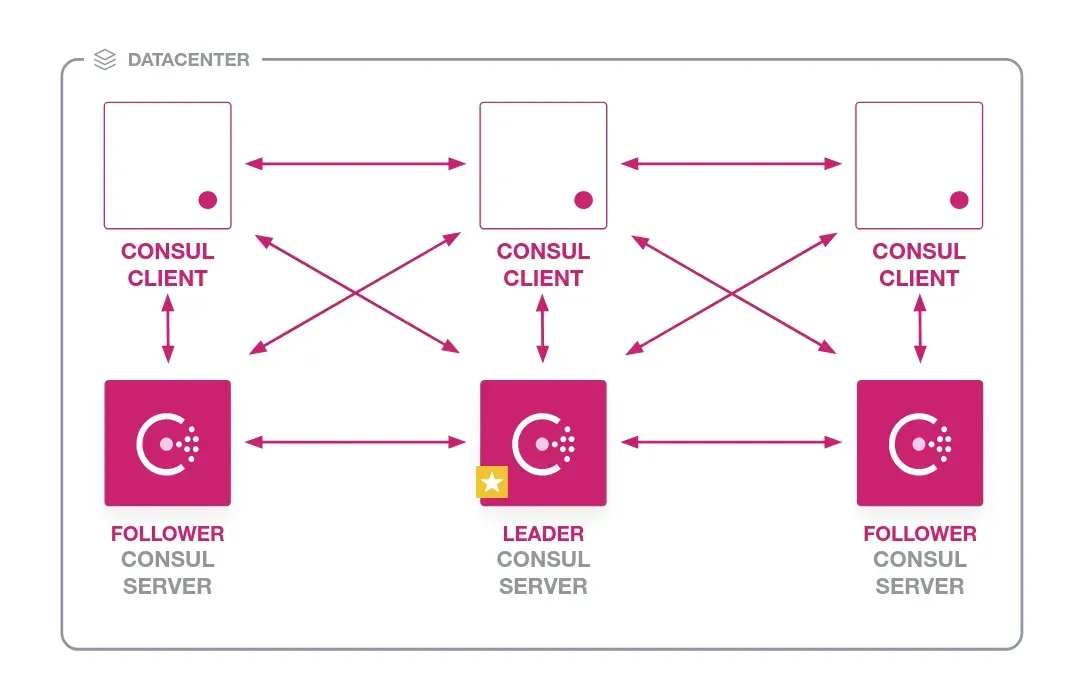
HashiCorpのConsulプラットフォームの一部であるConsul Connectは、安全で信頼性の高いサービス間通信に重点を置いたエンタープライズグレードのサービスメッシュです。相互TLS(mTLS)暗号化とアイデンティティベースの認可を使用してマイクロサービスのトラフィックを保護し、エンタープライズレベルのセキュリティとガバナンスを提供します。
主な機能:
すべてのユースケースに適合する単一のEnvoy代替ツールは存在しません。選択は、AIトラフィック管理、Kubernetesネットワーキング、API管理、サービスメッシュ機能、あるいはより強力なエンタープライズコントロールのどれが必要であるかによって決まります。
以下のユースケースは、どの代替手段が最も適切かを絞り込むのに役立ちます:
LLMやAIトラフィックの管理に焦点を当てる場合、TrueFoundryが適した選択肢です。そのAI Gatewayは、中央集中型のモデルアクセス、インテリジェントルーティング、可観測性、ガバナンス、レート制限、アクセス制御、および複数のAIプロバイダーにわたるフォールバックを提供します。
Linkerdは、軽量なサービスメッシュを必要とするKubernetes環境において優れた選択肢です。不必要な運用の複雑さを追加することなく、安全なサービス間通信、トラフィック管理、信頼性、可観測性に重点を置いています。
Kong Gatewayは、AIワークロードとともにAPIを管理する組織に非常に適しています。一元化されたルーティング、セキュリティ、レート制限、可観測性、ポリシー制御を提供し、そのAI Gateway機能によってこれらの制御をLLMトラフィックに拡張します。
NGINX Plusは、アプリケーションおよびAPIワークロード用に成熟したリバースプロキシ、ロードバランサー、トラフィック管理層が必要な場合に適した選択肢です。AI特有のゲートウェイ機能よりも、従来のプロキシおよびアプリケーション配信要件に適しています。
Consulは、分散環境全体でサービスディスカバリ、アイデンティティ、mTLS、アクセスポリシー、トラフィック管理を行うためのより広範なサービスメッシュコントロールプレーンが必要な場合に適した選択肢となります。そのサービスメッシュはデータプレーンプロキシとしてEnvoyを一般的に使用するため、これは直接のEnvoyの置き換えというよりも代替アーキテクチャとなります。
Envoy Proxyは多用途で高性能なエッジおよびサービスプロキシであることを証明してきましたが、現代の企業は統合されたAIルーティング、高度な可観測性、簡素化されたポリシー適用などの専門的な機能を必要とすることがよくあります。これにより、トラフィック管理とエンタープライズグレードのセキュリティ、拡張性、ガバナンスを組み合わせた代替プラットフォームの採用が進んでいます。
主な課題が複数のLLMプロバイダーにわたるトラフィックの管理である場合、TrueFoundryがより特化した選択肢となります。そのAI Gatewayは、ホスト型およびセルフホスト型モデルをサポートしながら、モデルアクセス、ルーティング、フォールバック、コスト制御、ガードレール、RBAC、可観測性を一元化します。
本番環境のAIトラフィックにこれらのコントロールをどのように適用できるかを確認するために、TrueFoundry AI Gatewayを試すか、現在のアーキテクチャについて専門家にご相談ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



























