



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Il est rare que les entreprises cherchent des alternatives à Cursor parce que le produit est mauvais. Elles en cherchent parce qu'un élément d'ordre opérationnel a rompu l'adéquation : une facture mensuelle qui a doublé sans raison claire, une équipe d'achats incapable d'obtenir une tarification prévisible par siège, une révision de sécurité qui a bloqué devant le code source quittant le réseau, ou un responsable de plateforme qui ne voulait pas que 300 développeurs soient enfermés dans un fork de VS Code d'un seul fournisseur. Ce sont des problèmes de gouvernance et d'achats, et ils ne disparaissent pas en remplaçant simplement un IDE par un autre.
Cet article poursuit deux objectifs. Tout d'abord, il décrit loyalement Cursor et les préoccupations spécifiques signalées qui motivent les évaluations en entreprise, puis parcourt les alternatives crédibles en présentant des synthèses honnêtes en un paragraphe. Ensuite — et c'est la partie que la plupart des articles comparatifs omettent — il traite de la couche qui rend le choix de l'IDE beaucoup moins déterminant qu'il n'y paraît. Si vous acheminez chaque agent de codage via une AI gateway et gouvernez leurs outils via une MCP gateway, vous contrôlez l'attribution des coûts, les budgets, les garde-fous et l'audit quel que soit l'éditeur retenu par vos développeurs. La guerre des IDE devient une question de préférence, et non un risque.
Remarque sur les sources : les tarifs, les fonctionnalités et les plaintes d'utilisateurs mentionnés ci-dessous pour Cursor sont des éléments rapportés et doivent être confirmés sur cursor.com avant d'être cités. Les descriptions des alternatives sont des résumés issus de connaissances générales ; vérifiez les caractéristiques actuelles auprès de chaque fournisseur.
Quel que soit l'IDE de codage qui s'impose en interne, gouvernez les dépenses et la sécurité depuis une couche unique. Réservez une démo.
Rendons à César ce qui appartient à César. Cursor est un IDE agentique — un éditeur dérivé de VS Code doté d'un agent de codage intégré capable de lire votre dépôt, de planifier des modifications, de modifier plusieurs fichiers et d'exécuter des commandes. Les développeurs l'apprécient pour une bonne raison : la boucle de l'agent est resserrée, la gestion du contexte dans un dépôt est efficace, et le flux de travail « décrire la modification, la regarder s'effectuer » est véritablement productif pour les développements de fonctionnalités et les refactorisations.
Du côté des entreprises, les fonctionnalités signalées (à vérifier sur cursor.com) comprennent l'utilisation mutualisée au sein d'une équipe, le provisionnement SCIM, les contrôles d'accès aux dépôts/modèles/MCP, des contrôles d'exécution automatique/navigateur/réseau pour restreindre les actions de l'agent, des journaux d'audit, des comptes de service, le SSO via SAML/OIDC sur les offres Teams et supérieures, ainsi qu'un mode confidentialité. Il s'agit d'un véritable ensemble de fonctionnalités d'entreprise, et non d'un gadget. Si vous évaluez Cursor, la question n'est pas de savoir « s'il est performant », mais si « son modèle opérationnel et ses conditions commerciales correspondent à la manière dont nous achetons et gouvernons les logiciels ».
Chacun des points suivants est une préoccupation signalée. Aucun ne constitue une raison de rejeter d'emblée Cursor ; tous sont des raisons pour lesquelles les équipes lancent une évaluation.
Imprévisibilité de la facturation basée sur l'utilisation. La tarification de Cursor associe des abonnements par siège à des frais basés sur l'utilisation pour les requêtes vers les modèles premium. Les requêtes vers les modèles MAX sont signalées entre 0,04 $ et 2 $ chacune. Pour un particulier, cela représente un détail ; pour des centaines de développeurs exécutant des tâches agentiques, il s'agit d'un poste variable que la direction financière ne peut pas prévoir. La plainte ne porte pas sur le fait que ce soit cher, mais sur le fait que ce soit imprévisible — une même équipe peut voir des factures très différentes d'un mois à l'autre selon la fréquence à laquelle les développeurs s'appuient sur les modèles premium.
Frictions liées au renouvellement automatique et au rétrogradage. Les plaintes signalées incluent le renouvellement automatique et la difficulté à rétrograder un forfait en cours de contrat. Pour une équipe d'achats qui souhaite des conditions annuelles claires et la capacité d'ajuster le nombre de sièges, cette friction constitue un critère d'évaluation bien réel.
Plaintes sur la baisse de qualité et le support. Des plaintes ont été signalées concernant des variations perçues dans la qualité des modèles au fil du temps et la réactivité du support, ce qui se traduit par un faible score Trustpilot. Le sentiment des utilisateurs rapporté est un signal faible en soi — vérifiez vous-même la situation actuelle —, mais il apparaît suffisamment souvent pour figurer dans cette liste.
Inquiétudes sur la fuite de code et la confidentialité. Tout agent de codage dans le cloud envoie votre code source à un fournisseur de modèles. Cursor propose un mode confidentialité, mais les équipes de sécurité dans les environnements réglementés exigent souvent une garantie plus forte : que le code ne quitte jamais un réseau qu'elles contrôlent, ou que chaque requête sortante soit d'abord inspectée pour détecter les secrets et les PII. Cette exigence pousse les équipes vers des outils hébergeables en propre ou vers une gateway qui applique le contrôle d'égression de manière centralisée.
Verrouillage de l'IDE. Cursor est un éditeur à part entière. Se standardiser sur cet outil implique de standardiser l'ensemble de l'environnement de développement, et pas seulement une extension au sein de l'éditeur que les développeurs utilisent déjà. Certaines organisations préfèrent un assistant qui s'intègre dans les installations existantes de VS Code ou JetBrains afin de ne pas avoir à migrer l'environnement de tout le monde.
Incidents de sécurité. Pour être précis : aucun incident de sécurité majeur n'est vérifié concernant Cursor en date de novembre 2026. Ne répétez pas une affirmation prétendant le contraire. De même, « aucun incident publiquement vérifié » ne constitue pas une garantie de sécurité — effectuez votre propre diligence raisonnable comme vous le feriez pour tout fournisseur manipulant du code source.
Voici un panorama objectif de l'offre en date de novembre 2026. Vérifiez les détails actuels auprès de chaque fournisseur.
Claude Code (Anthropic). Un CLI de codage agentique axé sur le terminal, disposant d'une intégration IDE. Sa force réside dans le travail agentique à grand contexte et à long horizon — des refactorisations de fichiers multiples et des tâches qui s'exécutent pendant plusieurs minutes. L'administration d'entreprise s'effectue via Claude Enterprise. C'est l'alternative naturelle pour les équipes qui recherchent un comportement agentique puissant sans adopter un tout nouvel éditeur, et il s'associe parfaitement à une gateway car il communique avec des modèles que vous pouvez router. Consultez Cursor vs Claude Code pour une comparaison directe.
GitHub Copilot Enterprise. L'intégration la plus poussée avec GitHub et VS Code, assortie de politiques de contrôle d'organisation, du SSO et du SCIM. Si votre organisation évolue déjà dans l'écosystème GitHub, Copilot représente le choix offrant le moins de friction et le plus simple à faire valider par la sécurité, car il étend les capacités d'un fournisseur auquel vous faites déjà confiance. Le compromis réside dans le fait qu'il est principalement adapté à l'écosystème GitHub/Microsoft.
Windsurf (anciennement Codeium). Un IDE agentique conçu autour d'un agent nommé « Cascade », disposant d'options d'hébergement autonome qui séduisent les équipes soumises à des exigences strictes de résidence des données. Il rivalise le plus directement avec Cursor sur l'expérience d'IDE agentique tout en offrant une meilleure flexibilité de déploiement pour les entreprises qui ne peuvent pas envoyer de code vers un cloud mutualisé.
Cline. Un agent open source pour VS Code qui s'appuie sur un modèle BYOK (bring-your-own-key). Comme vous fournissez vos propres identifiants de modèles, il convient parfaitement aux équipes souhaitant utiliser leur propre gateway pour conserver le contrôle total des modèles utilisés et du suivi des dépenses. Aucun fournisseur ne s'interpose entre vous et le fournisseur de modèles.
Zed. Un éditeur rapide et natif (sans Electron) doté de fonctionnalités IA intégrées. Son argument repose sur les performances et une expérience d'édition épurée. Pour les équipes qui trouvent les éditeurs basés sur Electron trop lourds, Zed constitue l'option privilégiant la réactivité, l'IA y étant une fonctionnalité intégrée plutôt que le produit entier.
Sourcegraph Cody. Conçu sur le socle de recherche de code et d'intelligence du code d'entreprise de Sourcegraph. Son élément différenciateur est le contexte : il peut adosser ses réponses à une vaste base de code couvrant plusieurs dépôts. Pour les grandes organisations possédant des monorepos étendus ou de nombreux services, ce contexte fondé sur le graphe de code est la raison spécifique de s'intéresser à Cody.
Tabnine. Axé sur la confidentialité et l'hébergement autonome, avec des options pour exécuter les modèles dans votre propre environnement. Il cible exactement les acheteurs du secteur réglementé ou adeptes des réseaux isolés (air-gap) qui ne peuvent accepter aucune fuite de code vers un cloud tiers. Les niveaux de capacité diffèrent de ceux des outils basés sur des modèles de pointe, mais l'avantage réside dans l'architecture de déploiement.
Amazon Q Developer. L'assistant de codage d'AWS, intégré à la chaîne d'outils AWS. Pour les structures standardisées sur AWS, c'est l'option qui s'insère dans les rails existants d'identité, de facturation et de gouvernance sans ajouter de nouvelle relation fournisseur.
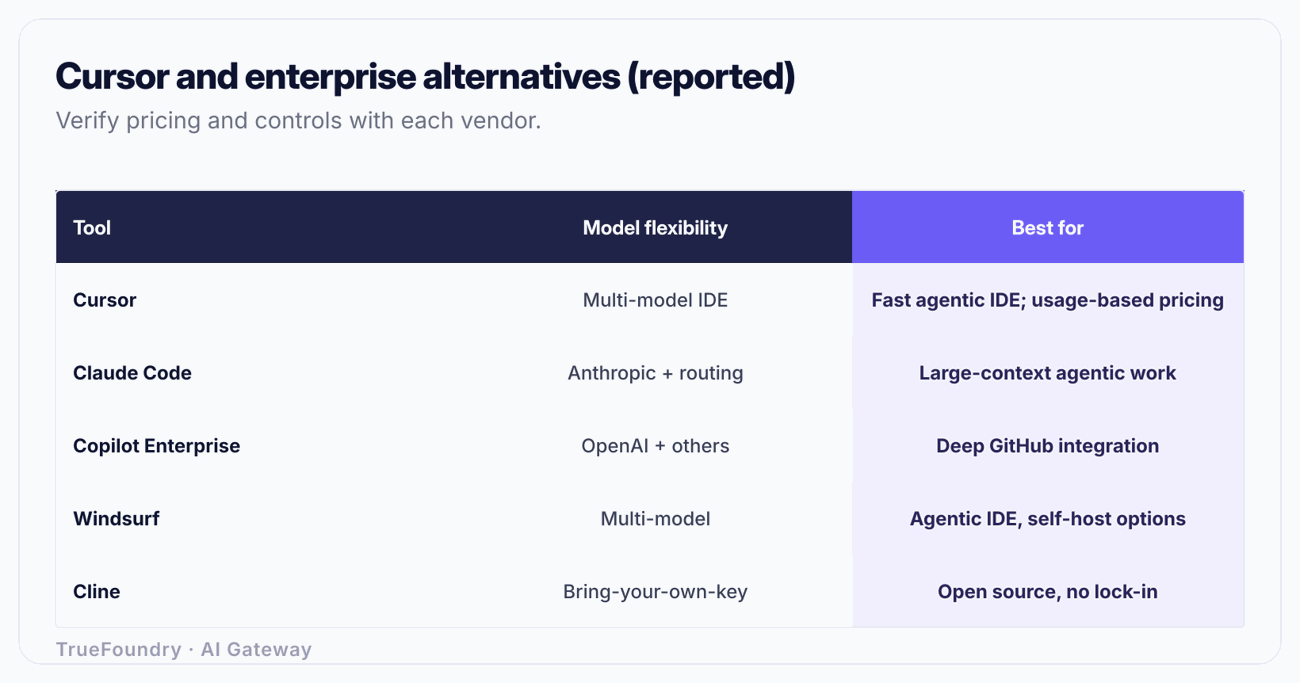
Avertissement : toutes les lignes contiennent des résumés basés sur des informations signalées ou de notoriété publique en date de novembre 2026, y compris pour Cursor. Les fonctionnalités, les offres et les options de déploiement évoluent — confirmez les caractéristiques actuelles auprès de chaque fournisseur avant de décider.
Remarquez la tendance dans ce tableau. Chaque outil effectue un arbitrage différent entre la profondeur d'intégration et le contrôle, et aucun ne résout vos deux problèmes d'entreprise les plus complexes : qui a dépensé quoi, et du code ou un secret ont-ils fuité ? Ce ne sont pas des fonctionnalités d'IDE. Ce sont des fonctionnalités de gateway. C'est pourquoi le choix de l'IDE, bien qu'il semble être la décision majeure, s'avère en réalité secondaire.
Considérez le scénario réel à terme. Vous ne parviendrez pas à convaincre 300 développeurs de s'accorder sur un seul éditeur, et vous ne devriez pas essayer. Certains préféreront le flux agentique de Cursor, d'autres Claude Code dans le terminal, d'autres encore Copilot parce qu'ils évoluent dans GitHub. Si votre gouvernance dépend du fait que tout le monde utilise le même outil, vous avez déjà perdu. Si votre gouvernance réside dans une couche située sous les outils, le choix de l'outil devient une préférence de développeur tandis que votre posture de coûts et de sécurité reste intacte.
Découvrez comment TrueFoundry suit les coûts et applique des garde-fous sur l'ensemble des agents de codage. Réservez une démo.
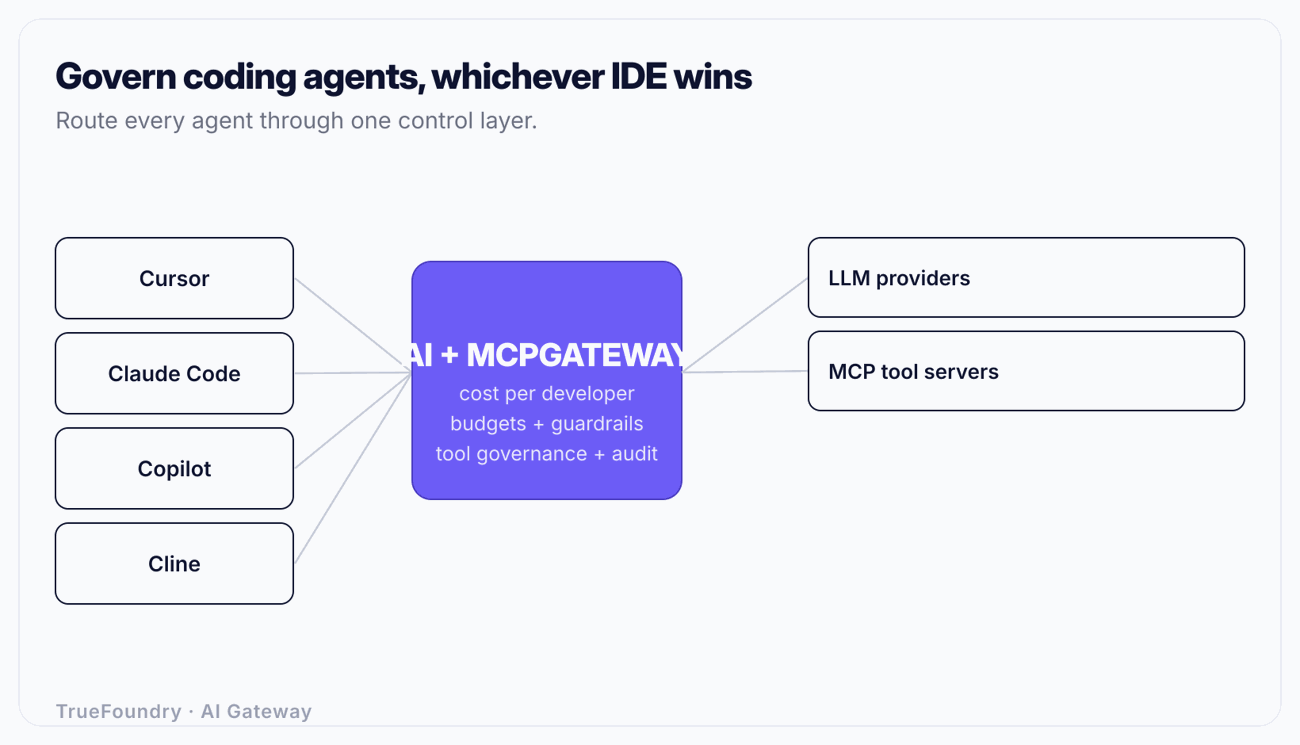
Deux éléments d'infrastructure permettent de décentraliser le choix de l'IDE en toute sécurité : une AI gateway pour le trafic des modèles, et une MCP gateway pour les outils auxquels les agents accèdent.
Pointez chaque agent de codage — Cursor, Claude Code, Copilot, Cline, ou autre — vers un point de terminaison unique compatible OpenAI au lieu de pointer directement vers chaque fournisseur de modèles. Cette AI gateway unique vous apporte quatre éléments qu'aucun IDE ne fournit sur l'ensemble des outils :
L'AI gateway de TrueFoundry fournit ces capacités via une API unifiée compatible OpenAI intégrant le routage par latence/poids/priorité, le basculement automatique et les réessais au sein de la requête, la mise en cache exacte et sémantique, des budgets et limites de débit par utilisateur/équipe/modèle, une observabilité complète par requête, ainsi que des garde-fous contre les PII, les fuites de secrets et les injections de prompt. Élément critique concernant l'égression, elle s'exécute en SaaS, dans votre VPC, sur site (on-prem) ou en réseau isolé (air-gap), de sorte que le plan de données transportant votre code source reste au sein de votre réseau.
Les agents de codage modernes ne se contentent pas de générer du texte — ils appellent des outils via le Model Context Protocol (MCP) : lecture de fichiers, interrogation de bases de données, appel d'API internes, exécution de commandes shell. C'est là que réside le véritable rayon d'impact. Un agent capable d'accéder à une base de données de production ou à une API de déploiement interne représente un risque bien plus élevé qu'un agent qui rédige une mauvaise fonction.
Une MCP gateway gouverne les serveurs et outils MCP auxquels chaque agent et développeur peut accéder, en intégrant son propre contrôle d'accès, son audit et sa gestion des secrets. C'est le point de contrôle pour la gouvernance MCP en entreprise — vous déterminez que les agents de l'équipe frontend peuvent accéder au serveur MCP du design system mais pas à la base de données de production, tout en conservant une piste d'audit de chaque appel d'outil. Si vos développeurs utilisent Claude Code, les aspects pratiques de l'intégration des outils sont traités dans l'article sur les serveurs MCP dans Claude Code.
Lorsque vous comparez Cursor à une alternative, évaluez chacune d'elles selon les critères qui déterminent réellement l'adéquation avec les besoins de l'entreprise — et pas seulement selon l'expérience observée lors d'une démo.
Soumettez chaque candidat à cette grille et un constat utile apparaîtra : les lignes qui départagent les gagnants sont principalement les lignes liées à la gateway — attribution, contrôle de l'égression, garde-fous, gouvernance des outils, audit. Les lignes relatives à l'expérience d'IDE restent généralement très proches. C'est le signal que vous achetez un IDE pour la préférence des développeurs et une gateway pour le contrôle d'entreprise, et que ces deux décisions sont distinctes.
Traiter le choix de l'IDE comme la décision de gouvernance. Les équipes passent des mois à choisir entre Cursor et une alternative, pour découvrir ensuite qu'elles ne disposent toujours d'aucune attribution des coûts multi-outils ni de contrôle d'égression. L'IDE est un choix de productivité ; la gouvernance appartient à la couche située en dessous.
Imposer un outil unique pour obtenir du contrôle. Obliger tout le monde à utiliser un seul IDE pour centraliser la gouvernance produit l'effet inverse — les développeurs trouvent des moyens de le contourner, et vous manquez toujours de contrôle sur les outils qu'ils utilisent en parallèle. Décentralisez l'outil, centralisez la gateway.
Confondre mode confidentialité et contrôle d'égression. Une option de confidentialité propre à un outil n'est pas équivalente à une politique qui inspecte chaque requête sortante pour y détecter les secrets et PII sur l'ensemble des outils. La première est un paramètre qu'un développeur peut oublier ; la seconde est une infrastructure appliquée rigoureusement.
Ignorer l'accès aux outils MCP. La plupart des évaluations notent la qualité du code et passent à côté du risque principal : ce que l'agent peut faire via ses outils. Un agent disposant d'un accès non audité aux systèmes internes constitue la véritable exposition. Gouvernez le MCP, pas seulement le trafic des modèles.
Répéter des affirmations de sécurité non vérifiées. En date de novembre 2026, aucune faille majeure n'est vérifiée concernant Cursor. Ne basez pas une comparaison sur des rumeurs ; évaluez les outils sur leur modèle opérationnel, leurs conditions contractuelles et votre propre diligence raisonnable.
Cursor est un IDE agentique performant, et les raisons pour lesquelles les entreprises étudient des alternatives tiennent principalement au modèle opérationnel et aux conditions commerciales plutôt qu'à la qualité du produit — factures imprévisibles liées à l'utilisation, frictions lors des renouvellements, inquiétudes sur la fuite de code et verrouillage. Le panel d'alternatives est réel : Claude Code, Copilot Enterprise, Windsurf, Cline, Zed, Sourcegraph Cody, Tabnine et Amazon Q Developer proposent chacun un arbitrage défendable entre profondeur d'intégration et contrôle. Choisissez celui qui s'adapte à la méthode de travail actuelle de vos développeurs.
Mais ne confondez pas le choix de l'IDE avec la décision de gouvernance. Les problèmes qui vous ont incité à chercher ailleurs — prévisibilité des dépenses, attribution, contrôle d'égression, accès aux outils, audit — résident dans la couche située sous l'éditeur. Acheminez chaque agent de codage via une AI gateway et gouvernez leurs outils via une MCP gateway : l'IDE devient alors une préférence que vos développeurs peuvent adopter ou changer sans mettre en péril votre budget ni votre posture de sécurité. C'est ainsi que vous laissez la compétition entre IDE se dérouler en interne tout en gardant fermement sous contrôle les éléments qui comptent.
Gouvernez chaque agent de codage depuis une gateway unique. Réservez une démo.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





