


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
«¿Es seguro OpenRouter?» es la pregunta que oímos más a menudo de equipos que lo han adoptado para un proyecto y a los que ahora el equipo de seguridad pide que lo justifiquen para toda la empresa. La respuesta honesta es que la postura de privacidad de OpenRouter es mejor que su reputación en un aspecto y más débil que su reputación en otros tres; cuál de ellos importa depende enteramente de si usted es un equipo de cinco personas o una organización de cincuenta.
Este artículo cubre el apartado de inquilinos y aislamiento de nuestra serie TrueFoundry vs OpenRouter: qué almacena cada producto, quién puede verlo, cómo se dividen los equipos dentro de una misma implementación, qué se fuerza a nivel global, si la infraestructura es compartida o dedicada y cuáles son sus límites prácticos. Está escrito para el ingeniero de plataformas o el responsable de seguridad que debe realizar esa justificación, y cada afirmación proviene de la documentación pública de ambos proveedores. Si desea obtener primero una visión más general, nuestra guía básica sobre LLM gateway explica qué lugar ocupa una pasarela en la arquitectura tecnológica.
Comencemos con la parte que OpenRouter hace bien. OpenRouter no registra los prompts ni las respuestas de forma predeterminada. Solo se conservan los metadatos de las solicitudes (marcas de tiempo, modelo, recuento de tokens, latencia) para fines de facturación y operaciones. No hay nada que un administrador pueda leer a menos que alguien lo active explícitamente.
La activación opcional es el Registro de entradas y salidas (Input & Output Logging), actualmente en fase beta, que se conmuta en la configuración de Observabilidad de un espacio de trabajo. Una vez habilitado, los prompts y las respuestas aparecen en la página de Registros; en una organización, solo los administradores pueden verlo o conmutarlo (los miembros no administradores no pueden acceder al contenido almacenado), el almacenamiento se ubica en un proyecto aislado de Google Cloud Storage con controles de acceso independientes y solo se almacenan las generaciones realizadas después de habilitarlo. No se aplica a las solicitudes a través de los puntos de enlace regionales de la UE o EE. UU., que se procesan con normalidad omitiendo el registro. Existen dos opciones de activación independientes que no deben confundirse: Input & Output Logging, que almacena el contenido y se lo muestra a su administrador, y una opción en los ajustes de privacidad que permite el registro de prompts a cambio de un descuento por uso.
Esa es la historia de la privacidad de datos de OpenRouter en la propia infraestructura de OpenRouter, y para un equipo que desea «que no se almacene nada a menos que lo digamos», es una configuración predeterminada realmente buena. Hay tres aspectos en la otra cara de la moneda. Los prompts siempre salen de su red y cruzan dos límites (el suyo hacia OpenRouter y el de OpenRouter hacia el proveedor); el enrutamiento sin retención de datos y el enrutamiento dentro de la región condicionan qué conservan los proveedores y dónde se realiza el procesamiento, no si los datos salen de la red. Los puntos de enlace regionales excluyen el registro de contenido, por lo que la residencia de datos en la UE y la auditoría a nivel de prompt son mutuamente exclusivas. Además, el aislamiento entre organizaciones de clientes no está documentado en gran medida; la única garantía explícita es que los contenedores de herramientas de servidor tienen un alcance delimitado por cuenta y espacio de trabajo, y nunca se comparten entre inquilinos.
Entonces: ¿es OpenRouter seguro para un desarrollador independiente? Su opción predeterminada es una de las más limpias del mercado. ¿Es privado en el sentido en que lo entiende una empresa, donde los datos permanecen dentro de un límite y una política decide qué se conserva? No, y ninguna configuración permite que lo sea.
OpenRouter para equipos implica dos niveles: una organización (la cuenta) y espacios de trabajo dentro de ella. No existen objetos de equipo, proyecto o entorno. Todos los miembros de la organización obtienen automáticamente acceso de miembro al espacio de trabajo Predeterminado, los miembros pueden pertenecer a varios espacios de trabajo con sus claves en cada uno gobernadas por la configuración de ese espacio de trabajo, y solo los administradores de la organización pueden crear o eliminar espacios de trabajo o controlar quién accede a cada uno. La separación de entornos se realiza por convención dentro del espacio de trabajo: un espacio de trabajo de «producción» y uno de «desarrollo», sin nada en el producto que reconozca la diferencia.
Por cada espacio de trabajo obtiene claves API, barreras de protección (guardrails), BYOK, enrutamiento, preajustes, complementos, observabilidad, miembros y configuración. Se fuerzan a nivel global en la cuenta: la facturación y los créditos (una sola factura, un solo fondo común), la pertenencia a la organización y los roles, las claves API de gestión, la política de datos a nivel de cuenta y los proveedores y modelos permitidos. La regla de herencia es a la vez un buen diseño y una limitación real: la política a nivel de cuenta es el techo máximo y un espacio de trabajo solo puede ser más restrictivo, por lo que un equipo de plataforma puede establecer un suelo de seguridad global, pero no puede conceder a un espacio de trabajo algo que la cuenta prohíba.
Tres hallazgos merecen la atención de un revisor de seguridad. En primer lugar, la propia documentación de OpenRouter entra en conflicto sobre el aislamiento de claves: la página de Espacios de trabajo indica que los miembros crean y gestionan sus propias claves, mientras que la página de Gestión de organizaciones señala que las claves creadas por cualquier miembro pueden ser utilizadas por todos los miembros y se facturan al fondo común de la organización, pudiendo los administradores ver todas las claves. Si esto último es lo vigente, «ver las propias, usar las de cualquiera» representa una debilidad de aislamiento significativa; la página más antigua simplemente podría ser anterior a los espacios de trabajo, pero vale la pena preguntarlo. En segundo lugar, una organización de OpenRouter tiene un límite de 10 miembros de forma predeterminada (ampliable contactando con soporte), por lo que una evaluación para cincuenta ingenieros comienza con un ticket de soporte. En tercer lugar, no se aborda el comportamiento del «vecino ruidoso» y, dado que los límites de tarifa se escalan con el saldo de crédito de la cuenta y los créditos se sitúan por encima de los espacios de trabajo, es muy probable que el tráfico de un espacio de trabajo consuma el margen compartido por el resto.
Las claves están delimitadas a un espacio de trabajo y pertenecen al usuario que las creó, con un límite de gasto, un intervalo de restablecimiento opcional y barreras de protección asignables a claves o miembros individuales. Los presupuestos nunca se agrupan: aplicar el mismo presupuesto diario a tres miembros le otorga a cada uno el suyo propio. Todo lo que sea más detallado que la combinación de espacio de trabajo y propietario se gestiona a través de políticas adjuntas en lugar de ser una propiedad de la clave.
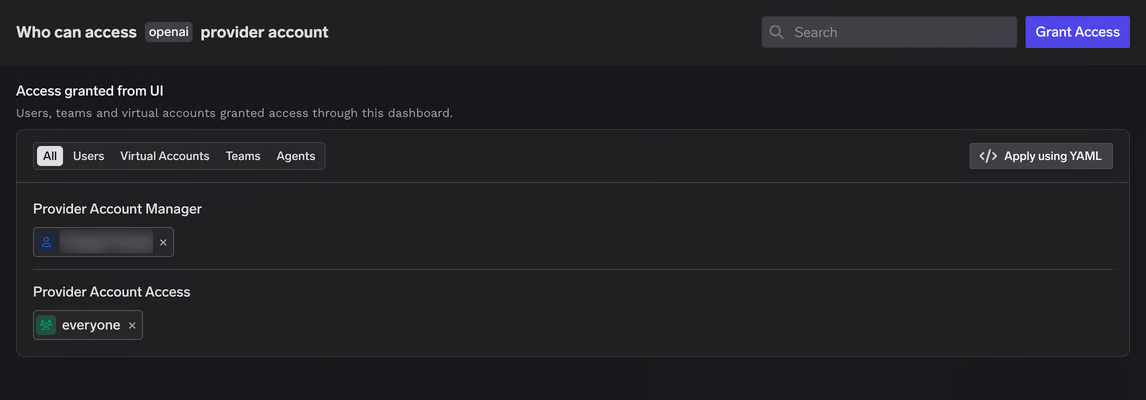
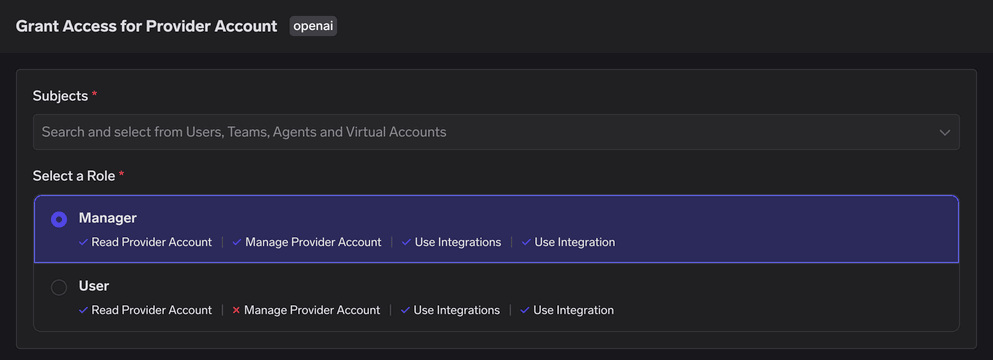
TrueFoundry anida Plano de control → Inquilinos → Usuarios, Equipos, Cuentas virtuales y recursos. El inquilino es el límite estricto: cada uno tiene sus propios usuarios, equipos, cuentas virtuales, configuración de SSO, proveedores de identidad, roles y recursos (modelos, servidores MCP, prompts, espacios de trabajo), y nuestra documentación establece claramente que no hay interacción entre los datos de diferentes inquilinos; los usuarios inician sesión en cada inquilino por separado y cada uno puede ejecutar su propio SSO (user, team and account management). Los equipos agrupan usuarios para la concesión de accesos y las cuentas virtuales otorgan a los servicios y agentes identidades propias.
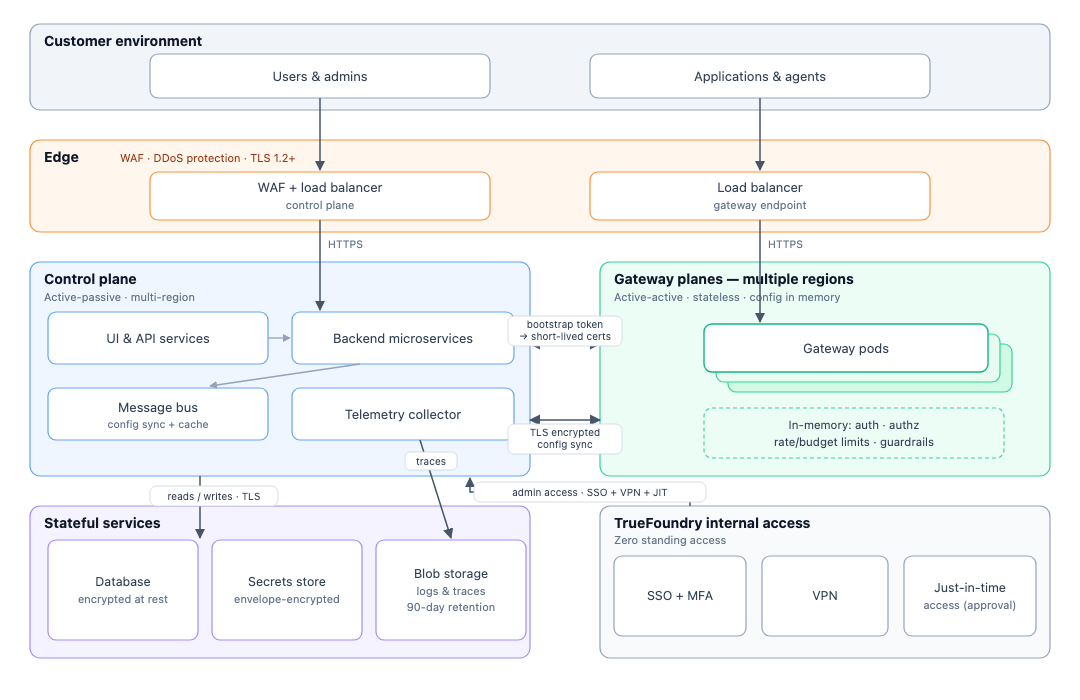
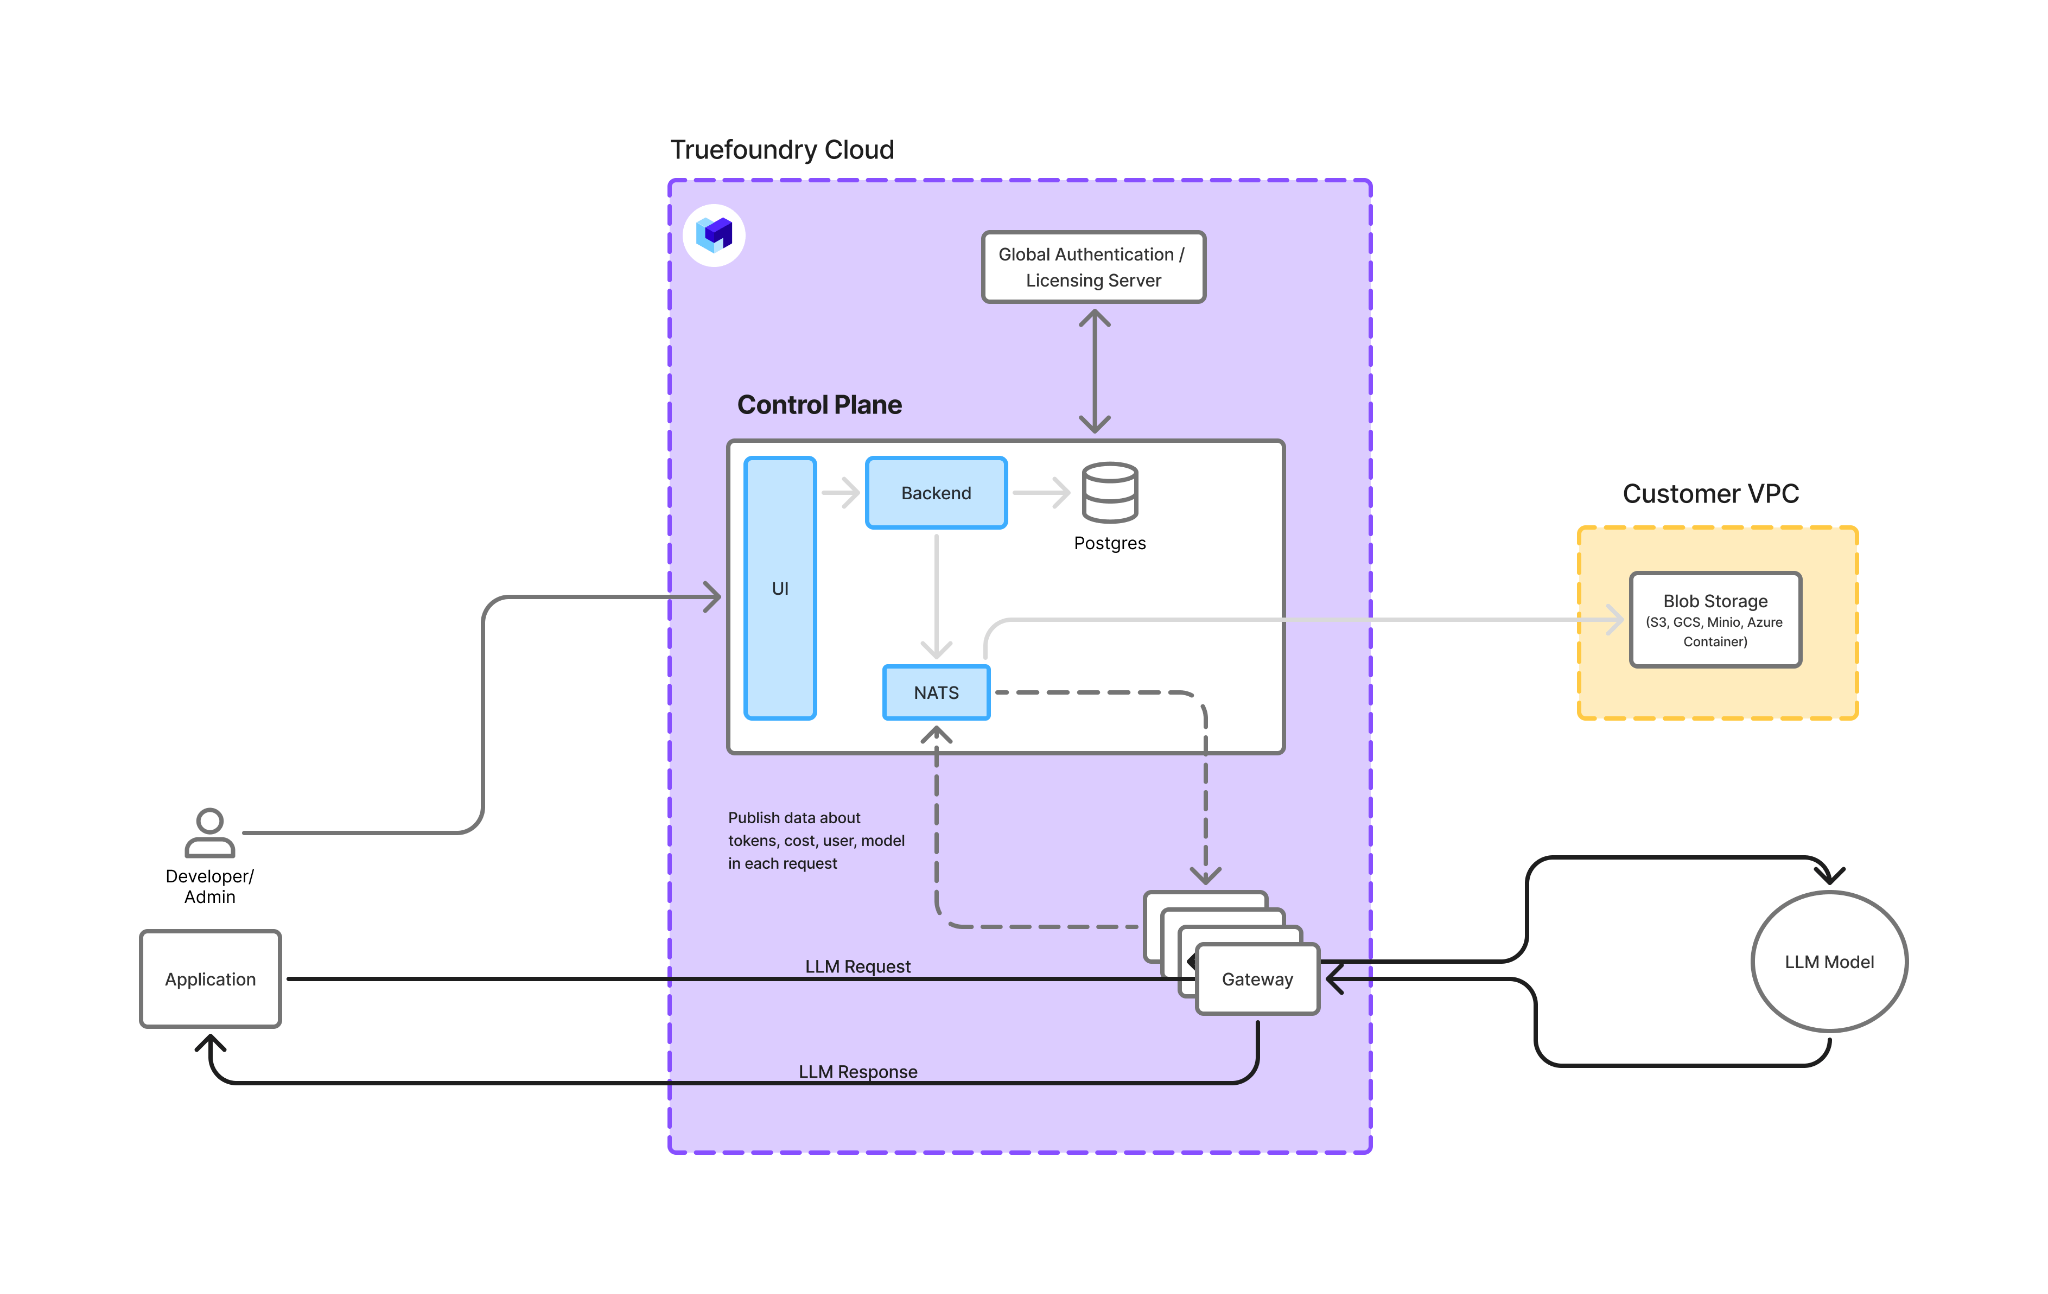
Tampoco existe un objeto de entorno independiente, pero documentamos la recomendación en lugar de dejarla a la convención: cuentas virtuales por entorno dentro de un inquilino para una separación ligera, inquilinos separados (empresa-dev, empresa-prod) para separación de configuración, o planos de pasarela o de control separados para separación de infraestructura, según el modo de implementación (setting up multiple environments). Lo que se fuerza a nivel global: la infraestructura propia del plano de control (Postgres, NATS y ClickHouse se comparten en un plano de control multiinquilino), la versión de la plataforma (todos los inquilinos en un mismo plano de control se actualizan juntos, motivo por el cual recomendamos dos planos de control para producción y no producción) y la dependencia de licencias (multi-tenant control plane).
La delimitación de claves está mediada por la identidad. Un token se resuelve en una entidad principal (una cuenta virtual o un usuario), y el RBAC en esa entidad decide a qué accede: nivel de cuenta de modelo, modelos individuales, servidores MCP y herramientas individuales, con límites de tarifa y presupuesto adjuntos a nivel de usuario, equipo, cuenta virtual o modelo. Se delimita la entidad principal, no el token, lo que mantiene limpio el ciclo de vida. No hay un número máximo documentado de inquilinos, equipos, cuentas virtuales o claves, y las comprobaciones de autorización se ejecutan en memoria en el plano de la pasarela, lo que también permite mantener la pasarela en aproximadamente 3-4 ms de latencia añadida y más de 350 solicitudes por segundo por vCPU a lo largo de más de 1000 LLM.
Esta es la fila en la que ambos productos son imágenes especulares, y conviene ser precisos.
En OpenRouter, la visibilidad entre espacios de trabajo es total para los administradores de la organización, quienes poseen permisos de administración en todas partes; los miembros no administradores ven la Actividad y los Registros a nivel de cuenta. Sin embargo, el contenido de los prompts es invisible para todos de forma predeterminada porque no se almacena. La privacidad es una condición predeterminada, impuesta por la ausencia. El control es un conmutador a nivel de espacio de trabajo: sin decisión por solicitud, sin enmascaramiento antes del almacenamiento y sin variación por desarrollador, modelo, entorno o patrón.
En TrueFoundry, la visibilidad entre inquilinos es nula; el límite es absoluto y un operador del plano de control autoalojado gestiona los inquilinos sin que sus datos se mezclen. Dentro de un inquilino, los administradores tienen acceso automáticamente a todos los modelos y los registros de solicitudes y respuestas se pueden consultar, de modo que un administrador dentro del inquilino puede ver el contenido de los prompts allí donde el registro esté habilitado (gateway access control). Lo afirmamos claramente porque la respuesta es una política, no una ausencia. Las Configuraciones de registro (Logging Configs) son reglas con nombre que incluyen condiciones sobre sujetos, modelos y metadatos; cada una lleva un conmutador de activación/desactivación de registro y patrones de redacción (correo electrónico, SSN de EE. UU., tarjeta de crédito, Aadhaar y PAN de India, además de regex personalizadas con texto de reemplazo personalizado) aplicados únicamente a la copia almacenada; las reglas de denegación prevalecen sobre las coincidentes, las redacciones se combinan, una cabecera por solicitud actúa como alternativa y cada traza registra qué regla tomó la decisión (logging config). De este modo, un equipo de plataforma puede no registrar nada para el equipo legal, registrar pero enmascarar para atención al cliente y registrarlo todo para el entorno de evaluación, pudiendo probar qué regla se aplicó a cualquier traza.
La privacidad predeterminada es mejor para un equipo que nunca va a configurar nada. La privacidad por política es mejor para una organización que debe responder ante un auditor a las preguntas «quién podría haber visto esto y qué se enmascaró».
OpenRouter es una infraestructura compartida para todos en todos los niveles. No hay documentada ninguna opción dedicada o de un solo inquilino; el enrutamiento dentro de la región es la única diferenciación a nivel de infraestructura y es geográfica, no dedicada, por lo que todos los clientes empresariales de la UE comparten el punto de enlace de la UE. El proyecto aislado de GCS utilizado para los prompts almacenados es un aislamiento de componentes, no una infraestructura por inquilino.
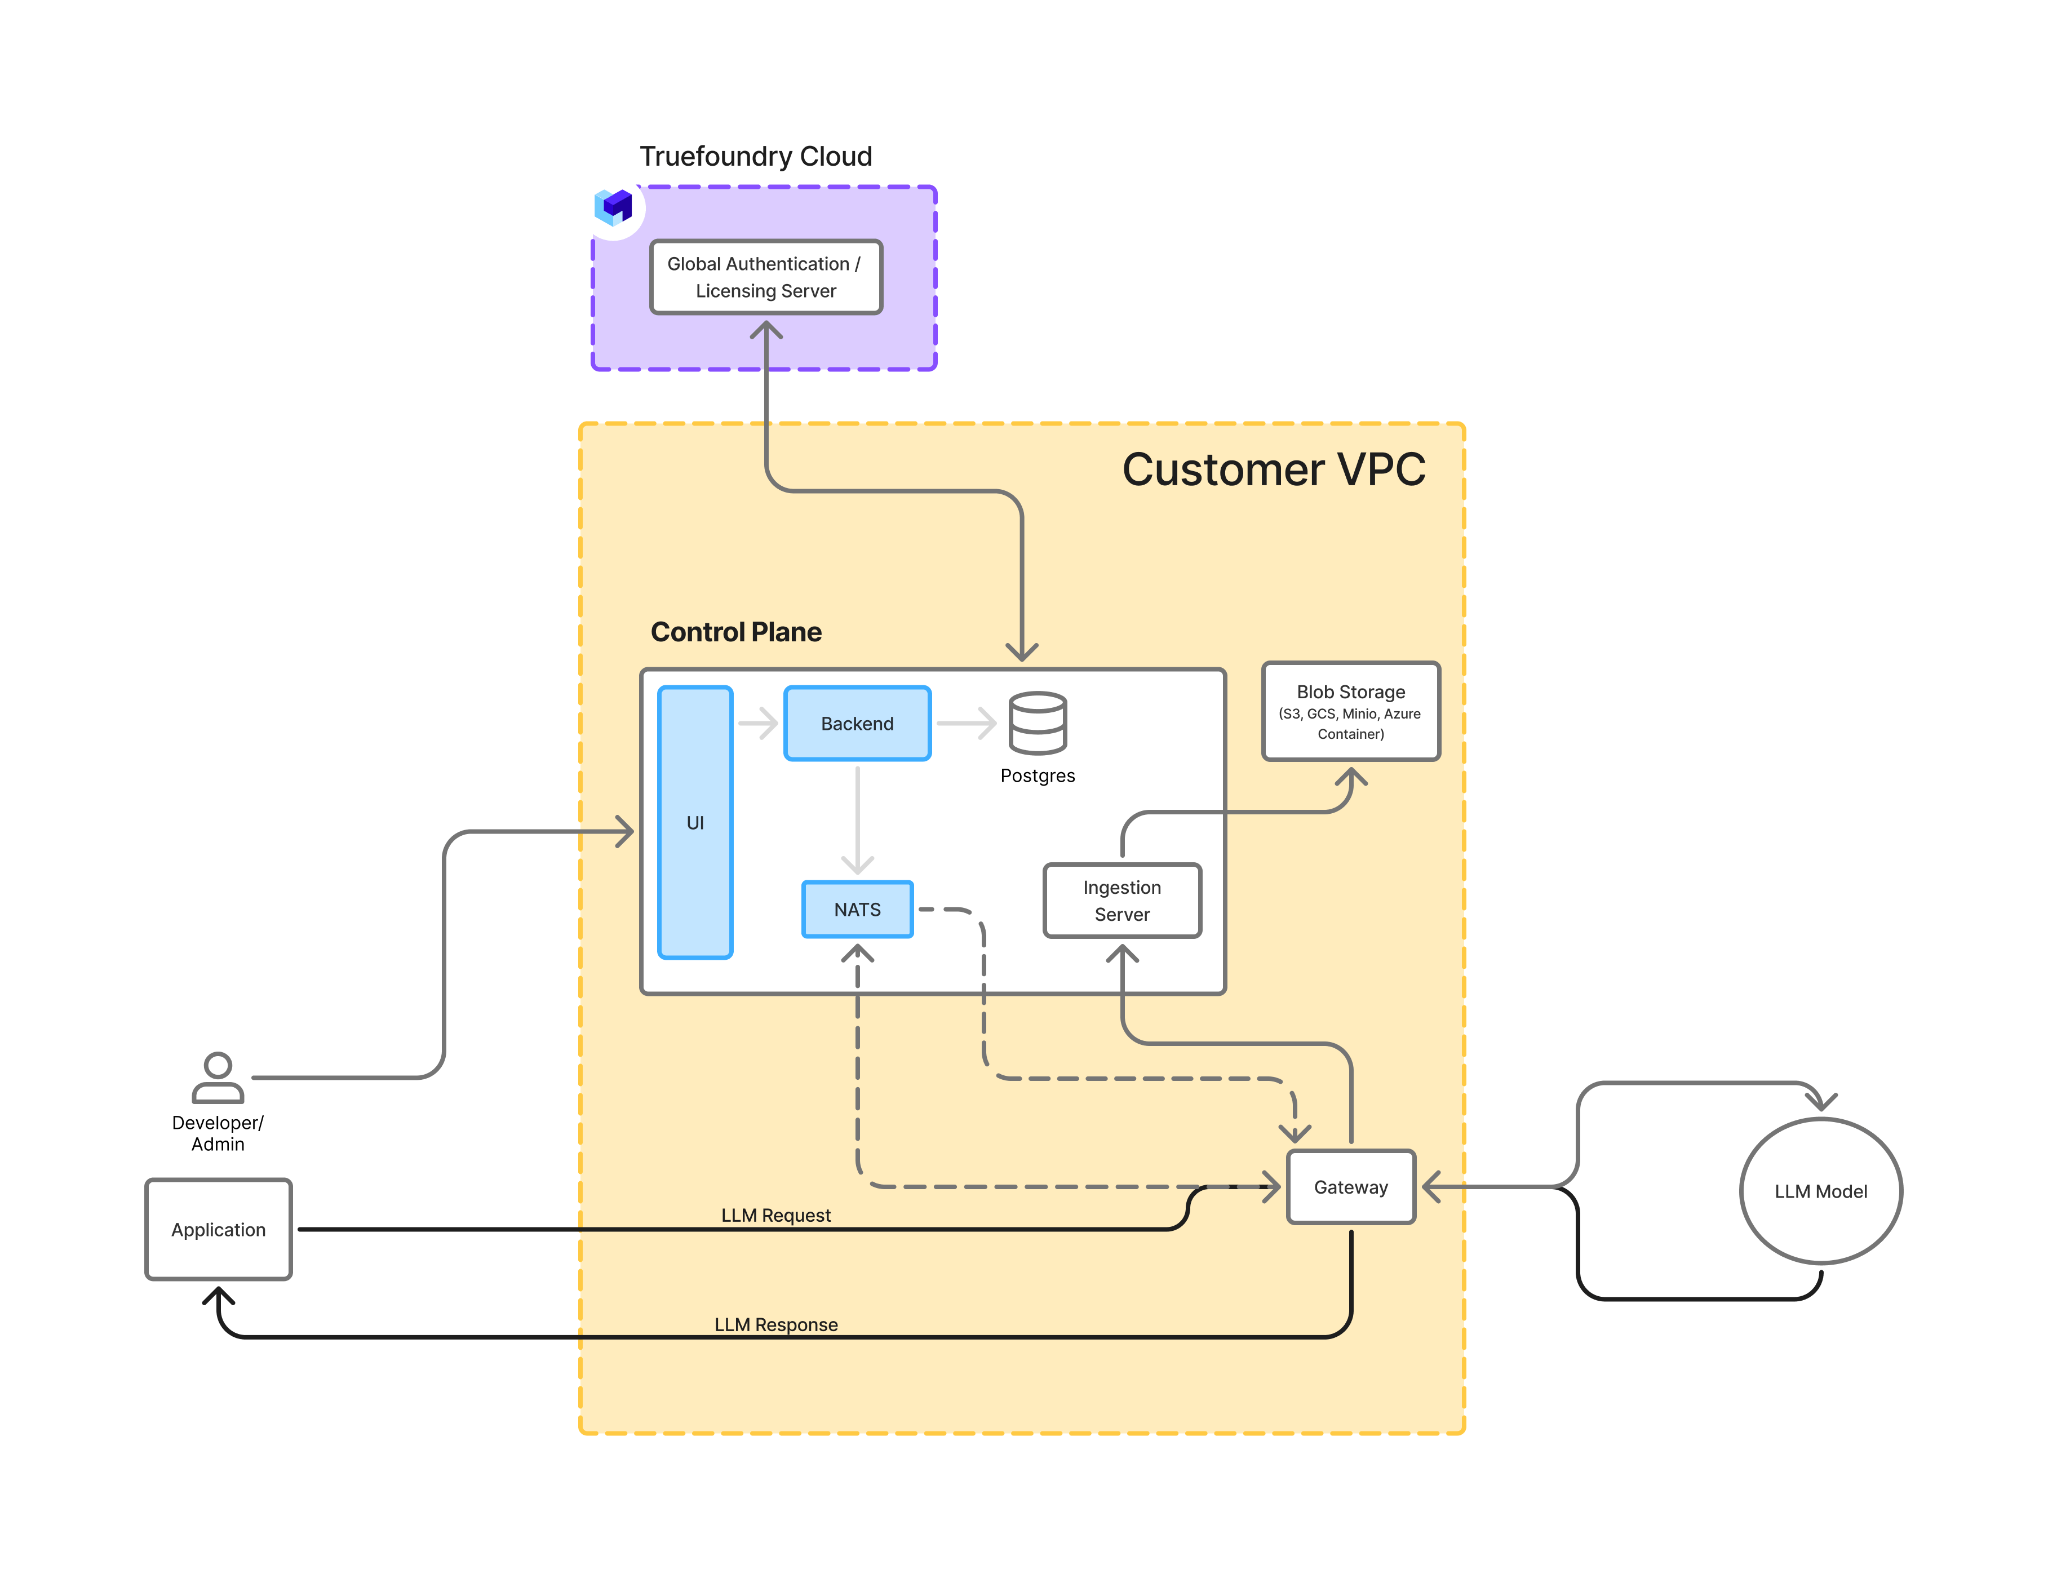
TrueFoundry cubre todo el espectro. El SaaS gestionado es una infraestructura multiinquilino compartida, con una variante de depósito propio (own-bucket) para sus trazas. El modelo híbrido le ofrece un plano de pasarela dedicado en su VPC con un plano de control compartido de TrueFoundry, de modo que los prompts nunca salen de su red. El modo totalmente autoalojado es dedicado para todo, y un plano de control autoalojado puede ejecutarse a su vez como multiinquilino con subdominios por inquilino para un equipo de plataforma que presta servicio a muchos inquilinos internos (modes of deployment). Múltiples planos de pasarela bajo un solo plano de control proporcionan separación a nivel de VPC, habiéndose documentado VPCs de desarrollo y producción. Si ya está ejecutando modelos dentro de su propio entorno, nuestra guía sobre on-premise LLM deployment explica cómo se integra la pasarela junto a ellos.
Dentro de un plano de pasarela compartido de TrueFoundry, la protección contra el vecino ruidoso consiste en límites de tarifa y presupuesto por equipo o cuenta virtual; la calidad de servicio a nivel de inquilino no está documentada, lo cual representa la misma carencia honesta que tiene OpenRouter y la misma pregunta que debe hacerse a cualquiera de los dos proveedores.
Las capacidades de TrueFoundry proceden de nuestra documentación; las capacidades de OpenRouter reflejan su funcionalidad documentada públicamente en el momento de escribir este artículo.
Para conocer el panorama más amplio de pasarelas que ofrecen inquilinos, políticas de enmascaramiento e infraestructura dedicada, consulte nuestra guía de OpenRouter alternatives.
La privacidad de OpenRouter es una opción predeterminada sólida dentro de una estructura ligera: no se almacena nada a menos que lo solicite, pero todo sale de su red, todos comparten la infraestructura y el modelo de organización se limita a espacios de trabajo, dos roles y diez miembros. La estructura de inquilinos de TrueFoundry es profunda y su privacidad es deliberada: límites estritos entre inquilinos, equipos y cuentas virtuales, una política de registro que decide por equipo y por solicitud qué se almacena y qué se enmascara, e infraestructura que puede ser compartida o totalmente suya. Para un equipo pequeño, la opción predeterminada de OpenRouter es difícil de rebatir. Para una organización que debe responder ante un auditor, la política es la ganadora.
Para ver cómo se integran un inquilino, una política de registro y un plano de pasarela dedicado, explore TrueFoundry AI Gateway o book a demo si está evaluando un despliegue para varios equipos en este momento.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




