


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Una vez que un equipo decide que necesita un gateway MCP, la siguiente bifurcación es inmediata: ejecutar uno de código abierto por tu cuenta o comprar uno administrado. El debate suele plantearse como "gratuito frente a pago", lo cual es un enfoque erróneo, porque compara una tarifa de licencia con una suscripción e ignora el mayor coste del lado del código abierto, que no aparece en ninguna factura. Ese coste es el tiempo de ingeniería para ejecutar el sistema en producción, y es la cifra que realmente decide la mayoría de estos casos.
Esto no es un argumento de que la opción administrada siempre gane. No es así. Hay situaciones reales en las que autoalojar un gateway de código abierto es la decisión correcta, y pretender lo contrario es mero ruido comercial. El objetivo aquí es exponer las dimensiones que realmente deciden la cuestión, aportar cifras y contrapartidas honestas para cada una, y ofrecerte reglas de decisión que puedas aplicar a tu propia situación. Si aún estás decidiendo si necesitas un gateway, qué es un gateway MCP es la pregunta previa; este artículo asume que ya has respondido afirmativamente.
¿Quieres la comodidad de un gateway MCP administrado sin renunciar al control de los datos? Reserva una demostración.
"Código abierto frente a administrado" suena a dos opciones. En realidad, es un espectro con dos ejes: cuánto control de datos mantienes y cuánta carga operativa asumes. Se suele asumir que ambos se mueven juntos: a mayor control, mayor carga, pero los modelos de despliegue interesantes rompen esa suposición.
En el extremo izquierdo, el autoalojamiento de código abierto puro: máximo control, máxima carga. Mantienes el código fuente, los datos y cada una de las responsabilidades operativas. En el extremo derecho, el SaaS administrado: mínima carga, y el plano de datos se ejecuta en el entorno del proveedor. El centro es donde la suposición se rompe. Un gateway desplegado en tu VPC o localmente (on-premise), pero administrado por el plano de control del proveedor, te ofrece datos que nunca salen de tu red y software que no tienes que operar en soledad. Esa combinación es la razón por la que el enfoque binario induce a error a la gente: te permite mantener el beneficio del control de datos que suele llevar a los equipos hacia el código abierto, al tiempo que elimina la carga operativa que constituye el coste principal del código abierto. La distinción entre la parte que debe ejecutarse en tu red y la parte que no, radica en la separación entre el plano de control y el plano de datos, y es la clave para interpretar correctamente toda esta decisión.
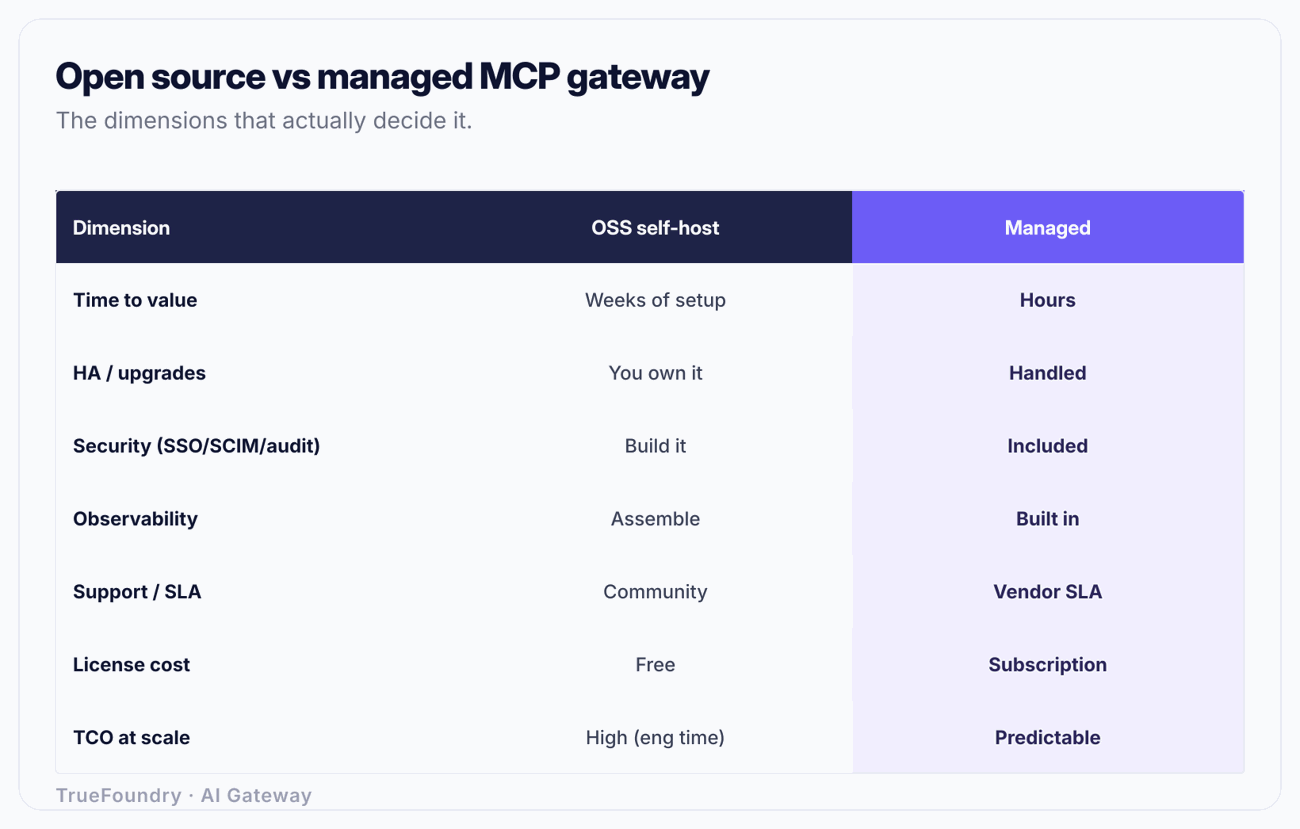
Aquí está la comparación honesta. Ninguna de las columnas es completamente verde.
El patrón es que el código abierto traslada el coste de la factura a la plantilla, y la opción administrada hace lo contrario. Que ese sea un buen trato depende enteramente de lo que valga el tiempo de tus ingenieros y de si prefieres que ejecuten fontanería de protocolos o construyan los agentes para los que existe el gateway.
La primera dimensión que se subestima es el tiempo de comercialización, y la segunda son las de guardia.
Poner en marcha un gateway de código abierto para que atienda una petición requiere un día. Ponerlo en marcha para que sea de nivel de producción, no. Nivel de producción significa alta disponibilidad, para que el fallo de un solo nodo no caiga todos los agentes de la empresa; significa SSO y SCIM conectados a tu proveedor de identidad, para que el acceso se gestione donde se gestiona el resto de tu acceso; significa una traza de auditoría que satisfaga a tu equipo de seguridad; y significa que alguien reciba un aviso de guardia cuando se rompa. Cada uno de estos puntos es trabajo real, y las piezas de SSO, auditoría y alta disponibilidad son las que rutinariamente convierten un "lo tendremos listo este sprint" en un trimestre entero.
Las alertas de guardia son el coste recurrente. Un gateway está en la ruta de petición de cada agente que depende de él, lo que lo convierte en infraestructura de nivel uno en el momento en que se adopta. El autoalojamiento significa asumir esas guardias: la llamada a las 2 a. m. cuando el gateway se cae, las prisas cuando una dependencia publica una CVE, la planificación de capacidad cuando el uso se triplica. La opción administrada significa que el proveedor lo asume bajo un SLA. Esto no es un detalle menor disfrazado; para muchos equipos, la declaración sincera es que no quieren añadir un servicio de nivel uno a su rotación de guardia para soportar una capacidad que no es su producto principal. La discusión sobre el mejor gateway MCP para sistemas de IA en producción profundiza en lo que exige realmente el "nivel de producción".
La columna de seguridad es donde la brecha es más amplia, porque las funciones de seguridad son exactamente lo que resulta caro de construir bien y fácil de implementar mal por un descuido.
Un gateway administrado incluye SSO, aprovisionamiento SCIM 2.0, RBAC, una traza de auditoría centralizada y barreras de protección para PII, inyección de prompts y secretos, porque son requisitos básicos para las empresas a las que vende. Un gateway de código abierto incluye lo que el proyecto haya decidido incluir, y las funciones de identidad y auditoría de nivel empresarial suelen ser escasas, estar detrás de un muro de pago incluso en proyectos "open-core", o brillar por su ausencia. Si tu organización requiere aprovisionamiento y desaprovisionamiento basado en SCIM vinculado a tu IdP (y la mayoría de las reguladas lo exigen), o bien lo obtienes en el producto administrado o bien construyes y mantienes la integración tú mismo sobre el de código abierto.
El cumplimiento agrava esto. Un gateway que actúa como punto de control para el acceso a la IA entra dentro del alcance de cualquier régimen bajo el que operes, y la evidencia de auditoría, control de acceso y manejo de datos que exige un auditor es mucho más fácil de generar desde un producto diseñado para ello que desde un despliegue autoalojado donde configuraste el registro de logs por tu cuenta. La superficie de gobernanza se detalla en gobernanza de MCP empresarial, y el ángulo de las herramientas de seguridad en las mejores herramientas de seguridad para MCP. La versión corta: si el cumplimiento es un requisito en lugar de una aspiración, el coste de construcción en el lado del código abierto no es una integración puntual, es una obligación continua de mantener esa integración lista para auditorías a medida que cambian tanto el gateway como las regulaciones.
Comprueba cómo TrueFoundry se ejecuta de forma administrada en tu propia VPC, en local (on-premise) o en entornos aislados (air-gapped). Reserva una demostración.
Aquí está el cálculo que oculta el enfoque de "gratuito frente a pago".
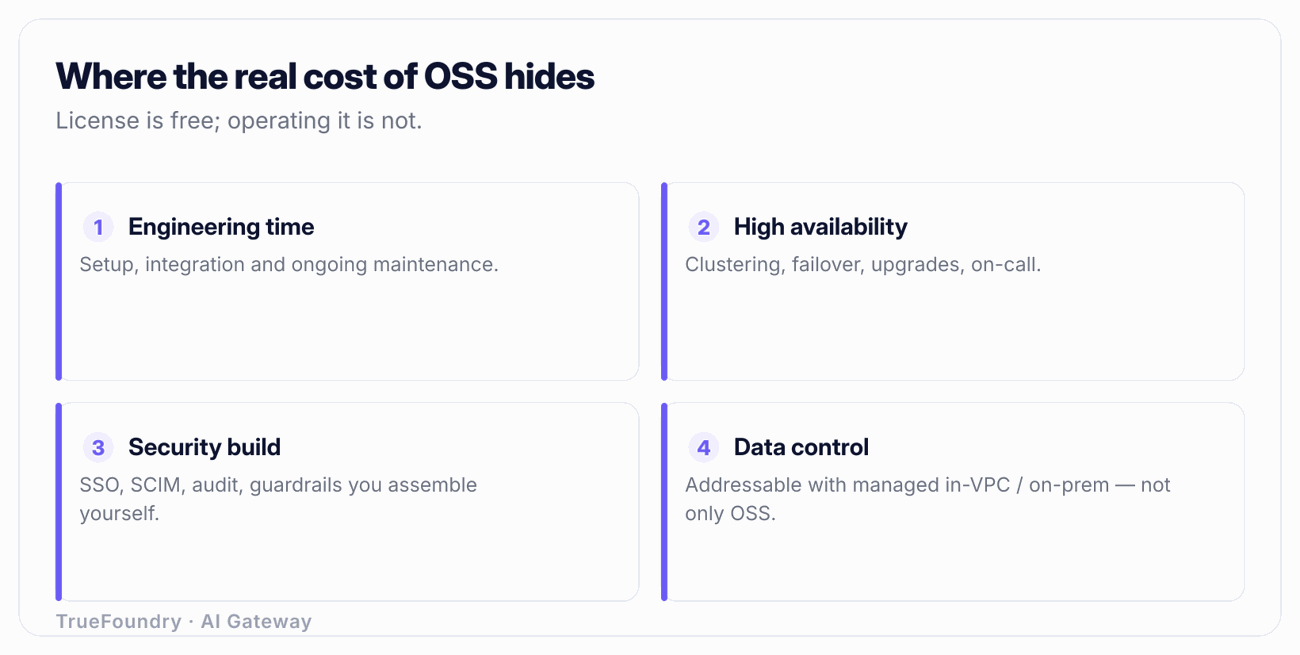
Calcula el precio de la opción de código abierto correctamente. Considera las semanas de ingeniería necesarias para alcanzar el nivel de producción: despliegue y robustecimiento, alta disponibilidad, integración de SSO y SCIM, auditoría, cableado de observabilidad y barreras de protección. Acepta de forma conservadora de uno a dos meses de trabajo de ingeniería para equipararte a lo que un producto administrado te ofrece desde el primer día, y eso siempre que las funciones existan para integrarse en lugar de tener que construirse desde cero. Luego, añade el coste recurrente: la fracción de tiempo de un ingeniero, y la carga de guardia, para aplicar parches, actualizar, mantener al día la integración de identidad y responder cuando falle. Con el coste total de un ingeniero de plataformas sénior, el coste del primer año del gateway "gratuito" está dominado por completo por ese tiempo, y la suscripción con la que estabas comparando suele ser menor que la fase de construcción por sí sola, antes de contar un solo día de operaciones.
Es por eso que la fila del TCO se invierte con la escala. A escala muy pequeña, con un ingeniero al que le guste mantenerlo y sin requisitos de cumplimiento, el coste en tiempo de la opción de código abierto es lo suficientemente bajo como para que la "licencia gratuita" gane de verdad. A escala empresarial, con alta disponibilidad, cumplimiento y uso real, el coste en tiempo predomina y la opción administrada gana en TCO, no a pesar de ser de pago, sino porque el tiempo de ingeniería no tarifado de la alternativa es mayor que la suscripción. El coste de la licencia nunca fue la variable que importaba.
Nada de esto significa que el código abierto sea una trampa. Significa que la comparación tiene que estar ajustada al tiempo. Si tu organización tiene ingenieros cuyo tiempo es realmente más barato que la suscripción, o que de otro modo estarían desocupados, o si ejecutar esta infraestructura es algo en lo que deseas desarrollar experiencia interna, las matemáticas pueden favorecer el autoalojamiento. Simplemente haz los cálculos incluyendo el tiempo.
El argumento más sólido para autoalojar código abierto no es el coste. Es el control de los datos: la convicción, a menudo un requisito estricto, de que los prompts, las llamadas a herramientas y las respuestas nunca deben salir de la red de la organización y que, por lo tanto, no se puede utilizar el SaaS de un proveedor administrado. Esta objeción es correcta respecto al SaaS y errónea respecto a lo "administrado", y esa distinción lo es todo.
Un gateway administrado que solo se ejecuta como SaaS multinquilino (multi-tenant) sí envía el plano de datos a través del proveedor. Pero un gateway que también se despliega en una VPC propia, en local (on-premise) o en entornos aislados (air-gapped), no lo hace. El modelo de TrueFoundry es exactamente este: el gateway puede ejecutarse dentro de tu propia VPC, en tu entorno local o totalmente aislado de la red, de modo que el plano de datos (cada prompt y cada llamada a herramienta) permanece en tu red, mientras que el software sigue siendo un producto respaldado y no algo que ensamblaste y que ahora debes mantener en soledad. Esa es la configuración con la que realmente debería sopesarse la objeción del control de datos, no con el SaaS multinquilino. El principio subyacente es la separación entre plano de control y plano de datos: el proveedor puede gestionar el plano de control mientras que el plano de datos nunca cruza tus límites, y para equipos con requisitos de residencia de datos esa suele ser la revelación decisiva.
Una vez que ves eso, la objeción se reduce. "No podemos usar un servicio administrado porque nuestros datos no pueden salir" se convierte en "no podemos usar SaaS multinquilino", lo cual es una afirmación mucho más acotada, y a la que un despliegue administrado en VPC propia o en local responde directamente. La elección deja de ser "control o comodidad" y pasa a ser "qué modelo de despliegue administrado se adapta a nuestras fronteras", reservando el autoalojamiento de código abierto para los casos en los que también necesites leer y modificar el propio código fuente.
Redúcelo a reglas que puedas aplicar.
Las dos filas que deciden esto con más frecuencia son la primera y la tercera. Si tienes el personal y una escala pequeña o una necesidad real de poseer el código fuente, el código abierto es defendible. Si la escala es real y se exige cumplimiento, la opción administrada casi siempre gana en TCO ajustado al tiempo, y la preocupación por el control de datos que de otro modo te empujaría de nuevo al código abierto queda resuelta con un despliegue administrado en VPC propia o en local. Para un marco de selección más amplio, cómo elegir un gateway de IA aplica el mismo razonamiento al lado de los LLM.
Comparan la licencia con la suscripción y se quedan ahí. La licencia es cero y la suscripción no lo es, por lo que el código abierto "gana", y el periodo de uno a dos meses de trabajo de ingeniería para construirlo, más el coste operativo continuo, nunca se valoran. La decisión se toma basándose en la única cifra que no importa.
Tratan SSO, SCIM y auditoría como casillas de verificación en lugar de proyectos. En un producto administrado son mera configuración. En un gateway de código abierto autoalojado son trabajos de integración que luego deben mantenerse a medida que ambas partes cambian. Subestimar esto es la forma más común en que el plan de "lo tendremos funcionando este sprint" se retrasa un trimestre.
Asumen que administrado significa que sus datos salen fuera. Puede ser así si se trata de SaaS multinquilino. Pero no tiene por qué serlo. Un despliegue administrado en VPC propia, en local (on-premise) o en entorno aislado (air-gapped) mantiene el plano de datos en tu red, y los equipos que descartan por reflejo la opción administrada por motivos de control de datos a menudo nunca se enteran de que la opción que realmente querían existe.
Olvidan que el gateway se convierte en infraestructura de nivel uno. En el momento en que los agentes dependen de él, un gateway autoalojado está en la ruta crítica y necesita alta disponibilidad, guardias y planificación de capacidad como cualquier otro servicio de nivel uno. Los equipos que lo pusieron en marcha como un proyecto secundario descubren esto durante la primera interrupción del servicio.
Eligen código abierto por el control y luego nunca lo ejercen. El argumento del control (leer y modificar el código fuente) solo compensa si realmente lo haces. Muchos equipos asumen toda la carga operativa a cambio de una flexibilidad que nunca utilizan, lo cual es lo peor de ambas columnas: el coste del código abierto sin su beneficio.
La elección entre código abierto y administrado no es un examen de moralidad ni una comparación entre gratuito y de pago. Es una cuestión de dónde quieres que recaiga el coste (si en una factura o en el calendario de tus ingenieros) y de cómo de únicos son realmente tus requisitos. El código abierto gana legítimamente cuando tienes el personal para gestionar infraestructura de nivel uno, cuando la escala es pequeña o cuando debes poseer el código fuente. La opción administrada gana cuando la escala es real, cuando el cumplimiento es un requisito imprescindible y cuando prefieres que tus ingenieros construyan agentes en lugar de operar fontanería de protocolos y asumir sus guardias.
El elemento que resuelve la parte más difícil del debate es la flexibilidad de despliegue. La objeción del control de datos que suele empujar a los equipos hacia el autoalojamiento queda respondida por un gateway administrado que se ejecuta en VPC propia, en local o aislado de la red, manteniendo el plano de datos en tu red sin convertirte en el único operador. Calcula el coste de la decisión incluyendo el tiempo de los ingenieros, evalúalo según la escala, la seguridad, la capacidad operativa y la singularidad, y la columna correcta suele volverse evidente.
Consigue un gateway MCP administrado que mantenga tus datos en tu red. Reserva una demostración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




