November 3, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
ElEl servidor MCP de HubSpot es un servidor MCP remoto operado por HubSpot. Model Context Protocol es el estándar abierto que permite a un agente descubrir y llamar a herramientas en un sistema externo; la implementación de HubSpot convierte los registros del CRM en herramientas ejecutables.
La documentación de TrueFoundry es específica: el servidor «proporciona acceso de lectura a objetos del CRM como contactos, empresas, negocios, tickets, facturas y presupuestos». Esto es más limitado de lo que la mayoría supone al oír «servidor MCP para CRM», y es el dato más importante al respecto.
La documentación describe el acceso por familia de objetos en lugar de nombrar funciones de herramientas individuales, así que haremos lo mismo. La lista oficial es la que aparezca en la pestaña Herramientas de su servidor después de autorizarlo; no base un agente en el nombre de una herramienta que haya leído en una entrada de blog, incluida esta. Al ser remoto, no hay ningún contenedor que ejecutar ni procesos locales por portátil, razón por la cual se sitúa junto a los otros servidores MCP remotos que los equipos están estandarizando.
Los flujos de trabajo útiles encadenan lecturas entre familias de objetos:
Cada uno es una razón legítima para conectar el servidor, y cada uno implica que un agente lee los registros de varios cientos de personas reales en una sola ejecución y los coloca en la ventana de contexto de un modelo.
Sobre la distinción entre lectura y escritura. Para la mayoría de los servidores MCP, aquí es donde separaríamos las lecturas inofensivas de las escrituras peligrosas. En este caso, la superficie documentada es de solo lectura, lo que elimina una gran categoría de riesgos antes de configurar nada: un agente no puede actualizar un contacto, cambiar la etapa de una operación ni activar un envío de marketing. Si alguna vez aparecen herramientas con capacidad de escritura o de envío de comunicaciones, el cálculo cambia drásticamente: un agente con permisos excesivos que pueda enviar correos electrónicos llega a clientes reales, y ese incidente no se puede revertir. Verifique en la pestaña Herramientas en lugar de darlo por sentado. [VERIFICAR: si el servidor MCP remoto de HubSpot expone actualmente alguna herramienta de escritura o envío de correos electrónicos más allá del acceso de lectura que describen los documentos de TrueFoundry].
Que una persona conecte HubSpot a su IDE es una elección personal. Que lo haga un departamento de ventas es una cuestión de gobernanza.
Los datos personales entran en el contexto de un modelo y nadie los registró. Un registro de contacto contiene datos personales sobre una persona física que aceptó los términos de HubSpot y su política de privacidad, no que su registro sea leído por una IA generativa y, posiblemente, por un proveedor de inferencia externo. Cuando un agente extrae doscientos contactos en un prompt, se trata de un evento de procesamiento de datos, y el RGPD y la CCPA se preocupan por qué datos personales procesa, por qué y a quién se han revelado. No somos abogados y esto no constituye asesoramiento legal, pero la consecuencia técnica es inequívoca: si no puede decir qué identidad leyó qué registros, cuándo y a través de qué modelo, no podrá responder a la pregunta cuando se la formulen. Las conexiones MCP directas no generan ninguno de esos registros.
Las credenciales compartidas eliminan el modelo de permisos. La documentación es explícita al señalar que HubSpot “determina el acceso disponible a partir de los permisos de usuario de HubSpot y las herramientas solicitadas por el servidor MCP”. Una credencial compartida colapsa eso: el agente de un representante junior y el de un vicepresidente ven los mismos datos.
Proliferación de secretos. Este flujo requiere un Client Secret real. Al pegarse en configuraciones locales en todo un equipo, termina en archivos ocultos (dotfiles), en el historial de la terminal y, finalmente, en un repositorio.
Inyección de prompts con una carga útil de CRM. Los registros de CRM están llenos de texto que un atacante puede escribir: envíos de formularios, cuerpos de tickets, campos de notas. Un agente que clasifica tickets lee todo lo que se ha enviado, incluidas las instrucciones. Con herramientas de solo lectura, el daño es la exfiltración en lugar de la mutación: dirigir al agente a registros que no se le solicitaron y exponerlos donde el atacante pueda verlos. Eso sigue siendo una brecha de seguridad.
Nada de esto es un argumento en contra de conectar HubSpot. Es un argumento a favor de un plano de control frente a él, que es lo que un pasarela MCPes.
HubSpot es no es aprovisionado desde el catálogo de MCP gestionado de TrueFoundry. Lo registra como un servidor remoto con las credenciales que usted crea: un paso adicional en el lado de HubSpot y un URI de redirección diferente al que utilizan los servidores gestionados. Necesitará permiso para añadir servidores MCP en TrueFoundry, una cuenta de HubSpot con Desarrollo acceso y la URL base de su plano de control.
Paso 1: Crear la aplicación de autenticación MCP de HubSpot. En HubSpot, abra Desarrolloy eligeAplicaciones de autenticación MCP. Haga clic en Crear aplicación de autenticación MCPasígnale un nombre reconocible como TrueFoundry y establece la URL de redirección en:
https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback
Sustituye <tfy-control-plane-base-url> por la URL de tu propio plano de control. Este es el URI de redirección autorregistrado: no es https://auth.truefoundry.com/mcp/oauth2/callback, que solo se aplica a servidores de catálogo gestionados. Cometer un error aquí es la causa más común de un fallo por discrepancia en la redirección.
Paso 2: Copia las credenciales. Copia el ID de clienteySecreto de cliente desde la página de detalles de la aplicación.
Paso 3: Registra el servidor. En TrueFoundry, ve a MCP Gateway, haga clic enAñadir servidor MCPy seleccioneConectar cualquier servidor MCP remoto.
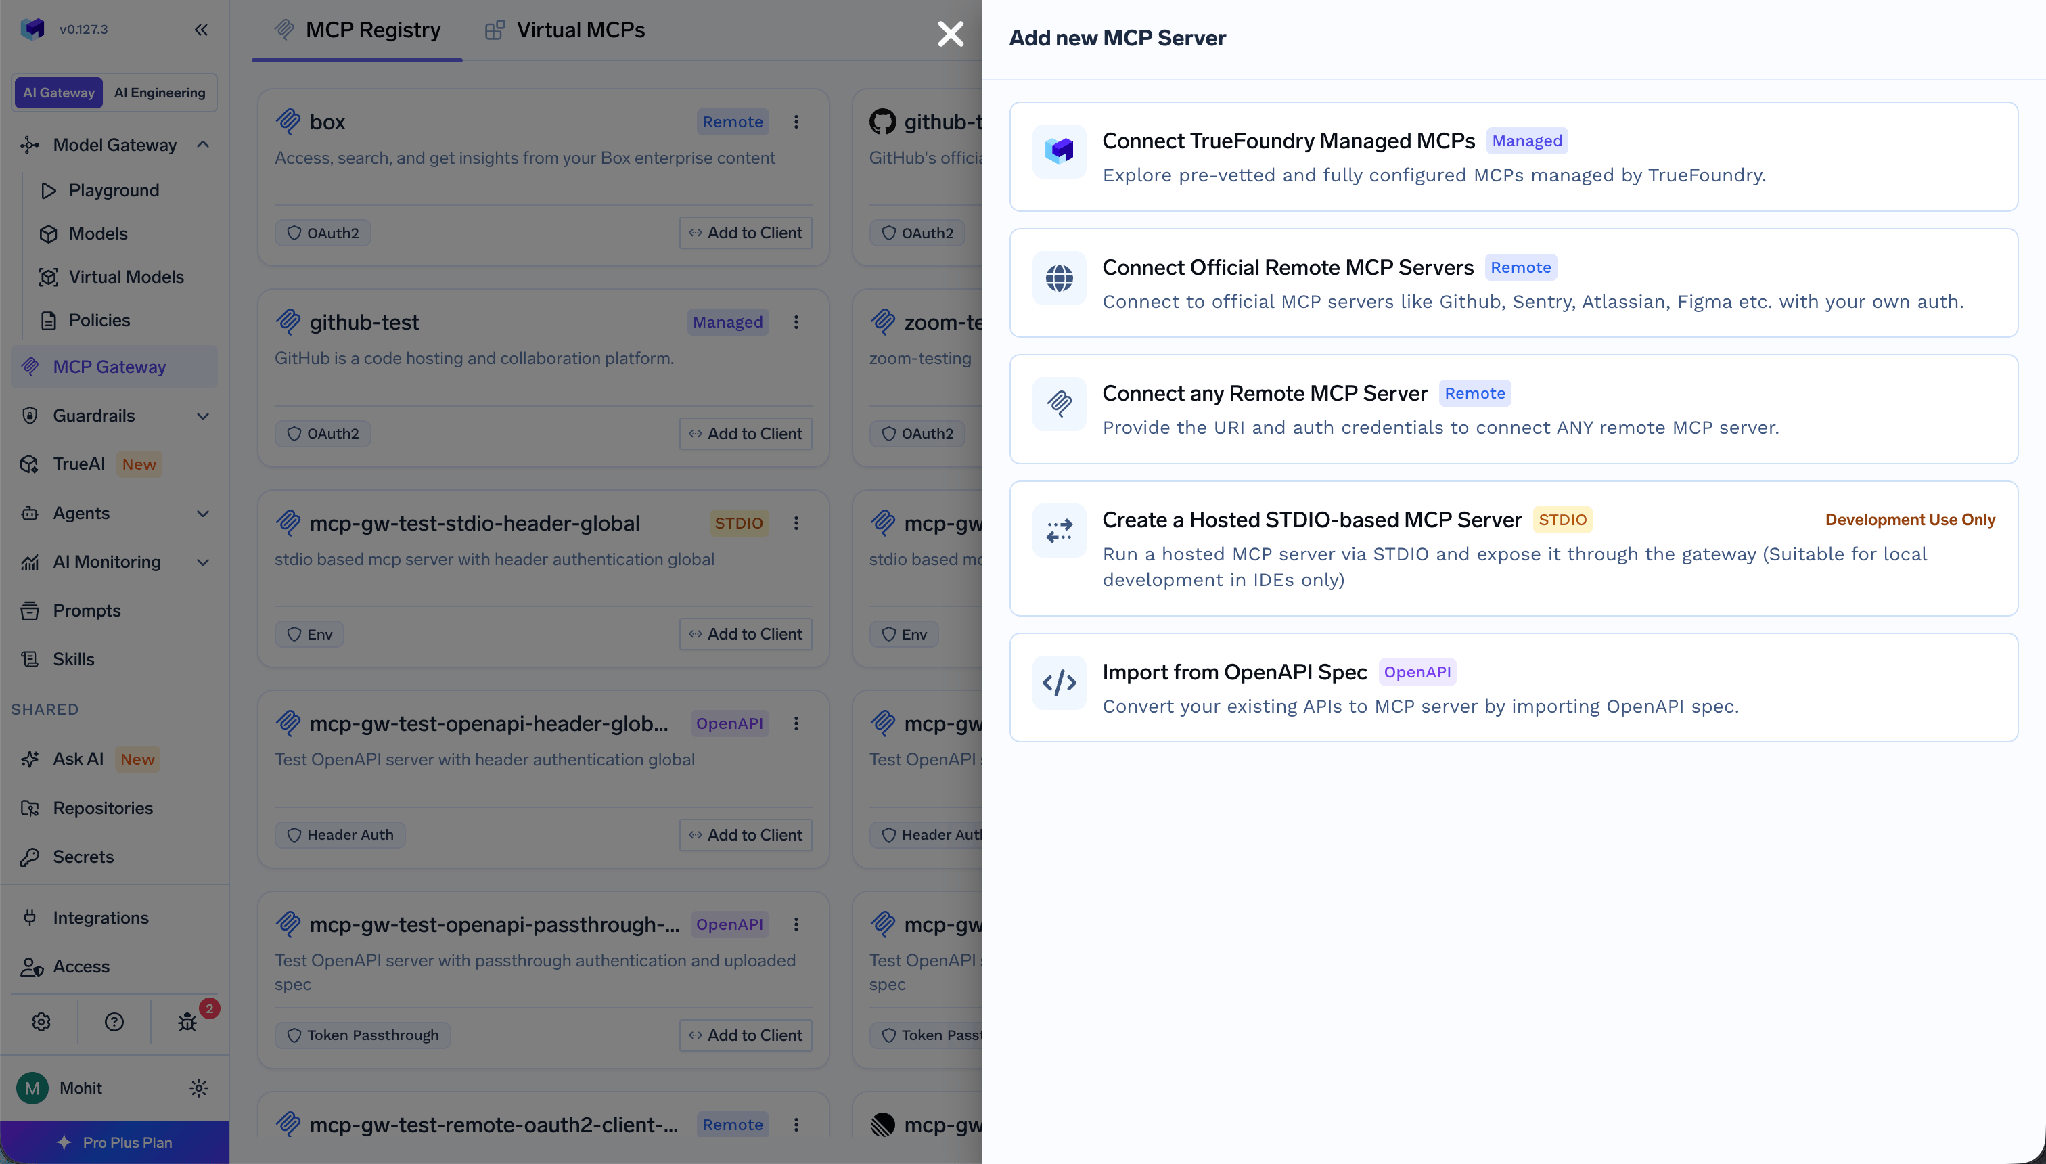
Rellena el formulario de la siguiente manera:
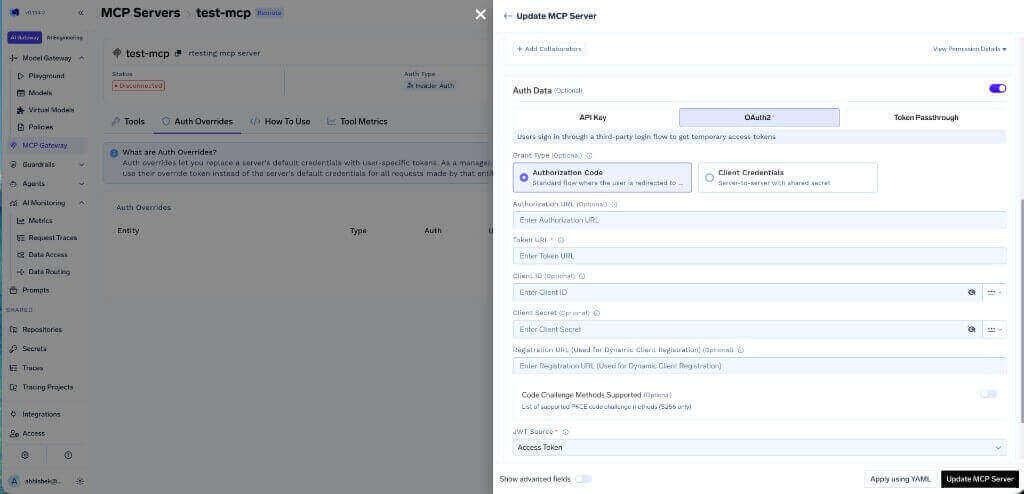
Origen del JWT: Token de acceso es importante: le indica a la pasarela qué token utilizar como credencial ascendente, y el token de ID genera errores que parecen un problema de permisos en lugar de uno de configuración. En lugar de pegar el secreto de cliente en el formulario, guárdalo en el almacén de secretos de TrueFoundry y haz referencia a su FQN.
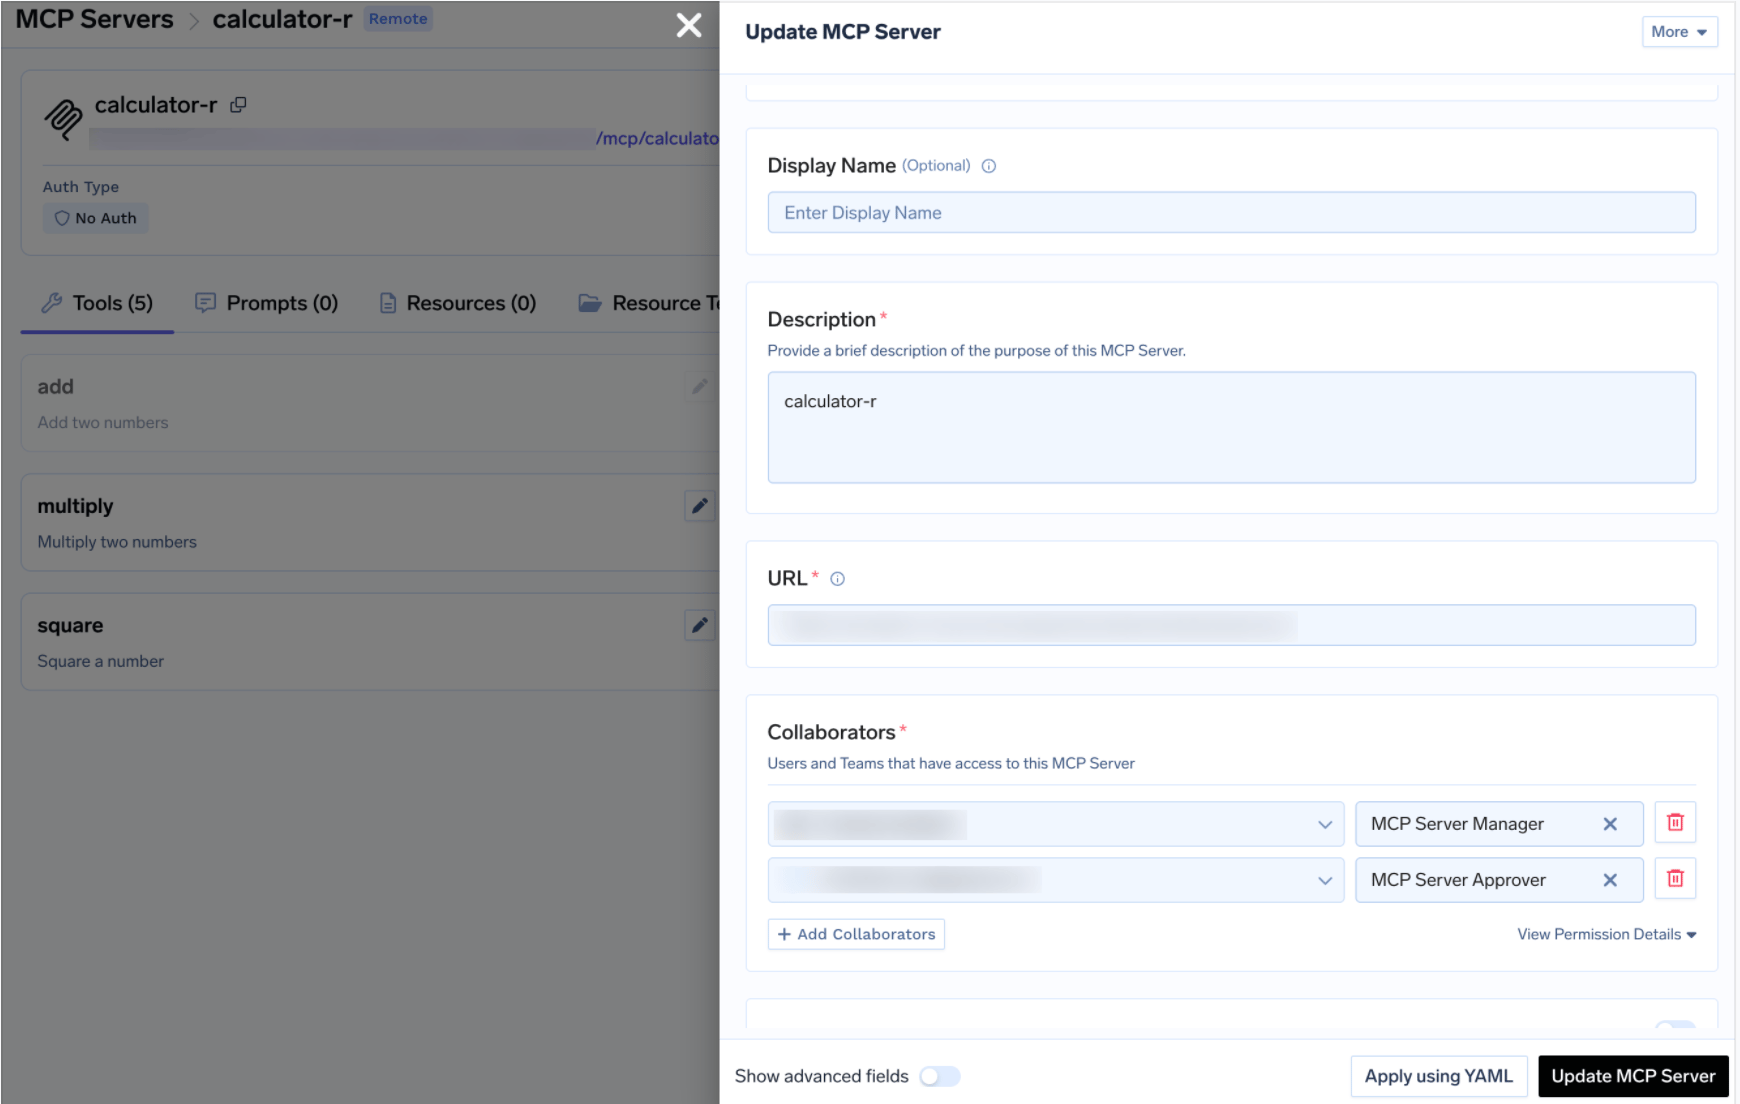
Paso 4: Añade colaboradores y guarda.
Paso 5: Cada usuario conecta su propia cuenta. Los usuarios abren el Herramientassección y haga clic enConectar ahoradel servidor. Una vez que OAuth se completa correctamente, aparecen las herramientas de HubSpot y se pueden probar desde el Entorno de pruebas de agentes.
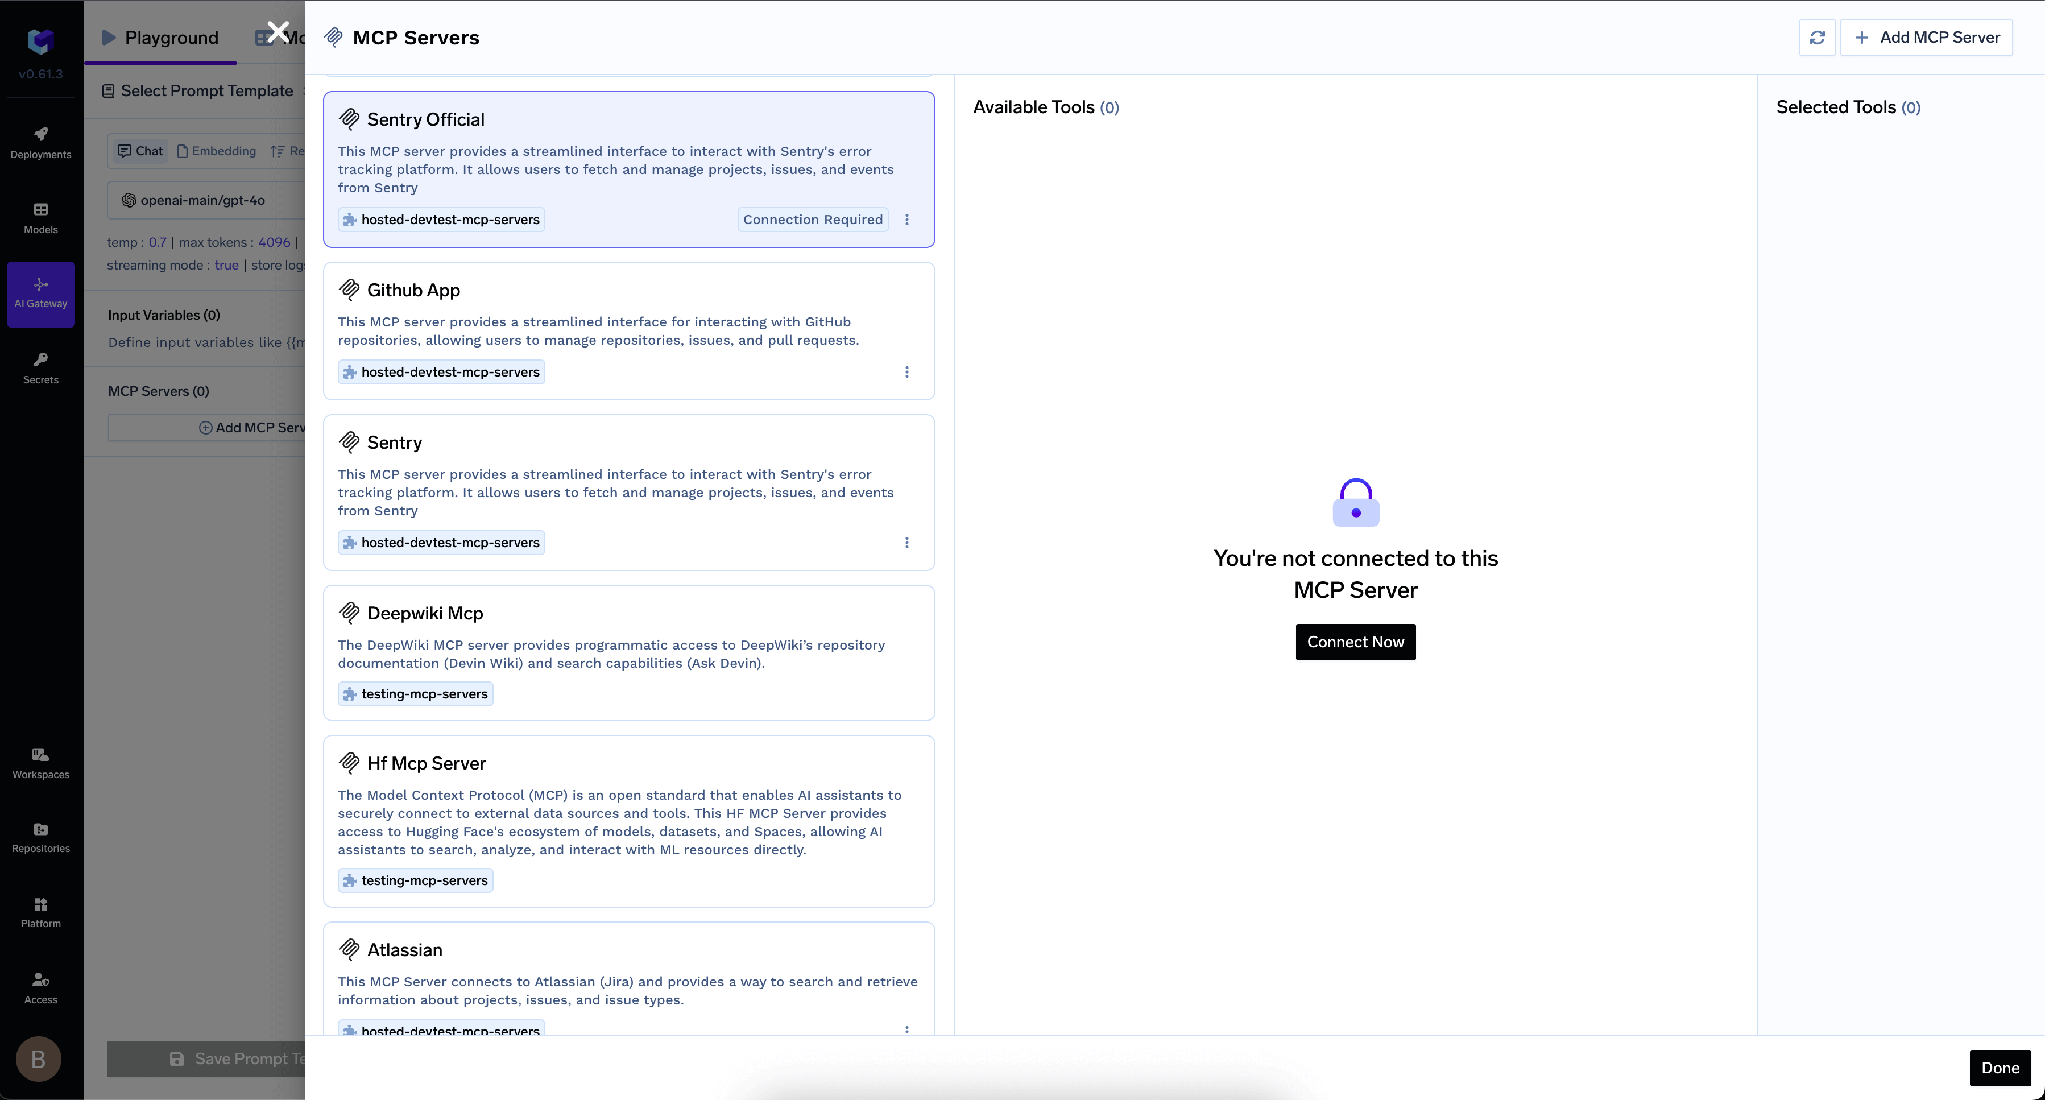
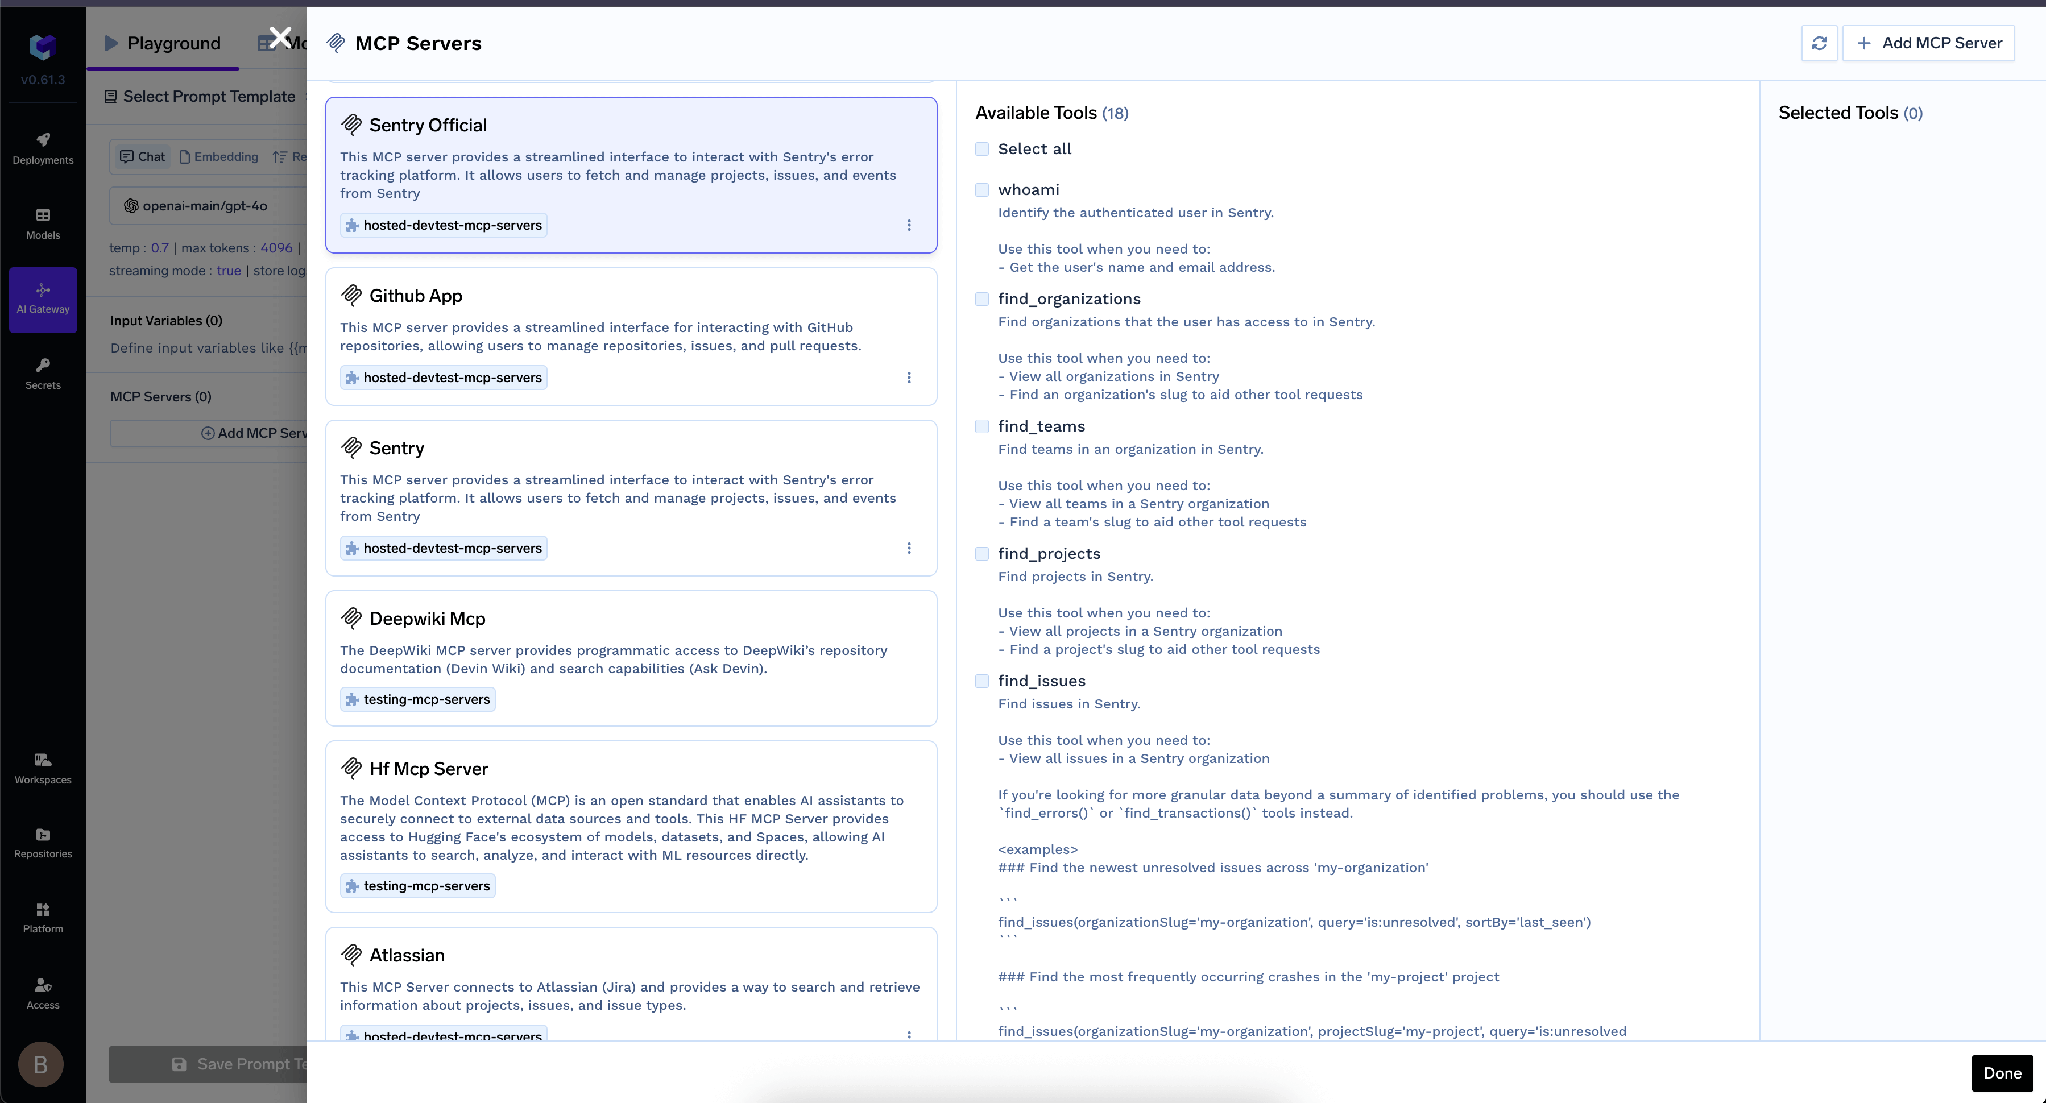
Ese último paso se encarga de la privacidad y es individual para cada persona.
TrueFoundry separa laautenticación de entrada—cómo se identifica un cliente ante la pasarela— de laautenticación de salidacómo se autentica la pasarela ante HubSpot. Confundir ambos conceptos es el error más común en las configuraciones hechas a medida.
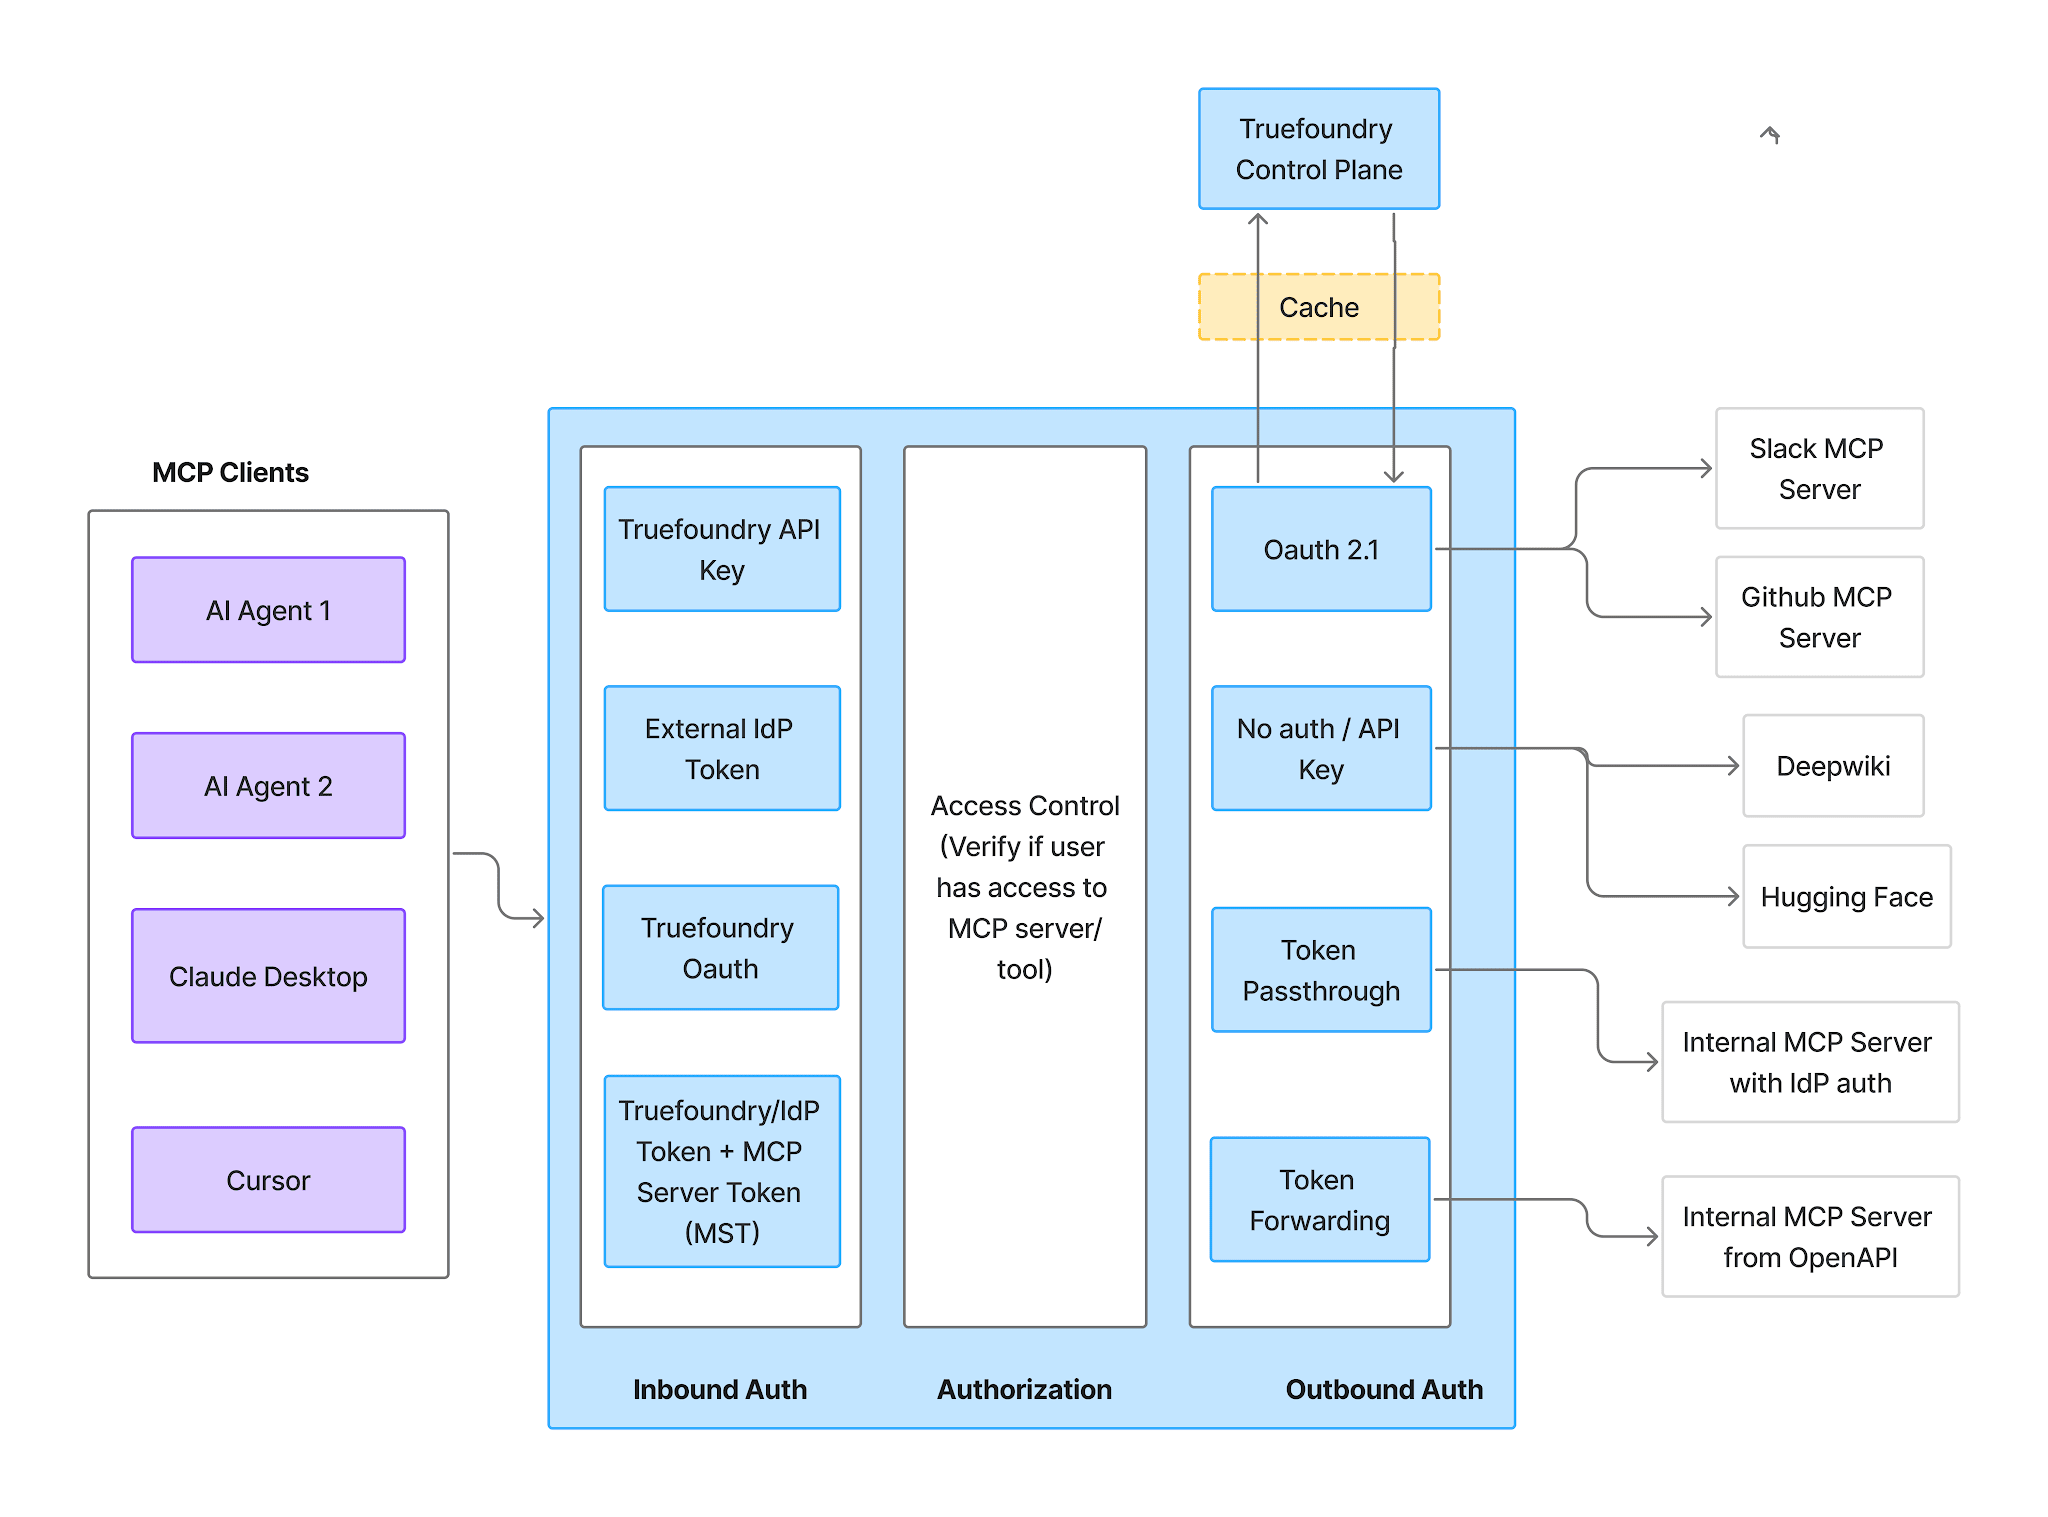
Entrada—cuatro métodos admitidos:
Los tokens de cuenta virtual otorgan el mismo acceso a todas las solicitudes, por lo que no pueden reflejar los permisos de CRM de cada usuario; si conectas HubSpot a través de uno de ellos, habrás trasladado el problema de las credenciales compartidas al interior de la pasarela.
Salida — Código de autorización OAuth2 frente a la aplicación de autenticación que has creado. Cada usuario autoriza su propia cuenta de HubSpot; TrueFoundry gestiona el consentimiento, el almacenamiento y la actualización, inyecta el token del usuario correcto en cada llamada y nunca ve la contraseña de HubSpot.
El resultado es la propiedad que deseas de un servidor MCP de CRM: un agente que actúa en nombre de un representante ve los registros que dicho representante puede ver. Las restricciones de territorio, la visibilidad de equipo y los permisos a nivel de objeto siguen aplicándose, ya que el acceso se decide a partir de los permisos del propio usuario más las herramientas que solicita el servidor. Los usuarios se autentican dos veces, ante la puerta de enlace y ante HubSpot; eso es lo que hace posible la atribución por usuario. Consulta autenticación MCP para conocer el diseño general.
Una vez autorizado, la pestañaHerramientas pestaña enumera lo que expone el servidor: donde decides qué pueden leer los agentes.

Interruptores por herramienta. Desactiva una herramienta y se omitirá por completo de las respuestas de tools/list; los clientes nunca la verán y no podrá ser invocada. La estrategia útil aquí es la minimización por familia de objetos: un agente de previsión de ventas necesita tratos y empresas, y no tiene por qué leer registros de contactos. Desactiva los contactos y la familia más sensible será inaccesible.
Habilitar nuevas herramientas por defecto. Si se deja activada, cualquier herramienta que proporcione HubSpot aparecerá automáticamente y el alcance de tu agente sobre los datos de los clientes crecerá sin que nadie lo decida. Si se desactiva, solo estarán disponibles las herramientas que hayas habilitado: la configuración más segura para un servidor que contiene datos personales.
Acción masiva.Convierte cada fila en casillas de verificación conSeleccionar todo para crear una lista de permitidos de una sola vez.
También puedes hacer clic en el lápiz de cualquier herramienta para cambiar cómo se presenta al modelo:
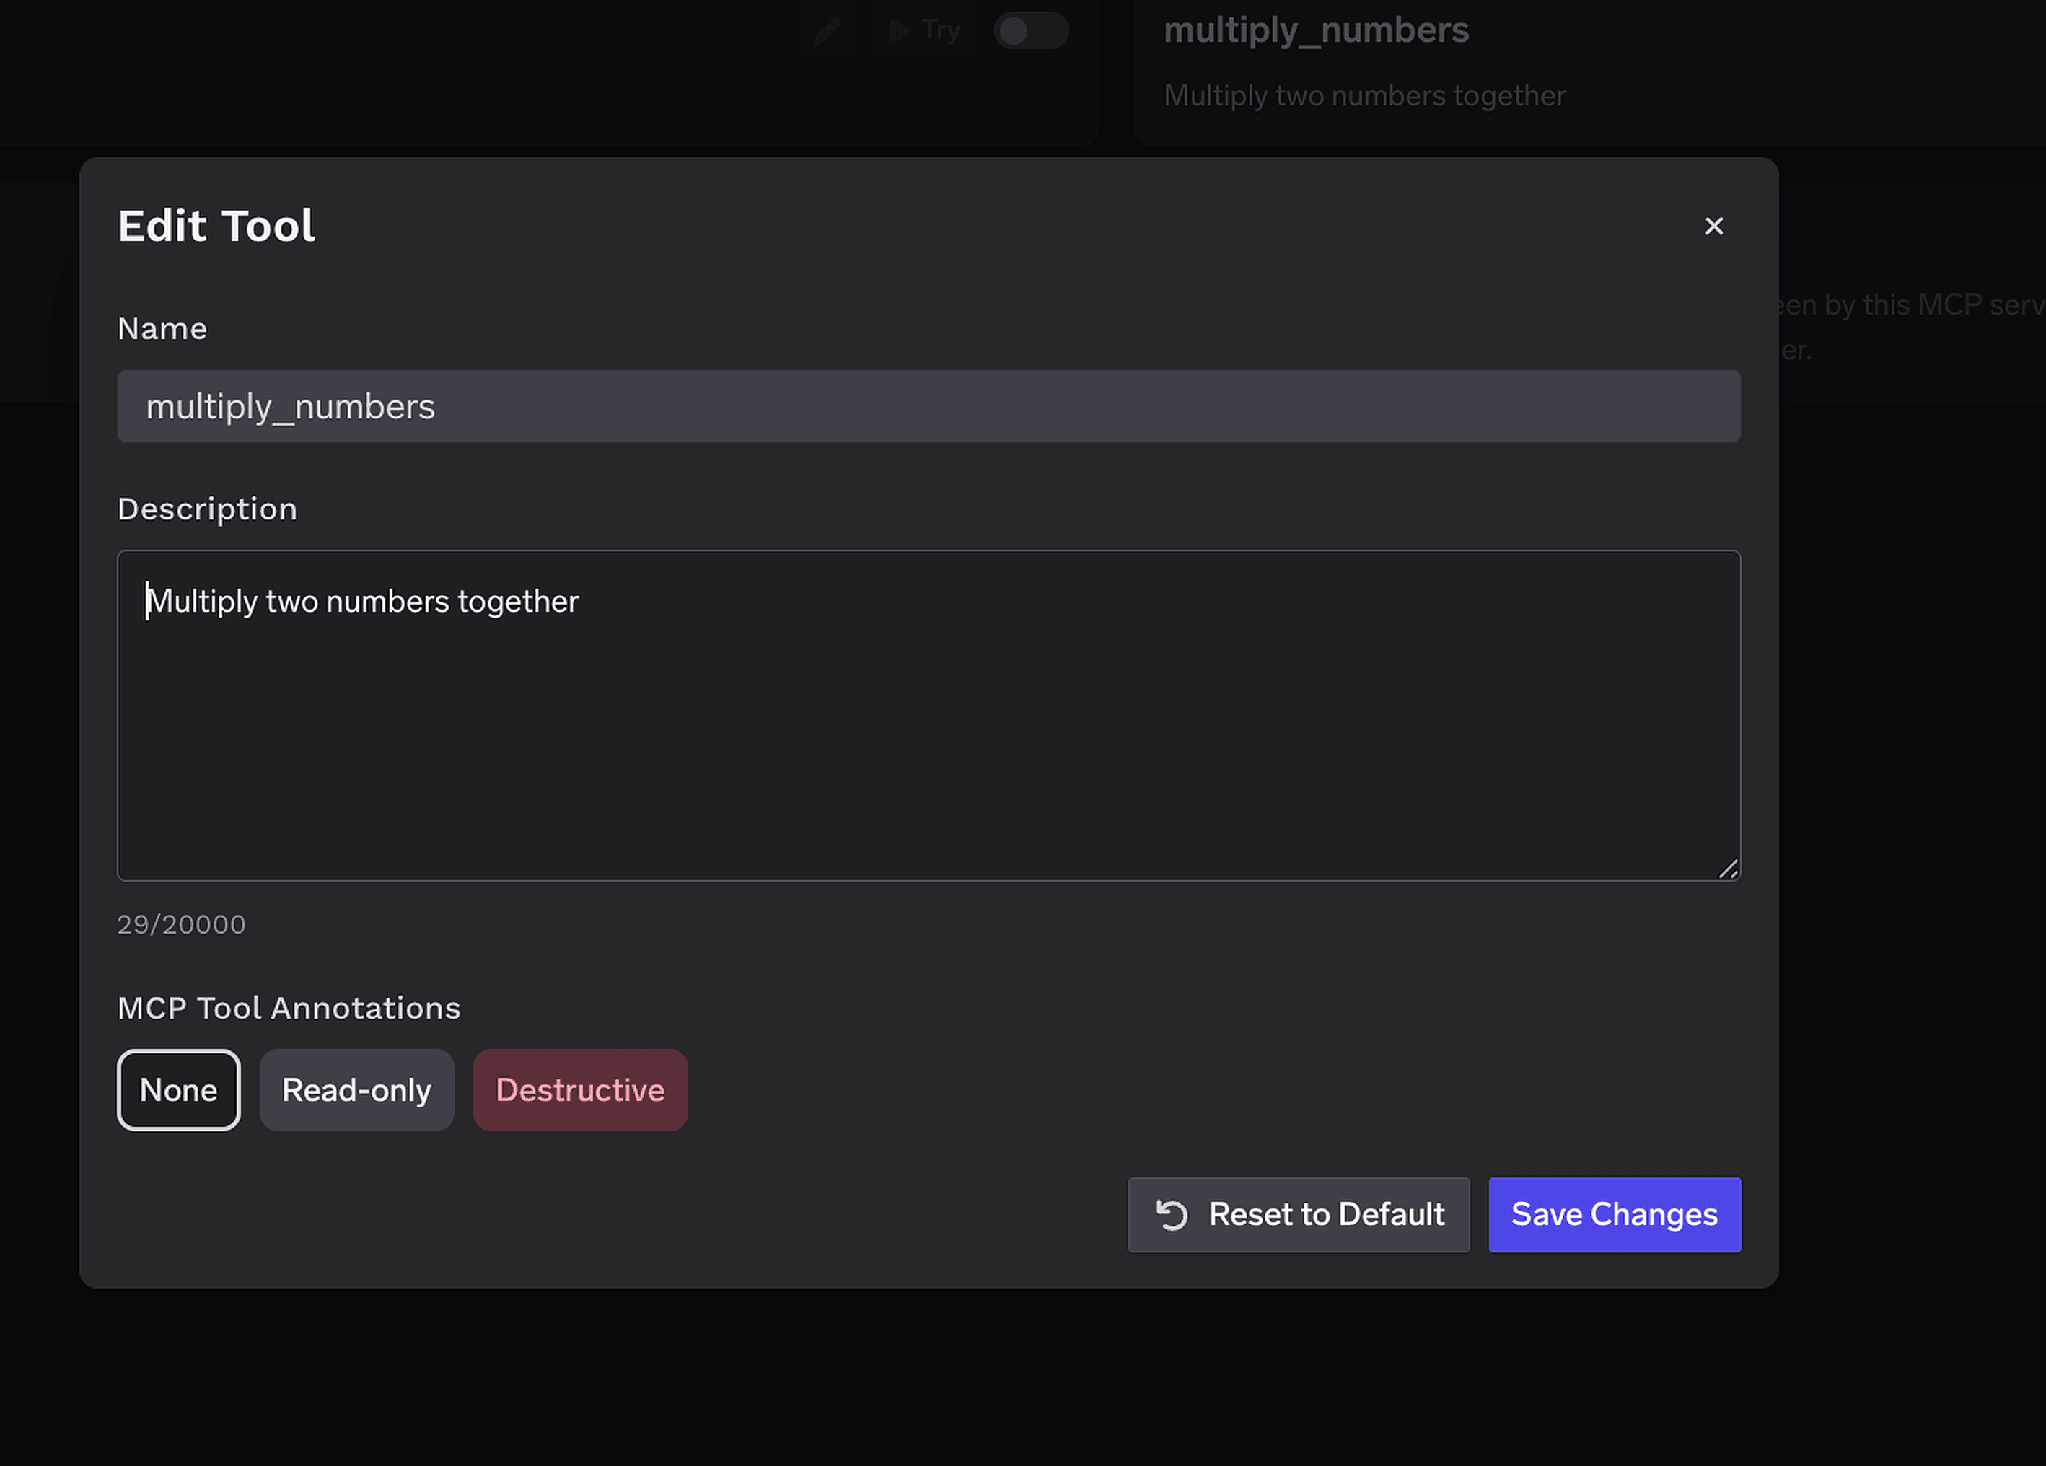
ElDescripción la anulación (de hasta 20 000 caracteres) guía la selección de herramientas y, en el caso de un CRM, es donde estableces las reglas de manejo en el lugar donde el modelo realmente lee, como resumir en lugar de reproducir los detalles de contacto. Anotaciones de herramientas MCPmarca una herramientaSolo lecturaoDestructiva, estableciendo readOnlyHint o destructiveHint.
El control de acceso se vincula a usuarios, equipos o cuentas virtuales en dos dimensiones: a qué servidores llega una identidad y qué herramientas dentro de uno puede invocar.
Desactivar herramientas es una medida drástica. A veces quieres que una capacidad esté disponible pero no sin supervisión; una lectura masiva de registros de contactos es el ejemplo clásico. La documentación menciona el "envío de comunicaciones externas" y la "eliminación de registros" como los casos en los que las políticas de aprobación deben actuar como filtro.
Una llamada tools/call sujeta a aprobación se retiene en lugar de ejecutarse, se crea una solicitud pendiente y se notifica a los aprobadores. Una vez aprobada, la misma llamada del mismo solicitante se ejecuta hasta que el permiso caduca. Crea una política en AI Gateway → Policies → MCP Tool Approval (Beta):
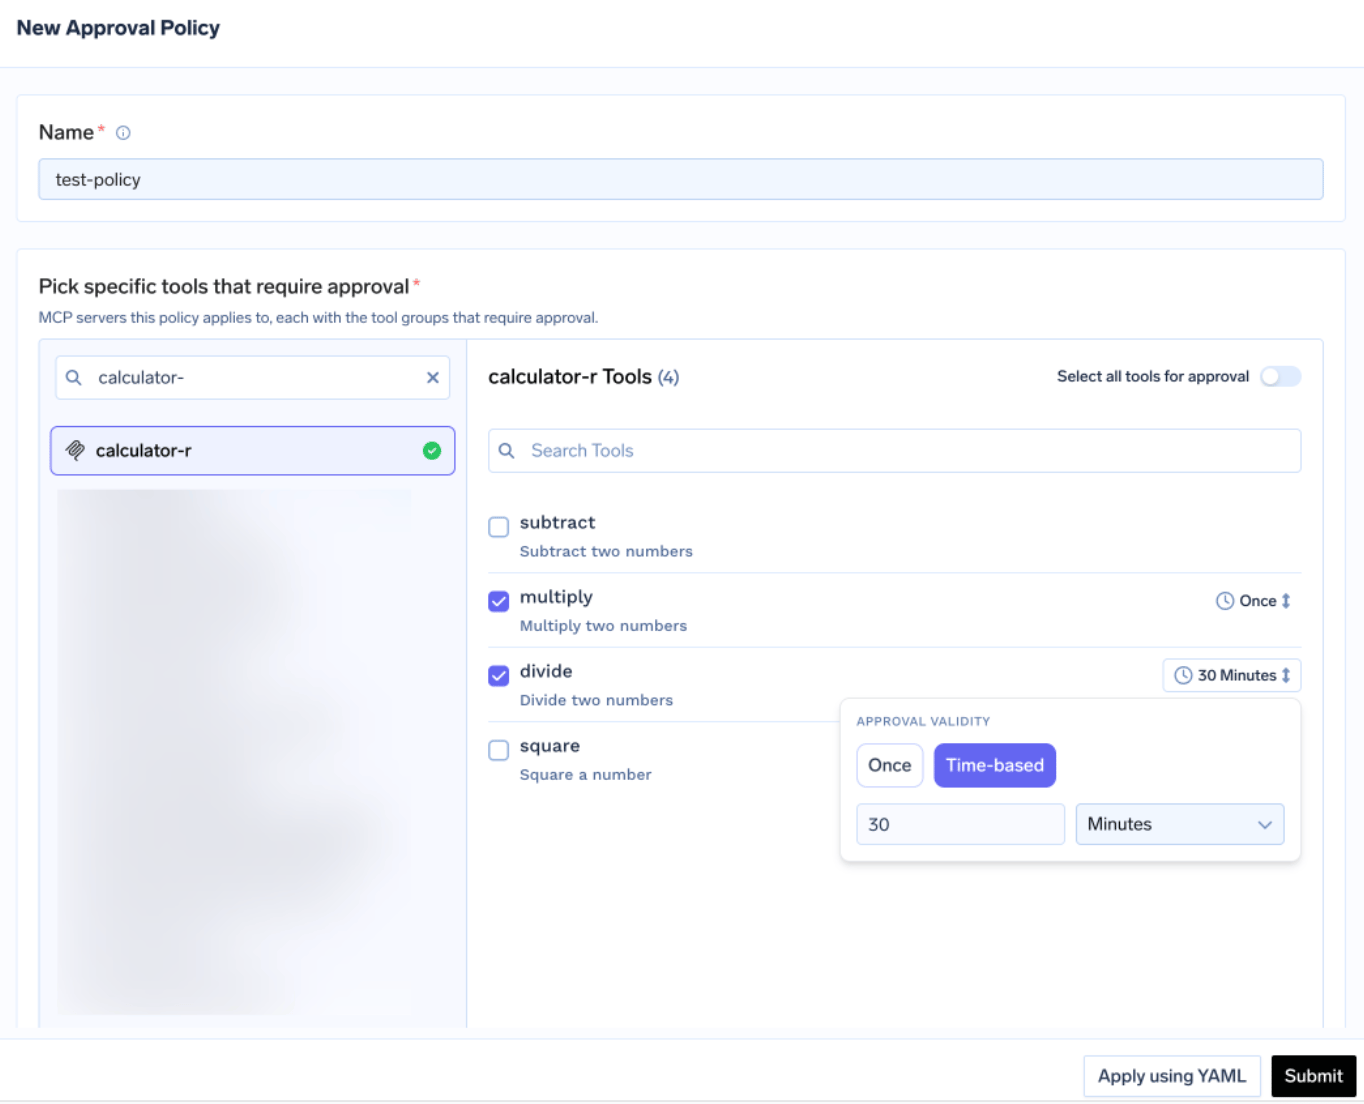
Cada política nombra los servidores que regula y un ámbito de aprobación:
Cuando los ámbitos se solapan, prevalece el más específico: nombrado > destructivo > todos. ValidezesUna vez o basado en tiempo en minutos; cuando las políticas entran en conflicto, prevalece la más restrictiva: Una vez prevalece sobre 10 minutos, que a su vez prevalece sobre 30.
Los aprobadores reciben notificaciones por correo electrónico, Slack, PagerDuty o MS Teams, y revisan las solicitudes en la consola:
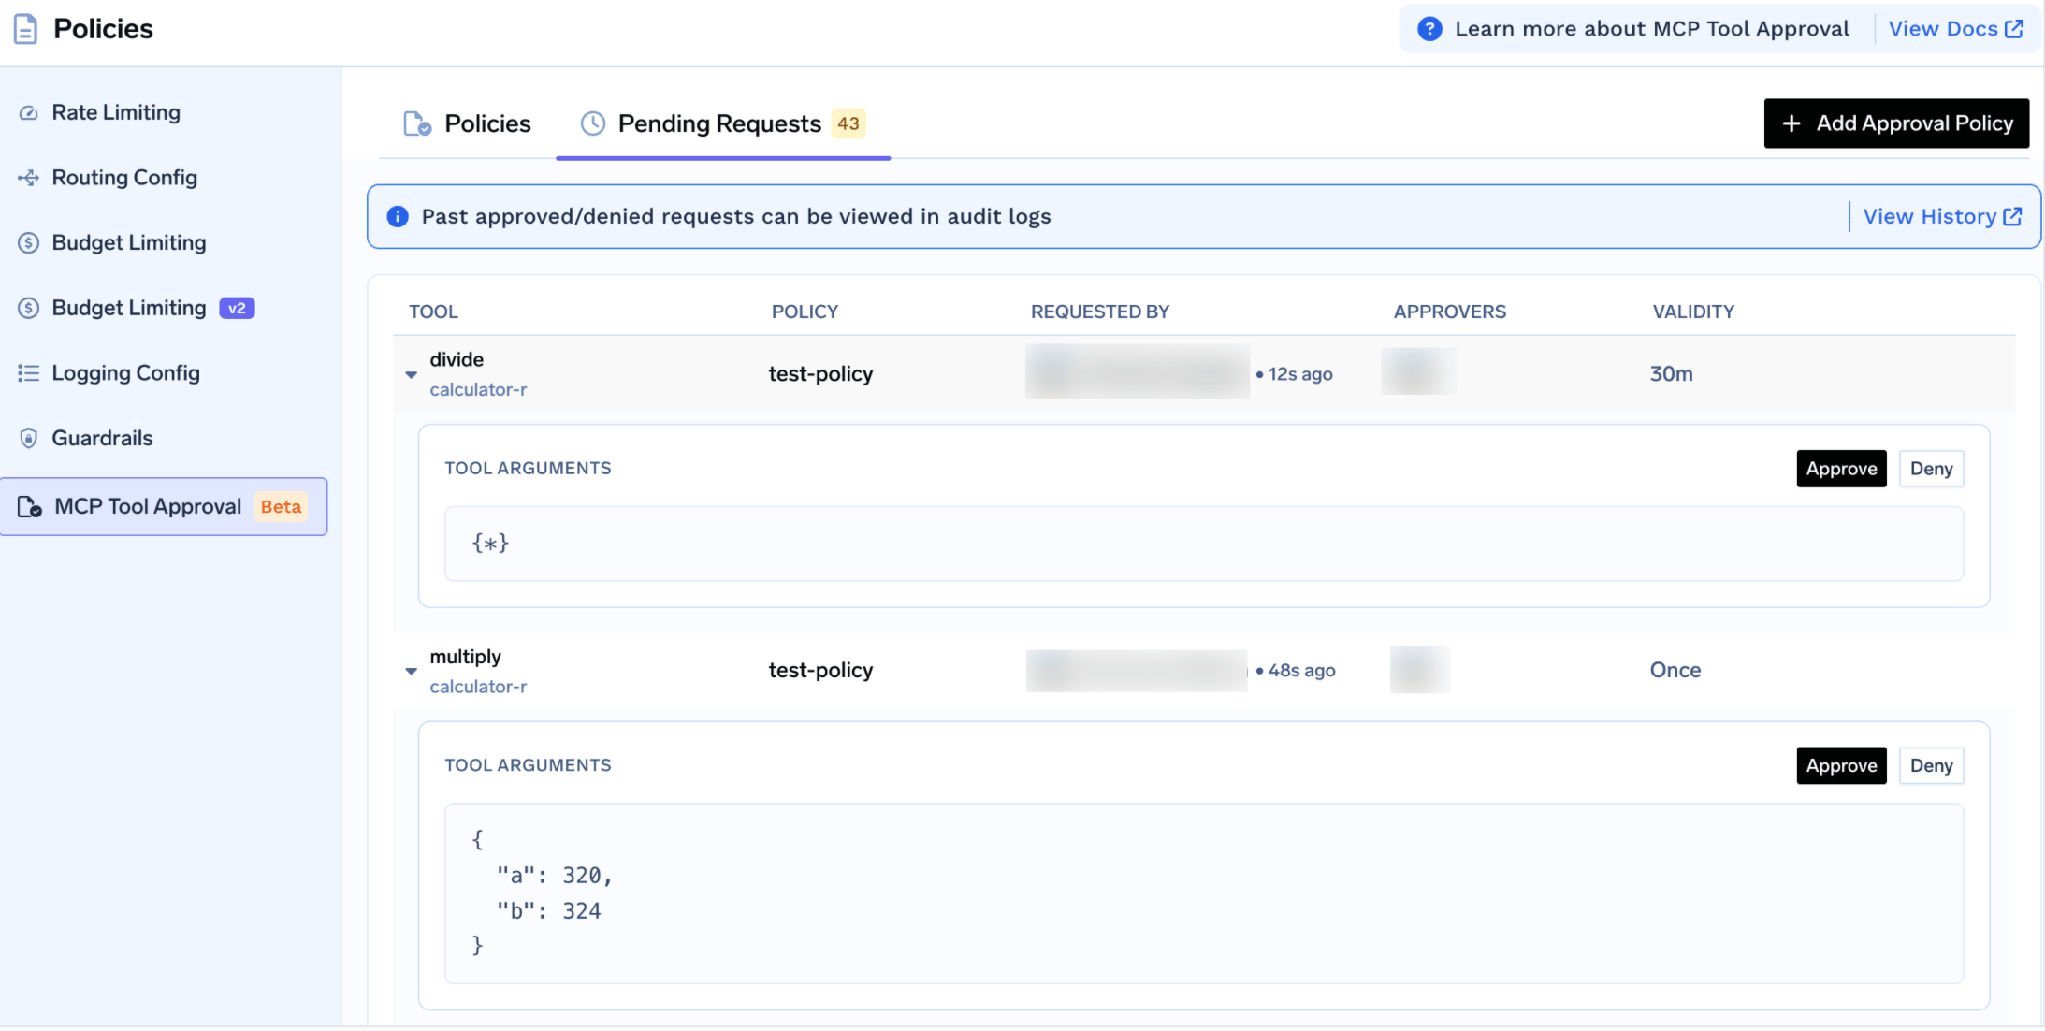
Cada solicitud muestra los argumentos de la herramienta, por lo que el aprobador ve la consulta real antes de autorizarla. Mientras está pendiente, quien realiza la llamada recibe un resultado JSON-RPC con _meta.approval_status: "pending" en lugar de un error, de modo que un agente bien configurado espera y vuelve a intentarlo. Las concesiones se asignan por solicitante y una denegación no es permanente.
Las políticas solo pueden ser creadas y eliminadas por los administradores del inquilino. Si el servidor de una política no tiene colaboradores con el rol de Aprobador, solo los administradores del inquilino pueden gestionar sus solicitudes; por tanto, en un servidor CRM, asigne los aprobadores con criterio.
Un control es específico para esta clase de servidor: el sistema integrado de TrueFoundry de Detección de PII/PHI barrera de protección, impulsada por la Detección de PII de Azure AI Language en la infraestructura gestionada por TrueFoundry, sin claves de terceros.
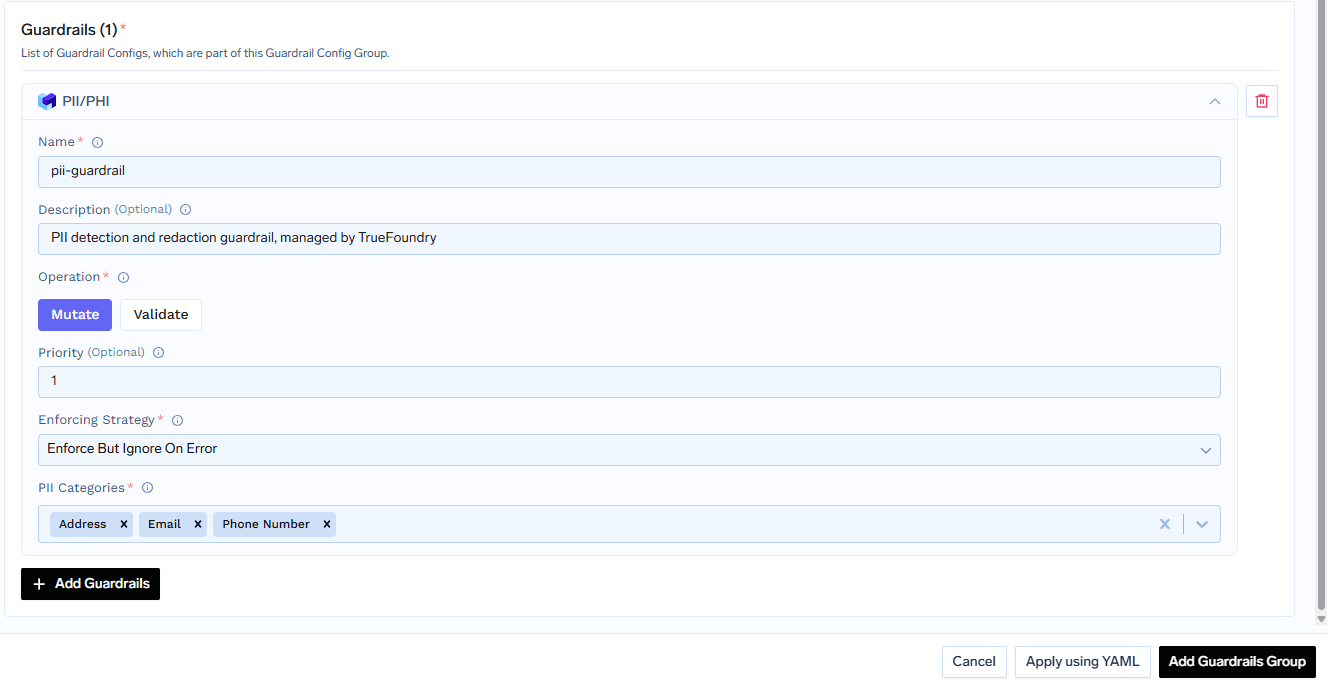
Se aplica a cuatro puntos de conexión: Entrada de LLM, Salida de LLM, MCP Pre-herramienta, yMCP Post-herramienta. El último es el más importante aquí: la MCP Post-herramienta redacta las entidades detectadas en la salida de la herramienta, la respuesta del CRM que regresa al modelo. Las entidades se convierten en asteriscos manteniendo el texto circundante, por lo que support@contoso.com se lee como *******************. La barrera de protección solo funciona en modo de mutación y usted elige las categorías de entidades.
Un agente que razona sobre la estructura de una canalización no necesita los correos electrónicos ni los números de teléfono asociados a los registros de contacto. Redactarlos después de la herramienta significa que el modelo obtiene la estructura y no los identificadores, lo que reduce la exposición mediante la configuración en lugar de instrucciones en el prompt. Este es un control técnico, no una declaración de cumplimiento; si el uso que usted hace del servidor cumple con alguna norma reglamentaria es una cuestión que debe consultar con sus asesores legales.
Pruebe las herramientas manualmente primero. Haga clic en Probarjunto a cualquier herramienta, rellene los parámetros y lea la respuesta JSON;Probar está desactivado para las herramientas que has apagado.
Hazlo con una cuenta cuyos permisos conozcas: autoriza como usuario restringido, ejecuta una lectura y confirma que solo recibes lo que ese usuario debería ver. Si una cuenta restringida devuelve toda la base de datos de contactos, la cadena de autenticación es incorrecta.
Abre la pestañaCómo usar pestaña para ver la URL de Gateway específica de tu inquilino y los fragmentos de código del cliente.
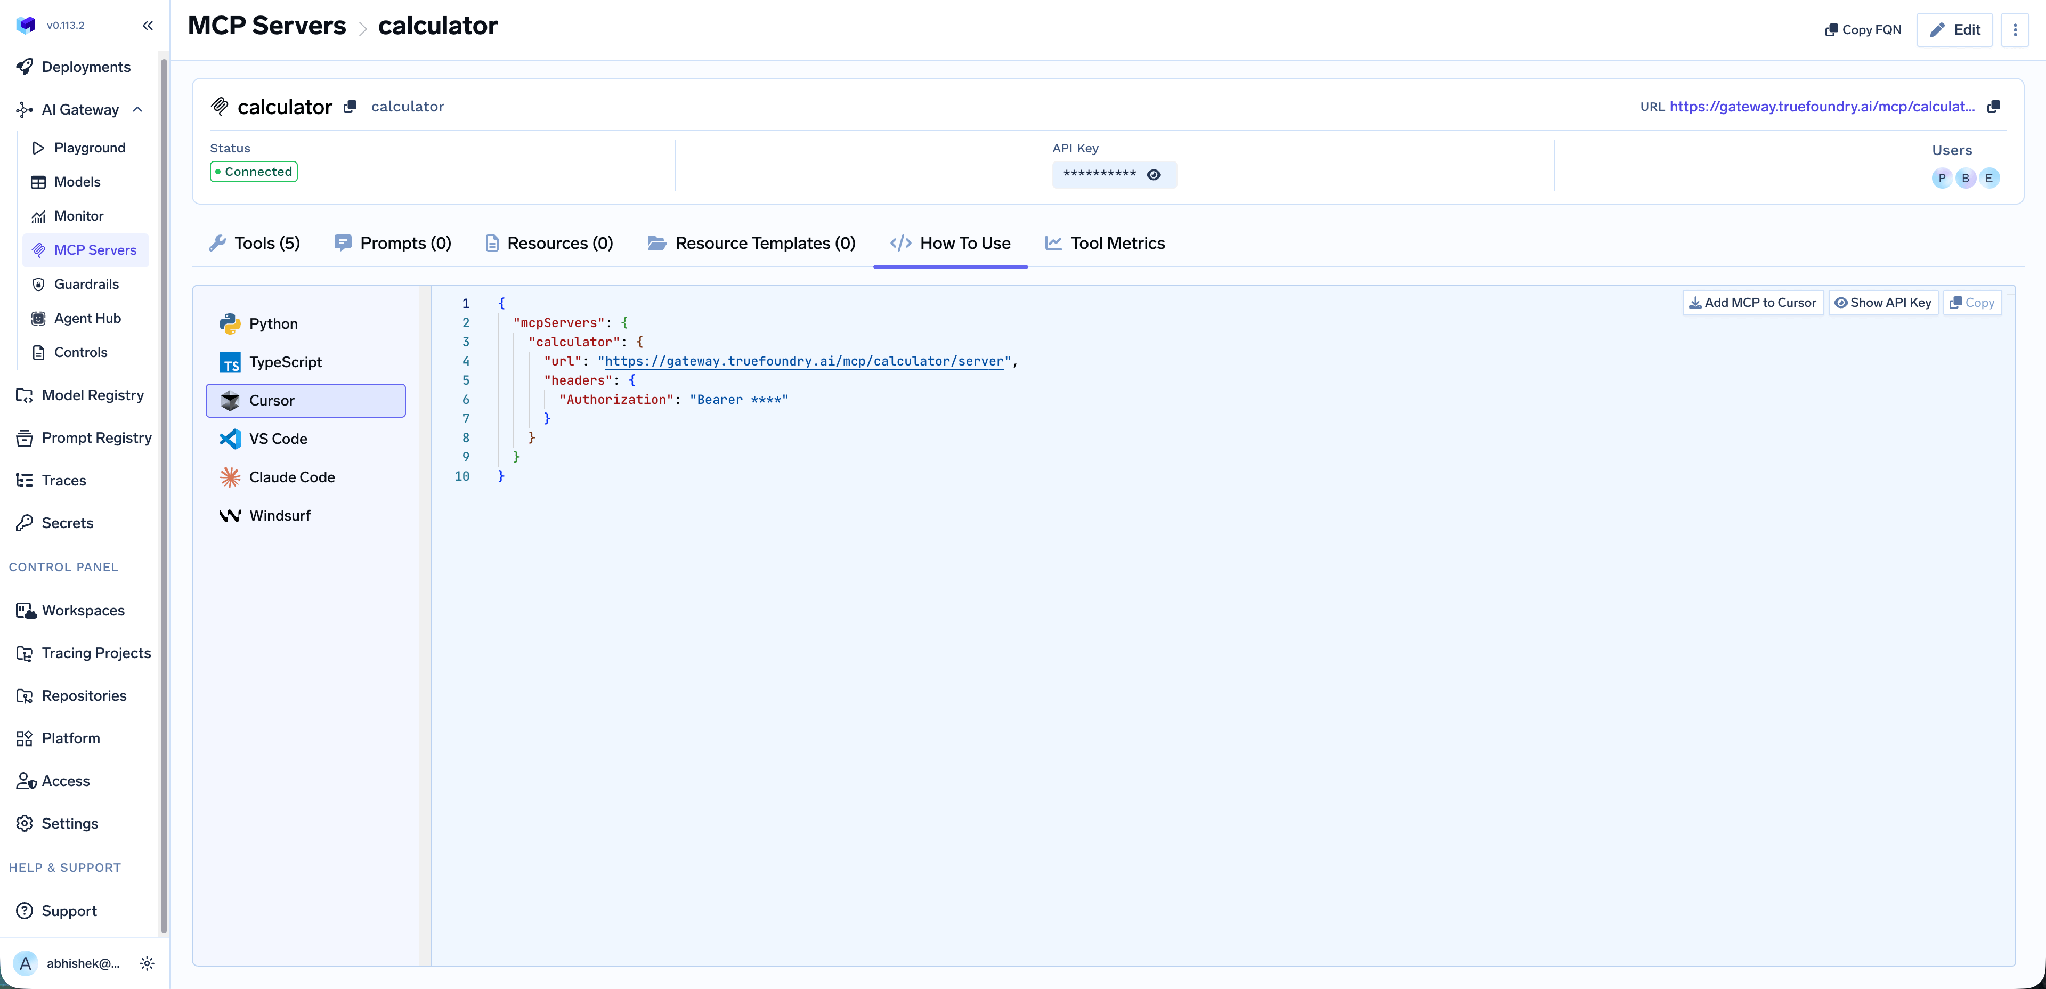
Cubre Claude Code, VS Code, Claude Desktop, Cursor, Windsurf, Codex y los SDK de MCP para Python y TypeScript, y Añadir MCP a Cursor escribe la configuración por ti. Utiliza la URL de esta pestaña en lugar de crearla manualmente; es específica para cada inquilino y un endpoint creado a mano suele ser la causa de que un cliente se conecte pero no muestre ninguna herramienta.
Métricas a nivel de herramienta.El panel de métricas de MCP desglosa las solicitudes por segundo, la latencia en P50/P75/P90/P99, la tasa de fallos por tipo de error y un recuento de solicitudes clasificadas por herramienta.
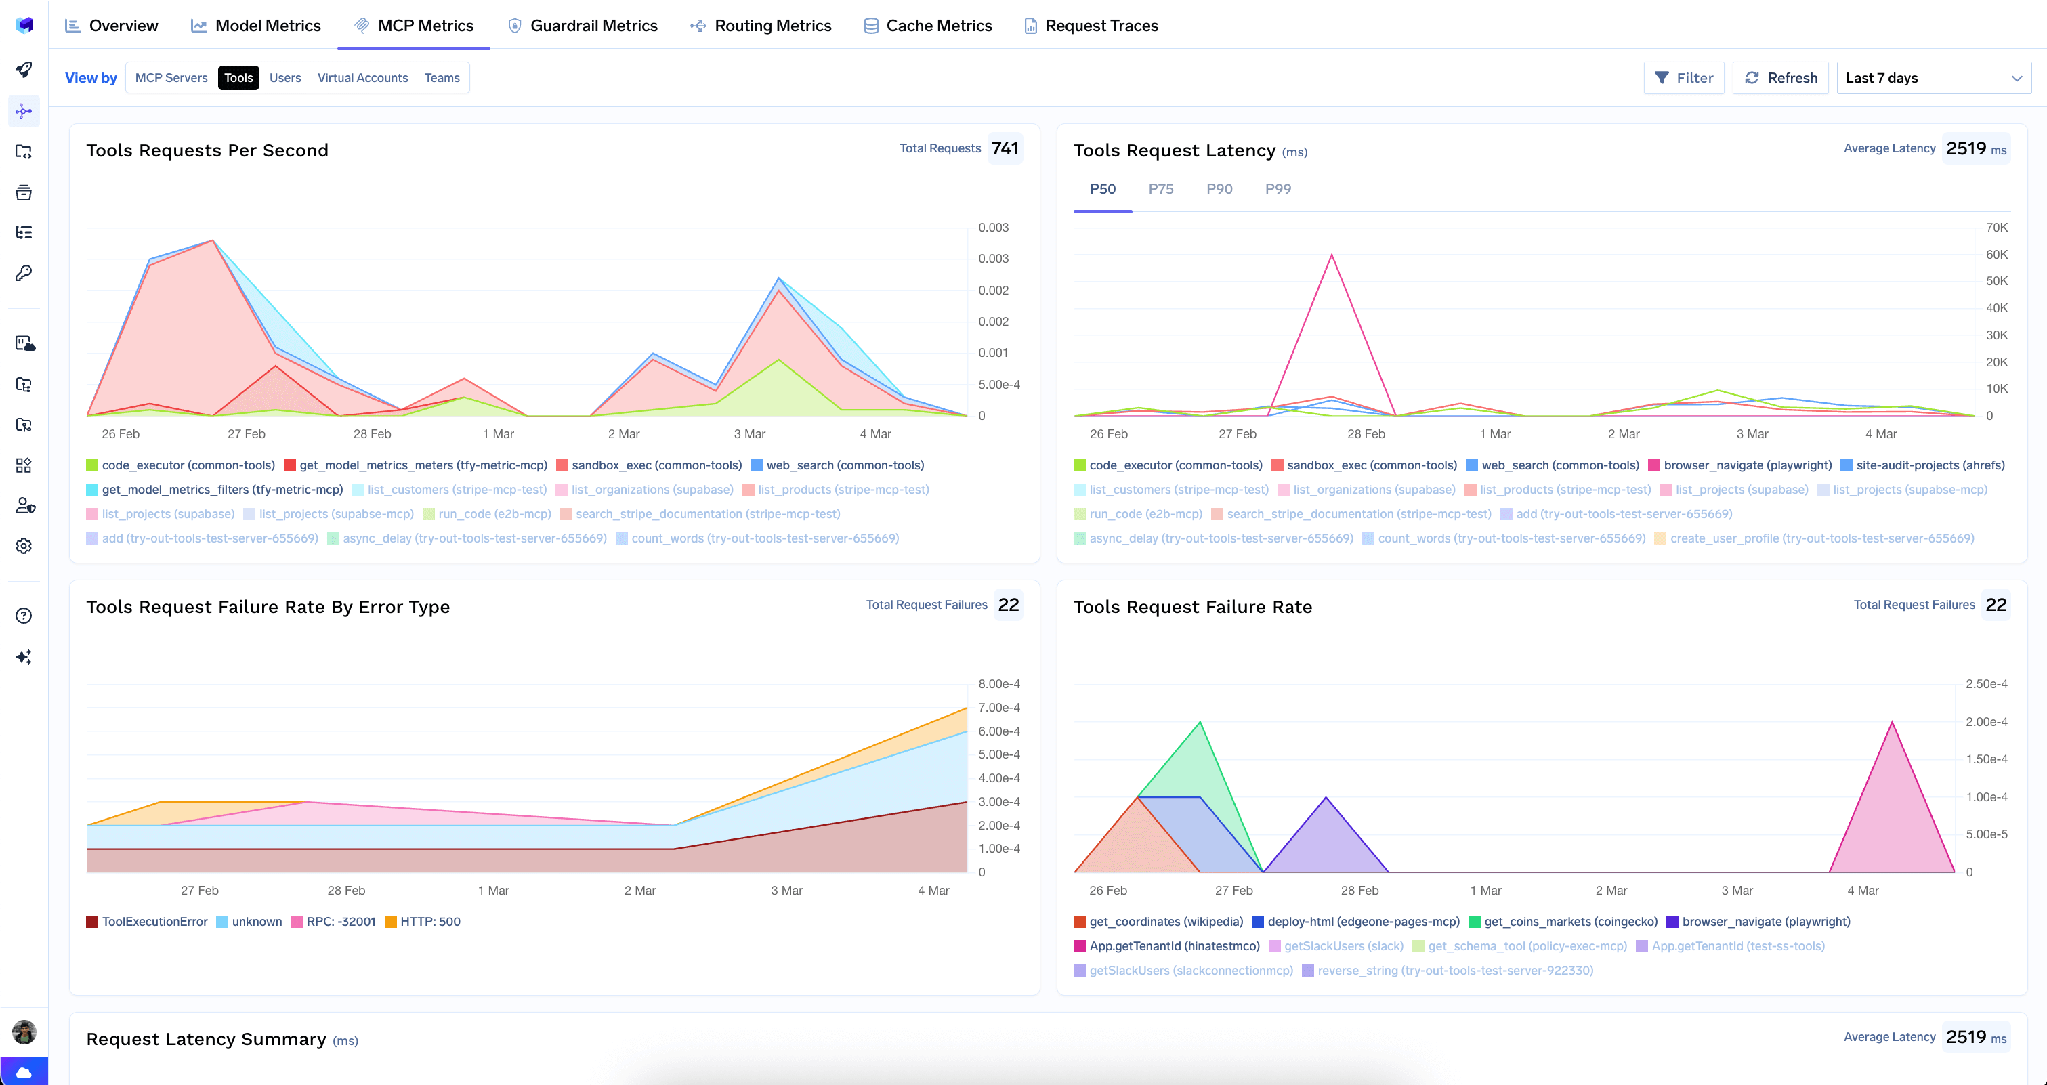
Observabilidad completa de las solicitudes. Cada llamada a una herramienta se rastrea con la identidad del emisor, el nombre de la herramienta, las entradas y la latencia, exportándose mediante OpenTelemetry a Grafana, Datadog o Prometheus. Esto convierte un "un agente leyó algunos registros de clientes" en "esta identidad leyó estos registros en este momento a través de este modelo", haciendo posible realizar una revisión de acceso.
Baja sobrecarga.La pasarela añade aproximadamente3–4 msde latencia y gestionamás de 350 RPS en una sola vCPU.
Un registro único. Una vez registrados varios servidores, un Servidor MCP virtual agrupa un subconjunto seleccionado de sus herramientas detrás de un único endpoint, de modo que un agente de revisión de procesos obtenga herramientas específicas de HubSpot y Slack y nada más.
Los administradores de inquilinos pueden eliminar todas las credenciales almacenadas desde el menú de tres puntos junto aEditar:
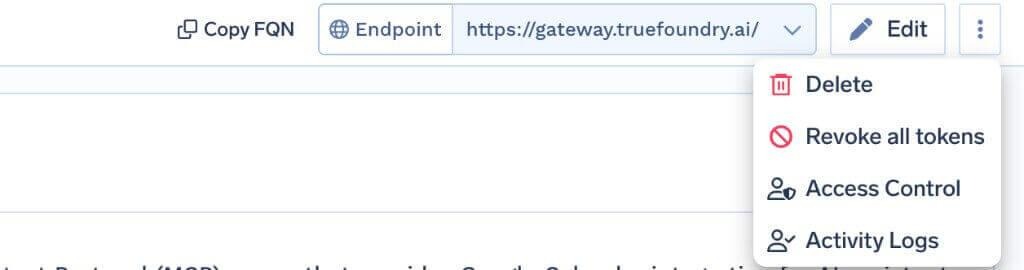
Revocar todos los tokens elimina todas las anulaciones de autenticación y los tokens OAuth almacenados para todos los usuarios y cuentas virtuales en ese servidor, entra en vigor en la siguiente solicitud y queda registrado en los registros de actividad. Es irreversible y solo los administradores del inquilino pueden verlo.
El límite es importante: borra los tokens solo en la puerta de enlace y no revoca la concesión por parte de HubSpot. En caso de incidente, revoque también la autorización de la aplicación de autenticación en HubSpot y rote el secreto del cliente (Client Secret).
No es un MCP gestionado, así que no utilice el URI de redirección gestionado. El flujo documentado es Conectar cualquier servidor MCP remoto con su propia aplicación de autenticación, por lo que la URL de redirección es https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback. Pegar https://auth.truefoundry.com/mcp/oauth2/callback en la aplicación de HubSpot no funcionará. [VERIFICAR: si HubSpot también se puede aprovisionar desde el catálogo de MCP gestionado de TrueFoundry en su versión de plataforma; la página de documentación solo describe el flujo de servidor remoto.]
Las aplicaciones de autenticación MCP son independientes. La sección Desarrollo → Aplicaciones de autenticación MCP de HubSpot es distinta de la interfaz general para desarrolladores de aplicaciones; en una pantalla de aplicación privada o pública, los campos no coincidirán.
El modo de solo lectura es una propiedad del servidor actual, no una garantía. Defina el alcance como si pudieran aparecer herramientas de escritura: mantenga Habilitar nuevas herramientas de forma predeterminada desactivado para que ninguna versión del proveedor otorgue silenciosamente a su agente la capacidad de modificar registros del CRM.
El servidor MCP de HubSpot es una de las integraciones más útiles que un equipo de ingresos puede proporcionar a un agente, y una de las pocas donde la pregunta no es "¿podría esto romper algo?", sino "¿debería un modelo estar leyendo esto en absoluto?". Los registros pertenecen a personas reales, el consentimiento que dieron no contemplaba un LLM, y una interfaz de solo lectura no hace nada para reducir la cuestión de la divulgación.
Lo que lo hace seguro es muy concreto: OAuth por usuario para que el modelo de permisos de HubSpot siga vigente, alcance por herramienta para que los registros de contactos sean inaccesibles para los agentes que no los necesitan, anonimización de datos personales (PII) para que los identificadores nunca entren en el contexto del modelo y un registro de llamadas trazable para que siempre sepas quién consultó qué. Regístralo una vez como servidor remoto y obtendrás las cuatro ventajas.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




Es el servidor remoto de Model Context Protocol de HubSpot, disponible en https://mcp.hubspot.com, que expone los datos del CRM como herramientas que un agente de IA puede invocar. Según la documentación de TrueFoundry, ofrece acceso de lectura a objetos del CRM, entre ellos contactos, empresas, negocios, tickets, facturas y presupuestos, mediante OAuth2.
En dos partes. En HubSpot, vaya a Development → MCP Auth Apps, cree una aplicación, establezca su URL de redirección en https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback y copie el Client ID y el Secret. En TrueFoundry, use Add MCP Server → Connect any Remote MCP Server con https://mcp.hubspot.com, OAuth2, Authorization Code, sus credenciales y JWT Source Access Token.
La documentación describe la superficie por familia de objetos del CRM —contactos, empresas, negocios, tickets, facturas y presupuestos— con acceso de lectura. La lista exacta es la que HubSpot devuelva a su servidor, visible en la pestaña Tools, donde cada herramienta puede activarse, desactivarse, redescribirse o anotarse.
Sí. TrueFoundry se ejecuta en su VPC, on-prem, en entornos air-gapped o híbridos, de modo que los prompts y las respuestas nunca salen de su dominio, incluso cuando enruta entre muchos proveedores.
Sí. Incluye un MCP Gateway, un Agent Gateway y un MCP & Agents Registry con control de acceso a nivel de herramienta. Los agentes creados con LangGraph, CrewAI, AutoGen o un framework propio pueden gobernarse de forma centralizada.
Sí. La pasarela es compatible con OpenTelemetry y se integra con Grafana, Datadog, Prometheus o tu pila preferida. Rastrea cada solicitud desde la instrucción (prompt) hasta la ejecución de la herramienta y el modelo, así obtienes un registro unificado sin tener que reemplazar lo que ya tienes en funcionamiento.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada