


October 28, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
MintMCP es una pasarela alojada para gestionar cómo los agentes de IA se conectan a herramientas a través del Protocolo de Contexto de Modelo (MCP). La autenticación, el control de acceso a nivel de herramienta, las reglas de política y un registro de actividad se sitúan frente a cada conector. Pasamos varias semanas probándolo a fondo: configuración de conectores, agrupación, flujos OAuth, políticas de gobernanza y una prueba de carga completa que cubrió la latencia, el rendimiento y el comportamiento ante fallos. Posteriormente, contrastamos todo con la documentación pública de MintMCP y realizamos la misma evaluación en la pasarela MCP de TrueFoundry utilizando criterios coherentes. Este análisis se basa en dicho trabajo, completado entre septiembre y octubre de 2026, por lo que cualquier novedad lanzada por MintMCP después de esa fecha queda fuera de su alcance.
Hemos etiquetado las afirmaciones a continuación según el método de prueba utilizado: Verificado (lo hemos reproducido nosotros mismos, de forma práctica), Documentado (indicado en la propia documentación pública del proveedor, pero no reproducido de forma independiente), o marcado como una cuestión abierta cuando la evidencia fue realmente inconcluyente. Cuando una cifra incluye una advertencia metodológica en nuestras propias pruebas, hemos mantenido dicha advertencia en lugar de citarla como un punto de referencia absoluto.
Vale la pena aclarar antes de nada: este análisis —y las pruebas prácticas que lo respaldan— cubre la pasarela MCP (de herramientas): la capa que gobierna cómo un agente llama a una herramienta conectada como Tavily, AWS, GitHub o Slack. No cubre el enrutamiento de LLM/modelos, ya que no se probó y porque MintMCP no parece posicionar el producto de esa manera. El propio contenido de MintMCP se diferencia explícitamente de las "pasarelas de enrutamiento de modelos [que] gestionan principalmente el tráfico de LLM", posicionando su pasarela MCP y su pasarela de agentes en torno al acceso gobernado a herramientas. Varios controles que parecen controles generales de gasto o seguridad —presupuestos de tokens, límites de tasa de solicitudes, un límite mensual para toda la organización— están documentados como parte de un producto independiente para el tráfico de modelos de IA, no en la pasarela de conexión de herramientas MCP que hemos analizado. Si para ti es un requisito limitar la tasa o presupuestar llamadas a herramientas específicas, ni MintMCP ni (según la misma revisión de documentación) la pasarela MCP de TrueFoundry cuentan actualmente con un control dedicado y confirmado para ello; es una brecha de paridad que conviene conocer en ambos casos, no algo específico de MintMCP.
MintMCP funciona como una única capa alojada; el cliente nunca gestiona la infraestructura por sí mismo. Cada conector que añades puede utilizarse de forma independiente o agruparse en lo que MintMCP denomina un MCP virtual, un conjunto de varias herramientas expuestas como un único punto final. El acceso se rige a nivel de organización: no existen objetos nativos de proyecto, espacio de trabajo o entorno, por lo que separar "entorno de pruebas" de "producción" o un equipo de otro implica crear múltiples MCP virtuales y nombrarlos por convención.
Lo que destacó como realmente sólido en las pruebas prácticas:
Ideal para: equipos que buscan una forma alojada y relativamente sencilla de gestionar el acceso a las herramientas MCP sin tener que configurar infraestructura, y que pueden adaptarse a un modelo de tenencia único para toda la organización y a herramientas de políticas limitadas al plan Enterprise.
El MCP Gateway de TrueFoundry forma parte de un plano de control más amplio que también gestiona el enrutamiento de LLM y el despliegue de modelos. Su documentación describe tres capas separadas internamente —un plano de control, un plano de computación y un plano de puerta de enlace— con segmentación de red dedicada entre ellas, una afirmación arquitectónica más explícita de lo que MintMCP declara en cualquiera de sus materiales. (Documentado a partir de los propios documentos de TrueFoundry; esta es una diferencia en la forma en que cada proveedor describe sus componentes internos, no una comparación de seguridad verificada de forma independiente).
Algunas áreas donde nuestras pruebas encontraron una ventaja real y confirmada de TrueFoundry:
Ideal para: equipos que desean gobernanza de MCP en el mismo plano de control que el enrutamiento de LLM y el despliegue de modelos, y que necesitan una tenencia más granular o una aplicación de políticas específica para las llamadas a herramientas de lo que ofrece un modelo plano para toda la organización.
Ambas plataformas comparten una limitación estructural que conviene conocer independientemente del proveedor: ninguna ofrece equilibrio de carga tradicional entre múltiples copias del mismo servidor de herramientas, porque el transporte moderno de MCP es con estado; distribuir una conversación entre varias instancias de servidor rompería la continuidad de la sesión. Esto es una consecuencia del protocolo, no una funcionalidad ausente en ninguna de las dos partes.
La mayor parte del contenido sobre rendimiento de tipo "gateway X frente a gateway Y" se basa en cifras declaradas por los proveedores y repetidas sin una metodología clara. En su lugar, hemos realizado un conjunto de pruebas comparativas controladas y prácticas con el gateway MCP de MintMCP: una prueba de latencia emparejada, un aumento de concurrencia hasta el fallo, mediciones de arranque en frío y una comprobación de tiempo de espera bajo carga pesada. Publicamos la metodología junto con las cifras para que puedan verificarse en lugar de aceptarse por fe.
Nota sobre el alcance: todas las cifras que figuran a continuación reflejan mediciones del lado del cliente frente al gateway SaaS alojado de MintMCP, desde una única máquina de origen y durante una única ventana de pruebas; no son una garantía de rendimiento en producción a una escala, ubicación o conector diferentes. Estas cifras también son específicas de los conectores probados (Tavily, AWS Knowledge); otra herramienta de destino con diferentes tamaños de respuesta o características de latencia podría comportarse de forma distinta a través del mismo gateway. Realizamos las pruebas de dos formas: una comparación emparejada e intercalada (cada consulta ejecutada a través del gateway y directamente contra la API de origen, de forma consecutiva, alternando el orden de llamada para eliminar el sesgo de orden) para la latencia, y un aumento de concurrencia (de c=50 a c=400, más de 90.000 solicitudes totales mediante la herramienta de pruebas de carga hey) para el rendimiento y el comportamiento ante fallos.
1. ¿Añade MintMCP latencia en comparación con llamar a la herramienta directamente? No de forma medible en solicitudes nuevas.
En la ruta en frío —la que realmente aísla la sobrecarga del gateway del almacenamiento en caché—, la diferencia media fue de +94 ms con un intervalo de confianza del 95% de [−357, +545]. El intervalo abarca el cero: no hay una sobrecarga de latencia estadísticamente detectable en una consulta que el gateway no haya visto antes. La ventaja de velocidad en la ruta en caliente es un efecto del almacenamiento en caché, no una ventaja de rendimiento del gateway. (Confianza: Verificado, práctico, n=20 por celda, octubre de 2026).
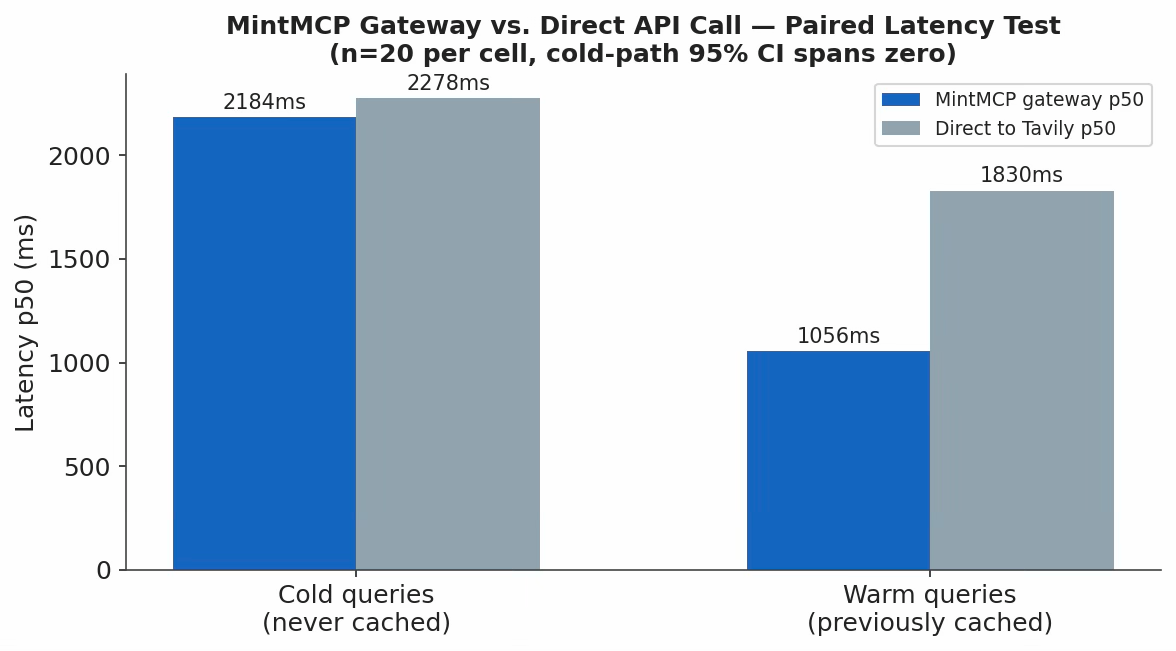
Gateway de MintMCP frente a llamada directa a la API: prueba de latencia emparejada, consultas en frío frente a consultas en caliente
2. Un penalización real y reproducible por conexión inactiva. Las llamadas al gateway realizadas poco tiempo (~0,25 s) después de una llamada anterior mostraron una mediana de 2116 ms, mientras que las llamadas realizadas tras un intervalo más largo (~4,5 s) mostraron una mediana de 3279 ms, aproximadamente 1,1 segundos más lento incluso tras un breve periodo de inactividad. Las llamadas directas al origen no mostraron un patrón equivalente. La causa probable: el grupo de conexiones ascendentes o los procesos de trabajo de MintMCP se enfrían tras unos segundos de inactividad. Esto es lo que más importa para el tráfico de agentes con ráfagas o de bajo volumen. (Confianza: Verificado, práctico, octubre de 2026).
3. Rendimiento y comportamiento en condiciones de saturación.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




MintMCP is a hosted gateway for governing how AI agents connect to tools through the Model Context Protocol. It handles authentication, tool-level access control, policy rules, and activity logging for connectors like Slack, GitHub, or internal APIs, run entirely as MintMCP’s own infrastructure rather than something you self-host.
It’s an MCP (tool) gateway, not a model-routing/LLM gateway. MintMCP’s own materials describe it as focused on governed tool and agent access, distinct from “model-routing gateways” that handle LLM traffic — so don’t expect LLM cost controls, model fallback, or token-level routing from the core product this review tested.
In a paired, hands-on test against fresh (non-cached) queries, no statistically detectable overhead was found — the 95% confidence interval for the delta spans zero. Repeat queries appeared faster through MintMCP, but that reflects response caching rather than gateway speed.
In our concurrency ramp, MintMCP handled up to roughly 200 concurrent connections cleanly (0 errors), began degrading around 300, and failed outright around 400 — tested from a single client machine against MintMCP’s shared SaaS infrastructure, not a guaranteed platform ceiling.
Yes, at the level of turning individual tool actions on or off, and requiring review before newly added actions go live. What it doesn’t support natively is tenancy below the organization level — there’s no built-in project or environment concept, so team-level isolation has to be recreated manually with separate bundles.
TrueFoundry supports SOC 2, HIPAA, and GDPR standards, with RBAC, SSO, and immutable audit logging built in. See the Trust Center for current attestations.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada

















