Blank white background with no objects or features visible.

Hallo EMEA! TrueFoundry baut seine Präsenz in Europa, dem Nahen Osten und Afrika weiter aus. Mehr erfahren. →

AI Agent Lifecycle Management: Identity-First Security

Published: November 20, 2026

AI Agent Lifecycle Management ist die Praxis, die Identität und die Zugriffsrechte eines AI Agents über seine gesamte Lebensdauer hinweg zu steuern — von der Bereitstellung einer eindeutigen Identität mit Least-Privilege-Scopes über den authentifizierten und autorisierten Betrieb bis hin zur sauberen Deaktivierung, die Anmeldedaten widerruft und die Identität stilllegt — sodass kein Agent jemals überprivilegiert, nicht zuordenbar oder nach Ablauf seiner Lebensdauer weiter aktiv bleibt.

In einem Satz: Behandeln Sie jeden Agent wie einen verwalteten Mitarbeiter — onboarden Sie ihn mit einer Identität, steuern Sie ihn während der Arbeit und offboarden Sie ihn sauber. Die Identität ist der rote Faden durch jede Phase.

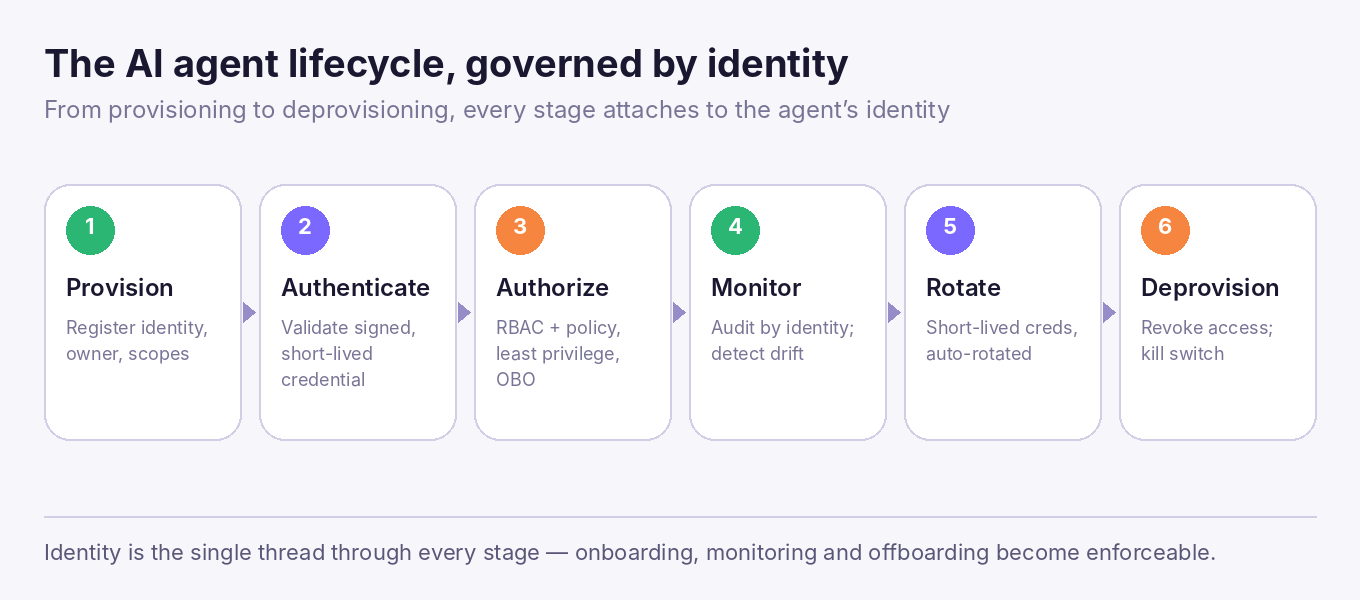
Die sechs Phasen des AI Agent Lifecycle, jeweils verankert in der Identität des Agents.

Warum ist Agent Lifecycle Management wichtig?

Agents werden weit schneller erstellt und stillgelegt als menschliche Konten, und ohne Disziplin beim Lifecycle summiert sich das Chaos:

  • Verwaiste Agents (Orphaned Agents). Ein Agent, der nicht mehr genutzt wird, aber weiterhin gültige Zugangsdaten besitzt, stellt eine dauerhafte, unbeaufsichtigte Angriffsfläche dar.
  • Privilege Creep (Berechtigungsausweitung). Agents häufen im Laufe der Zeit immer mehr Scopes an und geben diese selten zurück, wodurch sie sich weit vom Least-Privilege-Prinzip entfernen.
  • Keine Zuordenbarkeit (Attribution). Wenn Agents mit gemeinsam genutzten Keys ohne registrierte Identität gestartet werden, können Sie während eines Vorfalls oder Audits nicht nachvollziehen, welcher Agent was getan hat.
  • Kein Offboarding. Ohne einen strukturierten Deaktivierungsschritt findet die saubere Stilllegung eines Agents (Zugangsdaten widerrufen, rotieren, Zugriff entfernen) schlichtweg nie statt.

Die Identität zum Organisationsprinzip zu machen, löst dieses Problem: Wenn jeder Agent über eine registrierte Identität verfügt, hat jede Lifecycle-Phase einen konkreten Bezugspunkt. Das ist das operative Rückgrat der AI Agent Governance.

Steuern Sie den gesamten Agent-Lifecycle — von der Bereitstellung bis zum Kill Switch — an einem zentralen Ort.

Der AI Agent Lifecycle, Phase für Phase

PhaseWas passiertIdentity-First-Steuerung
1. Provisionierung / OnboardingAgent wird erstellt und registriertAusstellung einer eindeutigen Identität, Zuweisung eines Owners und von Least-Privilege-Scopes
2. AuthentifizierungAgent weist bei jeder Anfrage seine Identität nachValidierung kurzlebiger, signierter Zugangsdaten an einem Control Point
3. AutorisierungAgent handelt im Rahmen der RichtlinienDurchsetzung von Least-Privilege und On-Behalf-Of-Delegierung pro Aktion
4. Überwachung & DriftAgent läuft in ProductionAuditierung jeder Aktion anhand der Identität des Agents; Kennzeichnung von Anomalien und Scope Drift
5. RotationZugangsdaten werden aktualisiertZugangsdaten kurzlebig halten und automatisch rotieren
6. Deprovisionierung / OffboardingAgent wird stillgelegtZugangsdaten widerrufen, Zugriff entfernen, Identität stilllegen — keine verwaisten Agents

Warum „Identity-First“?

Sie können versuchen, Agents über Netzwerkregeln, Keys oder App-Konfigurationen zu verwalten — aber das sind nur Hilfskonstrukte. Die Identität ist der einzige Faden, der sich sauber durch jede Phase zieht: Sie provisionieren eine Identität, authentifizieren eine Identität, autorisieren eine Identität, auditieren nach Identität und deprovisionieren eine Identität. Wenn Sie den Lifecycle an der Identität des Agents verankern, werden Onboarding, Überwachung und Offboarding zu konkreten, durchsetzbaren Schritten statt zu bloßen Absichtserklärungen. Dies ist dasselbe Prinzip der agentenspezifischen Identität, das auch hinter Non-Human Identity für jeden Agent steht.

Die Rolle eines Agent Registry

Lifecycle Management benötigt eine Single Source of Truth: ein Registry aller Agents mit ihren jeweiligen Ownern, Zwecken, Scopes, Zugangsdaten und Status. Das Registry ermöglicht es, Fragen wie „Welche Agents existieren, wer ist der Owner und was dürfen sie tun?“ zu beantworten — und Provisionierung sowie Deprovisionierung zentral zu steuern. Wir behandeln dies ausführlich im Artikel Was ist ein AI Agent Registry?.

Stoppen Sie verwaiste, überprivilegierte Agents, bevor sie sich anhäufen.

Häufige Lifecycle-Fehler (und die Lösung)

  • Verwaiste Agents → Deprovisionierung nach Zeitplan sowie bei Owner- oder Offboarding-Ereignissen; das Registry markiert Agents ohne kürzliche Aktivität oder ohne Owner.
  • Privilege Creep → Scopes regelmßig überprüfen; Least-Privilege bei der Provisionierung kombiniert mit einer autorisierung pro Aktion begrenzt das Anhäufen von Rechten.
  • Nicht zuordenbare Aktionen → Kein Agent läuft ohne registrierte Identität; jede Aktion wird ihr gegenüber protokolliert.
  • Veraltete Zugangsdaten → Kurzlebige Gültigkeitsdauern und automatische Rotation sorgen dafür, dass ein durchgesickerter Zugangsschlüssel nur sehr kurz nutzbar ist.

Diese Risiken lassen sich direkt den umfassenderen Agentic AI Security Risks zuordnen.

Wie TrueFoundry den Agent Lifecycle unterstützt

TrueFoundry verankert den gesamten Lifecycle über sein Agent Registry in der Agentenidentität — dem zentralen Inventar jedes Agents, seines Owners und seiner Befugnisse.

Das TrueFoundry Agent Registry: Jeder Agent ist mit einer Identität, einem Owner und definierten Befugnissen registriert — die Single Source of Truth für Provisionierung und Deprovisionierung.

Bei der Provisionierung wird jeder Agent mit seinem Owner, geschäftlichen Zweck, definierten Befugnissen (den Tools, Datendomänen und Aktionen, die er nutzen darf, sowie den Principals, für die er handeln darf) und einem Überprüfungszyklus registriert. Im Betrieb wird er bei jeder Anfrage am Gateway authentifiziert und autorisiert. Für die fortlaufende Governance ergänzt TrueFoundry vier Lifecycle-Steuerungselemente, die direkt aus seinem Modell der Agent Governance abgeleitet sind:

  • Zertifizierung — Eine periodische, vom Owner unterzeichnete Überprüfung, die bestätigt, dass die erteilten Rechte weiterhin dem Zweck des Agents entsprechen.
  • Laufzeit-Drift-Erkennung — Das Verhalten wird mit den definierten Befugnissen verglichen, und das Gateway kann den Agent einschränken, suspendieren oder den Owner benachrichtigen, wenn ein Agent abweicht.
  • Entscheidungsnachweise (Decision Evidence) — Jede Aktion wird zur Lückenlosen Zuordnung und Auditierung anhand der Identität des Agents protokolliert (Benutzer, Agent, Delegationskette, Tool, Richtlinienentscheidung, Scopes, Status).
  • Kill Switch — Die Identität eines einzelnen Agents kann sofort widerrufen werden, ohne Auswirkungen auf andere Agents.

Zugangsdaten werden kurzlebig gehalten und rotiert, inklusive Scoped Tokens pro Hop, sodass ein durchgesickertes Credential nur kurz nutzbar ist. Bei der Deprovisionierung entfernt das Widerrufen der Identität den Zugriff des Agents überall sauber — ohne verwaiste Überreste. All dies lässt sich als SaaS, in Ihrer VPC, On-Premises oder Air-Gapped bereitstellen.

Onboarden, steuern und offboarden Sie jeden Agent nach Identität — über eine zentrale Control Plane.

Try now.

One gateway for all your models, MCP servers, and agents. No credit card needed.

Melde dich an
Inhaltsverzeichniss

Steuern, implementieren und verfolgen Sie KI in Ihrer eigenen Infrastruktur

Buchen Sie eine 30-minütige Fahrt mit unserem KI-Experte

Eine Demo buchen

Der schnellste Weg, deine KI zu entwickeln, zu steuern und zu skalieren

Demo buchen
Summarize with
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Entdecke mehr

Keine Artikel gefunden.
Comparing AI agents and agentic AI workloads in enterprise production
November 20, 2026
|
Lesedauer: 5 Minuten

KI-Agenten vs. Agentische KI: Was der Unterschied in der Produktion wirklich bedeutet

Keine Artikel gefunden.
November 20, 2026
|
Lesedauer: 5 Minuten

Bifrost-Alternativen: Die besten Tools, die Sie 2026 in Betracht ziehen können

Keine Artikel gefunden.
November 20, 2026
|
Lesedauer: 5 Minuten

GPT-6.1 Terra: API, Benchmarks, Preise & Nutzung

Keine Artikel gefunden.
November 20, 2026
|
Lesedauer: 5 Minuten

GPT-5.1 vs GPT-5: 9 wichtige Verbesserungen, die Sie kennen müssen

LLMs und GenAI
Keine Artikel gefunden.
Machen Sie eine kurze Produkttour
Produkttour starten
Produkttour